






אם אתם מנהלים פגיעויות בזרימות העבודה שלכם ב-DevOps, הבנת ההבדל בין CWE ל-CVE אינה רק תיאורטית (היא הבסיס לתעדוף יעיל. מעל 23,000 CVE נחשפו במחצית הראשונה של 2025 בלבד), עלייה של 16% משנה לשנה - והפער בין חולשה מקוטלגת לפגיעות שמנוצלת באופן פעיל מצטמצם מהר יותר מאי פעם. מדריך זה מסביר כיצד CWE ו-CVE קשורים, כיצד מערכות ניקוד כמו CVSS ו-EPSS עוזרות לכם לתעדף, וכיצד להשתמש בשניהם ב... pipeline כדי לתקן את מה שחשוב באמת.
היסודות: מהם CWE ו-CVE?
מה זה CWE?
CWE (ספירת חולשה נפוצה) היא רשימה מובנית של חולשות תוכנה - חשבו עליה כקטלוג של פגמי קידוד ועיצוב. מנוהל על ידי מִצנֶפֶת, CWE מסייע בזיהוי דפוסים שאם לא יטופלו, עלולים להוביל לפגיעויות אבטחה.
- מטרה: מניעת כניסת נקודות תורפה לקוד במהלך הפיתוח.
- דוגמא: CWE-89 מתייחס להזרקת SQL - פגם עיצובי שפותח את הדלת לניצול לרעה של מסדי נתונים.
- קהל: בעיקר מפתחים, אדריכלי אבטחה ומדריכים.
מה זה CVE?
מצד שני, CVE (פגיעויות וחשיפות נפוצות) מזהה פגיעויות ספציפיות בתוכנות שכבר נמצאות בשימוש. לכל פגיעות מוקצה מזהה CVE ייחודי למעקב ותיקון קלים.
- מטרה: ניהול ותיקון בעיות אבטחה קיימות.
- דוגמא: ייתכן ש-CVE-2023-12345 מתאר גלישת מאגר בספרייה נפוצה.
- קהל: מהנדסי DevOps, צוותי SOC ואנליסטים של אבטחה.
CVE לעומת CWE: הבנת ההבדל
הוויכוח סביב CVE לעומת CWE מתעורר לעתים קרובות משום שהשניים קשורים זה לזה באופן הדוק אך משרתים מטרות שונות. בעוד ש-CWE (ספירת חולשות נפוצות) מקטלגת פגמים פוטנציאליים בעיצוב קוד, CVE מתמקדת בפגיעויות ספציפיות שזוהו בתוכנה בעולם האמיתי. הבנת ספירת חולשות נפוצות ופגיעויות וחשיפות נפוצות מסייעת לגשר על הפער בין פיתוח לתפעול, ומבטיחה כי קיימים אמצעי אבטחה פרואקטיביים וריאקטיביים כאחד.
| CWE | CVE | |
|---|---|---|
| מה זה | סוג של חולשה בתוכנה | מקרה ספציפי של פגיעות |
| מתוחזק על ידי | מִצנֶפֶת | רשויות מספור MITRE / CVE |
| מטרה | מניעת פגמים במהלך הפיתוח | מעקב ותיקון של פגיעויות ידועות |
| דוגמה | CWE-89: הזרקת SQL (סוג החולשה) | CVE-2021-44228: Log4Shell (ניצול ספציפי) |
| קהל | מפתחים, אדריכלים, מאמנים | DevOps, צוותי SOC, אנליסטים של אבטחה |
| קשר | CWE אחד יכול להיות שורש הגורם לאלפי CVEs | כל CVE ממופה ל-CWE ראשי אחד |
| מתי להשתמש | Shift-שמאלה, סקירות קוד, SAST | ניהול תיקונים, SCA, תגובה לאירוע |
תפקיד הניקוד: קביעת סדרי עדיפויות למה שחשוב
לאחר שזיהיתם חולשות (CWE) או פגיעויות (CVE), קביעת סדרי עדיפויות הופכת לאתגר הבא. מהנדסים נוטים ללהטט בין מערכות ניקוד מרובות - כמו CVSS ו-EPSS - ללא מפת דרכים ברורה. בהתאם לכך, הבנת אופן פעולתם של הציונים הללו היא קריטית.
ציון ה-CVSS
מערכת ניקוד הפגיעויות המשותפת (CVSS) מעריכה פגיעויות על סמך חומרתן, תוך שימוש במדדים כמו ניצול והשפעה. כתוצאה מכך, הציונים נעים בין 0 (סיכון נמוך) ל-10 (קריטי).
- כוח: מוכר ומפורט באופן אוניברסלי.
- חוּלשָׁה: חסר הקשר בזמן אמת, מה שמוביל לתעדוף יתר.
ציון ה-EPSS
מערכת ניקוד חיזוי ניצול (EPSS) חוזה את הסבירות לניצול בעולם האמיתי, ועוזר לך להתמקד בפגיעויות שסביר להניח שישמשו תוקפים.
- כוח: מודע להקשר ודינמי.
- חוּלשָׁה: משלים את CVSS אך אינו תחליף עצמאי.
בשנת 2026, פלטפורמות מובילות משלבות CVSS ו-EPSS יחד עם ניתוח נגישות, ומסננות ממצאים לא רק לפי חומרה או סבירות, אלא גם לפי האם הקוד הפגיע נקרא בפועל באפליקציה שלכם. גישה תלת-שכבתית זו היא כעת הגישה התעשייתית. standard לחיסכון רעשי פגיעויות בבסיסי קוד גדולים.
מיפוי CWE ל-CVE
ספירת חולשות נפוצות ערכים מקושרים לעתים קרובות ל-CVEs, מה שמגשר על הפער בין חולשות פוטנציאליות לבין ביטוייהן בעולם האמיתי. לדוגמה:
- CWE-79 (XSS) → CVE-2023-56789 (ניצול XSS ביישום אינטרנט).
לפיכך, הבנת CVE לעומת CWE מאפשרת למהנדסים לעקוב אחר שורשי הפגיעויות שלהן וליישם אמצעי הגנה טובים יותר בתכנון.
מצא את הכלים הנכונים לניהול CWE ו-CVE
1. גלו קטלוגים וכלים של CWE
קטלוג CWE הוא רשימה מובנית של נקודות תורפה בתוכנה. בנוסף, הוא בעל ערך רב למניעת נקודות תורפה בשלב מוקדם של הפיתוח.
- בקרו באתר CWE: חקור נקודות תורפה של CWE לפי קטגוריה או רלוונטיות לערימה שלך.
- מיפוי CWE ל-CVE: השתמשו בכלים של MITRE כדי לקשר חולשות נפוצות ל-CVEs ספציפיים, תוך גישור בין פגמי עיצוב לבין פגיעויות הניתנות לניצול.
עצת Pro: השתמש ב-CWE כנקודת ייחוס לסקירות קוד או שלב אותו עם CI/CD כלים כמו Xygeni לזיהוי ומניעה אוטומטיים של פגמי קידוד.
2. חיפוש ומעקב אחר CVEs בזמן אמת
מסדי נתונים של CVE מפרטים נקודות תורפה שכבר קיימות בתוכנה, מה שמאפשר תיקון מהיר יותר. יתר על כן, אוטומציה של תהליך זה יכולה לחסוך זמן משמעותי.
- חפש CVE לפי מוצר או ספק: השתמש מסד נתונים של NVD CVE כדי לאתר פגיעויות ידועות.
- אוטומציה של התראות: כלים כמו Xygeni משלבים מעקב אחר CVE במערכת שלך CI/CD pipelines, תוך הבטחת התראות מיידיות על פגיעויות קריטיות.
כיצד פועלים משפכי קביעת העדיפויות של Xygeni
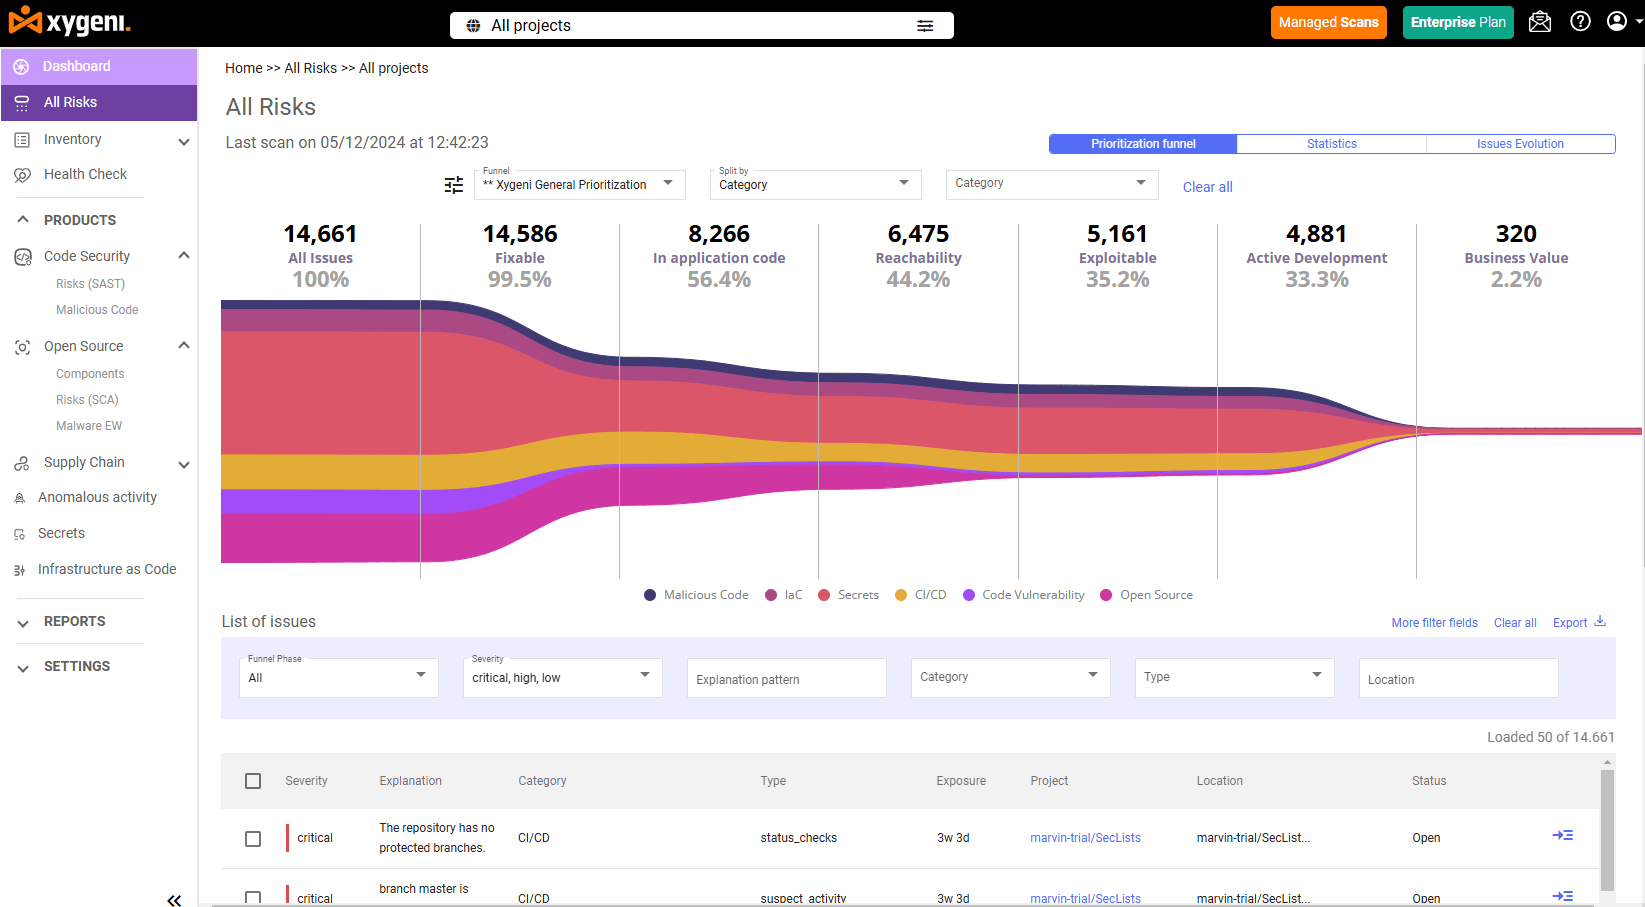
Xygeni מפשטת את ניהול CVE לעומת CWE על ידי הצעת משפכי סדר עדיפויות הממקדים את מאמציך בסיכונים ברי-פעולה. על ידי ניתוח ערכי ספירת חולשות נפוצות לצד פגיעויות CVE, Xygeni מבטיחה שהצוות שלך יתמקד בתיקון מה שחשוב ביותר.
תכונות עיקריות:
- משפכי שיווק מוכנים מראש
Xygeni מספקת משפכי גישה מוגדרים מראש, כגון "Xygeni Prioritization" ו-"Xygeni Reachability".- דוגמה: סינון בעיות בעדיפות נמוכה, צמצום 28,000 פגיעויות לקומץ נקודות תורפה שניתן לפעול עליהן על ידי שילוב של EPSS, נגישות, השפעה עסקית וחשיפה לאינטרנט. Xygeni's ASPM פלטפורמה מקשר בין ממצאי CWE ו-CVE מ- SAST, SCA, DAST וסורקי צד שלישי לתצוגת סיכונים אחת בעלת עדיפות, כך שהצוות שלך מתקן את הפגיעויות החשובות, לא רק את אלו עם ציון ה-CVSS הגבוה ביותר.
- משפכים מותאמים אישית לבקרה גרגירית
בנה משפכי שיווק מותאמים אישית לארגון שלך. לדוגמה:- יכולת הגעה: האם הקוד הפגיע באמת נקרא באפליקציה שלך?
- ניצול: מה הסבירות שהפגיעות תינצל?
- CWE משולב והקשר CVE
- מיפויי CWE עוזרים לזהות גורמים בסיסיים, כמו חולשות קידוד (למשל, CWE-89: הזרקת SQL).
- תובנות CVE, מועשרות בציוני EPSS ו-CVSS, מתעדפות פגיעויות על סמך סיכון מהעולם האמיתי.
למה זה חשוב לצוותי DevOps ואבטחה
ניהול CVE לעומת CWE אינו עוסק רק בתיקון פגיעויות - אלא בתיקון הפגיעויות הנכונות. כתוצאה מכך, הכלים של Xygeni מאפשרים לך:
- התמקדו בחולשות שניתן להגיע אליהן מה- ספירת חולשות נפוצות רשימה.
- תעדוף CVEs לפי השפעה בעולם האמיתי.
- התאם את התיקונים לסדרי העדיפויות של העסק.
ייעול ניהול CVE ו-CWE עוד היום
ניהול CVE לעומת CWE בקנה מידה גדול פירושו יותר ממעקב אחר מזהים, זה אומר קורלציה של חולשות, ניקוד ניצול בעולם האמיתי ותיקון מה שחשוב באמת בסביבה שלך. Xygeni's פלטפורמת AppSec הכל-באחד משלב SAST, SCA, ASPMותעדוף מבוסס בינה מלאכותית כדי לצמצם רעשי פגיעויות, כך שהצוות שלך יבלה פחות זמן במיפוי נתונים ויותר זמן בשילוח קוד מאובטח.

שאלות נפוצות
מה ההבדל בין CWE ל-CVE?
ספירת חולשות נפוצות (CWE) מתארת סוג של חולשה בתוכנה, קטגוריית הגורם הבסיסי מאחורי פגיעויות. CVE (פגיעויות וחשיפות נפוצות) מזהה מופע פגיעות ספציפי במוצר ספציפי. CWE אחד יכול להיות הגורם הבסיסי לאלפי CVEs.
מהי דוגמה ל-CWE לעומת CVE?
CWE-89 מתאר את הזרקת SQL כסוג חולשה. CVE-2021-44228 (Log4Shell) היא חולשה ספציפית הניתנת לניצול ב-Apache Log4j. Log4Shell ממפה לשורש CWE, אך זוהי CVE נפרדת וניתנת למעקב עם תיקון וציון חומרה משלה.
מה יותר חשוב: CWE או CVE?
שניהם משרתים מטרות שונות ועובדים בצורה הטובה ביותר יחד. קוד גישה רציפה (CWE) מסייע במניעת חולשות במהלך הפיתוח. קוד גישה רציפה (CVE) מסייע בתיקון פגיעויות ידועות בתהליכי ייצור. תוכניות אבטחה בוגרות משתמשות בקוד גישה רציפה במהלך סקירת קוד ו... SAST סריקה ומעקב CVE במהלך SCA וניהול תיקונים.
מה זה CVSS ואיך זה קשור ל-CVE?
CVSS (מערכת ניקוד פגיעויות משותפת) היא מסגרת ניקוד החומרה המשמשת לדירוג CVEs בסולם של 0-10. היא מסייעת לתעדף אילו CVEs יש לתקן תחילה - אך חסרה לה הקשר של ניצול בזמן אמת, ולכן רוב הצוותים משלבים אותה כיום עם ציוני EPSS.
מה זה EPSS ולמה זה חשוב?
EPSS (מערכת ניקוד חיזוי ניצול פגיעויות) חוזה את הסבירות ש-CVE ינוצל בעולם האמיתי בתוך 30 הימים הקרובים. בשילוב עם ניתוח חומרת CVSS ונגישות, EPSS היא כעת הדרך היעילה ביותר להפחית רעשי פגיעויות ולמקד את התיקון במה שהתוקפים מכוונים אליו בפועל.
כיצד Xygeni מסייעת בניהול CWE ו-CVE?
משפך העדיפויות של Xygeni משלב CVSS, EPSS, נגישות, חשיפה לאינטרנט והשפעה עסקית כדי לצמצם אלפי ממצאי CVE גולמיים לקומץ סיכונים מעשיים באמת. מיפויי CWE מזהים גורמים בסיסיים כך שצוותים יכולים לתקן את החולשה הבסיסית - ולא רק לתקן מקרים בודדים.
