






בעולם המשתנה במהירות של כלי DevOps, מהירות ויעילות הן קריטיות. עם זאת, ללא אבטחה נכונה של כלי אבטחת DevOps, כל תהליך הפיתוח עלול להתמודד עם סיכונים חמורים. על ידי התמקדות ב-DevOps ובאבטחה, צוותים מבטיחים שהכלים וזרימות העבודה שלהם יישארו אמינים ומוגנים. בנוסף, ככל שארגונים מאמצים כלי אבטחה מתקדמים של DevSecOps, הגדרת כלים אלה וניטורם הופכים חיוניים עוד יותר. כלים אלה לא רק מהווים את עמוד השדרה של אינטגרציה רציפה (CI) ומסירה רציפה (CD) אלא גם לשמור על הפיתוח pipeline מפגיעויות.
הגנת ענפים ב-DevOps ואבטחה: אבטחת בסיס הקוד
אחת הדרכים היעילות ביותר לחזק את DevOps והאבטחה היא על ידי יישום הגנת ענפים. תכונה זו מגנה על ענפים קריטיים מפני שינויים לא מורשים או זדוניים. לדוגמה, אכיפת הגנת ענפים מונעת מתוקפים להחדיר פגיעויות לבסיס הקוד שלך. כדי להגביר את ההגנה הזו:
- ביקורות על אכיפת קודדרוש ביקורות קפדניות עבור כל שינוי כדי לזהות פגיעויות ולתחזק את הקידוד standards.
- מניעת דחיפות כוחכוח הבלוק דוחף כדי לשמר commit היסטוריה ולשמור תיעוד ברור וברור של שינויים.
- הוסף בדיקות אבטחה אוטומטיותשלב סריקות אבטחה ב pull requests לזהות סיכונים לפני מיזוג.
המדריך האולטימטיבי להגנה על CI/CD Pipeline
הישארו צעד אחד קדימה מול תוקפים בעזרת המדריך המומחה שלנו לזיהוי, מניעה ותגובה לסיכוני אבטחה ב CI/CD pipelines!
תפקידם של כלי אבטחת DevOps בהרחבת כלי CI
הגמישות של כלי אבטחת DevOps, כגון ג'נקינס ו-GitLab, טמון ביכולת ההרחבה שלהם באמצעות תוספים. עם זאת, יכולת הרחבה זו יכולה גם לחשוף מערכות לסיכונים אם התוספים מיושנים או מתוחזקים בצורה גרועה. לדוגמה, תוסף עם פגיעויות לא פתורות עלול לאפשר לתוקפים גישה למערכת שלך. pipeline או להחדיר קוד זדוני.
סיכונים של תוספים שלא נבדקו:
- כלים מיושניםתוספים ללא עדכונים בזמן עלולים להחמיץ תיקוני אבטחה קריטיים.
- הערכות אבטחה חלשותלחלק מהתוספים אין ביקורות אבטחה מתאימות לפני האינטגרציה.
- בעיות אי התאמהתוספים שאינם תואמים למערכת הליבה עלולים לגרום לפגיעויות.
- עיכובי תיקוןעיכובים בהחלת תיקונים מותירים פערים שתוקפים עלולים לנצל.
שיטות עבודה מומלצות לאבטחת כלי אבטחה של DevSecOps
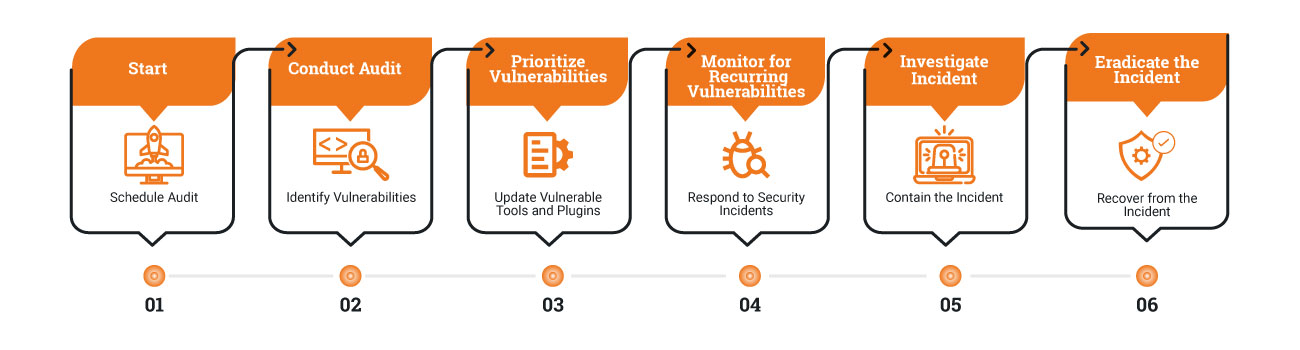
ניהול יעיל של כלי אבטחה של DevSecOps דורש גישה פרואקטיבית. תוך שילוב כלים אלה במערכת שלך CI/CD pipeline, בצעו את הפרקטיקות הבאות כדי לבנות בסיס בטוח:
- בחר תוספים מהימניםהשתמשו בתוספים המתוחזקים באופן פעיל ובעלי מוניטין חזק בקהילה.
- עריכת ביקורות סדירותבדקו לעתים קרובות את הכלים שלכם לאיתור פגיעויות והפעילו עדכונים באופן מיידי.
- שילוב סריקות אבטחההוסף זיהוי פגיעויות אוטומטי כדי לנטר את הכלים שלך באופן רציף.
הפחתת סיכונים יזומה
הגמישות של כלי האבטחה של DevSecOps היא גם חוזק וגם פגיעות פוטנציאלית. לכן, חיוני לנקוט צעדים פרואקטיביים לניהול סיכונים ביעילות. כך תוכלו לעשות זאת:
- ערכו ביקורות קוד תקופתיותראשית, יש להפוך קידוד מאובטח לעדיפות על ידי שילוב ביקורות בכל שלב פיתוח. בנוסף, יש לוודא שהמפתחים פועלים לפי שיטות עבודה מומלצות כדי למזער פגיעויות.
- הטמעת סריקה אוטומטיתיתר על כן, מינפו סריקות אבטחה לאורך כל מחזור חיי התוכנה. זה מאפשר לכם לזהות ולטפל בבעיות מוקדם, ולהפחית את הסיכוי שפגיעויות קריטיות יגיעו לתהליך הייצור.
- לחזק את הגנת הענפיםבנוסף, יש לאכוף הגדרות המונעות שינויים לא מורשים בבסיס הקוד שלך. זה לא רק מגן על ענפים קריטיים אלא גם מבטיח אחריות ושקיפות בתהליך הפיתוח.
- תישאר מעודכןלבסוף, עדכנו באופן שוטף כלים ותוספים כדי למנוע ניצול באמצעות פגיעויות ידועות. עדכונים שוטפים מבטיחים שהכלים שלכם מצוידים בתיקוני האבטחה ובשיפורים העדכניים ביותר.
על ידי ביצוע שלבים אלה, תוכלו ליצור סביבת DevOps מאובטחת ועמידה יותר. יתר על כן, יישום אמצעים אלה מסייע בהפחתת סיכונים תוך שמירה על הגמישות והיעילות שצוותי DevOps מעריכים.
בניית קהילת DevOps ואבטחה שיתופית
שיפור DevOps ואבטחה דורש למידה ושיתוף פעולה מתמשכים. מסיבה זו, שיתוף ידע וחוויות הופך להיות בעל ערך רב. הנה כמה דרכים לתרום ולצמוח:
- הרהור על שיטות עבודה נוכחיותהאם הגדרות הגנת הענפים שלך מספיקות? האם כלי האבטחה של DevSecOps שלך מתעדכנים באופן קבוע? ענו על שאלות אלה כדי לזהות הזדמנויות לשיפור.
- שתף את החוויות שלךשתפו את האתגרים והאסטרטגיות שלכם עם עמיתים כדי לתרום לידע הקולקטיבי של קהילת ה-DevOps.
- התקשרו עם אחריםהצטרפו לפורומים ודיונים מקוונים כדי להחליף תובנות וללמוד ממומחים אחרים.
גלו דיונים ומשאבים קהילתיים ב צ'אט DevOps.
אבטחת כלי אבטחה של DevOps היא מסע מתמשך
אבטחת כלי אבטחה וזרימות עבודה של DevOps אינה מאמץ חד פעמי; זהו תהליך מתמשך. על ידי יישום הפרקטיקות המתוארות כאן, צוותים יכולים להגן על... pipelineתוך שמירה על יעילות. יתר על כן, מעורבות עם קהילת ה-DevOps מאפשרת לכולם לשתף תובנות ולהעלות את האבטחה standards ביחד.
בואו נעבוד בשיתוף פעולה כדי להבטיח שעתיד ה-DevOps והאבטחה יהיה מהיר, מאובטח ועמיד. תודה שהצטרפתם למסע הזה. מי ייתן וסביבת ה-DevOps שלכם תישאר חזקה ומאובטחת!

