






הסיכון הגובר של פגיעויות הניתנות לניצול
איומי סייבר משתנים מהר מתמיד, כאשר פרצות אבטחה של יום אפס הופכות לדאגה מרכזית עבור ארגונים. מהי ניצול לרעה בתחום האבטחה הוא קריטי, שכן תוקפים משתמשים יותר ויותר במדדי ניצול כדי למקד פגיעויות בסיכון גבוה לפני שתוקנו אותן.
מקרים מהעולם האמיתי מדגישים עד כמה מסוכנות התקפות אלה יכולות להיות. לדוגמה, באגים של יום אפס ב-VMware דווח על ידי Dark Reading מדגימים כיצד תוקפים יכולים לנצל חולשות לא ידועות כדי לפרוץ למערכות.
צוותי אבטחה עמוסים בהתרעות. ובכל זאת, בלי אסטרטגיית קביעת סדרי עדיפויות נכונה, הם מסתכנים בחשיפת חולשות קריטיות.
האתגר? לא כל הפגיעויות מנוצלות - אז איך ארגונים יכולים להתמקד באלו שחשובות באמת?
מהי ניצול לרעה בתחום האבטחה?
מהי פרצה באבטחה? במילים פשוטות, פרצה היא התקפה המנצלת נקודת תורפה בתוכנה, בחומרה או... תשתיתלמעשה, ברגע שתוקפים מוצאים דרך להיכנס, הם יכולים לגנוב נתונים, להריץ קוד מזיק או להשתלט על מערכות.
סוגי ניצול נפוצים
- ניצול אבטחה של יום אפס – תוקפים מוצאים ומשתמשים בפגיעויות לפני שספקים משחררים תיקון. מסיבה זו, פרצות אלו הן בעלות ערך רב ברשת האפלה ומשמשות בדרך כלל בריגול קיברנטי.
- ביצוע קוד מרחוק (RCE) – מאפשר לתוקפים להריץ קוד מרחוק, מה שמוביל לעתים קרובות להשתלטות מלאה על המערכת.
- הסלמת פריבילגיות – מנצל בקרות גישה חלשות כדי לקבל הרשאות מנהל או ברמת root.
- השחתת זיכרון – טכניקות כמו גלישות מאגר מאפשרות לתוקפים להזריק ולהריץ קוד מזיק.
בהינתן נקודות אלו, ערכות ניצול אוטומטיות והתקפות נגד מדינות ממשיכות לעלות. לכן, צוותים חייבים להפסיק להסתמך על תיקונים ריאקטיביים. במקום זאת, הם זקוקים לניהול ניצול פרואקטיבי.
מדדי ניצול: כיצד לתעדף איומים חשובים
לא כל הפגיעויות מובילות להתקפות. חלקן נותרות ללא פעילות, בעוד שאחרות הופכות למטרות עיקריות. זו הסיבה שצוותי אבטחה זקוקים למדדי ניצול כדי להעריך איומים אמיתיים. הבנה מהי ניצול לרעה בתחום האבטחה עוזר לצוותים לקבוע אילו פגיעויות נוטות יותר לשמש בהתקפות.
EPSS (מערכת ניקוד חיזוי ניצול סיכונים): דרך חכמה יותר לדרג סיכונים
ציון ה-EPSS מנבא עד כמה סביר ש... הפגיעות תינוצל תוך 30 יום. בניגוד ל-CVSS, אשר מודד רק את חומרת האירוע, EPSS מתמקד בסיכוני תקיפה בעולם האמיתי.
מדוע EPSS עוזר לצוותי אבטחה לנוע מהר יותר
- קביעת סדרי עדיפויות מונחי נתונים – מתמקד בפגיעויות עם פעילות ניצול פעילה, ולא רק בסיכונים תיאורטיים.
- מפחית עייפות ערנות – עוזר לצוותים להפסיק לרדוף אחר אזעקות שווא ולהתמקד באיומים אמיתיים.
- משפר את ניהול התיקונים – מתן עדיפות לתיקונים על סמך ניצול בפועל, מה שמפחית את משטח ההתקפה הרבה יותר מהר.
לדוגמה, EPSS ציון של 0.9 פירושו סיכוי של 90% לניצול - יש צורך בפעולה דחופה. בינתיים, ציון של 0.01 מאותת על סיכון נמוך וניתן להמתין.
למידע נוסף על EPSS וניהול פגיעויות
ציוני EPSS עוזרים לצוותי אבטחה להתמודד תחילה עם פגיעויות בסיכון גבוה. למדו כיצד להישאר צעד אחד קדימה מול פרצות.
כיצד לצמצם פגיעויות הניתנות לניצול
מודיעין איומים פרואקטיבי ומערכות התרעה מוקדמת
- הגדר הזנות של איומים בזמן אמת כדי לזהות פרצות אבטחה של יום אפס לפני שהן מתפשטות.
- השתמשו במערכות התרעה מוקדמת כדי לחסום תלויות זדוניות בקוד פתוח לפני שתוקפים ישתמשו בהן.
סריקת אבטחה אוטומטית ו SCA
- הפעלה ניתוח הרכב תוכנה (SCA) לעקוב באופן מתמיד אחר פגיעויות ברכיבים בקוד פתוח.
- השתמש בניתוח נגישות כדי לבדוק אם פגם אכן ניתן לניצול בסביבה שלך.
CI/CD Pipeline Security הגנה בזמן ריצה
- לאבטח CI/CD pipelineכדי למנוע כניסת קוד מסוכן לתהליך הייצור.
- השתמש Application Security Posture Management (ASPM) כדי לנטר סיכונים לאורך כל מחזור חיי הפיתוח שלך.
קביעת סדרי עדיפויות מבוססי ניצול ואוטומציה של תיקונים
- שלבו ציוני EPSS עם נתוני השפעה עסקית כדי לתקן תחילה פגיעויות בסיכון גבוה.
- השתמשו בתיקון אוטומטי כדי לפרוס תיקונים מהר יותר מבלי להאט את הפיתוח.
כיצד Xygeni ממתן ניצול תקלות אבטחה של יום אפס
מכיוון שפריצות אבטחה של יום אפס מופיעות ללא אזהרה, ארגונים זקוקים להגנות בזמן אמת. מסיבה זו, קסיגני'ס פתרונות אבטחה מספקים גישה משולבת לזיהוי, תעדוף ועצירה של פרצות אבטחה לפני שהן גורמות נזק.
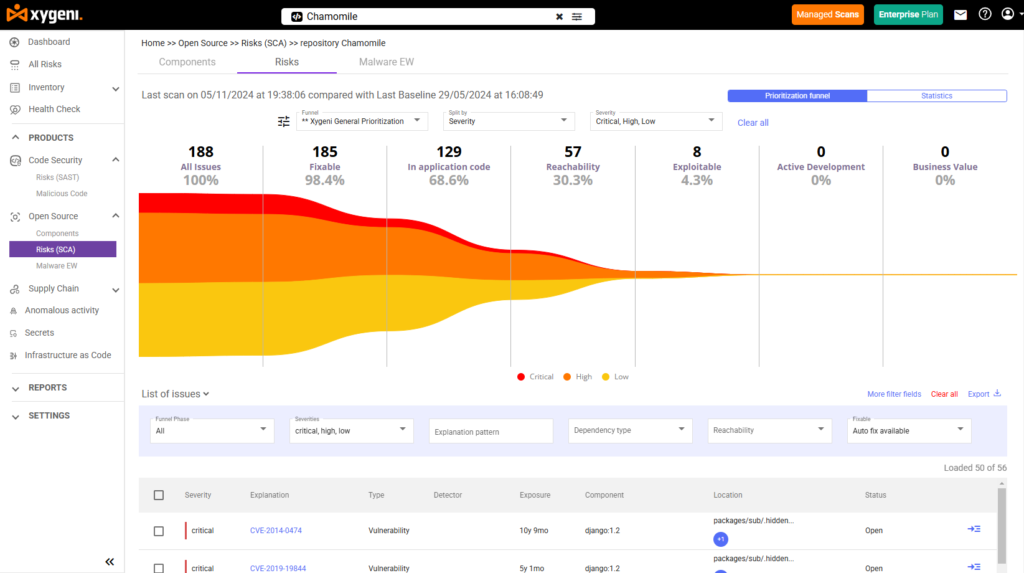
1. קביעת סדרי עדיפויות מונעי ניצול באמצעות משפכים דינמיים
צוותי אבטחה מתמודדים עם התראות אינסופיות, אך לא כל הפגיעויות מסוכנות באותה מידה. זו הסיבה שמשפכי העדיפויות של Xygeni חורגים מדירוגי חומרה בסיסיים (CVSS) על ידי התחשבות ב:
- ניצול (ציון EPSS) – מתן עדיפות לפגיעויות על סמך הסבירות לניצול אמיתי בתוך 30 הימים הקרובים.
- ניתוח נגישות – קובע אם קיימת פגיעות בנתיב תקיפה נגיש בתוכנה שלך.
- הקשר עסקי – סינון פגיעויות על סמך השפעתן הפוטנציאלית על יישומים קריטיים.
2. מודיעין איומים בזמן אמת ומערכת התרעה מוקדמת
פתרונות אבטחה מסורתיים תלויים בפגיעויות ידועות, בעוד ש-Xygeni מספקת ניטור בזמן אמת.
- סורק מאגרים ציבוריים אחר חבילות חדשות נגועות בתוכנות זדוניות לפני שתוקפים ישתמשו בהן.
- חוסם תלויות זדוניות לפני שהן חודרות לשרשרת אספקת התוכנה שלך.
- מספק התראות בזמן אמת על פרצות תקיפה וקמפיינים חדשים.
לדוגמה, אם פגיעות של יום אפס בספריית קוד פתוח הופכת לכלי נשק, Xygeni מתריע מיד לצוות שלכם ומספק צעדי הפחתה - מבלי להמתין לעדכון CVE.
3. ניתוח מתקדם של הרכב תוכנה (SCA) להגנה על שרשרת האספקה
פרצות אפס-יום מכוונות לעיתים קרובות לרכיבים בקוד פתוח שלא תוקנו. קסיגני'ס SCA פִּתָרוֹן:
- סורק את התוכנה שלך לאיתור תלויות פגיעות.
- מזהה חבילות קוד פתוח שנפגעו לפני שהן מגיעות למצב הייצור.
- מזהה תלויות מיושנות הזקוקות לתיקון יזום.
4. CI/CD Pipeline Securityעצירת ניצול לרעה לפני פריסה
חסיגני:
- סריקות CI/CD pipelines עבור שגיאות בתצורות אבטחה.
- אוכף מדיניות אבטחה כדי למנוע שינויים מזיקים או קוד מסוכן.
- מונע פגיעויות בסיכון גבוה להגיע לייצור על ידי שילוב עם זרימות עבודה של DevOps.
5. תיקון אוטומטי: תיקון פרצות לפני שהן מתפשטות
מערכת התיקון האוטומטית של Xygeni:
- מציע את התיקון הבטוחה ביותר או גרסת החבילה החלופית.
- מייצר אוטומטיות pull requests לתיקונים בקוד המושפע.
- משתלב עם מערכות כרטוס (Jira, GitHub Issues) לניהול מובנה של פגיעויות.
עתיד ניהול הניצול
ככל שאיומי הסייבר גדלים, צוותי אבטחה חייבים להתקדם מעבר לניהול פגיעויות מסורתי. תוקפים לא מחכים לתיקונים - הם תוקפים ראשונים. מסיבה זו, ארגונים זקוקים לגישה חכמה ומהירה יותר לחסימת פרצות לפני שהן גורמות נזק.
מה משתנה בניהול ניצול?
האבטחה עוברת מ תגובה לתחזיתבמקום להתייחס לכל הפגיעויות באותו אופן, צוותים חייבים התמקדות בסיכונים מהעולם האמיתיבמקביל, אבטחה ידנית לא יכולה לעמוד בקצב התקפות אוטומטיות, מה שהופך הגנה מהירה וחיה חיוני.
מגמות מרכזיות המניעות את עתיד ניהול הניצול
קביעת סדרי עדיפויות מבוססי סיכונים הופכת לנורמה – צוותים מתקדמים מעבר לציוני CVSS ומתמקדים ב-EPSS (מערכת ניקוד חיזוי ניצול לרעה) ובניתוח נגישות כדי לתקן פגיעויות שסביר להניח שיוכלו להיות מנוצלות.
מודיעין איומים חי – המתנה של שבועות או חודשים לעדכוני CVE אינה עוד אופציה. ארגונים זקוקים לסריקה מתמשכת כדי לזהות פרצות אבטחה של יום אפס ברגע שהן צצות.
ניהול תיקונים אוטומטי – אם אבטחה תאט את הפיתוח, היא לא תאומץ. חברות משקיעות בתיקון אוטומטי כדי לתקן פגיעויות בסיכון גבוה ללא עיכובים.
חזק יותר CI/CD Pipeline Security – תוקפים מכוונים לשרשרת אספקת התוכנה. צוותי DevOps חייבים לשלב אבטחה ישירות בתוך CI/CD pipelineכדי לאתר פגיעויות לפני פריסת התוכנה.
ניתוח הרכב תוכנה חכם יותר (SCA) – תוכנה בקוד פתוח מניעה פיתוח מודרני אך גם מביאה איתה סיכונים. באמצעות SCA בעזרת ניתוח נגישות, צוותים יכולים להתמקד רק בפגיעויות שבאמת חשובות.
עתיד האבטחה הוא פרואקטיבי, אוטומטי וממוקד סיכונים. צוותים שמתאימים את עצמם עכשיו יישארו צעד אחד קדימה מול התוקפים וימנעו פרצות עוד לפני שהן מתרחשות.
סיכום: השתלטו על ניצול לפני שהתוקפים יעשו זאת
אבטחה כבר לא רק מציאת פגיעויות - אלא לדעת אילו מהן באמת חשובות. מדי יום, צוותי אבטחה מתמודדים עם אלפי התראות, אך לא כולן מהוות איום ממשי. לכן התמקדות בניצול יתר היא קריטית.
מה קבוצות יכולות לעשות כדי להישאר צעד אחד קדימה?
להבין מה באמת משמעותו של פרץ אבטחה - מהי פרצות באבטחה? זה יותר מסתם באג תוכנה; זוהי דרך עבור תוקפים לפרוץ למערכות. צוותים צריכים להסתכל מעבר לחומרה ולהתמקד בסבירות לניצול פגיעות.
עצרו פרצות אבטחה של אפס יום לפני שהן קורות – באמצעות מערכות התרעה מוקדמת, מודיעין איומים בזמן אמת וניתוח נגישות, צוותים יכולים לחסום התקפות לפני שהן מתחילות.
להפוך את האבטחה לקלה לאימוץ – אם אבטחה תאט את ה-DevOps, צוותים לא ישתמשו בה. תיקונים אוטומטיים, CI/CD אבטחה ותיקונים פשוטים שומרים על פיתוח מהיר תוך הגנה על המערכות.
תעדוף על סמך ניצול צוותי אבטחה לא צריכים לתקן כל פגיעות - רק את אלו שתוקפים משתמשים בהן בפועל.
למה קסיגני?
ב-Xygeni, אנו לוקחים את האבטחה מעבר לסריקת פגיעויות בסיסית. הפלטפורמה שלנו:
- מנתח ניצול בעולם האמיתי, לא רק סיכונים תיאורטיים.
- אוטומציה של תיקונים כדי לשמור על פיתוח תוכנה מאובטח ויעיל.
- עוצר תוקפים לפני שהם מגיעים לסביבות ייצור.
איומי סייבר לא יאטו - אבל עם הגישה הנכונה, תוכלו להישאר צעד אחד קדימה.
רוצים לראות איך Xygeni עוזר לכם לעצור פרצות לפני שהן קורות?
נסה בחינם היום!

