






1. מה באמת צריכה להיות המשמעות של "פלטפורמת אבטחת סייבר"
כשרוב האנשים שומעים את המונח פלטפורמת אבטחת סייבר, הם חושבים על דברים גדולים enterprise כלים כמו EDR, SIEM או חומות אש. במילים פשוטות, א פלטפורמת אבטחת סייבר היא קבוצה של כלים משולבים שעובדים יחד כדי להגן על המערכות, הנתונים והיישומים שלך. אבל עבור רוב הצוותים, ההגנה הזו נפסקת עוד לפני שהקוד שלך נשלח. כלים אלה מתמקדים במכשירים, רשתות ונקודות קצה, ולא בתוכנה עצמה שאתה בונה. עבור מפתחים, זה משאיר נקודה עיוורת עצומה.
במציאות, אמיתי פלטפורמת אבטחת סייבר מאוחדת צריך להגן על כל שרשרת האספקה של התוכנה שלך מההתחלה commit לפריסת הייצור הסופית. משמעות הדבר היא סריקת קוד בזמן כתיבתו ב-IDE שלכם, בדיקת תלויות לפני שהן מגיעות למאגר שלכם, ואכיפת תצורות מאובטחות ברחבי CI/CD זרימות עבודה. זה צריך להשתלב בצורה חלקה עם מחסנית הפיתוח שלך כך שאבטחה תהפוך לחלק מתהליך העבודה היומיומי שלך במקום למחשבה שלאחר מעשה.
עם Xygeni, זה בדיוק מה שאתם מקבלים. שלנו פלטפורמה לניהול סיכוני אבטחת סייבר משלב SAST, SCA, גילוי סודות, CI/CD אבטחה, סריקת קונטיינרים וזיהוי אנומליות במקום אחד. ניתן לסרוק קוד ישירות מה-IDE (שילוב VS Code), לראות פגיעויות בזמן אמת וליישם תיקונים מאובטחים מבלי לצאת מהעורך. משם, Xygeni... CI/CD guardrails אכיפת המדיניות שלך באופן אוטומטי כך שקוד לא מאובטח לעולם לא יגיע למצב הייצור.
בקיצור, א פלטפורמת ניהול אבטחת סייבר צריך להיות יותר מ- dashboard של התראות. זה צריך להיות מרכז בקרה מאוחד לאבטחת הקוד שלך, pipelineוחפצים, בכל מקום בו הם גרים.
2. מדוע רוב הפלטפורמות משאירות את הקוד שלך חשוף
כלים ידועים רבים ממתגים את עצמם כ- פלטפורמת ניהול אבטחת סייבר, אבל אם תסתכלו מקרוב תראו שהם בנויים עבור צוותי תפעול ו-IT, לא עבור מפתחים. הם עוקבים אחר נקודות קצה, חוסמים תעבורת רשת חשודה ואוספים יומני רישום. זה יקר ערך, אבל זה לא ימנע בנייה ופריסה של קוד לא מאובטח או תלויות נגועות בתוכנות זדוניות.
השמיים קרן מחשוב ענן מקורי (CNCF) מדווחים כי 72% מהארגונים משתמשים בעד תשעה כלי ניטור שונים, ומעל 20% מסתמכים על 10-15. משמעות הדבר היא יותר dashboards, יותר התראות כפולות, ויותר נקודות עיוורות שתוקפים יוכלו לנצל.
הנה הפער:
- כלי נקודות קצה לא יכול לראות את המאגרים הפרטיים שלך, CI/CD pipelines, או IaC תבניות.
- אבטחת רשת לא מזהה חבילת npm פגיעה או מפתח API דלף בקוד שלך.
- טלאים מסורתיים לא בודק אם התיקון ישבור את הבנייה שלך.
במסירה מודרנית, התקפות מכוונות למחזור חיי פיתוח התוכנה (SDLC) עצמו, מרחב שבו לכלים אלה אין שום השפעה. גורמי איום מסתתרים בתלות, תמונות של קונטיינר וסקריפטים של בניית קבצים, ומחכים לרגע המושלם להיכנס לתהליך הייצור.
זו הסיבה ש-Xygeni יצרה סוג אחר של פלטפורמת אבטחת סייבר מאוחדת, אחד שנועד למפתחים ולצוותי DevSecOps. אנו מתחילים בשורת הקוד הראשונה, ומשלבים ישירות ב-IDE שלכם, בקרת גרסאות ו... CI/CD pipelineפגיעויות, תצורות שגויות ותוכנות זדוניות נתפסות עוד לפני שהן מגיעות למצב הייצור.
שלא כמו סורקים גנריים, שלנו פלטפורמה לניהול סיכוני אבטחת סייבר כולל את תכונת תיקון הסיכון. זה לא רק אומר לך לתקן, זה ממליץ על השדרוג הבטוח ביותר, מסמן שינויים מפרקי תקלות וחוזה את ההשפעה בזמן הריצה כך שתוכל לתקן בביטחון, לא בניחושים.
3. עלייתה של פלטפורמת אבטחת הסייבר המאוחדת לתוכנה
ברוב צוותי DevSecOps, האבטחה מקוטעת. כלי אחד עבור SAST, עוד אחד עבור SCA, גלאי סודות נפרד, ובנוסף CI/CD pipeline צ'קים, סורק מכולות, ואולי פלטפורמת תאימות. ניהולם פירושו מעבר dashboardים, מיזוג דוחות ומרדף אחר התראות כפולות, זמן שלא תוכלו לבזבז על שליחת קוד מאובטח.
A פלטפורמת אבטחת סייבר מאוחדת מבטל את הכאוס הזה. עם Xygeni, אתם מקבלים:
- SAST, SCAוגילוי סודות במקום אחד.
- CI/CD guardrails כדי לחסום בניינים מסוכנים.
- סריקת קונטיינרים ורישום לפני פריסה.
- זיהוי אנומליות לאיתור מאגר חשוד או pipeline שינויים.
גרטנר מדווחת כי 75% מהארגונים מאחדים כלי אבטחה כדי לצמצם את המורכבות ולשפר את הנראות. Xygeni מספקת איחוד זה מבלי לאבד עומק, כאשר כל יכולת תואמת או עולה בביצועיה על פתרונות נקודתיים.
וזה לא רק גילוי. בתור פלטפורמה לניהול סיכוני אבטחת סייבר, מוסיף קסיגני:
- תיקון אוטומטי המופעל על ידי בינה מלאכותית עבור SAST, SCA, וסודות.
- קביעת עדיפויות מודע להקשר, כך שתוכלו לתקן קודם את מה שבאמת ניתן לניצול.
- כללים נאכפים ישירות בך pipelines, עצירת קוד לא מאובטח לפני שהוא נשלח.
עם ממצאים בזמן אמת ב-IDE שלכם ואכיפת מדיניות אוטומטית, האבטחה הופכת לחלק מתהליך העבודה שלכם, ולא לעוד משימה בסוף מחזור העבודה.
מה פלטפורמת אבטחת סייבר צריכה לכלול
לא כל הכלים שקוראים לעצמם פלטפורמת אבטחת סייבר בנויים עבור צוותי תוכנה. אם אתם בונים ומשלחים קוד, הפלטפורמה שלכם צריכה לכלול:
- הגנה על קוד המקור: SAST כדי לזהות באגים, פגיעויות ודפוסי קוד לא מאובטחים תוך כדי הקלדה.
- אבטחת תלות: SCA שבודק נגישות, ניצול, סיכוני רישיון ואפילו תוכנות זדוניות בחבילות קוד פתוח.
- ניהול סודות: זיהוי ותיקון אוטומטי המופעל על ידי בינה מלאכותית עבור מפתחות API, טוקנים או סיסמאות שדלפו, לפני שהם מגיעים לדף הראשי.
- CI/CD אבטחה: Guardrails שסורקים זרימות עבודה, חוסמים שלבים מסוכנים ואוכפים תצורות מאובטחות באופן אוטומטי.
- סריקת קונטיינרים ורישום: זהור פגיעויות ותצורות שגויות בתמונות לפני הפריסה.
- זיהוי אנומליות: שימו לב לשינויים חריגים במאגרים, pipelines, או הגדרות שעשויות להצביע על פשרה.
- ניהול סיכוני תיקון: בחר את התיקון הבטוח ביותר, הצג תצוגה מקדימה של שינויים פורצי דרך והימנע מהכנסת סיכונים חדשים.
כאשר ל פלטפורמת אבטחת סייבר מאוחדת מכסה את כל התחומים הללו ומשתלב עם זרימת העבודה של הפיתוח שלך, אתה מפחית חיכוכים עבור המפתחים ומונעת מאיומים להיכנס לתחום הייצור.
למה זה חשוב
יותר מדי מוצרים קוראים לעצמם פלטפורמת ניהול אבטחת סייבר רק בגלל שהם משלבים כמה dashboardיחד. אבל אם הם לא יכולים לסרוק קוד ב-IDE שלך, לזהות פרצות נגישות בתלות, לחסום מיזוגים מסוכנים ב CI/CDותיקון אוטומטי של בעיות, הן לא באמת מגנים עליכם SDLC.
אמיתי פלטפורמת אבטחת סייבר מאוחדת חייב לספק לכם כיסוי מקצה לקצה מבלי להאט אתכם. זהו קו הבסיס שעליו בנינו את Xygeni, הכל במקום אחד, אוטומטי ומכוון לאופן שבו צוותי פיתוח מודרניים עובדים בפועל.
4. כיצד Xygeni מגן עליך SDLC מההתחלה ועד הסוף
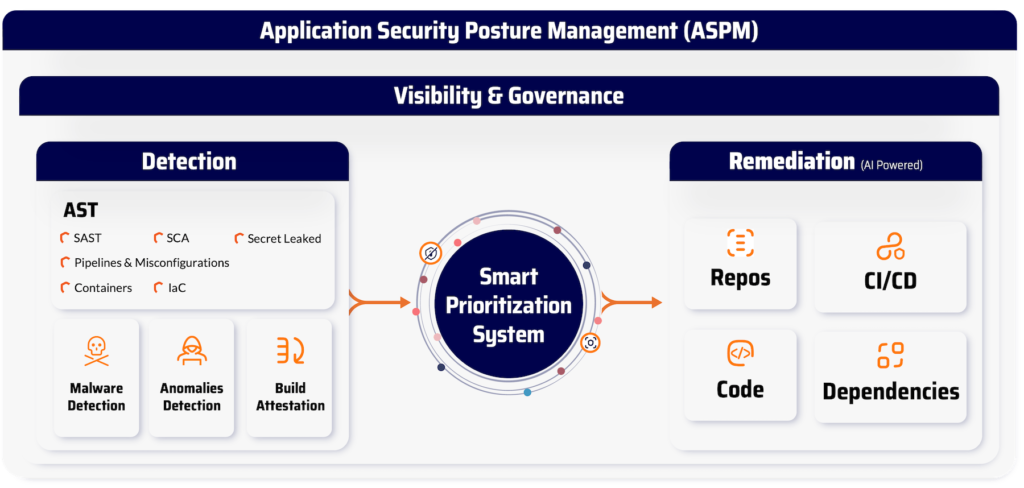
A פלטפורמת אבטחת סייבר חזק רק כמו הקרקע שהוא מכסה. Xygeni מגן על כל שכבה במחזור חיי פיתוח התוכנה שלך (SDLC), מהראשון commit עד לפריט הייצור האחרון, מבלי להאט אותך.
כך פועלת פלטפורמת אבטחת הסייבר המאוחדת שלנו בפועל:
- בסיס קוד: רוץ SAST ישירות מה-IDE שלך או pipelineכדי לזהות פגמי הזרקה, לוגיקה לא מאובטחת ודלתות אחוריות של קוד מוקדם. לזהות ולחסום סודות מקודדים, מטענים מעורפלים ואפילו דפוסי תוכנות זדוניות מותאמים אישית לפני המיזוג.
- תלויסרוק ספריות קוד פתוח עם SCA זה מעבר לרשימות CVE. Xygeni בודק אינדיקטורים של נגישות, ניצול ותוכנות זדוניות, כך שאתם פועלים רק על סיכונים שחשובים לבסיס הקוד שלכם.
- CI/CD: אבטח את שלך pipelineעם אוטומטיות guardrailsזיהוי זרימות עבודה שגויות, גורמים מסוכנים pipeline שלבים ואישורים חשופים, ולאחר מכן חסום מיזוגים או בניות מסוכנות באופן אוטומטי.
- רישוםסרוק תמונות של מכולות ב-Docker מקומי, רישומים מרוחקים ומרכזי OCI לאיתור פגיעויות, תצורות שגויות והפרות מדיניות. צור ואימות SBOMכדי להישאר תאימות ל-NIST, DORA ודרישות הלקוח.
- SCMניטור בקרת המקור שלך בזמן אמת לאיתור אנומליות. Xygeni מסמן ענפים חשודים, שינויים בלתי צפויים בקבצים ושינויים חריגים commit פעילות, ומספקת לך נתיבי ביקורת מלאים עבור כל פעולה.
כי הכל קורה באחד פלטפורמת ניהול אבטחת סייבר, אינך צריך לחבר יחד חצי תריסר כלים. פקדי Xygeni תואמים למסגרות מובילות כמו 800-53 שקל לאבטחת שרשרת האספקה ולמטריצת MITRE ATT&CK להגנה על סביבות בנייה, CI/CD מערכות ונקודות קצה של מפתחים.
5. פלטפורמת ניהול סיכוני סייבר: מעבר לגילוי
אמת פלטפורמה לניהול סיכוני אבטחת סייבר לא אמור רק לזרוק עליך התראות, הוא אמור לעזור לך לתקן את הבעיות הנכונות בסדר הנכון, מבלי לשבור את הבנייה שלך. זו הסיבה ש-Xygeni משלבת קביעת סדרי עדיפויות מודע להקשר, תיקון אוטומטי המופעל על ידי בינה מלאכותית וניקוד סיכוני תיקון בתהליך עבודה אחד.
קביעת סדרי עדיפויות מודעים להקשר
לא כל פגיעות ראויה לאותה רמת דחיפות.
קסיגני מסתכל על נגישות (האם נתיב הקוד הפגיע אכן בשימוש?) ו- ניצול (האם יש פרצה פעילה?) לפני שיחליטו עד כמה היא קריטית.
- אם זה ניתן לגישה וניתן לניצול → תקן את זה עכשיו.
- אם מדובר בסיכון נמוך → תכננו זאת למועד מאוחר יותר והמשיכו לשלוח.
גישה זו מפחיתה רעש וממקדת את זמנכם בנושאים החשובים ביותר, בדיוק מה שנעשה 73% מצוותי האבטחה אומרים שהם מתקשים, לפי מחקר הכופר של Cybereason, כאשר עייפות ערנות מובילה להחמצת איומים.
תיקון אוטומטי מופעל על ידי בינה מלאכותית עבור SAST, SCA, וסודות
במקום רק לומר לכם שיש בעיה, Xygeni עוזר לכם לתקן אותה:
- SAST יוצר שינויי קוד מאובטחים ישירות ב-IDE שלך כך שתוכל לתקן פגיעויות באופן מיידי.
- SCA → מציע שדרוגי תלות בטוחים בהתבסס על המדיניות שלך, תוך הימנעות מבניית שבירת תוקף.
- סודות מבטל באופן אוטומטי אישורים חשופים ומחליף אותם בהפניות ל-Vault או KMS.
ניתן לסקור, לאשר ולמזג תיקונים מאובטחים תוך דקות מבלי לשבש את הזרימה.
ניהול סיכוני תיקון
התיקון החדש ביותר הוא לא תמיד התיקון הבטוח ביותר.
Xygeni מציג כל אפשרות שדרוג עם תצוגה ברורה ציון סיכון (נמוך, בינוני או גבוה), בהתבסס על:
- האם הפגיעות ניתנת לניצול
- אילו שיטות או ממשקי API שונו או הוסרו
- אילו קבצים והתנהגויות בזמן ריצה יושפעו
לפני המיזוג, תוכלו לצפות בתצוגה מקדימה של ההשפעה, להימנע משינויים משבשים ולשמור את pipeline עובד חלק.
על ידי שילוב של קביעת סדרי עדיפויות, תיקון אוטומטי המופעל על ידי בינה מלאכותית ותיקון מודעים לסיכונים, Xygeni מספקת את... פלטפורמת אבטחת סייבר מאוחדת צוותי DevSecOps זקוקים לצוות שהופך את הגילוי לפעולה, מבלי להאט אתכם.
מסקנה סופית: פלטפורמה אחת, כיסוי מלא
בחירת הזכות פלטפורמת אבטחת סייבר זה לא רק עניין של סימון תיבות של תכונות, זה עניין של הכרת הקוד, התלויות ו... pipelineמוגנים מהיום הראשון.
עם Xygeni, אתם מקבלים פלטפורמת אבטחת סייבר מאוחדת שמאבטח את כל מחזור חיי פיתוח התוכנה שלך (SDLC) מבלי להאט אותך. מאת SAST, SCA, וגילוי סודות ל CI/CD guardrails, סריקת מכולות וזיהוי אנומליות, הכל עובד יחד במקום אחד.
הגישה שלנו חורגת מגילוי בלבד. Xygeni היא גם פלטפורמה לניהול סיכוני אבטחת סייבר, עם קביעת סדרי עדיפויות מודעים להקשר, תיקון אוטומטי המופעל על ידי בינה מלאכותית וניקוד סיכונים לתיקון. אתם מתקנים את הבעיות הנכונות, בסדר הנכון, מבלי לשבור את הבנייה שלכם. ומכיוון שאנו משתלבים ישירות ב-IDE שלכם ו- pipelineכך תקבלו הגנה רציפה שמתאימה באופן טבעי לזרימת העבודה שלכם.
בקיצור, Xygeni מספקת פלטפורמת ניהול אבטחת סייבר נבנה עבור צוותי DevSecOps מודרניים הזקוקים למהירות, אבטחה וביטחון בכל גרסה.

