






גיט הוא כלי רב עוצמה. ועדיין, מפתחים רבים לומדים רק מספיק כדי להסתדר. בהתחלה, זה אולי נראה בסדר. עם זאת, ברגע שסודות דולפים, סתירות מיזוג מצטברות, או שמישהו דוחף ישירות ל... mainדברים יכולים להשתבש במהירות. לכן חיוני ללכת מעבר ליסודות ולאמץ זרימת עבודה מאובטחת, מהירה ועקבית. שאלות נפוצות אלו עונות על השאלות הנפוצות ביותר שמפתחים שואלים לגבי גיט. לאורך הדרך, הן מדגישות את המרכיבים החיוניים... שיטות עבודה מומלצות של גיט, מסביר מושגים מרכזיים מאחורי בקרת גרסאות מהירה של גיטומציע עצות מהעולם האמיתי בנושא אבטחת גיטכל מדור נועד לעזור לך להפסיק לנחש ולהתחיל לשלוח קוד בביטחון.
מה זה גיט?
למה בקרת גרסאות מהירה של Git זקוקה להגדרות ברירת מחדל חכמות
Git היא מערכת בקרת גרסאות מבוזרת. במונחים מעשיים, היא מאפשרת לך לעקוב אחר שינויים בבסיס הקוד שלך, לשתף פעולה עם חברי צוות ולבצע פעולות קודמות כאשר משהו מתקלקל. בניגוד למערכות מרכזיות, גיט פועל באופן מקומי, אתה יכול להריץ פקודות כמו git commit or git branch אפילו בלי גישה לאינטרנט.
במבט ראשון, גיט אולי נראה ככלי למעקב אחר היסטוריה בלבד. עם זאת, הוא חיוני לתהליכי עבודה מודרניים בפיתוח. כוחות גיט בקרת גרסאות מהירה של גיט, מה שמאפשר לצוותים לבצע איטרציות מהירות תוך שמירה על מעקב. יתר על כן, גיט תומך באוטומציה, CI/CD pipelineושיטות עבודה מומלצות של DevOps כמעט בכל פרויקט תוכנה.
עם זאת, גיט אינו רק כלי פרודוקטיביות. הוא גם... גבול בטחונילדוגמה, אם מישהו רץ בטעות git add . ו commitsa .env פילהסודות כמו טוקנים של API עלולים להישלח למאגר מרוחק. תוקפים סורקים לעתים קרובות מאגרים ציבוריים בחיפוש אחר אישורים חשופים וקבצי תצורה רגישים.
כדי להישאר בטוחים בעת השימוש ב-Git, זכרו את הדברים החיוניים הבאים:
- להשתמש
.gitignoreקובץ כדי לא לכלול קבצים רגישים או מקומיים. - דרוש 2FA עבור כל חשבונות Git (במיוחד בפלטפורמות כמו GitHub או GitLab).
- אף פעם commit סודות או אישורים, סרוק אותם pre-commit כשמתאפשר.
להגנה מתקדמת, כלים כמו קסיגני סורקים את המאגרים שלך באופן רציף. הם לוכדים סודות מקודדים, מזהים קוד פגיע לפני שהוא מתמזג, ואפילו חוסמים זרימות עבודה לא בטוחות במערכת שלך. CI/CD pipeline, והכל בלי להפריע לך.
למי שייך גיט?
גיט אינו בבעלות חברה אחת. זהו פרויקט קוד פתוח המתוחזק על ידי קהילת תורמים, כאשר הפיתוח מתואם באמצעות רשימת תפוצה של גיט ומתארח ב גיט-scm.comגיט, שנוצרה במקור על ידי לינוס טורוואלדס בשנת 2005, תוכננה להיות מערכת בקרת גרסאות מהירה ומבוזרת שמפתחים יוכלו לסמוך עליה, במיוחד לניהול ליבת לינוקס.
למרות שאף אחד לא בעלים של גיט במובן המסורתי, מספר ארגונים תומכים בפיתוח המתמשך שלו, כולל GitHub, GitLab ו-Bitbucket. הם בונים פלטפורמות משלהם על גבי גיט תוך תרומה חזרה לליבה.
מה מייצג גיט?
באופן טכני, Git לא מייצג שום דבר. זה לא ראשי תיבות. לדברי לינוס טורוואלדס, שיצר את גיט בשנת 2005, השם נבחר בחלקו כמעין סלנג בריטי, "גיט" יכול להיות אדם טיפשי או לא נעים, ובחלקו משום שהוא היה קצר, קל לזכור, ולא היה קיים כבר כפקודה ביוניקס.
במילותיו שלו: אני ממזר אגואיסט, ואני קורא לכל הפרויקטים שלי על שמיים. קודם 'לינוקס', עכשיו 'גיט'." לינוס טורבאלדס
מלבד המקור המוזר, גיט הפך לאחד הכלים החיוניים ביותר בפיתוח תוכנה. הוא מניע הכל, החל מפרויקטים בקוד פתוח ועד... enterprise CI/CD pipelineש. עם גיט, צוותים מרוויחים בקרת גרסאות מהירה, שיתוף פעולה מבוזר, והיכולת לעקוב ולבטל שינויים מראשcisאלי.
עם זאת, ככל שהאימוץ של גיט התפוצץ, כך גם הסיכונים. תוכנות זדוניות, סודות ופגיעויות בשרשרת האספקה עלולות להיכנס למאגרי המידע שלך מבלי משים. זו הסיבה שאבטחת הגדרת ה-Git שלך בעזרת כלים כמו קסיגני, אשר מנתח commits, סורק תלויות ואוכף מדיניות, הוא קריטי עבור מודרני DevSecOps זרימות עבודה.
איך להשתמש ב-Git?
שיטות עבודה מומלצות לשימוש ב-Git בצורה מאובטחת ויעילה
שימוש יעיל ב-Git פירושו יותר משינון מספר פקודות. זה כרוך בביצוע שיטות עבודה מומלצות של גיט, להבין כיצד השינויים שלך זורמים דרך ענפים ומערכות מרוחקות, ולהימנע מטעויות נפוצות שעלולות להוביל לבאגים או אפילו לסיכוני אבטחה.
זרימת העבודה הבסיסית של גיט
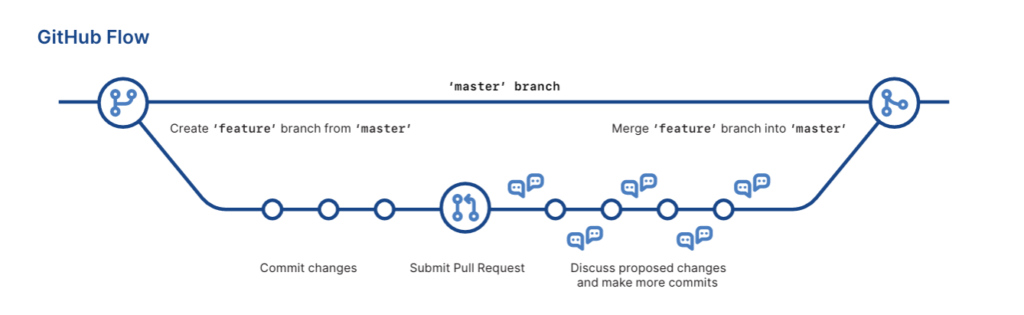
כדי להתחיל, תהליך העבודה הבסיסי של Git כולל בדרך כלל:
1. שכפול מאגר:
git clone https://github.com/your-org/your-repo.git
2. יצירת ענף מאפיינים:
git checkout -b feature/cool-new-thing
3. ביצוע שינויים ו commitטינג בבטחה:
					git add .
git commit -m "Add new feature safely and cleanly"
4. לחיצה לשלט רחוק:
git push origin feature/cool-new-thing
5. פתיחת pull request (PR) כדי למזג את השינויים שלך לתוך הענף הראשי.
החלת אבטחת Git בכל שלב
למרות שצעדים אלה הם standard, מפתחים רבים מציגים סיכונים מבלי דעת. לדוגמה, commitהגשת סוד בטעות או דחיפת קוד שלא נבדק שמשבש את תהליך הייצור.
לכן, הנה כמה שיפורים ממוקדי אבטחה ליישום מיידי:
- להמנע
git add .אלא אם כן אתה בטוח מה אתה commitטינג. השתמשgit statusראשית ולהוסיף קבצים באופן סלקטיבי עםgit add <file>. - כתוב בעל משמעות commit הודעות. הם משפרים את המעקב ועוזרים לבודקים לזהות אנומליות.
- סרוק את commitלפני הדחיפה. השתמש בכלים כמו Git של Xygeni Guardrails כדי לתפוס סודות, תוכנות זדוניות ותצורות שגויות לפני מיזוג.
- כפו ביקורות יחסי ציבור לפני מיזוג. זוהי אחת הדרכים הפשוטות ביותר למנוע כניסה של קוד מסוכן לענף הראשי שלך.
חשוב לציין, Xygeni משתלב ישירות בתהליך העבודה של Git שלך. הוא סורק כל commit ויחסי ציבור כדי לאכוף את מדיניות האבטחה שלך מבלי להאט אותך. זה שומר על אבטחת המאגר שלך תוך שמירה על בקרת גרסאות מהירה של גיט, מהיר, אבל בטוח.
מהו מאגר גיט?
בבסיסו, א מאגר Git היא ספרייה עם גרסאות של הפרויקט שלך שעוקבת אחר כל שינוי לאורך זמן. היא כוללת את כל קוד המקור, הענפים, התגים ו... commit היסטוריה, ואולי הרבה יותר ממה שאתם מצפים.
אז למה זה משנה עבור אבטחת גיט?
מכיוון שמאגר גיט אינו רק היסטוריה של הקוד שלך. הוא עשוי להכיל גם:
- קבצי תצורה רגישים כמו
.envorconfig.yml - סודות מקודדים נוסף בטעות במהלך הפיתוח
- תוכנות זדוניות או תלות מסוג typosquatting הוצג באמצעות
package.json,requirements.txt, או מניפסטים אחרים
לכן, הבנת מה נמצא במאגר שלך היא קריטית. זה לא רק עניין של שמירה על קוד נקי, זה עניין של הגנה על כל המערכת שלך. pipeline.
דוגמא:
טעות נפוצה היא לדחוף גורם מקומי .env קובץ עם סודות:
					git add .env
git commit -m "add environment config"
git push
אפילו אם המאגר פרטי, סודות אלה יכולים לדלוף דרך מזלגות או אינטגרציות של צד שלישי.
כדי להימנע מכך:
echo ".env" >> .gitignore
- להקים pre-commit hooks או סורקי CI כמו קסיגני כדי לגלות סודות לפני שהם מגיעים לשלט הרחוק שלך.
- נקו את ההיסטוריה שלכם עם
git filter-repoorBFGאם משהו רגיש כבר היה commitטד.
כשאתה דוחף קוד, Xygeni סורק את commit וקבצי התלות שלך (כמו package.json or requirements.txt) עבור סודות שדלפו, תוכנות זדוניות וניצול לרעה ידוע, והכל לפני שזה מגיע לשלב יחסי הציבור.
זה מבטיח כי שלך שיטות עבודה מומלצות של גיט והיגיינת האבטחה נשמרת, גם ככל שהפרויקט גדל. יתר על כן, Xygeni תומך בסריקה ברחבי GitHub, GitLab, Bitbucket ופלטפורמות גדולות אחרות.
בסופו של דבר, התייחסות למאגר Git שלכם כאל גבול אבטחה, ולא רק כאל מאגר קוד, עוזרת לצוותים לנוע מהר יותר מבלי להשאיר פערים קריטיים.
מהי בקרת מקורות?
בקרת מקור, ידוע גם כ בקרת גרסאות, היא נוהג של מעקב וניהול שינויים בבסיס הקוד שלך. כלים כמו Git מאפשרים זאת על ידי רישום מי שינה מה, מתי ומדוע. אבל זה לא רק עניין של שיתוף פעולה. ב-DevOps של ימינו pipelineש, בקרת מקור היא גם שלך נקודת הביקורת הביטחונית הראשונה.
וחשוב מכך, מפתחים מסתמכים על בקרת גרסאות מהירה של גיט לנוע במהירות, להסתעף, commitטינג ומיזוג ללא עיכובים. עם זאת, כאשר מתעלמים מהאבטחה, מהירות זו עלולה לגרום לתוצאות הפוכות.
סיכוני אבטחה נפוצים של Git בבקרת קוד מקור
תוקפים מכוונים יותר ויותר למערכות בקרת מקורות כמו GitHub, GitLab ו-Bitbucket. דגימה אחת של טוקן או תהליך עבודה שגוי יכולים לתת גישה לכל שרשרת האספקה של התוכנה שלך. לכן, אבטחת גיט זה כבר לא אופציונלי, זה חיוני.
הנה כמה מהסיכונים הנפוצים:
- אסימוני GitHub גנובים משמש לשכפול או שינוי במאגרים פרטיים
- ענפים ראשיים לא מוגנים שמאפשרים סיכון ישיר commits
- תורמים זדוניים מגיש pull requests עם מטענים נסתרים
- זרימות עבודה עם הרשאות כתיבה מנוצל להחדרת תוכנות זדוניות
כיצד ליישם שיטות עבודה מומלצות של Git בבקרת קוד מקור
כדי לשמור על שליטה במקורות מאובטחים מבלי להאט את עבודתך:
- השתמש אימות שני גורמים (2FA) בכל חשבונות המפתחים
- הגדר קפדני כללי הגנת ענפים ודורשים ביקורות יחסי ציבור
- ביקורת הרשאות זרימת עבודה, הימנעו ממתן גישת כתיבה מיותרת
- הפעל סריקות עבור פגיעויות, סודות ותצורות שגויות לפני המיזוג
למה להשתמש ב-Xygeni?
Xygeni מחזקת את היכולות של Git על ידי הוספת:
- CI/CD guardrails
- זיהוי שגיאות בתצורת זרימת עבודה
- סריקה סודית לפני מיזוג
- אכיפת מדיניות על יחסי ציבור ומיזוגים
כתוצאה מכך, ניתן לשמור על בקרת גרסאות מהירה של גיט מבלי להתפשר על נראות או בטיחות. מפתחים עובדים באותה מהירות, אך כעת כל שינוי מאובטח על ידי בדיקות אוטומטיות.
כאשר בקרת המקור מחוזקת, היא מגנה על כל המערכת שלך pipeline, מ commit לפרוס.
איך למשוך (או לשלוף) מגיט?
השמיים git pull הפקודה היא כנראה אחת מפעולות הגיט הנפוצות ביותר, והפחות מובנות. היא שולפת שינויים ממאגר מרוחק וממזגת אותם לתוך הענף הנוכחי שלך. פשוט מספיק, נכון? עם זאת, מאחורי הפשטות הזו מסתתר מקור פוטנציאלי לבאגים, מערכות בניה פגומות ואפילו בעיות אבטחה.
כדי להפעיל אותו:
git pull origin main
פקודה זו אוספת את השינויים האחרונים מ- main ענף של השלט הרחוק שלך (בדרך כלל GitHub, GitLab וכו') ומנסה למזג אותם עם הקוד המקומי שלך.
איך לשלוף מ-Git מבלי לפגוע באבטחה או במהירות של Git
מנקודת מבט של אבטחה, משיכת קוד באופן עיוור יכולה להיות מסוכנת. גורמים זדוניים יכולים להגניב קוד מזיק, לגנוב תלויות עקב שגיאות הקלדה או להרעיל... commitלתוך מאגרים ציבוריים. בפרויקטים משותפים, אפילו צוותים בעלי כוונות טובות עלולים לדחוף שינויים לא מאובטחים בטעות. זה המקום שבו שיטות עבודה מומלצות של גיט להפוך לביקורתיים.
בנוסף, כאשר הצוות שלך מושך לעתים קרובות, זה תומך בקרת גרסאות מהירה של גיט, לעזור למפתחים להישאר מסונכרנים, להפחית ניגודי עניינים במיזוג ולשלוח מהר יותר. אבל אם אתם מושכים קוד לא בטוח, המהירות הופכת לאויב שלכם.
שיטות עבודה מומלצות
להשתמש git pull בצורה בטוחה ויעילה:
- סקירה pull request נבדל לפני מיזוג או משיכה, במיוחד מתורמים חיצוניים
- מעדיף
git fetch+git mergeלשליטה רבה יותר על מה שאתם משלבים - הפעל בדיקות באופן מקומי לפני דחיפת שינויים שנמשכו במעלה הזרם
- השתמש בחתימה commitולאמת את יצירת הפרויקט אם אתם עובדים על פרויקטים רגישים
- ניטור שרשרת האספקה שלך, חבילות שנשלפות באמצעות אוטומציה (למשל, סקריפטים לאחר התקנה) עלולות להיות מסוכנות.
כיצד קסיגני עוזר
קסיגני מוסיף guardrails שסורקים את הקוד שלך לפני הוא מגיע לייצור. לדוגמה:
- מזהה אוטומטית תוכנות זדוניות, סודות וקוד פגיע בשינויים מרחוק
- מסמן כל דבר שיבוש או חוסר עקביות בהיסטוריית המאגר שלך
- חל בדיקות מדיניות on pull requests וממזג, וחוסם הצגת קוד לא בטוח
- מנטר באופן רציף את שלך CI/CD זרימות עבודה כדי להבטיח שתוקפים לא יוכלו לנצל לוגיקה מבוססת משיכה
עם Xygeni, אתם יכולים לאמץ בבטחה בקרת גרסאות מהירה של גיט, משיכה, מיזוג ופריסה בביטחון שכל שינוי עבר בדיקות אבטחה.
איך Commit לגיט?
Commitטינג בגיט זה יותר מסתם הקלדה git commit -m "fix stuff" ולהמשיך הלאה. אם אתה רוצה בקרת גרסאות מהירה של גיט שמתפתח עם הצוות שלך ומונע כאבי ראש עתידיים, שלך commitחייבים להיות ברורים, משמעותיים ובטוחים.
איך Commit לגיט בצורה מאובטחת באמצעות שיטות עבודה מומלצות של Git
ליצור commit, בדרך כלל אתה מפעיל:
					git add <file>
git commit -m "Describe what you changed"
השמיים git add stage אומר ל-Git אילו שינויים לכלול. git commit הפקודה מצלם את השינויים האלה בהיסטוריית הפרויקט שלך. פשוט, נכון? עם זאת, לאחר מכן שיטות עבודה מומלצות של גיט פירושו ללכת רחוק יותר:
- כתוב תיאורי commit הודעות.
- Commit שינויים מקובצים באופן הגיוני.
- הימנעו מגידולים גדולים ונפוחים commitשנוגעים בקבצים לא קשורים.
טוב commitהופכים את בקרת הגרסאות למהירה, נקייה וקלה יותר לאיתור באגים.
בקרת גרסאות מהירה של Git מתחילה בטוב Commit גהות
הנה איפה אבטחת גיט נכנס לתמונה. רשלנות commit יכול בטעות leak secretים, להציג פגיעויות, או למשוך חבילות זדוניות. לפני כן commitטינג:
- בדוק שוב עבור
.envקבצים, אסימונים מקודדים או אישורים חשופים. - האם התלויות שלך בטוחות, מאומתות ומעודכנות?
- אי הכללת קבצים מיותרים באמצעות
.gitignore(כמו יומני רישום, חפצי בנייה או אישורים).
טיפ: לשלב commit סריקה לתוך זרימת העבודה שלך בעזרת כלי כמו Xygeni. הוא בודק סודות, חבילות עם שגיאות הקלדה וקונפיגורציות שגויות לפני שהקוד מגיע לענף הראשי שלך, והכל מבלי להפריע לזרימה שלך.
Is git clone שווה ל-a Pull Request?
אפילו לא קרוב. בעוד ששתי הפעולות כוללות מאגרים מרוחקים, הן משרתות מטרות שונות לחלוטין:
git cloneהיא פקודה המשמשת ל העתקת מאגר מרוחק שלם למחשב המקומי שלךזה בדרך כלל הדבר הראשון שעושים כשמתחילים לעבוד על פרויקט חדש.
git clone https://github.com/your-team/project.git
A pull request (יחסי ציבור) הוא מנגנון שיתוף פעולה משמש בדרך כלל בפלטפורמות כמו GitHub או GitLab. לאחר שביצעת שינויים במאגר המקומי או המפוצל שלך, אתה פותח PR כדי לבקש מיזוג של שינויים אלה לתוך ענף משותף (כגון main).
תחשוב על זה ככה:
git clone= "תן לי לקחת עותק כדי שאוכל להתחיל לקודד."- Pull Request = "הנה מה ששיניתי. אנא בדוק ואשר זאת לפני שנמזג."
השלכות אבטחה של Git בעת שכפול מאגרים
אם אתם פשוט משכפלים מאגרים בלי לאמת מה שבפנים, ייתכן שאתם מייבאים:
- סקריפטים זדוניים
- זרימות עבודה שגויות
- תלות מורעלת
כמו כן, pull requests יכול להיות וקטור עבור פגיעויות שהוזרקו אם לא נסרק כראוי.
זו הסיבה שבקרת גרסאות מהירה אינה רק עניין של מהירות, אלא גם עיבוד מאובטח.cisייצור יונים. כלים כמו קסיגני:
- ניתוח PRs עבור סודות, קוד פגיע ותצורות שגויות
- אכיפת בדיקות מדיניות לפני מיזוגים
- התראה על תרומות לא בטוחות, אפילו בפורקים משוכפלים
בשורה תחתונה: שכפול הוא הדרך שבה מתחילים; יחסי ציבור הם הדרך שבה תורמים. אבטחת שניהם היא חלק משיטות העבודה המומלצות של Git שכל צוות DevOps צריך לאמץ.
כיצד לשכפל מאגר Git בקוד Visual Studio?
שכפול מאגר Git אולי נראה פשוט, אבל לעתים קרובות זה המקום שבו בעיות אבטחה מתגנבות בשקט. אם אכפת לכם מ... בקרת גרסאות מהירה של גיט וזרימות עבודה נקיות, שלב השכפול ראוי לתשומת לב רבה יותר מאשר לחיצה על "שכפול".
שיטות עבודה מומלצות ב-Git בעת שכפול מאגרים בקוד Visual Studio
כך תעשו זאת בצורה מאובטחת:
- העתק את כתובת ה-URL של המאגר מ-GitHub, GitLab, או Bitbucket. ודאו שזה ממקור מהימן, כן, אפילו מאגרים פנימיים יכולים להיות מסוכנים.
- פתח את קוד Visual Studio.
- עבור אל לוח בקרת מקור (סמל בסרגל הצד השמאלי) או לחץ
Ctrl+Shift+G. - נְקִישָׁה "מאגר שיבוטים", הדבק את כתובת ה-URL ולחץ על Enter.
- בחר תיקייה מקומית לאחסון המאגר.
- VS Code יבקש ממך לפתוח את התיקייה המשובטת. לחץ. "לִפְתוֹחַ".
- לפני שאתם מתחילים לעבוד, סרוק את המאגר לאיתור סימנים של בעיה, כגון סודות חשופים, תלויות שגויות הקלדה או נתונים לא ברורים
.gitהיסטוריה. אפילו פרויקטים שנראים לגיטימיים עשויים לכלול סקריפטים מסוכנים או תצורות שגויות.
צוותים המשתמשים בסורקים אוטומטיים בשלב זה מזהים בעיות מוקדם ונשארים בקו אחד עם שיטות עבודה מומלצות של גיטזה צעד קטן שיכול לחסוך שעות אחר כך.
על ידי הטמעת הרגל זה בתהליך העבודה שלך, אתה משפר הן את היגיינת הפרויקט והן את רמת האבטחה שלך, והכל מבלי להאט. זה מה שמודרני... אבטחת גיט צריך להיראות כמו.
איך לבדוק את הענף הנוכחי בגיט?
לדעת באיזה ענף אתה נמצא צריך להיות טבעי, במיוחד כשמתמודדים עם מספר תכונות, תיקונים חמים או קווי שחרור. טעויות קורות מהר אם אתה דוחף או מושך מהענף הלא נכון. עבור צוותים המתמקדים ב... בקרת גרסאות מהירה של גיט, בהירות מנצחת כאוס.
כדי לבדוק את הסניף הנוכחי שלך:
בטרמינל שלך, הפעל:
git branch
הענף הנוכחי יסומן בכוכבית (*), כך:
					* main
  dev
  feature/login-fix
לחלופין, השתמשו ב:
git status
זה מראה משהו כמו:
					On branch main
Your branch is up to date with 'origin/main'.
הימנעו מטעויות אבטחה ב-Git על ידי אימות ענפים
טעויות בסניף הן יותר מסתם מעצבנות, הן סיכון אבטחה. מיזוג בטעות או commitגישה לענף הלא נכון עלולה לעקוף ביקורות או להחדיר קוד שלא נסרק לתוכנת הייצור. זה משבש את זרימת שיטות עבודה מומלצות של גיט ופותח דלת לשינויים מסוכנים שחודרים דרכם.
צוותים שאוכפים אסטרטגיות הסתעפות ברורות ומשלבים סריקה ב pull requests יכול לעצור את רוב הבעיות לפני שהן מחמירות. פיתוח מאובטח לא אומר פיתוח איטי, זה אומר להפוך את זרימת העבודה שלך ב-Git לחכמה ובטוחה יותר מההתחלה.
האם גיט מאובטח?
שיטות עבודה מומלצות לאבטחת Git שכל צוות צריך להכיר
גיט, כשלעצמה, היא בסך הכל מערכת בקרת גרסאות, היא לא מאבטחת את הקוד שלך באופן קסום. היא מהירה, גמישה וחזקה, מה שהופך אותה למועדפת על מפתחים. עם זאת, כוח זה מגיע עם אחריות.
בעוד שגיט תומך בתכונות כמו חתימה commitוהגנות ענפים, זה לא ימנע ממך לדחוף מפתח סודי, להגדיר גישה בצורה שגויה או למשוך תלות פגיעה. אז, האם גיט מאובטח? התשובה הקצרה: זה יכול להיות, אם משתמשים בזה נכון.
להפוך את גיט לאבטח בפועל
כדי לאבטח בפועל את תהליך העבודה של Git, בצעו את הפעולות הבאות שיטות עבודה מומלצות של גיט:
- הגדרת כללי הגנה על ענפים ודרישה pull request חוות דעת.
- אף פעם commit סודות או אסימונים. השתמש
.gitignoreולסרוק את שלך commits. - בדקו את גישת המאגר שלכם באופן קבוע, אל תתנו לכולם הרשאות מנהל.
- חתום על שלך commitעם GPG לשם שלמות.
- הפעלה pre-commit hooks או סריקות CI כדי לזהות שינויים מסוכנים לפני שהם נוחתים.
אבטחה ב-Git אינה כפתור שמפעילים, זוהי הרגל. כשמתייחסים ל-Git כחלק ממשטח ההתקפה, לא רק ככלי, מתחילים לבנות... אבטחת גיט בכל שלב. והחלק הכי טוב? ההרגלים האלה לא מאטים אותך. למעשה, הם הופכים את הצוות שלך למהיר ובטוח יותר, ומספקים ביצועים טובים יותר. בקרת גרסאות מהירה של גיט בלי לסכן את מה שחשוב.
שיטות עבודה מומלצות ב-Git לבקרת גרסאות מאובטחת ומהירה
כדי לשמור על בסיס קוד בריא ומאובטח, זרימת העבודה של Git שלך זקוקה ליותר מקיצורי דרך נוחים. אלה שיטות עבודה מומלצות של גיט נועדו לשפר את שיתוף הפעולה בצוות, לאכוף אבטחת גיט, ותמיכה בקרת גרסאות מהירה של גיט בלי להאט אותך.
השתמש ב-Clear וב-Atomic Commits
כל אחד commit צריך לשקף שינוי לוגי אחד. זה מפשט סקירות קוד, החזרות למצב אחר ומעקב אחר שינויים. הימנע commitעיבוד נתחים גדולים של עדכונים לא קשורים.
אף פעם Commit סודות
תמיד לבדוק .env קבצים, אסימוני גישה או אישורים לפני דחיפה. השתמש .gitignore כדי לא לכלול קבצים רגישים ולהחיל כלי סריקה אוטומטיים כדי לזהות סודות חשופים מוקדם.
אכיפת כללי הגנת סניפים
הגן על ענפים ראשיים על ידי דרישה pull requests, אישורים ובדיקות סטטוס. זה מבטיח שקוד שלא נבדק או מסוכן לעולם לא יגיע לייצור.
סקירת תלויות וסריקה לאיתור פגיעויות
הצמד את התלויות שלך והימנע מחבילות לא מהימנות. השתמש בכלים אוטומטיים כדי לסרוק את המאגר שלך לאיתור ספריות פגיעות או זדוניות לפני שהן ממוזגות.
סִימָן Commits
הפעל GPG commit חתימה לאימות זהות התורמים. שלב זה מוסיף שכבה נוספת של אבטחת גיט ומונע התעסקות commit היסטוריות.
ניטור גישה והרשאות
בדקו למי יש גישה למאגרים שלכם ואיזו רמת שליטה יש להם. הגבל את גישת הכתיבה במידת האפשר והסר משתפי פעולה לא פעילים באופן קבוע.
אוטומציה של סריקות טרום-מיזוג ובדיקות מדיניות
השתמש CI/CD כלים לאימות כל pull request עבור סודות, תצורות שגויות ודפוסים מסוכנים. אוטומציה של בדיקות אלו היא קריטית לתחזוקה בקרת גרסאות מהירה של גיט בקנה מידה.
ניקוי ובנייה מחדש
לפני הדחיפה, תיקון סחיטה commitשינויים או ניקוי. זה שומר על ההיסטוריה שלך קריא ומפחית רעש במהלך שיתוף פעולה.
כיצד Xygeni מסייע באכיפת אבטחת Git
אבטחה לא חייבת להאט אותך, במיוחד ב-Git. Xygeni מוסיפה שכבות של הגנה בלתי נראית לזרימת העבודה שלך כדי שתוכל... commit, להסתעף ולמזג מבלי לדאוג מה עלול לחמוק דרכם.
לוכד סודות לפני שהם מתפשטים
בטעות commit a .env קובץ? זה קורה. Xygeni מסמנת סודות כמו טוקנים של API או אישורי ענן בזמן אמת, בין אם הם נמצאים בגרסה חדשה commit, תצורה קבורה, או שכבת Docker. אתם מקבלים התראה לפני שהם מגיעים למצב ייצור, עם תהליך עבודה אופציונלי של ביטול אוטומטי ותיקון.
חוסם תלויות מסוכנות ב Commit זְמַן
לא אמור להיות צורך לבצע הנדסה הפוכה package.json לאחר שבנייה נכשלת. Xygeni סורק את התלויות שלך בְּמַהֲלָך commit ומסמן חבילות מכילות תוכנות זדוניות, typosquats או ספריות מיושנות, ומודיע לך אילו מהן ניתנות לניצול בפועל, לא רק פגיעות.
מסמן באופן אוטומטי תצורות CI מסוכנות
CI/CD זה המקום שבו שגיאות קטנות בהגדרות הופכות לתקריות גדולות. בין אם אתם מבצעים שינויים .github/workflows או עדכון משימת ג'נקינס, Xygeni ביקורות שלך pipeline קובעת תצורות עבור דפוסים מסוכנים, כמו אסימונים מתירים, סקריפטים לא בטוחים או הזרקת מעטפת, ועוצרת קוד לא בטוח לפני שהוא פועל.
מודיע לך על פעילות חשודה במאגר
Xygeni מנטר את SCM פעילות באופן רציף. זה מסמן דחיפות כוח לענפים מוגנים, בקרות גישה שהוסרו או פעולות חריגות commit דפוסים, ואז מראה לך בדיוק מה השתנה, מי שינה את זה ומתי.
חל חכם Guardrails על יחסי ציבור ומיזוגים
אתם מגדירים מה מקובל, Xygeni אוכפת אותו. בין אם מדובר בחסימת PRs עם סודות, כשל בבניות עם תלויות ניתנות לניצול, או החלת מדיניות אבטחה בכל רחבי המאגר, Xygeni מיישמת אותן. guardrails באופן עקבי ובשקט בין הצוותים.
עם Xygeni, אינך צריך לשנן את כללי האבטחה, הם מוטמעים בתהליך העבודה של Git שלך כברירת מחדל.
אין החלפת הקשר. אין הפרעות. פשוט מהיר ומאובטח commitשמוכנים למשלוח. רוצים לראות איך זה נראה בתהליך העבודה שלכם? נסו את Xygeni במאגר הגיט שלכם, אין צורך בכרטיס אשראי.

