






מסגרת OSINT היא דרך מובנית לשימוש במודיעין קוד פתוח, מידע מקוד ציבורי, דומיינים ורישומים, כדי לזהות פעילות תוקפים לפני שהיא הופכת לפריצה. התקפות מודרניות מתרחשות לעיתים רחוקות ללא אזהרה. הרבה לפני ניצול, גורמי איום משאירים עקבות דיגיטליים: אישורים שדלפו, מאגרים משוכפלים, דומיינים חשודים, קטעי קוד בשימוש חוזר. למידה כיצד לאסוף, לתאם ולאוטומט את המודיעין הזה מאפשרת... צוותי DevSecOps ו CISמערכות הפעלה חושפות סיכונים נסתרים מוקדם, מחזקות את שרשרת האספקה של התוכנה שלהן ומגיבות לאירועים לפני שהם מתסלמים.
מה זה OSINT? היסטוריה קצרה והגדרה
מודיעין קוד פתוח (OSINT) מתייחס לאיסוף וניתוח מידע זמין לציבור כדי לזהות איומים, פגיעויות וחשיפות פוטנציאליות. במקור, סוכנויות ממשלתיות וצבאיות השתמשו בגישה זו בשנות ה-1980 למחקר פוליטי ובטוח. עם הזמן, מומחי אבטחת סייבר הבינו שאותו רעיון יכול לחול על מערכות אקולוגיות דיגיטליות, ולאפשר גילוי מוקדם של התקפות.
חוקרי אבטחה למדו במהרה כי נתונים פתוחים, רשומות דומיין, מאגרי קוד ציבוריים או פורומים תת-קרקעיים, יכולים לחשוף פעילות של תוקפים הרבה לפני שהתרחשה פריצה בפועל. בפועל, OSINT פועלת כעת בכל שלב במחזור חיי האיום, החל מסיור ועד לתגובה.
כיום, מודיעין קוד פתוח (OSINT) הפך לחלק חיוני במודיעין איומים מודרני ולבעל ברית מהימן עבור מפתחים שחייבים להגן על הקוד שלהם, pipelineותלות באופן רציף. במילים אחרות, OSINT מחבר את הנקודות בין נראות קוד למודעות לאיומים. עם זאת, מכיוון שהוא מסתמך על נתונים זמינים לציבור, הוא יכול גם לייצר רעש, להיעדר הקשר פנימי או לחשוף אותות שקשה לתעדף. כתוצאה מכך, גם מפתחים וגם CISמערכות הפעלה זקוקות לדרכים אוטומטיות כדי לסנן, להעשיר ולפעול על סמך תובנות OSINT מהר יותר, ולהפוך נתונים פתוחים להגנה משמעותית.
OSINT משתמשת בנתונים ציבוריים מאתרי אינטרנט, מאגרי קוד ופלטפורמות חברתיות כדי לזהות אינדיקטורים לפריצה ולמנוע התקפות לפני שהן מגיעות למצב הייצור.
האבולוציה של מודיעין קוד פתוח באבטחת סייבר
ראשית, הבנת האופן שבו OSINT התפתח עוזרת להסביר מדוע הוא חיוני כעת.
- שלב 1 – OSINT מוקדם (לפני האינטרנט): אנליסטים אספו מידע מעיתונים, משידורי שידור ומרשומות ציבוריות כדי לפרש אירועים גיאופוליטיים. באותה תקופה, איסוף המודיעין היה ידני ואיטי. אף על פי כן, הוא יצר את היסודות לניתוח מובנה.
- שלב 2 – מערכות הפעלה OSINT באינטרנט (2000 – 2010): בעזרת מסדי נתונים של WHOIS, רשומות DNS ומנועי חיפוש מוקדמים, חוקרים החלו למפות דומיינים ולעקוב אחר תשתית פישינג. בנוסף, התרחבות הקהילות המקוונות יצרה ערוצים חדשים לצפייה ישירה בהתנהגות התוקפים., OSINT הפכה מהירה, רחבה יותר ושיתופית יותר.
- שלב 3 – OSINT דיגיטלי (2010 – היום): בינה מודרנית מגיעה כיום לשירותי ענן, מדיה חברתית ופלטפורמות פיתוח כמו GitHub, npm ו-Docker Hub. יתר על כן, אוטומציה, למידת מכונה וממשקי API מאפשרים קורלציה בקנה מידה גדול. כתוצאה מכך, OSINT עברה ממחקר ידני איטי לניטור דיגיטלי רציף, יכולת קריטית כיום להגנה על AppSec ושרשרת אספקה של תוכנה. בפועל, התפתחות זו פירושה זיהוי איומים עוד לפני שהם מגיעים לייצור.
כיצד פועלת מסגרת OSINT
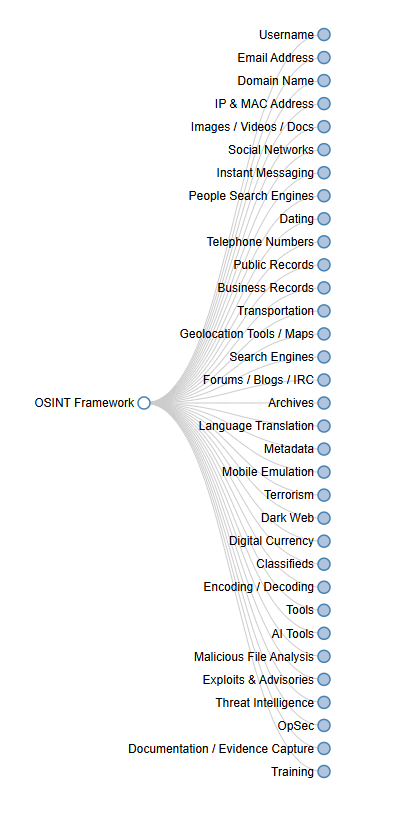
מסגרת OSINT היא אינדקס מובנה של כלים ומקורות נתונים, המקובצים לקטגוריות כמו מודיעין דומיין, רשתות חברתיות, ניטור רשת אפלה וניתוח קוד. ארגון מידע בדרך זו מאפשר לאנליסטים ולמפתחים למצוא את כלי המודיעין בקוד פתוח המתאימים למשימה נתונה במקום לחפש מאפס.
צוותי אבטחה בדרך כלל פועלים לפי מחזור חוזר בעת יישום המסגרת:
- אסוף נתונים. איסוף אינדיקטורים ממאגרים, רישומים או פידים פתוחים.
- קורלציה של אותות. קישור דומיינים, קוד גיבוב או אישורים שדלפו בין מקורות מרובים.
- פעלו מהר. קבע סדר עדיפויות לתיקון או אוטומציה של התראות ישירות דרך CI/CD זרימות עבודה.
מסגרת OSINT עצמה אינה כלי יחיד, אלא גישה מובנית המארגנת מאות משאבי מודיעין בקוד פתוח. במקום לבצע חיפושים ידניים בכל אחד מהם, צוותי אבטחה משתמשים במסגרת כדי לשלב נתונים מכלים כמו SpiderFoot, Shodan או TheHarvester, והופכים מידע מפוזר למשהו בר-ביצוע.
מהנדס DevSecOps יכול להפוך זאת לאוטומטי על ידי חיווט ממשקי API ממקורות אלה ישירות לתוך CI/CD pipeline, כך שדליפת אישורים או נכס חשוף מפעילים התראה לפני הפריסה, לא אחריה.
זה הרעיון המרכזי: מסגרת OSINT הופכת את המודיעין הציבורי לתהליך עבודה אוטומטי וחזרתי, וזה בדיוק המקום שבו Xygeni לוקחת את הקונספט קדימה.
לסיכום, מסגרת OSINT מציעה מודל להפיכת מודיעין ציבורי לזרימת עבודה אוטומטית וחוזרת על עצמה, וזהו קדם...cisשם Xygeni לוקחת את הקונספט צעד קדימה.
איך CISמערכות הפעלה ומפתחים משתמשים בבינה של קוד פתוח
בעד CISמובילי מערכת הפעלה ואבטחה
- ניטור חשיפת המותג, דליפת אישורים ומאגרים משוכפלים.
- בצעו בדיקה צולבת של ממצאי OSINT עם מסדי נתונים של פגיעויות כדי להנחות את סדרי העדיפויות של התיקונים.
- שלבו בין מודיעין חיצוני לטלמטריה פנימית לקבלת ניקוד סיכונים מדויק.
- דווח על תוצאות מדידות, כגון חשיפות סגורות או משטחי תקיפה מופחתים, כדי להדגים את החזר ההשקעה (ROI).
למפתחים וצוותי DevSecOps
- לסרוק commits עבור סודות ואסימונים מקודדים קשיח.
- זיהוי תלויות מסוג typosquatting או זדוניות ב-npm, PyPI או Maven.
- קבל התראות כאשר שמות ארגונים או מאגרים מופיעים בעדכוני איומים חיצוניים.
- שלב חיפושי OSINT לתוך CI/CD pipelines עבור נראות אוטומטית.
בסופו של דבר, OSINT מעניקה לכל בעלי עניין תמונה משותפת של נוף האיומים, החל מהנהלה dashboards למסופי מפתחים.
יתרונות המודיעין בקוד פתוח עבור צוותי אבטחה
| תועלת | איך זה עוזר |
|---|---|
| גילוי מוקדם | זהה פרצות, דליפות או התחזות לפני שתוקפים ישמשו אותם כנשק. |
| ראות | מיפוי נכסים חיצוניים מעבר לסורקים מסורתיים. |
| מתאם | העשרת התראות עם הקשר של איומים חיצוניים כדי לתעדף תיקונים. |
| אוטומציה | תזמון חיפושי OSINT או חיבור ממשקי API ב pipelines. |
| שיתוף פעולה | שתף מידע מודיעיני מאומת עם קהילת האבטחה הרחבה יותר. |
טייק מפתח:
מודיעין קוד פתוח מוסיף נראות ומהירות, ועוזר לצוותים להתמקד באיומים אמיתיים ולא ברעש.
כלי בינה בקוד פתוח מובילים וכיצד Xygeni מיישמת את עקרונותיהם
כלי מודיעין בקוד פתוח עוזרים לצוותי אבטחה להפוך נתונים ציבוריים להקשר מעשי. לדוגמה, כלים כמו Maltego, SpiderFoot ו-Shodan תומכים זה מכבר באנליסטים במיפוי תשתיות ובזיהוי נכסים חשופים. עם זאת, פתרונות אלה דורשים בדרך כלל הגדרה ידנית ותשומת לב מתמשכת, דבר שאינו ניתן להרחבה במערכות מודרניות. CI/CD סביבות.
- מלטגומאפשר ניתוח קישורים חזותי כדי למפות קשרים בין דומיינים, כתובות IP וארגונים.
- SpiderFootאוטומציה של סריקה במאות מקורות ציבוריים וממשקי API.
- הקציראוסף תת-דומיינים, כתובות דוא"ל ובאנרים - אידיאלי לסיור וגילוי נכסים.
- Shodanסורק את האינטרנט אחר מכשירים חשופים, פורטים פתוחים ותוכנות מיושנות.
- Censysחיפוש וניתוח של מארחים ותעודות המחוברים לאינטרנט בקנה מידה גדול.
- גיטרוב: מזהה סודות וטוקנים שדלפו בתוך מאגרי Git.
- טראפל הוג: מוצא מחרוזות בעלות אנטרופיה גבוהה ופרטי גישה שדלפו בהיסטוריות Git.
יחד, כלים אלה ממחישים כיצד OSINT חושף את אותה נראות חיצונית שתוקפים מנצלים לעתים קרובות. אף על פי כן, ניהולם בנפרד יכול להיות גוזל זמן עבור מפתחים המתמקדים במהירות ובמסירה.
כיצד Xygeni מביאה OSINT ל-DevSecOps
בניגוד לכלי מודיעין מסורתיים בקוד פתוח, Xygeni מטמיעה את אותן טכניקות מודיעין ישירות בזרימות עבודה של פיתוח. במקום להריץ סקריפטים נפרדים או dashboards, קבוצות מקבלות תובנות מתמשכות בתוך שלהם CI/CD pipelines, מאגרים ו-IDEs.
באופן ספציפי:
- קסיגני'ס מערכת התרעה מוקדמת מנטר רישומים פתוחים (npm, PyPI, Maven) אחר חבילות זדוניות או שעברו טעות typosquatting, בהתאם לניטור איומים בסגנון OSINT.
- שלה גילוי סודות המנוע מזהה טוקנים ואישורים חשופים בקוד ציבורי, אותו עיקרון שעומד מאחורי Gitrob ו-TruffleHog, אך אוטומטי לחלוטין.
- גילוי חריגות מקשרת באופן רציף את התנהגות המאגר, שינויי תלות ושינויים בזרימת עבודה כדי לסמן פעילות חשודה לפני שהמתקפה מתגברת.
- דרך ניתוח נגישות וניצול, Xygeni נותנת עדיפות לממצאים שחשובים באמת, ומשלבת הקשר של OSINT עם נראות בזמן ריצה.
בנוסף, כל המודיעין הזה מועשר במקורות נתונים חיצוניים, מידע על CVE וטלמטריה של רישום, ויוצר לולאת משוב מלאה בין מודיעין פתוח לבין רמת אבטחה פנימית.
בקצרה:
Xygeni הופכת את OSINT ממודל מחקר ידני לשכבת הגנה אוטומטית, ומספקת מודיעין רציף וניתן לפעולה ישירות בתוך DevOps. pipelines.
שילוב מסגרת OSINT בתהליכי עבודה של DevSecOps
איסוף מודיעין ידני אינו ניתן להרחבה. לכן, שילוב אוטומציה מבוססת מסגרת Osint בתוך pipelines מבטיח שמודיעין אבטחה מתעדכן ככל שהקוד משתנה.
דוגמה לאינטגרציה שלב אחר שלב:
- מאגרי ניטור: הפעל סריקת סודות hooks ובדיקות תלות על כל אחד commit.
- ממצאים מתואמים: העברת תוצאות ל-SIEM, Slack או Jira באמצעות נתוני OSINT הקשריים.
- הגדר התראות: הפעל תגובות אוטומטיות כאשר אינדיקטורים חדשים תואמים לנכסים פנימיים.
- תעדוף תיקונים: לשלב SCA ו SAST תוצאות עם ניתוח נגישות וניצול לצורך תיקון חכם יותר.
יתר על כן, האינטגרציות של Xygeni הופכות את השלבים הללו לחלקים, ומבטלות את הצורך בקורלציה ידנית או בפעולות חיצוניות. dashboardכתוצאה מכך, מודיעין קוד פתוח הופך לחלק מכל בנייה, מיזוג ופריסה כברירת מחדל.
אתגרים ושיקולים אתיים
למרות ש-OSINT הוא עוצמתי, יש להשתמש בו תמיד באחריות. מהסיבה הזו, קבוצות צריכות:
- אימות מקורות: בצעו בדיקות מודיעין צולבות כדי למנוע תוצאות חיוביות שגויות.
- כבד את הפרטיות: הישאר תואם ל-GDPR, CCPA וכללי אבטחה פנימיים.
- הימנעו מאיסוף יתר: אסוף רק את מה שצריך לתובנות אבטחה מעשיות.
- שמור על יושרה: מעקב וניתוח של מערכות ללא גישה בלתי מורשית.
מקרה בוחן מיני: גילוי טוקן דלף באמצעות עקרונות OSINT
- שבוע 1: מהנדס DevOps מאפשר לאינטגרציית Early Warning של Xygeni לנטר את GitHub לאיתור הפניות לחברה ודליפות פוטנציאליות.
- שבוע 2: המערכת מסמנת אוטומטית מאגר ציבורי שחושף מפתח AWS המשמש בבדיקה pipeline.
- שבוע 3: דרך CI/CD אוטומציה, האסימון מבוטל, מאובטח pull request מחליף אותו, והאירוע נרשם לצורך ביקורת.
תוֹצָאָה: חלון החשיפה ירד מ-24 שעות לפחות מ-15 דקות. במילים אחרות, נראות מונעת על ידי OSINT בשילוב עם אוטומציה של Xygeni הפכו פריצה פוטנציאלית ללא אירוע.
כתוצאה מכך, דוגמה זו מדגימה כיצד ליישם עקרונות OSINT בתוך DevOps pipelines מעניק לצוותים את אותה מודעות שהוגבלה בעבר לאנליסטים ייעודיים של מודיעין איומים.
OSINT לעומת מודיעין איומים מסורתי
| אספקט | OSINT (מונע קהילה) | פידים מסורתיים (מונעי ספק) |
|---|---|---|
| מקור מידע | מידע זמין לציבור | נתונים קנייניים או מבוססי מנוי |
| עלות | לעתים קרובות חופשי / פתוח | בדרך כלל מסחרי |
| עדכן תדירות | בזמן אמת באמצעות ממשקי API וקהילה | עדכונים תקופתיים של ספקים |
| התאמה אישית | ניתן להתאמה מלאה עבור DevSecOps pipelines | מוגבל ל-API של הספק |
| היקף | רחב - מכסה קוד, תשתית ונתונים חברתיים | התמקד בתוכנות זדוניות ידועות או בעדכוני IOC |
לכן, OSINT משלים, ולא מחליף, מודיעין איומים מסורתי על ידי מילוי פערים בנראות והוספת גמישות לצוותי פיתוח.
מדוע מסגרת OSINT חשובה ל-AppSec, בהמשך
ככל שמשטח ההתקפה מתרחב, ההקשר חשוב לא פחות מהגילוי. מסגרת OSINT וכלי מודיעין מודרניים בקוד פתוח מספקים את ההקשר הזה, ומראים לכם כיצד נראה הארגון שלכם מנקודת מבטו של תוקף.
בשילוב עם אוטומציה וקורלציה, OSINT מספקת מודעות בזמן אמת שסורקים מסורתיים אינם יכולים להגיע אליה בעצמם. מערכות לגילוי ומניעת חדירות מגנות על מה שקורה בתוך הסביבה שלך; בינה בקוד פתוח מגנה על מה שנראה מחוצה לה, החל מקוד ציבורי ועד לתחומים נשכחים.
מודיעין קוד פתוח הופך ניטור פסיבי להגנה פרואקטיבית, ומסגרת OSINT היא שהופכת את זה לחזרה ולא לחיפוש חד פעמי.
ראה כיצד קסיגני אוטומציה של עקרונות OSINT אלו ישירות בתוך pipelineלהלן.

שאלות נפוצות
מהי מסגרת OSINT?
מסגרת OSINT היא אינדקס מובנה של כלי מודיעין ומקורות נתונים בקוד פתוח, המאורגנים לפי קטגוריה (מודיעין דומיין, פלטפורמות חברתיות, מאגרי קוד, ניטור רשת אפלה), המסייע לאנליסטים ולמפתחים למצוא את הכלי הנכון לחקירה נתונה במקום לחפש מאפס.
למה משמש מודיעין קוד פתוח באבטחת סייבר?
מודיעין קוד פתוח משמש לזיהוי אישורים שדלפו, מאגרים משוכפלים, חבילות שעברו גניבה באמצעות טיפוסקוואט ותשתיות חשופות לפני שתוקפים ינצלו אותן, ובכך הופך נתונים זמינים לציבור למערכת התרעה מוקדמת.
האם מסגרת OSINT היא כלי יחיד?
לא. זוהי מדריך מסווג של כלי מודיעין רבים בקוד פתוח (Maltego, SpiderFoot, Shodan, TheHarvester ואחרים), לא מוצר אחד. צוותים בדרך כלל משלבים כמה מהכלים הללו, או הופכים את אותם עקרונות לאוטומטיים בתוך פלטפורמה כמו Xygeni, במקום להתייחס למסגרת כאל יישום עצמאי.
כיצד Xygeni מיישמת את עקרונות OSINT?
Xygeni מטמיעה טכניקות בסגנון OSINT, ניטור רישום, זיהוי סודות, קורלציה של אנומליות, ישירות לתוך CI/CD pipelineומאגרים, כך שאותה נראות שמספקים כלי מודיעין בקוד פתוח באופן ידני מתרחשת באופן אוטומטי עם כל commit.
