






הזרקות SQL נותרות אחת מפגיעויות יישומי האינטרנט המסוכנות והנפוצות ביותר. אם לא יטופלו, הן עלולות לאפשר לתוקפים לגשת, לשנות או להשמיד נתונים רגישים באמצעות שאילתות מסד נתונים שנכתבו בצורה גרועה. זו הסיבה שהבנת אופן מניעת הזרקת SQL - ויישום בדיקות הזרקת SQL פרואקטיביות - חיונית לכל צוות פיתוח ו-DevSecOps כיום.
דו"ח חקירות פרצות הנתונים של Verizon לשנת 2025 מצא כי הזרקת SQL תרמה ל-12% מכלל פרצות הנתונים, עלייה מ-9% בשנה הקודמת. ובעשרת המובילים של OWASP לשנת 2025, הזרקת SQL (הקטגוריה שאליה שייכת הזרקת SQL) עדיין מהווה יותר מ-14,000 מקרי CVE שתועדו, כאשר 100% מהיישומים ש-OWASP בדקה בדקו צורה כלשהי שלה. הפגיעות לא הפכה פחות מסוכנת. היא פשוט עברה ממקום 3 למקום 5 בדירוג, בעיקר משום שקטגוריות חדשות יותר ובעלות השפעה גבוהה יותר צצו, ולא משום שהזרקת SQL הופסקה להיות מנוצלת.
במדריך זה נסקור:
- מהן הזרקות SQL וכיצד הן פועלות
- טכניקות מניעה מומלצות על ידי OWASP
- אסטרטגיות עיקריות לבדיקת הזרקת SQL
- איך קסיגני'ס SAST מנוע מזהה פגיעויות בהזרקת SQL בשלב מוקדם SDLC
בואו נתעמק כיצד לאבטח את הקוד שלכם, להזיז את האבטחה שמאלה ולהגן על שרשרת האספקה של התוכנה שלכם מפני אחת משיטות התקיפה הוותיקות ביותר (ועדיין פעילות).
מהי הזרקת SQL?
הזרקת SQL היא התקפה ברמת הקוד שבה קלט זדוני מוכנס לשאילתות SQL כדי לתמרן או לעקוף פעולות מסד נתונים. זה קורה לעתים קרובות כאשר נתונים המסופקים על ידי המשתמש משמשים בשאילתה ללא אימות או ניקוי נאותים.
לדוגמה, תוקפים יכולים לנצל login טפסים, סרגלי חיפוש או פרמטרים של API אל:
- עקיפת אימות
- אחזור נתונים רגישים
- מחיקה או השחתה של רשומות
- ביצוע פעולות ניהול במסד הנתונים
אם אתה רוצה למנוע הזרקות SQL, הצעד הראשון הוא להבין איך הם פועלים.
דוגמה להזרקת SQL בעולם האמיתי
קח ג'אווה פשוטה login שאילתה:
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
אם משתמש מזין את זה:
					user: ' OR 1=1 --
pass: anything
זה הופך להיות:
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
התוקף משיג גישה על ידי כך שהתנאי תמיד יהיה אמיתי. זוהי דוגמה קלאסית לכך. למה בדיקות הזרקת SQL כל כך קריטי במהלך הפיתוח.
כיצד למנוע הזרקות SQL: טיפים מעשיים
עכשיו כשהבנו מה א הזרקת SQL הוא ואיך זה עובד, בואו נחקור כיצד למנוע הזרקות SQL בפרויקטים בעולם האמיתי. החדשות הטובות? ישנן שיטות עבודה מומלצות מוכחות וידידותיות למפתחים שעוזרות לעצור את ההתקפות הללו לפני שהן קורות.
השמיים דף מידע למניעת הזרקת SQL של OWASP הוא מקור מידע מהימן לבניית אינטראקציות מאובטחות עם מסדי נתונים. הוא ממליץ על מספר טכניקות ליבה:
1. שימוש במשפטים מוכנים (עם שאילתות פרמטריות)
ראשית, יש להשתמש תמיד בשאילתות פרמטריות במקום בשרשור מחרוזות בעת התמודדות עם קלט משתמש. פקודות מוכנות (Prepared statements) מורות למסד הנתונים להתייחס לקלט אך ורק כנתונים - ולא כחלק מלוגיקת ה-SQL.
הנה גרסה בטוחה יותר של login שאילתה באמצעות ג'אווה הצהרה מוכנה:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
כתוצאה מכך, גם אם המשתמש ינסה משהו זדוני, הקלט לא ישנה את מבנה השאילתה.
2. אימות וחיטוי קלט
למרות ששאילתות פרמטריות עושות את רוב העבודה הקשה, עדיין חשוב לאמת סוגי ואורכים של קלט. לדוגמה, דחו קלטים עם תווים או פורמטים בלתי צפויים.
יתרה מזאת, לעולם אל תסמכו על קלט המשתמש - גם אם הוא מגיע מהממשק הקדמי או מאפליקציית המובייל שלכם.
3. השתמשו בכלי ORM בחוכמה
רבים מהמסגרות ומערכות ORM מודרניות (כמו Hibernate או Django ORM) מציעים הגנות מפני הזרקת SQL כברירת מחדל. עם זאת, מפתחים עדיין יכולים לכתוב שאילתות גולמיות או לעקוף שיטות בטוחות. יש להשתמש תמיד בתכונות ORM כמתוכנן ולהימנע מערבוב של SQL גולמי אלא אם כן הכרחי לחלוטין.
קוד שנוצר על ידי בינה מלאכותית מציג את אותו הסיכון בצורה חדשה. מערכות ORM כמו Django ו-Hibernate יוצרות פרמטרים של שאילתות כברירת מחדל, אך ההגנה מתאדה ברגע שמפתח, או עוזר קידוד של בינה מלאכותית, עובר לשאילתה גולמית או מעביר שם שדה הנשלט על ידי המשתמש. CVE-2024-42005 של Django עצמו הראה שזה קורה בשיטה כביכול "בטוחה". יש להתייחס ללוגיקה של SQL המוצעת על ידי עוזר בינה מלאכותית באותה בדיקה כמו לכל מבנה שאילתה אחר. פרמטריזציה כברירת מחדל אינה שורדת קיצור דרך, אנושי או מוצע על ידי בינה מלאכותית.
4. עקרון הפריבילגיה המינימלית
טיפ מועיל נוסף: הגבל את הרשאות מסד הנתונים. גם אם מתרחשת הזרקה, משתמש עם גישת קריאה בלבד לא יכול להסיר טבלאות או לעדכן נתונים רגישים.
5. בדיקה מתמשכת עם כלי אבטחה
לבסוף, אימצו בדיקות הזרקת SQL כלים שיכולים לזהות את הפגמים הללו לפני שהם מגיעים לייצור. נדבר עוד על איך Xygeni עושה זאת בקרוב.
לסיכום, מניעת הזרקות SQL אינה עוסקת בשימוש בטריק קסם אחד - אלא ביישום אמצעי הגנה קטנים ועקביים לאורך כל הקוד והתשתית שלך.
בדיקות הזרקת SQL: איתור באגים לפני שהתוקפים עושים זאת
אפילו עם שיטות עבודה מומלצות, טעויות יכולות לחלחל. זה המקום שבו בדיקות הזרקת SQL הופך להיות חיוני.
אבל איך נראים בדיקות בפועל?
בדיקה ידנית
צוותי אבטחה והאקרים אתיים בודקים לעתים קרובות נקודות קצה על ידי הזרקת תווים מיוחדים כמו או 1=1 — כדי לראות אם שאילתות מתקלקלות או מחזירות תוצאות בלתי צפויות. למרות היותה יעילה, שיטה זו גוזלת זמן וקשה להרחבה.
בדיקה אוטומטית
רוב צוותי DevSecOps המודרניים מסתמכים כיום על כלים אוטומטיים - כגון בדיקות אבטחת יישומים סטטיות (SAST) - לסריקת קוד לאיתור פגיעויות הזרקה במהלך הפיתוח. כלים אלה בודקים קוד מבלי להריץ אותו, ועוזרים לזהות בעיות כמו:
- מחרוזות SQL משורשרות
- קלט משתמש לא בטוח בשאילתות
- קוד מדור קודם עם דפוסים לא מאובטחים
כיצד Xygeni מסייע במניעה ובזיהוי של הזרקות SQL
At קסיגניאנו מאמינים שהדרך הטובה ביותר למנוע הזרקות SQL היא לזהות אותן מוקדם - באופן אידיאלי לפני שהן עוזבות את עורך הקוד שלך. זה בדיוק מה ש... Code Security הפתרון בנוי לעשות זאת.
בואו נפרט כיצד אנו תומכים בדיקות הזרקת SQL ומניעה בסביבות פיתוח של העולם האמיתי.
ניתוח קוד סטטי רב עוצמה (SAST) לזיהוי הזרקת SQL
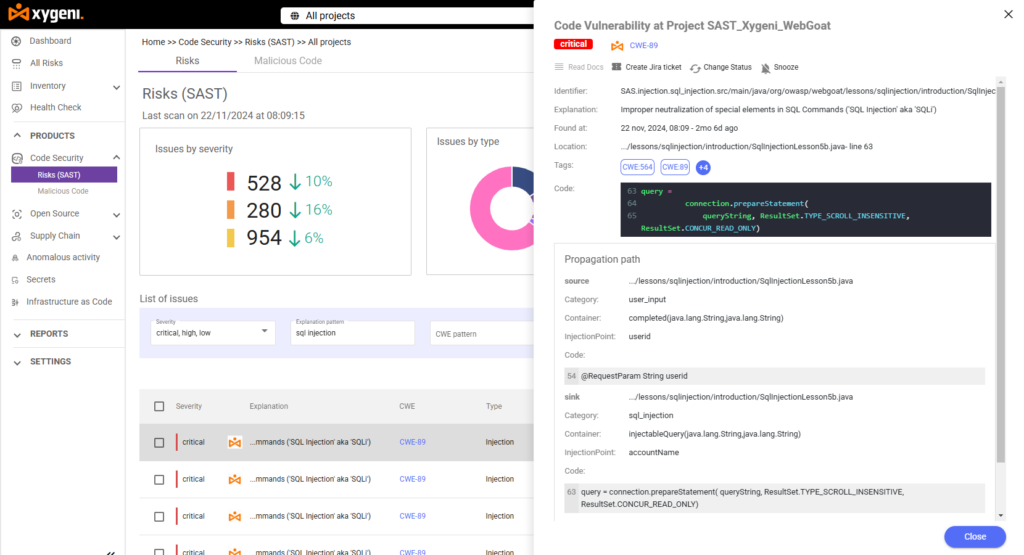
הפלטפורמה שלנו כוללת בדיקות אבטחה סטטיות ורבות עוצמה של יישומים (SASTמנוע ) שסורק את בסיס הקוד שלך אחר תבניות SQL מסוכנות - כמו שאילתות דינמיות שנבנו עם קלט משתמש או מחרוזות מקודדות קשיחות. כאשר הכלי שלנו מזהה פוטנציאל הזרקת SQL, הוא מסמן את המיקום המדויק בקוד המקור שלך, מדגיש את רמת הסיכון (למשל, קריטי) ומציג הסבר מפורט.
לדוגמה, בפרויקט בדיקה אחד, שלנו SAST המנוע זיהה פגיעות קריטית של הזרקת SQL בקובץ Java:
- CWECWE-89 (הזרקת SQL)
- מקוםשורה 71 פנימה SqlInjectionLesson5b.java
- נקודת הזרקהמזהה משתמש מועבר ישירות לשאילתת SQL
- נתיב התפשטותניקוי עקבות מהקלט ועד לביצוע השאילתה
רמת פירוט זו עוזרת למפתחים להבין היכן הבעיה מתחילה (המקור), כיצד היא זורמת דרך הקוד (התפשטות) והיכן היא גורמת לסיכון (הניקוז).
הצעות לתיקון הקשרי
יתרה מזאת, Xygeni לא עוצר בגילוי - אנו מנחים את הצוות שלך ב... כיצד למנוע הזרקות SQL עם עצות הקשריות והצעות לתיקון קוד. לדוגמה, אם אנו מזהים ששאילתה נבנית באמצעות שרשור מחרוזות, אנו ממליצים לעבור למשפטים פרמטריים ולהסביר כיצד לעשות זאת.
משמעות הדבר היא שמפתחים יכולים לתקן בעיות מבלי להיות מומחי אבטחה.
ממצאים עוברים גם טריאז' אוטומטי באמצעות מיון AI, מה שמייצר פסק דין, דחיפות ומורכבות תיקון עבור כל ממצא של הזרקת SQL, כך שמופע קריטי שקל לתקן אותו לא יושב באותו תור כמו מופע בעל עדיפות נמוכה.
אינטגרציה חלקה עם זרימת העבודה של הפיתוח שלך
הפתרון שלנו משתלב בצורה מושלמת בכלים הקיימים שלך - GitHub, GitLab, Bitbucket ואחרים. זה מבטיח שבדיקות אבטחה יתבצעו באופן אוטומטי עם כל... pull request או בנייה. אז בין אם אתם בודקים תכונה חדשה או מעדכנים קוד מדור קודם, בדיקות הזרקת SQL הופך לחלק ממך CI/CD pipeline.
התראות בזמן אמת ו Dashboards
לבסוף, הריכוזיות של Xygeni dashboardהתראות בזמן אמת נותנות לצוות שלך נראות למגמות הזרקת SQL בכל הפרויקטים שלך. תוכל לעקוב אחר פגיעויות לפי חומרה, צוות או פרויקט - ולהוכיח תאימות ל-OWASP Top 10 ואחרים. standards.

התקפות הזרקת SQL בעולם האמיתי: לקחים מהשטח
מתקפות הזרקת SQL הובילו לכמה מדליפות הנתונים המשמעותיות ביותר בהיסטוריה, מה שמדגיש את הצורך הקריטי ב... אבטחת יישומים חזקההנה דוגמאות בולטות מהעולם האמיתי:
1. פרצת מערכות התשלומים Heartland (2008)
ב2008, Heartland Payment Systems, חברת עיבוד תשלומים גדולה, סבלה מפריצה שחשפה כ-130 מיליון מספרי כרטיסי אשראי וחיוב. תוקפים ניצלו פגיעות של הזרקת SQL כדי לחדור לרשת החברה, מה שהוביל לאחת מפרצות הנתונים הגדולות ביותר שתועדו.
2. פרצת נתונים של יאהו! קולות (2012)
בחודש יולי 2012, יאהו! קולות נפלה קורבן למתקפת הזרקת SQL שפגעה בכמעט 450,000 חשבונות משתמשים. האקרים ניצלו פגיעויות בשרתי מסד הנתונים של יאהו כדי להשיג שמות משתמש וסיסמאות לא מוצפנים, תוך הדגשת הסכנות של אימות קלט לקוי.
3. פרצת נתונים של TalkTalk (2015)
טלקומוניקציה בבריטניה ספקית שירותי האינטרנט TalkTalk חוותה מתקפת הזרקת SQL בשנת 2015, שחשפה פרטים אישיים של כ-160,000 לקוחות. התוקפים ניצלו פגיעויות בדפי האינטרנט של החברה, מה שהוביל לנזק כספי ותדמיתי משמעותי.
4. פריפיק ופלאטיקון בריץ' (2020)
ב2020, חברת Freepik חשפה כי מתקפת הזרקת SQL הובילה לדליפת 8.3 מיליון רשומות משתמשים מפלטפורמות Freepik ו-Flaticon שלה. תוקפים ניצלו פגיעות ב-Flaticon, והדגישו את הסיכונים הכרוכים ברכיבים של צד שלישי בשרשרת האספקה של התוכנה.
5. פגיעות בתוסף WooCommerce (2022)
בשנת 2022 התגלתה פגיעות קריטית בהזרקת SQL ב- WooCommerce Dropshipping על ידי תוסף OPMC עבור וורדפרס. תקלה זו בהזרקת SQL לא מאומתת, שדורגה בדירוג 9.8 מתוך 10 בחומרתה, הדגישה את הסיכונים הפוטנציאליים שמציבים תוספים של צד שלישי בפלטפורמות מסחר אלקטרוני.
6. Boolka Cyberthreat פורס טרויאני BMANAGER (2024)
בשנת 2024, גורם איום שכונה בולקה נצפה כשהוא פוגע באתרי אינטרנט באמצעות התקפות הזרקת SQL כדי לפרוס טרויאני מודולרי בשם BMANAGER. קמפיין זה הדגים את הטקטיקות המתפתחות של פושעי סייבר המנצלים הזרקת SQL להפצת תוכנות זדוניות.
אירועים אלה מדגישים את האיום המתמשך של מתקפות הזרקת SQL ואת החשיבות של יישום אמצעי אבטחה חזקים, כולל סקירות קוד סדירות, אימות קלט ושימוש בכלי אבטחה מתקדמים כדי לזהות ולמנוע פגיעויות כאלה.
7. BeyondTrust / פריצת משרד האוצר האמריקאי (דצמבר 2024 - פברואר 2025)
A PostgreSQL אפס-יום (CVE-2025-1094) אפשרה הזרקת SQL באמצעות טיפול לא תקין בקלט בעל מבנה פגום ב psql, הטרמינל האינטראקטיבי של PostgreSQL. תוקפים בחסות מדינה, שעוקבים אחריהם כ-Silk Typhoon, שרשראו אותו לפלטפורמת התמיכה מרחוק של BeyondTrust, ופגעו בלפחות 17 enterprise מופעי לקוחות, כולל משרד האוצר האמריקאי. זהו אחד מאירועי הזרקת SQL המשמעותיים ביותר שאושרו לאחרונה, ותזכורת לכך שסיווג הפגיעות אינו מוגבל לטפסי אינטרנט; הוא מגיע גם למנהלי התקנים של מסדי נתונים וכלים אינטראקטיביים.
🔧 טיפ למתקדמים: בדיקות אבטחה תקופתיות, במיוחד עם כלים כמו של Xygeni SAST מנוע, מסייע בזיהוי נקודות הזרקה אלו לפני שתוקפים יכולים לנצל אותן.
אבטחו את הקוד שלכם, מנעו הזרקות SQL
הזרקת SQL היא אחת מאיומי אבטחת היישומים הוותיקים ביותר, ועדיין אחת המסוכנות ביותר: המעבר של OWASP למקום החמישי בשנת 2025 משקף קטגוריות חדשות המתפתחות, לא הזרקת SQL שהופכת לפחות ניתנת לניצול. היא נותרה ניתנת למניעה לחלוטין באמצעות שילוב נכון של שיטות, החל משאילתות פרמטריות ועד טיפול בקוד המוצע על ידי בינה מלאכותית באותה בדיקה כמו בקוד שנכתב על ידי בני אדם.
ב-Xygeni, אנחנו מקלים עליכם להישאר צעד אחד קדימה מול איומים. שלנו code security הפתרון מעניק לצוות שלכם את הנראות, האוטומציה וההכוונה הנדרשים כדי לזהות מוקדם פגיעויות בהזרקת SQL, למיין אותן לפי דחיפות אמיתית ולתקן אותן במהירות. אין ניחושים. אין פערים. פשוט אבטחו את הקוד מההתחלה, בין אם הוא נכתב על ידי מפתח או הוצע על ידי עוזר בינה מלאכותית.
אז אם אתם מוכנים להפוך את הזרקות SQL לדבר מהעבר, תוך שמירה על פיתוח מהיר וחלק, אנחנו כאן כדי לעזור.
נסה את Xygeni בחינם ולהתחיל למנוע הזרקות SQL לפני שהן מגיעות למצב הייצור.

שאלות נפוצות
האם הזרקת SQL עדיין מהווה סיכון אבטחה מרכזי בשנת 2026?
כן. למרות ש-OWASP העבירה את הקטגוריה של Injection ממקום 3 למקום 5 בעשרת הקטגוריות המובילות שלה לשנת 2025, הקטגוריה עדיין מהווה יותר מ-14,000 מקרי CVE של הזרקת SQL, ו-Verizon DBIR לשנת 2025 מצא שהיא תרמה ל-12% מהפריצות, לעומת 9% בשנה הקודמת.
האם ORMs כמו Django או Hibernate יכולים למנוע לחלוטין הזרקת SQL?
לא. מערכות ORM קובעות פרמטרים של שאילתות כברירת מחדל, אך ההגנה נשברת ברגע שמפתח משתמש בשאילתה גולמית או בשיטה לא בטוחה. CVE-2024-42005 של Django הוא דוגמה אמיתית להזרקת SQL באמצעות שיטה שנחשבת בטוחה.
כיצד קוד שנוצר על ידי בינה מלאכותית משפיע על הסיכון של הזרקת SQL?
עוזרי קידוד של בינה מלאכותית יכולים להציע את אותם דפוסים לא בטוחים שאדם עשוי להציע, שאילתות משורשרות מחרוזות או קלט לא מאומת, ויש לבדוק אותם באותה קפדנות כמו קוד שנכתב על ידי בני אדם ולא לתת להם אמון כברירת מחדל.
