






קידוד קשיח, עני ניהול סודות, והיעדר כלים כמו הכספת של HashiCorp ממשיכים לחשוף אפליקציות לסיכון חמור. בכל פעם שמפתח דוחף מפתח API או סיסמה ל-GitHub, הוא מסתכן בגרימת פרצה. למעשה, תוקפים סורקים באופן פעיל מאגרים ציבוריים ופרטיים אחר סודות חשופים, בין אם הם בקוד, קבצי תצורה או תמונות Docker.
השלכות מהעולם האמיתי מראות מה מונח על כף המאזניים. בשנת 2022, תוקפים מצאו את מפתחות ה-AWS של אובר מקודדים במאגר GitHub והשתמשו בהם כדי לפרוץ למערכות קריטיות. טויוטה חשפה תשתית של לקוחות פרטיים לאחר שמפתחים דחפו סודות למאגר GitHub ציבורי. בשני המקרים, צוותים השאירו סודות בקוד, והתוקפים ניצלו זאת במלואו. את כל זה ניתן היה למנוע.
במדריך זה, תלמדו כיצד לאבטח את האפליקציה שלכם באמצעות הכספת של HashiCorp לניהול סודות מרכזי, בשילוב עם זיהוי ותיקון אוטומטיים של Xygeni תכונות. יחד, כלים אלה עוזרים לך:
- הסר סודות מקודדים קשיחים מבסיס הקוד שלך
- מניעת כניסה של סודות להיסטוריית גיט
- זיהוי ותיקון אוטומטי של דליפות לפני שניתן לנצל אותן
בואו נסביר איך להגדיר את זה, שלב אחר שלב.
2. מה נחשב כסוד (ואיך הוא דולף)
קודם כל, א סוד אינו רק סיסמה. הוא כולל אסימוני API, אישורי OAuth, מחרוזות חיבור למסד נתונים, מפתחות SSH, מפתחות הצפנה ואפילו JWTs. כל דבר שמעניק גישה למערכת, משאב או זהות נחשב לסוד.
כי קידוד קשיח אישורים אלה לקוד המקור עדיין נפוצים, צוותים רבים מציגים מבלי דעת פגיעויות. במהלך פיתוח מקומי, קל לשחרר מפתח API מהיר לתוך .env קובץ - או גרוע מכך, ישירות לתוך הקוד. לאחר מכן, קובץ יחיד git commit יכול לחשוף את הסוד הזה לתמיד.
אפילו כאשר סודות מוסרים מאוחר יותר commitים, הם לעתים קרובות נשארים ב היסטוריית גיט, שכבות Docker, או ארטיפקטים מהודקים. לדוגמה, דליפות רבות נעלמות מעיניו עד שמישהו מפעיל git log או מחלץ מטא-דאטה מתמונת מכולה.
זו הסיבה ניהול סודות חייב להיות פרואקטיבי, רציף ואוטומטי. סורקים מסורתיים יכולים לפספס סודות הקבורים בענפים, תמונות או קבצים דחוסים. שם כלים כמו הכספת של HashiCorp ו קסיגני היכנס.
בנוסף, זכרו שסודות לא דולפים רק ממפתחים. CI/CD pipeline, סקריפטי בדיקה ואפילו קבצי תצורה בסביבות ייצור, כולם יכולים להיות מקורות חשיפה.
לכן, אבטחת סודות אינה עוסקת רק בכלים, אלא בהרגלים, נראות ואוטומציה.
רוצים להעמיק בדליפות סודיות?
אם אתם רוצים להבין מדוע סודות דולפים מלכתחילה, וכיצד תוקפים מנצלים אותם בפועל, אל תחמיצו את הפירוט המעמיק הזה:
3. מדוע קידוד סודות הוא סיכון, אפילו במאגרים פרטיים
קידוד קשיח של סודות כמו מפתחות API, אישורים וטוקנים עשוי להיראות נוח במהלך הפיתוח. עם זאת, נוהג זה מציג סיכונים חמורים, במיוחד כאשר סודות מקבלים... commitמיועד לבקרת גרסאות.
לדוגמה, בפריצה לאובר בשנת 2022, תוקפים השיגו גישה דרך מפתחות AWS מקודדים קשיחים נמצא במאגר GitHub ציבורי. באופן דומה, טויוטה חשפה אישורים קריטיים בפרויקט GitHub, מה שהשפיע על נתוני הלקוחות שלה.
מכיוון שסודות מקודדים קשיחים לעתים קרובות חיים ב .env קבצים, סקריפטים או הערות קוד מקור, קל להתעלם מהם. אפילו במאגרים פרטיים, בוטים ואנשים פנימיים יכולים לגשת אליהם. גרוע מכך, היסטוריית גיט שומרת כל דליפה, גם לאחר ש"מוחקים" אותה.
בנוסף, תוקפים מודרניים סורקים באופן רציף את GitHub ואת רישומי הקונטיינר בחיפוש אחר טוקנים שדלפו. לחיצה אחת עם סוד קשיח יכולה לפתוח את הדלת ל:
- פגיעה בתשתית (גישה לענן)
- שיבוש קוד המקור (התקפות בשרשרת האספקה)
- שימוש חוזר סודי בין מערכות (הסלמת הרשאות)
לכן, החלפת קידוד קשיח בקידוד מתאים ניהול סודות זה לא אופציונלי, זה בסיסי להבטחת פיתוח.
4. כיצד HashiCorp Vault מאבטח סודות (ומדוע זה עדיף על קידוד קשיח)
קידוד קשיח של סודות כמו מפתחות API או אישורי מסד נתונים ישירות לתוך קוד המקור יוצר סיכוני אבטחה חמורים. כספת HashiCorp מבטלת סיכון זה על ידי הצעת אחסון סודות מרכזי, מוצפן ומבוקר גישה.
במקום להטמיע סודות במשתני סביבה או קבצי .env, יישומים יכולים לאחזר אותם בצורה מאובטחת לפי דרישה דרך ה-API של Vault. גישה זו מחליפה טיפול סטטי בסודות בגישה דינמית המונחית על ידי מדיניות.
ניהול סודות עם HashiCorp Vault מציע מספר יתרונות מרכזיים על פני קידוד קשיח:
- סודות נשארים מוצפנים גם במנוחה וגם במעבר.
- הגישה נאכפת בקפדנות באמצעות מדיניות מבוססת זהות.
- הכספת יוצרת סודות באופן דינמי, מה שגורם להם לפוג באופן אוטומטי.
- כל בקשה נרשמת, המציעים מעקב וביקורת מלאות.
Vault משתלב בצורה חלקה גם ב- CI/CD pipelines, סביבות מכולות, תשתית ענן ורשתות שירות, מה שהופך אותו לפתרון ניתן להרחבה ומוכן לייצור עבור צוותי DevSecOps מודרניים.
דוגמה בעולם האמיתי:
ב2022, כדי מאגר גיטהאב של טויוטה דלפו בטעות פרטי גישה לציבור, וחשפו שירותים פנימיים. כלי כמו Vault, בשילוב עם גישה מחמירה commit מדיניות, יכלה למנוע זאת.
עכשיו זה אמור להיות ברור: להתרחק מקידוד קשיח ולאמץ גישה מאובטחת ניהול סודות כלים כמו הכספת של HashiCorp זו לא רק נוהג מומלץ, היא חיונית.
5. כיצד לשלב Git, HashiCorp Vault ו-Xygeni לניהול סודות מאובטח
כדי להימנע לחלוטין קידוד קשיח סודות, על היזמים לנקוט צעדים פרואקטיביים במהלך הפיתוח המקומי וב CI/CD. החדשות הטובות הן הכספת של HashiCorp ו קסיגני לעבוד יחד כדי לאכוף את הביטחון ניהול סודות זרימות עבודה.
שלב 1: השתמש בכספת כדי לאחזר סודות בצורה מאובטחת
ראשית, הגדר את האפליקציה שלך לטעון סודות מ הכספת של HashiCorp בזמן ריצה. לדוגמה, ב-Node.js:
					const vault = require("node-vault")({
  endpoint: process.env.VAULT_URL,
  token: process.env.VAULT_TOKEN,
});

const secret = await vault.read("secret/production/db-password");
console.log("DB password:", secret.data.data.value);
זה מבטיח שסודות לעולם לא יאוחסנו בקוד או בקבצי תצורה.
שלב 2: מניעת קידוד קשיח בעזרת Git Hook ו-Xygeni
כדי לחסום דליפות מקריות, ניתן להוסיף pre-commit וו באמצעות ממשק שורת פקודה (CLI) של Xygeni:
					#!/bin/sh
# .git/hooks/pre-commit
xygeni secrets --staged-files --no-upload
if [ $? -ne 0 ]; then
  echo "❌ Commit blocked due to hardcoded secret. Fix and try again."
  exit 1
fi
הוק הזה סורק רק קבצים שעברו שינוי, שנקבעו עבורם commitאם ימצא קידוד קשיח סודות כמו אסימונים או סיסמאות, זה חוסם את commit, לפני שמשהו מגיע למאגר.
שלב 3: שילוב Vault ו-Xygeni ב- CI/CD
ב-CI pipelineש, אתה יכול:
- אחזור סודות זמן ריצה מ קמרון
- הפעלה
xygeni scan --run="secrets"כדי לאמת שלא הוצגו סודות - תיקון אוטומטי עם Xygeni אם משהו דולף
מפתחים אוכפים סודות בכל שלב, החל משלב מקומי commitשל הפריסה, תודה להנהלה של לולאת המשוב ההדוקה הזו.
6. מקידוד קשיח לניהול סודות מאובטח עם Vault + Xygeni
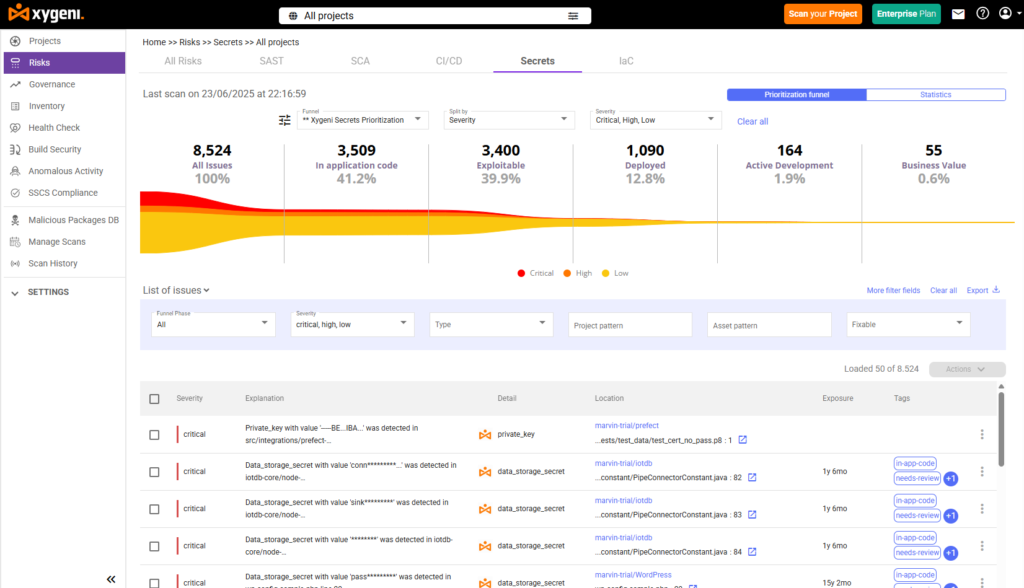
קידוד סודות הוא עדיין אחת הדרכים הנפוצות ביותר שבהן מפתחים חושפים בטעות אישורים רגישים. זו הסיבה שצימוד הכספת של HashiCorp עם סריקה בזמן אמת מ-Xygeni יוצרים שלם ניהול סודות ארכיטקטורה: זיהוי, מניעה ותיקון אוטומטי, מובנים ישירות בתהליך העבודה שלך.
| שלב | כיצד ניהול סודות עובד עם HashiCorp Vault ו-Xygeni |
|---|---|
| שלב 1: הגדרת סודות בכספת | אחסן סודות כמו מפתחות API, אישורים או טוקנים בצורה מאובטחת בכספת HashiCorp תחת בקרות גישה קפדניות והצפנה במנוחה. |
| שלב 2: הזרקת סודות באמצעות CI/CD | השתמש במשתני סביבה או בהזרקה דינמית כדי לספק סודות לבנייה שלך pipelineאו אפליקציות, תוך הימנעות מקידוד קשיח בקוד המקור. |
| שלב 3: סרוק אחר סודות מקודדים | Xygeni סורק כל pull request, תמונת Docker והיסטוריית Git כדי לזהות ולאמת סודות שדלפו בזמן אמת. |
| שלב 4: אימות סודות | Xygeni בודק אם הסוד פעיל ושמיש. סודות מאומתים מסומנים לפעולה מיידית באמצעות מנוע האימות שלו. |
| שלב 5: הפעלת תיקון אוטומטי | אם מזוהה סוד מאומת, Xygeni יכולה לבטל אותו או לסובב אותו, לפרסם אותו ב-PR/MR עם הקשר, ולהנחות זרימות עבודה לתיקון. |
7. הפסיקו לקודד סודות לנצח בעזרת תיקון אוטומטי וניהול סודות
אפילו עם HashiCorp Vault פעיל, טעויות עדיין קורות. מפתחים עלולים לקודד אסימון (token) במהלך בדיקות מקומיות או לשכוח להגדיר אותו. .gitignore כראוי. זו הסיבה ששילוב של ניהול סודות עם סריקה רציפה ותיקון אוטומטי הוא חיוני.
עם ניהול הסודות של Xygeni, אתם לא רק מזהים אישורים מקודדים, אתם מתקנים אותם אוטומטית, לפני שהם הופכים לתקריות.
כך פועל Xygeni AutoFix עבור סודות:
- Xygeni סורק כל pull request ברגע שהוא נפתח, מחפש סודות מקודדים בקוד, תצורות, היסטוריית Git ושכבות Docker.
- זה מאמת כל סוד שנמצא כנגד שירות היעד שלו ומטשטש את הערך ביומנים.
- Xygeni מדווחת על הסוד ישירות ביחסי הציבור, הוספת הערות הקשריות עם חומרה וסוג.
- תיקון אוטומטי יוצר תיקון מאובטח, אשר עשוי:
- הסר את הסוד שנחשף
- החלף אותו בכספת או בהפניה למשתנה סביבה
- הציעו הוראות תיקון שלב אחר שלב
- אם מעקה בטיחות פעיל, Xygeni חוסם את ה-PR באופן אוטומטי עד שהבעיה נפתרת.
בנוסף, קסיגני תומך באכיפה דרך GitHub Actions, GitLab, Jenkins ו-Bitbucket. לכן, סודות לעולם לא מגיעים למצב הייצור, גם אם פספסתם אותם במהלך הסקירה.
זה לא רק גילוי סודות. זוהי הגנה על סודות שמגדילה את הפוטנציאל שלה.

