





תשתית כמו Code security שינה את האופן שבו ארגונים מקימים ומנהלים תשתיות, מה שהופך את האוטומציה לקלה יותר ומבטיח אמינות. עם זאת, ללא תשתית כשיטות עבודה מומלצות בקוד, IaC עלול ליצור סיכוני אבטחה, כגון תצורות שגויות, בעיות תאימות וחשיפה לאיומי סייבר. כדי להפחית סיכונים אלה, ארגונים חייבים לפעול לפי IaC security שיטות עבודה מומלצות המגנות על סביבות ענן מההתחלה. שיפור IaC security & IaC אבטחת סייבר מסייעת לתשתיות להישאר חזקות, מפחיתה סיכוני תקיפה ומיישמת מדיניות אבטחה בקנה מידה גדול.
מה IaC Security?
IaC security שינה את האופן שבו ארגונים מקימים ומנהלים תשתיות, והפך את האוטומציה והעקביות ל standardעם זאת, ללא תשתית כשיטות עבודה מומלצות בקוד, IaC עלול ליצור סיכוני אבטחה חמורים, כגון תצורות שגויות, בעיות תאימות וחשיפה לאיומי סייבר. בגלל זה, בעקבות IaC security שיטות עבודה מומלצות חיוניות לשמירה על סביבות ענן מפני פגיעויות.
תוכנית מתוכננת היטב IaC security גישה זו עושה יותר מאשר רק אוטומציה של פריסות. היא משפרת את הנראות, מיישמת כללי אבטחה ומונעת שינויים לא מאושרים שעלולים לסכן סביבות ענן. יתר על כן, הוספה IaC security & IaC אבטחת סייבר בזרימות עבודה של DevOps מאפשרת לצוותים למצוא באופן פעיל פגיעויות, להגן על נתונים רגישים ולהפחית את הסיכון להתקפות הנגרמות על ידי תשתית שתצורתה אינה מוגדרת כראוי.
המכון הלאומי של Standardמערכות וטכנולוגיה (NIST) מגדירים תשתית כ Code security כפרקטיקה של ניהול והקמה של תשתית IT באמצעות אוטומציה מבוססת קוד, תוך הבטחת עקביות וקלות לשחזור של התצורות. לכן, ביצוע שיטות עבודה מומלצות של תשתית כקוד עוזר לחברות להפחית פערים באבטחה, לעמוד בתאימות standardים, ולשמור על מדיניות אבטחה חזקה לאורך כל תהליך ההתקנה.
IaC Security שיטות עבודה מומלצות
השמיים מצב התשתיות כקוד לשנת 2024 (IaC) דווח מזהה אבטחה כאחד האתגרים העיקריים העומדים בפני ארגונים בעת ניהול תשתית ענן. מסיבה זו, חברות חייבות לאמץ שיטות עבודה מומלצות לתשתיות כקוד כדי להפחית סיכונים מתצורות שגויות, הפרות תאימות ופגיעויות אבטחה. באופן דומה, OWASP מספק הנחיות חיוניות לשילוב שיטות עבודה מומלצות בתחום האבטחה במחזור חיי פיתוח התוכנה (SDLC), עוזר לארגונים לצמצם סיכונים כתוצאה מתצורות לא מאובטחות ופריסות פגומות.
הטמע בדיקות אבטחה לאורך כל IaC התַהֲלִיך
לחזק IaC securityיש להטמיע בקרות אבטחה בכל שלב של הפיתוח pipelineבמקום לחכות לביקורות לאחר הפריסה, צוותים צריכים לסרוק IaC תבניות לזיהוי פגיעויות לפני הפריסה כדי לזהות פגמי אבטחה מוקדם. על ידי נקיטת גישה מונעת זו, ארגונים יכולים לשפר משמעותית IaC אבטחת סייבר ומניעה תצורות שגויות מלהגיע אי פעם לייצור.
להבטיח את חוסר השינוי של התשתית
אחד היעילים ביותר IaC security שיטות עבודה מומלצות הן לוודא שהתשתית תישאר בלתי ניתנת לשינוי לאחר הפריסה. במילים אחרות, לאחר שמשאב הוקצה, אין לשנותו. על ידי שמירה על אי-היכולת לשינוי, ארגונים יכולים:
- הפחת את הסיכון לסחיפה בתצורה, שלעתים קרובות מובילה לפגיעויות אבטחה.
- מניעת שינויים לא מורשים, מוודא התשתית נשארת עקבית.
- לחזק את התשתיות כמו Code security על ידי הגבלת משטחי התקפה.
בקרת גרסאות ומעקב ביקורת
בקרת גרסאות משחקת תפקיד קריטי ב IaC security & IaC אבטחת סייבר. לא רק שהיא עוקבת אחר כל שינוי בתשתית, אלא גם מבטיחה שכל השינויים נבדקים, נרשמים ומאושרים. בנוסף:
- שמירה על נתיב ביקורת מאפשרת לצוותים לחזור במהירות לתצורות מאובטחות אם מתעוררות בעיות אבטחה.
- בקרת גרסאות מסייעת במניעת שינויים לא מורשים, ומפחיתה את הסיכון לתצורות שגויות.
- שימוש בכלי ניהול גרסאות של Git ותשתיות מבטיח מעקב אחר כל שינויי הקוד והמדיניות.
אכיפת עקרון הפריבילגיה המינימלית (PoLP)
הגבלת זכויות גישה היא תשתית קריטית כנוהג מומלץ בקוד המשפר IaC security שיטות עבודה מומלצות. על ידי שמירה על עקרון ההרשאות הנמוכות ביותר (PoLP), ארגונים יכולים:
- מזעור סיכוני אבטחה על ידי מוודא רק משתמשים מורשים יכולים לשנות את התשתית.
- הגבל הרשאות עודפות, והפחית את הסיכון לשינויים מקריים או זדוניים.
- לחזק באופן כללי IaC security על ידי יישום בקרות גישה קפדניות המבוססות על תפקידים.
הטמע ניטור רציף וניתוח סטטי
לשמר IaC security לפי שיטות עבודה מומלצות, ארגונים חייבים לשלב כלי ניתוח סטטיים וניטור מתמשך כדי לזהות פגיעויות לפני הפריסה.
- סריקות ניתוח סטטיות IaC סקריפטים עבור פגמי אבטחה, הפרות תאימות ותצורות שגויות.
- ניטור בזמן אמת מזהה שינויים לא מורשים בתשתית, מוודא מדיניות האבטחה תישאר נאכפת.
- כלים אוטומטיים כמו Snyk, Checkov או Terrascan מסייעים באבטחה IaC תבניות לפני שהן נכנסות לייצור.
סריקת תמונות מיכל
שיטות עבודה מומלצות רבות של תשתית כקוד משתרעות מעבר לתצורות לסביבות ממוכנות, בהן תמונות לא מאובטחות מהוות סיכוני אבטחה. שילוב סריקת תמונות ממוכנות ב IaC security שיטות עבודה מומלצות עוזרות:
- זיהוי תוכנה מיושנת או פגיעה בתוך תמונות קונטיינר.
- זיהוי סודות מקודדים ותוכנות זדוניות פוטנציאליות לפני פריסת תמונות.
- מוודא אבטחו תצורות על ידי סריקת תמונות עם כלים כגון Dagda, Clair, Trivy ו-Anchore.
על ידי שילוב אבטחת מכולות אל תוך IaC באמצעות זרימות עבודה, צוותים יכולים למנוע תצורות שגויות שחושפות סביבות ענן להתקפות.
CI/CD Pipeline Security ודיווח מאוחד
הטמעת אבטחה בתוך CI/CD pipelineחיוני עבור IaC security שיטות עבודה מומלצות. גישה זו מבטיחה:
- אוטומציה של בדיקות אבטחה עבור כל שינוי קוד.
- ודא כי תאימות נאכפת באופן רציף, מבלי להסתמך על ביקורות ידניות.
- שמור היסטוריית תאימות כדי לעקוב ולתקן בעיות אבטחה מהר יותר.
כלים כמו Jenkins, GitHub Actions ו-GitLab CI/CD לשלב בדיקות אבטחה ישירות בפיתוח pipelineבנוסף, פלטפורמות כמו DefectDojo ו-OWASP Glue מאחדות תובנות אבטחה למערכת אחת dashboard, מה שמקל על מעקב וטיפול בפגיעויות בפריסות תשתית.
חתימה על חפצים לצורך שלמות ומקור
כדי להבטיח את שלמותו של IaC תצורות, ארגונים צריכים ליישם חתימת ארטיפקטים כחלק משיטות העבודה המומלצות שלהם בתשתית כקוד. גישה זו:
- מניעת שיבוש בין שלב הבנייה לזמן הריצה.
- אימות האותנטיות של רכיבי התשתית לפני הפריסה.
- השתמש בכלי קוד פתוח כמו TUF (The Update Framework) כדי ליישם מנגנוני חתימה מאובטחים.
חתימת ארטיפקטים מבטיחה שרק תצורות תשתית מהימנות ומאומתות ייעשה בהן שימוש, מה שמפחית את הסיכון להתקפות בשרשרת האספקה. IaC פריסות.
למה אלה IaC Security שיטות עבודה מומלצות חשובות
על ידי ביצוע שיטות עבודה מומלצות אלה לתשתיות כקוד, ארגונים יכולים:
- מניעת תצורות אבטחה שגויות שחושפות סביבות ענן להתקפות.
- לשפר את IaC security & IaC אבטחת סייבר באמצעות הפחתת סיכונים פרואקטיבית.
- אוטומציה של אכיפת אבטחה באמצעות ניתוח סטטי ו CI/CD שילוב אבטחה.
- ודא שתשתית הענן תישאר תואמת, גמישה ועמידה בפני פגיעה.
הטמעת אבטחה בתוך IaC מההתחלה היא הדרך היחידה ל לשמור על שליטה, למנוע פרצות ולהבטיח שהתשתית תישאר מאובטחת לאורך כל מחזור חייה.
קסיגני'ס IaC Securityפלטפורמת הכל-באחד לתשתיות כשיטות עבודה מומלצות לקוד
ככל שארגונים מאמצים יותר ויותר תשתית כקוד (IaC) כדי להפוך תשתית ענן לאוטומטית, סיכוני האבטחה ממשיכים לגדול. בלי IaC security שיטות עבודה מומלצות, תצורות שגויות, סודות חשופים ותלויות פגיעות יוצרות פערים אבטחתיים חמורים. כתוצאה מכך, חברות חייבות לשלב IaC אמצעי אבטחת סייבר להגנה על סביבות ענן מההתחלה. מתוך מחשבה זו, Xygeni מספקת פלטפורמה מקיפה המבטיחה שהתשתית תישאר עמידה, תואמת ומאובטחת, החל מהקוד ועד לענן.
זיהוי ומניעת תצורות שגויות בענן ב IaC Security
אין ספק, תצורות שגויות נותרות אחת הסיבות המובילות לאירועי אבטחה בענן. מסיבה זו, צוותי אבטחה זקוקים לכלים שמזהים ומפחיתים סיכונים לפני הפריסה. זו הסיבה ש-Xygeni סורק באופן רציף Terraform, קלאודפורמציה, קוברנטתבניות שרירי דו-ראשי ושרירי זרוע, מוודא סביבות ענן פועלות לפי שיטות עבודה מומלצות של תשתית כקוד. על ידי אוטומציה של אכיפת אבטחה, קסיגני מאפשר לארגונים:
- מנע אחסון שתצורתו נקבעה בצורה שגויה, הרשאות IAM עודפות וקבוצות אבטחה חשופות.
- ודא תאימות על ידי חסימת תצורות תשתית מסוכנות.
- צמצום ביקורות אבטחה ידניות, שיפור יעילות תוך שמירה על IaC security שיטות עבודה מומלצות.
אבטחת סודות: הגנה על נתונים רגישים ב IaC
אישורים מקודדים ב IaC סקריפטים חושפים סביבות ענן לגישה לא מורשית. כתוצאה מכך, ארגונים חייבים לנקוט באמצעי זהירות נוספים כדי לאבטח את התשתית שלהם. כדי להתמודד עם אתגר זה, Xygeni's פתרון אבטחה סודי מבטיח שמידע רגיש יישארו מוגן על ידי:
- סריקת מאגרים עבור סודות מקודדים קשיח לפני הפריסה.
- חסימה לא מאובטחת commitים ב CI/CD pipelineכדי למנוע דליפות אישורים.
- התרעות לצוותי אבטחה בזמן אמת כדי למתן איומים לפני שהם מתגברים.
על ידי שילוב IaC security שיטות עבודה מומלצות, ארגונים מבטלים סיכון אבטחה קריטי שתוקפים מנצלים לעתים קרובות.
מקיף IaC תמיכה במסגרת לאבטחה משופרת
כדי לשפר את האבטחה בסביבות מרובות עננים והיברידיות, Xygeni מציעה תאימות רחבה למסגרת העבודה. בהתאם לכך, Xygeni תומכת ב:
- Terraform – אבטחת הקצאת משאבים ב-AWS, Azure ו-GCP.
- קוברנטס ודוקר – מזהה פגיעויות בתצורות Kubernetes ובסביבות קונטיינריות.
- תבניות שרירי דו-ראשי וזרועות – מזהה שגיאות תצורה ב-Microsoft Azure.
- CloudFormation – אוטומציה של מדיניות אבטחה עבור תשתית AWS.
מכיוון ש-Xygeni מאבטחת מספר מסגרות, ארגונים מרוויחים אבטחה עקבית על פני תשתיות ענן מגוונות.
אכיפת מדיניות אבטחה אוטומטית ב IaC זרימות עבודה
מכיוון שבדיקות אבטחה ידניות גוזלות זמן רב, הוספת IaC security שיטות עבודה מומלצות בפיתוח pipelines חיוני. כדי להקל על התהליך, Xygeni מיישמת אוטומטית אכיפת מדיניות על ידי:
- זיהוי פגיעויות, תצורות שגויות והפרות תאימות לפני פריסה.
- חסימת סיכוני אבטחה ב CI/CD pipelineים, מניעת התשתית הלא מאובטחת מלהגיע לייצור.
- מתן משוב מיידי למפתחים, וסיוע להם לתקן תצורות שגויות מוקדם.
בדרך זו, צוותי אבטחה יוכלו לאכוף IaC אבטחת סייבר אמצעים מבלי לשבש את תהליכי העבודה של הפיתוח.
סריקת תמונות מיכל עבור IaC אבטחת סייבר
כי רבים IaC פריסות מסתמכות על סביבות מבוססות קונטיינרים, תמונות לא מאובטחות לעיתים קרובות מציגות סיכונים נסתרים. לכן, סריקת תמונות קונטיינרים ממלאת תפקיד מכריע ב הבטחתי IaC security שיטות עבודה מומלצות. Xygeni משלבת סריקה מתקדמת כדי:
- ניתוח תמונות Docker לאיתור תוכנות מיושנות ופגיעויות.
- זיהוי תוכנות זדוניות, תצורות שגויות וחולשות אבטחה בסביבות קונטיינריות.
- חסום פריסה של תמונות לא מאובטחות על ידי וידוא שתשתית כזו Code security שיטות עבודה מומלצות מבוצעות ב CI/CD pipelines.
על ידי שילוב אבטחת מכולות IaC זרימות עבודה, צוותים מונעים תצורות שגויות שחושפות סביבות ענן להתקפות.
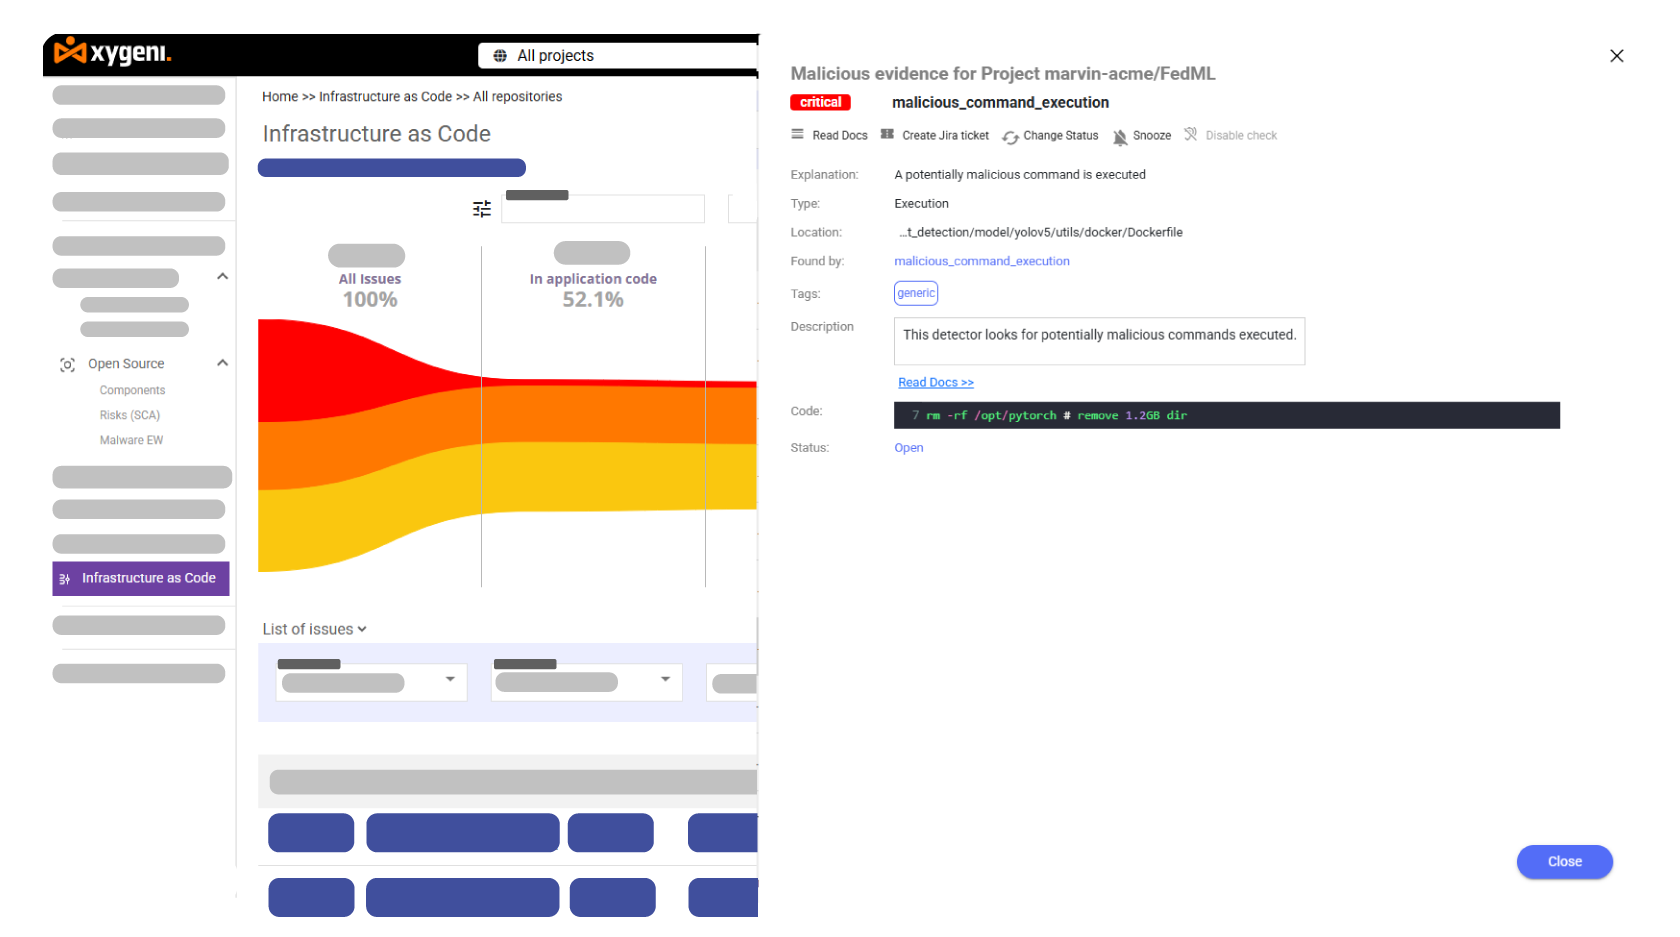
מניעהפקודות זדוניות והתקפות שרשרת אספקה ב IaC
מסורתי IaC security כלים לעתים קרובות מתפספסים פקודות זדוניות ואיומי שרשרת האספקה מוסתר בתוך סקריפטים של תשתית. עם זאת, Xygeni מחזקת את האבטחה על ידי:
- זיהוי פקודות לא מורשות שמכניסות דלתות אחוריות.
- חסימת בלבול תלויות והזרקת חבילות זדונית.
- מניעת שיבוש הגדרות התשתית על ידי אימות שלמות החפץ.
כתוצאה מכך, ארגונים מסלקים וקטורי תקיפה נסתרים לפני שהם משפיעים על אבטחת התשתית.
ניטור רציף והגנה מפני איומים בזמן אמת
ללכת מעבר standard זיהוי פגיעויות, Xygeni מספקת תובנות אבטחה בזמן אמת. בפרט, Xygeni מאפשרת לצוותי אבטחה:
- לזהות פגיעויות בסיכון גבוה דרך ניתוח נגישות.
- ניטור שינויים בתשתית כדי לזהות שינויים לא מורשים.
- השתמש איום מודיעיני כדי למנוע פיגועים לפני שהם מתגברים.
על ידי הוספה IaC security באמצעות שיטות עבודה מומלצות, צוותים יכולים להמשיך לשפר את האבטחה ולהפחית סיכונים לפני הפריסה.
למה Xygeni היא הבחירה הטובה ביותר עבור IaC Security
בניגוד למסורתי IaC security כלים, Xygeni מספקת:
- אכיפה אוטומטית של תשתית כשיטות עבודה מומלצות לקוד כדי למנוע תצורות שגויות.
- מתקדם סודות אבטחה כדי לבטל את הסיכונים של חשיפה של אישורים.
- סריקת תמונות מיכל לאבטחת אפליקציות ענן-מקוריות.
- תמיכה מלאה ב Terraform, Kubernetes, Docker, Bicep ו-CloudFormation.
- ניטור רציף עם תובנות אבטחה בזמן אמת עבור סביבות ענן.
אבטחו את התשתית שלכם עם Xygeni IaC Security שיטות עבודה מומלצות
מכיוון שסיכוני אבטחה מתפתחים ללא הרף, ארגונים חייבים לשלב את שיטות העבודה המומלצות של תשתית כקוד בתהליכי הפיתוח שלהם. מסיבה זו, Xygeni מספקת פלטפורמה הכל-באחד עבור IaC security & IaC אבטחת סייבר, תוך הבטחת הגנה על סביבות ענן משלב הפיתוח ועד לפריסה.
בעזרת מדיניות אבטחה אוטומטית, ניטור מתמשך וזיהוי תוכנות זדוניות, Xygeni עוזרת לארגונים ליישם IaC security שיטות עבודה מומלצות לביטול סיכוני אבטחה לפני שהם משפיעים על הייצור.
הגן על תשתית הענן שלך עוד היום. צור איתנו קשר כדי ללמוד כיצד Xygeni מאבטחת את שיטות העבודה המומלצות של Infrastructure as Code, החל משלב הפיתוח ועד לשלב הפריסה.