






צוותי אבטחה כמעט ולא נכשלים בגלל חוסר בנתונים. לעתים קרובות יותר, הם נכשלים בגלל שהם מתקנים קודם את הבעיות הלא נכונות. זו בדיוק הסיבה שבגללה מודיעין מנוצל ידוע, ניהול פגיעויות מבוסס סיכונים, חוק חוסן הסייבר ו... CISקטלוג פגיעויות ידועות שמנוצלות מתכנס כעת לזרימות עבודה מודרניות של AppSec.
בכל שבוע, סורקים מדווחים על מאות פגיעויות. עם זאת, תוקפים מנצלים רק תת-קבוצה קטנה מהן. כתוצאה מכך, צוותים שנותנים עדיפות ללא הקשר של ניצול לרעה מבזבזים זמן בעוד שאיומים אמיתיים חומקים. מודיעין ניצול לרעה ידוע סוגר את הפער הזה על ידי חשיפת הפגיעויות שהתוקפים משתמשים בהן בפועל, ולא רק אלו שנראות חמורות על הנייר.
מה ידוע - ניצול מודיעין
מודיעין על פרצות ידועות מזהה פגיעויות שתוקפים מנצלים באופן פעיל בסביבות אמיתיות. במילים אחרות, הוא מפריד בין סיכון תיאורטי לבין התנהגות תקיפה מאומתת.
במקום לשאול האם יש פגיעות יכול מנוצלים, צוותים יכולים סוף סוף לשאול:
האם זה כבר מנוצל, והאם זה משפיע על המוצר שלי?
הבחנה זו חשובה מבחינה תפעולית, ויותר ויותר, מבחינה משפטית.
מדוע סדרי עדיפויות מסורתיים מתפרקים
רוב הצוותים עדיין מסתמכים על אותות סטטיים כדי לתעדף סיכונים.
בדרך כלל, הם ממיינים פגיעויות לפי:
- חומרת CVSS
- ביטחון בסורק
- פופולריות של חבילות
למרות שאותות אלה מסייעים בהפחתת רעש, הם מפספסים גורם קריטי אחד: התנהגות התוקפים. כתוצאה מכך, צוותים ממהרים לעתים קרובות לתקן בעיות בחומרה גבוהה שלעולם לא מנוצלות, תוך שהם מפספסים פגמים בחומרה נמוכה יותר שתוקפים מכוונים אליהם באופן פעיל.
פער זה מסביר מדוע קביעת סדרי עדיפויות סטטיים אינה ניתנת עוד להרחבה.
מדוע חוק חוסן הסייבר משנה את הכללים
תחת חוק חוסן סייבר, משלוח תוכנה עם פגיעויות ידועות הניתנות לניצול הופך לבעיית תאימות, לא רק לדאגה ביטחונית.
התקנה דורשת כי:
- מוצרים עם אלמנטים דיגיטליים אינם רשאים להיכנס לשוק האיחוד האירופי עם פגיעויות ידועות הניתנות לניצול
- יצרנים מיישמים שערי טיפול בפגיעויות וסילוק
- לניצול בסביבות אמיתיות יש משקל רב יותר מחומרתו התיאורטית
כתוצאה מכך, סדרי העדיפויות עוברים משיטות עבודה מומלצות לחובה חוקית.
זה בדיוק המקום שבו מודיעין ניצול לרעה הופך חיוני.
חוק חוסן סייבר
השמיים חוק חוסן סייבר היא תקנה של האיחוד האירופי הקובעת דרישות אבטחת סייבר מחייבות עבור מוצרים עם אלמנטים דיגיטליים הנמכרים באיחוד האירופי.
במילים פשוטות, היא דורשת מיצרנים לתכנן, לפתח ולתחזק תוכנה שאינה מכילה פגיעויות ידועות שניתן לנצלן בזמן השחרור. יתר על כן, היא מחייבת חברות לנטר פגיעויות לאחר השחרור ולדווח על בעיות שמנוצלות באופן פעיל בתוך לוחות זמנים מחמירים.
התקנה נכנסה לתוקף בדצמבר 2024. עם זאת, אכיפה מלאה תחל בדצמבר 2027. החל משנת 2026, חברות חייבות לדווח על פגיעויות שמנוצלות באופן פעיל לרשויות האיחוד האירופי תוך 24 שעות מרגע הגילוי.
במילים אחרות, חוק חוסן הסייבר הופך את ניהול הפגיעויות מפרקטיקה מומלצת לדרישת גישה לשוק.
מדוע רכבי KEV נמצאים במרכז תאימות ה-CRA
השמיים CISקטלוג פגיעויות ידועות שמנוצלות מפרט אירועי CVE שתוקפים כבר מנצלים בשטח. קטלוג זה מסיר עמימות.
במקום להתווכח על סיכונים, צוותים יכולים להסתמך על נתוני ניצול מאומתים. כתוצאה מכך, KEVs הופכים לטריגר החזק ביותר להסכמי SLA לתיקון וחסימת שחרור.
גישה זו מתיישבת באופן טבעי עם ניהול פגיעויות מבוסס סיכונים, כי זה ממקד את המאמץ במקום שבו מתרחש הנזק האמיתי.
CVSS, EPSS ו-KEV משרתים מטרות שונות
קביעת סדרי עדיפויות יעילה דורשת הבנה כיצד אותות שונים.
- CVSS מראה השפעה פוטנציאלית
- EPSS מעריך את הסבירות לניצול
- השמיים CISקטלוג פגיעויות ידועות שנוצלו מאשר ניצול פעיל
כאשר משתמשים בו לבדו, כל אות מטעה. כאשר משתמשים בו יחד, הם מספקים הקשר. שילוב זה מהווה את הבסיס לניהול פגיעויות מודרני מבוסס סיכונים.
כיצד פועלת מודיעין מנוצל ידוע בפועל
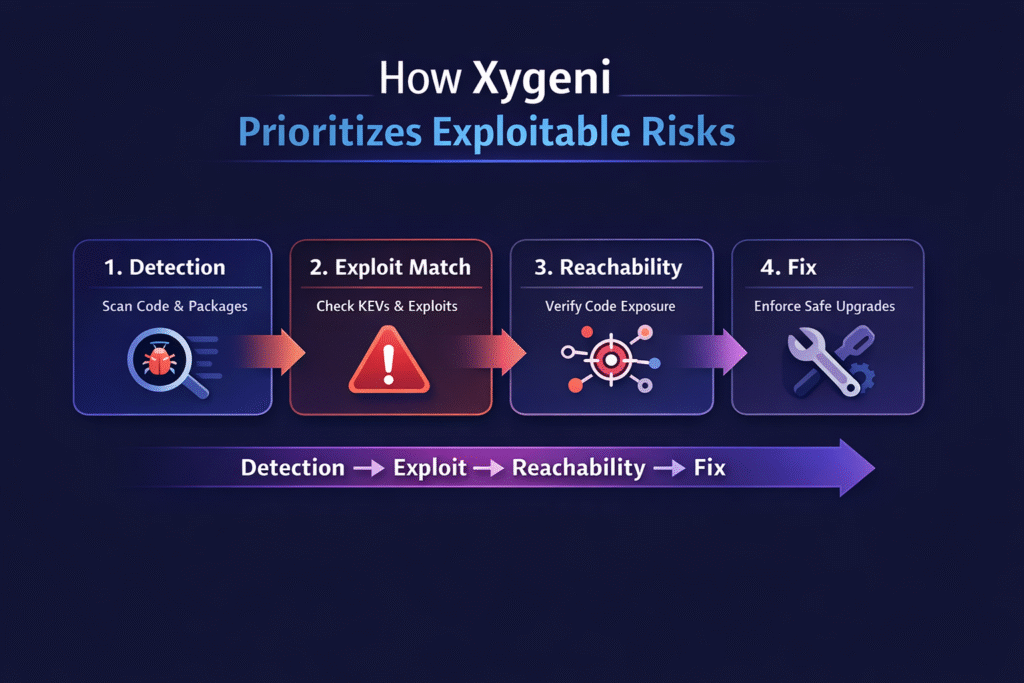
מודל קביעת עדיפויות מעשי עוקב אחר רצף ברור:
- זיהוי פגיעויות בקוד ובתלות
- ממצאי התאמה נגד CISקטלוג פגיעויות ידועות שמנוצלות
- הערכת סבירות ניצול לרעה באמצעות EPSS
- אימות נגישות באפליקציה או pipeline
- החלת כללי תיקון המבוססים על חשיפה ותפקיד המוצר
כתוצאה מכך, צוותים מפסיקים להתייחס לרשימות פגיעויות כאל פיגורים ומתחילים להתייחס אליהן כאל בעיות.cisיונים.
כיצד בנינו ב-Xygeni בינה מלאכותית מבוססת ניצול ידוע
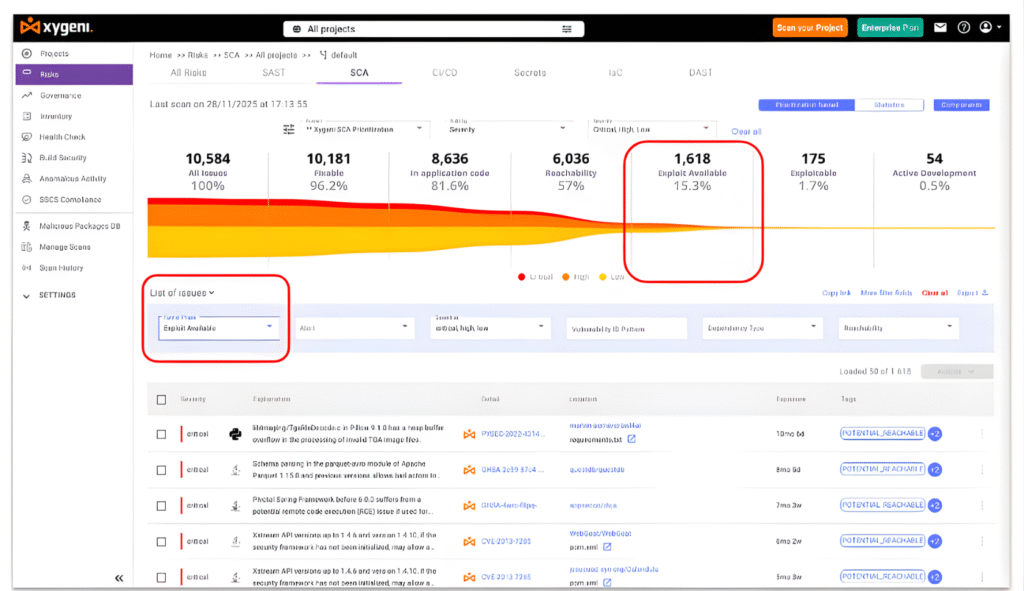
בנינו את התכונה הזו לאחר שראינו שוב ושוב צוותים מתקנים בעיות CVSS גבוה בזמן שפגיעויות ידועות שמנוצלות הגיעו לייצור. חוויה זו עיצבה את אופן עיצוב המערכת.
עם v5.36, Xygeni משלבת מודיעין פרצות אבטחה מאומת ישירות במנוע קביעת העדיפויות.
מה קורה מתחת למכסה המנוע
- Xygeni קולט באופן רציף קטלוגים מהימנים של פרצות כגון KEV ומקורות פרצות ציבוריים אחרים.
- כל פגיעות מקבלת מטא-נתונים של נוכחות ניצול לרעה
- משפך קביעת העדיפויות משלב:
- סטטוס ניצול ידוע
- הסתברות EPSS
- הקשר של נגישות
- חשיפת קוד ותלות
הפלטפורמה מחשבת ציון סיכון מורכב בעולם האמיתי
במקום להחליף אותות קיימים, מודל זה משכלל אותם.
זיהוי ← התאמת ניצול לרעה ← נגישות ← תיקון
זרימה זו מניעה כל דהcisיון
מפתחים רואים את ההקשר של ניצול לרעה ישירות ב pull requests. Pipelineבלוק s מתמזג רק כאשר קוד נגיש כולל פגיעויות ידועות שמנוצלות. תיקון אוטומטי מציע שדרוגים בטוחים באופן מיידי.
בלי פגישות. בלי ניחושים. בלי טלאי פאניקה.
למה זה חשוב מעבר לתאימות
למרות שחוק חוסן הסייבר עורר את השינוי הזה, היתרונות נמשכים רחוק יותר.
צוותים שנותנים עדיפות לשימוש במודיעין ניצול לרעה:
- להפחית עייפות ערנות
- קיצור זמן התיקון
- הימנעו ממחזורי טלאי חירום
- שלחו תוכנה בטוחה יותר בביטחון
תאימות הופכת לתופעת לוואי של ביצוע אבטחה נכונה.
מחשבות אחרונות: רשות המסים האמריקאית (CRA) מחייבת ניהול מבוסס סיכונים
חוק חוסן הסייבר מקדם באופן רשמי את מה שכבר למדו צוותים מנוסים. לא כל הפגיעויות חשובות באותה מידה.
השמיים CISקטלוג פגיעויות ידועות המנוצלות מראה מה תוקפים משתמשים בו כיום. הקשר ונגישות מראים האם זה משפיע עליך. יחד הם מגדירים את הגישה המודרנית. ניהול פגיעויות מבוסס סיכונים.
Xygeni מיישמת מודל זה באופן רציף, אוטומטי, ובמקומות בהם מפתחים כבר עובדים.
על המחבר
נכתב על ידי פטימה Saidמנהלת שיווק תוכן המתמחה באבטחת יישומים בחברת Xygeni Security. היא יוצרת תוכן ממוקד מפתחים ומונחה מחקר ב-AppSec, ASPM, ו-DevSecOps, המתרגמים אתגרי אבטחה מהעולם האמיתי להנחיות ברורות ומעשיות.

