






השמיים מסגרת MITER ATT & CK הפך לגלובלי standard כדי לסווג כיצד תוקפים פועלים. לעתים קרובות תראו זאת כתוב בשתי דרכים: התקפת זווית ו זווית התקפהשניהם מתייחסים לאותו משאב. לפעמים אנשים קוראים לו גם ה- מסגרת התקיפה של MITRE או מסגרת Mitre Att&ck.
למרות שאומץ באופן נרחב על ידי אנליסטים של אבטחה, מפתחים רבים עדיין רואים בו משהו מחוץ לעבודתם היומיומית. עם זאת, המסגרת בעלת ערך גם עבור DevSecOpsהוא מציע מפה ברורה של טקטיקות וטכניקות בהן משתמשים תוקפים, אשר ניתן ליישם ישירות על pipelines, קוד ותלויות.
במדריך זה, אנו מספקים דרך מעשית סקירת מסגרת של miter att&ck מנקודת מבטו של מפתח. אנו מסבירים כיצד לחבר ATT&CK לסיכונים אמיתיים כגון הזרקת תלות, חשיפה סודית, ו... CI/CD שימוש לרעה. יתר על כן, אנו מראים כיצד כלים כמו Xygeni עוזרים למפתחים לפרש ממצאים בהקשר של טקטיקות וטכניקות של ATT&CK, מה שמקל על הבנתן ותעדופן שלהן.
מה זה MITRE ATT&CK?
השמיים מיטר הרשמי מסגרת ATT&CK היא בסיס ידע המארגן את האופן שבו יריבים מתנהגים לאחר שהם מנסים לפרוץ למערכות. חשבו על זה כמפה: כל טקטיקה מייצגת מטרה (כמו השגת גישה או גניבת אישורים), וכל טכניקה מסבירה את השיטה בה משתמשים התוקפים כדי להשיג אותה.
למרות שחלק מהחיפושים מתייחסים אליו כ- מהי מסגרת התקפת מיטר או פשוט מהי התקפת מיטרה, שני המונחים מצביעים על אותו פרויקט: מדריך מעשי להתנהגות תוקף המתוחזק על ידי MITRE.
בקיצור, ATT&CK עוזר לך להבין לא רק שמשהו פגיע, אלא גם כיצד ניתן לנצל אותו בעולם האמיתי. עבור מפתחים, פירוש הדבר הוא מעבר מהתראות מעורפלות לתובנות מעשיות הקשורות לתוקף אמיתי. playbooks.
מה מייצג MITRE?
אנשים רבים מניחים ש-MITRE הוא ראשי תיבות. אולם, זה לא כך. MITRE הוא שם הארגון ללא מטרות רווח שיצר את ATT&CK כדי לסייע לממשלות, enterpriseוקהילת האבטחה. מטרתה היא לשתף ידע של יריבים באופן פתוח, כך שכולם, מאנליסטים ועד מפתחים, יוכלו להגן טוב יותר.
הערות: תאגיד MITER מפעילה מספר יוזמות אבטחה, כגון הקצאת מזהי CVE ותמיכה ב-NVD. MITRE ATT&CK הוא אחד הפרויקטים שלה, המתמקד במיפוי טקטיקות וטכניקות של יריבים.
הסבר על מסגרת MITRE ATT&CK למפתחים
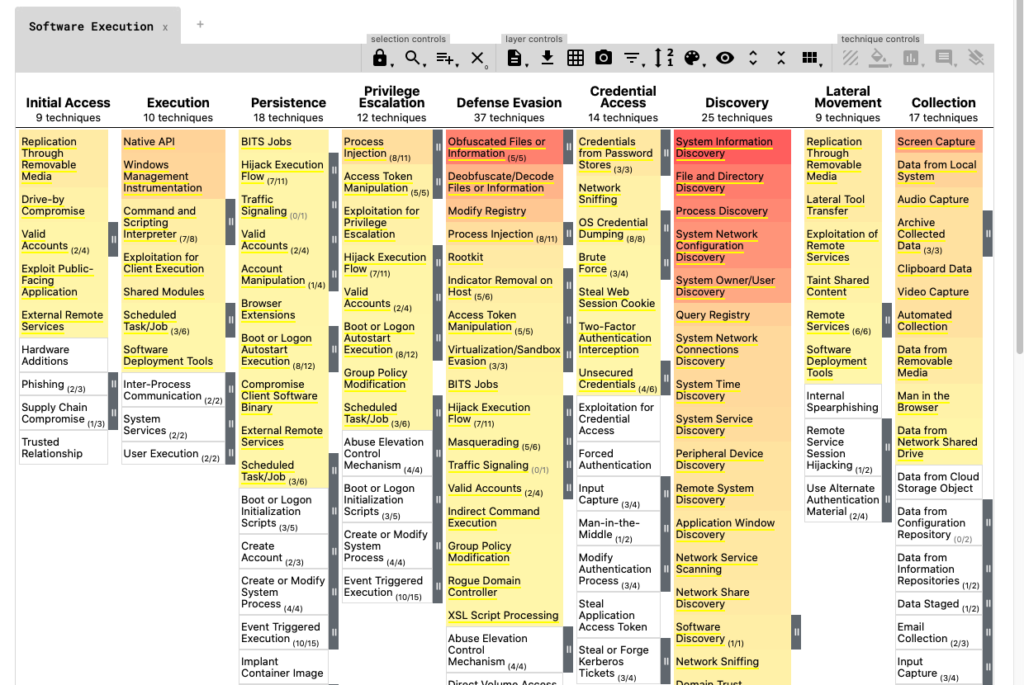
השמיים מסגרת MITER ATT & CK אינו מסד נתונים של באגים או CVEs. במקום זאת, זהו מטריצת התנהגות התוקףכל עמודה מציגה טקטיקה (מה שהתוקף רוצה להשיג), ומתחת לכל טקטיקה נמצאים טכניקות (איך הם מנסים לעשות את זה).
עבור מפתחים, אתם יכולים לחשוב על ATT&CK כעל רשימת בדיקה של דפוסי התקפה נפוצים שיכולים להופיע בקוד שלך, בתלות, או CI/CD pipelines.
מטריצת MITRE ATT&CK בפועל
הנה כמה טקטיקות וטכניקות החשובות ביותר עבור DevSecOps:
- גישה ראשונית (T1190): מוגדר בצורה שגויה Terraform הסקריפט משאיר דלי ענן פתוח.
- ביצוע (T1059): A
curl | bashפקודה ב-Dockerfile מפעילה קוד לא מאומת במהלך הבנייה. - גישת אישורים (T1552): An אסימון AWS מקודד קשיח ב-
.envהקובץ נותן לתוקפים גישה ישירה. - סינון (T1048): זדוני חבילת NPM שולח נתונים בשקט אל מחוץ לסביבה שלך.
- התמדה (T1547): סקריפט מוסתר לאחר התקנה מבטיח שהתוקף יוכל להיכנס שוב לאחר הניקוי.
על ידי מיפוי בעיות אלו למטריצת ATT&CK, מפתחים רואים באופן מיידי כיצד תצורה שגויה פשוטה או נוהג לא מאובטח מתחברים ל... תרחיש התקפה בעולם האמיתי.
למה MITRE ATT&CK חשוב ב-DevSecOps
מפתחים רבים חושבים ש-ATT&CK מיועד רק לאנליסטים, אך ההפך הוא הנכון. כאשר פגיעות או תצורה שגויה מקושרות לטקטיקה כמו הוצאה לפועל or גישה לאישור, זה הופך להיות קל יותר ל:
- להבין את נקודת המבט של התוקף.
- קבעו סדר עדיפויות לגבי אילו ממצאים לתקן תחילה.
- לתקשר עם צוותי אבטחה באותה שפה.
חוות דעת Pipeline דוגמאות
לדוגמה, סקריפט פוסט-התקנה זדוני בחבילת NPM ממפה ל הוצאה לפועל ו exfiltration.
באופן דומה, א קובץ Terraform מוגדר בצורה שגויה חשיפת דלי S3 מתחברת ישירות ל גישה ראשונית.
A אסימון AWS מקודד קשיח במאגר מייצג בבירור גישה לאישור.
לבסוף, נתוני תלות מעורפלים מוצאים מיישר עם פיקוד ובקרה (C2).
במקום לראות רק תווית של "חומרה קריטית", מפתחים מקבלים סיפור ברור כיצד תוקפים ישתמשו בבעיה זו. זה הופך את האבטחה לפחות מופשטת והרבה יותר ניתנת לפעולה.
גישור על הפער
לבסוף, ATT&CK בונה גשר בין מפתחים לצוותי אבטחהשני הצדדים משתמשים באותן טקטיקות וטכניקות כדי לתאר סיכונים. מפתחים יכולים לסנן ממצאים שממופים ל גישה ראשונית or exfiltration, בעוד שאנליסטים יכולים לראות אילו ריפואים ו pipelineהחשופים ביותר. הקשר משותף זה הופך את תהליך הטריאז' למהיר יותר, מפחית רעש ומבטיח שבעיות בעלות השפעה גבוהה יתוקנו ראשונות.
טקטיקות וטכניקות של MITRE ATT&CK ב-DevSecOps
השמיים מסגרת MITER ATT & CK נתפס לעתים קרובות כתיאוריה. עם זאת, עבור מפתחים זה מתורגם ישירות לקידוד נפוץ ו pipeline בעיות. הטבלה שלהלן מראה עד כמה ספציפיות טכניקות התקפה בזווית מפה לתרחישי DevSecOps יומיומיים.
| טקטיקת ATT&CK | מזהה טכניקה | דוגמה ל-DevSecOps |
|---|---|---|
| גישה ראשונית | T1190 | סקריפט Terraform שתצורתו שגויה פותח דלי S3. |
| הוצאה לפועל | T1059 | curl | bash בתוך Dockerfile מריץ קוד לא מאומת. |
| גישה לאישור | T1552 | אסימון AWS מקודד בקידוד קשיח ב- .env קובץ. |
| exfiltration | T1048 | תלות עם קוד מעורפל המוצא את הגרסה מהבנייה. |
| התמדה | T1547 | סקריפט פוסט-התקנה זדוני מוסתר בחבילת NPM. |
למעשה, זה מוכיח שמסגרת התקפת ה-Mitre אינה מופשטת. היא משקפת את אותן בעיות איתן מתמודדים מפתחים מדי יום במאגרים וב... CI/CD pipelines.
החלת MITRE ATT&CK ב CI/CD Pipelines
ב-DevSecOps, pipelines הם לעתים קרובות הגשר בין קוד לייצור. עם זאת, הם גם הופכים למשטח התקפה חדש. מיפוי בעיות ב CI/CD טקטיקות וטכניקות של MITRE ATT&CK עוזרות למפתחים לראות סיכונים בצורה מובנית.
מהתראות גנריות לממצאים ממופים על ידי ATT&CK
במקום הודעות מעורפלות כמו זוהה סקריפט לא בטוחניתן לתייג ממצאים עם הקשר ATT&CK:
- ביצוע (T1059): A
curl | bashפקודה בתוך Dockerfile מאפשרת לתוקפים להריץ קוד שרירותי. - גישת אישורים (T1552): An
.envקובץ עם אסימוני AWS מקודדים בקפידה נותן גישה ישירה למשאבי ענן. - סינון (T1048): תלות המכילה קוד beaconing מעורפל שולחת נתונים בשקט אל מחוץ לארגון.
- התמדה (T1547): סקריפטים זדוניים שלאחר ההתקנה מבטיחים שהתוקף יקבל בחזרה גישה גם לאחר הניקוי.
כתוצאה מכך, מפתחים לא רואים רק "קריטי" לעומת "בינוני". הם רואים כיצד תוקף ינצל זאת, ומדוע זה חשוב במונחים של העולם האמיתי.
למה זה עובד עבור מפתחים
יתר על כן, שימוש ב-ATT&CK ב- pipelines מקל על קביעת סדרי עדיפויות:
- בעיות הקשורות ל גישה ראשונית or גישה לאישור לעתים קרובות חוסמים מיזוגים.
- בעיות שתויגו תחת exfiltration לדרוש תגובה מהירה יותר, מכיוון שהם מסתכנים בדליפות מידע.
- ניתן לבחון טכניקות בדרגת חומרה נמוכה יותר מאוחר יותר מבלי לחסום את זרימת העבודה.
למעשה, מיפוי ל-ATT&CK הופך בדיקות אבטחה לכלי מעשי עבור מפתחים. זה מפחית רעש, נותן הקשר ומתאים את שפת האבטחה למשימות קידוד יומיומיות.
כיצד Xygeni עוזר למפתחים להשתמש ב-MITRE ATT&CK
קסיגני אינו מחליף את מסגרת MITRE ATT&CK, אך הוא מקל על מפתחים לקשר ממצאים לטקטיקות וטכניקות של ATT&CK. הפלטפורמה מזהה סיכונים בכל רחבי SAST, SCA, IaC סריקה, סודות ובדיקות תוכנות זדוניות. לאחר מכן ניתן יהיה לנתח את הממצאים הללו מובן בהקשר של ATT&CK:
- חסר ביטחון
curl | bashפקודה בתוך Dockerfile קשורה ל ביצוע (T1059). - סקריפט פוסט-התקנה מעורפל בתוך חבילת NPM מתיישר עם סינון (T1048).
- אסימון מקודד קשיח בקובץ תצורה מתאים תחת גישה לאימות (T1552).
למה זה חשוב? מכיוון ש-ATT&CK מספק למפתחים דרך מובנית לחשוב על התנהגות תוקפים אמיתית. במקום להתמודד רק עם תוויות "קריטיות" או "בינוניות", מפתחים יכולים לראות את התמונה הגדולה: אילו טקטיקות פגיעות מאפשרת ומדוע תיקונה דחוף.
יתר על כן, ATT&CK יוצר אוצר מילים משותף בין מפתחים וצוותי אבטחה. כאשר ממצאים מוסברים באמצעות טקטיקות כמו גישה ראשונית or גישה לאישור, שני הצדדים מבינים את הסיכון באותם מונחים, מה שהופך את המיון למהיר ופחות סובייקטיבי.
Xygeni מחזק תהליך זה על ידי:
- גילוי מוקדם של בעיות במאגרים ו pipelines.
- חסימת מיזוגים לא מאובטחים עם guardrails.
- הדגשת סוגי הסיכונים שניתן לפרש באמצעות ATT&CK.
בדרך זו, מפתחים יכולים לחרוג מעבר לספירת הפגיעויות ולהבין את טכניקות של תוקף אמיתי מוסתר בקוד שלהם ו pipelines.
רשימת בדיקה: הבאת MITRE ATT&CK אליכם Pipelines
| שלב | פעולה | למה זה משנה |
|---|---|---|
| 1. ממצאי מפה | לְחַבֵּר SAST, SCA, IaC, ותוצאות סריקה סודיות לטקטיקות ATT&CK. | נותן למפתחים הקשר על ידי הצגת האופן שבו פגיעויות מתואמות להתקפות אמיתיות. |
| 2. הגדר Guardrails | הבלוק מתמזג אוטומטית כאשר מופיעות טכניקות ATT&CK קריטיות. | מונע קוד שניתן לנצל להגיע למצב הייצור pipelines. |
| 3. להשתמש Dashboards | עקוב אחר הטקטיקות והטכניקות של ATT&CK המופיעות במאגרים ובצוותים. | מסייע בתעדוף תיקונים ובזיהוי פערים בכיסוי במהירות. |
| 4. הכשרת מפתחים | לעבור על דוגמאות אמיתיות כמו לא בטוח IaC, סודות או תלויות. | הופך את ATT&CK למוחשי ושימושי במשימות קידוד יומיומיות. |
| 5. בדוק באופן קבוע | להתאים guardrails ומיפויים כדי לעמוד בקצב איומים חדשים. | מבטיח pipeline הגנות מתפתחות עם טכניקות התוקף. |
סיכום
מסגרת MITRE ATT&CK אינה רק משאב לאנליסטים; היא כלי מעשי שמפתחים יכולים להשתמש בו כדי לאבטח קוד, pipelineותלות. על ידי מיפוי סיכונים לטקטיקות וטכניקות של ATT&CK, צוותי פיתוח עוברים מעבר להתראות גנריות ומקבלים תמונה ברורה של כיצד תוקפים יכלו לנצל את התוכנה שלהם.
יתר על כן, שפה משותפת זו מגשרת על הפער בין אבטחה לפיתוח. מפתחים מבינים מדוע אסימון קשיח אינו רק נוהג רע, אלא מקרה אמיתי של... גישה לאישורבאופן דומה, אנליסטים רואים כיצד בעיות ב IaC או שתלות משתלבות גישה ראשונית or הוצאה לפועל.
אם אתם מפתחים, התחילו בקטן: השוו ממצא אחד או שניים מהמאגר שלכם אל מול מטריצת MITRE ATT&CK. כתוצאה מכך, תדעו מיד אם אתם חשופים לטקטיקות כמו גישה ראשונית, הוצאה לפועל, או exfiltrationתרגיל זהcisזה לבדו הופך את הסיכונים למוחשיים יותר וקלים יותר לתעדף אותם.
עם Xygeni, אתם לא צריכים להבין את זה לבד. ממצאים מ SAST, SCA, סודות, IaC, וסריקת תוכנות זדוניות ניתנת לפירוש באמצעות טקטיקות וטכניקות של ATT&CK. לכן ניתן לסנן לפי TTP, לאכוף guardrails in CI/CD, ולחסום קוד לא מאובטח לפני שהוא מגיע למצב הייצור.
??? הזמן הדגמה של Xygeni ולראות כיצד טקטיקות MITRE ATT&CK מתחברות למאגרים שלך pipelineש' בדקות.

