






דמיינו גורד שחקים, כל קומה נבנתה על ידי צוותים שונים. קורה פגומה אחת המותקנת על ידי צוות יחיד יכולה לסכן את כל המבנה. זוהי המציאות איתה מתמודדים ארגונים עם שרשראות אספקה של תוכנה בנוף הדיגיטלי של ימינו.
ככל שחברות מסתמכות יותר ויותר על רשתות מורכבות של ספקים ורכיבים בקוד פתוח, הסיכון שגורמים זדוניים ינצלו פגיעויות גדל באופן אקספוננציאלי. העלייה המדאיגה בהתקפות על שרשרת האספקה של תוכנה, כמו הפרצות הידועות לשמצה של SolarWinds ו-Kaseya, מדגישה את הצורך הקריטי באמצעי אבטחה חזקים כדי להגן על עסקים ועל לקוחותיהם מפני השלכות קטסטרופליות.
להתקפות אלו יכולות להיות השפעות הרסניות, המשפיעות על הכל, החל מיעילות תפעולית ועד אמון הלקוחות. רק קומץ גרסאות שנפגעו יכולות לגרום הרס לארגון. כתוצאה מכך, software supply chain security הפך ממחשבה שנייה לצורך מוחלט לשמירה על חוסן ומרחב סייבר בריא בכל תחום דיגיטלי enterprise.
אל תתנו לארגון שלכם ליפול קורבן למתקפה הגדולה הבאה על שרשרת האספקה. העצימו את עצמכם עם הידע והכישורים לחיזוק שרשרת האספקה של התוכנה שלכם על ידי הרשמה לתוכנית המתקדמת שלנו. מוסמך Software Supply Chain Security קורס מומחיםעם למידה בקצב עצמי, גישה למעבדה מבוססת דפדפן ותמיכה של מדריכים 24/7 דרך Mattermost, תרכשו את המומחיות הדרושה כדי להגן על החברה והלקוחות שלכם מפני נזקים פוטנציאליים.sastere. פעלו עכשיו והפכו למובילים בתחום software supply chain security – עתיד הארגון שלך תלוי בכך.
הצצה לקורס 'CSSE':
מדוע מתרחשות מתקפות על שרשרת אספקה של תוכנה?
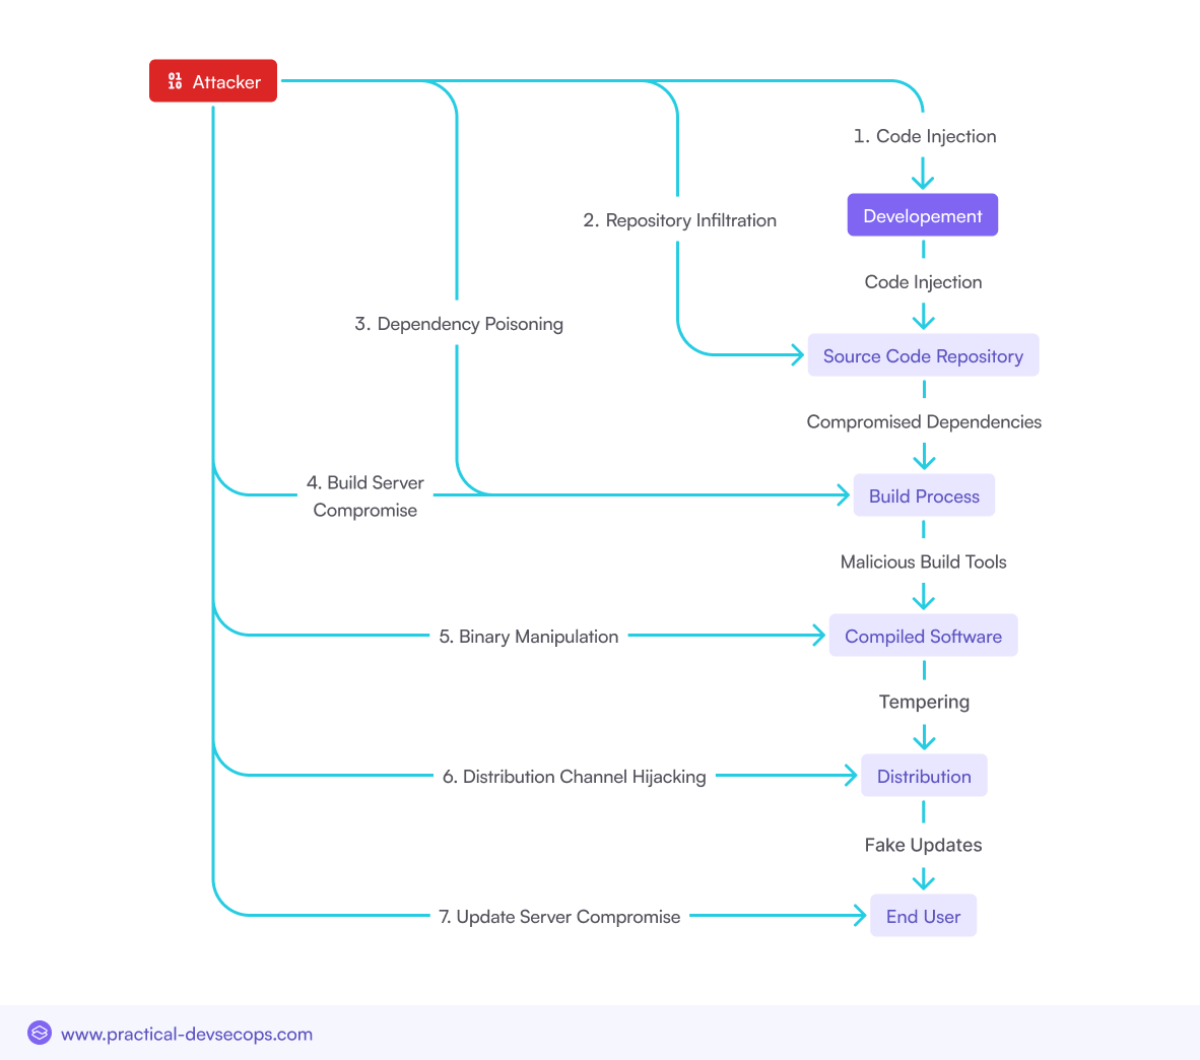
מתקפות על שרשרת אספקה של תוכנה גברו בחשיבותן במהלך השנים, ומסכנות ארגונים ברחבי העולם. אלו הן מתקפות על החלקים הלא מאובטחים יותר של פיתוח והפצת התוכנה. pipeline, המכוונות למערכות שאינן מאובטחות היטב במובן רחב מאוד. זו הסיבה שהם קורים:
- שטח פנים גדול יותר של התקפה: תוכנות עכשוויות משתמשות ברכיבים רבים של צד שלישי, מה שמגדיל את מספר נקודות הכניסה עבור פושעי סייבר זדוניים.
- קשה לאבחון: מתקפות בשרשרת האספקה בדרך כלל משתמשות במקורות מהימנים, מה שהופך אותן למאתגרות יותר לזיהוי מאשר תוכנות זדוניות מסורתיות.
- השפעה גבוהה: תוקף יכול לנצל חלק בודד כדי לפגוע באלפי משתמשי קצה, מה שהופך התקפות אלו למושכות מאוד בקרב פושעי סייבר.
- נוהלי אבטחה לקויים: חברות רבות חסרות אמצעי אבטחה מחמירים לאימות ולניטור תוכנות צד שלישי.
- תחכום של גורמי איום: איומים מתמשכים מתקדמים (APT) והאקרים ממדינות לאום משקיעים רבות בטכניקות תקיפה בשרשרת האספקה.
- אוטומציה של פיתוח תוכנה (למשלCI/CD pipelineים): למרבה הצער, אוטומציה של אספקת תוכנה עם אינטגרציה רציפה/פריסה רציפה (CI/CD) pipeline מציג פגיעויות אם לא מאובטח כראוי.
סוגים שונים של מתקפות שרשרת אספקה של תוכנה
הזרקת קוד זדוני
תוקפים חודרים לתהליך פיתוח התוכנה כדי להחדיר קוד זדוני למוצר הסופי. קוד זה יכול להיות מתוכנן לגנוב נתונים, לאפשר גישה בלתי מורשית או ליצור דלתות אחוריות לניצול עתידי.
תלויות שנפגעו
פרויקטים רבים של תוכנה מסתמכים על ספריות וחבילות של צד שלישי. תוקפים פוגעים בתלות אלו על ידי החדרת עדכונים זדוניים, אשר לאחר מכן מתפשטים דרך שרשרת האספקה למשתמשי הקצה.
חטיפת שרשרת האספקה
זה כרוך בהשתלטות על ערוצי הפצת תוכנה לגיטימיים, כגון שרתי עדכונים או מאגרי חבילות, כדי להפיץ תוכנה זדונית או עדכונים למשתמשים.
אבטחו את שרשראות האספקה של התוכנה שלכם עכשיו! הורידו את המדריך האלקטרוני החיוני שלנו.
התקפות שרשרת האספקה המתוקשרות האחרונות על תוכנה
מתקפות גדולות על שרשרת אספקה של תוכנה (2020-2024)
בשנים האחרונות אנו עדים למספר מתקפות משמעותיות על שרשרת האספקה של תוכנה, שכל אחת מהן מדגישה את הפגיעויות במערכת האקולוגית הדיגיטלית המחוברת שלנו:
מתקפת שרשרת האספקה של 3CX
אפליקציית שולחן העבודה 3CX, בה משתמשים אלפי עסקים ברחבי העולם, נפרצה באמצעות מה שמתואר כמתקפה מתקדמת על שרשרת האספקה.
הלקח שלי: פריצה זו הייתה תוצאה של הטמעת קוד זדוני של תוקפים בעדכון תוכנה אמיתי שהופץ כחלק רשמי מתהליך הפיתוח.
השפעה: ההתקפה פגעה בעשרות אלפי אנשים בכך שאפשרה גישה בלתי מורשית למידע רגיש, כולל תקשורת קולית. הפריצה חשפה תהליך פיתוח תוכנה פגום וחששות בנוגע לתלות בתוכנה של צד שלישי.
מתקפת SolarWinds
השמיים התקפת SolarWinds פגע בשרשרת האספקה של תוכנת Orion. תוקפים חדרו לרשת של SolarWinds בספטמבר 2019 ועד מרץ 2020 הזריקו קוד זדוני לעדכוני Orion. עדכונים אלה הופצו ליותר מ-18,000 לקוחות, מה שאפשר לתוקפים לרגל אחר מערכות ה-IT של ארגונים שונים.
הלקח שלי: פרצה זו חושפת פגיעויות קריטיות באבטחת שרשרת האספקה, ומדגימה כיצד ספקים חיצוניים יכולים להפוך לשערי ריגול סייבר נרחב. היא מדגישה את הצורך הדחוף של ארגונים להעריך מחדש את אמצעי האבטחה שלהם, במיוחד בנוגע לתוכנה ושירותים של ספקים חיצוניים.
השפעה: המתקפה גרמה נזק כלכלי משמעותי, כאשר הארגונים שנפגעו איבדו בממוצע 11% מההכנסות השנתיות שלהם (עד 14% בארה"ב). היא גם זירזה שיפור בשיתוף מידע ובנהלי אבטחת סייבר במגזר הפרטי והציבורי, מה שהוביל להערכה מחודשת של פרוטוקולי אבטחת שרשרת האספקה.
מתקפת מעלה Codecov Bash
בשנת 2024, מתקפה בשרשרת האספקה שבוצעה בהצלחה הביאה לשינוי ב-Bash Uploader, כלי פופולרי להעלאת כיסוי קוד ל-Codecov. זהו הסקריפט בו השתמשו מפתחים רבים כדי לשלוח דוחות כיסוי ל-Codecov, וגרסה משופרת זו הייתה מסוגלת לשדר משתני סביבה - כגון טוקנים או מפתחות.
הלקח שלי: פרויקטים רבים נותרו חשופים לחשיפת סודותיהם, מה שעשוי להשפיע על אלפי אנשים. מתקפה זו הדגישה את הצורך בשיטות אבטחה מומלצות עבור סביבות פיתוח ואת מסוכנות ההסתמכות על סקריפטים מוכנים לשימוש.
השפעה: ההתקפה הובילה לרוטציה סודית נרחבת, שחיקה של האמון בכלים של צד שלישי, פיקוח מוגבר על CI/CD pipelineומשכה תשומת לב רגולטורית. זה דרבן שינויים כלל-תעשייתיים בתכנון כלי כיסוי קוד, גרם להפסדים כספיים והאיץ את אימוץ אמצעי אבטחה מתקדמים כמו SBOM ואימות שלמות.
מתקפת שרשרת האספקה של Kaseya VSA
גורמים פושעים בנו על הטקטיקות ששימשו במתקפת Kaseya VSA בשנת 2021 ורדפו שוב אחר תוכנת הניטור והניהול מרחוק, הפעם בשנת 2024. הם השתמשו בנקודת תורפה של יום אפס כדי להפיץ את תוכנות הכופר שלהם דרך מנגנון העדכון של התוכנה.
הלקח שלי: מתקפה זו הובילה לחשיפות משמעותיות לתוכנות כופר במאות חברות נוספות, ובחברות קטנות ובינוניות. enterprise(עסקים קטנים ובינוניים). לאחר חקירה, התגלה כי הדבר גרם לשיבושים תפעוליים חמורים ולנזק כספי, דבר המדגיש עוד יותר את הסיכון הנשקף מהתקפות בשרשרת האספקה נגד תשתיות מפתח.
השפעה: מתקפת Kaseya VSA בשנת 2021 גרמה להדבקות נרחבות של תוכנות כופר, שפגעו בעיקר בחברות קטנות ובינוניות. היא הביאה להפסדים כספיים משמעותיים, פרצות נתונים ושיבושים ממושכים בשירות. התקרית גרמה לתקנות מחמירות יותר על ספקי שירותים מנוהלים, האיצה את אימוץ ארכיטקטורות אפס-אמון, והדגישה את הצורך הקריטי ב... חָסוֹן software supply chain security אמצעים.
הרעלת חבילות PyPI ו-NPM
סדרה של מתקפות הרעלת חבילות פגעו במדד החבילות של Python (PyPI) וכן ב-Node. האקרים פרסמו חבילות שנראו מקוריות אך כללו תוכנות זדוניות בסיסיות. הרעיון היה שחבילות אלו יורדו על ידי מפתחים ויפריעו לפרויקטים שלהם.
הלקח שלי: מתקפה זו מנצלת את האמון במערכות אקולוגיות של קוד פתוח, וחושפת חולשה קריטית בשרשרת האספקה של תוכנה. היא מדגימה את הצורך באימות משופר במאגרי חבילות ובבדיקות אבטחה אוטומטיות בפיתוח. pipelineהאירוע מאתגר את מודל הקוד הפתוח הנוכחי ומרמז על צורך בפיקוח משופר או באמצעי אבטחה מונעי-קהילה.
השפעה: המתקפות השפיעו על אלפי מפתחים וחשפו מאות עד אלפי יישומים שלהם לפריצה. תקרית זו הדגישה כי מערכות אקולוגיות של אבטחת תוכנה בקוד פתוח דורשות תום לב וערנות ביטחונית.
טקטיקות, טכניקות ונהלים (TTPs) בהם נעשה שימוש
מאפיינים אופייניים של התקפות אלו, שלעתים קרובות כוללות טקטיקות, טכניקות ונהלים (TTPs) משותפים, כוללים:
- איומים מתמשכים מתקדמים (APTs): תוקפי APT פועלים בדרך כלל מתחת לרדאר למשך תקופה ממושכת כדי להשיג את מטרותיהם. הם מאפשרים לתוקפים לנצל פגיעויות עוד לפני שתוקנו אותן, מה שיכול למנוע מאמצעי אבטחה מסורתיים לזהות את ההתקפות.
- פישינג והנדסה חברתית: תוקפים משתמשים לעתים קרובות בפישינג כאמצעי כניסה ראשוני, בין אם מדובר באיסוף אישורים או בהתחלת קוד זדוני דרך נקודת קצה.
מגמות מתפתחות בהתקפות על שרשרת אספקה של תוכנה
שימוש גובר בתוכנות קוד פתוח - השלכות אבטחה
האימוץ הנרחב של תוכנות קוד פתוח מביא עמו יתרונות וסיכונים כאחד. בעוד שרכיבים בקוד פתוח יכולים להאיץ את הפיתוח ולהפחית עלויות, הם גם מציגים פגיעויות אם לא מנוהלים כראוי. השימוש הגובר ברכיבים אלה הרחיב את שטח התקיפה, מה שמקל על תוקפים להחדיר קוד זדוני לספריות ולמסגרות הנמצאות בשימוש נרחב.
עלייתן של מתקפות כופר בשרשרת האספקה
מתקפות כופרה התפתחו ופנו למטרה זו לשרשראות אספקה של תוכנה, בהן תוקפים פוגעים בתהליך אספקת התוכנה כדי להפיץ כופרה למספר ארגונים בו זמנית. מגמה זו מדאיגה במיוחד לאור ההשפעות המדורגות שיכולות לנבוע מהתקפה מוצלחת אחת.
מיקוד של בניית תוכנה ו CI/CD Pipelines
תהליך בניית התוכנה והאינטגרציה הרציפה/פריסה רציפה (CI/CD) pipelineהופכים למטרות עיקריות עבור תוקפים. על ידי פגיעה באלה pipelines, תוקפים יכולים להחדיר קוד זדוני שמשולב אוטומטית במוצרי תוכנה, אשר לאחר מכן מופצים למשתמשי הקצה.
ניצול פגיעויות תוכנה ותצורות שגויות
תוקפים ממשיכים לנצל פגיעויות ותצורות שגויות ברכיבי תוכנה. זה כולל ניצול פגיעויות ידועות בספריות קוד פתוח או תצורות שגויות בסביבות ענן, מה שיכול לספק דריסת רגל להתקפות עמוקות יותר בתוך שרשרת האספקה.
אתגרי אבטחה של תוכנות קוד פתוח
יתרונות וסיכונים של שימוש בתוכנה בקוד פתוח
היתרונות של אבטחת תוכנה בקוד פתוח רבים, ומדגימים גמישות, יצירתיות ואפילו שליטה בעלויות. עם זאת, הסיכונים משמעותיים:
- חוסר תמיכה רשמית: פרויקטים רבים בקוד פתוח אינם כוללים שום צורה או רמה של תמיכה פורמלית, מה שמשאיר ארגונים חשופים במקרה של בעיות אבטחה.
- חשיפה פתוחה יותרתצפית מרכזית: עקב פרסום הפרויקטים הללו, אם קיימת פגיעות, היא גלויה לא רק לכולם אלא גם לתוקפים.
- תלוי בתחזוקה של צד שלישי: אבטחה תלויה במידה רבה בעין הפקוחה ובגיבוי של אחרים בתוך קהילת הקוד הפתוח, או של אותם מתחזקים בודדים שלא תמיד נותנים עדיפות לאבטחה.
חבילות זדוניות במאגרי קוד פתוח
זוהי מגמה מסוכנת: עלייתן של חבילות זדוניות בתוך מאגרים כמו PyPI, NPM ו-RubyGems. תוקפים מעלים מה שנראה כחבילות תקינות, עם קוד זדוני מוטמע שניתן לאחר מכן למשוך לפרויקטי תוכנה.
אסטרטגיות לאבטחת תוכנה בקוד פתוח בשרשרת האספקה
כדי למתן סיכונים אלה, ארגונים צריכים:
יישום SCA: SCA כלים יכול לעזור לך לעבוד על זיהוי רכיבי קוד פתוח וניהולם, מה שיאפשר לארגון שלך להסתמך רק על תלויות מאובטחות ומאובטחות, ובכך להפחית סיכונים.
הטמע תהליכי בדיקה חזקים: ארגונים צריכים להעריך רכיבים לפני שהם כוללים אותם במערכות שלהם כדי לבחון את הקוד ולזהות פגיעויות שכבר ידועות.
מעורבות בקהילה: קהילת הקוד הפתוח יכולה לעזור לארגונים להישאר מודעים להכרזות אבטחה, וכן לתרום לשיפור התוכנה שהם תלויים בה.
CI/CD Pipeline Security בשרשראות אספקה של תוכנה
חשיבות האבטחה CI/CD Pipelines
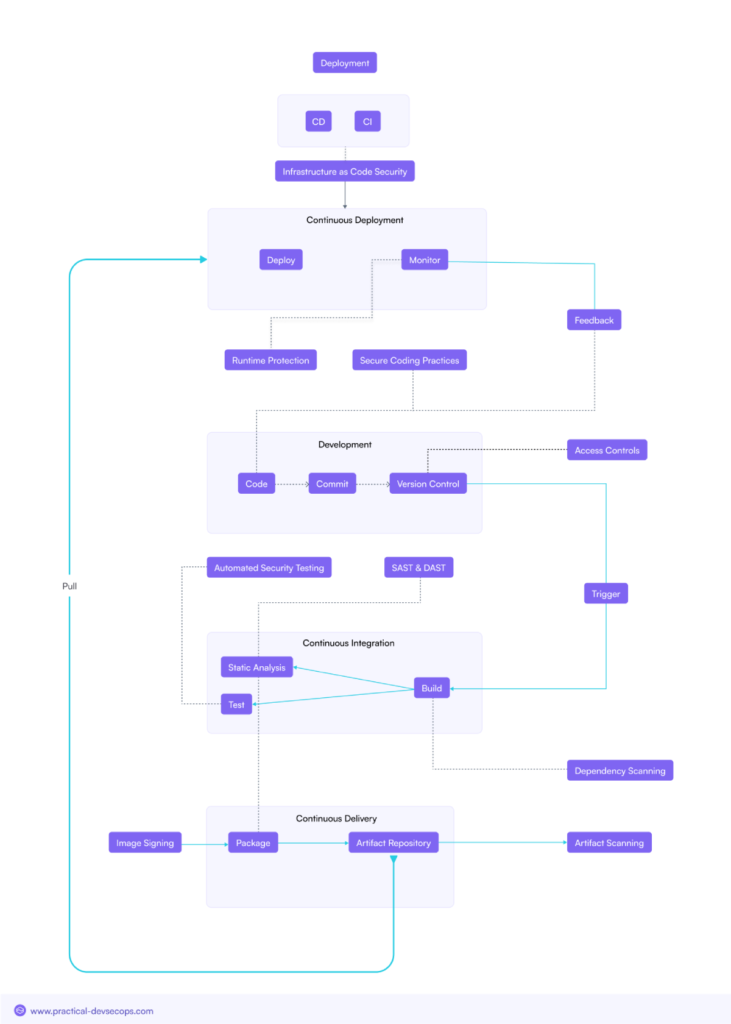
CI/CD pipelineהם חלק בלתי נפרד מפיתוח תוכנה מודרני, ומאפשרים אספקה מהירה של שינויי קוד. עם זאת, תפקידם הקריטי הופך אותם גם למטרה מרכזית עבור תוקפים. אבטחת אלה pipelines חיוני למניעת הכנסת פגיעויות למוצרי התוכנה שהם מייצרים.
וקטורי התקפה נפוצים - מיקוד CI/CD Pipelines
- שרתי בנייה שנפגעו: תוקפים מכוונים לשרתי בנייה, ומחדירים קוד זדוני במהלך תהליך הבנייה.
- הזרקת קוד זדוני: קוד מוזרק בכל שלב של CI/CD pipeline יכול להתפשט לייצור, ולהשפיע על משתמשי הקצה.
- חטיפת שרשרת האספקה: תוקפים משתלטים על ערוצי הפצה בתוך CI/CD pipeline, מה שמאפשר להם לספק תוכנה פגועה ללקוחות.
שיטות עבודה מומלצות לאבטחה CI/CD Pipelines
באבטחה CI/CD pipelineעל ארגונים לפעול לפי שיטות עבודה מומלצות הכוללות:
חתימת קוד: חתימה דיגיטלית על כל קוד מאמתת את מקורו ואת שלמותו.
סביבות בנייה מאובטחות: בידוד סביבות בנייה כדי למנוע גישה לא מורשית ולהגביל את היקף החדרת קוד זדוני.
חתימה ואימות של חפצים: חתום ואמת את כל פריטי הבנייה כך שרק תוכנה לגיטימית וללא שינויים תיפרס.
אסטרטגיות להפחתת סיכוני שרשרת אספקה של תוכנה
מקיף Software Supply Chain Security תָכְנִית
עבור B2B enterpriseים, להתמקד בהגנה מפני איומי שרשרת האספקה העדכניים ביותר של תוכנה. תוכנית זו צריכה לכלול את כל היבטי פיתוח, רכש והפצה של תוכנה, תוך התמקדות בניטור ושיפור מתמשכים.
הערכת סיכונים וקביעת סדרי עדיפויות
ביצוע הערכת סיכונים יסודית הוא קריטי לזיהוי ותעדוף של רכיבי התוכנה הקריטיים ביותר. על ידי הבנת היכן טמונים הסיכונים הגדולים ביותר, ארגונים יכולים להקצות משאבים בצורה יעילה יותר ולמתן איומים פוטנציאליים לפני שהם מנוצלים.
שיטות פיתוח תוכנה מאובטחות
- מחזור חיים של פיתוח מאובטח (SDLC): פריסת אבטחה בכל שלב של מחזור חיי האפליקציה.
- קידוד מאובטח: שמירה על אבטחת הקוד ווידוא שהוא נכתב תוך התחשבות באבטחה. כל קוד חדש חייב להיבדק כדי לגלות אם יש פגיעויות כלשהן, בין אם בעת הפקתו ובין אם לפני הפריסה.
תהליכי ניהול סיכוני שרשרת אספקה
ניהול סיכונים יעיל בשרשרת האספקה כרוך ב:
- הערכת סיכונים לספקים: הערכת נוהלי האבטחה של ספקים וספקים על מנת להבטיח שהם עומדים בדרישות הארגון standards.
- ניטור צד שלישי: ניטור מתמיד של רכיבי צד שלישי לאיתור פגיעויות ואיומים פוטנציאליים.
ניתוח הרכב תוכנה (SCAכלים
SCA כלים הם בעלי ערך רב לזיהוי וניהול רכיבי קוד פתוח בשרשרת האספקה של תוכנה. כלים אלה יכולים לזהות תלויות מיושנות או פגיעות, ובכך לסייע בהפחתת הסיכון לניצול לרעה.
אספקה ופריסה מאובטחת של תוכנה
אם ניקח את זה צעד אחד קדימה, יתברר שכאשר פיתוח חשוב לאבטחה, אז אספקה ופריסה מאובטחת של התוכנה הופכת לעדיפות עליונה.
חתימת קוד: מאפשר אימות של מקור הקוד לפני הפריסה.
בדיקת חפצים: ודא שהארטיפקטים שנוצרו במהלך הבנייה הם ללא נזק וכצפוי לפני הפריסה.
עדכונים מאובטחים מטפלים בפגיעויות במערכות אקולוגיות שהם חושפים ומספקים נתיב עדכון כדי לעמוד בקצב האיומים המתעוררים על ידי מתן מנגנון מאובטח לעדכון, כך שמחשבים אישיים אחרים לא יוכלו להטעות אותם גם כן.
תוכניות תגובה והתאוששות לאירועים
לבסוף, ארגונים חייבים להיות מוכנים להגיב ולהתאושש מהתקפות על שרשרת האספקה של תוכנה. זה כולל קביעת תוכניות תגובה לאירועים המתארות את הצעדים שיש לנקוט במקרה של מתקפה, כמו גם תוכניות התאוששות להחזרת הפעילות הרגילה במהירות האפשרית.
תקנות רלוונטיות ותעשייה Standards
מגוון תקנות ותעשייה standardפותחו כדי להנחות ארגונים באבטחת שרשראות אספקת התוכנה שלהם. אלה כוללים:
- NIST SP 800-161: מדריכים לניהול סיכוני שרשרת אספקה במערכות מידע פדרליות.
- ISO/IEC 20243: ספק הטכנולוגיה הפתוח והאמין Standard, אשר עוסק באבטחה בשרשרת האספקה של טכנולוגיות מידע ותקשורת (ICT).
- CMMC (הסמכת מודל בגרות אבטחת סייבר): מסגרת אשר standardממקד את נהלי אבטחת הסייבר ברחבי בסיס תעשיית הביטחון.
סיכום
עכשיו יותר מתמיד, סוגיית software supply chain security חשוב ביותר בעולם דיגיטלי יותר ויותר. בהתחשב בכך ששרשראות אספקה של תוכנה מתמודדות כיום עם מורכבות גוברת, גם הסיכונים גדלו. ארגונים יכולים להישאר מוגנים ולהגן על לקוחותיהם מפני התוצאות ההרסניות של מתקפות שרשרת האספקה על ידי הבנת אופן פעולתן של איומים אלה, בשילוב עם אסטרטגיות אבטחה נאותות.
ארגונים חייבים לבחון את מצב האבטחה שלהם במרווחי זמן קבועים ולנקוט עמדה פרואקטיבית בהפחתת סיכונים, החל מאבטחה CI/CD pipelineלניהול רכיבי קוד פתוח ועמידה בתקנות התעשייה. זה יאפשר להם ליצור שרשרת אמינה יותר ולעמוד בפני האיומים המתוחכמים יותר ויותר של העידן הדיגיטלי.
מוכנים לאבטח את שרשרת אספקת התוכנה שלכם מפני איומים גוברים? הצטרפו לאלפי אנשי מקצוע בתחום האבטחה ששיפרו את כישורי האבטחה שלהם בעזרת הסמכות DevSecOps מעשיותהירשמו עוד היום ושדרגו את כישורי האבטחה שלכם.
שאלות נפוצות
מהם וקטורי התקיפה הנפוצים ביותר המשמשים בהתקפות בשרשרת האספקה של תוכנה?
וקטורי תקיפה נפוצים כוללים הזרקת קוד זדוני במהלך תהליך הבנייה, תלויות פרוצות בתוכנות קוד פתוח וחטיפת ערוצי הפצת תוכנה כדי לספק עדכונים פרוצים.
כיצד ארגונים יכולים לאבטח את רכיבי התוכנה בקוד פתוח שלהם בשרשרת האספקה?
ארגונים יכולים לאבטח רכיבים בקוד פתוח על ידי יישום ניתוח הרכב תוכנה (Software Composition Analysis)SCA) כלים, ביסוס תהליכי סינון חזקים עבור תוכנות קוד פתוח, והשתתפות פעילה בקהילת הקוד הפתוח כדי להישאר מעודכנים בנושאים של אבטחה.
מהן שיטות העבודה המומלצות לאבטחה CI/CD pipelineכתוצאה מהתקפות בשרשרת האספקה של תוכנה?
שיטות עבודה מומלצות כוללות אבטחת סביבות בנייה, יישום חתימת קוד וחפצים, ואימות קבוע של שלמות כל רכיבי התוכנה לפני הפריסה.
כיצד ארגונים יכולים לבצע הערכת סיכונים יעילה עבור שרשרת האספקה של התוכנה שלהם?
הערכות סיכונים יעילות כרוכות בזיהוי ותעדוף של רכיבי תוכנה קריטיים, הערכת נוהלי האבטחה של ספקים וניטור מתמיד של רכיבי צד שלישי לאיתור פגיעויות פוטנציאליות.
מהם המרכיבים המרכזיים של תוכנית מקיפה software supply chain security תכנית?
אלמנטים מרכזיים כוללים יישום שיטות פיתוח מאובטחות, ביצוע הערכות סיכונים תקופתיות, ניהול רכיבי קוד פתוח, אבטחת CI/CD pipelineוקביעת תוכניות תגובה והתאוששות לאירועים.
