






2 שקלים (הנחיית אבטחת רשת ומידע) הפכה לתקנה מרכזית עבור ארגונים בתוך האיחוד האירופי (EU). מטרתה העיקרית: לחזק את מסגרות אבטחת הסייבר ולהגן על תשתיות קריטיות. הנחיית NIS2 מחייבת נוהלי אבטחת סייבר מחמירים, המשפיעים (כפי שתראו בהמשך) על מגוון רחב של תעשיות ומגזרים. תאימות ל-NIS2 היא דרישה חוקית וחלק חיוני מגישה אסטרטגית להבטחת חוסן כנגד הסלמה של אתגרי אבטחת סייבר. במאמר זה, נבחן מי מושפע מ-NIS2, מדוע עליכם לדאוג לתאימות וכיצד ניתן לפשט את נתיב התאימות.
אבל מה זה בדיוק NIS2?
הנחיית NIS2 מבוססת על הנחיית NIS (אבטחת רשת ומידע) הראשונית, שפורסמה בשנת 2016 במטרה לשפר את אבטחת הסייבר באיחוד האירופי במגזרים מרכזיים. אך ככל שאיומי הסייבר התפתחו, כך גם הצורך ב-NIS, וכעת יש להתאים את היקפו כדי לשקף את הפגיעויות שאנו רואים יותר ויותר. הנחיית NIS2 מביאה סט מקיף יותר של דרישות אבטחת סייבר, ולאחר מכן רמות מוגברות של ניהול סיכונים, דיווח ואחריות. standards.
בניגוד לקודמו (הוראה (EU) 2016/1148 ('NIS-D'), NIS2 אינו מוגבל עוד לישויות "חיוניות" בלבד, אלא כולל גם ישויות "חשובות", ומציע כיסוי רחב מאוד על פני תעשיות. סיווג זה חשוב משום שהוא מראה תלות דיגיטלית גבוהה יותר במגזרים אחרים מאשר תשתיות קריטיות מסורתיות כגון שירותי בריאות, פיננסים, אנרגיה, תחבורה וספקי שירותים דיגיטליים.
מי מושפע מ-NIS2?
הנחיית NIS2 מרחיבה את היקף קודמתה, ה-NIS, ומגדילה מאוד את מספר הארגונים הנכללים בהנחיה, ומפצלת אותם לשתי קטגוריות של היקף - ישויות חיוניות וישויות חשובות.
- ישויות חיוניות: ספקי שירותים, הנחוצים להמשכיות תפקודים חברתיים וכלכליים, כגון שירותי בריאות, מים, אנרגיה, תחבורה ומנהל ציבורי. גופים חיוניים כפופים לדרישות הציות הגבוהות ביותר של NIS2 (ניהול סיכונים, דיווח על אירועים וניטור אבטחה במערכות חיוניות) מכיוון שההשלכות החברתיות של שיבוש שירותיהם יהיו חמורות.
- ישויות חשובות: קטגוריה זו כוללת כעת מגוון רחב יותר של תעשיות, כגון שירותי דואר, תשתיות דיגיטליות, ייצור מזון ועיבוד כימי. למרות שדרישות התאימות עבור ישויות אלו מעט פחות מחמירות מאלה של ישויות חיוניות, הן עדיין נדרשות לעמוד בדרישות אבטחת סייבר מחמירות. standardכדי להגן על פעולות החיוניות ליציבות הכלכלית ולבטיחות הציבור.
קצת יותר על זה…
מאפיין מרכזי של NIS2 הוא היקפו המורחב, הכולל כעת ארגונים שהיו בעבר מחוץ לתקנות אבטחת הסייבר. עסקים רבים שלא היו מחויבים לציית לתקנות כאלה חייבים כעת לדבוק ב-NIS2. לדוגמה, מפעילי פלטפורמות דיגיטליות - כגון חברות מסחר אלקטרוני, רשתות חברתיות וספקי תשתית ענן - כלולים בשל תפקידם הקריטי בהקלת פעילותן של חברות אחרות. הכללתן של פלטפורמות ותשתיות אלו תחת NIS2 מדגישה את מטרת ההנחיה לחזק את חוסנם של שירותים דיגיטליים, לאור תלותם הנרחבת על פני מגזרים מרובים.
יתר על כן, NIS2 מכסה גם ספקי אינטרנט ותקשורת, ספקי אבטחת IT ויצרני חומרה שמוצריהם חיוניים לתשתיות קריטיות. זהו שינוי משמעותי, שכן מגזרים אלה חיוניים להבטחת רשתות ומערכות מאובטחות ואמינות ברחבי האיחוד האירופי. על ידי שילוב גופים אלה, NIS2 שואפת לבנות מערכת אקולוגית מאוחדת של אבטחת סייבר המגנה לא רק על הספקים העיקריים של שירותים חיוניים, אלא גם על הרשת הרחבה יותר של ספקי טכנולוגיה ושירותים העומדים בבסיס תשתיות אלה.
מגזר השירותים הפיננסיים, הכולל בנקים, חברות ביטוח ומוסדות פיננסיים שונים, כפוף כעת ל-NIS2. בעוד שרבים מארגונים אלה כבר היו תחת תקנות סייבר מחמירות, NIS2 מציג סט נוסף של דרישות שמתאימות אותם בצורה הדוקה יותר לאבטחת תשתיות קריטיות מקיפה. standardעל ידי הרחבת הכיסוי שלו למגזר השירותים הפיננסיים, NIS2 שואפת לשפר את ההגנות על גופים המנהלים נתונים רגישים ונכסים משמעותיים.
+ טיפ מקצועי
מדוע תאימות לתקן NIS2 היא קריטית?
תאימות ל-NIS2 חיונית לארגונים מכמה סיבות, כגון התחייבויות משפטיות, אבטחה משופרת ושמירה על המוניטין. להלן מספר סיבות עיקריות מדוע תאימות ל-NIS2 חשובה:
1. הפחתת סיכונים בנוף איומים מתפתח
התדירות, המורכבות והחומרה של התקפות סייבר החריפו בשנים האחרונות, ואיימו לא רק על אבטחת המידע אלא גם על על המשכיות תפעולית. NIS2 דורש מארגונים לבסס נהלים חזקים לניהול סיכוני סייבר, המבטיחים מוכנות לאיומי סייבר שונים. על ידי הקפדה על NIS2, חברות בונות עמדה הגנתית חזקה יותר, וממזערות שיבושים פוטנציאליים כתוצאה מהתקפות.
2. הימנעות מעונשים משפטיים וכספיים
אי עמידה בדרישות NIS2 עלולה להוביל לעונשים כספיים משמעותיים ולהשלכות משפטיות. ההנחיה מחייבת כל מדינה חברה באיחוד האירופי להטיל קנסות על ארגונים שאינם עומדים בהוראותיה, כאשר קנסות יכולים להגיע לכמה מיליוני יורו בהתאם לחומרת האירוע ולהשפעתו. עמידה בדרישות אלו מסייעת בהגנה מפני סיכונים פיננסיים אלו ומטפחת תרבות של אבטחת סייבר פרואקטיבית.
3. חיזוק האמון והמוניטין
ארגונים מהמגזר הציבורי והפרטי מוערכים על סמך יכולתם להגן על המידע של לקוחותיהם. פרצות אבטחה עלולות לפגוע משמעותית במוניטין של ארגון, וכתוצאה מכך לירידה באמון בקרב בעלי העניין. דבקות בתקן NIS2 מפגינה מחויבות לאבטחת סייבר ברמה הגבוהה ביותר. standardש, משפרים את אמינות הארגון.
4. סיוע בתגובה לאירועים ודיווח עליהם
NIS2 קובעת דרישות דיווח מחמירות לאירועים, ומחייבת ארגונים ליידע את הרשויות על אירועים משמעותיים תוך 24 שעות. שקיפות משופרת זו תומכת בגילוי ותגובה מהירים יותר לאירועי סייבר, דבר המועיל הן לארגון והן לקהילת אבטחת הסייבר הרחבה יותר. על ידי קידום תרבות של פתיחות, NIS2 שואפת לחזק שיתוף פעולה חוצה גבולות ושיתוף ידע בתחום אבטחת הסייבר על פני מגזרים שונים.
צפו בפרק SafeDev Talk שלנו ב-DORA תאימות למידע נוסף על תקנות אחרות המשפיעות על האיחוד האירופי!
דרישות מפתח לתאימות NIS2
NIS2 קובע דרישות ספציפיות שארגונים חייבים לעמוד בהן כדי להשיג תאימות:
ניהול סיכונים וחוסן
ארגונים חייבים להעריך סיכוני אבטחת סייבר וליישם אמצעי אבטחה נאותים. זה כולל מדיניות לבקרת גישה, הצפנת נתונים ותכנון תגובה לאירועים.
הודעה ותגובה לאירוע
NIS2 דורש מארגונים לדווח על אירועי אבטחה במסגרת זמן מוגדרת ולבצע ניתוחים לאחר האירוע כדי למנוע הישנות.
ממשל ואחריות
על הגופים להבטיח כי ההנהגה מעורבת באבטחת הסייבר, תוך יישום תפקידים ואחריות ברורים לפיקוח על ניהול סיכוני הסייבר.
אבטחת שרשרת אספקה
בהכרה בכך שספקים ושותפים חיצוניים עלולים להציג פגיעויות, NIS2 מדגישה אבטחת שרשרת האספקהארגונים חייבים להעריך את נוהלי אבטחת הסייבר של הספקים, במיוחד בתוכנה ובשירותי ענן. יש לזכור כי בשנת 2022, 34% מדליפות הנתונים במגזר השירותים הפיננסיים יוחסו לספקי צד שלישי.
ניטור רציף ומודיעין איומים
שמירה על מערכות מודיעין וניטור מעודכנות של איומים חיונית לזיהוי ותגובה יעילה למתקפות פוטנציאליות. NIS2 מעודד שיתוף מודיעין איומים פרואקטיבי בין גופים במגזרים קריטיים.
תכונות עיקריות של Xygeni לתאימות NIS2
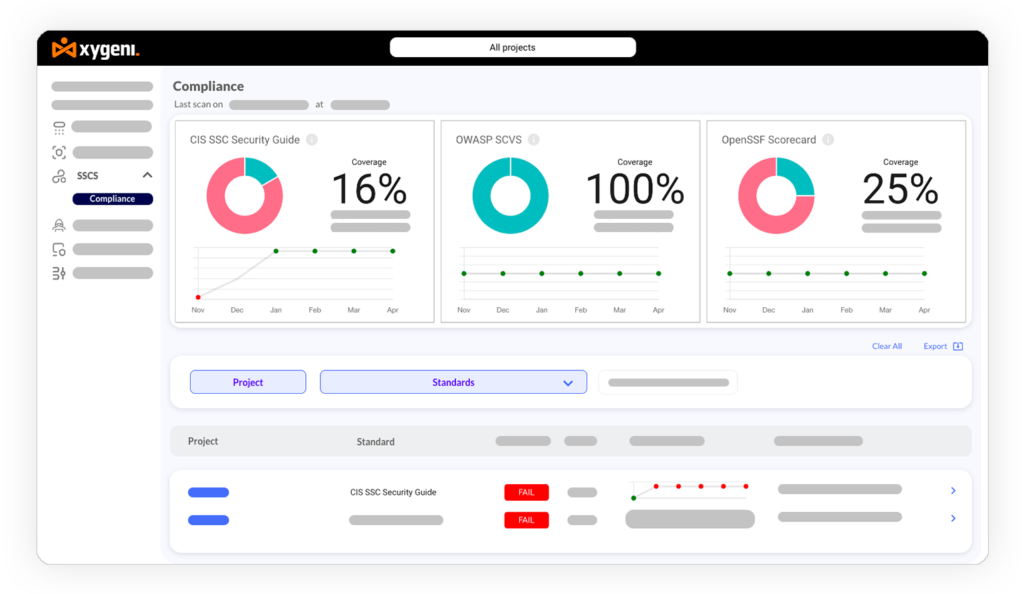
- ניהול תאימות אוטומטי: Xygeni מייעלת את תהליך ניהול התאימות על ידי ניטור והערכה מתמשכים של מצב האבטחה של הארגון בנוגע ל-NIS2. standardאוטומציה זו מקלה על עומס העבודה של צוותי אבטחה, מאפשרת תאימות מהירה יותר והתאמה עקבית לשינויים רגולטוריים.
- איתור ותגובה של איומים: הפלטפורמה של Xygeni מצוידת בתכונות מתוחכמות לזיהוי איומים המופעלות על ידי למידת מכונה, המזהות פעילויות חשודות ואיומים פוטנציאליים בזמן אמת. יכולת זו חיונית לתאימות לתקן NIS2, ומאפשרת לארגונים לזהות ולהגיב במהירות לאיומים, כנדרש בהנחיה.
- שרשרת אספקה ו ניתוח הרכב תוכנהXygeni מציעה כלים לניהול וניטור אבטחת שרשרת האספקה של ארגון, מרכיב קריטי בתאימות לתקן NIS2. תכונת ניתוח הרכב התוכנה שלה מסייעת לחברות להעריך פגיעויות ברכיבים של צד שלישי, ובכך להבטיח שרשרת אספקה מאובטחת של תוכנה.
- דיווח על תקריות: Xygeni מייעלת את תהליך דיווח האירועים על ידי הצעת זרימות עבודה פשוטות לתיעוד והודעות רגולטוריות, ועוזרת לארגונים לדבוק בדיווח NIS2. standardהתכונות הפורנזיות שלו מאפשרות ניתוח מעמיק של אירועים, ומקלות על הערכות לאחר אירוע ושיפורים מתמשכים.
- ממשל וניהול תפקידים: Xygeni מאפשרת מסגרות בקרת גישה וממשל מבוססות תפקידים, ומפשטת את התהליך עבור ארגונים להגדיר ולאכוף תפקידים, אחריות ומדיניות בתחום אבטחת הסייבר כפי שנדרש על ידי NIS2.
לסיכום - התחילו למזער סיכוני סייבר
תאימות לתקן NIS2 מייצגת גם חובה חוקית וגם רלוונטיות אסטרטגית עבור ארגונים במגזרים חיוניים ברחבי האיחוד האירופי. ככל שאיומי הסייבר גדלים הן בתדירות והן במורכבות, התאמה לתקן NIS2 לא רק מפחיתה סיכונים אלא גם מחזקת את חוסן הארגון, מגבירה את האמון ומבטיחה אחריות.
קסיגני'ס פלטפורמת אבטחה מקיפה מספקת פתרון יעיל לניהול אתגרי תאימות NIS2, החל מניהול תאימות אוטומטי ועד לגילוי איומים מתקדם ותגובה לאירועים. באמצעות כלים כמו Xygeni, ארגונים יכולים לייעל את תהליכי התאימות שלהם, להגן על תשתיות קריטיות ולטפח תרבות חזקה של אבטחת סייבר. שפרו את חוסן הסייבר הכולל שלכם על ידי נקיטת האמצעים הנכונים כדי למזער סיכוני סייבר.

