






השמיים עשרת המובילים של OWASP לשנת 2025 סוף סוף כאן, ואם אתם כותבים קוד כל יום, העדכון הזה חשוב יותר מתמיד. בניגוד לגרסאות קודמות של owasp טופ 10, החדש עשרת המובילים של owasp משקף כיצד פיתוח מודרני עובד בפועל כיום. זה מראה כיצד סיכונים אמיתיים נראים בפנים pull requests, בעדכוני תלויות, בקבצי תשתית, ובתוך המהירות והאוטומטית pipelineשרוב הצוותים מסתמכים עליהם. בגלל זה, הבנת ה עשרת המובילים של OWASP לשנת 2025 זה לא עניין של שינון קטגוריות. זה עניין של לזהות היכן הבעיות האלה מופיעות בקוד שלך ומה אתה יכול לעשות בנידון לפני שהן מגיעות לייצור.
כמפתח, אתה נוטה לנוע במהירות, ותכונות חדשות מגיעות עם לחץ למשלוח. עם זאת, סיכונים אלה יכולים בקלות לחלחל לתוך תהליך העבודה שלך ללא סימנים ברורים. לכן, מדריך זה מסביר מה השתנה ב... owasp טופ 10, מדוע הסיכונים הללו נראים שונים בשנת 2025, וכיצד ניתן לטפל בהם באמצעות פעולות מעשיות שמתאימות באופן טבעי לעבודה היומיומית שלכם. המטרה פשוטה. לעזור לכם להבין היכן מופיעות נקודות תורפה אלו וכיצד ניתן לצמצמן מבלי להאט את קצב האספקה שלכם.
למה רשימת 10 המובילים של OWASP לשנת 2025 חשובה למפתחים
השמיים עשרת המובילים של OWASP לשנת 2025 הוא יותר מדירוג פשוט. זוהי תמונת מצב מבוססת נתונים של בעיות האבטחה הנפוצות והמשפיעות ביותר שנמצאו באלפי יישומים אמיתיים. על פי פרויקט OWASPמהדורה חדשה זו משקפת כיצד תוכנה מודרנית השתנתה. צוותי פיתוח מאמצים דפוסי ענן מקוריים, מערכות אקולוגיות בקוד פתוח ומערכות CI ו-CD מהירות. pipelineגם נוף האיומים משתנה.
עבור מפתחים, ה owasp טופ 10 עובד כמו ספר הדרכה מעשי. הוא מראה מה לתעדף, אילו חלקים בקוד או בתצורה שלך ראויים לתשומת לב נוספת, ומה לבדוק שוב ושוב ככל שהאפליקציה שלך גדלה. יתר על כן, הוא עוזר לך לזהות סיכונים מוקדם בתהליך SDLC כך שהאבטחה הופכת לחלק מתהליך העבודה הרגיל שלך במקום מחשבה שלאחר מעשה.
מה השתנה בעשרת המובילים של OWASP לשנת 2025
השמיים עשרת המובילים של OWASP לשנת 2025 מציג עדכונים משמעותיים המשקפים כיצד צוותים בונים ופורסים תוכנה בפועל כיום. יישומים מודרניים מסתמכים כיום במידה רבה על דפוסי ענן מקוריים, מערכות אקולוגיות בקוד פתוח ומערכות מידע ועיבוד שבבי (CI) ותכנות (CD) מהירים. pipelineבגלל השינוי הזה, החדש עשרת המובילים של owasp מתמקד יותר בחולשות מערכתיות בתלות, מערכות בנייה ושכבות תצורה ולא רק בפגמים ברמת הקוד.
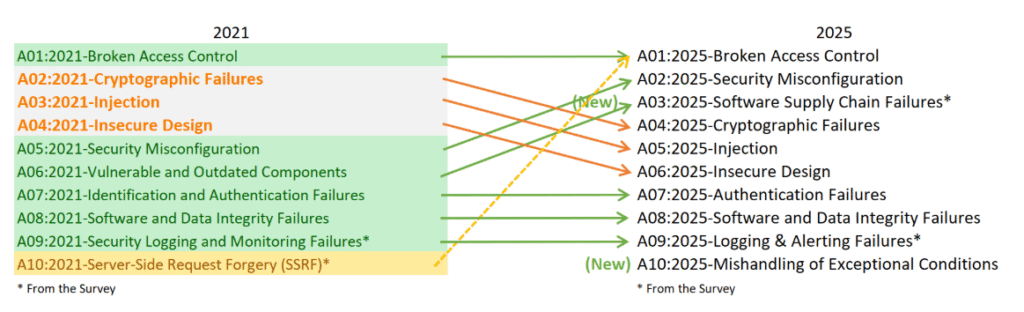
בהשוואה ליציאת 2021, ה- עשרת המובילים של OWASP לשנת 2025 מוסיף שתי קטגוריות חדשות ומעצב מחדש כמה אחרות. שינויים אלה מדגישים צעד חזק לעבר זיהוי גורמים שורשיים במקום רק לזהות תסמינים.
A03 כשלים בשרשרת האספקה של תוכנה
זהו אחד העדכונים המשמעותיים ביותר. הוא מרחיב את הקטגוריה הישנה "רכיבים פגיעים ומיושנים" משנת 2021 לקטגוריה רחבה יותר הכוללת פגיעות בתלות, מתקפות על מערכות בנייה וסיכונים כלל-אקולוגיים. OWASP מציין שלמרות שלקטגוריה זו יש פחות התרחשויות בנתונים, היא נושאת את ציוני הניצול וההשפעה הממוצעים הגבוהים ביותר, מה שמסביר מדוע היא עלתה ברשימה.
A10 טיפול לקוי בתנאים חריגים
קטגוריה חדשה זו מחליפה את זיוף בקשות בצד השרת משנת 2021. היא מתמקדת בטיפול לא תקין בשגיאות, כשלים לוגיים והתנהגות גיבוי לא בטוחה שיכולה לחשוף פרטים רגישים או אפילו לאפשר מצבי מניעת שירות. ככל שתוכנה הופכת מורכבת יותר, תנאים בלתי צפויים הופכים נפוצים יותר, כך שקטגוריה זו משקפת דפוסים מהעולם האמיתי הנראים בארכיטקטורות מודרניות.
קטגוריות אחרות גם משתנות. לדוגמה, תצורה מוטעית של האבטחה קופץ ממספר חמש למספר שתיים מכיוון שקונפיגורציות שגויות מופיעות כעת בכל מקום, במיוחד בענן ובתשתיות כזרימות עבודה של קוד. יתר על כן, כשלים בשלמות תוכנה או נתונים כולל כעת תהליכי בנייה לא בטוחים ומנגנוני עדכון לא מאומתים, מה שהופך אותו לרלוונטי יותר לאופן שבו מפתחים שולחים תוכנה בסביבות אספקה רציפה.
בסך הכל, שינויים אלה מראים שאבטחת יישומים משתרעת הרבה מעבר לקוד המקור. כעת היא כוללת את אופן בניית הקוד, כיצד נבחרות תלויות, כיצד pipelineכיצד פועלות, וכיצד סביבות מוגדרות. כתוצאה מכך, מפתחים זקוקים לנראות לא רק של הקוד שלהם, אלא לכל אורך מחזור החיים של מה שהם מספקים.
כדי להקל על ההבנה במבט חטוף, הטבלה הבאה משווה את 10 הקטגוריות המובילות של OWASP משנת 2021 עם הקטגוריות המעודכנות בשנת 2025 ומדגישה את ההבדלים העיקריים.
OWASP Top 10 2021 לעומת OWASP Top 10 2025
| עשרת המובילים של OWASP לשנת 2021 | עשרת המובילים של OWASP לשנת 2025 | שינוי עיקרי |
|---|---|---|
| A01 בקרת גישה שבורה | A01 בקרת גישה שבורה | SSRF מ-A10 2021 מוזג כעת לקטגוריה זו |
| A02 כשלים קריפטוגרפיים | A04 כשלים קריפטוגרפיים | יורד מהמקום השני למקום הרביעי תוך שמירה על אותה המיקוד |
| הזרקת A03 | הזרקת A05 | ירידה של שני עמדות למרות שעדיין תכופה מאוד ובעלת השפעה גבוהה |
| A04 עיצוב לא מאובטח | A06 עיצוב לא מאובטח | יורד שני מקומות למטה עקב עלייה בתצורות שגויות וסיכוני שרשרת האספקה |
| A05 תצורת אבטחה שגויה | A02 תצורת אבטחה שגויה | עולה מהמקום החמישי לשני מכיוון שתצורות שגויות גדלות בתדירות ובהשפעתן |
| A06 רכיבים פגיעים ומיושנים | A03 כשלים בשרשרת האספקה של תוכנה | הורחב לקטגוריה רחבה יותר המכסה סיכוני תלות ופגיעות במערכות בנייה |
| A07 כשלים בזיהוי ואימות | A07 כשלים באימות | שמות משופרים ובהירות משופרת תוך שמירה על היקף דומה |
| A08 כשלים בשלמות תוכנה ונתונים | A08 כשלים בשלמות תוכנה או נתונים | ההיקף מורחב כך שיכלול תהליכי בנייה ומנגנוני עדכון לא בטוחים |
| A09 כשלים ברישום וניטור אבטחה | A09 כשלים ברישום והתרעות | שמו שונה כדי להדגיש את חשיבות ההתרעה לתגובה לאירועים |
| זיוף בקשת צד שרת A10 | A10 טיפול לקוי בתנאים חריגים | SSRF נטמע בקטגוריה A01 והוחלף בקטגוריה חדשה המתמקדת בבעיות טיפול בשגיאות |
פירוט 10 הסיכונים המובילים של OWASP לשנת 2025 (עם אירועים אמיתיים, CVEs, תרחישי פיתוח יומיומיים וכיצד לצמצם אותם)
השמיים עשרת המובילים של OWASP לשנת 2025 מקבצת את הפגיעויות הקריטיות ביותר המשפיעות על תוכנה מודרנית. סיכונים אלה מכסים קוד, תצורות, תלויות ו pipelineלהלן פירוט מלא למפתחים, פרקטי, אמיתי ומותאם לזרימות עבודה יומיומיות, כולל אירועים מהעולם האמיתי ו-CVEs כדי לעגן כל סיכון במציאות.
A01: בקרת גישה מקולקלת
מה זה אומר
בקרת גישה פגומה מופיעה כאשר אפליקציה אינה אוכפת כראוי מי יכול לבצע אילו פעולות.
זה כולל בדיקות תפקידים חסרות, הפניות לאובייקטים לא מאובטחות, IDOR, מסנני הרשאה הניתנים לעקיפה ונקודות קצה המסתמכות רק על רכיבי ממשק משתמש נסתרים ולא על לוגיקת backend.
קטגוריה זו נשארת בראש הרשימה עשרת המובילים של OWASP לשנת 2025 מכיוון שלעתים קרובות מתעלמים מלוגיקת גישה במהלך פיתוח מהיר.
אירוע אמיתי
CVE-2024-3094 (XZ משתמש בדלת אחורית) ניצלו דלת אחורית בשרשרת האספקה, אך אחת מנקודות הפיתוח הקלות ביותר עבור תוקפים הייתה ניצול לרעה של בקרת גישה במערכות שסמכו על רכיבים מבלי לאמת אכיפת תפקידים.
באופן דומה, מספר פרצות פינטק בשנת 2024 נבעו מבדיקות תפקידים חסרות בנקודות קצה של ה-API.
כיצד זה מתבטא בעבודה היומיומית שלך
אתה סוקר א pull request ממהר לראות נקודת קצה חדשה כמו:
app.get("/admin/export", exportData);
אבל תבין שהקוד אף פעם לא בודק req.user.role.
או שאתה מסתיר כפתור ניהול בממשק הקדמי, אבל ה-API אף פעם לא מאמת הרשאות.
כיצד למזער את הסיכון
- הוסף אכיפת תפקידי backend.
- השתמש בתוכנת ביניים של הרשאות מרכזית.
- בדיקה לאיתור נתיבי גישה לא מורשים.
- סקור את הפניות האובייקטים וודא שלא ניתן לנחש או לתמרן את המזהים.
קסיגני SAST מסמן בדיקות הרשאה חסרות, הפניות לאובייקטים ישירים לא מאובטחות, דפוסי עקיפת הרשאות ואסימונים שדלפו, ממש בפנים pull requests, לפני שהקוד בכלל נפרס.
A02: תצורת אבטחה שגויה
מה זה אומר
תצורות שגויות מתרחשות כאשר מערכות, שירותי ענן, מכולות או IaC תבניות משתמשות בברירות מחדל לא מאובטחות או בהגדרות לא עקביות, וזה הופך אותן לבעיה נפוצה ברשימת 10 המובילים של OWASP לשנת 2025. זה כולל דליים של אחסון ציבורי, תפקידי IAM מתירניים מדי, קונסולות ניהול חשופות, הגדרות CORS לא בטוחות או בקרות אבטחה מושבתות.
אירוע אמיתי
השמיים דליפת Microsoft Power Apps (2023) חשפו 38 מיליון רשומות עקב נקודת קצה שתצורתה הייתה שגויה.
באופן דומה, מספר CVEs כגון CVE-2024-23692 (קוברנטס) הדגש כיצד דגל שגוי יחיד יכול לחשוף רכיבי אשכול.
כיצד זה מתבטא בעבודה היומיומית שלך
אתה מעדכן קובץ Kubernetes ומשנה:
type: LoadBalancer
לחשוב שזה לא מזיק, עד שתגלה שזה חושף שירות פנימי בפומבי.
או שאתה משאיר ACL של דלי S3 כ- public-read "רק לבדיקה."
כיצד למזער את הסיכון
- אימוץ מאובטח IaC תבניות.
- סרוק כל שינוי תצורה
- בדוק את הרשאות הענן באופן קבוע.
- הימנעו מהרשאות כלליות ופרטי אישורים המוגדרים כברירת מחדל.
Xygeni סורק את Terraform, Kubernetes, CloudFormation, Docker ו- CI/CD תצורות על כל commit, תוך הדגשת הגדרות מסוכנות כגון פורטים פתוחים, דליים ציבוריים או תפקידי ענן מתירניים מדי.
A03: כשלים בשרשרת האספקה של תוכנה (חָדָשׁ)
מה זה אומר
תוכנה מודרנית תלויה בספריות חיצוניות, מה שהופך תלויות למשטח תקיפה עצום, וזו הסיבה שבעיות בשרשרת האספקה משחקות כיום תפקיד משמעותי ב... עשרת המובילים של OWASP לשנת 2025חבילות שנפגעו, עדכונים מורעלים, מתחזקים זדוניים וארכיטקטורות בנייה שעברו שינוי מייצגות נתח גדל והולך של פריצות בעולם האמיתי.
אירוע אמיתי
- חטיפת ua-parser-js (2021): התוקף פרסם גרסה זדונית המכילה כורה קריפטוגרפי.
- חבלה ב-colors.js וב-faker.js (2022): היוצר השחית את הספרייה במכוון.
- CVE-2024-3094 (תוכנות XZ): דלת אחורית ברמת המדינה חמקה לתוך כלי דחיסה נפוץ.
כיצד זה מתבטא בעבודה היומיומית שלך
אתה ממזג עדכון של Dependabot מבלי לבדוק את יומן השינויים.
או שאתה רץ npm install ולסמוך על כל מה שמגיע מהרישום, בהנחה שהוא בטוח.
כיצד למזער את הסיכון
- בדוק את מקור התלות.
- גרסאות הצמדה.
- חסום מתחזקים חשודים.
- סרוק ארטיפקטים לפני בניית עבודות.
- השתמש SCA עם ניצול הקשר ולא רשימות CVE גולמיות.
Xygeni מאחדת SCA, נגישות, EPSS, זיהוי תוכנות זדוניות ובדיקות שלמות חפצים. הוא מסמן חבילות שנפרצו, מונע מספריות זדוניות להיכנס למערכות גיבוי, ומראה אילו תלויות חשובות בהתבסס על ניצול אמיתי.
A04: כשלים קריפטוגרפיים
מה זה אומר
הצפנה חלשה, TLS חסר, סודות צפויים או ניהול מפתחות לא מאובטח חושפים נתונים רגישים, ובעיות אלו ממשיכות להשפיע רבות על רשימת 10 המובילים של OWASP לשנת 2025. זה כולל אלגוריתמים מיושנים, IV לא תקינים או אחסון מפתחות ישירות בקוד או במכולות.
אירוע אמיתי
CVE-2023-2650 (OpenSSL) הראה כיצד רכיבים קריפטוגרפיים מיושנים או מנוצלים לרעה יכולים להוביל לחשיפה קטסטרופלית.
כיצד זה מתבטא בעבודה היומיומית שלך
אתה מבצע קידוד קשיח של מפתח API "רק בזמן הבדיקה" ושכח להסיר אותו.
או שאתה מיישם במהירות AES-ECB כי זה קל, בלי להבין שזה דולף דפוסים.
כיצד למזער את הסיכון
- השתמשו באלגוריתמים מודרניים.
- הימנעו מקריפטו מותאם אישית, סובבו מפתחות לעתים קרובות.
- סודות מאובטחים מחוץ לבסיס הקוד.
Xygeni מסמן אלגוריתמים חלשים, אישורים חשופים, דפוסי גיבוב לא בטוחים וסודות commitקשור למאגר או pipeline יומנים.
A05: הזרקה
מה זה אומר
פגמי הזרקה מתעוררים כאשר נתונים לא מהימנים נכנסים לשאילתה, פקודה או תבנית, וסיכון זה נותר חלק מרכזי ברשימת 10 המובילים של OWASP לשנת 2025. זה כולל SQL, NoSQL, הזרקת פקודות OS, הזרקת תבניות ושימוש לרעה נפוץ ב-ORM.
אירוע אמיתי
רשימות CVE מלאות בזריקות, כולל:
- CVE-2023-24329 (גוגל כרום): כשל באימות קלט
- CVE-2023-4427 (גראפנה): הזרקת תבנית
כיצד זה מתבטא בעבודה היומיומית שלך
אתה מדביק קטע שנוצר על ידי LLM כך:
curl https://random-url/install.sh | bash
וזה עובר את המבחנים... עד שמישהו ינסה ' OR 1=1 --.
כיצד למזער את הסיכון
- השתמש בשאילתה עם פרמטרים.
- אימות סוגי קלט.
- הימנעו מחיבור ישיר.
קסיגני SAST מזהה דפוסי הזרקה באופן מיידי.
עם תיקון אוטומטי של בינה מלאכותית, זה מציע גרסאות מאובטחות ופרמטריות ב שלך pull request.
A06: עיצוב לא מאובטח
מה זה אומר
פגמים המוכנסים ברמת הארכיטקטורה יכולים ליצור פערים באבטחה גם כאשר היישום נראה נקי, ובעיות אלו ממשיכות להיות מודגשות ברשימת 10 המובילים של OWASP לשנת 2025. זה כולל מידול איומים חסר, זרימות עבודה לא בטוחות וגבולות אמון פשוטים מדי.
אירוע אמיתי
יישומים שגויים רבים של OAuth נובעים מעיצוב לא מאובטח, ולא מבאגים ברמת הקוד, לדוגמה, כללי URI להפניה מקלים שנוצלו במספר CVEs במהלך 2022–2024.
כיצד זה מתבטא בעבודה היומיומית שלך
אתה מיישם תכונת העלאת קבצים שדורסת קבצים קיימים מכיוון ששמות קבצים אינם מאומתים.
הקוד "עובד", אבל העיצוב לא בטוח.
כיצד למזער את הסיכון
- הכנס מודלים של איומים.
- אימות הנחות.
- עיצוב תוך מחשבה על מינימום פריבילגיות.
אוכף את Xygeni guardrails על פני מאגרים ו CI/CD pipelineשימוש במדיניות כקוד, מה שמבטיח שדפוסי עיצוב לא מאובטחים יזוהו מוקדם.
A07: כשלים באימות
מה זה אומר
כשלים ב login זרימות, ניהול סשנים, MFA, אימות אסימונים או אחסון אישורים נותרו בעיות נפוצות, והן ממשיכות להיות מוקד מרכזי ברשימת 10 המובילים של OWASP לשנת 2025.
אירוע אמיתי
CVE-2024-3092 (GitLab) קיבוע סשן מותר עקב טיפול לא תקין בסשן.
כיצד זה מתבטא בעבודה היומיומית שלך
אתם מיישמים אסימוני רענון אך שוכחים לבטל ישנים, מה שמשאיר סשנים ישנים תקפים במשך ימים.
כיצד למזער את הסיכון
- השתמש standard ספריות אימות.
- אכיפת תוקף תפוגת אסימון.
- אימות כל מעברי ההפעלה.
Xygeni מזהה מוקדם לוגיקת סשן לא בטוחה, אישורים שדלפו ודפוסי טוקנים חלשים.
A08: כשלים בשלמות תוכנה או נתונים
מה זה אומר
אי אימות מקורות נתונים או תוכנה, עדכונים לא מהימנים, קבצים בינאריים שעברו פגיעה וסקריפטים של CI לא בטוחים מובילים לעיתים קרובות לבעיות שלמות חמורות, ודפוס זה נותר קטגוריה חשובה ברשימת 10 המובילים של OWASP לשנת 2025.
אירוע אמיתי
פשרת SolarWinds (2020): תוקפים התעסקו במערכת ה-CI, והחדירו עדכונים זדוניים לשרשרת האספקה.
כיצד זה מתבטא בעבודה היומיומית שלך
סקריפט בנייה מאחזר תלות באמצעות:
curl https://random-url/install.sh | bash
אמון בסקריפטים מרוחקים שרירותיים הוא בדיוק האופן שבו תוקפים מתפשרים pipelines.
כיצד למזער את הסיכון
- השתמש בגרסאות מוצמדות.
- אימות סכומי בדיקה.
- עדיף מקורות חתומים.
- הימנעו מהפעלת סקריפטים ממקורות לא ידועים.
Xygeni מאמתת שלמות ארטיפקטים, מזהה תלויות שעברו פגיעה ומזהה ביצועי סקריפטים לא בטוחים ב-CI שלך.
A09: כשלים ברישום והתראות
מה זה אומר
בלי יומני רישום, לא ניתן לזהות התקפות, ופער זה ממשיך להוות דאגה קריטית ברשימת 10 המובילים של OWASP לשנת 2025. זה כולל חסרים בנתיבים לביקורת, שגיאות מודחקות או ניטור שגוי שתצורתו משאירה צוותים עיוורים במהלך אירועים.
אירוע אמיתי
חדירות רבות של תוכנות כופר בשנים 2023–2024 לא זוהו במשך שבועות עקב יומני אימות חסרים.
כיצד זה מתבטא בעבודה היומיומית שלך
אתה מאתר באגים בבעיית ייצור ומבין ש login נקודת הקצה מעולם לא נרשמה login כישלון, אפילו לא חשודים.
כיצד למזער את הסיכון
- רישום אירועי אימות.
- אימות הודעות שגיאה.
- הפעל התראות על פעילות חריגה.
Xygeni מדגיש נתיבי ביקורת חסרים ב IaC ומזהה אנומליות במאגרים, pipelineוגרפים של תלות.
A10: טיפול לקוי בתנאים חריגים (חָדָשׁ)
מה זה אומר
טיפול לא תקין בשגיאות, חריגים לא מאומתים, עקבות מחסנית חשופות וטריגרים של מניעת שירות מופיעים לעתים קרובות ביישומים מודרניים, ולסוג זה של כשל יש כעת קטגוריה משלו ברשימת 10 המובילים של OWASP לשנת 2025.
אירוע אמיתי
מספר אפליקציות Node.js דלפו באופן היסטורי עקבות stack באמצעות שגיאות שנזרקו, וחשפו נתיבי קבצים פנימיים, דבר שנראה במספר CVEs הקשורים לנקודות קצה של ניפוי באגים.
כיצד זה מתבטא בעבודה היומיומית שלך
אתה מחזיר את החריג הגולמי ב-API בזמן ניפוי שגיאות, שוכח להסיר אותו ושולח אותו ישירות לייצור.
כיצד למזער את הסיכון
- אימות זרימות חריגים
- ניקוי הודעות שגיאה.
- הוסף חלופות בטוחות.
קסיגני SAST מסמן טיפול בחריגים לא בטוחים ודפוסים שעלולים לדלוף נתונים רגישים או לאפשר תנאי DoS.
ממודעות לפעולה: התמודדות עם 10 הסיכונים המובילים של OWASP לשנת 2025
הבנת owasp טופ 10 זהו רק הצעד הראשון. התקדמות אמיתית מתרחשת כאשר סיכונים אלה הופכים לחלק מתהליך העבודה היומיומי שלך. נושאים רבים המפורטים ב עשרת המובילים של OWASP לשנת 2025 להיכנס ליישומים בשקט, במיוחד כאשר צוותים פועלים במהירות או מסתמכים במידה רבה על אוטומציה. בגלל זה, אתם צריכים guardrails שפועלות באופן רציף ולא בדיקות אבטחה שמתרחשות בסוף מחזור השחרור.
בפועל, משמעות הדבר היא סריקת קוד, תלויות, קבצי תשתית ותהליכי בנייה בכל פעם שהם משתנים. משמעות הדבר היא גם זיהוי דפוסים לא בטוחים ב pull requests, ניטור עדכוני תלות ואימות pipeline יושרה לפני כל דבר שנשלח.
מפתחים יכולים להפחית חלק גדול מה עשרת המובילים של owasp סיכונים על ידי אימוץ מספר נהלים עקביים. לדוגמה, SAST מסייע בזיהוי מוקדם של פגמים בהזרקה ובאימות. SCA וסריקת תוכנות זדוניות מזהה תלויות שנפגעו או מיושנות. IaC סריקה מונעת תצורות שגויות בסביבות ענן ומכולות. זיהוי סודות מונע דליפת אישורים מלהגיע לייצור. Pipeline ניטור מדגיש שינויים בלתי צפויים או מסוכנים בלוגיקת הבנייה.
כאשר בדיקות אלו פועלות באופן אוטומטי בתוך pipelineים, אבטחה הופכת לחלק טבעי מתהליך העבודה שלך ולא למשימה נוספת שגוזלת זמן מהפיתוח. לכן, יישום עשרת המובילים של owasp לשנת 2025 שיטות עבודה הופכות לפשוטות, מהירות ואמינות יותר.
כיצד Xygeni עוזרת לכם לעמוד בדרישות OWASP Top 10 לשנת 2025
Xygeni עוזרת למפתחים להתמודד עם עשרת המובילים של OWASP לשנת 2025 על ידי הצעת פלטפורמה אחת המכסה קוד, תלויות, תשתית ו... pipelineכתוצאה מכך, אתם נמנעים מהסתמכות על מספר כלים מנותקים ומקבלים תמונה אחת ברורה של כל מצב האפליקציה שלכם. מכיוון שבדיקות אלו פועלות באופן אוטומטי בתהליך העבודה שלכם, יישום owasp טופ 10 פרקטיקות הופכות לטבעיות במקום לשבש.
SAST: גילוי מוקדם של סיכונים ברמת הקוד
SAST מסייע בזיהוי פגמי הזרקה, דפוסי בקרת גישה שבורים, טיפול בחריגים לא בטוח ולוגיקת אימות חלשה לפני שהם עוברים לבניות.
מכיוון שהסורק מופעל ב pull requests, מפתחים מקבלים משוב מיידי בזמן כתיבת קוד.
SCA והגנה על שרשרת האספקה
SCA עם נגישות ו-EPSS מדגיש את התלות שחשובות באמת, לא רק אלו עם CVEs. בנוסף, זיהוי תוכנות זדוניות חוסם ספריות זדוניות או מטומטמות לפני שהן נכנסות ל-builds שלך, מה שמפחית ישירות כשלים בשרשרת האספקה של תוכנה A03.
IaC ואבטחת תצורה
קסיגני IaC סורק קבצי Terraform, Kubernetes, CloudFormation וקובצי קונטיינר כדי לזהות שגויות תצורה הקשורות לתצורת אבטחה שגויה מסוג A02. בדיקות אלו מונעות הגעת הגדרות ברירת מחדל מסוכנות ותצורות לא בטוחות לסביבות הענן שלך.
סודות אבטחה
גילוי סודות מוצא אישורים שדלפו, טוקנים חשופים וערכים רגישים במאגרים שונים pipelineש. זה מגן על זרימות אימות ומפחית מספר סיכונים ברחבי עשרת המובילים של owasp, כולל בעיות בקרת גישה וכשלים בשלמות.
Pipeline ושלמות חפצים
שלמות שרשרת האספקה בדיקות מאמתות סקריפטים של בנייה, ארטיפקטים ומקור. לכן, מפתחים יכולים לזהות שינויים בלתי צפויים או מקורות לא בטוחים מוקדם, מה שמפחית משמעותית כשלים בשלמות תוכנה או נתונים.
ASPM לנראות מלאה של מחזור החיים
ASPM מאגד את כל הממצאים כדי שצוותים יוכלו לעקוב אחר שינויים בתנוחה, להבין את השפעת הסיכון ולאמץ עשרת המובילים של owasp לשנת 2025 שיטות עבודה עקביות. תצוגה מרכזית זו עוזרת למפתחים להישאר ערניים לסיכונים האמיתיים מבלי לעבור בין כלים שונים.
למה זה חשוב
במקום להאט את הפיתוח, Xygeni שומרת על בדיקות אלו פועלות בשקט ברקע. משמעות הדבר היא שקוד מאובטח הופך לפלט ברירת המחדל של כל בנייה, מה שהופך עשרת המובילים של OWASP לשנת 2025 הרבה יותר קל לעמוד בציפיות.
| סיכון OWASP 2025 | כיצד קסיגני עוזר |
|---|---|
| A01 בקרת גישה שבורה | מזהה אסימונים מקודדים בקפידה, בדיקות הרשאה חסרות ואימות תפקידים לא בטוחים בקוד. |
| A02 תצורת אבטחה שגויה | מאמת את התשתית כקוד ו pipeline תצורות למניעת ברירת מחדל מסוכנת או הרשאות פתוחות. |
| A03 כשלים בשרשרת האספקה של תוכנה | אתה משתמש SCA, זיהוי תוכנות זדוניות ומעקב אחר מקור לאבטחת תלויות ובניית שלמות. |
| A04 כשלים קריפטוגרפיים | מסמן אלגוריתמי הצפנה חלשים ואחסון סודי שגוי. |
| הזרקת A05 | מזהה דפוסי קוד לא בטוחים באמצעות גישה עמוקה SAST ניתוח וניקוד נגישות. |
| A06 עיצוב לא מאובטח | מספק מדיניות כקוד guardrails ושילוב מידול איומים עבור ארכיטקטורה מאובטחתcisיונים. |
| A07 כשלים באימות | מוצא אכיפה חסרה של MFA וטיפול חלש בהפעלה בקוד ובתצורה. |
| A08 כשלים בשלמות תוכנה או נתונים | מבטיח שסקריפטי בנייה משתמשים במקורות מאומתים ומזהה קבצים בינאריים שעברו שינוי בתוכן. pipelines. |
| A09 כשלים ברישום והתרעות | מדגיש נתיבי ביקורת חסרים ומשלב התראות על אנומליות אבטחה במאגרים שונים. |
| A10 טיפול לקוי בתנאים חריגים | מזהה טיפול לא בטוח בשגיאות בקוד, כגון עקבות מחסנית חשופות או לוגיקת חריגים לקויה. |
מחשבות סופיות
השמיים עשרת המובילים של OWASP לשנת 2025 מדגיש את הסיכונים החשובים ביותר המופיעים ביישומים מודרניים. נושאים אלה מתפתחים ללא הרף, במיוחד כאשר מפתחים מסתמכים על חבילות קוד פתוח, תשתית ענן מקורית ואוטומטיות. pipelineמסיבה זו, אבטחה כבר אינה משהו שקורה לאחר הפיתוח. זוהי משימה שצריך להישאר צמודה לעבודה שהמפתחים עושים מדי יום.
בעזרת Xygeni, ניתן להגיש בקשה owasp טופ 10 שיטות עבודה בתוך זרימות העבודה הקיימות שלך. תוכל לזהות פגיעויות באופן אוטומטי, להפחית את הרעש מתוצאות חיוביות שגויות ולתקן בעיות מהר יותר עם הקשר הגיוני למפתחים. בנוסף, אתה מקבל נראות לאורך כל מחזור חיי התוכנה, מהקוד ועד לענן.
??? התחל את תקופת הניסיון בחינם ולהגן על הפרויקטים שלך מפני 10 הסיכונים המובילים של OWASP לשנת 2025
??? הזמן הדגמה ולראות כיצד Xygeni עוזר למפתחים ליישם את עשרת המובילים של owasp במציאות pipelines

