






השמיים מסגרת slsa ממשיך להתפתח, והחדש SLSA גרסה 1.2 הגרסה מביאה עדכונים חשובים לכל מי שבונה תוכנה בטכנולוגיה מודרנית pipelineש. בניגוד לגרסאות קודמות, SLSA גרסה 1.2 מתמקדת יותר באימוץ מעשי, ערבויות מקור חזקות יותר וכללים ברורים יותר עבור אישור slsaמכיוון שמתקפות על שרשרת אספקה של תוכנה ממשיכות לעלות, מפתחים זקוקים כעת לדרך פשוטה ואמינה כדי לאמת כיצד כל ארטיפקט נבנה ואילו מערכות נגעו בו.
מדריך זה מסביר מה חדש ב רמות שרשרת אספקה עבור חפצי תוכנה v1.2, למה מסגרת slsa הופך לבסיס עבור software supply chain security וכיצד ניתן ליישם את הדרישות הללו באופן טבעי בתוך זרימות העבודה של CI ו-CD.
1. מהו SLSA ומדוע מפתחים מסתמכים על מסגרת SLSA
SLSA הוא ראשי תיבות של Supply Chain Levels for Software Artifacts. מסגרת slsa מגן על שרשרת האספקה של התוכנה משום שהיא מאמתת כיצד קוד זורם דרך מערכות בניה, כיצד תלויות נכנסות לפרויקט וכיצד ארטיפקטים נעים על פניהן. pipelineש. הוא מגדיר כללים ברורים לגבי מקור, בידוד ויושרה, כך שצוותים יבינו בדיוק מה הם שולחים.
מפתחים מסתמכים על רמות שרשרת אספקה עבור תוכנה מזיקים (Software Artifacts) משום שהן עונה על שאלה מעשית. האם תוכלו להוכיח כיצד מערכת הבנייה שלכם יצרה קובץ בינארי והאם משהו התערב בתהליך הזה? זה חשוב במציאות. pipelineמקומות בהם תלויות משתנות לעתים קרובות ובניית מערכות מבוצעת על פני מערכות רבות. כתוצאה מכך, SLSA מוריד את הסיכון להרעלת תלויות, שלבי בנייה פגועים ושינויים לא מורשים המופיעים בתוך זרימות עבודה מורכבות.
2. מה חדש ב-SLSA גרסה 1.2
SLSA גרסה 1.2 מציגה מספר שינויים שהופכים את האימוץ לקל ומציאותי יותר עבור צוותי פיתוח. עדכונים אלה גם מתאימים את המפרט לאופן שבו ארגונים בונים תוכנה כיום.
דרישות בנייה חזקות יותר
SLSA גרסה 1.2 מבהירה את דרישות בידוד הבנייה כך שמפתחים יוכלו להבין אילו חלקים של pipeline חייב להיות מבוקר. זה מפחית בלבול מגרסאות קודמות ועוזר לצוותים להחיל הגנות עקביות על רצים, בונים ומתזמרים.
תיקונים לפורמט אימות SLSA גרסה 1.2
הגרסה החדשה מעדכנת את מבנה האימות של ה-SLSA כדי לפשט את אופן יצירת וצריכת הראיות. כעת קל יותר לנתח אימותים, מה שעוזר לכלים להפוך את האימות לאוטומטי עם פחות שלבים ידניים.
דרישות מקור מעודכנות
סכמת המקור לוכדת כעת מידע נוסף על תלויות, פרמטרי בנייה ומקורות מהימנים. כתוצאה מכך, קל יותר לעקוב אחר מקורו של כל ארטיפקט.
שיפורי אבטחת תלות
מאחר והתקפות בשרשרת האספקה מתחילות לעתים קרובות בחבילות שנפגעו, Supply chain Levels for Software Artifacts גרסה 1.2 מחזקת את הציפיות בנוגע לבחירת תלויות, בקרת גרסאות ואימות.
הגדרות בידוד ברורות יותר
המפרט משפר את ההגדרות עבור מבני מערכות הרמטיים וסביבות מבודדות. זה מאפשר למפתחים לאמת את לוגיקת הבנייה שלהם בצורה מדויקת יותר ולמנוע אמון מקרי במערכות לא בטוחות.
3. SLSA גרסה 1.2 לעומת גרסאות קודמות
להלן השוואה ויזואלית המראה כיצד SLSA גרסה 1.2 משנה את הציפיות לגבי מקור, בידוד בנייה ואימות SLSA.
| אזור | SLSA גרסה 1.1 | SLSA גרסה 1.2 |
|---|---|---|
| מוֹצָא | מקור בסיסי עם מטא-נתונים של תלות מוגבלת | מקור מורחב עם תלות עמוקה יותר ומעקב אחר פרמטרי בנייה |
| תעודה | פורמט אימות נוקשה יותר | מודל **אישור slsa** משופר לאוטומציה ואימות קלים יותר |
| בידוד בנייה | הנחיות בידוד כלליות | הגדרות ברורות יותר עבור בונים מבודדים ומבנים הרמטיים |
| בקרות תלות | ציפיות מוגבלות | כללים מחמירים יותר לבחירה, מעקב ואימות תלויות |
| קושי אימוץ | עמימות מדי פעם בדרישות | יותר פרקטי וקל יותר עבור צוותי פיתוח ליישם |
4. הבנת אימות SLSA
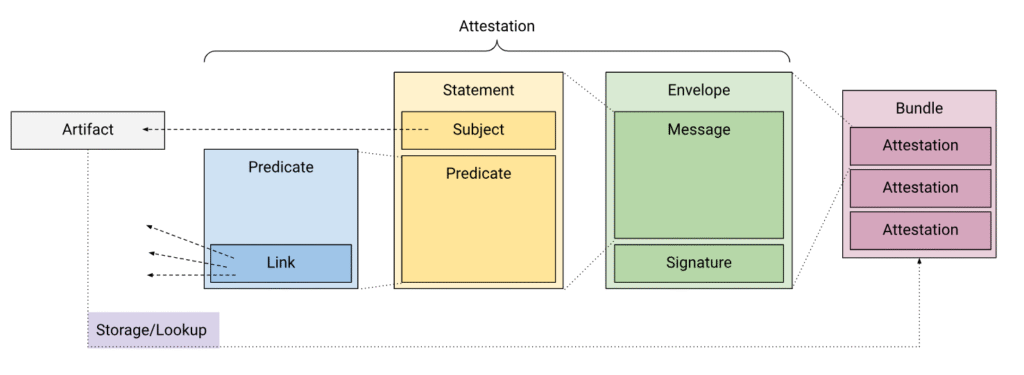
A אישור slsa היא הצהרה חתומה המוכיחה כיצד נוצר ארטיפקט תוכנה. היא מתארת את תהליך הבנייה, המקור, התלויות והסביבה שיצרה את הקובץ הבינארי. מכיוון שאימותים עוקבים אחר סכימה קבועה, כלים יכולים לאמת אותם באופן אוטומטי.
עבור מפתחים, משמעות הדבר היא שניתן לאמת שהגרסה הגיעה מהמצב הצפוי pipeline ולא שונה על ידי מערכת לא מהימנה. בנוסף, אימותים מסייעים בזיהוי מוקדם של שיבושים, משום ששינויים חשודים מופיעים ישירות במקור.
5. כיצד Xygeni עוזר לך לעמוד בדרישות SLSA גרסה 1.2
Xygeni מספקת להשלים build security שכבה שמתיישר קשר הדוק עם ה- מסגרת slsaבמקום להסתמך על ביקורות ידניות, אתם מקבלים בדיקות רציפות על פני קוד, תלויות ו-CI pipelines.
אימות מקור ואימות אישורים
Xygeni מאמת קבצי מקור, מאמת אישור slsa תוכן ובדיקות שבונות מטא-נתונים תואמות למקורות הצפויים.
ניטור סקריפטים של בניית סקריפטים
ניטור Xygeni בונה סקריפטים כדי לזהות שינויים לא מורשים, פקודות לא בטוחות או התנהגות חשודה בפנים pipelines.
אימות תלות
Xygeni בודק את השלמות, היסטוריית הגרסאות ורמת האמון של תלויות כדי להפחית את הסיכון לחבילות שנפגעו.
שלמות חפצים
Xygeni סורק ארטיפקטים לאיתור שיבושים ומוודא שהם תואמים לפלט הבנייה הצפוי.
Pipeline Security
Xygeni מאמת את ה-CI וה-CD pipelineעוקבים אחר דפוסי בנייה עקביים ומאובטחים.
SBOM ומיפוי שרשרת האספקה
Xygeni מייצר ומנתח SBOMs, אשר עוזר לצוותים לספק SLSA provenance ודרישות ביקורת במורד הזרם.
כתוצאה מכך, צוותים יכולים לעמוד בציפיות של SLSA גרסה 1.2 מבלי להאט את הפיתוח ומבלי לחבר יחד כלים מרובים.
6. מחשבות אחרונות על עדכון SLSA גרסה 1.2
גרסה 1.2 של "רמות שרשרת האספקה עבור תוכנה" מביאה יותר בהירות וערבויות חזקות יותר לשרשרת האספקה של התוכנה. יתר על כן, למפתחים יש כעת דרך פשוטה יותר להבין את מקור התוכנה, לאמת את שלמות הבנייה וליישם בקרות עקביות. pipelineש. המפרט גם הופך קל יותר לאימוץ, ו אישור slsa ממלא תפקיד מרכזי בהוכחת כיצד נוצרה תוכנה. כתוצאה מכך, צוותים יכולים לבסס אמון חזק יותר בחפצים שהם שולחים.
בעזרת Xygeni, ניתן ליישם את מסגרת slsa בתוך הקיים שלך SDLCבנוסף, ניתן לאמת את מקור הפרויקט באופן אוטומטי, לבדוק תלויות באופן רציף ולהגן על המערכות שלכם מפני פגיעה. כתוצאה מכך, מחזקים את שרשרת האספקה מבלי להאט את הפיתוח.
??? התחל את תקופת הניסיון בחינם or הזמן הדגמה ולאבטח את הבניינים שלך עם SLSA גרסה 1.2

