






צוותי DevSecOps מודרניים פועלים במהירות, ושמירה על אבטחה בהתאם למהירות זו חיונית. הבנת ניתוח סטטי לעומת ניתוח דינמי עוזרת לך לזהות פגיעויות מוקדם ולאשר תיקונים לפני השחרור. בפועל, שתי השיטות מהוות את הבסיס לניתוח סטטי ודינמי באבטחה, ומכסות את איכות הקוד והתנהגות זמן הריצה.
עם זאת, השוואה זו חורגת מעבר להגדרות. מפתחים צריכים גם להבין בדיקות סטטיות לעומת בדיקות דינמיות כדי לבחור את הטכניקה המתאימה לכל אחת מהן. SDLC שלב. באופן דומה, לימוד כיצד ניתוח קוד סטטי לעומת ניתוח קוד דינמי פועל בפועל עוזר לצוותים ליישם את הכלים הנכונים למניעה ולתיקוף. הכרת ההבדל בין ניתוח סטטי לניתוח דינמי מאפשרת לכם לבנות תוכנה חזקה יותר מההתחלה commit לייצור.
1. ניתוח סטטי לעומת ניתוח דינמי: למה זה חשוב
כאשר בדיקות אבטחה מתבצעות רק לאחר הפריסה, זה כבר מאוחר מדי. העברת בדיקות מוקדמת יותר חוסכת זמן, מפחיתה סיכונים ומשפרת את איכות השחרור.
כאן ניתוח סטטי לעומת ניתוח דינמי הופך להיות קריטי. ניתוח סטטי בוחן קוד לפני שהוא מופעל, בעוד שניתוח דינמי צופה בהתנהגות בזמן שהאפליקציה רצה.
על פי מדריך בדיקות OWASPשילוב שיטות אלו מציע את הנראות הרחבה ביותר לסיכונים פוטנציאליים ופעילים כאחד. בקיצור, ניתוח קוד סטטי לעומת ניתוח קוד דינמי מגשר בין פיתוח לבדיקות על ידי חשיפת פגיעויות לפני שתוקפים עושים זאת.
עבור צוותי DevSecOps, גישה זו שומרת על אבטחה רציפה ומשולבת לאורך כל הדרך. SDLC.
2. מהו ניתוח סטטי (SAST)
איך זה עובד
ניתוח סטטי מעריך קוד מקור, קבצים בינאריים או קוד בייט ללא ביצועהוא מחפש פגמי אבטחה נפוצים כמו הזרקת SQL, הצפנה חלשה או אימות קלט לא בטוח.
בנוסף, כלי בדיקה סטטיים משתלבים ב CI/CD pipelineכך שמפתחים יקבלו התראות בזמן שהם כותבים קוד. לדוגמה, במהלך pull request, SAST מסמן קווים פגיעים ומציע חלופות בטוחות יותר.
מתי ליישם את זה
בדיקות סטטיות עובדות בצורה הטובה ביותר מוקדם ב SDLC, במהלך שלבי הקידוד והבנייה.
כפי שהוסבר ב NIST SP 800-218, הזזה שמאלה מונעת עבודות חוזרות יקרות ומשפרת את המעקב. לכן, יישום בדיקות סטטיות לעומת בדיקות דינמיות Logic Early מספק לך תוצאות אבטחה מהירות, זולות וצפויות יותר.
3. מהו ניתוח דינמי (DAST)
איך זה עובד
ניתוח דינמי בוחן את היישום בזמן שהוא מבוצע בסביבה מאובטחת. במקום לסרוק קוד, הוא מקיים אינטראקציה עם נקודות קצה וצופה בהתנהגות בתגובה להתקפות מדומות.
לדוגמה, כלי DAST עשוי לבדוק נקודות קצה של API עבור פגמים בהזרקה או באימות.
מתי ליישם את זה
בדיקות דינמיות מתרחשות בדרך כלל מאוחר יותר במחזור החיים, ברגע שבניית אפליקציה תהיה זמינה.
זה מאשר האם פגיעויות שזוהו על ידי כלים סטטיים אכן ניתנות לניצול. שילוב של שיטות ניתוח קוד סטטי לעומת שיטות ניתוח קוד דינמיות יוצר לולאת משוב מלאה בין מניעה לאימות.
4. ניתוח סטטי לעומת ניתוח דינמי: הבדלים עיקריים
שתי הגישות שואפות לזהות נקודות תורפה, אך הן נבדלות במתודולוגיה, בתזמון ובהקשר. הטבלה שלהלן משווה בדיקות סטטיות לעומת בדיקות דינמיות במילים פשוטות עבור מפתחים.
| אספקט | ניתוח סטטי (SAST) | ניתוח דינמי (DAST) |
|---|---|---|
| מֵתוֹדוֹלוֹגִיָה | בודק קוד מבלי להריץ אותו. | בודק את האפליקציה בזמן שהיא פעילה. |
| איזור מיקוד | לוגיקת קוד, זרימת נתונים, אימות קלט וסודות מקודדים קשיח. | אימות, תצורה והתנהגות בזמן ריצה. |
| שלב ב SDLC | מוקדם, במהלך שלבי הקידוד והבנייה. | מאוחר יותר, במהלך שלבי ההיערכות או הבדיקה. |
| מהירות זיהוי | משוב מהיר בתוך IDE או pipelines. | משוב איטי יותר מכיוון שהוא דורש סביבה פעילה. |
| מגבלות | ייתכן שחסר הקשר בזמן ריצה או שמפספס פגמים תלויי לוגיקה. | לא ניתן לצפות בקוד ברמת המקור או בשגיאות לוגיקה עמוקה. |
בקיצור, ניתוח קוד סטטי לעומת ניתוח קוד דינמי עוזר לך לאזן בין קוד מקדיםcisאימות ובדיקה. ניתוח סטטי מוצא במהירות חולשות פוטנציאליות, בעוד שניתוח דינמי מאשר מה קורה כאשר משתמשים אמיתיים מקיימים אינטראקציה עם האפליקציה שלך.
5. למה לשלב SAST ו-DAST משפר את האבטחה
אף אחת מהשיטות אינה מספקת כיסוי מלא. כאשר שתיהן מיושמות, ניתוח סטטי ודינמי באבטחה מספק תובנות רציפות מהקוד ועד לזמן הריצה.
לדוגמה, ניתוח סטטי יכול לזהות שאילתה לא בטוחה, בעוד שבדיקות דינמיות יכולות לוודא האם ניתן בפועל לנצל את השאילתה הזו.
מכיוון שכלים אלה פועלים בשכבות שונות, הם מחזקים זה את זה. יתר על כן, שילוב של בדיקות סטטיות לעומת בדיקות דינמיות מפחית אזעקות שווא, מגביר את ביטחון המפתחים ומבטיח שתיקונים יאומתו לפני השחרור.
6. כיצד Xygeni משפר ניתוח סטטי עם יכולות AppSec מודרניות
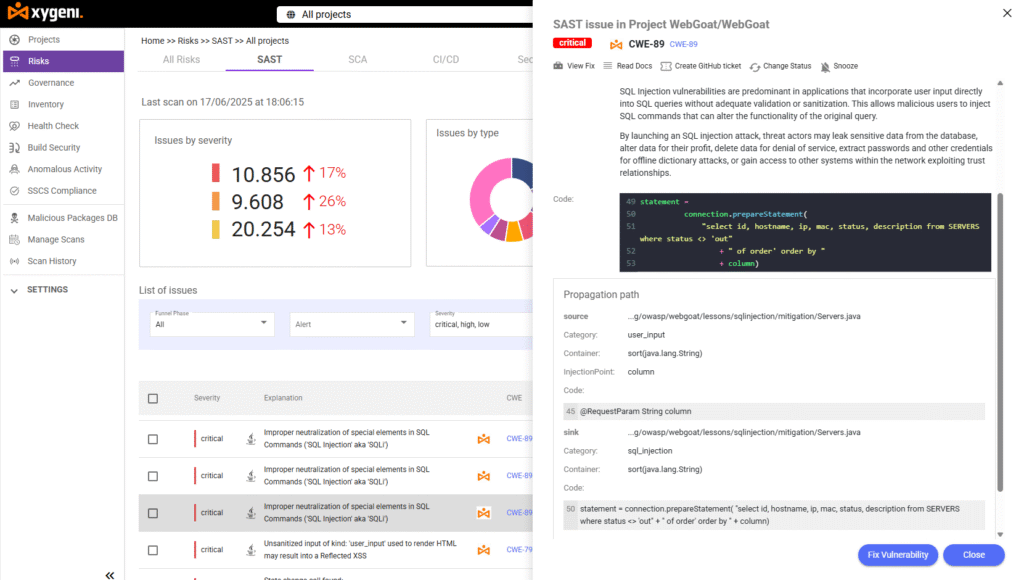
קסיגני משפר זרימות עבודה של ניתוח סטטי לעומת ניתוח דינמי על ידי הפיכת בדיקות סטטיות למהירות יותר, מדויקות יותר וידידותיות יותר למפתחים. SAST המנוע מזהה פגיעויות קוד מוקדם, מיישם תיקונים שנוצרו על ידי בינה מלאכותית ומונע כניסת קוד זדוני לתהליך הייצור.
הוא מוצא פגמי הזרקה, הצפנה חלשה, ביטול סריאליזציה לא מאובטח וסיכונים בשרשרת האספקה כגון דלתות אחוריות מוטמעות.
עם תיקון אוטומטי של בינה מלאכותית, מפתחים מקבלים המלצות לקוד מאובטח ישירות במערכת שלהם pull requestsבנוסף, קביעת סדרי עדיפויות חכמים מדרגת נקודות תורפה לפי יכולת ניצול, ועוזרת לצוותים להתמקד תחילה בממצאים הרלוונטיים ביותר.
על פי מדד OWASP, Xygeni משיג דיוק גילוי כמעט מושלם עם מינימום תוצאות חיוביות שגויות.
זה מאפשר למפתחים להקדיש פחות זמן לסקירת רעש ויותר זמן לשיפור בסיס הקוד שלהם.
מעבר לניתוח סטטי, Xygeni משלבת גם מודולים משלימים:
- SCA עם יכולת נגישות ו-EPSS: מדגיש תלויות הניתנות לניצול.
- סודות אבטחה: מזהה ומבטל אישורים חשופים.
- IaC Security: מאמת תבניות Terraform, Kubernetes ו-CloudFormation.
- גילוי זדוני: מזהה חבילות פגועות במערכות הבנייה שלך.
- ASPM Dashboard: מספק נראות על פני כל רכיבי AppSec.
כתוצאה מכך, Xygeni מתמיר ניתוח קוד סטטי לעומת ניתוח קוד דינמי לתהליך מאוחד ואוטומטי שמתאים באופן טבעי לזרימות עבודה מודרניות של DevSecOps.
7. מחשבות אחרונות
שתי השיטות חיוניות לבניית תוכנה מאובטחת. בדיקות סטטיות לעומת בדיקות דינמיות אינן תחרות אלא שותפות. ניתוח סטטי מסייע במניעת פגיעויות במהלך קידוד, וניתוח דינמי מאמת שתיקונים עובדים בתנאים אמיתיים.
שימוש בשניהם יחד מעניק נראות מלאה, זיהוי מהיר יותר וביטחון גבוה יותר.
עם כלי סריקת פגיעויות יישומים כמו Xygeni, צוותים יכולים להגיש מועמדות ניתוח סטטי ודינמי בתחום האבטחה באופן אוטומטי, תוך שמירה על הגנה רציפה מבלי להאט את האספקה.
??? התחל את תקופת הניסיון בחינם: נתח את הקוד שלך לאיתור פגיעויות עוד היום.
??? הזמינו הדגמה! ראה כיצד Xygeni משפר את זרימת העבודה שלך ב-AppSec.
על המחבר
נכתב על ידי פטימה Said, מנהל שיווק תוכן המתמחה באבטחת אפליקציות ב אבטחת קסיגני.
פאטימה יוצרת תוכן ידידותי למפתחים, מבוסס מחקר, ב-AppSec, ASPM, ו-DevSecOps. היא מתרגמת מושגים טכניים מורכבים לתובנות ברורות ומעשיות המחברות חדשנות בתחום אבטחת הסייבר עם השפעה עסקית.

