






ניקוד CVE ואבטחת CVE חיוניים להגנה על יישומי תוכנה מודרניים מפני איומי סייבר מתפתחים. זיהוי וקביעת סדרי עדיפויות יעילים של פגיעויות מאפשרים לארגונים לטפל תחילה בסיכונים הקריטיים ביותר. ניקוד CVE מספק... standardדרך ממוקדת לדרג פגיעויות לפי חומרה, בעוד ששיטות אבטחה של CVE מבטיחות שסיכונים אלה מנוהלים ומופחתים כראוי.
ב2025, 48,185 CVE פורסמו, עלייה של 20.6% לעומת 39,962 בשנת 2024, ו-38% דורגו ברמת חומרה גבוהה או קריטית. עם גידול מהיר בנפח, ניקוד CVE חזק ואסטרטגיית אבטחה כבר אינם אופציונליים; זהו הכרח.
הבעיה הגדולה יותר אינה רק הנפח, אלא שהניתוח המסורתי לא יכול לעמוד בקצב שלו. נתוני ה-NVD של NIST העשירו כמעט 42,000 CVEs בשנת 2025, 45% יותר מכל שנה קודמת, אך זה עדיין לא הספיק כדי לעמוד בקצב העלייה בהגשות. כתוצאה ישירה, רק 28% מה-CVEs שנחשפו לאחרונה בשנת 2025 קיבלו העשרה מלאה של NVD (ציון CVSS, סיווג CWE, נתוני CPE), ירידה חדה מ-46.2% בשנת 2024. מספרים אלה מדגישים את הדחיפות הגוברת של ארגונים ליישם אמצעי אבטחה משלהם בנוגע ל-CVE, במקום להסתמך אך ורק על נתוני NVD שיגיעו בזמן.
מהו ניקוד CVE ומדוע הוא חשוב לאבטחת CVE?
CVE הוא ראשי תיבות של Common Vulnerabilities and Exposures, רשימה של פגיעויות וחשיפות בסייבר שנחשפו בפומבי. כל ערך ברשימת ה-CVE מקבל מזהה ייחודי הנקרא CVE ID, המתייחס ספציפית לפגיעות. תאגיד MITRE מנהל את המערכת הזו, standardכיצד מזוהים ומקוטלגים פגיעויות. זה מבטיח שכל אנשי אבטחת הסייבר ישתמשו באותו מקור כאשר הם דנים באיומים ספציפיים.
ניקוד CVE כרוך בהערכת כל ערך CVE ובהקצאת ציון מספרי המבוסס על חומרתו. ציון זה מסייע לארגונים לקבוע את רמת העדיפות לטיפול בפגיעות.
זה מאפשר להם להקצות משאבים ביעילות ולמתן סיכונים פוטנציאליים. מערכת הניקוד של CVE מעריכה גורמים כמו קלות ניצול. היא גם מתחשבת בהשפעה על סודיות, שלמות וזמינות (המכונה לעתים קרובות "שלישיית ה-CIA"). בנוסף, היא מעריכה את הפוטנציאל לתיקון.
כיצד NVD, רשימת ה-CVE של MITRE וניקוד CVE פועלים יחד
הבנת הקשר בין מאגר הנתונים הלאומי של פגיעויות (NVD), ה- רשימת MITRE, ואבטחת CVE חיונית להבנת אופן ניהול פגיעויות במערכת האקולוגית של אבטחת סייבר.
רשימת ה-CVE של MITRE מתחילה בזיהוי פגיעויות והקצאת מזהה CVE להן. עם זאת, רשימה זו מספקת רק את המידע הבסיסי על כל פגיעות. ה-NVD, המופעל על ידי המכון הלאומי של Standardוטכנולוגיה (NIST), מעשיר נתונים אלה על ידי מתן תיאורים מפורטים, הפניות, וחשוב מכל, ניקוד CVE דרך מערכת ניקוד פגיעויות נפוצה (CVSS).
NVD הוא משאב מפתח משום שהוא משמש כמאגר של standardנתוני פגיעויות מבוססי s, המסייעים לארגונים להבין את ההשפעה של פגיעות בצורה מקיפה יותר. NVD כולל לא רק ציוני CVSS אלא גם מידע מעמיק כגון:
- תיאורים מפורטים של כל פגיעות, כולל פרטים טכניים וההקשר שבו ניתן לנצל את הפגיעות.
- מדדי השפעה המראים כיצד הפגיעות יכולה להשפיע על חלקים שונים במערכת של הארגון.
- מידע על תיקונים כגון קישורים לתיקונים, ייעוץ ופתרונות להפחתת בעיות.
בשל אופיו המקיף, ה-NVD הוא המקור המועדף על ארגונים כאשר הם צריכים להעריך את ההשפעה של פגיעות בעולם האמיתי ולהבין כיצד לטפל בה ביעילות.
CVSS: מערכת ניקוד ה-CVE הנפוצה ביותר באבטחת סייבר
השיטה הנפוצה ביותר לניקוד CVE היא מערכת ניקוד פגיעויות נפוצה (CVSS), מתוחזק ופותח על ידי פורום צוותי תגובה לאירועים ואבטחה (FIRST). CVSS מספק standardדרך ממוקדת למדידת חומרת הפגיעויות, מה שמקל על ארגונים לתעדף אילו מהן לטפל בהן תחילה.
באופן ספציפי, CVSS מדרגת נקודות תורפה בסולם מ-0 עד 10. כאן, 0 מייצג חוסר סיכון ו-10 מייצג את רמת החומרה הגבוהה ביותר. יתר על כן, הניקוד מבוסס על ארבע קבוצות מדדים עיקריות:
ציון בסיס:
זה משקף את המאפיינים הפנימיים של פגיעות, שהם קבועים לאורך זמן ובסביבות משתמש שונות. ציון הבסיס מתחשב בגורמים כמו ניצול. זה מתייחס לכמה קל לנצל את הפגיעות. הוא גם מעריך את ההשפעה על סודיות, שלמות וזמינות.
ציון זמני:
פעולה זו מתאימה את ציון הבסיס בהתבסס על גורמים המשתנים עם הזמן, כמו האם קיים תיקון זמין או האם פרצת גישה נמצאת בשימוש פעיל. מדדים זמניים כוללים בגרות קוד הפרצה, רמת תיקון ורמת ביטחון בדוח.
ציון סביבתי:
זה מאפשר לארגונים להתאים אישית את ציון ה-CVSS כדי לשקף את השפעת הפגיעות בסביבה הספציפית שלהם. הוא מתחשב בגורמים כמו חשיבות המערכת המושפעת והנזק הפוטנציאלי.
קבוצת מדדים משלימה:
הוא מוצג ב-CVSS גרסה 4.0 ומספק הקשר נוסף שיכול להשפיע על הערכת הסיכונים הכוללת. זה כולל שיקולים כמו דרישות בטיחות, מדדים הניתנים לאוטומציה (המודדים כיצד אוטומציה משפיעה על ניצול), ומאפיינים ייחודיים שעשויים שלא להתאים לקבוצות המדדים האחרות. למרות שציון CVSS הכולל אינו כולל מדדים אלה, הם מציעים תובנות חשובות. כתוצאה מכך, הם עוזרים לארגונים לקבל החלטות מושכלות יותר.cisיונים בנוגע לניהול פגיעויות.
הגרסה האחרונה, CVSS גרסה 4.0, מציג שיפורים אלה כדי לשפר את הדיוק והשימושיות של ניקוד הפגיעויות. על ידי חידוד המדדים, CVSS גרסה 4.0 לוכדת את המורכבות וההקשר של הפגיעויות בצורה יעילה יותר. זה מבטיח שהציונים מספקים תמונה מוקדמת יותר.cisהשתקפות של הסיכון בפועל.
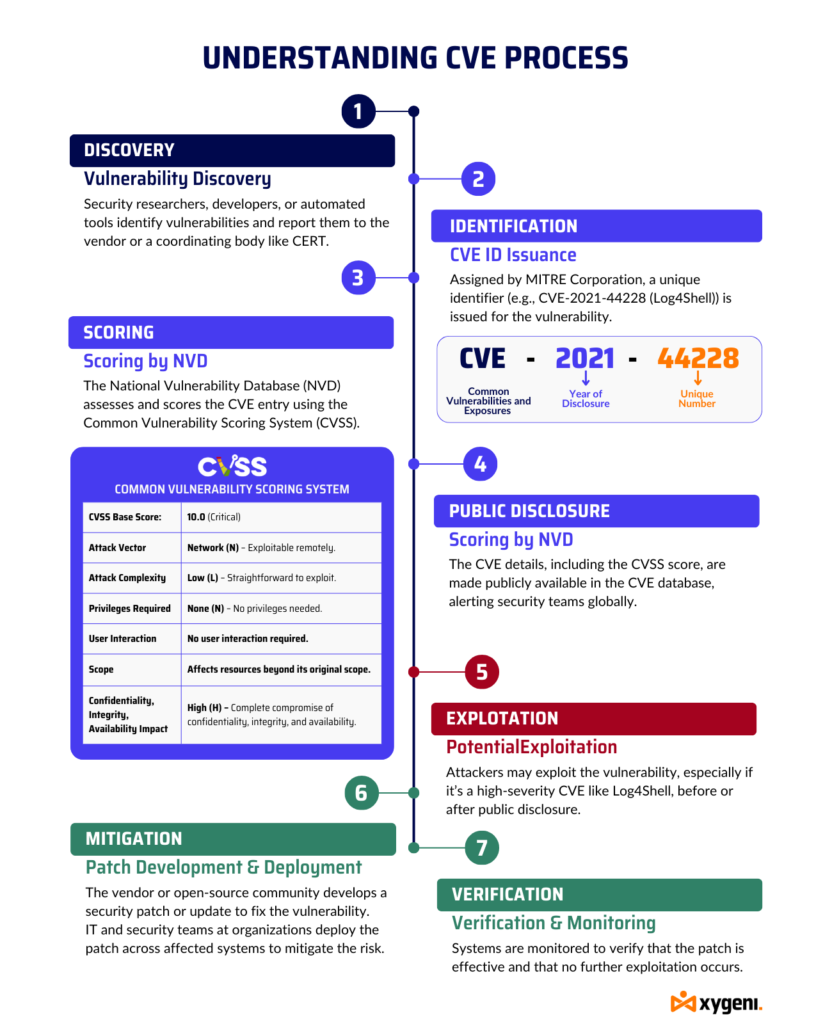
דוגמה מהעולם האמיתי: CVE-2021-44228 (Log4Shell)
כדי להמחיש כיצד ניקוד CVE עובד בפועל, בואו נסתכל על CVE-2021-44228, הידוע בכינויו Log4Shell. פגיעות בספריית Apache Log4j 2 מאפשר ביצוע קוד מרחוק (RCE). כתוצאה מכך, תוקף עלול להשתלט על מערכת מושפעת.
- מזהה CVE: CVE-2021-44228
- ציון בסיס CVSS: 10.0 (קריטי)
- וקטור התקפה: רשת (N) – ניתנת לניצול מרחוק.
- מורכבות התקפה: נמוך (L) – קל לניצול.
- הרשאות נדרשות: אין (N) – אין צורך בהרשאות.
- אינטראקציה עם המשתמש: ללא (N) – לא נדרשת התערבות משתמש.
- תְחוּם: שונה (C) – משפיע על משאבים מעבר להיקפם המקורי.
- סודיות, יושרה, השפעה על זמינות: גבוה (H) – פשרה מוחלטת של סודיות, שלמות וזמינות.
NVD סיפקה ציון CVSS של 10.0, המציין את רמת החומרה הגבוהה ביותר. אופייה הנפוץ של פגיעות זו, בשילוב עם קלות הניצול, הפכו אותה לעדיפות עליונה לתיקון ברחבי העולם.
אתגרים בניקוד CVE והשפעתם על אבטחת CVE
בעוד פגיעויות וחשיפות נפוצות (CVE) המערכת מציעה א standardדרך מדויקת לזיהוי ומעקב אחר פגיעויות, מספר מגבלות משפיעות על יעילותה בניהול סיכונים.
CVE-2021-44228 (Log4Shell) ממחיש את האתגרים הללו:
- פרטים מוגבלים על ניצול: CVE-2021-44228 מספק מזהה ייחודי אך חסר פרטים מקיפים על האופן שבו תוקפים עלולים לנצל אותו. למרות שמומחים רואים בו ערך קריטי, ערך ה-CVE אינו מסביר במלואו את השיטות המדויקות בהן משתמשים התוקפים או את התצורות הספציפיות שמגבירות את הפגיעות. פער זה משאיר ארגונים בחוסר ודאות לגבי הסיכון בעולם האמיתי.
- שונות בדיווח: CVE רשומות משתנות מאוד בתוכן ובאיכות. חלקן, כמו CVE-2021-44228, מציעים תיאורים מפורטים ומידע טכני, בעוד שאחרים נותרים קצרים או חלקיים. חוסר עקביות זה מאתגר ארגונים כאשר הם מנסים להעריך את הסיכון של פגיעות על סמך רשומת ה-CVE שלה אך ורק.
- חוסר רלוונטיות הקשרית: CVE ערכים משתמשים ב- standardפורמט ממוין שעשוי לא לשקף את ההקשר הספציפי של סביבות שונות. לדוגמה, CVE-2021-44228 משפיע על מערכות בצורה שונה בהתאם לתשתית של החברה. חוסר יישור זה מוביל להערכות סיכונים לא מדויקות אם פרטי ה-CVE אינם תואמים לסביבה הספציפית.
- עיכוב בגילוי: לעיתים קרובות יש פער בין גילוי פגיעות להוספתה למסד הנתונים של CVE. במהלך פער זה, תוקפים עלולים לנצל פגיעויות כמו CVE-2021-44228 לפני שהם הופכים לציבוריים, מה שמגדיל את הסיכון עקב עיכובים במודעות ובתיקון.
- התמקדות בפגיעויות ידועות: CVE הערכים מכסים רק פגיעויות שנחשפו בפומבי, מה שמותיר פגיעויות של יום אפס ואיומים שלא נחשפו ללא הסבר. הסתמכות אך ורק על CVE חושף ארגונים לסיכונים מתעוררים שמאגר הנתונים טרם קוטלג.
- איכות לא עקבית של הערכים: האיכות של CVE הערכים משתנים בהתאם למקור. חלקם, כמו CVE-2021-44228, מקבלים עדכונים שוטפים עם פרטים חדשים, בעוד שאחרים נשארים סטטיים, מה שמוביל לחוסר עקביות ופערים פוטנציאליים בנתונים.
- צבר העשרת NVD: אפילו לאחר פרסום CVE, אין ערובה לכך שהוא ינוקד במהירות. 54,914 CVEs בין השנים 2024–2025 נותרו בתור ה-NVD וממתינים לניתוח מלא. באפריל 2026, NIST הודיעה כי כעת תיתן עדיפות להעשרה מיידית עבור CVEs רק ב... CISקטלוג הפגיעויות המנוצלות הידועות (KEV) של A, תוכנה המשמשת בממשל הפדרלי ותוכנה קריטית כפי שמוגדרת בצו נשיאותי 14028. כל השאר מועשר על בסיס המאמץ הטוב ביותר, כלומר רוב הארגונים אינם יכולים עוד להניח שציון CVSS יהיה זמין כאשר הם הכי זקוקים לו.
EPSS: שיפור אבטחת CVE לניהול מקיף של פגיעויות
CVE-2021-44228 מדגיש גם היכן ה- מערכת ניקוד פגיעויות נפוצה (CVSS), למרות היותו חזק, הוא לוקה בחסר. חיסרון זה מדגיש את חשיבותו של מערכת ניקוד חיזוי ניצול (EPSS).
מה זה EPSS?
EPSS משתמש במסגרת מבוססת נתונים כדי לחזות את הסבירות לניצול עבור פגיעויות כמו CVE-2021-44228 בתוך 30 הימים הקרובים. לא כמו CVSS, אשר מודד את ההשפעה הפוטנציאלית, EPSS מעריך את ההסתברות לניצול על סמך נתונים ומגמות היסטוריות.
למה EPSS חשוב?
- קביעת סדרי עדיפויות משופרים: EPSS מאפשר לארגונים לתעדף פגיעויות לא רק על סמך חומרתן אלא גם על סמך סבירות הניצול. לדוגמה, כאשר צוותי אבטחה יודעים ש CVE-2021-44228 בעל סבירות גבוהה לניצול, הם ממקדים את מאמצי התיקון במקום בו הם הכי זקוקים לכך.
- הגנה יזומה: EPSS מאפשר לצוותי אבטחה לנקוט בפעולות מנע כנגד פגיעויות שעלולות להיות מנוצלות, ובכך להפחית את הסיכון להתקפות מוצלחות.
- דה קונטקסטואליcisייצור יונים: EPSS מספק הקשר נוסף ש CVSS לבד עלול להחמיץ, כגון זיהוי פגיעויות שמכוונות באופן פעיל על ידי תוקפים. זה מוביל לתכנון מושכל ואסטרטגי יותרcisייצור יונים.
- אופטימיזציה של משאבים: עבור ארגונים עם משאבים מוגבלים, EPSS מסייע להקצות מאמצים ביעילות לפגיעויות המהוות את האיום הגדול ביותר, ובכך להבטיח אסטרטגיית הגנה יעילה יותר.
מגבלות של EPSS
למרות יתרונותיו, EPSS יש לו מגבלות. הוא מסתמך על נתונים היסטוריים, אשר עשויים לא תמיד לשקף את נוף האיומים הנוכחי. המיקוד לטווח קצר שלו בחיזוי ניצול תוך 30 יום עלול להתעלם מאיומים לטווח ארוך.
EPSS מספק תובנות כלליות מבלי להתחשב בהקשר הספציפי של סביבות בודדות. לבסוף, זה תלוי בדפוסי ניצול קודמים, שעשויים לא ללכוד שינויים מהירים בטכניקות תקיפה או פגיעויות שהתגלו לאחרונה.
איזון בין CVE ו-EPSS לניהול אופטימלי של פגיעויות
כדי לנהל פגיעויות ביעילות, ארגונים חייבים להבין ולטפל במגבלות של שתיהן CVSS ו EPSSשילוב כלים אלה מספק תמונה מקיפה יותר של נוף הפגיעויות. גישה זו מאזנת בין חומרה לבין סבירות לניצול, מה שמוביל לתעדוף טוב יותר, תכנון מושכלcisייצור יונים, ושיפור תוצאות אבטחת הסייבר.
מתמודד עם האתגר של מתן עדיפות לפגיעויות קריטיות
לאורך כל הבלוג הזה, חקרנו את המורכבויות של ניקוד CVE, את התפקיד המכריע של מסד הנתונים הלאומי של פגיעויות (NVD), וכיצד כלים כמו מערכת ניקוד חיזוי ניצול פגיעויות (EPSS) מוסיפים עומק לניהול פגיעויות על ידי חיזוי הסבירות לניצול. עם זאת, ניהול יעיל של פגיעויות דורש יותר מאשר רק הבנת מושגים אלה - הוא דורש גישה מקיפה שמתאימה את עצמה לצורכי האבטחה הספציפיים של הארגון שלכם.
מתוך בערך 176,000 פגיעויות ידועות, מעל 19,000 נושאים ציון CVSS של 9.0-10.0, המסמל סיכונים קריטיים. עם זאת, הרוב - כ-77.5% - נופלים בטווח הביניים של 4.0 עד 8.0. פיזור רחב זה מדגיש את האתגר: של קביעת סדרי עדיפויות באילו פגיעויות יש לטפל תחילה וכיצד לעשות זאת עם משאבים מוגבלים תוך שמירה על הגנה איתנה.
ניתוח הרכב התוכנה של Xygeni (SCA) הפתרון שלנו עונה על אתגר זה על ידי שילוב ניקוד CVE עם EPSS וכלים קונטקסטואליים אחרים, ומעניק לכם תמונה מלאה של נוף הפגיעויות שלכם. הפתרון שלנו סורק ביסודיות את בסיס הקוד שלכם על פני מספר מקורות, כולל NPM, GitHub ו-OWD, ומבטיח שלא תפספסו איומי אבטחה פוטנציאליים.

איך Xygeni SCA הפתרון הופך את ניקוד ה-CVE לפעולה
מתוך 48,185 מקרי CVE שפורסמו בשנת 2025, 38% דורגו כגבוהה או קריטית, וציון ה-CVSS הממוצע לשנה היה 6.60. מדובר בהרבה תוויות "קריטיות" ו"גבוהות" שמתחרות על אותם משאבי תיקון מוגבלים, וזה עוד לפני שהתחשבות בעובדה שרק 28% מ-CVE בשנת 2025 קיבלו העשרה מלאה של NVD מלכתחילה.
ניתוח הרכב התוכנה של Xygeni (SCA) הפתרון עונה על אתגר זה על ידי שילוב ניקוד CVE עם EPSS ואותות הקשריים נוספים, ומעניק לכם תמונה מלאה של נוף הפגיעויות שלכם, ללא קשר לשאלה האם NVD כבר הצליחה להעשיר CVE נתון. הוא סורק את בסיס הקוד שלכם ב-npm, GitHub ורישומי קוד פתוח אחרים, כך ששום דבר לא יחמוק מבלי משים.
כך זה משלים את אסטרטגיית ניהול הפגיעויות שלך:
- ניקוד CVE + שילוב EPSS. שילוב של חומרה (CVSS) עם סבירות ניצול (EPSS) פירושו שהצוות שלך מתקן קודם את מה שבאמת מנוצל בטבע, ולא רק את מה שמקבל את הציון הגבוה ביותר על הנייר.
- ניתוח נגישות. Xygeni לא עוצרת ב"CVE זה קיים בעץ התלות שלך". היא קובעת האם נתיב הקוד הפגיע אכן נגיש ביישום שלך, מפחיתה באופן דרמטי את הרעש ומתמקדת בתיקון בסיכון הניתן לניצול.
- מודעות הקשרית. על ידי איסוף ממקורות ייעוץ מרובים ומערכות ניקוד בו זמנית, Xygeni מסתגלת לסביבה הספציפית של הארגון שלך במקום להחיל ציון חומרה אחיד שמתאים לכולם.
- ניטור רציף והתראות בזמן אמת. CVEs חדשים וציוני EPSS חדשים מתפרסמים באופן קבוע. Xygeni מנטרת באופן רציף, כך שפגיעות שהייתה בעדיפות נמוכה אתמול, והופכת למנוצלת באופן פעיל היום, לא נעלמת מעיניו.
התוצאה: עם למעלה משליש מאירועי ה-CVE החדשים שכבר סומנו כגבוה או קריטי, והעשרה של מערכות NVD מפגרת עוד יותר משנה לשנה, מיון ידני של כל ממצא אינו מציאותי. Xygeni עוזר לצוות שלך להתמקד בחלק הקטן שהוא גם חמור וגם ניתן לניצול אמיתי בסביבה שלך.
בקש הדגמה or התחל חינם כדי לראות כיצד Xygeni הופכת את ניקוד CVE לאסטרטגיית ניהול פגיעויות בעלת עדיפות וברת פעולה.

שאלות נפוצות
מה ההבדל בין CVE, CVSS ו-NVD?
CVE הוא מזהה ייחודי עבור פגיעות ספציפית. CVSS (מערכת ניקוד פגיעויות משותפת) היא מסגרת הניקוד המשמשת לדירוג חומרת הפגיעות מ-0 עד 10. NVD (מסד הנתונים הלאומי של פגיעויות) הוא המאגר, המתוחזק על ידי NIST, שמעשיר כל CVE בציון CVSS, תיאורים והפניות לתיקון.
מה זה EPSS, ובמה זה שונה מ-CVSS?
מערכת ניקוד חיזוי ניצול פגיעות (EPSS) מעריכה את ההסתברות שפגיעות תנוצל ב-30 הימים הקרובים, בהתבסס על נתוני ניצול מהעולם האמיתי. CVSS מודדת את הפוטנציאל של... חוּמרָה אם מנוצל; EPSS מודד את סְבִירוּת של ניצול. שימוש בשניהם יחד נותן אות קביעת עדיפויות מדויק הרבה יותר מאשר כל אחד מהם בנפרד.
למה זה לא גבוה האם ציון CVSS מספיק כדי לתעדף פגיעות?
ציון CVSS משקף חומרה תיאורטית, לא סיכון בעולם האמיתי. פגיעות "קריטית" עם ציון 9.8 שאינה ניתנת להשגה בבסיס הקוד הספציפי שלך, או שאין לה ניצול פעיל ידוע, עשויה להיות בעדיפות נמוכה יותר מפגיעות "בינונית" שתוקפים מנצלים באופן פעיל כרגע. זו הסיבה ששילוב CVSS עם EPSS וניתוח נגישות חשוב.
כמה CVE מתפרסמים מדי שנה?
נפח פגיעויות CVE גדל באופן עקבי משנה לשנה, עם עשרות אלפי פגיעויות חדשות שנחשפות מדי שנה. בהתחשב בקנה מידה זה, מיון ידני אינו מציאותי עבור רוב הארגונים, ולכן קביעת עדיפויות אוטומטית ומודע להקשר (CVSS + EPSS + נגישות) הפכה חיונית.
מהו CVE-2021-44228 (Log4Shell), ומדוע הוא משמש כדוגמה?
Log4Shell היא פגיעות קריטית של ביצוע קוד מרחוק ב-Apache Log4j 2, שקיבלה ציון 10.0 (המקסימום) ב-CVSS. היא נמצאת בשימוש נרחב כדוגמה להוראה משום שהיא משלבת ניצול מבוסס רשת, ללא צורך בהרשאות וללא אינטראקציה עם המשתמש, וממחישה בדיוק איך נראית "קריטית" תחת מסגרת CVSS.
