






TL; DR
"חברת אבטחה מבוססת בינה מלאכותית" פירושה לפחות שלושה דברים שונים. חלק מהספקים מאבטחים את הקוד ש-AI כותבת, חלקם מאבטחים את המודלים והסוכנים עצמם, וחלקם פשוט משלבים פיצ'ר של AI לכלי קיים. דעו איזה מהם אתם באמת בוחנים לפני שאתם משווים מחירים.
שיטת הגילוי מפרידה בין סיקור אמיתי להדגמה. ספק שזקוק לתעבורה חיה או לסוכן פרוס כדי למצוא משהו יכול רק לומר לך מה כבר פועל; גילוי סטטי ברמת הקוד לוכד אותו. pull request במקום.
יש לבדוק את יישור המסגרת, לא לקחת זאת על סמך אמונה. עשרת המומחים המובילים במשפטים של OWASP, תחום ה-AI RMF של NIST, ו-MITRE ATLAS יציבים וניתנים לציטוט; בקשו מספק להציג את המיפוי בפועל, לא רק את הלוגו בשקופית.
הקטגוריה התגבשה במהירות. מספר מומחים מבוססי בינה מלאכותית שולבו בפלטפורמות גדולות יותר מאז 2024. זה לא פוסל, אבל כדאי לשאול ישירות האם מפת הדרכים שאתם קונים עדיין קיימת בעוד שנתיים.
מה לחפש בחברת אבטחה מבוססת בינה מלאכותית
הקלידו "חברת אבטחת בינה מלאכותית" בשורת החיפוש ותקבלו עשרות ספקים שכולם משתמשים באותן חמש מילים: מופעל על ידי בינה מלאכותית, מקיף, מאוחד, הדור הבא, סוכני. שום דבר מזה לא אומר לכם מה המוצר באמת עושה, או האם הוא עושה את מה שהצוות שלכם צריך. מדריך זה הוא רשימת הבדיקה שתעזור לכם לפתור את זה: מה "אבטחת בינה מלאכותית" באמת מכסה, השאלות שמבדילות בין יכולת אמיתית לשקופית, והדגלים האדומים שמופיעים כמעט בכל הערכה.
"חברת אבטחה של בינה מלאכותית" פירושה לפחות שלושה דברים שונים
לפני שמשווים מישהו, חשוב להבין איזו בעיה אתם באמת מנסים לפתור. התווית מכסה שלוש קטגוריות נפרדות, וספק שמצוין באחת מהן נעדר לעתים קרובות משתי האחרות.
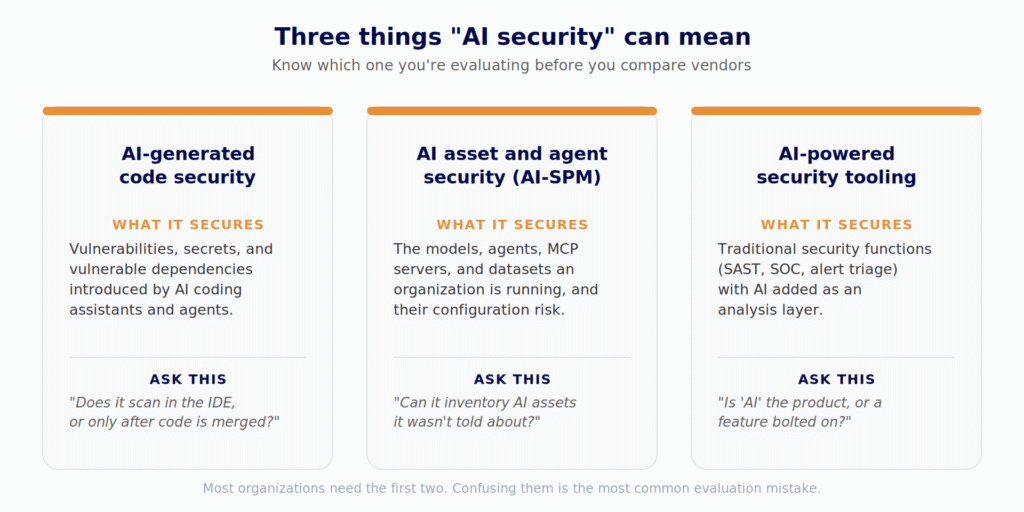
כלי שנבנה לאבטחת מודלים בייצור לא יתפוס שם חבילה הזוי ב- pull request, וסורק קוד לא יגיד לך ששרת MCP לא מאושר הופיע ב-IDE של מישהו בשבוע שעבר.
קריטריוני הקנייה שבאמת חשובים
ברגע שתדעו איזו קטגוריה אתם צריכים, אלו הן השאלות שכדאי לשאול כל ספק ברשימה המצומצמת שלכם, ללא קשר לאופן שבו דף הבית שלהם מתאר אותם.
דגלים אדומים שכדאי להתרחק מהם
כמה דפוסים מופיעים לעתים קרובות מספיק בקטגוריה זו עד שכדאי לנקוב בשמם ישירות, מבלי להצביע על ספק ספציפי כלשהו:
- "מופעל על ידי בינה מלאכותית" ללא פרטים מתחת. אם ספק לא יכול להסביר, במשפט אחד, מה הבינה המלאכותית עושה בפועל אחרת מסורק מבוסס כללים, זו תווית שיווקית, לא יכולת.
- תג מסגרת שאין מאחוריו כלום. ציטוט של OWASP או NIST הוא קל. בקשו דוגמה אחת קונקרטית, ממצא אמיתי הקשור לקטגוריה אמיתית במסגרת זו, לא את המיפוי המלא, רק דוגמה אחת. אם הספק לא יכול לייצר דוגמה אחת במקום, התג הוא דקורטיבי.
- עמימות לגבי המקום שבו מתרחשת הסריקה. שאלו ישירות: האם הקוד שלנו אי פעם עוזב את התשתית שלנו במהלך הניתוח? ספק שבטוח בארכיטקטורה שלו עונה במשפט אחד. ספק שעובר לדבר על הצפנה תוך כדי תנועה, מבלי לענות על השאלה עצמה, פשוט אמר לכם את התשובה.
- גרסה חינמית שהיא בעצם תקופת ניסיון של 14 יום. שכבת מפתחים חינמית באמת, לא טיימר ספירה לאחור, היא איתות לכך שהספק בטוח מספיק כדי לתת למוצר לדבר ראשון.
- כל יכולת "בקרוב". שקופית מפת דרכים אינה מוצר. שאלו בכתב מה מגיע היום.
איך זה נראה בפועל
Xygeni AI Security מגלה את הבינה המלאכותית הפועלת ברחבי הארגון - מודלים, סוכנים, שרתי MCP וכלי קידוד של בינה מלאכותית - ממה שהם משאירים מאחור בקוד ובתצורה, לא מסקר או סוכן שנפרס. היא מייצרת AI-BOM ב... standard CycloneDX ML-BOM פורמט וממפה ממצאים ל- OWASP LLM 10 המובילים ו NIST AI RMF. Xygeni DevAI פועל בתוך ה-IDE כאשר מפתחים כותבים קוד, בין אם נכתב על ידי אדם ובין אם נוצר על ידי בינה מלאכותית, ושיטות ה-AI Triage, ה-AI Explanation ו-AI Remediation שלה חלות באותה מידה על ממצאים מהסורקים של Xygeni עצמה ועל ממצאים שכבר קיימים בכלי AppSec שיש לארגון, מה שאומר שאימוץ הקוד אינו דורש החלפה של דבר. קוד המקור לעולם אינו עוזב את סביבת הלקוח, עם תמיכה בהבאת חוזה LLM משלכם היכן שזה חשוב.
אם אתם שוקלים זאת מול רשימת הבדיקה שלכם למעלה, רמת המפתחים היא בחינם להתחלה, ומבט רחב יותר על איך היא משתלבת לצד קיימת ASPM התוכנית נגיש ב דף תמחור.

שאלות נפוצות: בחירת חברת אבטחה מבוססת בינה מלאכותית
מה ההבדל בין אבטחת בינה מלאכותית לבין AI-SPM?
אבטחת בינה מלאכותית היא הקטגוריה הרחבה. ניהול יציבת אבטחת בינה מלאכותית (AI-SPM) הוא מונח ספציפי יותר, המוכר על ידי גרטנר כקטגוריה מתפתחת של אנליסטים, לכלים המגלים ומעריכים באופן רציף את יציבותם של נכסי הבינה המלאכותית של ארגון: מודלים, סוכנים, מערכי נתונים וסיכון התצורה שלהם, באותו אופן ש-CSPM עושה עבור תשתיות ענן.
האם אני צריך ספק נפרד עבור קוד שנוצר על ידי בינה מלאכותית לעומת תשתית בינה מלאכותית?
לא בהכרח, אבל צריך לוודא שספק יחיד מכסה את שניהם במקום להניח שהוא כן, כי המילה "בינה מלאכותית" מופיעה פעמיים בדף הבית שלו. שאלו כל אחד מהם ספציפית על סריקת קוד ברמת IDE ועל גילוי נכסי בינה מלאכותית; אלו בעיות הנדסיות שונות.
האם מסגרת עבודה כמו OWASP LLM Top 10 היא משהו שספק יכול לקבל "הסמכה" בו?
לא. זוהי מודעות שפותחה על ידי הקהילה standard, לא הסמכה שאתה עובר. ספק יכול למפות אליו את הזיהויים שלו, דבר שניתן לבדוק, אבל "הסמכה של OWASP" אינה טענה אמיתית, ויש להתייחס אליה כדגל אדום קטן בפני עצמו.
האם AI-BOM עומד בתקנה ספציפית?
לא בפני עצמו, ואף תקנה לא מכנה "AI-BOM" כממצא חובה כיום. הוא מסייע לעמוד בציפיות התיעוד במסגרת מסגרות כמו דרישות התיעוד הטכני של חוק הבינה המלאכותית של האיחוד האירופי, אך הוא מהווה ראיה לעמידה בדרישות, ולא תיבת סימון של תאימות.
למה זה משנה אם ספק נרכש לאחרונה?
זה לא פוסל; רכישות יכולות להביא משאבים וכוח עמידות. אבל מפות דרכים, תמחור ומודלי תמיכה משתנים לעתים קרובות לאחר רכישה, כך שכדאי לשאול ישירות במקום להניח המשכיות.
