






כל שבועמערכות זיהוי התוכנות הזדוניות שלנו סורקות אלפי חבילות חדשות ומעודכנות ברישומים ציבוריים כמו npm ו-PyPI.
השבוע היה פעיל במיוחד.
אישרנו 53 חבילות זדוניות, בעיקר על פני Npm, עם מקרים נוספים ב OpenVSXכמה מהם הופיעו באשכולות מתואמים, עם פרסומים זדוניים חוזרים ונשנים שפורסמו תחת אותם שמות או במשפחות חבילות קרובות. רבים חיקו ערכות פיתוח תוכנה לתשלום, enterprise נוסע, כלי עזר למפתחים, הרחבות OpenVSX, חבילות בנושא בינה מלאכותית וסוכנים, רכיבי נגישות, עוזרי ממשק משתמש, ומודולים אחרים הנפוצים בתהליכי עבודה מודרניים של פיתוח.
אלה לא היו אנומליות בודדות. מה שבלט השבוע היה הפרסום החוזר ונשנה באותן משפחות חבילות, השימוש החוזר בדפוסי שמות, והאופן שבו חבילות זדוניות הוסוו כך שיראו כתלות לגיטימיות בתוך אספקת תוכנה אמיתית. pipelines.
תמונת מצב שבועית זו היא חלק מההתנסות המתמשכת שלנו סיכום קוד זדוני, שם אנו מאמתים איומים חדשים ומספקים מודיעין מעשי שיעזור צוותי DevSecOps להגן על שלהם pipelineלפני שיתרחש נזק.
בואו ננתח מה גילינו השבוע ולמה זה חשוב.
| מערכת אקולוגית | חֲבִילָה | תַאֲרִיך |
|---|---|---|
| Npm | admin0911:1.0.23 | אפריל 14, 2026 |
| Npm | admin0911:1.0.47 | אפריל 14, 2026 |
| Npm | admin0911:1.0.59 | אפריל 14, 2026 |
| Npm | @searchos/bot-proxy:0.1.4 | אפריל 10, 2026 |
| Npm | baidu-ti:1.0.0 | אפריל 10, 2026 |
| openvsx | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.1 | אפריל 11, 2026 |
| openvsx | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.3 | אפריל 11, 2026 |
| openvsx | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.4 | אפריל 11, 2026 |
| Npm | @genoma-ui/רכיבים:99.99.2 | אפריל 11, 2026 |
| Npm | paysafe-payments-sdk-common:99.0.0 | אפריל 13, 2026 |
| Npm | תשלומי כרטיס paysafe: 99.0.0 | אפריל 13, 2026 |
| Npm | paysafe-google-pay:99.0.0 | אפריל 13, 2026 |
| Npm | paysafe-apple-pay:99.0.0 | אפריל 13, 2026 |
| Npm | paysafe-venmo:99.0.0 | אפריל 13, 2026 |
| Npm | תשלומי כרטיס paysafe: 99.99.1 | אפריל 13, 2026 |
| Npm | paysafe-payments-sdk-common:99.99.1 | אפריל 13, 2026 |
| Npm | paysafe-google-pay:99.99.1 | אפריל 13, 2026 |
| Npm | paysafe-venmo:99.99.1 | אפריל 13, 2026 |
| Npm | יוניסיס-ליבה:99.99.1 | אפריל 11, 2026 |
| Npm | unisys-auth:99.99.1 | אפריל 11, 2026 |
| Npm | יוניסיס-sdk:99.99.1 | אפריל 11, 2026 |
| Npm | unisys-agentic-ai-playground:99.99.2 | אפריל 11, 2026 |
| Npm | unisys-auth:99.99.2 | אפריל 11, 2026 |
| Npm | יוניסיס-sdk:99.99.2 | אפריל 11, 2026 |
| Npm | ליבת sysverify:1.0.0 | אפריל 13, 2026 |
| Npm | מארח-מסנן-חיפוש:1.0.0 | אפריל 13, 2026 |
| Npm | מגנטה11y:9.9.11 | אפריל 14, 2026 |
| Npm | מגנטה11y:9.9.12 | אפריל 14, 2026 |
| Npm | משתמש-bitu:99.0.0 | אפריל 13, 2026 |
| Npm | אפליקציית bitu:99.0.0 | אפריל 13, 2026 |
| Npm | rn-bitu:99.0.0 | אפריל 13, 2026 |
| Npm | ליבת ביטו: 99.0.0 | אפריל 13, 2026 |
| Npm | פרוטוקול bitu: 99.0.0 | אפריל 13, 2026 |
| Npm | ביטו-סטקינג: 99.0.0 | אפריל 13, 2026 |
| Npm | ביטו-טרייד: 99.0.0 | אפריל 13, 2026 |
| Npm | ארנק ביטו: 99.0.0 | אפריל 13, 2026 |
| Npm | bitu-sdk:99.0.0 | אפריל 13, 2026 |
| Npm | @gbrlxvii/ts-form-utils:1.0.2 | אפריל 13, 2026 |
| Npm | @gbrlxvii/ts-form-utils:1.0.3 | אפריל 13, 2026 |
| Npm | ביטו-סטקינג: 99.0.1 | אפריל 13, 2026 |
| Npm | מגנטה11y:9.9.16 | אפריל 14, 2026 |
| Npm | מגנטה11y:9.9.18 | אפריל 14, 2026 |
| Npm | עורך-הערימות: 9.9.9 | אפריל 16, 2026 |
| Npm | מדיניות-אבטחה-אקספרס:1.0.2 | אפריל 17, 2026 |
| Npm | ixpresso-core:1.0.1 | אפריל 16, 2026 |
| Npm | ixpresso-core:1.0.2 | אפריל 16, 2026 |
| Npm | @athena-ui-components/deeplink:0.0.41 | אפריל 16, 2026 |
| Npm | @athena-ui-components/helpers:1.1.24 | אפריל 16, 2026 |
| Npm | @athena-ui-components/lang:0.1.18 | אפריל 16, 2026 |
| Npm | @athena-ui-components/layout:1.2.24 | אפריל 16, 2026 |
| Npm | node-red-contrib-yolo-object-detection:9.1.11 | אפריל 16, 2026 |
| Npm | node-red-contrib-yolo-object-detection:9.1.12 | אפריל 16, 2026 |
| Npm | מונרום: 1.0.7 | אפריל 17, 2026 |
אבטחו את התלויות שלכם בקוד פתוח מפני פגיעויות וקוד זדוני
מזער סיכונים והגן על היישומים שלך מפני חבילות זדוניות בעזרת זיהוי מוקדם של תוכנות זדוניות של Xygeniקבעו סדר עדיפויות וטפלו בפגיעויות החשובות ביותר. הפתרון המקיף שלנו מציע ניטור בזמן אמת של התלויות שלכם כדי לזהות ולמתן איומים לפני שהם משפיעים על התוכנה שלכם.
ניהול רכיבי קוד פתוח בנוף פיתוח התוכנה הנוכחי הוא קריטי עקב הפגיעויות הגוברות ואיומי הקוד הזדוני. Xygeni's Open Source Security הפתרון סורק וחוסם חבילות מזיקות עם פרסומן, וממזער באופן דרמטי את הסיכון לחדירה של תוכנות זדוניות ופגיעויות למערכות שלך. הניטור המקיף שלנו משתרע על פני מספר רישומים ציבוריים, ומבטיח שכל התלויות נבדקות לבטיחותן ושלמותן. Xygeni משפר את יכולתו של הצוות שלך לתחזק פרויקטי תוכנה מאובטחים ואמינים על ידי מתן עדיפות להקשר של בעיות קריטיות וקידום תהליכי תיקון יעילים.
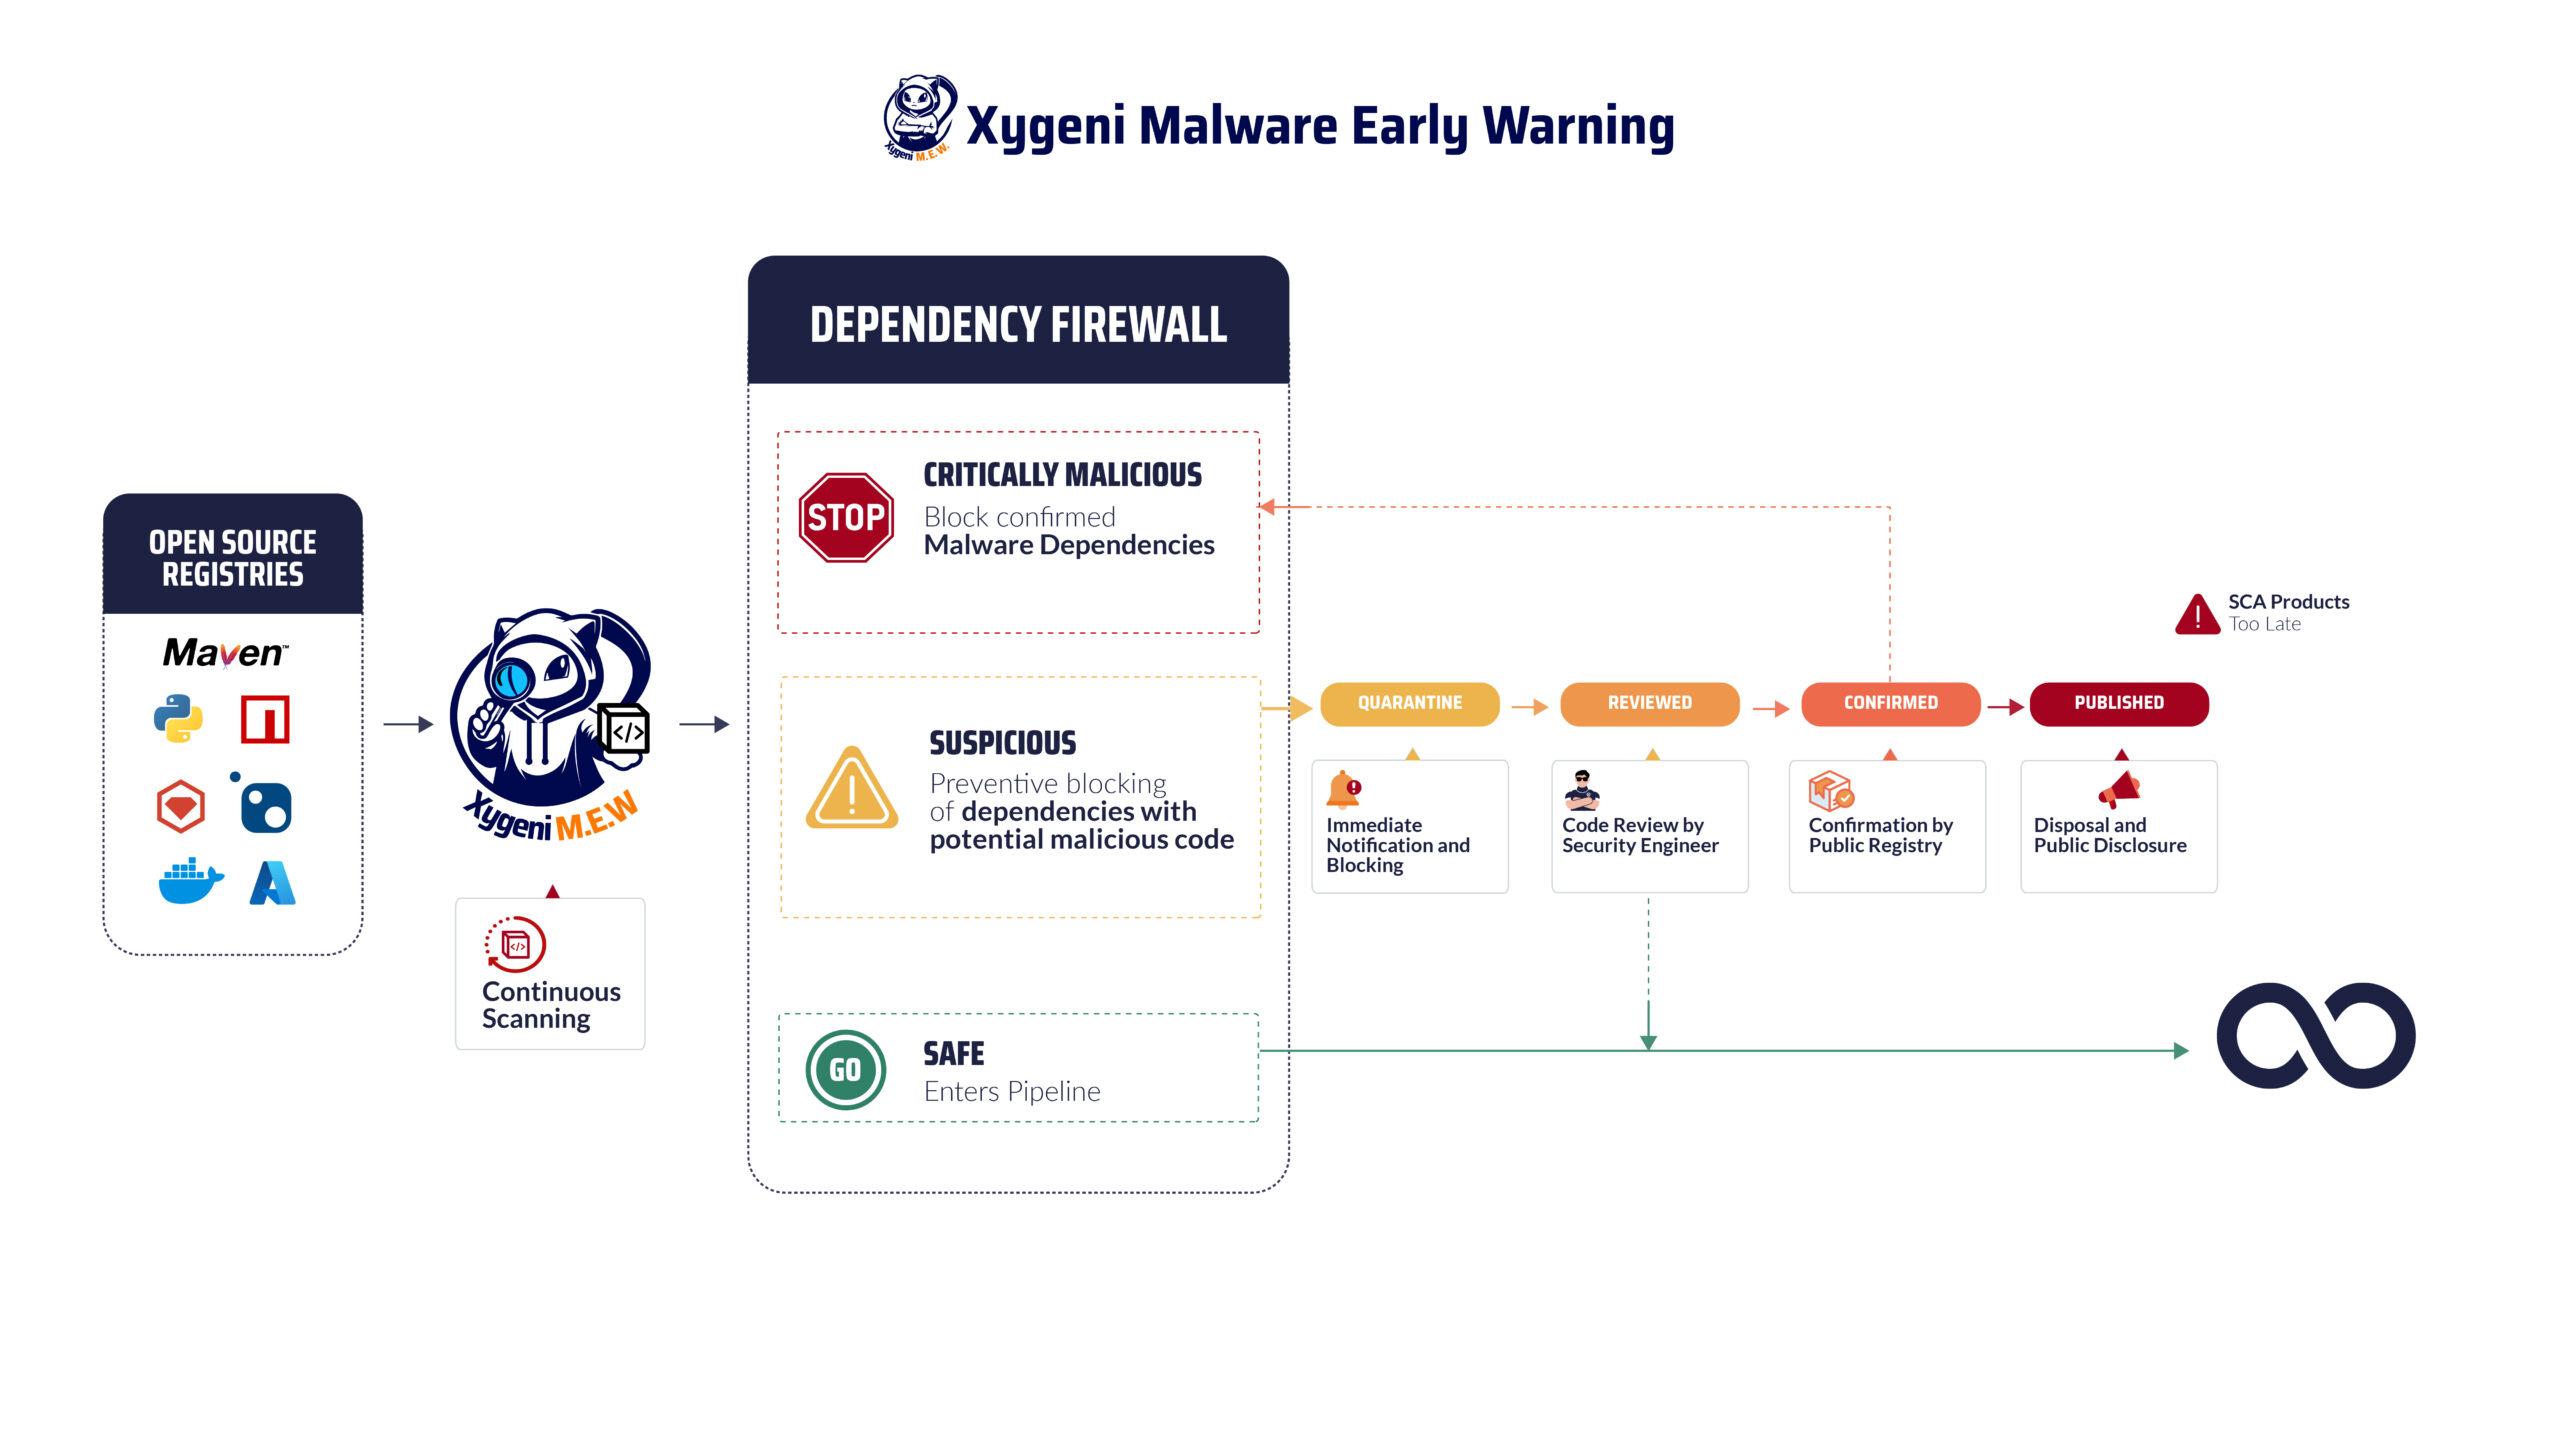
Xygeni משתמש בטכניקות רב-שכבתיות כדי לעצור קוד זדוני לפני שהוא מתפשט. ראשית, ניתוח קוד סטטי מזהה דפוסי ערפול, מטענים נסתרים וניצול לרעה של סקריפטים. בנוסף, ניתוחי ארגז חול התנהגותי מתקינים... hooks, פקודות זמן ריצה וטריקים להתמדה. יתר על כן, זיהוי למידת מכונה מזהה גרסאות של תוכנות זדוניות npm של יום אפס ותוכנות זדוניות pypi שהוחמצו על ידי סורקי חתימות. לבסוף, מערכת ההתראה המוקדמת מנטרת מאגרים ציבוריים בזמן אמת, מאמתת ממצאים ומתריעה לצוותי DevOps באופן מיידי.
כתוצאה מכך, שילוב זה מבטיח למפתחים לקבל מידע מהיר ובר-ישים המשולב ישירות ב- CI/CD זרימות עבודה.
למה מפתחים צריכים להתעניין בחבילות npm זדוניות
איומים מודרניים כמעט ולא ממתינים לזמן ריצה. לדוגמה, חבילות npm זדוניות פועלות לעתים קרובות במהלך ההתקנה, בעוד שחבילות pypi זדוניות מסתירות חטיפת אסימונים או דלתות אחוריות. תוקפים:
- הפכו מאגרים פרטיים של GitHub לציבוריים כדי לשכפל אותם.
- לחלץ אישורים וסודות באמצעות מטענים מקודדים.
- השתמשו בטועי JavaScript מעורפלים כדי לפרוס תוכנות כופר או בוטנטס.
למעשה, מספר החבילות הזדוניות בקוד פתוח זינק ב-156% בשנה אחת. לכן, צוותים שמסתמכים רק על הזנות מושהות או סורקים בסיסיים נותרים מאחור.
מה דוח תוכנות זדוניות זה עוקב אחר ב-npm וב-PyPI
תקציר זה הוא המרכז המרכזי עבור:
- חבילות npm זדוניות שאושרו
- חבילות זדוניות של pypi מאומתות
- גילוי קוד זדוני מבוסס התנהגות
- אירועים שאושרו על ידי הרישום
- סיכומי דוחות תוכנות זדוניות שבועיים וחודשיים
- יומן שינויים היסטורי של כל ממצאי תוכנות זדוניות npm ותוכנות זדוניות pypi
במילים אחרות, הוא מספק נקודת התייחסות אחת. צוות המחקר ב-Xygeni מעדכן דף זה מדי שבוע עם קישורים לניתוחים טכניים מלאים ול-IOCs של GitHub.
כיצד להתגונן מפני חבילות npm זדוניות ותוכנות זדוניות של PyPI
בגלל הסיכון הגובר הזהארגונים זקוקים להגנות חזקות:
- אכיפת התקנות של קבצי נעילה בלבד (
npm ci) ב CI/CD. - בנוסף, סרוק תלויות מותקנות מראש באמצעות מנוע ההתראה המוקדמת של Xygeni.
- יתר על כן, חסימה בונה על אותות קוד זדוני באמצעות Guardrails.
- ליצור SBOMכדי לאתר תלויות עקיפות וליישם מדיניות.
- מעל הכל, יש לאמן מפתחים לזהות typosquatting, obfuscation וסקריפטי התקנה חשודים.
נסה את כלי זיהוי תוכנות זדוניות של Xygeni
Xygeni מספקת:
