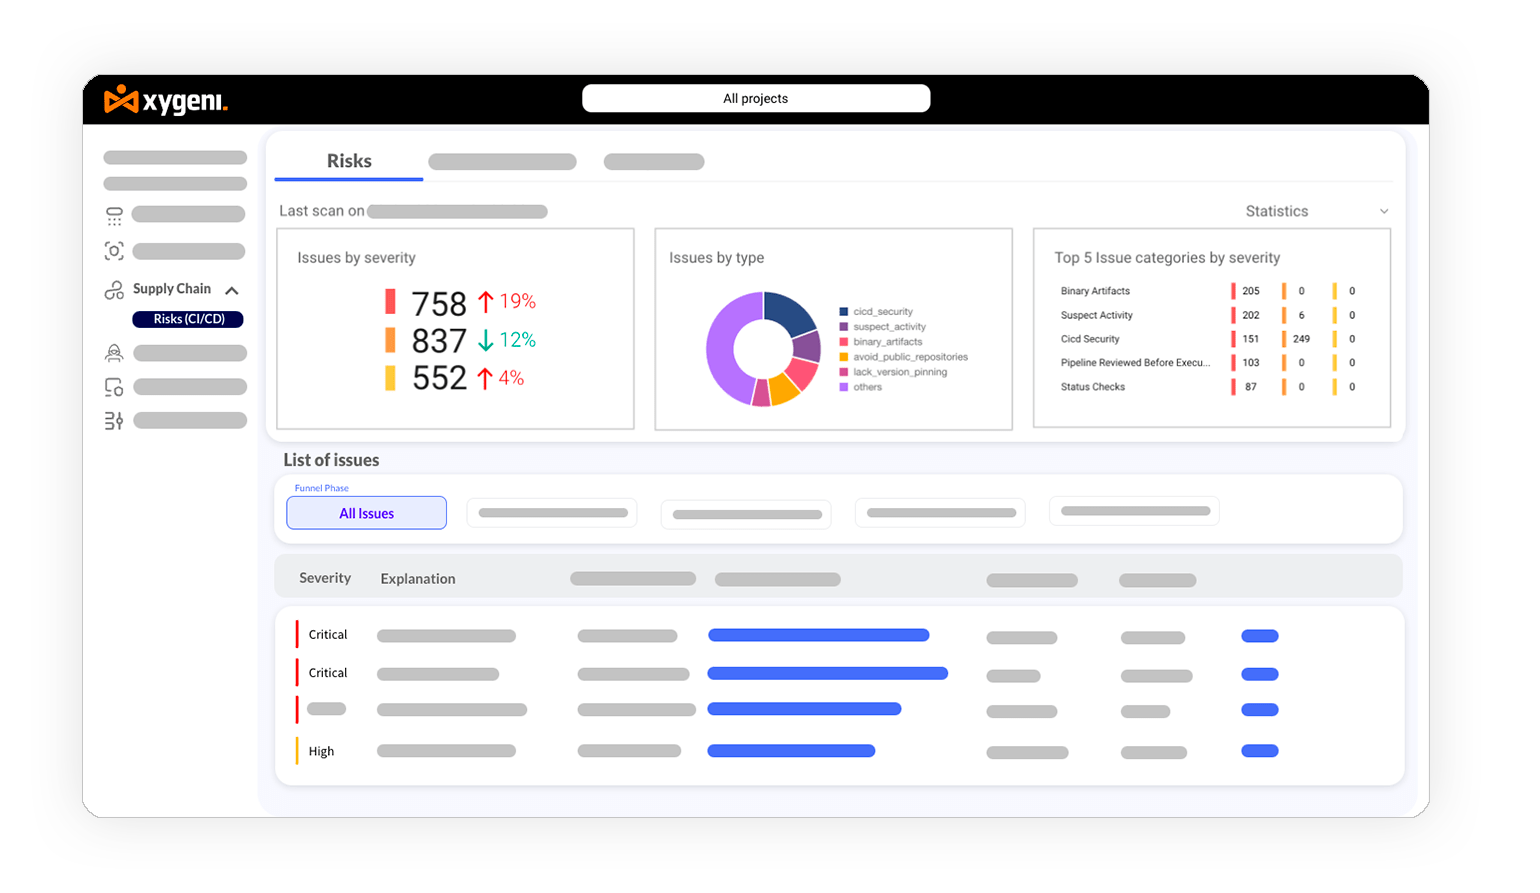
לאבטח CI/CD pipelines משורת הקוד הראשונה – זרימות העבודה של DevOps הן עמוד השדרה של אספקת התוכנה שלכם, אבל האם הן באמת מאובטחות? עם עלייתן של מתקפות שרשרת האספקה, אבטחת ה... CI/CD pipelineזה כבר לא אופציונלי, זה חיוני. קסיגני CI/CD Pipeline Security הכלי מספק הגנה מתמשכת מפני עשרת ה-"טופ 10" של OWASP CI/CD איומים תוך שמירה על פעולות פיתוח חלקות.
אכיפת MFA, הגנות סניפים, בקרות גישה ותצורות מאובטחות בכל pipeline שלב. ודא עמידה בדרישות OWASP, NIST ותאימות אחרות standardעם בקרות ממשל מובנות
עבוד בקלות עם GitHub, GitLab, Jenkins, Azure DevOps ואחרים CI/CD כלים. הטמע בקלות אבטחה ללא תצורות מורכבות או הפרעות בזרימת עבודה
התחל בחינם.
אין צורך בכרטיס אשראי.
מידע זה יישמר בצורה מאובטחת בהתאם ל- תנאי שימוש באתר ו מדיניות פרטיות
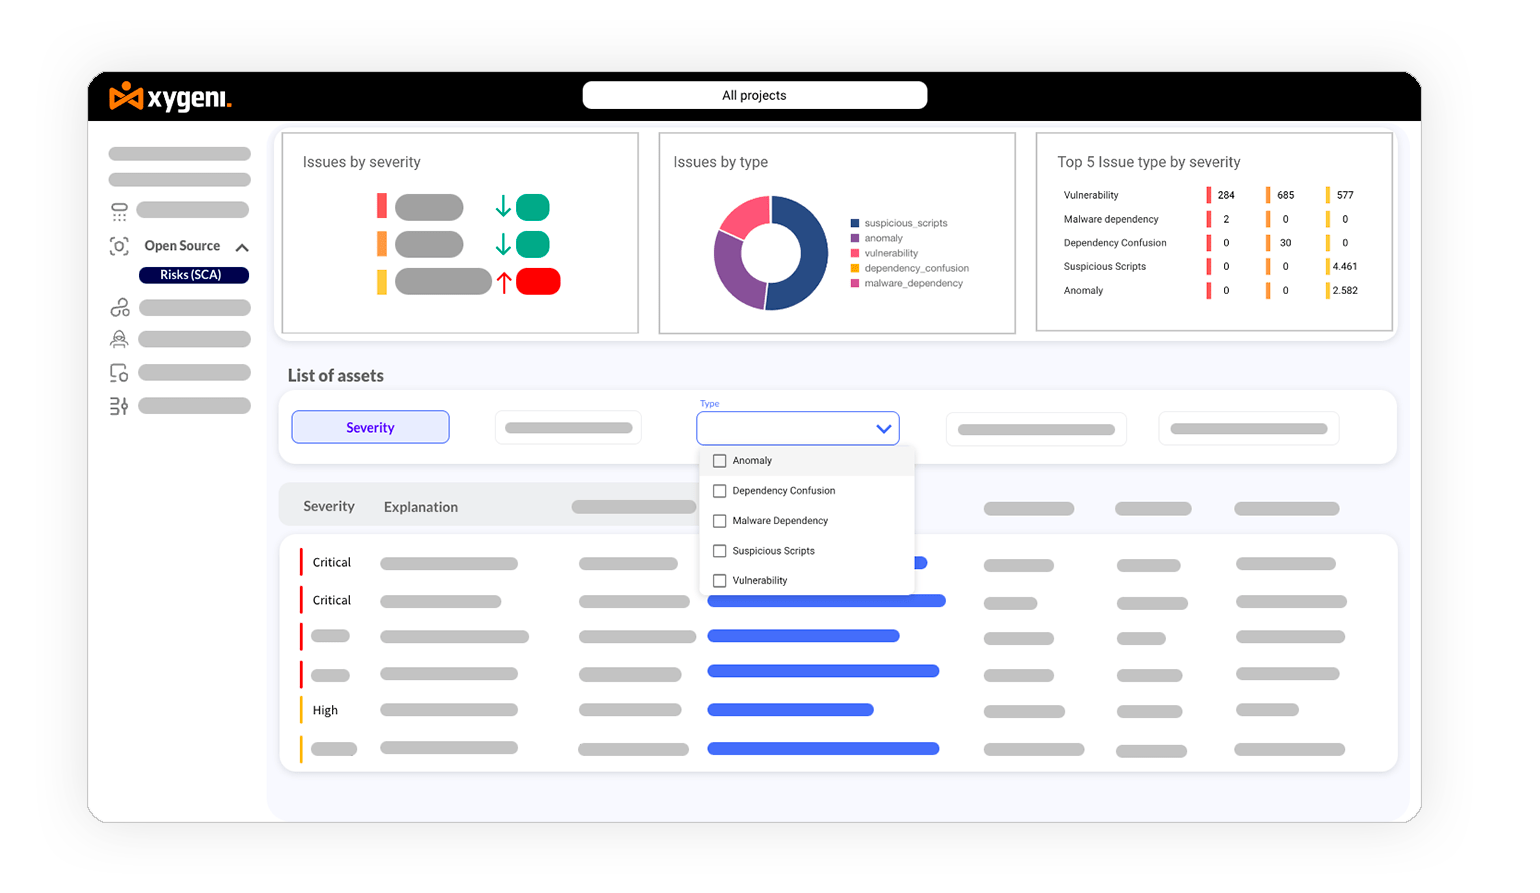
לְגַלוֹת CI/CD הגדרות שגויות ופגיעויות באופן מיידי. תיקון מבוסס בינה מלאכותית מיישם תיקונים אוטומטיים על pipeline security פערים וסיכוני תלות מבלי לשבש זרימות עבודה
| מאפיין | קסיגני CI/CD אבטחה | כלים נוספים |
|---|---|---|
| מקצה לקצה CI/CD Pipeline Security | ✓ מאבטח את כל מערכת ה-DevOps pipeline מקוד commit לפריסה | ✗ כיסוי מוגבל, לרוב מתמקד בשלבים ספציפיים |
| Real-Time CI/CD גילוי איומים | ✓ מזהה ומפחית גישה בלתי מורשית, הסלמת הרשאות והחדרות קוד זדוני | ✗ תגובה מאוחרת, מסתמכת על סריקות תקופתיות |
| OWASP 10 הראשונים CI/CD הגנה מפני איומים | ✓ מספק אבטחה מתמשכת מפני גורמים נפוצים CI/CD וקטורים לתקוף | ✗ ייתכן שחסר OWASP מלא CI/CD כיסוי איומים |
| תיקון אוטומטי עבור CI/CD סיכונים | ✓ תיקונים מונעי בינה מלאכותית עבור pipeline תצורות שגויות, פגיעויות תלות ופערי אבטחה | ✗ דורש התערבות ידנית לפתרון איומים |
| אינטגרציה חלקה של DevOps | ✓ עובד בקלות עם GitHub, GitLab, Jenkins, Azure DevOps ועוד | ✗ אינטגרציה מורכבת עם כלי DevOps, דורשת תצורות מותאמות אישית |
| אבטחת שרשרת אספקה אוטומטית | ✓ מגן מפני חטיפת תלות, הרעלה pipeline ביצוע, ומתקפות שרשרת אספקה של תוכנה | ✗ מסתמך על כלים חיצוניים לאבטחת שרשרת האספקה |
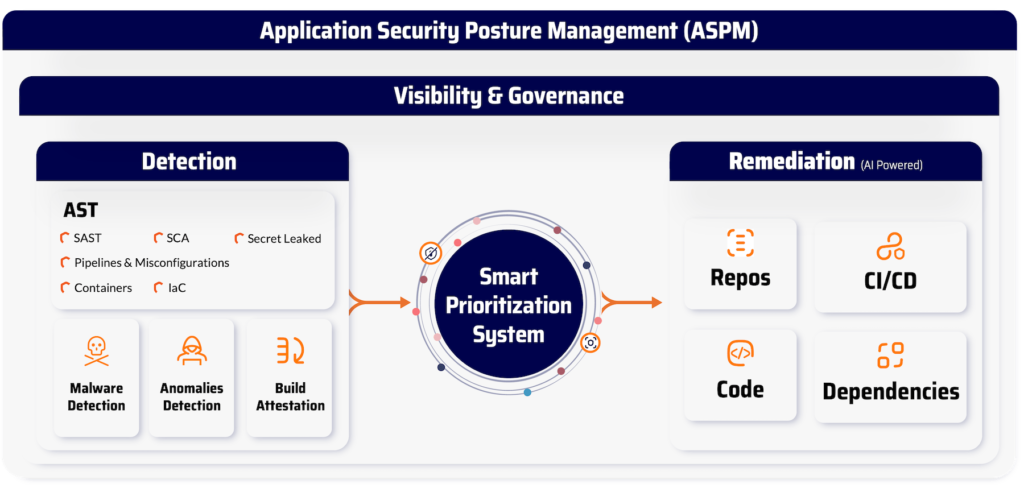
קסיגני הוא יותר מסתם CI/CD אבטחה. פלטפורמת AppSec הכל-באחד שלנו מגנה על כל היבט של שרשרת אספקת התוכנה שלך, אך גם על: