






TL; DR
קריפטוגרפיה פוסט-קוונטית (PQC) פירושה אלגוריתמים קריפטוגרפיים שנועדו לעמוד בפני התקפה של מחשב קוונטי בקנה מידה גדול עתידי. מעבר אליה הוא כיום חובה מיושנת ברחבי אירופה, אמריקה ואסיה-פסיפיק - כבר לא נושא מחקר.
התוצר הראשון בכל מקום הוא מלאי, לא שינוי קוד. כל משטר, כמו NIST IR 8547, מעבר לקריפטוגרפיה פוסט-קוונטית Standards, ה מפת הדרכים של האיחוד האירופי, ספרד CCN-TEC 009 ודומים לאזורים אחרים, בנוסף להמלצות מגזריות כגון PCI DSS 12.3.3, מתחיל בבקשה שתפרט את הקריפטוגרפיה שבה אתה משתמש.
גלגול מוצע של מלאי כזה עבור נכסים קריפטוגרפיים הוא CBOM (רשימת חומרים קריפטוגרפית), שהיא רשימה קריאת מכונה של האלגוריתמים, המפתחות, האישורים והפרוטוקולים שבהם משתמשת מערכת. זוהי הרחבה של ה... הידוע SBOM והמומלץ standardפורמט מותאם עבור מלאי זה.
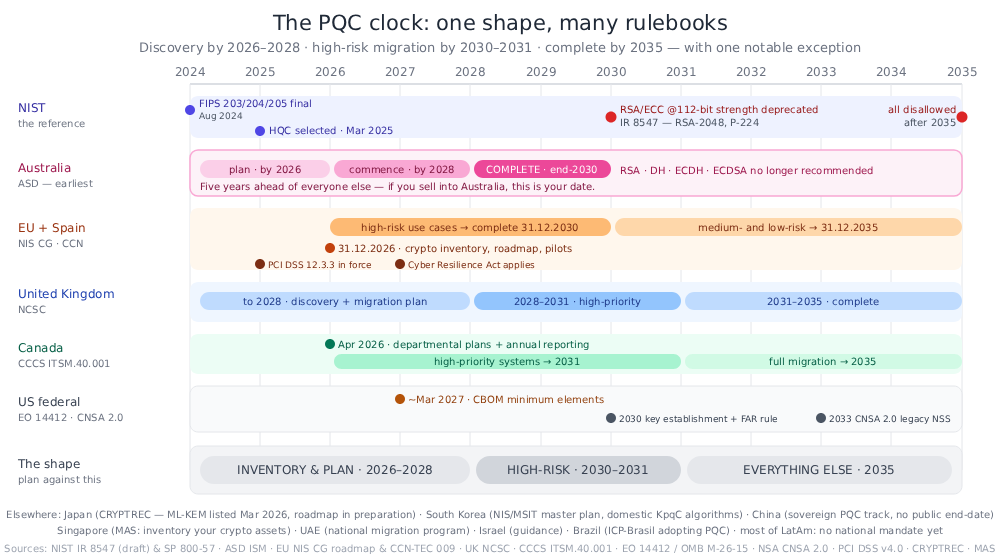
בדוק את תאריך החיבור המוקדם ביותר שלך; ייתכן שזה לא 2035. רוב תחומי השיפוט מסכימים על גילוי עד 2026–2028, סיכון גבוה עד 2030–2031, והשלמה עד 2035. היעדים ידועים, אך הם אינם תחליף אחד. ML-KEM מחליף את החלפת המפתחות, ML-DSA מחליף חתימות לשימוש כללי, בעוד שסכמות מבוססות גיבוב (SLH-DSA, XMSS/LMS) קושחה מכסה ושורשים ארוכי חיים. הקמת מפתח כבר נשלחת בקנה מידה מקוון; אישורים וחתימות מפגרים שנים - כך שהזמנה דחופה והזמנה בזמן אספקה שונים, והתוכנית שלך זקוקה לשניהם.
המעבר הוא עשור של דו-קיום, לא קיצוץ. עד אמצע שנות ה-2030 רוב הארגונים יפעילו קריפטוגרפיה קלאסית ופוסט-קוונטית זו לצד זו, ולעתים קרובות משולבות פשוטו כמשמעו: מבנה היברידי. קריפטו-זריזות זה מה שהופך את התקופה הזו לניתנת להישרדות. משמעות הדבר היא היכולת לשנות אלגוריתם, פרמטרים, או האם בכלל משתמשים בהיברידית באמצעות תצורה ומדיניות, במקום על ידי כתיבה מחדש ופריסה מחדש של קוד.
ישנם שני "שעונים" שמתקתקים, לא אחד: שעון הרגולציה למעלה, ו "לקצור עכשיו, לפענח אחר כך" (HNDLהאחרון כרוך ביריבים שמקליטים תעבורה מוצפנת כיום כדי לפענח אותה ברגע שייווצר מחשב קוונטי. משמעות הדבר היא שנתונים עם חיי סודיות ארוכים כבר חשופים.
החלק הקשה הוא לא האלגוריתמים, אלא הגילוי. קריפטוגרפיה מסתתרת בקוד מקור, תלויות, אישורים, קבצי מפתח, תשתית כקוד, תמונות של קונטיינרים, תצורת פרוטוקול ומוצרים של צד שלישי. רשימת מלאי אמינה צריכה לומר בכנות מה היא לא יכולה לראות.
Xygeni יכולה לעזור לכם להתכונן ל-PQC על ידי הפקת CBOM, סיווג כל נכס קריפטו לפי סיכון קוונטי, דירוג צבר הגירה לפי חשיפה ל-HNDL, מיפוי התוצאות לשישה משטרי רגולציה ודיווח על המוכנות של התלויות שלכם לאחר סיום הקוונטים. פרטים מלאים: תאימות בטוחה קוונטית.
מה מחשב קוונטי שובר - ומה הוא לא
הבחנה זו היא העובדה הטכנית החשובה ביותר עבור קהל GRC, משום שהיא קובעת האם ממצא הוא פרויקט החלפה או שינוי תצורהטעות בטעויות מייצרת עצות תיקון שאינן רק חסרות תועלת, אלא גם מזיקות באופן פעיל.
האלגוריתם של שור — אלגוריתם קוונטי שמפרק מספרים שלמים גדולים ומחשב לוגריתמים בדידים ביעילות — שובר באופן מבני את קריפטוגרפיית המפתח הציבורי של ימינו: RSA, ECDSA, EdDSA, Diffie-Hellman ו-ECDH, או DSA. יש אין תיקון לגודל המפתחמפתח RSA של 4096 סיביות אינו בטוח יותר באופן משמעותי ממפתח RSA של 2048 סיביות כנגד יריב קוונטי. אלגוריתמים אלה חייבים להיות... החליףאותו הדבר חל על וריאנטים לאומיים הבנויים על אותה מתמטיקה - ה-SM2 של סין, למשל, מבוסס על עקומה אליפטית ולכן חשוף באותה מידה.
האלגוריתם של גרובר — אלגוריתם חיפוש קוונטי — מחליש צפנים סימטריים ופונקציות גיבוב, אך רק על ידי הפחתה גסה של חוזקם האפקטיבי. אלה הם ניתן להתקשות במקום: מעבר מ-AES-128 ל-AES-256, מ-SHA-256 ל-SHA-384 או SHA-512. NIST IR 8547 מדגיש את הנקודה ישירות: הסימטריה של NIST standard"פחות פגיעים באופן משמעותי להתקפות קוונטיות ידועות מאשר קריפטוגרפיה מבוססת מפתח ציבורי." standards", וכל פרימיטיבי סימטרי שאושר המציע לפחות 128 סיביות של אבטחה קלאסית עדיין עומד בקטגוריית האבטחה הפוסט-קוונטית הנמוכה ביותר של NIST.
המכונה שתעשה זאת נקראת CRQC - א מחשב קוונטי רלוונטי מבחינה קריפטוגרפיתמדיניות ציבורית מקפידה על מעמדה; תזכיר היישום של ארה"ב קובע זאת במפורש: "עדיין לא ידוע על קיומו של CRQC, אך התקדמות מתמדת בתחום המחשוב הקוונטי עשויה להניב CRQC בעשור הקרוב."
מה שהשתנה הוא לא שהמכונה הגיעה - אלא שההערכה של מה שהיא תדרוש ממשיכה להתכווץ. במאי 2025, קרייג גידני מ-Google Quantum AI פרסם הערכת משאבים שהראתה ש... ניתן יהיה לחשב את RSA-2048 בפחות משבוע על ידי מחשב קוונטי עם פחות ממיליון קיוביטים רועשים. - בערך פי עשרים מההערכה שלו משנת 2019 שעמדה על כ-20 מיליון. זוהי הערכה הנדסית, אבל הערכה שיורדת פי 20 בשש שנים היא בדיוק סוג המגמה שפונקציית סיכון מקבלת תשלום כדי להתייחס אליה ברצינות.
השעון שכבר התחיל: קציר עכשיו, פענוח אחר כך
קצור עכשיו, פענח אחר כך (HNDL) היא הנוהג של לכידת תעבורה או נתונים מוצפנים כיום ואחסונם עד ש-CRQC יוכל לפענח אותם. זה ממיר יכולת עתידית לחשיפה עכשווית לכל דבר שחייב להישאר סודי במשך שנים: רשומות רפואיות, תיקים משפטיים, קניין רוחני, סודות מדינה, אישורים ארוכי טווח, ראיות חתומות.
הרגולטורים הפסיקו להתחמק מכך. הצעת הנציבות האירופית מינואר 2026 לתיקון NIS2 קובעת ברקע 8 כי "האפשרות של 'קציר עכשיו - פענוח התקפות מאוחרות יותר', שסביר להניח שמתרחשות כבר עכשיו, והסיכונים העתידיים הנגרמים מהתקפות קוונטיות על זיוף חתימות" מצדיקים את המעבר.
התוצאה התכנונית היא חשבון פשוט, טיעון שמישל מוסקה מעלה מאז 2015: הוסף את מספר השנים שבהן הנתונים שלך חייבים להישאר חסויים למספר השנים שייקח ההעברה שלך. אם סכום זה מגיע מעבר לנקודה שבה קיים CRQC באופן סביר, אתה כבר באיחור. עבור רוב הארגונים המפוקחים, העברה רב שנתית בתוספת עשור של שמירת נתונים עולה בנוחות על כל הערכה אמינה.
NIST מסיק את המסקנה המבצעית ב-IR 8547: הוא "מצפה לתת עדיפות למעבר לתכניות הקמת מפתחות עמידות קוונטית... כדי להגן מפני התקפות 'קצור עכשיו, פענח אחר כך', במיוחד בפרוטוקולים אינטראקטיביים כמו TLS ו-IKE". הקמת מפתחות ראשונה, חתימות אחר כך - פקודה על השלבים הפדרליים בארה"ב מגיעה פשוטו כמשמעו, כאשר הקמת מפתחות לאחר קוונטית אמורה להתבצע שנה שלמה לפני החתימות. (IKE הוא פרוטוקול משא ומתן המפתחות שמאחורי רשתות VPN של IPsec.)
למה זו בעיה של GRC לפני שזו בעיה של קריפטוגרפיה?
יש שלוש סיבות לכך שזה מגיע לשולחנותיהם של CISמערכת הפעלה וקציני ציות במקום להישאר עם מהנדסי קריפטו.
המועדים מגיעים מהחוק והתקנות, לא מהפיזיקה. אף אחד לא יודע מתי יגיע CRQC. כולם יכולים לחפש שהאיחוד האירופי מצפה שמקרי שימוש בסיכון גבוה יועברו עד סוף 2030, ושה-ASD של אוסטרליה מצפה שכל המעבר... מוגמר עד סוף 2030, וכי NIST יבטל את השימוש ב-RSA ובקריפטוגרפיה של עקומה אליפטית ברמת עוצמת אבטחה של 112 סיביות לאחר 2030 ואוסר על כל קריפטוגרפיה של מפתח ציבורי הפגיעה מבחינה קוונטית לאחר 2035. תאריכים אלה ניתנים לביקורת; ציר הזמן הקוונטי אינו ניתן לביקורת.
התוצר הראשון הוא ארטיפקט ביקורת. לפני שכל אלגוריתם מוחלף, כל משטר שואל את אותה השאלה: איזה קריפטוגרפיה יש לך, ואיפה? זוהי חובת מלאי - תוצר ממשלתי עם בעלים, קצב סקירה ודרישות ראיות. PCI DSS דורש בדיוק את זה מאז מרץ 2025, בין אם קוונטי ובין אם לא קוונטי.
זוהי בעיית רכש. רוב הקריפטוגרפיה בנכס שלכם אינה שלכם. היא נמצאת בספריות, פלטפורמות, מכשירים, ספקי SaaS ומסופי תשלום. מפת הדרכים של האיחוד האירופי מבקשת מישויות "ליצור מפות תלות... תוך התבוננות הן בתלות פנימית והן בתלות של צד שלישי"; ASD מפרסמת רשימה נלווית של שאלות פוסט-קוונטיות לשאול את הספקים שלכם. שתיהן פעילויות של ניהול ספקים, ושתיהן דורשות ראיות שתוכלו להציג בפני רואה חשבון.
הכללebookמה באמת רלוונטי עבורך
האלגוריתמים נקבעו
NIST סיימה את תהליך הפוסט-קוונטי המרכזי standardבאוגוסט 2024 — ML-KEM עבור מוסד מפתח (FIPS 203,) ו ML-DSA (FIPS 204) ו SLH-DSA (FIPS 205) לחתימות - כך שאין עוד "המתנה ל- standardהגנה של "s". א KEM, או מנגנון אנקפסולציה של מפתחות, הוא התחליף הפוסט-קוונטי להחלפת מפתחות: הוא יוצר סוד משותף בין שני צדדים, והוא החלק שעוצר את HNDL.
שניים נוספים נמצאים בטיסה: FN-DSA (FIPS 206, המבוסס על Falcon) עדיין לא פורסם אפילו כטיוטה, ו HQC נבחר במרץ 2025 כמנגנון גיבוי מבוסס קוד לאריזת מפתחות, שתועד ב NIST IR 8545אף אחד מהם לא אמור לחסום תוכנית היום, אבל שתיהן סיבות לבנות עבור זריזות קריפטוגרפית — היכולת לשנות אלגוריתם על ידי תצורה במקום על ידי כתיבה מחדש של קוד. איזה מהאלגוריתמים שלך הופך לאיזה קוד מוגדר ב מפת ההחלפה בהמשך.
ציר הזמן להתייחסות: NIST IR 8547
NIST IR 8547, מעבר לקריפטוגרפיה פוסט-קוונטית Standards, הוא המסמך שרוב מפות הדרכים האחרות מתאימות אליו, משום שהוא קובע תאריכים לפרישתה של קריפטוגרפיה קלאסית במפתח ציבורי:
| משפחת אלגוריתמים | פרמטרים | מעבר |
|---|---|---|
| ECDSA, RSA (חתימות) | 112 סיביות של עוצמת אבטחה | הוצא משימוש לאחר 2030, אסור לאחר 2035 |
| ECDSA, EdDSA, RSA (חתימות) | ≥ 128 סיביות של עוצמת אבטחה | אסור לאחר 2035 |
| DH ו-MQV, ECDH ו-RSA בשדה סופי | 112 סיביות של עוצמת אבטחה | הוצא משימוש לאחר 2030, אסור לאחר 2035 |
הערה על יחידות: מדינות NIST חוזק אבטחה, לא אורך המפתח. לכל SP 800-57 חלק 1 גרסה 5, טבלה 2, רמת העוצמה של 112 סיביות היא RSA-2048 ועקומות אליפטיות בסדר של 224–255 סיביות (P-224); רמת 128 הסיביות היא RSA-3072 ועקומות של 256–383 סיביות (P-256). לכן, "RSA של 112 סיביות" אינו מפתח של 112 סיביות - זהו ה-RSA-2048 שעדיין מסיים חלק גדול מ-TLS הייצור. והזיווג הנפוץ של P-256 / RSA-3072 הוא לֹא בדלי הוצאה משימוש של 2030; הוא נמצא בדלי אי-ההרשאה של 2035. שני הדליים מסתיימים באותו מקום: לאחר 2035 אף אלגוריתם מפתח ציבורי פגיע קוונטי לא יאושר בשום גודל פרמטר.
אזהרה אחת שכדאי לדעת לפני שמצטטים אותה בהיגוי commitטי: IR 8547 הוא עדיין טיוטה ציבורית ראשונית — פורסם בנובמבר 2024, תקופת ההערות נסגרה בינואר 2025, אין גרסה סופית בזמן כתיבת שורות אלה. זה לא מנע ממנו להפוך למקור ייחוס; מפות דרכים לאומיות ומוצרים של ספקים, קסיגני כלול, כייל נגדו. שימו לב גם למה זה לאזה לא אומר כלום על מלאי, גילוי או זריזות קריפטוגרפית. התחייבויות אלו מגיעות ממקום אחר.
המפה העולמית: מי אומר מה, ומתי
טבלה זו מסכמת את המסגרת הרגולטורית לפי אזור:
| סמכות שיפוט / גוף | מה מוגדר | תאריכי מפתח |
|---|---|---|
| אוסטרליה — ASD | לוח הזמנים החד ביותר בכל מקום. ISM ממליץ להפסיק את RSA, DH, ECDH ו-ECDSA. | תוכנית 2026 · התחלה 2028 · השלמה 2030 |
| מפת הדרכים של האיחוד האירופי - ניהול מערכות מידע ותקשורת; COM(2026) 13 מציע לכלול את PQC לתוך מערכות מידע ותקשורת 2 | מפות דרכים לאומיות, מלאי קריפטוגרפי, מפות תלות; CBOM מומלץ בשמו | צעדים ראשונים בשנת 2026 · סיכון גבוה הושלם בשנת 2030 · בינוני/נמוך בשנת 2035 |
| ספרד — CCN-TEC 009 / BP-37 (יולי 2026) | אבני דרך של האיחוד האירופי הופכו לממשיות, עם תוצר של מלאי קריפטוגרפי | 31.12.2026 אסטרטגיה, ממשל, מלאי קריפטו, פיילוטים · 31.12.2030 סיכון גבוה · 31.12.2035 בינוני |
| בריטניה — NCSC | גילוי קודם, אחר כך הגירה בעדיפות עליונה | גילוי + תוכנית 2028 · עדיפות גבוהה 2031 · הושלם 2035 |
| קנדה — CCCS ITSM.40.001 | תוכניות מחלקתיות בתוספת דיווח התקדמות שנתי | תוכניות אפריל 2026 · 2031 בעדיפות גבוהה · 2035 מלא |
| פדרלי בארה"ב - EO 14412 / OMB M-26-15 | העברת סוכנות, מפל קבלנים ואלמנטים מינימליים של CBOM | ~מרץ 2027 אלמנטים של CBOM · 2030 הקמת מפתח + כלל FAR · 2031 חתימות · 2035 מלא |
| מערכות הביטחון הלאומיות של ארה"ב — NSA CNSA 2.0 | PQC טהור, ללא היבריד; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | רוב הקטגוריות 2030–2031 · השאר 2033 |
| יפן - CRYPTREC; אסטרטגיית אבטחת סייבר 2025 | ML-KEM נוסף לרשימת הצפנים המומלצים (מרץ 2026); PQC הועלה לעדיפות מדיניות מיידית | מפת דרכים להגירה בהכנה |
| דרום קוריאה - שירות הביון הלאומי / MSIT, KpqC | תוכנית אב לאומית בתוספת סט אלגוריתמים מקומי (HAETAE, AIMer, SMAUG-T, NTRU+) שנבחרו 2024–25, פועלים לצד זה של NIST | פיילוטים של המגזר בעיצומם |
| סין - ICCS / מינהל הקריפטוגרפיה הממלכתי | מסלול ריבוני: תחרות PQC משלה (הגשות נסגרו ביוני 2026) במקום אימוץ אלגוריתמים של NIST | אין תאריך סיום ציבורי |
| סינגפור - ייעוץ MAS (פברואר 2024) | בהובלת מגזר: מוסדות פיננסיים נדרשו למלא נכסי קריפטוגרפיים ולזהות נכסים בעלי עדיפות להעברה | אין תאריך קבוע |
| ניו זילנד — NZISM | קיים מדור הכנה ל-PQC; לא אושרו אלגוריתמי PQC ולא נקבע מועד אחרון להעברה | לא הוגדר |
| איחוד האמירויות הערביות | מדיניות הצפנה לאומית ותוכנית לאומית להעברת מטבעות קוונטיים לאחר תקופת ההצפנה, עם דחיפה לגילוי מטבעות קריפטו בגיבוי מדינה. | התוכנית בעיצומה |
| ישראל — INCD / בנק ישראל | גופי ממשלה התבקשו למפות תשתיות ולזהות נתונים חשופים; הנחיות מגזריות לגבי מלאי ומפות דרכים - הנחיות, עדיין לא חובה | הדרכה |
| ברזיל — ITI | אלגוריתמים פוסט-קוונטיים משולבים ב-ICP-Brasil, התשתית הלאומית למפתחות ציבוריים, באמצעות הוראה נורמטיבית (ינואר 2026) | בהדרגה להנפקת תעודות |
| שאר אמריקה הלטינית (מקסיקו, קולומביה, פרו, צ'ילה...) | לא פורסם מנדט לאומי ספציפי ל-PQC נכון למועד כתיבת שורות אלה. | התחייבויות מגיעות דרך רגולטורים בתחום, PCI DSS וחוזי לקוחות |
שלוש סטיות שוות יותר משורה בטבלה.
- אוסטרליה מקדימה את כולם בחמש שנים. ההנחיות של ASD אינן "לפסול את הפרמטרים החלשים עד 2030" - הן "להשלים את המעבר עד סוף 2030", ו-ISM ממליץ להפסיק את השימוש בקריפטוגרפיה אסימטרית מסורתית, "כולל אלגוריתמים קריפטוגרפיים כגון הפרימיטיבים של Rivest-Shamir-Adleman (RSA), Diffie-Hellman (DH), Elliptic Curve Diffie-Hellman (ECDH) ו-Elliptic Curve Digital Signature Algorithm (ECDSA)", עד תאריך זה. אם אתם פועלים באוסטרליה או מוכרים לשרשראות אספקה ממשלתיות אוסטרליות, זהו תאריך המחייב שלכם, לא 2035.
- סין מנהלת מסלול ריבוני. היא לא אימצה את ML-KEM ו-ML-DSA; המכון של מינהל הקריפטוגרפיה של המדינה ערך קול קורא משלו לאלגוריתמים מסחריים מהדור הבא, כאשר הגשת ההגשות נסגרה ביוני 2026. standardלעקוב. עבור חברה רב-לאומית, פירוש הדבר תכנון עבור שתיים משפחות אלגוריתמים פוסט-קוונטיים באותו אזור, עם SM2 - מבוסס עקומה אליפטית, ולכן גם שבורה באותה מידה - כבעל התפקיד שיעבור משם. אג'יליטי קריפטו מפסיק להיות הפשטה כאן.
- לרוב העולם אין כלל מנדט PQC לאומי - וזה משתנה מעט. ברוב אמריקה הלטינית, ובחלק ניכר מהמזרח התיכון ואסיה-פסיפיק, לא פורסם מועד אחרון לאישור PQC. התחייבויות עדיין מגיעות, דרך שלושה ערוצים שמתעלמים מגבולות: רגולטורים מגזריים (ייעוץ בסגנון סינגפור למוסדות פיננסיים; ציפיות של בנק מרכזי), אופקי standardשכבר דורשים מלאי קריפטוגרפי (PCI DSS, ערכות בקרה ISO/IEC 27001), ולקוחות. ספק לקונה פדרלי באיחוד האירופי, אוסטרליה או ארה"ב יורש את המועד האחרון שלו דרך החוזה.
מה בכלל מחייב ארגון פרטי
הניחו בצד לרגע את מפות הדרכים הלאומיות. עבור רוב הארגונים הפרטיים, החובות הניתנות לאכיפה מגיעות מארבעה מקומות, שאף אחד מהם לא נכתב עבור קוונטים:
- 2 שקל (הנחיית (EU) 2022/2555) דורשת, בסעיף 21(2)(h), "מדיניות ונהלים בנוגע לשימוש בקריפטוגרפיה, ובמידת הצורך, בהצפנה" כאמצעי בסיסי לניהול סיכונים. COM(2026) 13 יהפוך את המימד הקוונטי למפורש על ידי הוספת מעבר PQC לסעיף 7(2).
- דורה - חוק חוסן תפעולי דיגיטלי והטכני שלו standards, תקנה מואצלת של הנציבות (EU) 2024/1774סעיף 6 דורש מגופים פיננסיים לכלול במדיניות ההצפנה שלהם "הוראות לעדכון או שינוי, במידת הצורך, של טכנולוגיית הקריפטוגרפיה על סמך התפתחויות בקריפטאנליזה", וכאשר אינם יכולים לעדכן, "לאמץ אמצעי הפחתה וניטור המבטיחים חוסן מפני איומי סייבר". זוהי חובת גמישות קריפטוגרפית עם מפקח מצורף, והסיכומים שלו מציינים במפורש התקדמויות קוונטיות.
- דרישת PCI DSS גרסה 4.0 12.3.3 — הדרישה שרוב הארגונים כבר נכשלים בה מבלי להבין אותה היא דרישת PQC במסווה. ה-PCI SSC מתאר אותה כ"דרישה חדשה לתעד ולסקור חבילות ופרוטוקולים של הצפנה קריפטוגרפית הנמצאים בשימוש לפחות פעם אחת בכל 12 חודשים", והיא הפסיקה להיות נוהג מומלץ ב 31 במרץ 2025אין מועד אחרון לבדיקת PQC, אין רשימת אלגוריתמים קוונטיים - אבל המלאי הקריפטוגרפי השנתי והתוכנית המתועדת לתגובה לשינויים קריפטוגרפיים מוקדמים מראש.cisהבקרות הנדרשות לתוכנית PQC, שכבר בתוקף וכבר מבוקרות.
- מפל רכש. שני סעיפים יגיעו רחוק יותר מכל מפת דרכים לאומית. חוק חוסן סייבר (תקנה (EU) 2024/2847) חלה החל מ 11 דצמבר 2027 וכבר עושה SBOM חובת יצרן עבור מוצרים עם אלמנטים דיגיטליים - היא אינה מחייבת CBOM, אך היא קובעת רשימת חומרים קריאים על ידי מכונה כארכיטקטורת תאימות מוצר. ובארה"ב, EO 14412 מורה למועצה הפדרלית לתקנת רכישות (FAR) להציע כלל המחייב קבלנים מכוסים לעמוד בתקן NIST FIPS המשלב אלגוריתמי PQC עד 31 בדצמבר 2030, ו - הסעיף בעל ההשפעה הרחבה ביותר - צווים CISA ו-NIST לפרסם, תוך 270 ימים (בסביבות 19 במרץ 2027), "הנחיות ציבוריות המתארות את נקודת המבט השקולה של הסוכנויות לגבי המרכיבים המינימליים עבור רשימת חומרים קריפטוגרפית. מרכיבים אלה יאפשרו הערכה אוטומטית של נכסי הקריפטוגרפיה המשמשים רכיב חומרה או תוכנה."
האחרון חשוב הרבה מעבר לוושינגטון. "אלמנטים מינימליים עבור SBOM"הוא טרוםcisכיצד רשימת החומרים של התוכנה הפכה מרעיון טוב לחפץ חוזי ברחבי העולם. CBOM נמצאת כעת באותו מסלול, עם הערכה אוטומטית כתוב בדרישה - גיליון אלקטרוני ידני לא יעמוד בה.
הפורמט: CycloneDX CBOM
CycloneDX האם ה standard שנותן ל-CBOM צורה קונקרטית. גרסה 1.7, שפורסם ב-21 באוקטובר 2025 ואושר כ-ECMA-424 מהדורה שנייה, הוא הגרסה הנוכחית המתמקדת בקריפטו: הוא מוסיף standardרשימה ממוינת של קריפטוגרפים משפחות אלגוריתמים ורשימה מקיפה של עקומות אליפטיות, במפורש כדי לתמוך ב"ביקורות, סקירות תאימות והערכות מוכנות PQC". CBOM של CycloneDX מתאר ארבעה סוגים של נכסי קריפטו - אלגוריתמים, פרוטוקולים, אישורים וחומר קשור כגון מפתחות, IVs ו-Salts - בתוספת רכיבי התוכנה המיישמים אותם.
הנקודה צרה אך שימושית: כאשר יתפרסמו אלמנטים מינימליים של CBOM, CycloneDX הוא הפורמט שהשוק כבר ידבר עליו.
ציר הזמן המאוחד
התבנית היא אותה צורה כמעט בכל מקום: גילוי עד 2026–2028, הגירה בסיכון גבוה עד 2030–2031, כל השאר עד 2035. תכננו בהתאם לצורה הזו ותהיו בקו ישר עם כולן. לאחר מכן, מצאו את התאריך היחיד שקושר. אתה ראשית - לעתים רחוקות מדובר בשנת 2035, ועבור כל מי שנמצא במסגרת PCI DSS, חובת המלאי החלה בשנת 2025.
ההגירה עצמה: מה מחליף את מה
דד-ליינים הם רק חצי מהתדרוך. החצי השני הוא מה שאתם באמת מעבירים ל — והתשובה אינה החלפה אחת אלא כמה, עם בגרות שונה, גדלים שונים וזמני אספקה שונים מאוד.
מפת ההחלפה
| מה שיש לך היום | מה זה הופך להיות | Standard | מה לצפות |
|---|---|---|---|
| הובלת מפתחות RSA, החלפת מפתחות DH / ECDH - TLS, VPN/IPsec, SSH, העברת הודעות | ML-KEM, בפועל כהיבריד עם X25519 כיום | FIPS 203 | הדחוף: זה מה שעוצר את HNDL. כבר פרוס בקנה מידה אינטרנטי |
| חתימות RSA / ECDSA / EdDSA לשימוש כללי - תעודות, טוקנים, מסמכים | ML-DSA | FIPS 204 | גדלים. ML-DSA-44 מוסיף בערך 15 קילו-בייט לכל חיבור TLS לעומת שרשרת חציונית של 3.2 קילו-בייט כיום. |
| חתימות הדורשות הימור מתמטי שונה, או שורשי אמון ארוכי טווח מאוד | SLH-DSA | FIPS 205 | מבוסס גיבוב ושמרני, אך חתימות גדולות וחתימה איטית |
| קושחה, תוכנה וחתימת אתחול מאובטח | XMSS או LMS (מבוסס גיבוב מצבי), או SLH-DSA | SP 800-208 | ניהול מצב הוא דרישה תפעולית קשה - שימוש חוזר במפתח חד פעמי הורס את אבטחת התוכנית. |
| חתימות מוגבלות בגודל | FN-DSA | FIPS 206 - טרם פורסם | אל תכניסו את זה לתוכנית של 2026–2027 |
| גדר חיה מפני שבירת סריג | HQC | נבחר מרץ 2025, standard תלוי ועומד | KEM גיבוי, לא תוכנית |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 או SHA-3; הוציאו משימוש 3DES, MD5, SHA-1 | FIPS קיים | טריטוריית גרובר: שינוי פרמטר, לא תחליף |
היברידי — שילוב של אלגוריתם פוסט-קוונטי עם אלגוריתם קלאסי כך שתוקף חייב לשבור את שניהם — הוא תנוחת ברירת המחדל במהלך המעבר, ו RFC 9794 (יוני 2025) סוף סוף standardהתאים לאוצר המילים עבורו ("היברידי PQ/T"). המדיניות כאן שונה, כך שמדובר בשאלת שיפוט, לא בהעדפה הנדסית: ה-CCN של ספרד ממליץ על הכלאה של חתימות מבוססות סריג (ML-DSA, FN-DSA) תוך קביעת שסכמות מבוססות גיבוב (XMSS, SLH-DSA) אינן זקוקות לכך, ועמדת האיחוד האירופי ידידותית באופן כללי להיברידי; CNSA 2.0, לעומת זאת, רוצה PQC טהור עבור מערכות ביטחון לאומיות. חברה רב-לאומית תזדקק לשתי התצורות, וזהו טיעון בעד בחירת האלגוריתם בתצורה ולא בקוד.
מה שאין לו תחליף נגיש
ל-NIST יש standardהתמקדו בשני דברים בדיוק: אנקפסולציה של מפתחות וחתימות דיגיטליות. זה מספיק לרוב הנכס, וכלום לשאר. אם המערכות שלכם מסתמכות על מבנים מבוססי זיווג, הצפנה מבוססת זהות או תכונות, חתימות סף, חתימות עיוורות או חתימות קבוצתיות, או קריפטוגרפיה מתקדמת אחרת ברמת פרוטוקול, אין מקבילה פוסט-קוונטית מאושרת לעבור אליה היום - התשובה הכנה היא לזהות את השימושים הללו עכשיו, לסמן אותם כלא פתורים ולתכנן יציאה במקום לחכות ל... standardאותו הדבר חל על שורשי אמון בחומרה: מודולי אבטחת חומרה (HSM), מודולי TPM וכרטיסים חכמים עוברים מחזורי רענון סיליקון ארוכים יותר מחלון התקנות.
לא הגירה אחת, אלא כמה עם זמני אספקה שונים
כאן מפת ההחלפה משנה את ציר הזמן של המוכנות. סדר הדחיפות וסדר זמן ההכנה אינם זהים, ותוכנית שנבנתה על אחד מהם בלבד תחמיץ את הדד-ליין.
- נתונים במעבר - מרכז מפתח. הדחיפות הגבוהה ביותר (זהו משטח ה-HNDL) וה- הקצר ביותר זמן אספקה: עבור רוב הערימות מדובר בשדרוג ספרייה ושינוי תצורה. ניתן להוכיח שזה גם ניתן לניהול - Cloudflare דיווח ב אוקטובר 2025 שיותר ממחצית מהתנועה ביוזמת אדם לרשת שלה כבר השתמשה בהסכם מפתח קוונטי פוסט-קוונטי. הפער הוא בצד שלך של החיבור: רק כ-39% מ-100,000 שרתי האינטרנט הציבוריים המובילים תמכו בו, ו-3.7% משרתי המקור מאחורי Cloudflare. הנתונים הנוכחיים הם ב רדאר Cloudflare. התחילו כאן, סיימו מוקדם.
- קוד, קושחה וחתימת אתחול מאובטח. דחיפות נמוכה של HNDL - אף אחד לא אוסף חתימה - אבל זמן אספקה ארוך ומועד אחרון מוקדם, מכיוון שמכשיר שנשלח בשנת 2027 עדיין חייב לאמת חתימות בשנת 2040, ולשורשי חתימה יש אורך חיים של יותר מעשור. standards מוכנים (SP 800-208, SLH-DSA); CNSA 2.0 ו-CCN הספרדי שניהם מציבים את חתימת הקושחה בראש התור בדיוק מסיבה זו. התחל עכשיו למרות הדחיפות הנמוכה.
- PKI ותעודות. אינך שולט בלוח הזמנים הזה. לא היה צפוי שתעודות פוסט-קוונטיות יהיו זמינות באופן נרחב ובעלות אמינות בכל הדפדפנים לפני 2027, פורמטים של תעודות היברידיות עדיין לא היו מוסדרים ב-IETF נכון לסוף 2025, וגדלי השרשרת גדלים פי כמה. פיילוט ותקציב; אל תבטיחו תאריך שאינכם משלמים עליו.
- נתונים במנוחה וארכיונים ארוכי טווח. ההצפנה בכמות גדולה בסדר - AES-256 הוא שינוי פרמטר. החשיפה נמצאת בהיררכיית המפתחות שמעליה: עטיפת מפתחות והובלת מפתחות המשתמשות ב-RSA או ECDH. קמפיינים של הצפנה מחדש הם איטיים ונוגעים בגיבויים, ארכיונים ונאמנות.
- מערכות משובצות, OT (טכנולוגיה תפעולית - מערכות תעשייתיות ובקרה) ומערכות של צד שלישי. מחזורי רענון ארוכים יותר מחלון הזמן, ויש נכסים שפשוט לא ניתנים להעברה. עבורם התשובה היא החלפה, בקרות פיצוי, או סיכון מתועד ומקובל - וככל שתציינו אותם מוקדם יותר, כך כל אחת מהאפשרויות הללו זולה יותר.
שתי השלכות מעשיות עבור תוכנית GRC. ראשית, תזמן הפוך מתאריך ההתקשרות המוקדם ביותר שלך לפי זמן אספקה, ולא לפי ציון סיכון בלבדצבר ההזמנות המדורג אומר לך מה לתקן קודם מבין הדברים שאתה יכול לתקן במהירות; רשימת זמני האספקה אומרת לך מה לעשות התחלה ראשית, בלי קשר. שנית, המלאי צריך לתעד את מקרה השימוש, לא רק את האלגוריתם"RSA-2048 במאגר זה" אינו ניתן לפעולה; "RSA-2048 משמש להובלת מפתחות בשירות הפונה לציבור" ו-"RSA-2048 משמש לחתימה על קושחה" הם שני פרויקטים שונים עם שתי מטרות שונות, שני דד-ליינים שונים ושני בעלים שונים. זו הסיבה שמלאי צריך ללכוד את המחלקה הפרימיטיבית ואת המשטח עליו נמצאה הקריפטוגרפיה, לא רק שם של אלגוריתם - ומדוע בניית אחד מתבררת כקשה יותר ממה שזה נשמע.
מדוע קשה להכין את PQC: קריפטוגרפיה באמת נמצאת בכל מקום
כל משטר מבקש קודם את המלאי, כי המלאי הוא החלק הקשה. ארגונים מגלים זאת ברגע שהם מנסים.
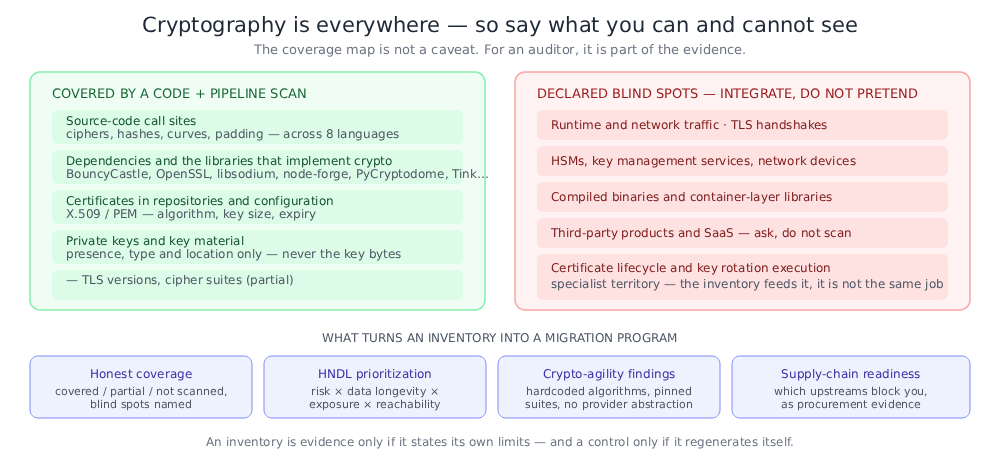
היכן באמת מסתתרת הקריפטוגרפיה
- התקשרו לאתרים במקור שלכם — צופן שנבנה בשירות, גיבוב שנבחר במחלקת תוכנה, עקומה שנקראה בשגרת חתימה. שמונה שפות במונורפו אחד פירושן שמונה קבוצות של ניבים.
- תלוי — רוב הקריפטו ברוב היישומים מבוצע על ידי ספריות שהצוות מעולם לא בחר במכוון: BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink. איזה אלגוריתם בפועל פועל הוא מאפיין של הספרייה, לא של הקוד שלך.
- תעודות וחומרי מפתח — אישורי X.509 נבדקו במאגרים, קבצי מפתחות PEM בתיקיות תצורה, מאגרי מפתחות אפויים בתמונות.
- תשתית כקוד ותצורת פרוטוקול — גרסת TLS מינימלית במודול Terraform, רשימת חבילות צופן בבקר כניסה, תצורת SSH בתמונה בסיסית.
- תמונות מכולה וקבצים בינאריים מהודקים — ספריות קריפטו המקושרות לשכבות שאף אחד לא סרוק את המקור שלו לעולם לא קורא.
- מוצרים של צד שלישי ו-SaaS — את הקריפטו אינך יכול לראות או לשנות, רק לשאול עליו.
- HSMs, שירותי ניהול מפתחות והתקני רשת — הקריפטו שחי מחוץ לתוכנה לחלוטין
ארבעת הדברים שהופכים את זה לתוכנית, לא לסריקה
סיקור כנה. רשימת מלאי היא ראיה רק אם היא מציינת את המגבלות שלה. "סרקנו את המקור, תלויות, אישורים, קבצי מפתח ו... IaC תצורה; לא סרקנו תעבורת זמן ריצה, לחיצות יד של TLS, תוכן HSM, קבצים בינאריים מהודקים או שכבות מכולות" היא עמדה הולמת. מספר ללא מכנה אינו כזה.
קביעת סדרי עדיפויות, לא ספירה. נכס גדול מייצר אלפי ממצאי קריפטו. רשימה שטוחה אינה שמישה. הדירוג החשוב משלב ארבעה דברים: האם האלגוריתם פגום על ידי Shor או סתם מוחלש על ידי Grover; כמה זמן הנתונים שהוא מגן חייבים להישאר חסויים (גורם HNDL); האם הוא חשוף לרשת; והאם הוא באמת נגיש בקוד הרצה במקום לשבת במתקן בדיקה או בדוגמית מספק. כל מפת דרכים שאומרת "מקרי שימוש בסיכון גבוה תחילה" מנפיקה הוראת תעדוף, ואי אפשר לענות עליה מרשימה אלפביתית.
זריזות, לא רק החלפה. כפי שהראה מפת ההחלפה, מערך היעדים עדיין בתנועה והכללים ההיברידיים משתנים בהתאם לאזור - ההחלפה שתעשו בשנת 2027 לא תהיה האחרונה שלכם. שמות אלגוריתמים מקודדים בקפידה, סוויטות הצפנה מוצמדות, הפשטה ללא ספק וגרסאות פרוטוקול שאינן ניתנות למשא ומתן הן מה שהופכות את... הבא להחליף לפרויקט רב שנתי נוסף. אלו ממצאים בפני עצמם, זולים לתיקון עכשיו ויקרים לתיקון מאוחר יותר.
שרשרת האספקה. אינך יכול לעבור מהר יותר מהעלייה האיטית ביותר במעלה הזרם. אילו מהתלויות שלך תומכות ב-PQC, אילו מציעות מצבים היברידיים, אילו פרסמו מפת דרכים, אילו בכלל מפרסמים CBOM - זה קובע את הנתיב הקריטי שלך, וזה גם הראיות שצוות רכש צריך במסגרת התחייבויות סיכון ספקים של NIS2 ו-DORA.
מלכודת נוספת: המלאי הוא בקרה, לא פרויקט
האינסטינקט הוא להפעיל תרגיל גילויcisלדוגמה, ליצור גיליון אלקטרוני ולהגיש אותו. PCI DSS כבר מבטל זאת עם מחזור הסקירה שלו בן שנים עשר החודשים; ה-CCN של ספרד סוגר את רשימת הבדיקה להגירה שלה עם "עדכון מלאי הנכסים הקריפטוגרפיים והתלות שלהם"; ותזכיר היישום של ארה"ב בוטה עוד יותר:
בהינתן היקף ומורכבותן של סביבות IT פדרליות, גישות ידניות לגילוי וניהול קריפטוגרפיה לרוב אינן מספיקות. על סוכנויות להשתמש באוטומציה כאשר הדבר אפשרי ומתאים כדי להשיג הבנה מקיפה ומתעדכנת באופן שוטף של מצבן הקריפטוגרפי. אוטומציה היא קריטית לניהול מלאי, אכיפת מדיניות ודיווחי תאימות.
שינויים בקריפטוגרפיה: מפתח מוסיף ספרייה, תמונת בסיס משתנה, שירות חדש מגיע עם חבילת הצפנה ברירת מחדל. מלאי שנוצר מחדש בכל בנייה הוא פקד; מלאי שנוצר מחדש ידנית מדי שנה הוא פרויקט ארכיאולוגיה שתחזור עליו לנצח.
מה המשמעות של "מוכנות PQC" בפועל
הסירו את שפת הספק, ומוכנות PQC היא היכולת לייצר שישה דברים לפי דרישה:
- מלאי קריפטוגרפי ב standard פורמט קריא על ידי מכונה, המכסה את המשטחים שניתן לראות, נוצר מחדש באופן אוטומטי.
- סיווג סיכון של כל נכס בו: חייב להיות מוחלף (שבור על ידי שור), ניתן להקשיח אותו במקום (מוחלש על ידי גרובר), או כבר בטוח קוונטי.
- צבר הגירה מדורג שמשקף את אורך החיים של הנתונים, את החשיפה ואת הנגישות שלהם - כך ש"מקרי שימוש בסיכון גבוה תחילה" הם הגורמים האחראים.
- הצהרת כיסוי שמציין במפורש את הנקודות העיוורות שלך.
- ראיות תאימות ממופה למשטרים שקושרים אותך בפועל, עם התאריכים שלהם.
- מבט על מוכנות שרשרת האספקה אומר לך אילו זרימת אוויר חוסמים את ההגירה שלך.
כל השאר - סיבוב מפתחות, מחזור חיי תעודה, תזמור HSM, גילוי רשת - חשוב, אבל זה במורד הזרם של ששת אלה. אי אפשר לסובב את מה שלא מצאת.
כיצד Xygeni עוזר
קסיגני'ס תאימות בטוחה קוונטית היכולת מייצרת את כל ששת הסריקות שכבר פועלות בתוכך pipelineאין מוצר נפרד של נכסי קריפטו, אין סוכן, אין שינוי באופן שבו אתם בונים - גילוי קריפטו פועל לצד ה... SCA (ניתוח הרכב תוכנה - סריקת התלות), SAST (בדיקות אבטחה סטטיות של יישומים - סריקת קוד המקור) ו- IaC ניתוח שכבר יש לך.
1 · ה-CBOM. Xygeni פולטת CycloneDX CBOM המכסה את ארבעת סוגי נכסי הקריפטו - אלגוריתמים, פרוטוקולים, אישורים וחומר קשור כגון מפתחות ומלחים - ב-Java, Kotlin, JavaScript/TypeScript, Python, Go, C#, PHP ו-Swift, ומקשרת כל אלגוריתם לספרייה שמיישמת אותו. נכסי קריפטו הם אובייקטי מלאי מהשורה הראשונה בפלטפורמה, לצד רכיבים, פגיעויות, סודות ו... IaC ממצאים, כך שהם נושאים את אותו מקור והיסטוריה. חומר מפתח לעולם אינו נכלל במלאי - רק נוכחותו, סוגו ומיקומו.
2 · סיווג סיכון קוונטי. כל נכס מתויג קצר-שבור (מפתח ציבורי, יש להחליף), מוחלש על ידי גרובר (סימטרי או גיבוב, ניתן להקשיח במקום) או pqc-safe, וסומנו כבעלים של חשיפה ל-HNDL. אותה הבחנה מניעה את SAST ייעוץ לתיקון, המסתעף על פי מחלקה פרימיטיבית: RSA ו-ECC מקבלים "נדידה ל-ML-KEM או ML-DSA, עם מבנה היברידי במהלך המעבר", בעוד ש-AES-128 ו-SHA-256 מקבלים "הגדלת גודל המפתח או התקציר". זה מכוון - ייעוץ למפתח RSA גדול יותר כנגד יריב קוונטי גרוע יותר מאשר לא לומר דבר, וכל כלי שמבלבל בין שני המקרים יעשה בדיוק את זה.
3 · צבר ההגירה המדורג. במקום רשימה שטוחה, Xygeni מדרגת כל נכס פגיע קוונטי בין 0 ל-100 לפי פגיעות קוונטית, אורך חיים ורגישות נתונים, חשיפת רשת, נגישות וערך עסקי, ומוציאה צבר עבודה מדורג. זה מה שהופך "מקרי שימוש בסיכון גבוה עד 2030" מסלוגן לתור עבודה.
4 · מפת הכיסוי. Xygeni מדווחת על מה שבדקה ועל מה שלא: קוד מקור, אישורים, ייחוס תלויות, קבצי מפתח פרטי ו... IaC תצורות מסומנות כמכוסות, חלקיות או לא סרוקות, עם תעבורת זמן ריצה ורשת, לחיצות יד של TLS, תוכן HSM ו-KMS, קבצים בינאריים מהודקים וספריות שכבת מכולות המוזכרות במפורש כנקודות מתות. מבקרים מגיבים היטב לכלי שמציין את המגבלות שלו; לכן, מניסיוננו, CISאס.
5 · ראיות תאימות. מנוע התאימות מעריך את מלאי הקריפטו מול שישה משטרי עבודה ומחזיר דירוגים של הצלחה, תקינות חלקית או כישלון מול מועדי ההגעה בפועל: NIST IR 8547, NSA CNSA 2.0, ה מפת הדרכים של PQC של האיחוד האירופי, ותת-הקבוצות הפוסט-קוונטיות של PCI DSS 4.0, דורה ו 2 שקלזה נמצא באותו סורק תאימות כמו ה- CIS מדד שרשרת אספקה של תוכנה, OWASP SCVS ו- OpenSSF standardכך שדוחות PQC יעברו דרך אותו ערוץ כמו שאר שרשרת האספקה של התוכנה שלכם. ארגונים שמועד אחרון המחייב שלהם מגיע ממקום אחר - ASD, CCCS, CCN - יכולים לעבוד על אותן ראיות, מכיוון שמפות דרכים אלו יושבות על אותו שלד של 2030/2035; יש צורך לעקוב בנפרד רק אחר תאריך ההשלמה של אוסטרליה בסוף 2030.
6 · מוכנות שרשרת האספקה. כל תלות נושאת תכונת מוכנות פוסט-קוונטית - האם היא תומכת ב-PQC, האם היא מציעה מצבים היברידיים, האם יש לה מפת דרכים שפורסמה - כך שתוכלו לראות אילו זרימת במעלה הזרם נמצאת בנתיב הקריטי שלכם, ולייצר תצוגת מוכנות ספק לרכש.
מעבר לשישה: ממצאים של זריזות קריפטו. Xygeni גם מסמן את הדפוסים שגורמים ל- הבא הגירה - כתיבה מחדש - אלגוריתם קשיח ובחירות עקומות, הפשטת ספק חסרה, סוויטות צופן מדור קודם מוצמדות, גרסאות פרוטוקול שאינן ניתנות למשא ומתן. קריפטו חלש ופגיע קוונטי ניתן לאכיפה דרך אותה שכבת מדיניות כמו שאר הממצאים שלך, כך שאלגוריתם חדש שבור ברשת יכול להיתפס ב- pull request ולא בביקורת של השנה הבאה.
טעימות מפתח
- מצאו את תאריך ההתקשרות המוקדם ביותר שלכם לפני שאתם מתכננים משהו. רוב תוכניות הדרכים מתכנסות לשנת 2030 עבור מדינות בסיכון גבוה ול-2035 עבור השאר - אך אוסטרליה צופה ש... כל המעבר יושלם עד סוף 2030, ו-PCI DSS החל לבקש את המלאי בשנת 2025.
- לתכנן נגד הצורה, לא נגד תחום השיפוט. גילוי עד 2026–2028, הגירה בסיכון גבוה עד 2030–2031, השלמה עד 2035. יישור פעם אחת ותעמוד ברובם; עקוב אחר החריגים בנפרד.
- תתחילו עם המלאי, כי כולם מבקשים אותו קודם — האיחוד האירופי, ספרד, קנדה, אוסטרליה, MAS ו-PCI DSS של סינגפור, כולם נפתחים עם אותו תוצר.
- השתמש ב-CBOM כפורמט. מפת הדרכים של האיחוד האירופי ממליצה על כך בשמו; ההנחיות של ארה"ב לגבי רכיבי CBOM המינימליים צפויות להיות מוצגות בסביבות מרץ 2027 ודורשות במפורש אוטומטי הערכה.
- לעולם אל תבלבלו בין שור לגרובר. יש להחליף את המפתח הציבורי; ניתן להקשיח את הסימטרי והגיבוב במקומם. עצות תיקון שמערבבות את שני אלה גרועות יותר מחוסר עצה.
- HNDL קובע את הדד-ליין האמיתי שלך. נתונים שחייבים להישאר חסויים גם אחרי 2035 נחשפים היום. תנו עדיפות למערכות מפתח - TLS, IKE, כל דבר שמגן על נתונים במעבר - על פני חתימות.
- תזמון לפי זמן אספקה, לא רק לפי סיכון. הקמת מפתחות דחופה אך מהירה; חתימת קושחה ו-PKI אינם דחופים אלא איטיים, ופריטים איטיים צריכים להתחיל תחילה. כל דבר שלא ניתן להעביר - חומרה ישנה, מוצרים של צד שלישי שקפאו - צריך להיקרא השנה, מכיוון שהחלפה היא האפשרות היחידה שנותרה והיא דורשת מחזור תקציבי.
- תעדו את מקרה השימוש, לא רק את האלגוריתם. הגנה על לחיצת יד של TLS באמצעות RSA וקושחת חתימה באמצעות RSA הם שני פרויקטים שונים, עם מטרות, מועדי יעד ובעלים שונים. מלאי שמפרט רק שמות אלגוריתמים לא יכול להניע הגירה.
- דרשו מפת כיסוי כנה. כל כלי הטוען לנראות קריפטוגרפית מלאה מסריקת מקורות הוא כלי מוגזם. מה שהוא לא יכול לראות חשוב למבקר באותה מידה כמו מה שהוא כן יכול לראות.
- בנה עבור ההגירה השנייה. FIPS 206 אינו סופי, HQC אינו standardוזן וקוריאה הן standardמגדילים את משפחותיהם. אחוזה רב לאומית תחזיק ביותר מסט אלגוריתמים פוסט-קוונטיים אחד; ממצאי זריזות קריפטוגרפית זולים כעת ויקרים בשנת 2031.
- אוטומציה או חזרה על כך. מלאי קריפטוגרפי שנוצר מחדש בכל בנייה הוא בקרה. גיליון אלקטרוני הוא תמונת מצב שמתחילה להיסחף ביום החתימה.
לקריאה נוספת
הפרטים הטכניים המלאים - מה מתגלה, כיצד סיווג הסיכון הקוונטי וניקוד העדיפויות פועלים, מה מוערך כל משטר תאימות וכיצד לקבל את הדוחות - נמצאים בתיעוד של Xygeni:
- קסיגני:תאימות בטוחה קוונטית". מסמכי קסיגני."
- קסיגני:צור CBOM עם ה-Xygeni CLI". מסמכי קסיגני."
- קסיגני:תאימות נתמכת standards". מסמכי קסיגני."
Standardואלגוריתמים:
- NIST: "IR 8547 (טיוטה ציבורית ראשונית): מעבר לקריפטוגרפיה פוסט-קוונטית Standardsנובמבר 2024.
- NIST: "FIPS 203 (ML-KEM)","FIPS 204 (ML-DSA)","FIPS 205 (SLH-DSA)אוגוסט 2024.
- NIST: "IR 8545: דוח סטטוס על הסיבוב הרביעי של בדיקת NIST PQC Standardתהליך איזוןמרץ 2025.
- NIST: "SP 800-57 חלק 1 גרסה 5: המלצה לניהול מפתחות" — טבלה 2, נקודות חוזק אבטחה דומות.
- NIST: "SP 800-208: המלצה עבור סכמות חתימה מבוססות גיבוב מצבי (Stateful Hash)"(LMS, HSS, XMSS, XMSS^MT). אוקטובר 2020.
- IETF:RFC 9794: טרמינולוגיה עבור סכמות היברידיות מסורתיות פוסט-קוונטיותיוני 2025.
- קלאודפלייר:מצב האינטרנט הפוסט-קוונטי בשנת 2025" ונתוני אימוץ בזמן אמת ב-"רדאר Cloudflare
- ציקלון די.אקס.: "רשימת חומרים קריפטוגרפיים (CBOM)"וגם"גרסה 1.7 של CycloneDXאוקטובר 2025.
מפות דרכים לאומיות ואזוריות:
- ASD (אוסטרליה):תכנון קריפטוגרפיה פוסט-קוונטיתספטמבר 2025.
- קבוצת שיתוף הפעולה של שירות המדינה האזרחית (NIS):מפת דרכים מתואמת ליישום למעבר לקריפטוגרפיה פוסט-קוונטיתיוני 2025.
- CCN (ספרד):CCN-TEC 009 / BP-37 — Recomendaciones para una transición postcuántica segura". יולי 2026."
- הנציבות האירופית:המלצת הנציבות (EU) 2024/1101" (11 באפריל 2024) ו-"COM(2026) 13 — הצעה לתיקון הנחיית (EU) 2022/2555 (NIS2)"(20 בינואר 2026)."
- NCSC (בריטניה):לוחות זמנים למעבר לקריפטוגרפיה פוסט-קוונטיתמרץ 2025.
- המרכז הקנדי לאבטחת סייבר: "מפת דרכים למעבר לקריפטוגרפיה פוסט-קוונטית עבור ממשלת קנדה (ITSM.40.001)יוני 2025.
- הבית הלבן: "צו נשיאותי 14412 - אבטחת האומה מפני התקפות קריפטוגרפיות מתקדמות" (22 ביוני 2026) ו-OMB "M-26-15"(24 ביוני 2026)."
- NSA: "משאבי אבטחת סייבר פוסט-קוונטית (CNSA 2.0)
- קריפטרק (יפן):קריפטרק"— ML-KEM נוסף לרשימת הצפנים המומלצים, מרץ 2026.
- MAS (סינגפור):ייעוץ בנוגע לטיפול בסיכוני אבטחת הסייבר הקשורים לטכנולוגיה קוונטיתפברואר 2024.
- ניו זילנד (NZISM):הכנה לקריפטוגרפיה פוסט-קוונטית
- ICCS (סין):המכון לקריפטוגרפיה מסחרית Standards" — תוכנית אלגוריתמים קריפטוגרפיים מסחרית מהדור הבא.
- ITI (ברזיל):ITI publica Instrução Normativa que incorpora algoritmos pos-quânticos à ICP-Brasil". ינואר 2026."
התחייבויות מגזריות ואופקיות:
- האיחוד האירופי:הוראה (EU) 2022/2555 (₪2)"; "תקנה (EU) 2022/2554 (DORA)"; "תקנה מואצלת של הנציבות (EU) 2024/1774 (DORA ICT - ניהול סיכוני RTS)"; "תקנה (EU) 2024/2847 (חוק חוסן הסייבר)
- אבטחת PCI Standardמועצת: "סיכום השינויים מ-PCI DSS גרסה 3.2.1 לגרסה 4.0"(דרישה 12.3.3)."
רקע:
- קרייג גידני: "כיצד לפרק לגורמים מספרים שלמים של RSA של 2048 סיביות עם פחות ממיליון קיוביטים רועשים". גוגל קוונטום בינה מלאכותית, מאי 2025."
- מישל מוסקה:אבטחת סייבר בעידן של מחשבים קוונטיים: האם נהיה מוכנים? IACהדפסה אלקטרונית 2015/1075.
