






מבוא
השמיים מודל הבשלות של אבטחת תוכנה של OWASP (SAMM) מספק מסגרת מובנית להערכת ושיפור בגרות אבטחת התוכנה. הוא מסייע לארגונים ליישם שיטות עבודה מומלצות לאורך מחזור חיי פיתוח התוכנה (SDLC) בזמן איזון מאמצי אבטחה עם יעדי עסקיים.
Xygeni מאיצה את אימוץ SAMM על ידי שילוב:
- ASPM (Application Security Posture Management)
- SCA (ניתוח הרכב תוכנה)
- CI/CD אבטחה
- IaC Security (תשתית כקוד)
- SAST (בדיקות אבטחה סטטיות של יישומים)
- Build Security
- ניהול סודות
- גילוי חריגות
יכולות אלו מספקות זיהוי איומים בזמן אמת, אכיפה אוטומטית של מדיניות וקביעת סדרי עדיפויות מבוססי סיכונים, ומבטיחות אבטחה מתמשכת בפיתוח תוכנה, פריסה ותפעול.
מסמך זה מתאר כיצד Xygeni תומכת בארגונים בהשגת בגרות של SAMM, אוטומציה של בקרות אבטחה, בדיקת תאימות והפחתת סיכונים ברחבי... SDLC.
סקירת OWASP SAMM
חמשת הפונקציות העסקיות של SAMM
OWASP SAMM בנוי כך חמש פונקציות עסקיות, שכל אחד מהם מייצג היבט קריטי של אבטחת תוכנה. פונקציות אלו משמשות כ עמודים כדי שארגונים יוכלו להעריך, לשפר ולפתח את נוהלי האבטחה שלהם ברחבי מחזור חיי פיתוח תוכנה (SDLC).
ממשל
הממשל קובע אסטרטגיות אבטחה, מדיניות, מסגרות תאימות ויוזמות חינוך כדי להבטיח גישה מובנית ומדידה לאבטחת תוכנה. זה כולל:
- אסטרטגיה ומדדים – הגדרת יעדי אבטחה, מדידת יעילות והתאמת מאמצים ליעדי העסק.
- מדיניות ותאימות – הבטחת עמידה במדיניות האבטחה הפנימית ובדרישות רגולטוריות חיצוניות.
- חינוך והכוונה – העלאת המודעות לאבטחה ומתן הדרכה מובנית לצוותים.
עיצוב
פונקציית העיצוב מתמקדת ב זיהוי איומים, ארכיטקטורה מאובטחת והגדרת דרישות אבטחה מוקדם ב SDLC כדי למנוע פגיעויות לפני שהן צצות. זה כולל:
- הערכת איום – הערכת סיכוני אבטחה הקשורים ליישומים ולסביבותיהם.
- דרישות אבטחה – הגדרת ציפיות אבטחה עבור תוכנה וספקי צד שלישי.
- ארכיטקטורה מאובטחת – ביסוס ארכיטקטורות תוכנה גמישות ונהלי ניהול טכנולוגיה מאובטחים.
יישום
היישום מבטיח שבקרות אבטחה מוטמעות בתוך תהליכי בנייה, פריסה וניהול פגמיםפונקציה זו מדגישה אוטומציה והרכבת תוכנה מאובטחת כדי להפחית סיכוני אבטחה. זה כולל:
- בנייה מאובטחת – אכיפת בקרות אבטחה ב CI/CD pipelines, ניהול תלויות ומניעת פרסומי קוד לא מאובטחים.
- פריסה מאובטחת – הגנה על שלמות האפליקציה במהלך הפריסה והבטחת שיטות עבודה מומלצות לניהול סודי.
- ניהול ליקויים – זיהוי, מעקב ותיקון שיטתיים של ליקויי אבטחה.
אימות
אימות מאשר את זה בקרות האבטחה מיושמות כהלכה ויעיל. פונקציה זו מכסה מתודולוגיות בדיקות אבטחה, כולל:
- בדיקות מונחות דרישות – וידוא כי בקרות האבטחה עומדות בדרישות האבטחה שנקבעו.
- בדיקת אבטחה – ביצוע הערכות אבטחה אוטומטיות וידניות לאיתור פגיעויות.
תפעול
פונקציית התפעול מבטיחה ניטור מתמשך, תגובה לאירועים וניהול אבטחה תפעולית לשמור על אבטחת תוכנה לאורך כל מחזור חייה. זה כולל:
- ניהול אירועים – זיהוי, תגובה וטיפול באירועי אבטחה.
- ניהול סביבה – אבטחת תצורות ענן ותשתיות כדי למזער את החשיפה להתקפות.
- ניהול סיכונים תפעוליים – ביסוס ניטור מתמשך ותעדוף סיכונים לצורך אבטחה פרואקטיבית.
הבנת רמות הבגרות של SAMM
OWASP SAMM מגדיר רמות בגרות (0-3) עבור כל נוהג אבטחה, מה שמאפשר לארגונים לשפר את מצב האבטחה שלהם בהדרגה. הרמות נעות בין פרקטיקות אד-הוק או לא קיימות (רמה 0) עד אמצעי אבטחה אופטימליים לחלוטין ושיפור מתמיד (רמה 3).
על ידי התאמה לפונקציות העסקיות ולרמות הבשלות של SAMM, ארגונים יכולים למדוד את מצב האבטחה הנוכחי שלהם, הגדרת מפות דרכים ברורות לשיפור, ויישום שיפורי אבטחה מובנים.

ההתאמה של Xygeni עם פונקציות עסקיות של SAMM
Xygeni מתיישר עם חמש פונקציות עסקיות של OWASP SAMM על ידי אוטומציה של אכיפת אבטחה, המאפשרת תעדוף סיכונים מבוסס נתונים, וחיזוק ניהול וממשל אירועים.
- ממשל: ASPM משפר נראות סיכונים, אכיפת מדיניות וניהול תאימות, תוך הבטחת ארגונים מעקב אחר ביצועי האבטחה ואכיפת מדיניות ביעילות.
- עיצוב: דינמי הערכת איומים ותעדוף סיכונים למקד את מאמצי התיקון בפגיעויות בהתבסס על ניצול, נגישות והשפעה עסקית.
- יישום:
- SCA, CI/CD אבטחה, ו SAST לשלב אבטחה בבניית תוכנה ופריסה, תוך הבטחת זיהוי מוקדם של פגיעויות.
- Build Security מספק אישורי תוכנה לצורך אימות שלמות.
- גילוי סודות מגן על אישורים לרוחב CI/CD pipelineותצורות תשתית.
- אימות:
- שערי אבטחה לאכוף Go/No-Go decisיונים, תוך הבטחת תאימות אבטחה לפני הפריסה.
- CI/CD אבטחה אוכפת הקשחת תשתיות, הפחתה תצורות שגויות וסטיות תצורה.
- ASPM מלאי מבטיח יישום עקבי של כלי אבטחה בכל רחבי המערכת pipelines.
- תפעול: זיהוי אנומליות והגנה מפני שיבוש קוד לספק ניטור אירועים בזמן אמת, מבטיח תגובה מהירה לאיומי אבטחה ושינויים לא מורשים.
התרשים שלהלן מדגיש את נוהלי האבטחה ש-Xygeni יכולה לתמוך בהם.
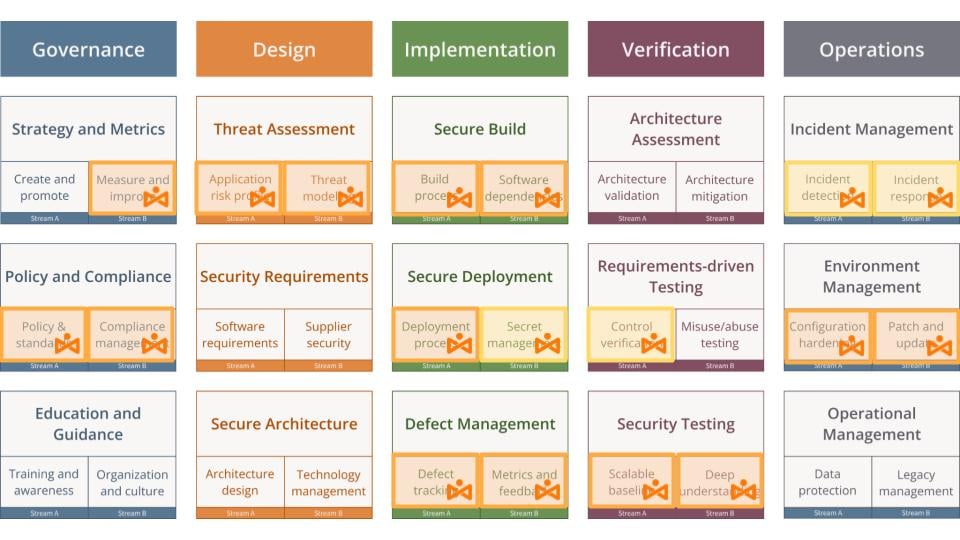
הסעיפים הבאים מספקים תמונה מפורטת של האופן שבו Xygeni תומך בכל פונקציה עסקית של SAMM, סיוע לארגונים לקדם את בגרות האבטחה שלהם ולשמור על שיטות פיתוח תוכנה מאובטחות.
ממשל
Xygeni מחזקת את ניהול האבטחה על ידי מתן נראות למגמות סיכונים, אוטומציה של אכיפת מדיניות והטמעת מודעות לאבטחה בתהליכי עבודה של פיתוח. דרך אסטרטגיה ומדדים, מדיניות ותאימות, וחינוך והדרכה, Xygeni מבטיחה שארגונים יוכלו לעקוב, לאכוף ולשפר באופן מתמיד את מצב האבטחה שלהם.
אסטרטגיה ומדדים
הבנת מגמות אבטחה ומדידת יעילות התיקון הן קריטיות עבור התאמת מאמצי האבטחה ליעדי העסק. קסיגני'ס Application Security Posture Management (ASPM) מספק תצוגה מרכזית של סיכוני אבטחה, המאפשר לארגונים לעקוב אחר מגמות פגיעויות, הערכת יעילות תיקון ולמדוד שיפורי אבטחה לאורך זמן.
Xygeni מנתח את חלון חשיפהוקביעת משך הזמן שבו פגיעויות נשארות פתוחות לפני פתרון. צוותי אבטחה יכולים לייעל את זמני התגובה, לשפר אסטרטגיות להפחתת סיכונים ולאכוף הסכמי רמת שירות (SLA) עבור תיקוני אבטחה על ידי זיהוי עיכובים בתיקון. dashboards לספק מדדי ביצועים בזמן אמת, המציעה נראות מלאה לתוך ביצועי תוכנית האבטחה ומאפשר למנהיגות ליצור מבוסס נתוניםcisיונים כדי לשפר את רמת האבטחה.
מדיניות ותאימות
אוטומציה של תאימות ברחבי פיתוח, בנייה ופריסה pipelines חיוני לממשל. Xygeni אוטומציה של אכיפת מדיניות, שילוב מסגרות אבטחה כמו NIST, CIS, ו OpenSSF אל תוך SDLC תהליכים.
מדיניות אבטחה הן נאכף ישירות בתוך CI/CD pipelines, מניעה מבני ופריסות שאינן תואמות מקדמיםמעקב אחר תאימות מספק נראות בזמן אמת של עמידה במדיניות, המאפשר לארגונים לזהות ולתקן פערים לפני שהם הופכים לסיכונים. על ידי יישום אכיפה מבוססת סיכון, Xygeni נותנת עדיפות הפרות בעלות השפעה גבוהה תוך הפחתת רעש הנובע מסטיות ממדיניות בסיכון נמוך, תוך הבטחה שצוותי האבטחה יתמקדו במה שחשוב באמת.
חינוך והכוונה
בנייה תרבות ביטחון במקום הראשון דורש תובנות אבטחה נגיש וניתן לפעולה בתוך תהליכי עבודה של פיתוח. Xygeni מספקת הנחיות אבטחה בזמן אמת, עוזר לצוותים לאמץ שיטות עבודה מומלצות מבלי לפגוע בפרודוקטיביות.
המלצות תיקון מותאמות להקשר מבטיחות מפתחים מבינים ומתקנים פגיעויות ביעילות, מה שמפחית את ההתכתבויות בין צוותי אבטחה והנדסה. כדי למנוע סיכונים פנימיים ולאכוף אחריות אבטחתית, Xygeni עוקב אחר תפקידי תורמים ואוכף גישה עם הרשאות מוגבלות, תוך הבטחה שפעולות רגישות מוגבלות למשתמשים מורשים.
- נראות מלאה של הסיכונים עם אבטחה בזמן אמת dashboardומעקב אחר חשיפה.
- אכיפת תאימות אוטומטית בתוך CI/CD כדי למנוע הפרות מדיניות.
- מודעות לאבטחה משובצת באמצעות תיקון הקשרי ובקרות של מינימום הרשאות.
עיצוב
Xygeni משפר הערכת איום על ידי הפעלת הערכת סיכונים מובנית, קביעת סדרי עדיפויות אוטומטיים וניטור מתמשך. על ידי מינוף ASPMמשפכי קביעת סדרי עדיפויות, ניתוח נגישות וניקוד ניצול, ארגונים יכולים באופן שיטתי לזהות, להעריך ולנהל סיכוני אבטחה, אז דהcisיונים מונעי נתונים ומותאמים ליעדי העסק.
זיהוי סיכונים מובנה ונראות
הערכת איומים מעשית מתחילה בהבנת נוף הסיכון. קסיגני מספקת תובנות פגיעות בזמן אמת לסווג סיכונים על סמך חומרה, ניצול והשפעהצוותי אבטחה יכולים לעקוב ולנטר חשיפה לסיכונים באמצעות אבטחה אוטומטית dashboards, תוך הבטחה שלמנהיגות תהיה נראות ברורה לגבי איומים פוטנציאליים לאורך שרשרת אספקת התוכנה.
על ידי הקמת תצוגה מרכזית של סיכוני אבטחה, ארגונים יכולים למדוד את יעילותן של תוכניות אבטחה ולהבטיח שמאמצי התיקון לטפל בפגיעויות בעדיפות גבוההגישה מובנית זו מאפשרת לצוותים להתקדם מעבר לניהול סיכונים אד-הוק ולאמץ תהליך הערכת איומים שיטתי וניתן להרחבה.
ניתוח אוטומטי של תעדוף ונגישות
ככל שתוכניות אבטחה מתפתחות, ארגונים צריכים a standardמסגרת ניהול סיכונים ממוקדת מתן עדיפות לאיומים אמיתיים על פני פגיעויות תיאורטיות. Xygeni מאפשרת אוטומציה של תהליך זה על ידי יישום משפכי עדיפות הניתנים להתאמה אישית המסננים פגיעויות על סמך השפעה עסקית, רלוונטיות תאימות וניצול.
ניתוח נגישות מבטיח כי נקודות תורפה מתעדפים על סמך האם ניתן בפועל לנצל אותם בסביבה הספציפית של הארגוןבמקום להתייחס לכל סוגיות האבטחה באופן שווה, Xygeni מתמקד בתיקון בפגיעויות המהוות את הסיכון הגדול ביותר בעולם האמיתי, הפחתת עייפות ערנות ומאפשרת התערבויות ביטחוניות ממוקדות.
בנוסף, ניקוד ניצול משפר את הערכת הסיכונים על ידי הערכת הסבירות שפגיעות תשמש במתקפות בעולם האמיתי. צוותי אבטחה יכולים להקצות משאבים בצורה יעילה יותר, תוך טיפול בסיכונים קריטיים. לפני שהתוקפים יוכלו לנצל אותם.
אופטימיזציה מתמשכת וניהול סיכונים אדפטיבי
חזק אסטרטגיית הערכת איומים מתפתח לצד נוף הסיכונים של הארגון. Xygeni מאפשרת המשך חידוד משפכי קביעת סדרי עדיפויות, מה שמאפשר לצוותי אבטחה להתאים את תנוחת הסיכון שלהם ככל שאיומים חדשים צצים.
מדדי אבטחה היסטוריים ומגמות תיקון מנוצלים כדי לכוונן את אסטרטגיות הפחתת הסיכונים, והתשואות של השקעות ניירות ערך שיפורים ניתנים למדידה. שעות נוספות, אכיפה מונחית מדיניות מיישר את האבטחהcisיונים עם סיבולת סיכון עסקית כל עוד בקרות האבטחה נותרות פרואקטיבית ולא תגובתית.
- תעדוף סיכונים חכם מתמקד בפגיעויות בעלות השפעה על העולם האמיתי.
- הערכת איומים מתמשכת משלב ניצול, נגישות והשפעה עסקית.
- הנחיות אוטומטיות לניקוד סיכונים ותיקון ייעול אבטחהcisייצור יונים.
יישום
בנייה מאובטחת
קסיגני מתחזק שיטות בנייה מאובטחות על ידי שילוב בקרות אבטחה אוטומטיות וניהול תלויות ועל ידי בניית אימות שלמות ישירות לתוך CI/CD pipelineדרך ניתוח הרכב תוכנה (SCA), בדיקות אבטחה סטטיות של יישומים (SAST), ניהול סודות, ו Build Security, Xygeni מבטיחה ש כל בנייה עוקבת אחר תהליך אבטחה חוזר, מונחה מדיניות וניתן לאימות. בנוסף, CI/CD ערבויות אימות אבטחה שכלי אבטחה חיוניים מיושמים באופן עקבי ברחבי pipeline, צמצום החשיפה לסיכון.
עקביות וחזרתיות בתהליך הבנייה
תהליך בנייה מאובטח דורש standardאוטומציה, אימות מתמשך. אוכף Xygeni standardמדיניות בנייה מדורגת דרך CI/CD אימות אבטחה, מאלץ כל בנייה להחיל כלי אבטחה נדרשים, כגון SAST, SCAוסריקת סודות לפני שנמשיך.
קסיגני מקימה build attestations כדי לאמת את שלמות התוכנה, לאמת את מקור התוכנה ולמנוע חפצים שעברו שינוי או לא אומתו מלהתקדם דרך ה- pipelineעל ידי הטמעה שיטות עבודה מומלצות לאבטחה בתהליך הבנייה, ארגונים משיגים עקביות וחזרה, צמצום טעויות אנוש ושיפור איכות התוכנה הכוללת.
אוטומציה של בקרות אבטחה בבנייה Pipeline
אוטומציה של אבטחה חיונית לגילוי ותיקון סיכונים מוקדמים בפיתוח. Xygeni משלב SAST לאתר פגיעויות בקוד לפני הפריסה, טיפול בבעיות אבטחה בשלב המוקדם ביותר האפשרי. בנוסף, סריקת סודות מונעת חשיפה מקרית של אישורים על ידי ניתוח מתמיד של קוד מקור, קבצי תצורה ויומני בנייה.
CI/CD אימות אבטחה מבטיח ש בניית סביבות וכלים פועלת לפי שיטות עבודה מומלצות לאבטחה, הגבלת גישה מיותרת והטלת מדיניות של פחות פריבילגיותXygeni מסלקת צווארי בקבוק באבטחה תוך שמירה על מהירות פיתוח גבוהה על ידי אוטומציה של בדיקות אבטחה בתוך ה... pipeline.
מניעת הגעה של פגמי אבטחה לייצור
אסור שפריטים לא מאומתים או לא מאובטחים יגיעו לעולם לייצור. Xygeni אוכף שערי אבטחה זה באופן אוטומטי בניית קבצים כושלת המכילה פגיעויות קריטיות, סודות חשופים או הפרות תאימותעל ידי שילוב אבטחה ישירות בתוך CI/CD, רק ממצאים מאובטחים ותואמים להמשיך לפריסה.
Xygeni משלבת זיהוי תוכנות זדוניות בתהליך הבנייה כדי להגן עוד יותר על שלמות הבנייה, לזהות שינויים לא מורשים, התקפות בשרשרת האספקה, או... פעילות חשודה ב CI/CD זרימות עבודהארגונים מפחיתים סיכונים על ידי מניעת כניסת פגמי אבטחה לייצור לפני שהם יהפכו לאיומים מהעולם האמיתי.
ניהול תלויות תוכנה באמצעות בקרות אבטחה
יישומים מודרניים מסתמכים במידה רבה על תלויות של צד שלישי וקוד פתוח, מה שהופך אבטחת תלות היא היבט קריטי של בניות מאובטחותXygeni מאפשר ניהול סיכוני שרשרת אספקה אוטומטית של תוכנה, מעקב, אימות ופיקוח מתמידים על כל תלות.
רשימת חומרים של תוכנה (SBOMs) לספק לארגונים נראות מלאה לתוך רכיבי התוכנה, סיוע לצוותי אבטחה זיהוי תלויות מיושנות, הפרות רישוי וסיכונים פוטנציאלייםניטור בזמן אמת מזהה חבילות זדוניות, שינויים לא מורשים ופגיעויות, מה שמפחית את החשיפה להתקפות בשרשרת האספקה.
אוטומציה של אימות אבטחת תלות
לא כל הפגיעויות דורשות תיקון מיידי. Xygeni's SCA עם ניתוח נגישות מבטיח שצוותי האבטחה יתעדפו רק הפגיעויות שמהוות איום ממשי על האפליקציהבמקום להציף צוותים בהתראות, Xygeni אוטומציה של הערכת סיכונים, ומאפשרת תכנון חכם יותרcisייצור יונים.
לשמר היגיינת אבטחה קפדנית, Xygeni אוכף מדיניות אבטחה אוטומטית זֶה סמן וחסום תלויות מסוכנות במהלך תהליך הבנייה, מניעת הכנסת רכיבים לא מאובטחים.
שערי אבטחה ותיקון תלויות
ל למנוע סיכונים בשרשרת האספקה, כלי Xygeni שערי אבטחה החוסמים בניינים המכילים תלויות לא מאושרות או פגיעויות בסיכון גבוהייעול תהליכי עבודה אוטומטיים לתיקון עדכוני תלות, וליישם תיקוני אבטחה מבלי לשבש את הפיתוח.
על ידי ניתוח תלויות עבור דלתות אחוריות, תוכנות זדוניות נסתרות או התנהגות חשודה, Xygeni חל עקרונות אבטחה של אפס אמון לקוד של צד שלישי, מה שמפחית את הסבירות לפגיעה בשרשרת האספקה.
- Standardאכיפת אבטחה מבוקרת מבטיח שכל הבניות יעברו בדיקות אבטחה המונעות על ידי מדיניות.
- אימות בנייה ואימות תלות למנוע חפצים שעברו פגיעה או פגיעים.
- סריקת סודות וזיהוי תוכנות זדוניות שמירה על שלמות שרשרת האספקה של תוכנה.
פריסה מאובטחת
Xygeni מבטיח פריסות מאובטחות ומונעות מדיניות על ידי אוטומציה אימות אבטחה, בקרות תאימות וזיהוי שינויים לא מורשים. על ידי שילוב CI/CD אבטחה, תשתית כקוד (IaCאבטחה וזיהוי אנומליות, קסיגני מונע תצורות שגויות, שינויים לא מורשים וחשיפת אישורים, להבטיח זאת רק יישומים מאומתים ומאובטחים מגיעים לייצור.
אוטומציה של אבטחת פריסה ואכיפת תאימות
תהליך פריסה מאובטח דורש אימות אבטחה מתמשך בכל שלב של CI/CD. אקסיג'ני משלב מנגנוני אימות אבטחה בתוך pipelineים, תוך הבטחת כל הפריסות לעמוד במדיניות האבטחה ובנהלי העבודה המומלצים בתעשייה.
תצורות הפריסה הן אימות אוטומטי נגד מדיניות אבטחה מוגדרות מראש, מניעת תצורות שגויות שעלולות להכניס פגיעויות. CI/CD אימות אבטחה מבטיח שבדיקות אבטחה חיוניות—SAST, SCA, סריקת סודות ואכיפת ציות—מוחלים באופן עקבי ברחבי כל שלבי הפריסה, ומסלק נקודות עיוורות של אבטחה.
Xygeni מאמת IaC תבניות וסקריפטים של פריסה כדי להגן על סביבות ענן ותצורות תשתית, תוך הבטחה שכל התשתית מוקצאת בצורה מאובטחת ועומדת בתקנות קווי בסיס אבטחה כלל-ארגונייםשערי אבטחה מספקים אכיפה אוטומטית, חסימת פריסות המכילות פגיעויות בסיכון גבוה, הפרות מדיניות או תצורות שגויות, תוך הבטחה שרק חפצים מאובטחים מגיעים לייצור.
אימות שלמות הפריסה וזיהוי שינויים לא מורשים
Xygeni מיישמת אימות פריסה כדי להבטיח שרק תוכנה מהימנה ולא מטופלת נכנסת לייצור. אימותים אלה מאמתים את מקור ושלמות של חפצי תוכנה, מניעת הכנסת רכיבים לא מאומתים או קוד פרוץ לתוך סביבות חיות.
Xygeni מנטרת באופן רציף תהליכי פריסה כדי לזהות שינויים לא מורשים, לזהות שינויים חריגים ב pipeline תצורות, הגדרות תשתית וזרימות עבודה של פריסהגילוי אנומליות פרואקטיבי זה מפחית את הסיכון לאיומים פנימיים, תצורות שגויות והתקפות על שרשרת האספקה, מניעת שינויים בלתי מורשים מלהשפיע על סביבות ייצור.
CI/CD זרימות עבודה עוקבות באופן רציף אחר סטיות ממדיניות האבטחה, להבטיח זאת כל פריסה פועלת לפי תהליכים מורשים ומאובטחיםאם מתגלות סטיות, Xygeni מסמן את הבעיה ומספק תובנות אבטחה מפורטות והמלצות אוטומטיות להפחתת נזקים כדי להשיב את הציות.
מניעת חשיפת סודות בפריסה Pipelines
אישורים רגישים כגון מפתחות API, אסימוני גישה וסודות הצפנה חייב להישאר מוגן לאורך כל הפריסה. Xygeni משפר סודות אבטחה על ידי גילוי וטיפול דליפות אישורים בסביבות פריסה לפני שניתן יהיה לנצל אותם.
סריקות Xygeni קבצים, pipelines, סקריפטי תצורה ומשתני סביבה עבור סודות מוטמעים, מניעת חשיפה מקרית על פני SCM, CI/CD זרימות עבודה ותצורות תשתית. SCM ביקורות היסטוריות מאפשרות לצוותי אבטחה לזהות דברים קודמים commitסודות מדור קודם שנותרים נגישים, תוך הבטחת טיפול נאות באישורים מדור קודם.
Xygeni מאמת סודות שזוהו כדי לתעדף מאמצי תיקון, תוך הבחנה בין אישורים פעילים ולא פעיליםצוותי אבטחה יכולים להכיל במהירות סיכונים אמיתיים על ידי התמקדות בסודות תקפים וניתנים לניצול במקום לרדוף אחר תוצאות חיוביות שגויות.
אם סוד תקף נחשף, Xygeni מאפשר תיקון אוטומטי על ידי:
- הפעלת אבטחה playbooks שמבטלים, מסובבים או מבצעים פעולות הפחתה מותאמות אישית, ומבטיחים נטרול של אישורים שנפגעו.
- חסימת פריסות המכיל סודות חשופים, המונעים שחרור של יישומים שנפגעו למצב ייצור.
- אספקת יומני ביקורת מפורטים של סודות שזוהו ופעולות תיקון, תוך הבטחת עמידה בדרישות מדיניות אבטחה ודרישות רגולטוריות.
- אימות אבטחה אוטומטי מבטיח פריסות תואמות ב CI/CD.
- תשתית כקוד (IaC) סריקה מונע תצורות שגויות לפני הייצור.
- זיהוי חריגות בזמן אמת מסמן שינויים לא מורשים וסטיות אבטחה.
ניהול ליקויים
Xygeni משפר ניהול פגמים by אוטומציה של מעקב אחר בעיות אבטחה, תעדוף פגיעויות על סמך סיכון ממשי ושילוב זרימות עבודה לתיקון. על ידי מינוף Application Security Posture Management (ASPM), משפכי קביעת עדיפויות, ו CI/CD אבטחהארגונים יכולים לזהות, לסווג ולפתור פגמי אבטחה יעילות, צמצום החשיפה לסיכונים הניתנים לניצול והפרות ציות.
מעקב וניהול של פגמי אבטחה
ראייה מקוטעת של בעיות אבטחה עלולה להוביל ל... פגיעויות שהוחמצו, תיקון לא עקבי וניהול סיכונים לא יעיל. Xygeni מספקת תצוגה מרכזית של פגמי אבטחה, איחוד ממצאים מ SAST, SCA, IaC security, ו CI/CD סריקות אבטחה אל ממשק ניהול סיכונים יחיד.
By קורלציה של בעיות אבטחה בין מקורות מרובים, Xygeni מבטיחה שצוותי אבטחה ירוויחו נראות מלאה של סיכוני האפליקציה, הימנעות התראות כפולות או פיקוח על ליקויים קריטייםפגמים הם מסווג לפי השפעה עסקית, ניצול וחומרה טכנית, המאפשר לארגונים לתעדף תיקונים משמעותיים בזמן הפחתת עייפות ערנות.
Xygeni מאפשר ניהול מחזור חיי בעיות כדי לייעל את מאמצי התיקון. זה מאפשר לצוותים לעקוב, להקצות ולפתור ליקויים. כלפי פנים או באמצעות מערכות כרטיסים חיצוניות כמו Jira ו פלטפורמות מסרים כמו Slack. זה מבטיח בעיות אבטחה מנוהלות כראוי במסגרת תהליכי עבודה קיימים בפיתוח, שיפור התיאום בין צוותי אבטחה והנדסה.
תעדוף אוטומטי וטיפול בתקלות מבוסס סיכון
ללא תעדוף מובנה, צוותי אבטחה מסתכנים בהצפה של התראות שאינן מציגות איום מיידי. Xygeni מטפלת בכך על ידי שילוב משפכי סדר עדיפויות, המאפשר לארגונים סינון פגמי אבטחה על סמך גורמי סיכון מהעולם האמיתי כמו נגישות, ניצול והשפעה עסקית.
על ידי הבטחת זאת פגיעויות הניתנות לניצול פעיל בסביבות ייצור מטופלות תחילהXygeni עוזרת לצוותי אבטחה התמקדו באיומים הקריטיים ביותר תוך ירידה בסדרי עדיפויות של נושאים עם סיכון מינימלי או ללא סיכון אמיתי. אוטומטי אכיפת מדיניות עוד מבטיח כי פריסות חסומות אם פגמים קריטיים לא פתורים מתגלים, מניעת פגיעויות בסיכון גבוה להגיע לייצור.
ייעול תיקונים ושיפור מתמיד
תיקון יעיל של פגמי אבטחה דורש אינטגרציה חלקה עם זרימות עבודה של מפתחים ו אוטומציה להפחתת מאמץ ידני. קסיגני מאיץ פתרון פגמי אבטחה על ידי הטמעה ישירה של הנחיות אבטחה מעשיות בתוך CI/CD pipelineים, תוך הבטחת קבלת מפתחים המלצות לתיקון קונטקסטואלי מבלי לשבש את תהליכי העבודה שלהם.
כדי למנוע משימות ידניות חוזרות ונשנות, Xygeni אוטומציה של פעולות תיקון, מפעילה תיקונים מבוססי-מדריך לפגיעויות נפוצותזה מפחית את הזמן והמאמץ הנדרשים לטיפול בבעיות אבטחה, ומאפשר לצוותים התמקדות באיומים מורכבים ובעלי השפעה גבוהה.
Xygeni גם עוקבת אחר יעילות הטיפול, מודדת מגמות זמן לתיקון והפחתת סיכונים כוללתזה מאפשר לארגונים להמשיך ולפעול באופן רציף לשפר את רמת האבטחה שלהם, לזהות צווארי בקבוק בתהליכים ולשפר את זמני התגובה, תוך הבטחה כי פגמי אבטחה מנוהל באופן פרואקטיבי ולא באופן ריאקטיבי.
- מעקב מרכזי אחר בעיות אבטחה מבטל פיצול בניהול פגיעויות.
- משפכי סדר עדיפויות להבטיח שהצוותים יתמקדו בסיכונים הניתנים לניצול ובעלי השפעה גבוהה.
- זרימות עבודה אוטומטיות לתיקון להאיץ את פתרון פגמי האבטחה.
אימות
Xygeni מחזקת תהליכי אימות על ידי הטמעה בדיקות מונחות דרישות ו בדיקת אבטחה לתוך זרימות עבודה של פיתוח. על ידי אוטומציה של אכיפת אבטחה ב CI/CDXygeni, תוך מתן עדיפות לפגיעויות על סמך סיכון, ושילוב אימות אבטחה בכל שלב, מבטיחה שהאבטחה תהפוך לחלק בלתי נפרד מאספקת התוכנה ולא לנקודת בקרה של הרגע האחרון.
בדיקות מונחות דרישות
בדיקות אבטחה חייבות להיות מוגדר ומיושם באופן שיטתי בכל שלבי הפיתוח. Xygeni מבטיחה שדרישות האבטחה יעמדו בדרישות נאכף באופן אוטומטי על ידי שילוב צ'קים בתוך CI/CD pipelineכל בנייה עוברת אימות באמצעות בדיקות אבטחה סטטיות של יישומים (SAST) עבור פגיעויות קוד, ניתוח הרכב תוכנה (SCA) עבור סיכוני תלות, סריקת סודות למניעת חשיפת אישורים, ותשתית כקוד (IaC) בדיקות אבטחה לאימות תצורה.
שערי אבטחה משמשים כמנגנוני אכיפה, וחוסמים אוטומטית בניות אם בדיקות אבטחה חסרות או נכשלות במדיניות מוגדרת מראש. עוקב אחר כיסוי הבדיקות על פני יישומים שונים, תוך הבטחת אימות רציף של כל הרכיבים מול דרישות האבטחה. אם מתגלים פערים, ארגונים מקבלים המלצות אוטומטיות לסגירתם. Xygeni, תוך הבטחת יישום תמידי של בדיקות אבטחה, מסירה סתירות ומונע מתוכנה שלא נבדקה להגיע למצב הייצור.
בסיס ניתן להרחבה לבדיקות אבטחה
בדיקות אבטחה אוטומטיות חייבות להיות עקביות וניתנות להרחבה כדי לעמוד בקצב מחזורי פיתוח מהירים. Xygeni משלבת סריקות אבטחה אוטומטיות בכל שלב של... CI/CD, תוך הבטחת גילוי פגיעויות מוקדם ככל האפשר. אימות אבטחה מופעל על כל קוד commit, בנייה ופריסה, תוך ניטור רציף של מצב האבטחה של היישומים. שערי אבטחה חוסמים את הפריסה אם מתגלות פגיעויות קריטיות, תצורות שגויות או הפרות תאימות.
Xygeni גם מונע רגרסיות אבטחה על ידי ביצוע אוטומטי של מעקב אחר פגיעויות שתוקנו ולהבטיח שלא יופיעו שוב בגרסאות עתידיות. בדיקות רגרסיה אלו מבטיחות ששיפורי האבטחה נשמרים לאורך זמן. על ידי הטמעת בדיקות אבטחה ישירות בתוך CI/CD, קסיגני מבטל צווארי בקבוק ידניים ומבטיח שאימות אבטחה מתבצע מבלי לשבש את הפיתוח.
הבנה מעמיקה וקביעת סדרי עדיפויות מבוססי סיכונים
לא כל הפגיעויות מהוות את אותה רמת סיכון. Xygeni משפרת את בדיקות האבטחה על ידי התמקדות ב... קביעת סדרי עדיפויות מבוססי סיכונים, תוך הבטחה שרכיבים בעלי השפעה גבוהה יעברו בדיקה מעמיקה יותר. סריקות אבטחה מועשרות בהערכות השפעה עסקיות, סיוע לצוותים להתמקד בפגיעויות ניתנות לניצול ונגישות הרלוונטיות לאפליקציה.
קביעת סדרי עדיפויות היא דינמית ומתעדכנת כל הזמן ככל שהאיומים מתפתחים. אם מתגלה פרצה בשטח או פגיעות הופכת קריטית יותר, סדרי העדיפויות שלה מותאמים אוטומטית, מה שמפעיל... אימות מחדש מיידי ואכיפת אבטחהגישה מודעת לסיכונים זו מאפשרת לצוותי אבטחה להקצות משאבים במידת הצורך, תוך איזון בין בדיקות אוטומטיות לבין ביקורות ידניות ממוקדות.
בדיקות אבטחה משולבות בתהליכי עבודה של פיתוח
בדיקות אבטחה חייבות להיות משולבות בצורה חלקה עם זרימות עבודה למפתחים כדי להיות יעילים. Xygeni מבטיחה שניתן יהיה לטפל בפגיעויות שזוהו מוקצה למפתחים באמצעות אינטגרציות עם מערכות כרטוס כמו Jira ופלטפורמות מסרים כמו Slackממצאי אבטחה קשורים ישירות לתהליכי עבודה של תיקון, לאפשר לצוותים לפעול על פיהן לפני הפריסה.
- CI/CDשערי אבטחה משולבים לאכוף תאימות לפני שהקוד מגיע לייצור.
- בדיקות אבטחה אוטומטיות ומונעות סיכונים מזהה נקודות תורפה מוקדם.
- אימות אבטחה מתמשך מונע רגרסיות ומשפר את יעילות הבדיקה.
תפעול
קסיגני מתחזק אבטחת תפעול על ידי הפעלת זיהוי אנומליות בזמן אמת, ניהול תשתיות מאובטח ותיקון אוטומטי של פגיעויות. באמצעות ניהול אירועים וסביבהXygeni מבטיחה שאירועי אבטחה יזוהו ויתגברו במהירות, תוך שמירה על סביבות יישומים קשיחות ועדכניות.
ניהול אירועים
אירועי אבטחה לעיתים קרובות נותרים בלתי מזוהים במשך תקופות ארוכות, מה שמאפשר לתוקפים לנצל פגיעויות ולגרום נזק. Xygeni מפחיתה סיכון זה משמעותית על ידי שילוב זיהוי אנומליות והגנה מפני שיבוש קוד, מבטיח זיהוי מוקדם של איומי אבטחה ושינויים לא מורשים.
איתור תקריות משופר על ידי Xygeni's ניטור בזמן אמת של סביבות פיתוח תוכנה, זיהוי פעילויות חשודות ב CI/CD pipelines, מאגרי קוד מקור ויישומים שנפרסוזיהוי אנומליות מנתח באופן רציף התנהגויות בתוך SCM, CI/CDוסביבות ייצור, מסמן ניסיונות גישה לא מורשים, שינויים חריגים בקבצים וסטיות מ standard דפוסי פעילותגישה פרואקטיבית זו מפחית את זמן השהייה, המאפשר לארגונים לזהות אירועי אבטחה לפני שהם מתגברים.
גילוי שיבוש קוד מבטיח ששלמות האפליקציה תישאר שלמה על ידי ניטור שינויים לא מורשים בקוד המקור, בתבניות ובסקריפטים של פריסהאם תוקף מנסה לשנות את לוגיקת האפליקציה או להכניס מטענים זדוניים, Xygeni מתריע לצוותי האבטחה באופן מיידי. ארגונים מקבלים נראות מלאה על ניסיונות פרצות, מה שמאפשר להם... להגיב לפני שתוקפים יצליחו לפרוס תוכנה שנפגעה.
Xygeni מספקת זרימות עבודה אוטומטיות ואינטגרציות עם כלי תזמור אבטחה לתגובה לאירועים. צוותי אבטחה יכולים קישור איומים שזוהו לפלטפורמות תגובה לאירועים, תוך הבטחת טיפול מובנה באירועים באמצעות playbooks, פעולות בלימה אוטומטיות וניתוח פורנזי. על ידי ייעול הזיהוי והתגובהXygeni מאפשרת לארגונים להכיל איומים במהירות ולמזער את ההשפעה התפעולית.
- זיהוי חריגות בזמן אמת ממזער את זמן השהייה של האירוע.
- הגנה מפני שיבוש קוד מונע שינויים לא מורשים.
- זרימות עבודה אוטומטיות לתגובה לייעל את בלימת האירועים והתאוששות מהם.
ניהול סביבה
אבטחת סביבות תפעוליות דורשת אכיפה עקבית של תצורות קשוחות ותיקון מהיר של פגיעויות. Xygeni מבטיחה ש CI/CD pipelineאוכפים קווי בסיס של אבטחה בכל התשתיות וסביבות הפיתוח, מה שמפחית את החשיפה לתצורות שגויות ותוכנה מיושנת.
הקשחת תצורה הוא אוטומטי באמצעות CI/CD אימות אבטחה, תוך הבטחה שכל רכיבי התשתית, כולל סביבות בנייה, תצורות ענן ותלויות זמן ריצה, עומדים בדרישות שיטות עבודה מומלצות לביטחוןXygeni מנטר באופן רציף תשתית-כקוד (IaC) תבניות, סקריפטים לפריסה ומדיניות אבטחה כדי לזהות סטיות מקווי הבסיס שנקבעו. כל תצורה שגויה מסומנת כפגמי אבטחה, מה שמונע מתצורות לא מאובטחות להגיע לייצור.
תיקון ועדכון מואץ דרך יכולות תיקון אוטומטיות, תוך הבטחת טיפול בזמן בפגיעויות בתלות יישומים וברכיבי תשתית. Xygeni משלבת קביעת סדרי עדיפויות מבוססי סיכונים לניהול פגיעויות, תוך הבטחה ש תיקוני אבטחה ועדכונים קריטיים מיושמים תחילהארגונים יכולים אוטומציה של זרימות עבודה לתיקון בעיות, קישור פגמי אבטחה למערכות מעקב אחר בעיות ואכיפת תאימות לתיקונים בתוך CI/CD pipelines.
- CI/CDהקשחת תצורה מונעת מבטיח קווי בסיס של תשתית מאובטחים.
- תיקון ותיקון אוטומטיים להאיץ את פתרון הפגיעויות.
- ניטור ציות רציף שומר על סביבות מאובטחות ומעודכנות.
סיכום
Xygeni מפשט יישום SAMM על ידי שילוב אכיפת אבטחה אוטומטית, קביעת סדרי עדיפויות מבוססי סיכונים וניטור מתמשך אל מחזור חיי פיתוח תוכנה (SDLC)על ידי הטמעה בקרות אבטחה על פני ניהול, תכנון, יישום, אימות ותפעול, ארגונים יכולים לשפר באופן שיטתי את מצב האבטחה שלהם מבלי לפגוע בקצב הפיתוח.
על ידי יישום SAMM עם Xygeni, ארגונים משיגים:
- מעקב סיכונים מתמשך ואוטומציה של תאימות באמצעות נראות בזמן אמת, אכיפת מדיניות וממשל אבטחה.
- תעדוף סיכונים אסטרטגי והערכת איומים עם ניקוד סיכונים דינמי, ניתוח ניצול וזרימות עבודה ממוקדות לתיקון.
- אכיפת אבטחה אוטומטית בין בניות ופריסות, תוך הבטחת אימותי ארטיפקטים מאובטחים, אימות תלות ו- CI/CD שילוב אבטחה.
- אימות אבטחה חזק ואימות בזמן אמת באמצעות שערי אבטחה, בדיקות אבטחה אוטומטיות, ו ASPMאכיפת ציות מונעת.
- ניהול אירועים פרואקטיבי ואבטחת תשתית, תוך מינוף זיהוי אנומליות בזמן אמת, הגנה מפני שיבוש קוד וזרימות עבודה אוטומטיות לתיקון.
עם תעדוף סיכונים אוטומטי, אכיפה מונחית אבטחה וניטור משולב, Xygeni מאפשרת לארגונים לייעל את אימוץ SAMM ו להבטיח בגרות אבטחת תוכנה מתרחבת ביעילות לצד צמיחת העסק.
ארגונים משיגים שיפורים מיידיים בממשל, בדיקות אבטחה, אוטומציה של תאימות והפחתת סיכונים, הפחתת החשיפה ל מתקפות שרשרת אספקה של תוכנה, תצורות שגויות ואיומים תפעוליים עם קסיגני.
אימוץ SAMM הופך יעיל, מדיד וניתן להרחבה, המאפשר לצוותי אבטחה ופיתוח לשפר את בגרות האבטחה מבלי להאט את החדשנות.
