






Serangan rantai pasokan piranti lunak saya tambah akeh kanthi tingkat sing durung tau ana sadurunge. Miturut SecurityWeek, serangan-serangan iki wis tambah akeh 742% sajrone telung taun kepungkur, sing nerangake manawa langkah-langkah keamanan tradisional ora cukup maneh. Minangka tanggapan, Tingkat Rantai Pasokan kanggo Artefak Piranti Lunak (SLSA) kerangka kerja iki dikembangake kanggo mbantu organisasi nguatake proses pangembangan piranti lunak saka wiwitan nganti pungkasan.
Apa kuwi Kerangka Kerja SLSA?
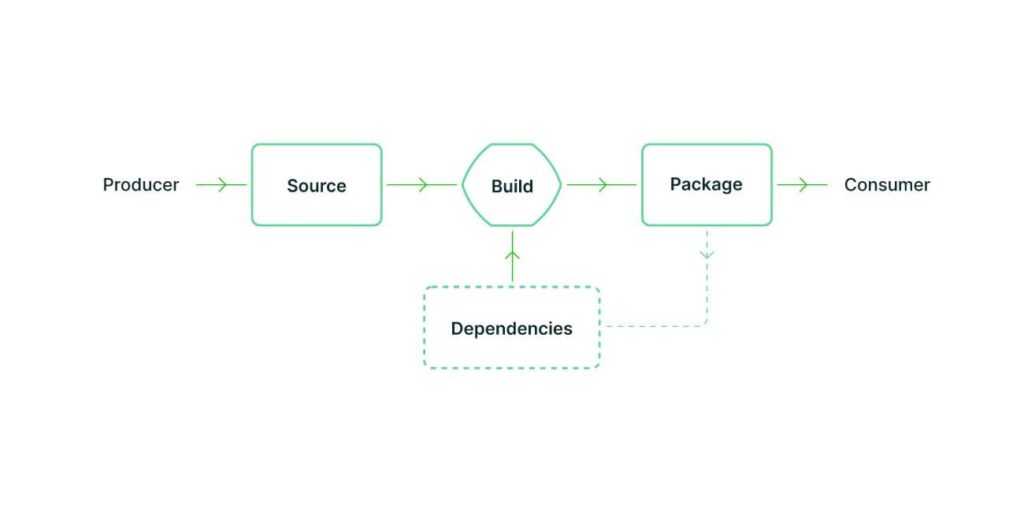
Sumber: SLSA
SLSA framework (Tingkat Rantai Pasokan kanggo Artefak Piranti Lunak), diucapake "salsa" minangka kerangka keamanan komprehensif sing nglindhungi piranti lunak saka pangembangan nganti penyebaran. Iki nemtokake patang tingkat keamanan, saben tingkat dibangun ing ndhuwur sing sadurunge kanggo ningkatake keamanan lan transparansi piranti lunak sajrone siklus uripe.
Iki ringkesan cepet saka papat tingkatan kasebut:
- Tingkat 1: Integritas Dasar – Njamin pembangunan otomatis lan lingkungan sing dikontrol, dadi dhasar kanggo keterlacakan.
- Tingkat 2: Asal-usul – Nglacak asal-usul artefak piranti lunak, supaya bisa dilacak bali menyang sumberé.
- Tingkat 3: Keamanan – Ngleksanakake kontrol akses lan piranti sing bisa direproduksi kanggo ndeteksi gangguan.
- Level 4: Keamanan Maksimum – Nyedhiyakake tingkat perlindungan paling dhuwur kanthi konstruksi anti-rusak, kedap udara, lan kontrol asal-usul sing ketat.
Glosarium Keamanan Xygeni
Kerangka kerja Tingkat Rantai Pasokan kanggo Piranti Lunak (SLSA) mbantu nglindhungi rantai pasokan piranti lunak saka risiko keamanan. Iki njamin piranti lunak dibangun lan disebarake kanthi aman, nggunakake tingkat progresif sing nuntun perusahaan saka otomatisasi dhasar nganti proses sing bisa dilacak kanthi lengkap lan tahan gangguan.
Apa sebabe SLSA iku penting banget kanggo CI/CD Pipelines
Nalika DevOps praktik lan CI/CD pipelineKanggo nyepetake pangembangan piranti lunak, dheweke uga mbabarake kerentanan. Penyerang bisa ngeksploitasi celah kasebut, nyuntikake kode angkoro utawa ngrusak dependensi. Tingkat Rantai Pasokan kanggo Artefak Piranti Lunak ngatasi tantangan kasebut kanthi njamin saben langkah proses pembangunan aman, transparan, lan bisa diverifikasi.
- Visibilitas lan KeterlacakanSLSA nglacak saben owah-owahan lan komponen ing pipeline, saengga luwih gampang ndeteksi kerentanan luwih awal.
- Pertahanan ProaktifIki ngenali lan nyuda risiko sadurunge bisa dieksploitasi.
- Standardijen: SLSA nyedhiyakake sing diakoni standard kanggo ngamanake artefak piranti lunak, njamin konsistensi ing antarane proses pangembangan.
Kepiye Xygeni Ndhukung Kepatuhan SLSA
Nggayuh kepatuhan SLSA ora mung babagan mriksa kothak keamanan, nanging uga babagan nglindhungi rantai pasokan piranti lunak sampeyan nalika njaga pangembangan tetep cepet lan efisien. Kanggo tim DevOps, ngimbangi keamanan lan kecepatan bisa dadi tantangan, utamane ing lingkungan sing cepet berkembang. CI/CD pipelines. Iki panggonane Xygeni melu, ngotomatisasi tugas keamanan penting kanggo mesthekake yen rantai pasokan piranti lunak sampeyan memenuhi lan ngluwihi kerangka kerja SLSA. standards, tanpa ngalangi alur kerja sampeyan.
1. Ngotomatisasi Integritas Bangunan – SLSA Level 1
Langkah pisanan kanggo ngamanake piranti lunak yaiku konsistensi. Xygeni terintegrasi menyang CI/CD pipelines, ngotomatisasi pemantauan bangunan lan njamin saben bangunan ngetutake proses sing bisa diulang lan diverifikasi. Kanthi ngilangi kesalahan manual lan nyuda risiko keamanan, Xygeni mbantu tim nyukupi kepatuhan kerangka kerja SLSA Level 1 kanthi gampang. Iki tegese wiwit wiwitan, bangunan sampeyan dilindhungi lan selaras karo praktik paling apik.
2. Njamin Asal-Usul & Ketertelusuran – SLSA Level 2
Ngerti saka ngendi asale komponen piranti lunak sampeyan iku penting banget kanggo keamanan. Ing framework SLSA Level 2, Xygeni kanthi otomatis nglacak asal-usul saben artefak, nggawe rekaman sing ora bisa diowahi lan ora bisa diowahi. Kanthi visibilitas lengkap menyang piranti lunak sampeyan. pipeline, tim bisa nglacak saben komponen bali menyang sumberé, saéngga luwih gampang ndeteksi owah-owahan sing ora sah lan nyegah serangan rantai pasokan.
3. Nguatake Kontrol Keamanan, SLSA Level 3
Nalika ancaman keamanan saya tambah, perlindungan sing luwih kuwat dadi perlu. Ing framework SLSA Level 3, Xygeni ngenalake kontrol keamanan canggih, kayata pelacakan ketergantungan wektu nyata lan analisis jangkauan. Tinimbang ngebaki tim kanthi tandha-tandha, Xygeni nyaring kerentanan sing ora bisa dieksploitasi, saengga para pangembang bisa fokus ing risiko nyata. Kanthi pamriksan ketergantungan bawaan, komponen pihak katelu ngalami tinjauan keamanan sing ketat sadurunge digunakake.
4. Nggayuh Keamanan Maksimum nganggo Bangunan Hermetik, SLSA Level 4
Ing framework SLSA Level 4, keamanan piranti lunak tekan titik paling dhuwur standard. Wangunan hermetik, sing nyegah katergantungan marang katergantungan eksternal sing durung diverifikasi, minangka kunci kanggo mesthekake yen saben wangun aman lan tahan gangguan. Xygeni ngotomatisasi proses iki, mesthekake saben artefak digawe ing lingkungan sing dikontrol lan terisolasi. Kanthi verifikasi saben langkah wangun, nyathet owah-owahan, lan nyegah modifikasi sing ora sah, Xygeni menehi kapercayan lengkap babagan integritas piranti lunak tanpa ngalangi pangembangan.
Kanthi Xygeni, nggayuh kepatuhan SLSA iku gampang, otomatis, lan terintegrasi kanthi lengkap menyang CI/CD pipelines.
carane Xygeni Build Security Nguatake Atestasi SLSA
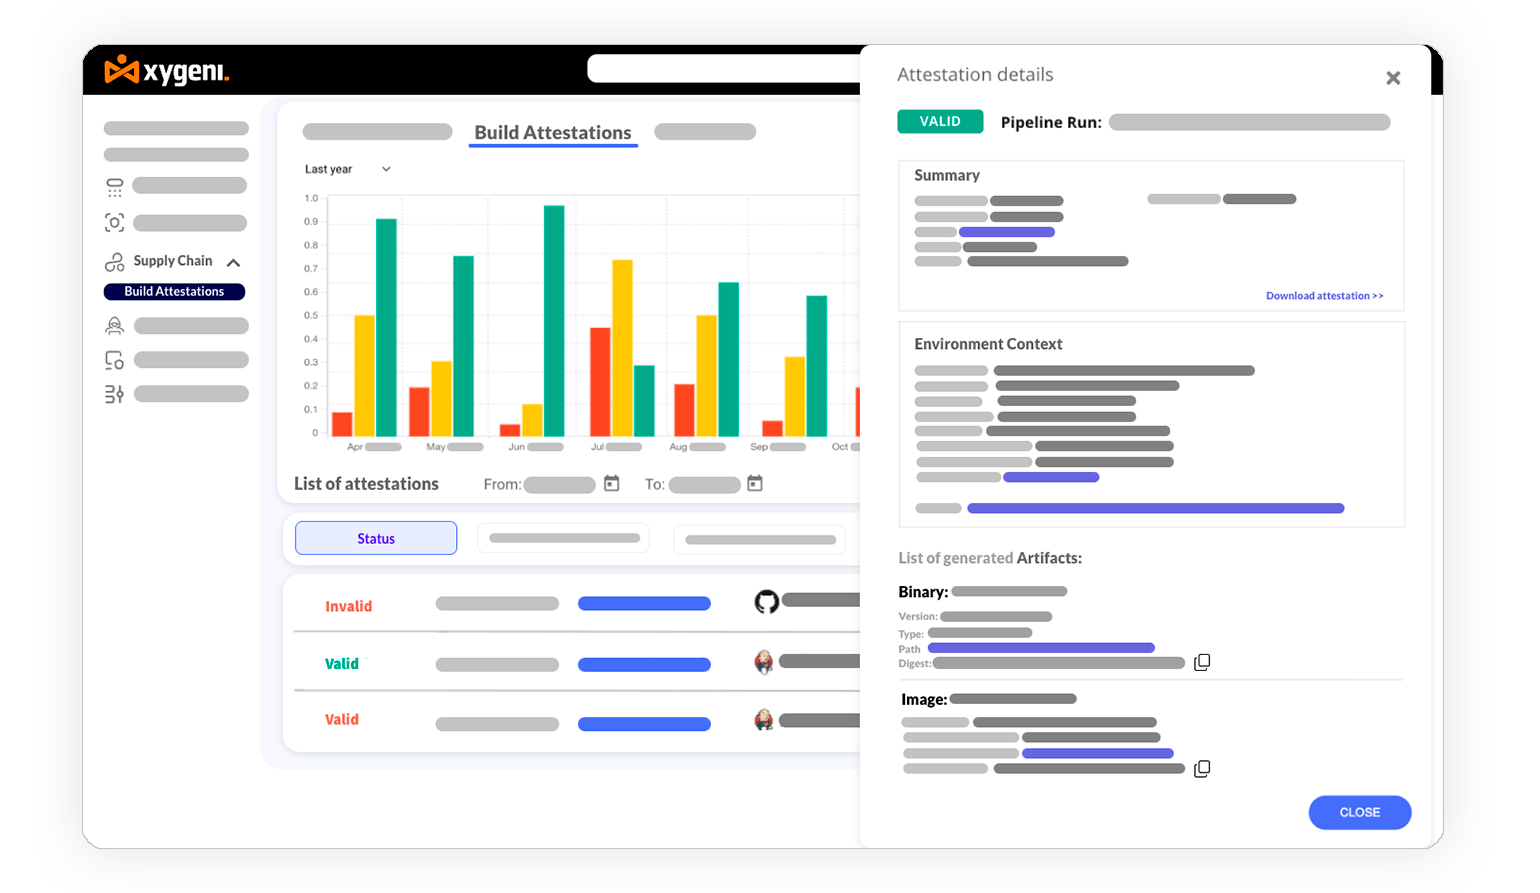
Nggayuh Tingkat Rantai Pasokan kanggo kepatuhan Artefak Piranti Lunak ora mung babagan ngawasi versi, nanging uga mbutuhake asal-usul, verifikasi, lan penegakan keamanan sing terus-terusan. Xygeni Build Security nyederhanakake proses iki kanthi otomatisasi generasi atestasi, validasi, lan manajemen, nggampangake sampeyan njamin integritas piranti lunak sampeyan tanpa nambah gaweyan ekstra kanggo para pangembang.
Nggawe Atestasi kanthi Otomatis
Kapercayan marang piranti lunak diwiwiti saka atestasi sing kuwat lan bisa diverifikasi. SALT (Software Attestations Layer for Trust) saka Xygeni kanthi otomatis nggawe atestasi sing tundhuk karo SLSA kanggo saben bangunan, sing menehi sertifikasi integritas lan nglacak asal-usule. Iki njamin saben langkah ing proses bangunan didokumentasikake, tahan gangguan, lan aman.
Verifikasi Gampang & Manajemen Terpusat
Ngatur atestasi ing pirang-pirang pipelinebisa dadi akeh banget. Kanthi Xygeni, tim bisa verifikasi atestasi kanthi gampang, mesthekake yen saben komponen piranti lunak selaras karo kabijakan keamanan. Platform Xygeni nyentralake manajemen atestasi, nyedhiyakake siji papan kanggo nglacak, audit, lan ngetrapake kepatuhan karo Tingkat Rantai Pasokan kanggo Artefak Piranti Lunak lan NIST SP 800-204D standards.
Rapi CI/CD Integrasi kanggo Adopsi Cepet
Keamanan kudune bisa digunakake karo para pangembang, dudu nglawan dheweke. Xygeni SALT terintegrasi kanthi lancar menyang sing wis ana CI/CD pipelines, nawakake aksesibilitas baris perintah (CLI) lan penegakan keamanan otomatis. Apa tim sampeyan nggunakake GitHub, GitLab, Jenkins, utawa Azure DevOps, Xygeni ngaktifake validasi pengesahan wektu nyata, njamin bangunan aman lan bisa diverifikasi kanthi lengkap ing saben lingkungan.
Kepatuhan Ujung-Tekan-Ujung Tanpa Gangguan
Xygeni nggampangake kepatuhan SLSA kanthi njamin saben artefak piranti lunak didhukung dening pengesahan sing bisa diverifikasi sacara kriptografi. Kanthi verifikasi otomatis, pelacakan asal-usul lengkap, lan jero CI/CD integrasi, tim bisa memenuhi keamanan paling dhuwur standards tanpa ngalangi pangembangan.
kanthi Xygeni Build Security, nggayuh kepatuhan pengesahan SLSA iku prasaja, otomatis, lan wis tertanam kanthi lengkap ing alur kerja DevSecOps sampeyan.
Praktik Paling Apik kanggo Ngleksanakake Kerangka Kerja SLSA
Ngintegrasi kerangka Level Rantai Pasokan kanggo Artifak Piranti Lunak menyang alur kerja sampeyan mbutuhake keseimbangan keamanan karo efisiensi. Kanthi miwiti cilik, nglibatake para pemangku kepentingan, nggunakake otomatisasi, lan iterasi adhedhasar umpan balik, sampeyan bisa amanake rantai pasokan piranti lunak sampeyan nalika njaga kelincahan. Mangkene carane Xygeni ndhukung saben langkah.
1. Nglakokake Penilaian Awal
Evaluasi proses pangembangan piranti lunak sampeyan saiki lan identifikasi kesenjangan sing ana gandhengane karo syarat kerangka kerja SLSA. Xygeni mbantu memetakan aset lan dependensi kritis. Iki ngenali kerentanan lan nyorot area sing kudu ditingkatake kanggo nyukupi SLSA. standards.
2. Melu Stakeholders Awal
Njamin dukungan saka tim pangembangan, keamanan, lan operasi kanthi nuduhake keuntungan saka integrasi SLSA, kayata nyuda risiko rantai pasokan. Xygeni nyedhiyakake laporan sing jelas, saengga gampang kanggo para pemangku kepentingan kanggo nglacak kemajuan lan mangerteni ajine SLSA.
3. Mulai Cilik lan Skala Mboko sithik
Coba uji coba proyèk kanggo nguji praktik SLSA kanthi skala cilik. Skalakake menyang proyèk sing luwih gedhé nalika tim sampeyan saya nyaman. Piranti saka Xygeni nggampangake miwiti lan ngetrapake praktik SLSA kanthi bertahap, diwiwiti kanthi mbangun otomatis lan nglacak asal-usul piranti lunak sampeyan.
4. Ngintegrasikake Praktik SLSA menyang Alur Kerja sing Wis Ana
Gunakake otomatisasi kanggo nyemat praktik SLSA menyang CI/CD pipelines, minimalake gaweyan manual lan njamin konsistensi. Xygeni terintegrasi kanthi jero karo CI/CD pipelines, ngotomatisasi tugas keamanan kaya pemantauan bangunan, analisis ketergantungan, lan generasi asal-usul.
5. Nyedhiyakake Pelatihan lan Sumber Daya
Priksa manawa tim ngerti kanthi lengkap syarat SLSA liwat program pelatihan lan dokumentasi sing jelas. Xygeni nawakake dhukungan kanggo pelatihan lan onboarding, nyedhiyakake antarmuka sing ramah pangguna lan laporan rinci kanggo adaptasi sing gampang.
6. Tinjau lan Ulangi kanthi Rutin
Nliti efektifitas praktik SLSA kanthi rutin lan nyetel adhedhasar umpan balik. Laporan lan analitik rinci saka Xygeni ngidini sampeyan ajeg ngawasi lan nyetel strategi keamanan sampeyan.
7. Manfaatake Sumber Daya Komunitas SLSA
Melu komunitas SLSA kanggo praktik paling apik lan kontribusi maneh kanggo nuduhake pengalaman sampeyan. Xygeni ndhukung kepatuhan lan mbantu organisasi sampeyan tetep nyambung karo upaya keamanan sing luwih jembar.
8. Ngawasi lan Nglakokake Kepatuhan
Nglakokake pemantauan wektu nyata lan mekanisme penegakan otomatis kanggo njamin kepatuhan terus-terusan karo SLSA. Xygeni terus-terusan ngawasi kepatuhan lan ngirim tandha otomatis kanggo kerentanan apa wae, utamane ing komponen pihak katelu. Penegakan keamanan diintegrasikan langsung menyang CI/CD pipeline.
Ngamanake Masa Depanmu karo Xygeni lan SLSA
Ngamanake rantai pasokan piranti lunak sampeyan dudu pilihan maneh, nanging kudu. Kerangka kerja SLSA menehi sampeyan rencana sing jelas kanggo nglindhungi piranti lunak sampeyan, saka keamanan dhasar nganti metode anti-gangguan sing luwih maju. Kanthi Xygeni, sampeyan bisa nyederhanakake kepatuhan lan ningkatake langkah-langkah keamanan kanthi gampang, njaga piranti lunak sampeyan aman, kuwat, lan siap kanggo masa depan.
Pengin nglindhungi rantai pasokan piranti lunak sampeyan? Deloken kepiye Xygeni bisa mbantu sampeyan nyukupi Tingkat Rantai Pasokan kanggo Artefak Piranti Lunak standardlan nglindhungi sistem digital sampeyan saiki.

FAQ: Ngerteni Kerangka SLSA kanggo CI/CD Pipelines
Apa SLSA sing paling apik? Standard kanggo CI/CD Pipelines?
SLSA (Supply-chain Levels for Software Artefacts) minangka salah sawijining kerangka keamanan sing paling komprehensif lan diadopsi sacara wiyar kanggo CI/CD pipelines. Iki nyedhiyakake pendekatan sing terstruktur lan berjenjang kanggo ngamanake pangembangan piranti lunak, fokus ing integritas bangunan, asal-usul, lan resistensi gangguan.
Sanajan SLSA dudu siji-sijine standard, iku katon mencolok amarga:
- Nyertakake kabeh siklus urip piranti lunak, wiwit saka integritas kode sumber nganti panyebaran.
- Nemtokake tingkat keamanan sing jelas (1-4), saengga bisa diadaptasi kanggo macem-macem kabutuhan keamanan.
- Bisa digunakake bebarengan karo framework keamanan liyane kaya ta NIST SP 800-204D lan OWASP's CI/CD Risiko Keamanan.
Kanggo organisasi sing pengin nguatake CI/CD keamanan, SLSA minangka pilihan sing apik banget. Nanging, gumantung saka kabutuhan kepatuhan tartamtu, sawetara tim uga bisa ngetutake NIST, CIS, utawa kerangka kerja keamanan khusus industri bebarengan karo SLSA.
Sapa sing ngatur Kerangka SLSA kanggo CI/CD Pipelines?
SLSA diatur dening OpenSSF (Open Source Security Foundation), sawijining proyèk Linux Foundation sing didedikake kanggo ningkatake software supply chain security. OpenSSF kerja sama raket karo Google, GitHub, Microsoft, lan para pemimpin industri liyane kanggo ngembangake lan nyempurnakake kerangka kerja SLSA.
Kelompok kerja SLSA terus-terusan nganyari kerangka kerja kanggo ngatasi ancaman sing muncul, selaras karo praktik paling apik, lan ningkatake adopsi keamanan ing CI/CD pipelines. Sapa waé sing kepengin nyumbang utawa tetep nganyari babagan perkembangan SLSA bisa melu karo OpenSSFkomunitas lan kelompok kerja.
