






The kerangka kerja MITER ATT&CK wis dadi global standard kanggo nglasifikasikake kepiye para penyerang beroperasi. Sampeyan bakal kerep ndeleng tulisan kasebut kanthi rong cara: Serangan miter lan mitra att&ckKalorone nuduhake sumber daya sing padha. Kadhangkala wong uga nyebutake Kerangka serangan MITRE utawa rangka mitra att&ck.
Senajan akeh sing nggunakake dening analis keamanan, akeh pangembang isih ndeleng minangka prekara sing ora ana gandhengane karo pegaweyane saben dina. Nanging, kerangka kerja iki uga migunani kanggo DevSecOpsIki nawakake peta taktik lan teknik sing jelas sing digunakake para penyerang, sing bisa diterapake langsung menyang pipelines, kode, lan dependensi.
Ing pandhuan iki, kita nyedhiyakake pandhuan praktis gambaran kerangka miter att&ck saka perspektif pangembang. Kita nerangake carane nyambungake ATT&CK karo risiko nyata kayata injeksi ketergantungan, paparan rahasia, lan CI/CD penyalahgunaan. Kajaba iku, kita nuduhake kepiye alat kaya Xygeni mbantu para pangembang napsirake temuan ing konteks taktik lan teknik ATT&CK, saengga luwih gampang dingerteni lan diprioritasake.
Apa kuwi MITRE ATT&CK?
The MITRE resmi Kerangka kerja ATT&CK kuwi basis kawruh sing ngatur tindak-tanduke mungsuh nalika nyoba ngrusak sistem. Anggep wae kaya peta: saben taktik makili tujuan (kaya entuk akses utawa nyolong kredensial), lan saben teknik nerangake metode sing digunakake penyerang kanggo nggayuh tujuan kasebut.
Senajan sawetara panelusuran nyebutake minangka Apa sing diarani kerangka serangan mitra utawa mung apa kuwi serangan mitra, kaloro istilah kasebut nuduhake proyek sing padha: pandhuan praktis kanggo prilaku penyerang sing dikelola dening MITRE.
Cekakipun, ATT&CK mbantu sampeyan mangertos ora mung manawa ana sing rentan, nanging uga kepiye bisa dieksploitasi ing jagad nyata. Kanggo para pangembang, iki tegese pindhah saka tandha-tandha sing ora jelas menyang wawasan sing bisa ditindakake sing ana gandhengane karo penyerang nyata. playbooks.
Apa tegese MITRE?
Akeh wong sing nganggep MITRE iku akronim. Nanging, sejatine dudu. MITRE iku jeneng organisasi nirlaba sing nggawe ATT&CK kanggo mbantu pemerintah, enterprises, lan komunitas keamanan. Tujuane yaiku kanggo nuduhake kawruh mungsuh kanthi terbuka, supaya kabeh wong, wiwit saka analis nganti pangembang, bisa mbela awake dhewe kanthi luwih apik.
cathetan: MITER Corporation nglakokake sawetara inisiatif keamanan, kayata penetapan ID CVE lan dhukungan NVD. MITRE ATT&CK minangka salah sawijining proyèke, sing fokus ing pemetaan taktik lan teknik mungsuh.
Kerangka Kerja MITRE ATT&CK Dijlentrehake kanggo Para Pengembang
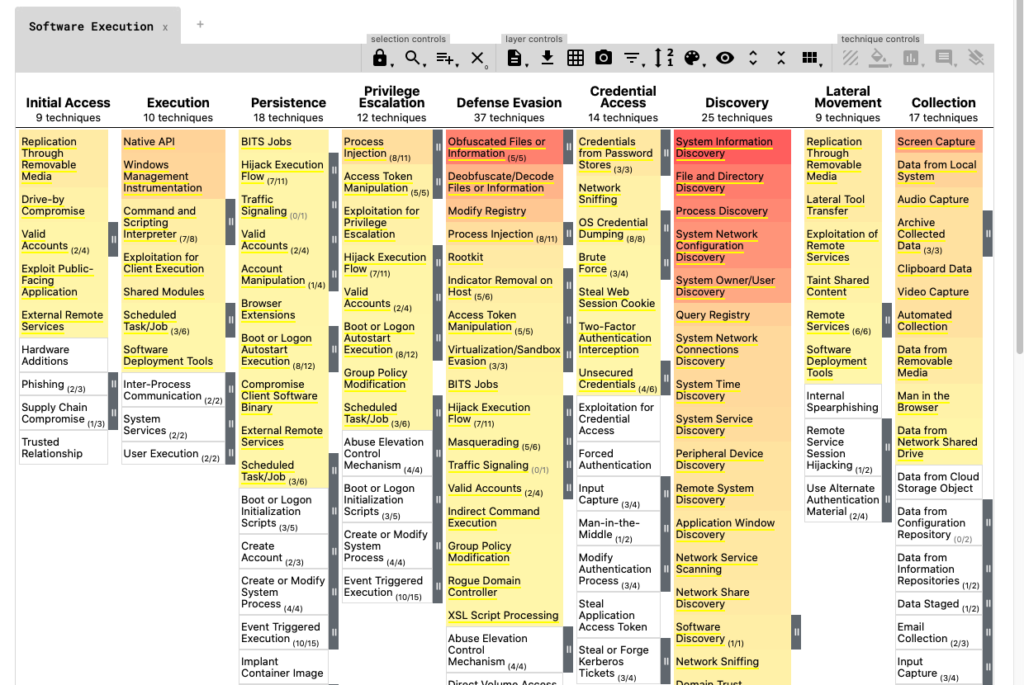
The kerangka kerja MITER ATT&CK dudu basis data bug utawa CVE. Nanging, iki minangka matriks prilaku penyerang: saben kolom nuduhake taktik (apa sing dikarepake penyerang), lan ing saben taktik ana Techniques (kepriye carane dheweke nyoba nindakake).
Kanggo para pangembang, sampeyan bisa nganggep ATT&CK minangka dhaptar pola serangan umum sing bisa katon ing kode, dependensi, utawa CI/CD pipelines.
Matriks MITRE ATT&CK ing Praktek
Iki sawetara taktik lan teknik sing paling penting kanggo DevSecOps:
- Akses Awal (T1190): A misconfigured Terraform skrip ninggalake ember méga sing mbukak.
- Eksekusi (T1059): A
curl | bashprintah ing Dockerfile mbukak kode sing durung diverifikasi sajrone build. - Akses Kredensial (T1552): An Token AWS di-hardcode ing
.envfile kasebut menehi akses langsung marang penyerang. - Eksfiltrasi (T1048): Sing jahat Paket NPM ngirim data menyang njaba lingkunganmu kanthi meneng-meneng.
- Kegigihan (T1547): Skrip pasca-instalasi sing didhelikake njamin penyerang bisa mlebu maneh sawise diresiki.
Kanthi mepetakan masalah kasebut menyang matriks ATT&CK, para pangembang langsung ndeleng kepiye salah konfigurasi sing prasaja utawa praktik sing ora aman nyambung menyang skenario serangan ing jagad nyata.
Apa Sebab MITRE ATT&CK Penting ing DevSecOps
Akeh pangembang sing mikir ATT&CK mung kanggo analis, nanging sing bener yaiku kosok baline. Nalika kerentanan utawa salah konfigurasi ana gandhengane karo taktik kaya execution or Akses Kredensial, dadi luwih gampang kanggo:
- Ngerti ing perspektif penyerang.
- Prioritasake temuan endi sing kudu didandani dhisik.
- Komunikasi karo tim keamanan nganggo basa sing padha.
Real Pipeline conto
Contone, a skrip pascainstal sing mbebayani ing paket NPM dipetakan menyang execution lan Exfiltration.
Kajaba iku, a Berkas Terraform sing salah konfigurasi mbukak ember S3 nyambung langsung menyang Akses Awal.
A token AWS sing dikode keras ing repo kanthi jelas nggambarake Akses Kredensial.
Pungkasane, an data beaconing dependensi sing dikaburkan metu aligns with Komando lan Kontrol (C2).
Tinimbang mung ndeleng label "keparahan kritis", para pangembang entuk crita cetha babagan kepiye para penyerang bakal nggunakake masalah kasebut. Iki ndadekake keamanan kurang abstrak lan luwih bisa ditindakake.
Nggedhekake Gap
Pungkasanipun, ATT&CK mbangun jembatan antarane pangembang lan tim keamananKaloro pihak nggunakake taktik lan teknik sing padha kanggo njlèntrèhaké risiko. Para pangembang bisa nyaring temuan sing dipetakan menyang Akses Awal or Exfiltration, dene analis bisa ndeleng repo lan pipelinepaling kerep kena pengaruh. Konteks sing dienggo bareng iki ndadekake triase luwih cepet, nyuda gangguan swara, lan njamin masalah sing berdampak dhuwur didandani dhisik.
Taktik lan Teknik MITRE ATT&CK ing DevSecOps
The kerangka kerja MITER ATT&CK asring dideleng minangka teori. Nanging, kanggo para pangembang, iki langsung diterjemahake dadi kode umum lan pipeline masalah. Tabel ing ngisor iki nuduhake kepiye spesifik teknik att&ck mitra pemetaan karo skenario DevSecOps saben dina.
| Taktik ATT&CK | ID Teknik | Conto DevSecOps |
|---|---|---|
| Akses Awal | T1190 | Skrip Terraform sing salah konfigurasi mbukak bucket S3. |
| execution | T1059 | curl | bash ing njero Dockerfile mbukak kode sing durung diverifikasi. |
| Akses Kredensial | T1552 | Token AWS di-hardcode ing .env ngajukake. |
| Exfiltration | T1048 | Katergantungan karo kode sing dikaburkan sing menehi isyarat metu saka build. |
| Kegiyatan | T1547 | Skrip pascainstalasi sing mbebayani didhelikake ing paket NPM. |
Nyatane, iki mbuktekake yen kerangka serangan mitre ora abstrak. Iki nggambarake masalah sing padha sing diadhepi para pangembang saben dina ing repo lan CI/CD pipelines.
Nglamar MITRE ATT&CK ing CI/CD Pipelines
Ing DevSecOps, pipelines asring dadi jembatan antarane kode lan produksi. Nanging, dheweke uga dadi permukaan serangan anyar. Masalah pemetaan ing CI/CD Taktik lan teknik ATT&CK kanggo MITRE mbantu para pangembang ndeleng risiko kanthi cara sing terstruktur.
Saka Peringatan Umum nganti Temuan sing Dipetakan ATT&CK
Tinimbang pesen sing ora jelas kaya "Skrip sing ora aman dideteksi", temuan bisa ditandai karo konteks ATT&CK:
- Eksekusi (T1059): A
curl | bashprintah ing njero Dockerfile ngidini penyerang mbukak kode sembarang. - Akses Kredensial (T1552): An
.envFile nganggo token AWS sing di-hardcode menehi akses langsung menyang sumber daya maya. - Eksfiltrasi (T1048): Ketergantungan sing ngemot kode beaconing sing dikaburkan kanthi meneng-meneng ngirim data menyang njaba org.
- Kegigihan (T1547): Skrip pasca-instalasi sing mbebayani njamin penyerang bisa entuk maneh akses sanajan wis diresiki.
Akibate, para pangembang ora mung ndeleng "kritis" vs "medium". Dheweke ndeleng kepiye penyerang bakal ngeksploitasi, lan kenapa iku penting ing istilah jagad nyata.
Apa Sebab Iki Bisa Digunakake kanggo Para Pengembang
Kajaba iku, nggunakake ATT&CK ing pipelines nggampangake prioritas:
- Masalah sing ana gandhengane karo Akses Awal or Akses Kredensial asring ngalangi penggabungan.
- Masalah sing ditandai ing ngisor iki Exfiltration nuntut respon sing luwih cepet, amarga ana risiko bocor data.
- Teknik kanthi tingkat keruwetan sing luwih endhek bisa ditriage mengko tanpa ngalangi alur kerja.
Nyatane, pemetaan menyang ATT&CK ngowahi pamriksan keamanan dadi alat praktis kanggo para pangembang. Iki nyuda gangguan, menehi konteks, lan nyelarasake basa keamanan karo tugas coding saben dina.
Kepiye Xygeni Mbantu Pengembang Nggunakake MITRE ATT&CK
Xygeni ora ngganti kerangka kerja MITRE ATT&CK, nanging nggampangake para pangembang kanggo nyambungake temuan karo taktik lan teknik ATT&CK. Platform iki ndeteksi risiko ing saindenging SAST, SCA, IaC pemindaian, rahasia, lan pamriksan malware. Temuan iki banjur bisa dipahami ing konteks ATT&CK:
- Wong sing ora aman
curl | bashprintah ing njero Dockerfile ana hubungane karo Eksekusi (T1059). - Skrip pasca-instalasi sing dikaburkan ing njero paket NPM selaras karo Eksfiltrasi (T1048).
- Token sing di-hardcode ing file konfigurasi cocog karo Akses Kredensial (T1552).
Apa sebabe iki penting? Amarga ATT&CK menehi para pangembang cara sing terstruktur kanggo mikir babagan prilaku penyerang nyata. Tinimbang mung ngadhepi label "kritis" utawa "medium", para pangembang bisa ndeleng gambaran sing luwih gedhe: taktik endi sing didayakake dening kerentanan lan kenapa ndandani iku penting banget.
Kajaba iku, ATT&CK nggawe kosakata sing dienggo bareng antarane para pangembang lan tim keamanan. Nalika temuan diterangake nganggo taktik kaya Akses Awal or Akses Kredensial, kaloro pihak mangerteni risiko kasebut kanthi istilah sing padha, saengga triase luwih cepet lan kurang subyektif.
Xygeni nguatake proses iki kanthi:
- Ndeteksi masalah luwih awal ing repos lan pipelines.
- Mblokir sing ora aman digabung karo guardrails.
- Nyoroti jinis risiko sing bisa diinterpretasikake liwat ATT&CK.
Kanthi cara iki, para pangembang bisa ngluwihi cacah kerentanan lan mangerteni teknik penyerang sejati didhelikake ing kode lan pipelines.
Daftar Priksa: Nggawa MITRE ATT&CK menyang Panjenengan Pipelines
| Langkah | Tindakan | Napa Iku Penting |
|---|---|---|
| 1. Temuan Peta | Sambungake SAST, SCA, IaC, lan asil pindai rahasia kanggo taktik ATT&CK. | Menehi konteks marang para pangembang kanthi nuduhake kepiye kerentanan bisa dihubungake karo serangan nyata. |
| 2. Ngatur Guardrails | Blok bakal gabung kanthi otomatis nalika teknik ATT&CK sing penting katon. | Nyegah kode sing bisa dieksploitasi supaya ora tekan produksi pipelines. |
| 3. Gunakake Dashboards | Lacak taktik lan teknik ATT&CK endi sing katon ing antarane repo lan tim. | Mbantu ngutamakake perbaikan lan nemokake celah jangkoan kanthi cepet. |
| 4. Pengembang Sepur | Mlakua liwat conto nyata kaya ora aman IaC, rahasia, utawa katergantungan. | Ndadekake ATT&CK konkret lan migunani kanggo tugas coding saben dina. |
| 5. Review ajeg | nyetel guardrails lan pemetaan kanggo ngimbangi ancaman anyar. | njamin pipeline pertahanan berkembang nganggo teknik penyerang. |
kesimpulan
Kerangka kerja MITRE ATT&CK ora mung sumber daya kanggo analis; nanging uga piranti praktis sing bisa digunakake dening para pangembang kanggo ngamanake kode, pipelines, lan katergantungan. Kanthi memetakan risiko menyang taktik lan teknik ATT&CK, tim pengembang ngluwihi tandha umum lan entuk tampilan sing jelas babagan kepiye para penyerang bisa ngeksploitasi piranti lunak kasebut.
Kajaba iku, basa sing dienggo bareng iki ngubungake kesenjangan antarane keamanan lan pangembangan. Para pangembang ngerti kenapa token sing di-hardcode ora mung praktik sing ala, nanging kasus nyata saka Akses KredensialSemono uga, analis ndeleng kepiye masalah ing IaC utawa ketergantungan sing cocog karo Akses Awal or execution.
Yen sampeyan pangembang, wiwiti saka sing cilik: petakake siji utawa loro temuan saka repo sampeyan karo matriks MITRE ATT&CK. Akibate, sampeyan bakal langsung ngerti apa sampeyan kena taktik kaya Akses Awal, execution, utawa ExfiltrationLatihan ikicismung iku sing ndadekake risiko luwih nyata lan luwih gampang diprioritasake.
Kanthi Xygeni, sampeyan ora perlu ngatasi iki dhewekan. Temuan saka SAST, SCA, rahasia, IaC, lan pemindaian malware bisa diinterpretasikake liwat taktik lan teknik ATT&CK. Mulane, sampeyan bisa nyaring miturut TTP, ngetrapake guardrails in CI/CD, lan mblokir kode sing ora aman sadurunge tekan produksi.
👉 Pesan demo Xygeni lan delengen kepiye taktik MITRE ATT&CK nyambung karo repo sampeyan lan pipelines sajrone menit.

