





Njamin keamanan aplikasi saiki wis luwih penting. Ing wulan Agustus 2024, pangguna internet ing saindenging jagad nemokake 52,000 Kerentanan lan Paparan Keamanan IT Umum anyar (CVEsIki nuduhake peningkatan sing tajem saka taun 2023, sing mecah rekor 29,000 CVE dilapurake ing setaun. Ing konteks iki, mbandhingake SAST vs DAST iku penting kanggo mangerteni carane ngatasi ancaman sing saya tambah iki. Ngerti apa sing SAST lan DAST, lan kepiye carane nglindhungi saka kerentanan, iku penting banget kanggo organisasi sing pengin ngamanake aplikasi. Artikel iki njelajah DAST vs SAST, keuntungan unik, lan kenapa SAST minangka pilihan sing unggul kanggo keamanan aplikasi modern.
apa SAST lan DAST? Ngerteni Dasar-Dasar
apa SAST, lan Apa Sebab Iku Penting?
Pengujian Keamanan Aplikasi Statis (SAST) iku teknik uji coba kothak putih sing mindhai kode sumber, bytecode, utawa binar kanggo ngenali kerentanan. Ora kaya DAST, sing nguji aplikasi sing mlaku, SAST nganalisa kode sadurunge disebarake, nemokake masalah luwih awal. Ngerteni apa sing SAST lan DAST mbantu organisasi nggawe keputusan sing tepatcisbabagan ngamanake aplikasi kanthi efektif.
SAST efektif banget kanggo ngenali kerentanan kritis, kayata injeksi SQL, buffer overflows, lan skrip lintas situs (xssKanthi nggabungake SAST menyang CI/CD pipelines, para pangembang bisa nampa umpan balik wektu nyata, saengga bisa nyuda kemungkinan kerentanan sing mlebu ing produksi.
Nilai saka SAST dikuatake nalika diintegrasi menyang fase pangembangan, kaya 37% organisasi wis nindakakeIntegrasi awal iki nyelarasake keamanan karo alur kerja pangembangan, ngaktifake umpan balik wektu nyata sing nyepetake remediasi lan ningkatake praktik pengkodean sing aman.
Fitur Utama SAST:
- Deteksi Proaktif: Nemokake kerentanan sadurunge aplikasi disebarake.
- Integrasi-Friendly: Disematake menyang CI/CD pipelines, nyedhiyakake umpan balik wektu nyata kanggo para pangembang.
- Efektif Biaya: Ndandani kerentanan sajrone coding luwih murah tinimbang ngatasi sawise panggunaan.
Apa kuwi DAST, lan Kepiye Cara Kerjane?
Beda karo SAST, Tes Keamanan Aplikasi Dinamis (DAST) ngevaluasi aplikasi nalika lagi mlaku. Metode uji coba black-box iki nyimulasikake serangan eksternal kanggo nemokake kerentanan, kayata cacat otentikasi utawa API sing salah konfigurasi. Nalika nimbang apa sing SAST lan DAST, fokus runtime DAST minangka pelengkap SASTkeamanan tahap awal, sanajan SAST asring nyedhiyakake penghematan biaya lan wektu sing luwih gedhe.
Fitur Utama DAST:
- Tes Wektu Proses: Nyimulasikake skenario serangan ing jagad nyata.
- Pendekatan Kothak Ireng: Bisa digunakake tanpa akses menyang kode sumber.
- Fokus ing Risiko Runtime: Ndeteksi masalah sing muncul saka salah konfigurasi khusus lingkungan.
Sanajan migunani kanggo ngenali kerentanan runtime, DAST nduweni watesan sing penting, utamane kanggo keamanan tahap awal.
SAST vs DAST: Bedane Utama Dijlentrehake
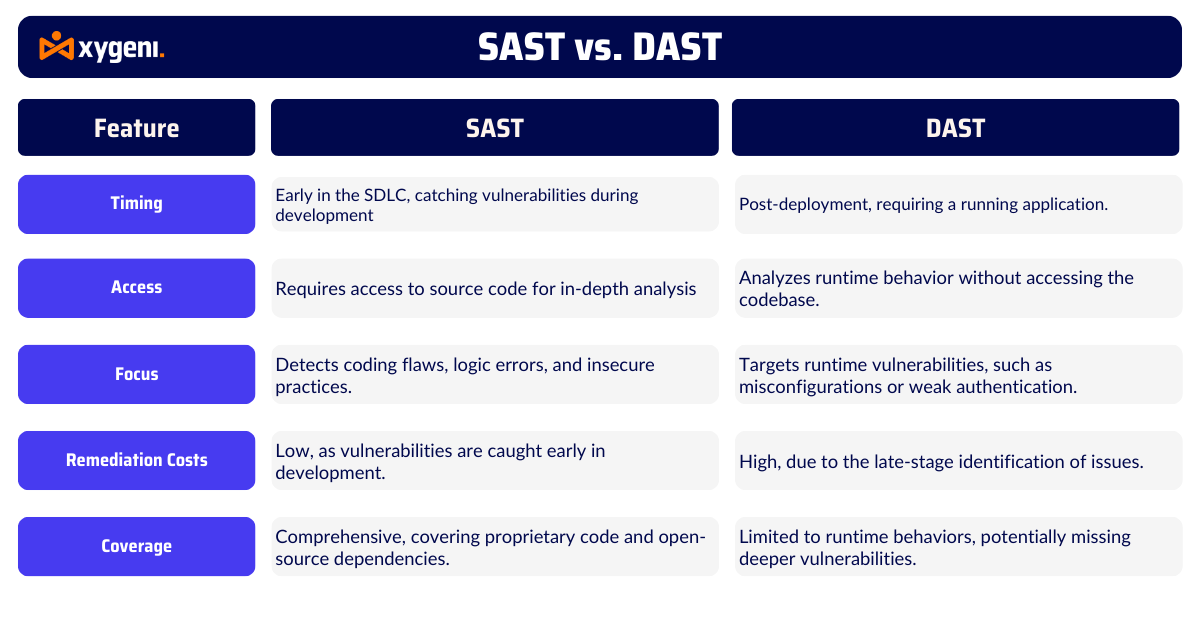
Kanggo mangerteni apa sing SAST lan DAST, penting kanggo mbandhingake kepiye bedane ing wektu, akses, lan kerentanan sing ditangani. Bentenane iki bisa mbantu organisasi milih alat sing tepat kanggo kabutuhan keamanan aplikasi.
Wektu
Siji prabédan utama antarane DAST vs SAST yaiku nalika digunakake ing proses pangembangan piranti lunak. SAST Bisa mlaku luwih awal, sajrone fase coding lan building. Pendekatan iki, sing asring diarani "shift-left," mbantu para pangembang nemokake kerentanan sadurunge aplikasi disebarake. Deteksi awal tegese perbaikan sing luwih cepet lan biaya sing luwih murah. Kosok baline, DAST digunakake mengko, biasane sawise aplikasi mlaku ing tahapan utawa produksi. Nalika DAST bisa nguji kepiye aplikasi nanggapi serangan ing jagad nyata, nemokake lan ndandani masalah ing tahap iki asring luwih akeh wektu lan larang.
akses
Bedane kunci liyane DAST vs SAST yaiku kepiye piranti-piranti iki ngakses aplikasi kasebut. SAST mbutuhake akses menyang kode sumber, bytecode, utawa binari. Pendekatan "kotak putih" iki ngidini kanggo nggali jero struktur internal aplikasi. Ing sisih liya, DAST minangka alat uji "kotak ireng". Ora mbutuhake akses menyang kode lan malah nguji aplikasi saka njaba, simulasi kepiye penyerang bisa sesambungan karo. Sanajan iki migunani kanggo uji coba runtime, DAST bisa ora weruh masalah tingkat kode sing luwih jero sing SAST dirancang kanggo nyekel.
Metode Analisis
Cara SAST aplikasi analisis DAST uga mbedakake. SAST Nliti logika lan struktur internal aplikasi kanggo ndeteksi masalah coding, sanajan ora nyebabake masalah langsung nalika runtime. Nanging, DAST fokus ing kepiye aplikasi tumindak nalika aktif, ngenali kerentanan runtime kaya salah konfigurasi utawa otentikasi sing rusak. Kaloro pendekatan kasebut migunani, nanging SAST luwih becik nemokake kekurangan sadurunge dadi masalah sing luwih gedhe.
Biaya Remediasi
Ndandani masalah keamanan sajrone pangembangan luwih murah tinimbang sawise penyebaran, mula akeh organisasi gumantung marang SASTKanthi ngatasi kerentanan luwih awal, tim bisa ngindhari wektu tundha sing larang lan nggarap ulang mengko ing proses kasebut. DAST, sanajan efektif kanggo uji coba runtime, asring nemokake masalah sawise aplikasi aktif, saengga ndandani luwih ngganggu lan larang.
Cakupan
SAST nawakake jangkoan sing amba, ora mung mindhai kode sing dipatenake nanging uga dependensi sumber terbuka kanggo nemokake kerentanan ing kabeh tumpukan aplikasi. Dibandhingake, DAST mung fokus ing prilaku runtime. Iki tegese bisa uga ora weruh masalah tingkat kode sing luwih jero sing bisa nyebabake kesenjangan keamanan. Kanggo organisasi sing pengin ngatasi kerentanan kanthi komprehensif, SAST penting.
SCA vs. SAST: Bedane Utama ing Keamanan Aplikasi
Jelajahi kekuwatan unik saka SCA lan SAST lan sinau kepiye carane kerja bareng kanggo ngamanake aplikasi sampeyan.
Apa SAST minangka Pilihan sing Luwih Apik kanggo Keamanan Aplikasi
Saiki kita wis njlentrehake bedane antarane SAST vs DAST, jelas yen SAST luwih apik kanggo umume organisasi. Pendekatan proaktif iki ngidini deteksi lan resolusi awal kerentanan, ngirit wektu lan nyuda biaya kanthi signifikan.
Kajaba iku, kanthi tambahing kerentanan sumber terbuka, SAST dadi luwih penting. Komponen sumber terbuka digunakake sacara wiyar, nanging akeh sing wis ketinggalan jaman utawa ora dirawat kanthi apik. SAST mindhai dependensi iki bebarengan karo kode sing dipatenake, njamin pondasi sing aman kanggo aplikasi sampeyan.
DAST lawan SASTAdaptasi karo Ancaman Modern
Ekspansi pasar keamanan aplikasi sing cepet nuduhake pentinge nggunakake alat proaktif kaya DAST vs. SASTNalika kerentanan sumber terbuka saya tambah, SAST ngatasi ancaman luwih awal, mbantu organisasi tundhuk karo kerangka peraturan kaya NIS2 lan Dora.
Kepiye Xygeni SAST Solusi Nguatake Keamanan Aplikasi
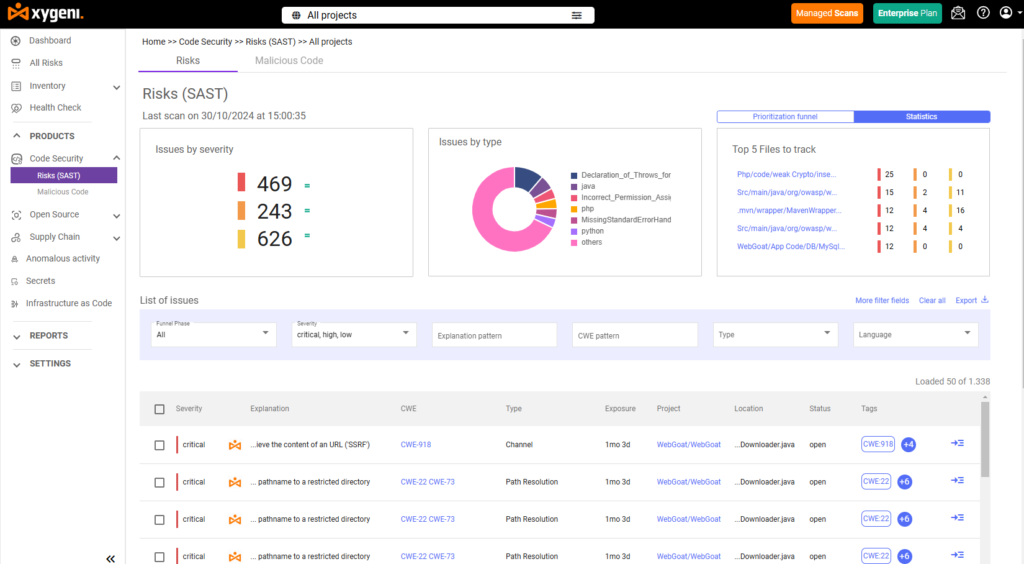
Kanggo ngatasi kompleksitas aplikasi modern sing saya tambah, Xygeni's SAST solusi nawakake pendekatan sing kuat lan fleksibel. Dirancang kanggo diintegrasikan kanthi lancar menyang CI/CD pipelines, Xygeni nyedhiyakake umpan balik wektu nyata kanggo para pangembang, kanggo njamin kerentanan diidentifikasi lan dirampungake luwih awal.
Fitur Utama Xygeni's SAST Solution:
- Pemindaian Komprehensif: Ndeteksi kesalahan pengkodean, cacat logika, lan kerentanan ing kode sing dipatenake lan sumber terbuka.
- Umpan Balik Wektu Nyata: Nyematke keamanan langsung menyang alur kerja pangembangan, nyepetake remediasi.
- Proteksi Sumber Terbuka: Mindhai dependensi kanggo ngatasi risiko saka pustaka pihak katelu.
- Kualitas Kode sing Ditingkatake: Nyengkuyung praktik pengkodean sing aman, ningkatake kemampuan pangopènan.
Pilih SAST kanggo Keamanan Proaktif
Ing debat saka SAST nglawan DAST, SAST katon minangka pilihan sing luwih apik lan luwih proaktif kanggo keamanan aplikasi. Nggunakake SAST sajrone pangembangan mbantu nemokake lan ndandani kerentanan luwih awal, saengga luwih murah lan luwih gampang kanggo njaga keamanan aplikasi. Kanthi Xygeni's SAST solusi kasebut, organisasi bisa nglindhungi piranti lunak lan tetep unggul saka ancaman keamanan sing saya tambah.
Book demo dina iki kanggo ndeleng kepiye Xygeni bisa mbantu ngamanake aplikasi sampeyan wiwit saka kode nganti penyebaran.