





Ruang keamanan siber sing obah kanthi cepet wis nggawe Apa sing diarani Analisis Komposisi Piranti Lunak (SCA) istilah teknologi sing penting. SCA Iku penting banget amarga mbantu njaga keamanan, kepatuhan lisensi, lan integritas aplikasi piranti lunak. Iki ngotomatisasi deteksi lan remediasi komponen sumber terbuka kanthi kerentanan sing dingerteni. Nanging kepiye alat Analisis Komposisi Piranti Lunak digawe, lan kenapa dadi penting banget?
Asal-usul Analisis Komposisi Piranti Lunak
Apa sing diarani Analisis Komposisi Piranti Lunak, lan Apa Sebabe Digawé?
Apa sing diarani Analisis Komposisi Piranti Lunak, lan kepiye asale? SCA muncul saka kabutuhan kanggo ngatur tambah akeh panggunaan piranti lunak sumber terbuka (OSS) lan prevalensi perpustakaan pihak katelu ing pangembangan aplikasi modern. Nalika perusahaan ngupaya nyepetake siklus pangembangan lan nyuda biaya, dheweke luwih cepet nggunakake komponen sing bisa digunakake maneh iki.
Nanging, owah-owahan iki nggawa masalah anyar, kayata nangani kerentanan keamanan lan masalah lisensi sing ana gandhengane karo open source.
Para pengembang kudu njaga inventaris manual komponen-komponen iki sadurunge SCA wis dilembagakake. Iki minangka proses sing rawan kesalahan lan mbutuhake wektu akeh. Kepinginan kanggo pendekatan sing luwih sistematis nyebabake pangembangan alat lan metodologi sing bisa kanthi otomatis mindhai, ngenali, lan netepake risiko komponen kasebut. Saiki, pendekatan iki dikenal minangka Analisis Komposisi Piranti Lunak.
Analisis Komposisi Piranti Lunak: Definisi resmi
Ana sawetara definisi saka sumber sing otoritatif. Kabeh sumber iki ngakoni ajine Analisis Komposisi Piranti Lunak ing jagad keamanan siber saiki.
Yayasan Linux ing sawijining Pandhuan Terbuka kanggo Evaluasi SCA Tools, nggambarake SCA as "komponen penting saka praktik pangembangan piranti lunak modern, sing tujuane kanggo ngenali komponen sumber terbuka ing basis kode, netepake kerentanan keamanan, lan njamin kepatuhan karo kewajiban lisensi." Definisi iki nyoroti peran komprehensif sing SCA nduweni peran penting ing ngatur risiko keamanan lan hukum ing pangembangan piranti lunak.
OWASP (Proyèk Keamanan Aplikasi Web Terbuka), organisasi nirlaba sing darmabakti kanggo ningkatake keamanan piranti lunak, nggambarake SCA minangka proses ngenali area potensial risiko saka panggunaan komponen piranti lunak lan perangkat keras pihak katelu lan sumber terbuka."
NIST (Institut Nasional Standardlan Teknologi), ing pandhuan keamanane, uga nandheske pentinge SCA kanggo ngenali lan ngatur risiko sing ana gandhengane karo nggunakake komponen pihak katelu lan sumber terbuka ing aplikasi piranti lunak. Pandhuan NIST asring digunakake minangka patokan kanggo praktik keamanan siber ing antarane industri.
Nemtokake Analisis Komposisi Piranti Lunak kanthi Istilah Praktis
Saiki kita wis ngrembug babagan carane Analisis Komposisi Piranti Lunak Sawise kedadeyan lan kepiye para pemimpin industri negesake, ayo dijlentrehake kanthi luwih gampang lan mangerteni kanthi nyata apa iku analisis komposisi piranti lunak.
Analisis Komposisi Piranti Lunak minangka praktik keamanan sing mbantu organisasi ngenali, netepake, lan nyuda risiko sing ana gandhengane karo komponen piranti lunak sumber terbuka lan pihak katelu.. Iki ngotomatisasi proses pemindaian kerentanan, mriksa masalah lisensi, lan ngamanake rantai pasokan piranti lunak.
Ora kaya langkah-langkah keamanan tradisional sing fokus ing kerentanan kode khusus, Analisis Komposisi Piranti Lunak ora mung nggatekake piranti lunak sing dikembangake sacara internal. Iki njamin manawa saben katergantungan eksternal sing digunakake ing aplikasi aman, tundhuk karo hukum, lan bebas saka ancaman sing dikenal.
Amarga organisasi terus gumantung marang piranti lunak sumber terbuka, Analisis Komposisi Piranti Lunak wis dadi komponen dhasar saka strategi DevSecOps modern. Iki ngidini para pangembang lan tim keamanan njaga aplikasi sing aman tanpa ngalangi proses pangembangan.
Kanthi nggabungake piranti Analisis Komposisi Piranti Lunak menyang CI/CD pipelines, tim bisa ngotomatisasi pamriksan keamanan, ndeteksi kerentanan luwih awal, lan ngindhari kejutan ing menit pungkasan sadurunge penyebaran. Ing jaman nalika serangan rantai pasokan saya tambah akeh, duwe strategi Analisis Komposisi Piranti Lunak sing kuat ora maneh dadi pilihan—iku penting banget.
Keuntungan saka Analisis Komposisi Piranti Lunak
Ndeteksi lan Ngatasi Kelemahan: Analisis Komposisi Piranti Lunak Piranti terus-terusan nyaring basis kode kanggo kerentanan sing dingerteni. Piranti kasebut menehi wawasan sing signifikan supaya para insinyur bisa ngatasi masalah sadurunge bisa dieksploitasi.
Njaga Kepatuhan Lisensi: Analisis Komposisi Piranti Lunak ngawasi manajemen lisensi kanggo komponen pihak katelu. Iki mbantu ngindhari bebaya hukum lan njamin kepatuhan karo syarat panggunaan saben komponen.
Sikap Keamanan Lanjutan: Nalika diintegrasikan menyang SDLC, SCA bisa mbantu ngurangi permukaan seranganmu. Iki uga nggawe target paparan sing luwih tantangan kanggo mungsuh.
Apa SCA iku penting ing Keamanan Siber
Saiki, Analisis Komposisi Piranti Lunak luwih penting tinimbang sadurunge. Serangan rantai pasokan piranti lunak wis berkembang, nggawe kerentanan pihak katelu mbebayani kaya eksploitasi kode langsung.
Para penyerang saya akeh ngincer komponen sumber terbuka sing digunakake sacara wiyar. Dependensi iki asring dadi pranala sing ringkih, nyedhiyakake titik mlebu sing gampang menyang aplikasi sing aman.
tanpa SCA, organisasi ninggalake piranti lunak sing kena risiko keamanan sing ora katon nanging abot. Ngamanake dependensi pihak katelu ora maneh opsional—iku penting.
SCA ing Lanskap AppSec
Analisis Komposisi Piranti Lunak (SCA) penting banget kanggo keamanan aplikasi. Iki nguatake praktik pengujian keamanan sing wis ana kanthi ngatasi risiko ing komponen pihak katelu.
Pengujian Keamanan Aplikasi Statis (SAST) ngenali kerentanan ing kode sing ditulis khusus. Nanging, ora nganalisis katergantungan eksternal. SCA ngisi kesenjangan iki kanthi mindhai pustaka sumber terbuka lan pihak katelu, ndeteksi kerentanan sing dikenal lan sing didhelikake.
Umpamane, ing postingan blog kita, "SCA vs SAST: Bedane Utama ing Keamanan Aplikasi, " kita nerangake kepiye cara-cara iki bisa digunakake bebarengan. SCA fokus ing kode eksternal, kayata dependensi sumber terbuka, dene SAST nliti kode sing dikembangake sacara internal. Sampeyan uga bisa ndeleng edisi SafeDev Talk ing SCA or SAST – Kepriye Cara-carane Saling Nglengkapi kanggo Keamanan sing Luwih Kuwat?
Bareng, SCA lan SAST nggawe strategi keamanan sing komprehensif. SAST mbantu nyegah masalah sing disebabake dening para pangembang, dene SCA ngamanake aplikasi saka ancaman eksternal.
Cara Kerja Piranti Analisis Komposisi Piranti Lunak
Kanggo mbangun piranti lunak sing aman, tim kudu ngerti apa Analisis Komposisi Piranti Lunak (SCA) lan cara kerjane. Aplikasi modern gumantung marang komponen sumber terbuka lan pihak katelu, saengga penting kanggo nemokake kerentanan, ngatur risiko, lan njamin kepatuhan.
Piranti Analisis Komposisi Piranti Lunak ngotomatisasi proses iki kanthi mbantu tim ndeteksi, netepake, lan ndandani ancaman keamanan ing dependensi piranti lunak. Ayo dirembug kepiye cara kerjane.
1. Nemokake Komponen
Langkah pisanan ing Analisis Komposisi Piranti Lunak yaiku nemokake kabeh dependensi piranti lunak. Aplikasi modern nggunakake akeh pustaka sumber terbuka, lan sawetara nggawa dependensi bersarang sing ora mesthi dilacak dening para pangembang.
SCA Piranti lunak mindhai repositori, manajer paket, lan mbangun file kanggo ndeteksi kabeh katergantungan langsung lan transitif (ora langsung). Sawise mindhai, dheweke nggawe Bill of Material Piranti Lunak (SBOM)—dhaptar rinci babagan komponen, versi, lan sumber.
Kanthi visibilitas iki, tim ngerti persis apa sing ana ing basis kode sadurunge mriksa risiko keamanan.
2. Ndeteksi Kerentanan
Sawise alat Analisis Komposisi Piranti Lunak memetakan dependensi, langkah sabanjure yaiku nemokake risiko keamanan. SCA Piranti mriksa komponen karo basis data kerentanan sing wis dikenal, kayata:
- Database Kerentanan Nasional (NVD) – Basis data pamarentah sing digunakake sacara wiyar.
- Kerentanan lan Paparan Umum (CVE) – Dhaptar global cacat keamanan sing dikenal.
- GitHub Security Advisories – Laporan saka peneliti keamanan lan pangopèn paket.
- Sumber keamanan liyane – Sawetara piranti uga kalebu intelijen ancaman pribadi.
Kanthi cocogake versi komponen karo kerentanan sing dikenal, SCA Piranti lunak iki menehi tandha marang tim luwih awal supaya bisa ndandani masalah keamanan sadurunge ngrilis piranti lunak.
3. Njamin Kepatuhan Lisensi
Akeh komponen sumber terbuka sing nduweni syarat hukum. Ana sing ngidini panggunaan gratis, dene liyane mbatesi modifikasi, distribusi ulang, utawa panggunaan komersial.
Piranti Analisis Komposisi Piranti Lunak mriksa lisensi saben komponen lan nandhani masalah, kayata:
- Katentuan lisensi sing ora kompatibel – Sawetara lisensi (kayata, GPL) mbutuhake piranti lunak berpemilik supaya dadi sumber terbuka.
- Syarat atribusi – Sawetara lisensi mbutuhake kredit sing tepat ing dokumentasi.
- Panggunaan sing dilarang – Lisensi tartamtu ngalangi komersial utawa enterprise aplikasi.
Kanthi mriksa kepatuhan lisensi luwih awal, tim bisa ngindhari risiko hukum lan konflik karo kabijakan perusahaan.
4. Prioritas Risiko
Ora saben masalah keamanan mbutuhake perhatian langsung. Sawetara kerentanan iku penting, dene liyane nduweni risiko sing luwih sithik. SCA Piranti-piranti kasebut ngurutake ancaman keamanan adhedhasar:
- Skor keruwetan (CVSS, EPSS) – Ngukur sepira mbebayani kerentanan.
- Eksploitasi – Nuduhake apa penyerang nggunakake masalah kasebut ing serangan ing jagad nyata.
- Dampak bisnis – Mriksa apa kerentanan mengaruhi fungsi piranti lunak sing penting.
Sawetara piranti Analisis Komposisi Piranti Lunak sing canggih uga nggunakake analisis reachability, sing nemtokake manawa kode sing rentan pancen mlaku ing aplikasi kasebut. Iki nyuda positif palsu lan mbantu tim fokus ing ancaman nyata.
5. Ngawasi Terus-terusan
Kerentanan anyar muncul saben dina. Paket sing aman wingi bisa dadi risiko keamanan sesuk. Pemindaian sapisan ora cukup kanggo njaga keamanan piranti lunak.
Piranti Analisis Komposisi Piranti Lunak ngawasi dependensi kanthi terus-terusan kanthi ngintegrasi menyang CI/CD pipelinelan alur kerja pangembangan. Dheweke:
- Ndeteksi kerentanan anyar ing komponen sing wis ana.
- Kirim kabar wektu nyata nalika ana ancaman keamanan anyar.
- Otomatisake pamriksan keamanan sajrone proses pangembangan.
Kanthi ngawasi dependensi saben wektu, tim bisa ndandani kerentanan sanalika katon, tinimbang ngenteni review periodik.
6. Ndandani Kerentanan nganggo Pandhuan Remediasi
Nemokake masalah keamanan mung separo tugas—tim uga butuh rencana sing jelas kanggo ndandani. SCA Piranti-piranti kasebut mbantu para pangembang ngrampungake masalah kanthi cepet kanthi menehi saran:
- Versi dependensi sing luwih aman - Nganyarke menyang rilis sing wis ditambal.
- Perpustakaan alternatif – Ngganti komponen sing ora dirawat utawa mbebayani.
- Tambalan keamanan – Nglamar perbaikan sing kasedhiya nalika peningkatan ora bisa ditindakake.
Sawetara piranti Analisis Komposisi Piranti Lunak sing luwih maju malah ngotomatisasi remediasi kanthi nggawe pull requests kanthi ndandani, nyuda karya manual lan nyepetake patching.
Xygeni's Advanced SCA solusi
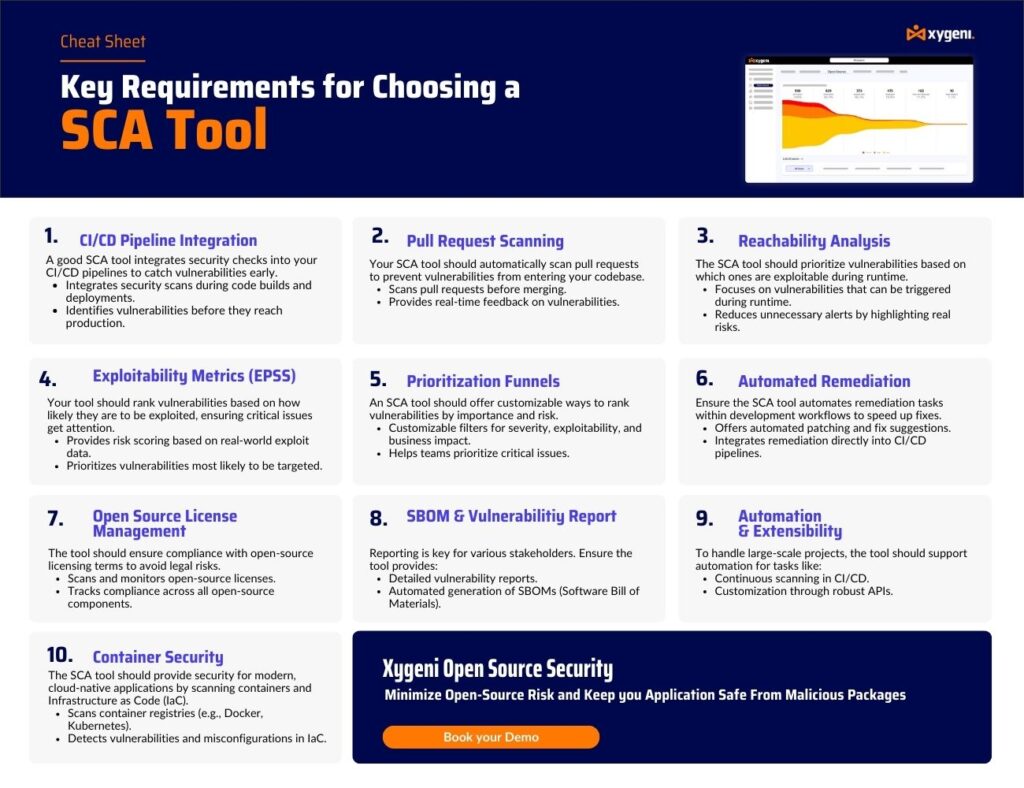
Nalika Analisis Komposisi Piranti Lunak tradisional (SCA) piranti fokus ing deteksi kerentanan dhasar, Xygeni njupuk pendekatan sing luwih maju. Iki nggabungake intelijen ancaman wektu nyata, remediasi otomatis, lan analisis jangkauan kanggo nambah akurasi, nyuda positif palsu, lan ningkatake postur keamanan sakabèhé.

Apa sebabe milih Xygeni's SCA?
- Intelijen Ancaman Wektu Nyata – Ndeteksi kerentanan kanthi cepet tinimbang mung ngandelake pindai periodik.
- Analisis Keterjangkauan – Nemtokake apa kerentanan pancen digunakake ing eksekusi, nyuda alarm palsu.
- Remediasi otomatis – Ngasilake pull requests karo tambalan kanggo ndandani langsung.
- CI/CD Pipeline integrasi – Nyemataké pamriksan keamanan kanthi lancar menyang alur kerja DevOps tanpa ngganggu pangembangan.
- Manajemen Risiko Lisensi – Nganalisis lan ngetrapake kepatuhan karo syarat lisensi sumber terbuka.
- Deteksi Malware Awal – Mblokir paket open-source sing mbebayani sadurunge diinstal, nyegah serangan rantai pasokan.
Kepiye Xygeni Ningkatake Saben SCA training
- Panemuan Komponen sing Luwih Apik – Nindakake pemindaian wektu nyata ing pirang-pirang registri umum kanggo menehi visibilitas lengkap babagan dependensi piranti lunak.
- Deteksi Kerentanan sing Luwih Akurat – Referensi silang kerentanan saka pirang-pirang basis data kanggo ngilangi kesenjangan keamanan.
- Prioritas Risiko sing Luwih Cerdas – Nggunakake metrik eksploitasi kanggo mbantu tim keamanan fokus ing kerentanan sing nuwuhake ancaman nyata.
- Kontrol Kepatuhan sing Luwih Kuat - Ngotomatisasi pamriksan lisensi, njamin kepatuhan karo kabijakan lan peraturan perusahaan standards.
- Remediasi Proaktif – Nyedhiyakake saran otomatis lan ngasilake patching pull requests kanggo nyepetake perbaikan kerentanan.
Kanthi Analisis Komposisi Piranti Lunak Xygeni sing ditingkatake, organisasi entuk pemantauan keamanan terus-terusan, sadurungecismanajemen risiko, lan alur kerja remediasi sing efisien. Iki njamin dependensi sumber terbuka tetep aman, tundhuk karo aturan, lan dioptimalake kanggo kecepatan pangembangan.
Nguatake Keamanan nganggo Analisis Komposisi Piranti Lunak
Pangembangan piranti lunak modern luwih gumantung marang komponen sumber terbuka tinimbang sadurunge. Sanajan komponen kasebut nyepetake pangembangan lan nyuda biaya, komponen kasebut uga ngenalake kerentanan keamanan lan risiko kepatuhan yen ora dikelola kanthi bener.
Analisis Komposisi Piranti Lunak (SCA) nyedhiyakake solusi proaktif kanthi mbantu tim:
- Identifikasi kabeh komponen lan dependensi piranti lunak kanggo njamin visibilitas sing lengkap.
- Ndeteksi kerentanan luwih awal nggunakake intelijen ancaman wektu nyata.
- Priksa manawa syarat lisensi sumber terbuka wis dipenuhi.
- Prioritasake ancaman sing paling kritis tinimbang mbuang wektu kanggo positif palsu.
- Monitor dependensi terus-terusan kanggo nyekel risiko keamanan anyar nalika muncul.
- Ndandani masalah keamanan kanthi efisien liwat remediasi sing dipandu utawa perbaikan otomatis.
Kanthi nggabungake SCA Ing alur kerja pangembangan, organisasi bisa tetep unggul saka ancaman, njaga kepatuhan, lan ngamanake piranti lunak tanpa ngalangi pangembangan.
Nggoleki sing luwih maju SCA solusi? Nyuwun uji coba gratis dina iki kanggo ndeleng kepiye Xygeni bisa mbantu ngamanake piranti lunak sampeyan.
Pitakonan Paling Sering (FAQs)
1. Aplikasi endi sing mbutuhake SCA scan?
Piranti lunak apa wae sing nggunakake komponen sumber terbuka utawa pihak katelu kudu mbukak SCA pindai. Iki kalebu:
- Aplikasi web lan seluler Akeh framework modern, kayata React, Django, lan Spring Boot, gumantung marang pustaka sumber terbuka.
- Enterprise piranti lunak lan platform SaaS – Aplikasi iki asring nggabungake dependensi eksternal kanggo ngembangake fungsi.
- CI/CD pipelines ing alur kerja DevOps Lingkungan integrasi terus-terusan kerep ngenalake dependensi anyar sing mbutuhake pamriksan keamanan.
- Aplikasi cloud-native lan containerized Arsitektur layanan mikro gumantung marang komponen sumber terbuka, saengga SCA kritis.
- API, layanan backend, lan piranti IoT – Sistem iki nggunakake paket pihak katelu, sing kudu dipantau kanggo kerentanan.
Amarga perpustakaan sumber terbuka terus berkembang, pemindaian kanthi rutin njamin risiko keamanan lan masalah kepatuhan ditangani sadurunge dadi masalah.
2. Apa SCA mindhai?
SCA Pemindaian ngotomatisasi pamriksan keamanan kanggo dependensi sumber terbuka. Iki nduweni peran penting kanggo ngamanake piranti lunak kanthi nindakake tugas ing ngisor iki:
- Ngenali kabeh komponen piranti lunak kanggo njamin visibilitas sing lengkap.
- Ndeteksi kerentanan sing dikenal kanthi cocogake komponen karo basis data keamanan.
- Mriksa kepatuhan lisensi kanggo nyegah pelanggaran hukum lan kebijakan.
- Ngeprioritasake risiko keamanan adhedhasar keruwetan, eksploitasi, lan dampak bisnis.
- Nyedhiyakake langkah-langkah remediasi utawa malah ngotomatisasi perbaikan kanggo nyepetake patching.
Kanthi nggabungake SCA mindhai menyang CI/CD alur kerja, organisasi bisa ndeteksi lan ndandani risiko keamanan luwih awal, sadurunge mengaruhi produksi.
3. Kepiye Analisis Komposisi Piranti Lunak (SCA) digunakake ing DevOps?
Ing lingkungan DevOps, kecepatan lan keamanan kudu bebarengan. SCA terintegrasi langsung menyang CI/CD pipelines, ngidini tim kanggo:
- Otomatisake pamriksan keamanan sadurunge ngluncurake kode anyar.
- Nyegah katergantungan sing rentan saka dikenalake menyang basis kode.
- Njamin kepatuhan karo lisensi sumber terbuka tanpa pelacakan manual.
- Menehi saran remediasi wektu nyata supaya para pangembang bisa cepet ngetrapake perbaikan.
Kanthi semat SCA Ing awal proses DevOps, tim bisa ngalih keamanan menyang kiwa, nyekel risiko sadurunge tekan produksi.
4. Sepira kerepe aku kudu mbukak SCA scan?
Amarga kerentanan anyar katon saben dina, mindhai sapisan ora cukup. Pendekatan sing paling apik yaiku pemantauan terus-terusan, ing ngendi SCA pindai mlaku kanthi otomatis ing njero CI/CD alur kerja. Iki njamin tim nampa kabar cepet nalika kerentanan anyar mengaruhi dependensi sing wis ana, saengga bisa ditindakake remediasi kanthi cepet.
5. Bisa SCA Apa piranti ndandani kerentanan kanthi otomatis?
Ya, sawetara sing luwih maju SCA piranti ngotomatisasi remediasi kanthi ngasilake pull requests sing nganyari dependensi utawa ngetrapake patch keamanan. Iki nyuda gaweyan manual, saengga para pangembang bisa ndandani kerentanan luwih cepet tanpa ngganggu alur kerja.