
SSDLCKunci kanggo Pangembangan Piranti Lunak sing Aman #
Yen sampeyan lagi nggawe aplikasi, sampeyan mesthi wis tau krungu babagan SSDLC, nanging apa kuwi SSDLC, lan kepiye carane dibandhingake karo cara tradisional kaya SDLCIng debat babagan SDLC nglawan SSDLC, bedane utama ana ing kepiye keamanan ditangani sajrone siklus urip pangembangan. Nalika SDLC asring nganggep keamanan minangka langkah pungkasan, utawa luwih elek, minangka pikiran sing ora perlu, SSDLC (Siklus Urip Pangembangan Piranti Lunak Aman) nggabungake keamanan saka wiwitan. Pendekatan proaktif iki njamin kerentanan ditangani luwih awal, nyuda risiko, ngirit biaya, lan ngasilake piranti lunak sing ora mung fungsional, nanging uga aman miturut desain. Ing glosarium iki, kita bakal njlentrehake kanthi tepat kepiye SSDLC efektif, kenapa iki penting ing lanskap ancaman saiki, lan kepiye tim sampeyan bisa ngetrapake kanthi efektif.
Definisi:
Apa iku SSDLC? #
Siklus Urip Pangembangan Piranti Lunak sing Aman (SSDLC) minangka kerangka kerja sing kanthi sistematis nggabungake praktik keamanan menyang saben tahapan proses pangembangan. Ora kaya SDLC, ing ngendi keamanan asring ditangani pungkasan—sajrone uji coba utawa penyebaran—SSDLC "Nggawe keamanan" wiwit wiwitan. Siklus Urip Pengembangan Piranti Lunak sing Aman dudu babagan nambah kerumitan ekstra; nanging babagan proaktif. Kanthi ngenali lan nyuda kerentanan luwih awal, SSDLC nyuda risiko, nyuda biaya perbaikan tahap pungkasan, lan njamin kepatuhan karo peraturan kaya GDPR, HIPAA, lan PCI DSS. Kanthi SSDLC, para pangembang bisa ngirim piranti lunak sing ora mung bisa digunakake kanthi lancar nanging uga tahan ancaman siber modern.
SDLC nglawan SSDLC: Kenapa SSDLC iku Pilihan sing Luwih Cerdas #
Bentenipun antawisipun SDLC nglawan SSDLC luwih saka mung nalika tim ngatasi keamanan—iku babagan kepiye carane build security menyang proses kasebut. Cara tradisional fokus ing nggawe piranti lunak fungsional dhisik lan nambah keamanan mengko sajrone uji coba utawa penyebaran. Pendekatan reaktif iki ninggalake kerentanan ing piranti lunak, sing kudu didandani tim mengko, asring kanthi biaya dhuwur utawa kanthi risiko serius.
Kosok baline, pendekatan sing luwih proaktif njamin keamanan minangka bagean saka saben fase, diwiwiti saka perencanaan. Tim ngenali lan ngatasi risiko luwih awal, nggawe keamanan dadi bagean sing lancar saka alur kerja tinimbang mung dipikirake sawise kedadeyan. Iki ora mung nyuda biaya lan nyegah wektu tundha nanging uga mbantu para pangembang ngirim piranti lunak sing kuat lan siyap kanggo tantangan modern.
Bentenane Tombol SDLC nglawan SSDLC
| aspek | SDLC Siklus Urip Pangembangan Piranti Lunak | SSDLC Siklus Urip Pengembangan Piranti Lunak sing Aman |
| Fokus Keamanan | Reaktif: Keamanan ditangani sawise fungsi dibangun. Masalah asring ditemokake sajrone pengujian utawa pasca-penerapan. | Proaktif: Keamanan wis dibangun ing saben fase, ngurangi kemungkinan kerentanan lolos. |
| Wektu Kegiatan | Keamanan asring ditundha nganti fase pengujian utawa penyebaran. | Kegiatan keamanan, kayata penilaian risiko lan pengkodean aman, wis diintegrasikake wiwit wiwitan. |
| Implikasi Biaya | Ndandani kerentanan ing pungkasan siklus bisa larang lan mbutuhake wektu akeh. | Deteksi awal ngirit sumber daya kanthi nyegah pengerjaan ulang lan penundaan sing larang. |
| Risiko Kerentanan | Risiko masalah sing luwih dhuwur ora digatekake nganti tahap pungkasan utawa produksi. | Risiko luwih murah, amarga kerentanan diidentifikasi lan dikurangi sajrone pangembangan. |
| Kegiatan Penting | Fokusé yaiku nyedhiyakake piranti lunak sing fungsional, kanthi keamanan minangka tambahan. | Desain sing aman, pemodelan ancaman, pengkodean sing aman, lan pengujian terus-terusan minangka prioritas utama. |
Ing cendhak: sdlc lawan ssdlc: SDLC mbangun piranti lunak sing bisa digunakake. SSDLC nggawe piranti lunak sing bisa digunakake lan nglindhungi pangguna, data, lan bisnis sampeyan. Kanthi SSDLC, panjenengan ora mung ngembangake piranti lunak—panjenengan ngembangake kepercayaan lan ketangguhan wiwit dina pisanan.
Fase-fase Siklus Urip Pengembangan Piranti Lunak sing Aman: Langkah demi Langkah #
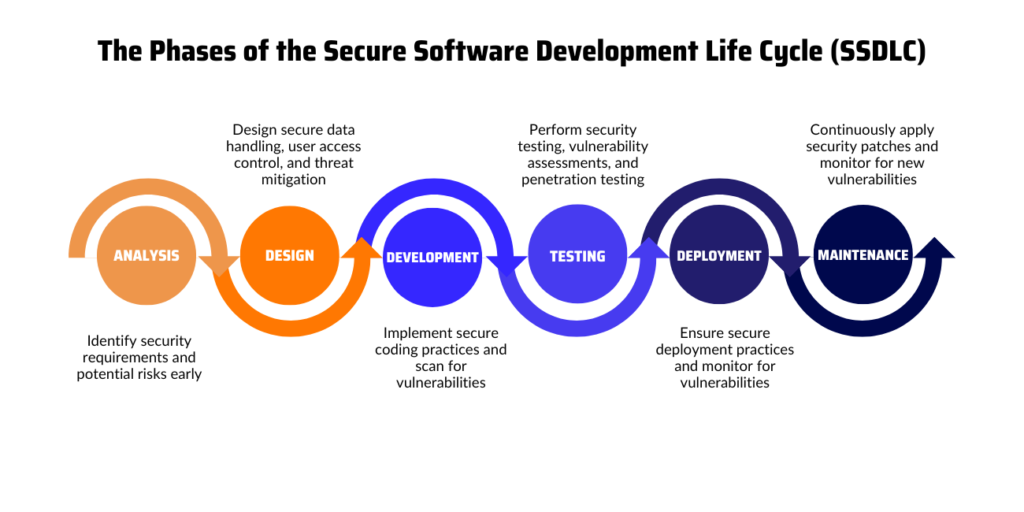
Nggumunake apa kuwi SSDLC ing praktik? Mangkene carane keamanan diintegrasi menyang saben fase proses pangembangan:
Perencanaan & Analisis Kebutuhan
- Nemtokake syarat fungsional lan keamanan luwih dhisik.
- Nindakake penilaian risiko kanggo ngenali ancaman potensial luwih awal.
desain
- Fokusake nggawe arsitektur sing aman.
- Gunakake pemodelan ancaman kanggo prédhiksi lan nyuda kerentanan sadurunge coding diwiwiti.
Development
- Tulis kode aman kanthi nuruti praktik paling apik.
- Gunakake piranti kaya Pengujian Keamanan Aplikasi Statis (SAST) kanggo nyekel kerentanan nalika sampeyan nulis kode.
testing
- Tes fungsi lan keamanan bebarengan.
- Jalanake Dynamic Application Security Testing (DAST), tes penetrasi, lan review kode kanggo nemokake kelemahane sadurunge penyebaran.
penyebaran prajurit
- Gunakake konfigurasi sing aman.
- Nggawe sistem pemantauan lan gawe rencana respon kedadeyan sadurunge ngluncurake piranti lunak.
maintenance
Nindakake penilaian kerentanan kanthi rutin lan ngetrapake tambalan kanggo njaga postur keamanan sing kuwat.
Kalebu pemantauan terus-terusan sawise penyebaran.
Pengin ngerti luwih jero babagan fase-fase iki? Priksani postingan blog rinci iki ing Fase-fase Siklus Urip Pangembangan Piranti Lunak kanggo wawasan lan praktik paling apik sing luwih lengkap.
Intine: Apa kuwi SSDLC? #
- Apa iku SSDLC? SSDLC (Siklus Urip Pangembangan Piranti Lunak Aman) nggabungake praktik keamanan menyang saben fase SDLC proses—perencanaan, desain, pangembangan, pengujian, penyebaran, lan perawatan—kanggo njamin keamanan piranti lunak saka wiwitan nganti pungkasan.
- Kenapa SSDLC prakara: Beda karo tradisional SDLC, SSDLC nandur keamanan luwih awal, ngurangi kerentanan, risiko kepatuhan, lan biaya jangka panjang.
- Keuntungan inti saka SSDLC: Deteksi kerentanan luwih awal, upaya remediasi sing luwih murah, kepercayaan pelanggan sing luwih apik, lan keselarasan karo standardkaya GDPR, HIPAA, lan PCI DSS.
Apa Sebabé Para Pangembang Kudu Ngalih menyang SSDLC #
Ngalih saka SDLC menyang SSDLC Iki alesane kenapa para pangembang seneng karo Siklus Urip Pengembangan Piranti Lunak Aman:
Nggawe Piranti Lunak sing Luwih Aman: Karo SSDLC, piranti lunak sampeyan wis siyap nangani ancaman modern.
Ngirit Wektu lan Dhuwit: Ngenali masalah luwih awal tegese ndandani sing luwih murah mengko.
Nyederhanakake Keamanan: Ngintegrasikake keamanan menyang alur kerja bisa ngurangi stres lan perbaikan dadakan.
Ngleksanakake SSDLC bisa nyegah kerentanan sadurunge penyebaran? #
Ya, pancen. Ngleksanakake SSDLC minangka salah sawijining cara sing paling efektif kanggo nyegah kerentanan sadurunge penyebaran. Kanthi nggabungake praktik keamanan menyang saben tahapan proses pangembangan, wiwit saka perencanaan lan desain nganti coding lan pengujian, SSDLC nggeser keamanan menyang kiwa. Iki tegese ancaman lan kerentanan potensial diidentifikasi luwih awal liwat kegiatan kaya pemodelan ancaman, tinjauan arsitektur aman, lan analisis kode statis. Piranti kaya SAST lan DAST digunakake ora minangka tambahan, nanging minangka perlindungan sing wis ana ing saindenging jagad SDLCPamriksaan keamanan karo SSDLC terus-terusan lan otomatis. Kanthi cara kasebut, kemungkinan masalah kritis ditemokake ing menit pungkasan bisa dikurangi. Iki ora mung nyuda biaya lan kerumitan ndandani bug nanging uga mbantu mesthekake yen kerentanan ora bakal bisa diprodhuksi.
Apa S sing paling umum digunakake?SDLC piranti? #
Kanggo ndhukung Siklus Urip Pangembangan Piranti Lunak sing Aman (SSDLC), tim gumantung marang macem-macem alat sing dirancang kanggo ngenali, ngatur, lan nyuda risiko ing saben tahap pangembangan. Saben kategori nduweni peran tartamtu—saka nulis kode aman nganti validasi manawa aplikasi sampeyan tahan ancaman ing jagad nyata.
Iki jinis-jinis S sing paling akeh digunakakeSDLC alat:
- Pengujian Keamanan Aplikasi Statis (SAST)Piranti-piranti iki nganalisis kode sumber ing awal pangembangan kanggo nemokake bug, fungsi sing ora aman, lan cacat coding sadurunge tekan produksi.
- Pengujian Keamanan Aplikasi Dinamis (DAST)Piranti DAST nyimulasikake serangan marang aplikasi sing mlaku kanggo nemokake kerentanan runtime, kayata cacat injeksi utawa otentikasi sing rusak.
- Analisis Komposisi Piranti Lunak (SCA): SCA Piranti lunak mindhai katergantungan sumber terbuka sing rentan lan nandhani masalah lisensi, mbantu sampeyan ngindhari risiko rantai pasokan.
- Deteksi RahasiaPiranti ing kategori iki kanggo mindhai kode, pipelines, lan repo kanggo nyekel kredensial sing wis di-hardcode, kunci API, lan rahasia sensitif liyane sadurunge diungkap.
- Infrastruktur minangka Kode (IaC) ScannerIki njamin konfigurasi méga lan persiyapan wadhah sampeyan ngetutake praktik aman-by-default wiwit wiwitan.
- CI/CD Integrasi KeamananPlatform kaya Xygeni sing dipasang ing pipelinekanggo ngotomatisasi deteksi kerentanan, ngetrapake guardrails, lan njamin kepatuhan nalika kode pindhah saka commit kanggo nyebarake.
Kanthi nggabungake S ikiSDLC piranti, sampeyan nggawe pertahanan berlapis sing nangkep risiko luwih awal, ngotomatisasi praktik aman, lan ndhukung kepatuhan terus-terusan. Kanggo rincian luwih lengkap, priksa pandhuan iki ing Paling Umum Digunakake SDLC Tools.
Kepiye Xygeni Nyederhanakake SSDLC #
Ngalih menyang Siklus Urip Pengembangan Piranti Lunak sing Aman ora ateges ngowahi alur kerja sampeyan. Xygeni nyedhiyakake alat sing nggawe adopsi SSDLC mulus:
- Application Security Posture Management (ASPM): Entuk visibilitas wektu nyata babagan risiko, prioritasake kerentanan, lan selesaikan kanthi efisien.
- Open Source Security: Terus-terusan ngawasi dependensi kanggo kerentanan lan mblokir paket angkoro sadurunge mlebu ing basis kode sampeyan.
- Keamanan Rahasia: Nyegah bocor informasi sensitif kaya kunci API utawa kredensial sajrone pangembangan.
Kanthi Xygeni, sampeyan bisa nggabungake SSDLC praktik menyang proses sampeyan tanpa ngalangi tim sampeyan.
Apa Sebabé Para Pangembang Kudu Ngalih menyang SSDLC #
Ngalih saka SDLC menyang SSDLC Iki alesane kenapa para pangembang seneng karo Siklus Urip Pengembangan Piranti Lunak Aman:
- Iku ngirit wektu lan dhuwit: Ngenali masalah luwih awal tegese ndandani sing luwih murah mengko.
- Iku Nyederhanakake Keamanan: Ngintegrasikake keamanan menyang alur kerja bisa ngurangi stres lan perbaikan dadakan.
- Iki Nggawe Piranti Lunak sing Luwih Aman: Karo SSDLC, piranti lunak sampeyan wis siyap nangani ancaman modern.
Miwiti Gratis Saiki #
Tindakake langkah sabanjure dina iki! Xygeni nyederhanakake SSDLC integrasi, saengga efisien lan ramah kanggo pangembang. Miwiti saiki, lan ayo kita mbantu sampeyan transisi kanthi lancar saka SDLC menyang SSDLC nalika mbangun piranti lunak sing aman lan dipercaya saka wiwitan.

Pitakonan Paling Sering #
Amarga mbantu organisasi mbangun piranti lunak sing ora mung fungsional nanging uga aman. Kanthi nggabungake keamanan menyang saben tahapan proses pangembangan, SSDLC nyuda risiko kerentanan, njamin kepatuhan karo peraturan kaya GDPR lan HIPAA, lan nyuda perbaikan tahap pungkasan sing larang. Iki uga nglindhungi reputasi organisasi sampeyan kanthi nyegah pelanggaran keamanan sing bisa ngrusak pelanggan lan operasi bisnis.
Ngleksanakake SSDLC mbutuhake kolaborasi antarane kabeh pihak sing duwe kepentingan. Para pangembang mimpin kanthi nggabungake praktik pengkodean sing aman. Profesional keamanan nuntun proses kasebut kanthi ngatur pengujian lan mitigasi ancaman. Manajer proyek ngutamakake keamanan sajrone siklus urip pangembangan, dene pemilik bisnis njamin manawa tujuan keamanan selaras karo tujuan bisnis. Bebarengan, peran kasebut bisa digunakake bebarengan kanggo njamin implementasi S sing sukses.SDLC.
Sanajan loro-lorone ngarahake kanggo mbangun piranti lunak sing aman, DevSecOps lan SSDLC njupuk pendekatan sing rada beda.
SSDLC (Siklus Urip Pangembangan Piranti Lunak sing Aman) fokus ing integrasi keamanan ing saben tahap siklus urip pangembangan tradisional—saka perencanaan lan desain nganti coding, pengujian, lan penyebaran.
DevSecOps minangka praktik sing luwih jembar sing nggabungake pangembangan, keamanan, lan operasi. Iki nandheske otomatisasi, integrasi terus-terusan, lan puteran umpan balik wektu nyata ing kabeh toolchain DevOps.
Cekakipun, SSDLC nambah keamanan ing langkah-langkah pangembangan, dene DevSecOps nyematkan keamanan ing kabeh CI/CD alur kerja.
Ngleksanakake SSDLC mbantu tim nemokake cacat keamanan luwih awal—sadurunge digawe produksi. Kanthi nindakake iki, organisasi:
- Ngurangi biaya lan gaweyan kanggo ndandani bug
– Nyingkiri kerentanan umum kaya injeksi utawa salah konfigurasi
- Njamin kepatuhan karo keamanan standardlan kabijakan
- Mbangun kepercayaan karo pangguna lan para pemangku kepentingan
Pungkasanipun, SSDLC ndadekake kode aman dadi bagean saka budaya sampeyan—ora mung pamriksan menit pungkasan sadurunge dirilis.

