






თანამედროვე განვითარება pipelineღია კოდის პროგრამული უზრუნველყოფით მუშაობს. თუმცა, სათანადო ხილვადობის გარეშე, თქვენი ორგანიზაცია შესაძლოა ლიცენზირების რისკების, დაუცველობის და მზარდი შესაბამისობის ზეწოლის წინაშე აღმოჩნდეს. სწორედ ამიტომ არის კრიტიკულად მნიშვნელოვანი ამის დანერგვა. მომხმარებლებისთვის ღია კოდის კომპონენტების გამჟღავნების საუკეთესო პრაქტიკადა ამ გამჟღავნებების დასადასტურებლად ქმედებებით, ღია კოდის კომპონენტების უსაფრთხოების საუკეთესო გადაწყვეტილებები.
ამ სახელმძღვანელოში ჩვენ განვიხილავთ, თუ როგორ შევქმნათ გამჭვირვალე და სანდო გამჟღავნების პროცესი SBOMs, VDR-ები და მარჯვენა open source security სკანერიყოველი ნაბიჯი შეესაბამება მოქმედ რეგულაციებს და enterprise მოლოდინი.
1. რატომ არის მნიშვნელოვანი ღია კოდის კომპონენტების გამჟღავნების საუკეთესო პრაქტიკა
ღია კოდის კომპონენტების გამოყენებაა standard თითქმის ყველა შემუშავების სამუშაო პროცესში. თუმცა, მკაფიო გამჟღავნების გარეშე, თქვენ რისკავთ:
- უცნობი ლიცენზიებიდან გამომდინარე სამართლებრივი დარღვევები
- მავნე პაკეტებიდან მიწოდების ჯაჭვის შეტევები
- არასწორი შესაბამისობის დოკუმენტაციის გამო დაკარგული გარიგებები
ამ ხაფანგების თავიდან ასაცილებლად, თქვენი გამჟღავნების სტრატეგია უნდა იყოს სრული, ზუსტი და განახლებული. ღია კოდის კომპონენტების უსაფრთხოების საუკეთესო გადაწყვეტილებები უზრუნველყოფს, რომ გამჭვირვალობა შერწყმული იყოს რეალური რისკის შემცირებასთან.
2. ავტომატიზირება SBOM და VDR ღია კოდის კომპონენტების გამჭვირვალობისთვის
მომხმარებლებისთვის ღია კოდის კომპონენტების გამჟღავნების საუკეთესო პრაქტიკის გამოსაყენებლად, ყველაზე მნიშვნელოვანი საფუძველი ავტომატიზაციაა. პაკეტების სიების ხელით შედგენის ნაცვლად, გუნდებმა უნდა დაეყრდნონ ინსტრუმენტებს, რომლებიც ქმნიან სრულ და... standards-თან თავსებადი პროგრამული უზრუნველყოფის მასალების ჩამონათვალი (SBOM) და ზუსტი დაუცველობის გამჟღავნების ანგარიში (VDR).
An SBOM დეტალები ყველა ღია კოდის კომპონენტი თქვენს აპლიკაციაში გამოყენებული, მათ შორის პირდაპირი და გარდამავალი დამოკიდებულებები, ისეთი ინფორმაციით, როგორიცაა ვერსიის ნომრები, ლიცენზიები და წარმოშობა. ეს აღარ არის არჩევითი. რეგულაციები, როგორიცაა NIS2 და აღმასრულებელი ბრძანება 14028 მოითხოვს სრულ ხილვადობას პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში.
თუმცა, მხოლოდ სია საკმარისი არ არის. VDR გაძლევთ თქვენ და თქვენს მომხმარებლებს რეალურ პასუხებს: რომელი კომპონენტებია დაუცველი, არის თუ არა ეს დაუცველობები ექსპლუატაციაში გამოსაყენებელი და რა ზომებია მიღებული მათ შესამცირებლად. VDR-ები განსაკუთრებით სასარგებლოა რეგულირებად ინდუსტრიებში, სადაც პროგრამული უზრუნველყოფის მომწოდებლებმა უნდა აჩვენონ არა მხოლოდ რას იყენებენ, არამედ როგორ მართავენ რისკებს.
Xygeni-სთან ერთად, SBOM და VDR გენერაცია თქვენს განვითარებაშია ჩაშენებული pipelineსისტემა ავტომატურად აგროვებს დამოკიდებულების მეტამონაცემებს, ამდიდრებს მათ ლიცენზირებისა და დაუცველობის ინფორმაციით და ექსპორტს უკეთებს ინდუსტრიულ ფორმატებში, როგორიცაა SPDX მდე CycloneDXეს ანგარიშები აკმაყოფილებს შესაბამისობის უმკაცრეს მოთხოვნებს და მხარს უჭერს ნდობაზე დაფუძნებულ გამჟღავნებას მომხმარებლის, აუდიტისა და შესყიდვების სამუშაო პროცესებში.
3. დამოკიდებულებების სკანირება ეკოსისტემისადმი მგრძნობიარე ანალიზატორებით
სწორი გამჟღავნება ზუსტი სკანირებით იწყება. სისრულის უზრუნველსაყოფად, თქვენ გჭირდებათ ანალიზატორები, რომლებიც შექმნილია თითოეული პაკეტის ეკოსისტემისთვის: npm, Maven, PyPI, NuGet და სხვები.
ის ქსიგენი open source security სკანერი იყენებს ენის სპეციფიკურ ანალიზატორებს, რათა გასცდეს სტატიკური მანიფესტის დამუშავების პროცესს. ეს ანალიზატორები აფიქსირებენ თქვენს აწყობაში გამოყენებულ რეალურ პირდაპირ და გარდამავალ კომპონენტებს, აანალიზებენ ვერსიებს და აგროვებენ ისეთ ძირითად მეტამონაცემებს, როგორიცაა:
- ლიცენზიის ტიპები
- კომპონენტის წარმოშობა
- მომვლელის ვინაობა
- პაკეტის ასაკი ან ტექნიკური მომსახურების სტატუსი
დეტალების ეს დონე აუცილებელია მომხმარებლებისთვის ღია კოდის კომპონენტების გამჟღავნების საუკეთესო პრაქტიკის გამოსაყენებლად. ზოგადი სკანერები გამოტოვებენ კრიტიკულ ინდიკატორებს, როგორიცაა არასკოპირებული შიდა npm პაკეტები, რომლებიც შეიძლება შემთხვევით გამოვლინდეს საჯარო რეესტრში.
4. გამჟღავნებამდე აღმოაჩინეთ სარისკო და საეჭვო კომპონენტები
მაღალი ხარისხის გამჟღავნების პროცესი სცილდება ინვენტარიზაციას, ის მოიცავს რისკის ფილტრაციასწორედ აქ არის Xygeni-ს open source security სკანერი გამოირჩევა. ის მოიცავს სპეციფიკურ დეტექტორებს:
- დამოკიდებულების დაბნეულობა: დააფიქსირეთ შიდა პაკეტების სახელები, რომლებიც ემთხვევა საჯარო სახელებს.
- ტიპოქტაცია: დაბლოკეთ მსგავსი პაკეტები, რომლებიც შექმნილია მოტყუებისთვის.
- malwareინსტალაციის ან გაშვების სკრიპტებში მავნე ქცევის იდენტიფიცირება.
- საეჭვო სკრიპტებიარასანდო shell ბრძანებების ან კოდირებული ლოგიკის აღმოჩენა.
- ანომალიური პაკეტები: უჩვეულო ან ნიმუშიდან გამორიცხული კომპონენტების მონიშვნა.
- არასკოპირებული npm მოდულებიმონიშნეთ შიდა კოდი, რომელიც შესაძლოა შემთხვევით გამოქვეყნებულიყო.
ეს შესაძლებლობები ქმნის open source security სკანერი ღია კოდის კომპონენტების უსაფრთხოების საუკეთესო გადაწყვეტილებების კრიტიკული ნაწილია, რაც უზრუნველყოფს, რომ თქვენი გამჟღავნებები ასახავდეს უსაფრთხოებაზე ორიენტირებულ მიდგომას, სანამ თქვენს მომხმარებლებამდე მიაღწევს.
| პაკეტის მენეჯერი | ენა | მხარდაჭერილი დამოკიდებულების ფაილები |
|---|---|---|
| Maven | Java | pom.xml |
| სამრეკლო | ჯავა, კოტლინი | build.gradle, build.gradle.kts, gradle.lockfile, gradle.properties |
| NPM | JavaScript | package.json, package-lock.json |
| ნართი | JavaScript | ნართი.საკეტი |
| PNPM | JavaScript | pnpm-lock.yaml |
| ბოვერი | JavaScript | bower.json |
| NuGet | .NET, C# | .nuspec, packages.config, .csproj, project.assets.json, packages.lock.json |
| pip | Python | requirements.txt, pipfile.toml, pipfile.lock, setup.py, setup.cfg, environment.yml |
| პოეზია | Python | requirements.txt, pyproject.toml, poetry.lock |
| Go მოდულები | გოლანგი (გო) | go.mod, go.sum |
| დაკომპლექტებას | PHP | composer.json, composer.lock |
| ლალის გემები | Ruby | Gemfile, Gemfile.lock |
5. დაუცველობის კონტექსტის დამატება ხელმისაწვდომობისა და ექსპლუატაციის გამოყენებით
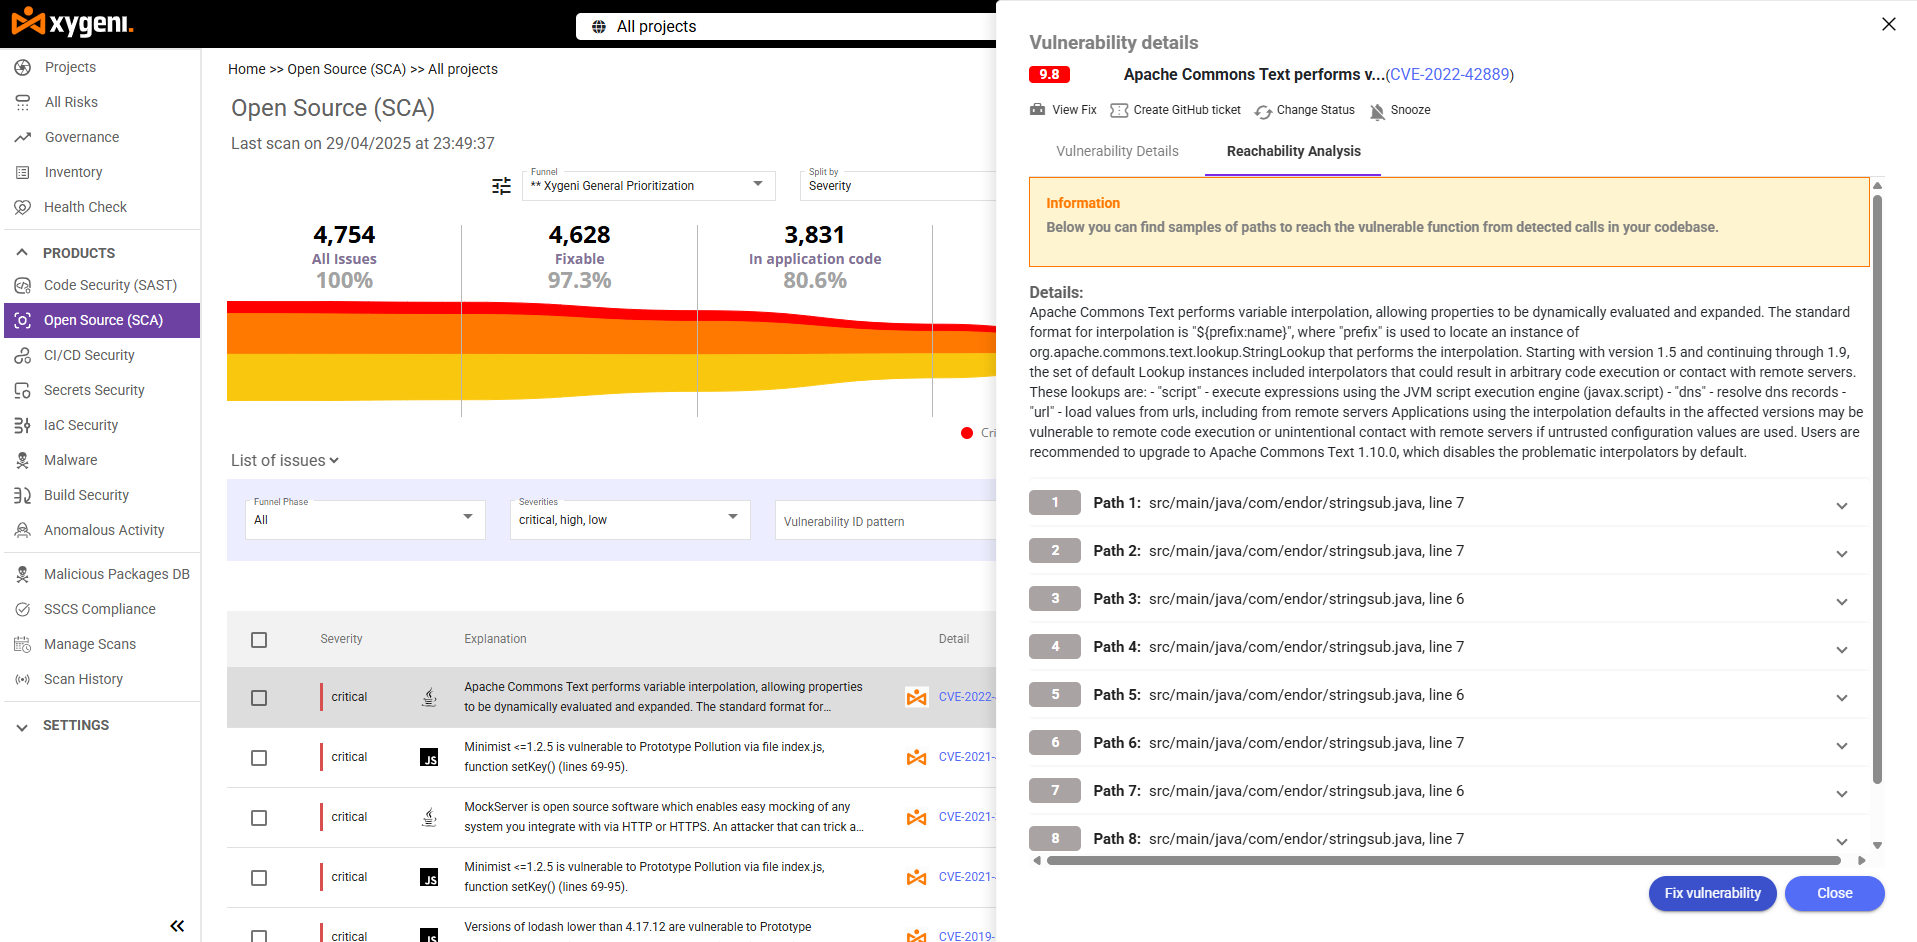
დაუცველობების გამჟღავნებისას კონტექსტი მთავარია. ყველა CVE ერთნაირი არ არის. თუ დაზარალებული კოდი მიუწვდომელია, თქვენს აპლიკაციაში შესაძლოა სერიოზული დაუცველობა არასდროს გააქტიურდეს.
Xygeni ამდიდრებს თავის VDR-ებს შემდეგი საშუალებებით:
- ხელმისაწვდომობის ანალიზი: განსაზღვრავს, რეალურად გამოიძახეს თუ არა დაუცველი ფუნქცია.
- EPSS ქულების მინიჭება: აფასებს რეალურ სამყაროში ექსპლუატაციის ალბათობას.
- რემედიაციის რისკის ანალიზიაჩვენებს, თუ რომელი განახლების ვარიანტებია ყველაზე უსაფრთხო, მათ შორის, პატჩირებულ ვერსიებში შეტანილი ცვლილებების ან ახალი რისკების ჩათვლით.
ეს ამცირებს ხმაურს და დაგეხმარებათ გამჟღავნებები მნიშვნელოვან საკითხებზე გაამახვილოთ. მომხმარებლები იღებენ რეალურ უსაფრთხოების ინფორმაციას და არა გრძელ, შეუსრულებელ სიას.
6. ინტეგრირება CI/CD ინფორმაციის გამჟღავნების სიზუსტისა და რეალურ დროში მიწოდების უზრუნველსაყოფად
ღია კოდის კომპონენტები ხშირად იცვლება. სწორედ ამიტომ, სტატიკური გამჟღავნების დოკუმენტები სწრაფად ძველდება. სიზუსტის უზრუნველსაყოფად, თქვენი გამჟღავნების სამუშაო პროცესი უნდა იყოს ინტეგრირებული CI/CD.
Xygeni საშუალებას გაძლევთ:
- ავტომატიზირება SBOM და VDR-ის გენერირება აწყობის დროს
- დააყენეთ უსაფრთხოების კარიბჭეები სახიფათო პაკეტების დასაბლოკად
- მიიღეთ მყისიერი შეტყობინებები, როდესაც სუფთა დამოკიდებულება დაუცველი გახდება
- ცვლილებების თვალყურის დევნება pull requests და განლაგებები
ეს რეალურ დროში ინტეგრაცია თქვენს გამჟღავნებებს აქტუალურს და შესაბამისობაში მოჰყავს მომხმარებლებისთვის ღია კოდის კომპონენტების გამჟღავნების საუკეთესო პრაქტიკაგანსაკუთრებით მაშინ, როდესაც საქმე გვაქვს enterprise მომხმარებლები ან აუდიტის ჩარჩოები.
7. აუდიტისთვის მზად ანგარიშების მიწოდება, რომლებიც ნდობას ამყარებს
თქვენს მომხმარებლებსა და აუდიტორებს სიაზე მეტი სჭირდებათ, მათ სიცხადე და მტკიცებულება სჭირდებათ. Xygeni ამას აადვილებს.
შენ შეგიძლია:
- ექსპორტი SBOMs და VDR-ები ერთი დაწკაპუნებით
- გაფილტვრა სიმძიმის, ლიცენზიის ტიპის ან ექსპლუატაციის შესაძლებლობის მიხედვით
- შესაბამისობისთვის გამოიყენეთ ჩვენი ვებ ინტერფეისი dashboards
- რისკების ანოტაცია და გამოსწორების შენიშვნების დაურთება
ეს ფუნქციები არა მხოლოდ აუდიტს ამარტივებს, არამედ დაგეხმარებათ ღია კოდის კომპონენტების უსაფრთხოების საუკეთესო გადაწყვეტილებების სრული სპექტრის გამოყენებაში.
მომხმარებლებისთვის ღია კოდის კომპონენტების გამჟღავნების საუკეთესო პრაქტიკის გამოყენება
წარმატებით მართვა open source security აღარ არის მხოლოდ ტექნიკური გამოწვევა, ეს კონკურენტული უპირატესობაა. მომხმარებლებისთვის ღია კოდის კომპონენტების გამჟღავნების საუკეთესო პრაქტიკა, თქვენ აჩვენებთ, რომ თქვენი პროგრამული უზრუნველყოფა არა მხოლოდ ფუნქციონალურია, არამედ უსაფრთხო, გამჭვირვალე და შესაბამისობაშია სტანდარტებთან.
გამჟღავნება თქვენი ღია კოდის კომპონენტები ცხადია, რეალურ დროში დაუცველობის მონაცემებთან ერთად, ნდობას ამყარებს როგორც მომხმარებლებში, ასევე enterprise კლიენტები. ის ასევე მხარს უჭერს NIS2, DORA და აღმასრულებელი ბრძანება 14028-ის მსგავსი ჩარჩოების დაცვას.
გამოყენებით ან open source security სკანერი ისევე როგორც Xygeni, თქვენს გუნდს აძლევს ავტომატიზაციას და ინტელექტს, რომელიც მას სჭირდება:
- ზუსტი გენერირება SBOM და VDR ანგარიშები ყველა აწყობასთან ერთად
- აღმოაჩინეთ ფარული საფრთხეები თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში
- გამოყავით თქვენს კომპონენტებში ექსპლუატაციისა და ლიცენზირების რისკები
- მოთხოვნისამებრ, ქმედითი, აუდიტისთვის მზად ანგარიშების მიწოდება
ეს შესაძლებლობები ღია კოდის კომპონენტების უსაფრთხოების საუკეთესო გადაწყვეტილებების ნაწილია და თქვენს გუნდს უსაფრთხოების საკითხებში პროაქტიულ და საიმედო პარტნიორად აქცევს.

