

არაფერი დაირღვა. აგენტმა შეასრულა თავისი სამუშაო, შეეხო დამოკიდებულებას, კონფიგურაციას ან სერვისს, რომლის შეხებაც არავის უთხოვია და მთელი ამ ხნის განმავლობაში დარჩა თავისი ნებართვების ფარგლებში. ამ სესიაზე თქვენ ნახავთ, თუ რატომ არის ეს შემთხვევა უფრო რთული, ვიდრე ნებისმიერი შეტევა: როგორ აღმოჩნდება წინასწარ დასახული საზღვარი უფრო ფართო, ვიდრე საჭირო ამოცანაა, რატომ არის დამტკიცება დე...cisერთხელ გაკეთებული იონი, სანამ შესრულება გრძელდება, როგორ აქცია ფიქსირებულმა წვდომამ დეველოპერის ლეპტოპი გვირგვინის სამკაულად და როგორ გამოიყურება აღდგენა, როდესაც მოქმედ პირს არ შეუძლია საკუთარი მსჯელობის ახსნა. დარეგისტრირდით ახლავე, რომ ნახოთ, სად მდებარეობს ბოლო აღსასრულებელი მომენტი და რა შეიცავს აფეთქების რადიუსს.
Xygeni-ს აღმასრულებელი დირექტორი, ხესუს კუადრადო, Cyber Defense Magazine-ის CyberDefense TV-სთან ინტერვიუში საუბრობს. ის პროგრამული უზრუნველყოფის დაცვის შესახებ საუბრობს მისი შექმნის ეტაპზე, როდესაც ხელოვნური ინტელექტის აგენტები კოდს წერენ და მავნე პაკეტები საჯარო რეესტრებში ხელმოწერის არსებობამდე აღწევს. უყურეთ ინტერვიუს, რომ ნახოთ, როგორ უდგას Xygeni აპლიკაციებისა და მიწოდების ჯაჭვის უსაფრთხოებას ხელოვნური ინტელექტის გამოყენებით გუნდების შესაქმნელად. უყურეთ მოკლე ინტერვიუს ახლავე!

უყურეთ ჩვენს მომავალ ვებინარს! ხელოვნური ინტელექტის კოდირების ასისტენტები ჰალუცინაციებს ახდენენ პაკეტების სახელების აღქმაზე და თავდამსხმელები უკვე არეგისტრირებენ ამ ყალბ სახელებს მავნე პროგრამებით. ამ სესიაზე თქვენ ნახავთ, თუ როგორ უნდა დააფიქსიროთ თქვენი მთელი ხელოვნური ინტელექტის ეკოსისტემა რეალურ დროში, ხელოვნური ინვენტარიზაციისა და ხელოვნური ინვენტარიზაციის BOM-ის გამოყენებით, რომლებიც თქვენს პროგრამულ უზრუნველყოფაში ყველა მოდელს, აგენტს და ხელოვნური ინტელექტის მიერ დანერგილ დამოკიდებულებას აჩვენებს. აღმოაჩინეთ, თუ როგორ მუშაობს Xygeni. Shield ბლოკავს მავნე პაკეტებს ხელმოწერის არსებობამდეც კი, რითაც ავსებს იმ ხარვეზს, რომელსაც ხელმოწერაზე დაფუძნებული სკანერები ტოვებენ. უყურეთ ახლა, რომ ნახოთ, თუ როგორ დაიცვათ თქვენი პროგრამული უზრუნველყოფა, სანამ slopsquatting შემდეგ ხელოვნურ ინტელექტს შესვლის წერტილად აქცევს.

იმ მომენტიდან, როდესაც ხელოვნური ინტელექტის აგენტი დააინსტალირებს დამოკიდებულებას ან შეცვლის Dockerfile-ს, თქვენი SBOM და წარმომავლობის ვარაუდები უკვე ტესტირებადია და გუნდების უმეტესობას არ აქვს საშუალება, გადაამოწმოს, თუ რა მოხდა სინამდვილეში. ამ სესიაზე თქვენ რეალურ ცვლილებას პირდაპირ ეთერში იხილავთ: როგორ იცვლება ინსტალაციის მომენტი, როგორც კი არცერთი დეველოპერი არ შეხედავს პაკეტის სახელს, იქნება ეს SBOMწარმომავლობა და სქემები კვლავ ძალაშია, როდესაც აგენტმა გააკეთა დეკლარაცია.cisიონი და ის, რაც დარჩა კოდის მიმოხილვისა და მარცხნივ გადაადგილებისგან, როდესაც აგენტები commitდა ზოგჯერ გაერთიანდებიან კიდეც დამოუკიდებლად. ახლა ნახეთ, რა ნამდვილად უსაფრთხო აგენტია pipeline საჭიროა პრაქტიკაში, არა მხოლოდ თეორიაში.

2026 წლის 11 სექტემბრიდან, CRA გაძლევთ 24 საათს, რათა ENISA-სთვის შეატყობინოთ აქტიურად გამოყენებული დაუცველობის შესახებ, თუნდაც ბაზარზე უკვე არსებული პროდუქტებისთვის, და გუნდებს ჯერ არ აქვთ სამუშაო პროცესი ამისთვის. ამ სესიაზე თქვენ იხილავთ რეალურ პროცესს პირდაპირ ეთერში: გენერირებას SBOM იმის გასაგებად, თუ პროდუქტის რომელ ვერსიებზეა გავლენა, დასკვნების ტრიაჟის გზით ხელმისაწვდომობისა და ექსპლუატაციის ანალიზით, რათა რეალური რისკი ხმაურისგან განვასხვავოთ და შეტყობინებების დაყენება, რათა შესაბამისმა პირმა მიიღოს შეტყობინება იმ მომენტში, როდესაც დასკვნა გადაიქცევა შესატყობინებელ ინციდენტად. უყურეთ ახლა, რომ ნახოთ, თუ როგორ გადააქციოთ CRA-ს შეტყობინებების საათი კანონიერი ვადიდან სამუშაო პროცესად, რომლის მართვაც თქვენს გუნდს რეალურად შეუძლია ზეწოლის ქვეშ.

უყურეთ ახლა ჩვენს SafeDev Talk-ს: ღია კოდი, ხელოვნური ინტელექტი და ახალი შეტევის ზედაპირი: იარაღიანი კოდი, უფრო ჭკვიანი თავდაცვა. რადგან ხელოვნური ინტელექტი და ღია კოდი ცვლის თანამედროვე პროგრამულ უზრუნველყოფას, შეტევის ზედაპირი უფრო სწრაფად ფართოვდება, ვიდრე ოდესმე. დამოკიდებულების რისკებიდან და მიწოდების ჯაჭვის შეღწევიდან ხელოვნური ინტელექტით მართული ექსპლოიტების გენერირებამდე, თავდამსხმელები ვითარდებიან და ასევე უნდა ვითარდებიან დამცველებიც. შემოუერთდით Red Hat-ის, TikTok-ის და Xygeni-ის ექსპერტებს, რათა შეისწავლოთ, თუ როგორ გარდაქმნის ხელოვნური ინტელექტი და ავტომატიზაცია ღია კოდის უსაფრთხოებას. უყურეთ ახლავე, რომ გაიგოთ, თუ როგორ შექმნათ მდგრადობა, გამჭვირვალობა და ნდობა თანამედროვე პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში!

უსაფრთხოების ჯგუფები ხშირად ეყრდნობიან SCA მდე SAST ცალ-ცალკე, რამაც შეიძლება გამოიწვიოს სიგნალიზაციის დაღლილობა, ფრაგმენტული ხედვა და რისკების ხელიდან გაშვება. მათ შორის არჩევანის ნაცვლად, ნამდვილი გამოწვევაა, თუ როგორ აიძულოთ ისინი ერთად იმუშაონ უფრო ძლიერი უსაფრთხოების პოზიციისთვის. უყურეთ ჩვენს SafeDev Talk-ს და გაარკვიეთ, თუ რატომ. SCA მხოლოდ ერთი რამ საკმარისი არ არის, როგორ ამცირებს ხელმისაწვდომობის ანალიზი ცრუ დადებით შედეგებს, რატომ SAST ავსებს AppSec-ის დაფარვის კრიტიკულ ხარვეზებს და ბევრ სხვა რამეს. უყურეთ ახლავე!

უყურეთ ახლავე: ხელოვნური ინტელექტი უკვე შენშია SDLC. ახლა რა ხდება? ხელოვნური ინტელექტი არ აკაკუნებს თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის კარზე; ის უკვე შიგნითაა. თანაავტორები, აგენტები, MCP სერვერები და ხელოვნური ინტელექტის მიერ გენერირებული დამოკიდებულებები ცვლიან კოდის შექმნის, განხილვისა და მიწოდების წესს. ამ SafeDev Talk-ში, OWASP-ის ლიდერები და AppSec ექსპერტები განმარტავენ, თუ რას ნიშნავს ეს სინამდვილეში თქვენი უსაფრთხოების პოზიციისთვის, სად იშლება მმართველობის მოდელები და რა პრაქტიკული კონტროლი მუშაობს სინამდვილეში საინჟინრო გუნდების შენელების გარეშე. ველით კონკრეტულ, ქმედით რჩევებს (არა მხოლოდ თეორიას) იმის შესახებ, თუ როგორ დანერგოთ პრაქტიკული კონტროლი, რომელიც იცავს ხელოვნური ინტელექტის დახმარებით შემუშავებას თქვენი ინჟინრებისთვის შეფერხების გარეშე. უყურეთ ახლავე!

ახლა უყურეთ ჩვენს SafeDev Talk-ს: როგორ ჩავაბაროთ აუდიტი? რეალური AppSec-ის შექმნა ISO-სთან, NIST-თან და CRA-სთან შესაბამისობაში. დღესდღეობით, უსაფრთხო კოდი საკმარისი არ არის; თქვენ უნდა დაამტკიცოთ ის. ისეთი ჩარჩოების გათვალისწინებით, როგორიცაა ISO 27001, NIST CSF, CRA, DORA და NIS-2, რომლებიც ცენტრალურ ადგილს იკავებენ, ორგანიზაციებმა უნდა შექმნან აუდიტისთვის მზად AppSec პროგრამები, რომლებიც რეალურად გაუძლებენ კრიტიკულ შემოწმებას. ამ ეპიზოდში ექსპერტები შეისწავლიან, თუ როგორ გადავიდნენ პოლიტიკიდან პრაქტიკაზე, ჩავრთონ შესაბამისობა... CI/CDდა გააერთიანეთ საინჟინრო, უსაფრთხოების და GRC გუნდები იმის შესახებ, თუ რა უნდა იყოს რეალურად დამტკიცებული. შეხედეთ ახლავე!

ახლავე უყურეთ ჩვენს SafeDev Talk-ის ეპიზოდს „უსაფრთხოება სილოსების გარეშე“ და გაიგეთ მეტი „ყველაფერი ერთში“ AppSec პლატფორმების გამოყენების რეალური ღირებულების შესახებ. სილოსები კვლავაც წარმოადგენს რისკების ეფექტური მართვის მთავარ დაბრკოლებას. ეს სესია იკვლევს, თუ როგორ შეუძლია „ყველაფერი ერთში“ პლატფორმის დანერგვას თქვენი AppSec სტრატეგიის გამარტივება, უსაფრთხოებისა და განვითარების გუნდებს შორის თანამშრომლობის გაძლიერება, ახალი საფრთხეების თავიდან აცილება და სხვა მრავალი რამ! უყურეთ ახლავე და მიიღეთ სტრატეგიები თქვენი აპლიკაციებისა და პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის უსაფრთხოებისთვის!

ახლა უყურეთ ჩვენს SafeDev საუბარს კოდიდან გაშვების დრომდე. ბევრი გუნდი დიდ ინვესტიციას დებს სტატიკურ ანალიზში, თუმცა დაუცველობები მაინც აღწევს წარმოებაში. გამოწვევა არ არის ინსტრუმენტების ნაკლებობა; ეს არის რეალური რისკის გასაგებად კონტექსტის ნაკლებობა. ამ ექსპერტების მიერ წარმართულ სესიაზე ჩვენ განვიხილავთ, თუ რატომ არ შეიძლება თანამედროვე AppSec-ი დაეყრდნოს ერთ პერსპექტივას და როგორ ეხმარება კოდის დონისა და გაშვების დროის ანალიზის გაერთიანება გუნდებს უფრო ეფექტურად აღმოაჩინონ, პრიორიტეტულად განსაზღვრონ და გამოასწორონ დაუცველობები მთელი სასიცოცხლო ციკლის განმავლობაში. უყურეთ ახლა, რომ გაიგოთ, სად აკლია თანამედროვე მიდგომები და როგორ შექმნათ უფრო სრულყოფილი, კონტექსტის გათვალისწინებით შექმნილი უსაფრთხოების სტრატეგია.

ახლავე უყურეთ ჩვენს SafeDev Talk-ს: ხელოვნური ინტელექტით მართული DevSecOps - უსაფრთხოების ორგანიზება ღრუბლოვან მასშტაბზე. უსაფრთხოება არ შეიძლება იყოს მეორეხარისხოვანი თანამედროვე განვითარებაში და ხელოვნური ინტელექტი ცვლის იმას, თუ როგორ ვქმნით, ვიცავთ და ვახდენთ პროგრამული უზრუნველყოფის მასშტაბირებას. ამ ეპიზოდში ექსპერტები იკვლევენ, თუ როგორ გავცდეთ პატჩებსა და სკანირებას, რათა მივაღწიოთ ჭეშმარიტად ინტელექტუალურ ორკესტრირებას მთელს მსოფლიოში. SDLCხელოვნური ინტელექტით მართული დაუცველობის მართვიდან ჩაშენებულ guardrails in CI/CD და გაშვების დროს, ეს საუბარი დეტალურად განიხილავს, თუ როგორ გამოიყურება სინამდვილეში მასშტაბირებადი, ღრუბელზე დაფუძნებული AppSec. უყურეთ ახლავე!

უყურეთ ახლავე ჩვენს შემდეგ SafeDev Talk-ს და რევოლუცია მოახდინეთ თქვენს DevSecOps სტრატეგიაზე! გაეცანით, თუ როგორ შეუძლია პროაქტიულ რისკების მართვას თქვენი DevSecOps სტრატეგიის ტრანსფორმაცია და თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის გაძლიერება ახალი საფრთხეებისგან. ეს სესია შექმნილია კიბერუსაფრთხოების ლიდერებისა და განვითარების გუნდებისთვის, რომლებიც მზად არიან წინ წავიდნენ დაუცველობების სულ უფრო რთულ ლანდშაფტში. გადახედეთ ეპიზოდს ახლავე!
უყურეთ 2025 წლის პირველ SafeDev Talk-ს და აიმაღლეთ თქვენი დონე Open Source Security სტრატეგიები! მოუსმინეთ წამყვანი ექსპერტებისგან, რომლებიც იკვლევენ 2024 წლის ძირითად გაკვეთილებს, უახლეს თავდაცვის მექანიზმებს და OSS უსაფრთხოების მომავალს. ეს თქვენი შანსია, იყოთ წინ მზარდი საფრთხეების ლანდშაფტისა და ისწავლოთ პროაქტიული სტრატეგიები თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის დასაცავად!

უყურეთ ჩვენს SafeDev Talk-ს და შეცვალეთ თქვენი AppSec სტრატეგია! აღმოაჩინეთ, რატომ ASPM (Application Security Posture Management) არის გასაღები განგაშის დაღლილობის დასაძლევად, უსაფრთხოების შესახებ ინფორმაციის გაერთიანებისა და რეალური რისკების პრიორიტეტულობის დასადგენად. კიბერუსაფრთხოების წამყვანი ექსპერტები ჩაუღრმავდებიან AppSec-ისა და DevSecOps-ის მომავალს და გაგიზიარებენ ქმედით სტრატეგიებს, რათა დაგეხმარონ წინსვლაში. არ გამოტოვოთ ეს შესაძლებლობა, ისწავლოთ უსაფრთხოების სამუშაო პროცესების გამარტივება და შეუფერხებელი DevSecOps სტრატეგიის შექმნა. უყურეთ ახლავე!

შემოგვიერთდით „დემისტიფიკაციისთვის“ SBOM „უსაფრთხოება“, სადაც კიბერუსაფრთხოების ექსპერტები ჯენიფერ კოქსი, სანტოშ კამანე და ხესუს კუადრადო გაამხელს... SBOM პროგრამული უზრუნველყოფის ხარისხისა და უსაფრთხოების გაუმჯობესებასა და შესაბამისობის უზრუნველყოფაში. ეს ვებინარი აუცილებელია იმის შესახებ ცოდნის მისაღებად, თუ როგორ დაიცვათ თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი ეფექტურად. გაიგეთ, თუ როგორ შეგიძლიათ მარტივად გააძლიეროთ თქვენი პროგრამული უზრუნველყოფის უსაფრთხოების პოზიცია!

უყურეთ ახლა ჩვენს წლის ბოლო SafeDev Talk-ს და აიმაღლეთ თქვენი დონე Software Supply Chain Security! შემოუერთდით ინდუსტრიის წამყვან ექსპერტებს, რომლებიც ხელახლა განიხილავენ 2024 წლის მნიშვნელოვან გაკვეთილებს, აღმოაჩენენ უახლეს ტენდენციებს და გაუზიარებენ ერთმანეთს პრაქტიკული მოსაზრებები, რათა მოემზადონ 2025 წლის გამოწვევებისთვის. ეს ვებინარი შექმნილია უსაფრთხოების სპეციალისტებისა და განვითარების გუნდებისთვის, რომლებიც მზად არიან ინოვაციებისკენ და დინამიკურ სამყაროში წინსვლისკენ. software supply chain security მსოფლიო. დარეგისტრირდით ახლავე!

Thoughtworks-ის, Codurance-ისა და Xygeni-ის ექსპერტები საკუთარ მოსაზრებებს გაგიზიარებენ. Software Supply Chain Security. გააუმჯობესეთ თქვენი უსაფრთხოების პოზიცია და დაიცავით თქვენი ბიზნესის რეპუტაცია და უწყვეტობა. მზად ხართ გაეცნოთ ევოლუციას? Software Supply Chain Security?

Application Security Posture Management (ASPM) დღითიდღე იძენს პოპულარობას. თუმცა, მისი კონკრეტული ფუნქციონალურობა შესაძლოა ყველასთვის ბოლომდე ნათელი არ იყოს. დაიკავეთ თქვენი ადგილი ახლავე! შემოგვიერთდით SafeDev-ის საუბარში „გჭირდებათ?“ ASPM თქვენს ცხოვრებაში?“ კიბერუსაფრთხოების ექსპერტებ ჯეიმს ბერტოტისთან, უილიამ პალმთან და ლუის გარსიასთან ერთად, რათა შეისწავლონ პოტენციალი ASPM როგორც ჰოლისტიკური აპლიკაციების უსაფრთხოების გადაწყვეტა და განაგრძეთ თქვენი ორგანიზაციის გაძლიერება!

უყურეთ ჩვენს SafeDevTalk-ის ოქტომბრის გამოცემას, რათა აღმოაჩინოთ, თუ როგორ გარდაქმნათ პროგრამული უზრუნველყოფის კომპოზიციის ანალიზი (SCA) და დაიცავით თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი ახალი საფრთხეებისგან.
ეს სესია განკუთვნილია კიბერუსაფრთხოების ლიდერებისა და განვითარების გუნდებისთვის, რომლებიც ცდილობენ წინსვლას ღია კოდის დაუცველობების დღევანდელ რთულ ლანდშაფტში.

ახლავე უყურეთ ჩვენს SafeDev საუბარს თემაზე: პროგრამული უზრუნველყოფის მიწოდების ჯაჭვები ზეწოლის ქვეშ: რა გვასწავლა 2025 წელს მავნე პროგრამებისა და ხელოვნური ინტელექტის შესახებ და რა მოხდება შემდეგ. 2025 წელი შეიცვალა software supply chain securityახალი შეტევის მექანიკამ (ხელოვნური ინტელექტით დახმარებული მავნე პროგრამა, თვითგავრცელება და ნდობის ბოროტად გამოყენება მასშტაბურად) გამოავლინა არსებული დაცვის შესაძლებლობების საზღვრები. შემოგვიერთდით ექსპერტების მიერ ორგანიზებულ ამ სესიაზე, რათა გაიგოთ, რა შეიცვალა სინამდვილეში 2025 წელს და რა უნდა მოარგონ განვითარებისა და უსაფრთხოების გუნდებმა 2026 წლისთვის. უყურეთ ეპიზოდს ახლავე!

შემოუერთდით Xygeni-ის ტექნიკურ დირექტორს, ლუის როდრიგესს და გაყიდვების მხარდაჭერის მენეჯერს, ლუის მანუელ გარსიას, ამ ვებინარზე უსაფრთხოების შესახებ. CI/CDჩვენი ექსპერტებისგან შეიტყვეთ, თუ როგორ გამოიყენოთ OWASP-ის საუკეთესო პრაქტიკა თქვენი უსაფრთხოების გასაძლიერებლად. CI/CD და დაიცავით თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი. დაიცავით თქვენი CI/CD და პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი OWASP-თან ერთად. ისინი ისაუბრებენ ინვენტარიზაციასა და ანალიზზე, CI/CD რისკები, გამოვლენა და პრევენცია სხვა მრავალ საკითხთან ერთად!

SafeDevTalks-ის მეოთხე გამოცემაში მონაწილეობენ წამყვანი კიბერუსაფრთხოების ექსპერტები დერეკ ფიშერი, აბჰილაშა სინჰა და ლუის როდრიგესი. ეს ეპიზოდი განიხილავს პროგრამული უზრუნველყოფის შემუშავებაში მესამე მხარის და ღია კოდის კომპონენტებზე დამოკიდებულების კრიტიკულ თემას, გამოავლენს ფარულ დაუცველობებსა და ახალ საფრთხეებს. შემოგვიერთდით, რათა მეტი გაიგოთ ფარული დაუცველობების, მზარდი საფრთხეების, რეალურ სამყაროში დარღვევების და სხვა მრავალი რამის შესახებ!

უყურეთ ახლავე ჩვენს მომავალ SafeDev Talk ეპიზოდს: დაუსრულებელი დაუცველობები. უფრო ჭკვიანი თავდაცვა! დაუცველობის მართვა ვითარდება და ტრადიციული ინსტრუმენტები აღარ არის საკმარისი. შემოგვიერთდით, რათა შეისწავლოთ, თუ როგორ მოითხოვს თანამედროვე საფრთხეები უფრო ჭკვიან რისკების მოდელებს, რეალურ დროში პრიორიტეტების განსაზღვრას და პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის უსაფრთხოების ახალ მიდგომას. არ გამოტოვოთ ეს სესია, რომელიც სავსეა ექსპერტების მოსაზრებებით, რათა გააძლიეროთ თქვენი AppSec სტრატეგია და იყოთ დღევანდელი დინამიური რისკების ლანდშაფტის წინ!

შემოგვიერთდით ამ მეორე ეპიზოდში CI/CD ვებინარები, რომლებზეც მონაწილეობას მიიღებენ ლუის როდრიგესი, ტექნიკური დირექტორი და Xygeni-ს თანადამფუძნებელი, და ლუის მანუელ გარსია, გაყიდვების მხარდაჭერის მენეჯერი. ამ სესიაზე ჩვენ განვიხილავთ „ლურჯი გუნდის“ პერსპექტივას. CI/CD უსაფრთხოება, იმ ქმედითი ნაბიჯების სიღრმისეულად შესწავლა, რომელთა გადადგმაც ორგანიზაციებს შეუძლიათ უსაფრთხოების მდგომარეობის გასაუმჯობესებლად...

ამ სწრაფად განვითარებად ციფრულ გარემოში, თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის უსაფრთხოება უფრო კრიტიკულია, ვიდრე ოდესმე. ახალი შეტევის ტაქტიკის გაჩენისთანავე, უმნიშვნელოვანესია, იყოთ მომენტების აწმყოში და აღიჭურვოთ უახლესი დაცვის სტრატეგიებით. ამ ვებინარზე ლუის როდრიგესი დაგეხმარებათ...

უყურეთ ჩვენს შემდეგ ვებინარს: ხელოვნური ინტელექტის აპლიკაციების უსაფრთხოების ავტომატიზაცია! AppSec-ის გუნდები გადატვირთულები არიან შეტყობინებებით; ახლა ავტომატიზაციის დროა. ამ პრაქტიკულ სესიაზე აღმოაჩინეთ, თუ როგორ აღმოფხვრათ ხელით დახარისხება და გადახვიდეთ შეტყობინებებიდან გამოსწორებაზე წამებში, დეველოპერებისთვის მოსახერხებელი ავტომატური გამოსწორების გამოყენებით. შეიტყვეთ, თუ როგორ შეამციროთ ცრუ დადებითი შედეგები, მიანიჭოთ პრიორიტეტი რეალურ რისკებს და აღასრულოთ უსაფრთხოების პოლიტიკა. ასევე, ნახეთ, თუ როგორ ინტეგრიროთ ავტომატური გამოსწორება... CI/CD pipelineჭკვიანი guardrails (სხვა მრავალ რამესთან ერთად). უყურეთ დღესვე!

უყურეთ ახლავე ჩვენს SafeDev Talk-ს: ნაგულისხმევად უსაფრთხო: როგორ ცვლის ავტომატური აღდგენა AppSec-ის ფორმას? „ნაგულისხმევად უსაფრთხო“ აღარ არის არჩევითი; ეს ახალი საბაზისო პრინციპია. ხელოვნური ინტელექტის მიერ გენერირებული კოდით, ჩაშენებული ხელოვნური ინტელექტის კომპონენტებით და ელვისებური სისწრაფით განვითარების ციკლებით, ტრადიციული უსაფრთხოების კარიბჭეები არასაკმარისია. პასუხი? პროაქტიული დაცვა და პრაქტიკული ავტომატური აღდგენა, რომელიც მუშაობს იქ, სადაც დეველოპერები ცხოვრობენ. უყურეთ ახლავე და გადადგით შემდეგი ნაბიჯი თანამედროვე AppSec-ში!

მოუსმინეთ Neuco-ს კიბერუსაფრთხოების საკითხებზე მომუშავე პოდკასტის ეპიზოდს თემაზე „პროგრამული უზრუნველყოფის უსაფრთხოების ახალი გამოწვევა: როგორ შევინარჩუნოთ დევოპების მუშაობა მიწოდების ჯაჭვის თავდასხმების თავიდან ასაცილებლად“ ლუის როდრიგესთან, Xygeni-ის ტექნიკურ დირექტორთან ერთად და გაეცანით პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის უსაფრთხოების ცვალებად გამოწვევებს.

უყურეთ ჩვენს SafeDev საუბარს: ხელოვნური ინტელექტის გაშვება: ახალი საფრთხეებისა და თავდაცვის ნავიგაცია აპლიკაციების უსაფრთხოებაში. რადგან ხელოვნური ინტელექტი გარდაქმნის კიბერუსაფრთხოებას, მისი გავლენა აპლიკაციების უსაფრთხოებაზე არის როგორც ძლიერი, ასევე ნიუანსირებული. პოლიმორფული მავნე პროგრამებიდან დაწყებული, მოდელის გაყალბებითა და სწრაფი ინექციით დამთავრებული, თავდამსხმელები იყენებენ ხელოვნურ ინტელექტს უფრო ჭკვიანი შეტევების შესაქმნელად, ხოლო დამცველები იყენებენ ხელოვნურ ინტელექტს მათი უფრო სწრაფად აღმოსაჩენად და შესამცირებლად. უყურეთ მას, რათა გაიგოთ განტოლების ორივე მხარე და გაიგოთ, თუ როგორ გახადოთ თქვენი AppSec პროგრამა ხელოვნურ ინტელექტთან თავსებადი.
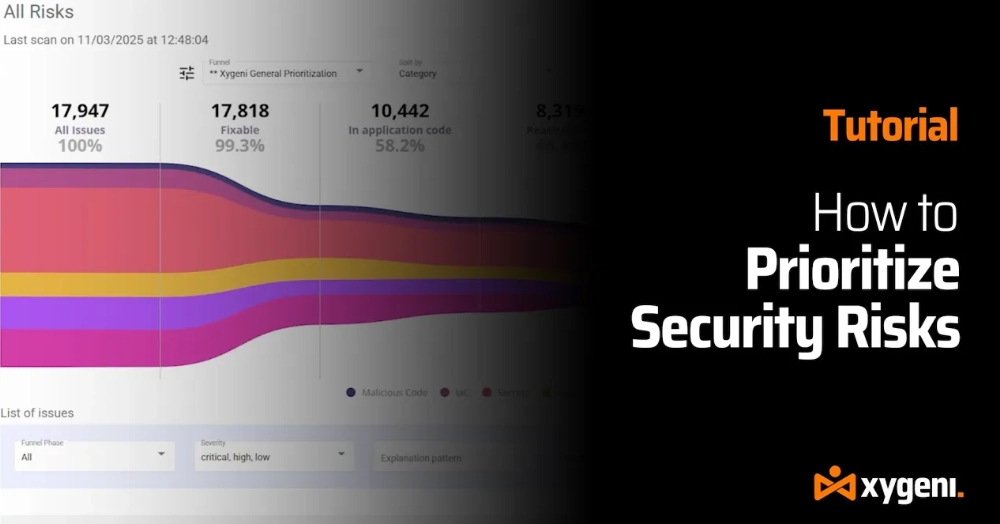
დაიღალეთ გაუთავებელი უსაფრთხოების შეტყობინებებით? მოდით, გამოვასწოროთ ის, რაც ნამდვილად მნიშვნელოვანია. თუ დაუცველობის აღმოჩენების ნაკადში ხართ ჩაფლული, მარტო არ ხართ. ამ ეტაპობრივ სახელმძღვანელოში ჩვენ გაჩვენებთ, თუ როგორ ეხმარება Xygeni Funnels DevOps-ისა და AppSec-ის გუნდებს ხმაურის განეიტრალებაში და რეალური საფრთხეების ფოკუსირებაში — რათა დაიცვათ თქვენი კოდი, pipelines და ბიზნესისთვის კრიტიკული სისტემები უფრო ეფექტურად.

AppSec-ის გუნდები ზეწოლის ქვეშ არიან. შეტყობინებების რაოდენობა მკვეთრად იზრდება, განვითარების სიჩქარე მუდმივად იზრდება და ხელით დახარისხება აღარ შეუძლია ამის გაკეთება. ტრადიციული უსაფრთხოების მიდგომები თავის ლიმიტებს ავლენს. ამ ექსპერტების მიერ წარმართულ, პრაქტიკულ სესიაზე თქვენ ნახავთ, თუ როგორ ეხმარება ხელოვნური ინტელექტით მართული AppSec ავტომატიზაცია გუნდებს გადალახონ შეტყობინებების დაღლილობა და უსაფრთხოების აღმოჩენები საიმედო, ავტომატიზირებულ გამოსწორებად აქციონ. გაიგეთ, რა უნდა შეიცვალოს თანამედროვე AppSec-ში და როგორ შეუძლიათ განვითარებისა და უსაფრთხოების გუნდებს დაიცვან ყველა... commit მდე pull request მიწოდების შენელების გარეშე. უყურეთ მოთხოვნის მიხედვით ვებინარს და ნახეთ, თუ როგორ ცვლის ხელოვნური ინტელექტით მართული ავტომატიზაცია AppSec-ს პრაქტიკაში.

უყურეთ ჩვენს Black Hat Europe სესიას: AppSec-ის ახალი რეალობა: ხელოვნური ინტელექტით მართული განვითარება, მავნე პროგრამები და თანამედროვე პროგრამული უზრუნველყოფის რისკები. რადგან ხელოვნური ინტელექტი აჩქარებს პროგრამული უზრუნველყოფის მიწოდებას, ის ასევე ცვლის შეტევის ზედაპირს. ღია კოდის მავნე პროგრამებიდან და მიწოდების ჯაჭვის კომპრომეტირებიდან ხელოვნური ინტელექტით გენერირებული კოდის ხარვეზებამდე, ეს საუბარი იკვლევს, თუ როგორ წარმოიქმნება თანამედროვე AppSec რისკები და რა უნდა გააკეთონ უსაფრთხოების გუნდებმა, რათა წინ წავიდნენ ხელოვნურ ინტელექტზე მართულ სამყაროში.

უყურეთ ჩვენი გახსნის სეზონის SafeDev Talk-ის ეპიზოდს DORA-ზე ახლავე, რათა დაეუფლოთ მას და იყოთ წინ ფინანსური რეგულირების მუდმივად ცვალებად გარემოში. ეს ვებინარი სპეციალურად ფინანსური ინსტიტუტებისთვისაა შექმნილი და დაგეხმარებათ DORA-ს გავლენის გააზრებაში ოპერაციულ უსაფრთხოებასა და შესაბამისობაზე. თქვენ მიიღებთ ქმედით სტრატეგიებსა და ექსპერტულ ხედვებს, რაც უკეთესად მოგამზადებთ მომავლისთვის!
გადახედეთ Secure Cyber Connect პოდკასტის ეპიზოდს, რომელშიც ჩვენი ტექნიკური დირექტორი ლუის როდრიგესი მონაწილეობს. 15+ წლიანი გამოცდილებით, ლუისი გვიზიარებს ექსპერტულ მოსაზრებებს მავნე კოდის აღმოჩენის, მესამე მხარის კომპონენტების დაცვისა და AppSec სტრატეგიების მომავლისთვის მზადყოფნის შესახებ. SolarWinds-ის შედეგებიდან დაწყებული SSH-ის უკანა კარის უახლესი ინციდენტით დამთავრებული, ეს ეპიზოდი მოიცავს რეალურ საფრთხეებს და პრაქტიკულ თავდაცვის ტაქტიკას. შეიტყვეთ, თუ როგორ გააძლიეროთ თქვენი... SDLC, შეამცირეთ მიწოდების ჯაჭვის რისკები და იყავით განვითარებადი კიბერ საფრთხეების აწმყოში.

შემოგვიერთდით ჩვენს ვებინარზე „ღია კოდის რეალურ დროში მავნე პროგრამების აღმოჩენა“, რათა გაეცნოთ ღია კოდის პროგრამულ უზრუნველყოფაზე (OSS) მოქმედ უახლეს მავნე საფრთხეებს. OSS-ის დანერგვასთან ერთად იზრდება საფრთხეების მოცულობა და სირთულე, რაც ახალ გამოწვევებს უქმნის როგორც დეველოპერებს, ასევე ორგანიზაციებს. ეს საინტერესო სესია გამოავლენს უახლეს ტენდენციებს, ახალ საფრთხეებს და მოწინავე სტრატეგიებს, რათა დაიცვათ თქვენი OSS დამოკიდებულებები მავნე შეტევებისგან. შემოგვიერთდით!

Black Hat-ზე არ გამოგვრჩათ? უყურეთ ჩვენი 20-წუთიანი სესიის ექსკლუზიურ რეპორტაჟს ხელოვნური ინტელექტის კიბერუსაფრთხოების, აპლიკაციების უსაფრთხოების ავტომატიზაციისა და AutoFix-ის შესახებ. ნახეთ, როგორ შეამციროთ შეტყობინებების ხმაური, ავტომატურად გამოასწოროთ დაუცველობები უსაფრთხო PR-ების გამოყენებით და პირდაპირ თქვენს კომპიუტერში შეიტანოთ AppSec ავტომატიზაცია. pipeline (სხვა მრავალ საინტერესო რამესთან ერთად). უყურეთ სესიას მოთხოვნისამებრ!

უყურეთ და ჩაუღრმავდით შემდეგს: უსაფრთხო აპლიკაციების გადაუდებელი საჭიროება მონაცემთა დარღვევისა და დაუცველობის მზარდი რაოდენობის გათვალისწინებით; უსაფრთხო, მასშტაბირებადი პროგრამული უზრუნველყოფის შექმნის ამჟამინდელი გამოწვევები, მათ შორის იზოლირებული სამუშაო ნაკადები, დისტანციურ გუნდებს შორის კომუნიკაციის ხარვეზები და ღია კოდის პროგრამული უზრუნველყოფის (OSS) ინტეგრაციასთან დაკავშირებული რისკები; და ბევრი სხვა. შეიტყვეთ, თუ როგორ გადალახოთ ხმაურიანი გარემო და ფოკუსირება მოახდინოთ ყველაზე კრიტიკულ საფრთხეებზე. არ გამოტოვოთ!
თქვენ ვერ მოხვდით სან-ფრანცისკოში 2024 წლის RSA კონფერენციაზეcisკო? პრობლემა არ არის! უყურეთ ჩვენს ექსკლუზიურ ვებინარს და გაეცანით კიბერუსაფრთხოების ზოგიერთ ყველაზე მნიშვნელოვან ტენდენციას, ცვლილებებიდან დაწყებული CISO როლები კიბერთავდაცვის უახლესი განვითარების ხელმძღვანელობისთვის - ყველაფერი თქვენს მაგიდასთან. ამ ვებინარზე თქვენ ღრმად ჩაუღრმავდებით კიბერუსაფრთხოების სამყაროს მიერ შემოთავაზებულ უახლეს ხედვებსა და სტრატეგიებს!
ახლავე უყურეთ ჩვენს ვებინარს თემაზე: ხელოვნური ინტელექტის მიერ გენერირებული კოდის უსაფრთხოება მის გაგზავნამდე. ფრონტიერული კოდირების მოდელები კვლავ აფიქსირებენ ყალბ პაკეტების სახელებს გამომავალი მონაცემების 6%-მდე, ხოლო რეალური შეტევები, როგორიცაა Shai-Hulud, აჩვენებს, თუ რამდენად სწრაფად შეიძლება გავრცელდეს ერთი მოწამლული პაკეტი GitHub-ში, ღრუბელში და CI/CDხელოვნური ინტელექტის აგენტები ახლა ფაილებს, ტერმინალებს და pipelineპირდაპირ, ხშირად ნებისმიერი უსაფრთხოების შემოწმების ჩატარებამდე. ამ სესიაზე, რომელსაც Nimbus Compute Xygeni-სთან თანამშრომლობით მასპინძლობს, ჩვენ განვიხილავთ, თუ რატომ აღარ არის მხოლოდ CI-ის უსაფრთხოება საკმარისი და როგორ ეხმარება გუნდებს IDE-ში აღმოჩენის გადატანა რისკის ამოცნობაში მისი წარმოებამდე.

ახლავე უყურეთ ჩვენს ვებინარს თემაზე „Vibe კოდირება სინანულის გარეშე“. ხელოვნური ინტელექტი ცვლის პროგრამული უზრუნველყოფის შექმნის წესს, თანაავტორები და ხელოვნური ინტელექტის აგენტები კი წარმოების კოდის მზარდ წილს წარმოქმნიან. ამ სესიაზე თქვენ იხილავთ, თუ როგორ დაიცვათ ხელოვნური ინტელექტის მიერ გენერირებული კოდი პირდაპირ IDE-ში, რეალურ დროში დაუცველობის აღმოჩენით. guardrails Copilot-ისთვის და ხელმისაწვდომობაზე დაფუძნებული პრიორიტეტიზაციისთვის. აღმოაჩინეთ, თუ როგორ ეხმარება ხელოვნური ინტელექტით დახმარებული გამოსწორება დეველოპერებს პრობლემების ეფექტურად გამოსწორებაში და უსაფრთხო, ხელოვნურ ინტელექტზე დაფუძნებული პროგრამული უზრუნველყოფის შექმნაში კონტროლის დაკარგვის გარეშე. უყურეთ ახლავე, რომ თავიდანვე შეიტყოთ, თუ როგორ შექმნათ უსაფრთხო, ხელოვნურ ინტელექტზე დაფუძნებული პროგრამული უზრუნველყოფა.