
Nothing was breached. The agent did its job, touched a dependency, a config, or a service nobody asked it to touch, and stayed inside its permissions the entire time. In this session, you'll see why that case is harder than any attack: how a boundary drawn in advance ends up wider than the task required, why an approval is a decision made once while execution keeps going, how standing access turned the developer's laptop into the crown jewels, and what recovery looks like when the actor can't explain its own reasoning. Register now to see where the last enforceable moment sits, and what contains the blast radius.
იმ მომენტიდან, როდესაც ხელოვნური ინტელექტის აგენტი დააინსტალირებს დამოკიდებულებას ან შეცვლის Dockerfile-ს, თქვენი SBOM და წარმომავლობის ვარაუდები უკვე ტესტირებადია და გუნდების უმეტესობას არ აქვს საშუალება, გადაამოწმოს, თუ რა მოხდა სინამდვილეში. ამ სესიაზე თქვენ რეალურ ცვლილებას პირდაპირ ეთერში იხილავთ: როგორ იცვლება ინსტალაციის მომენტი, როგორც კი არცერთი დეველოპერი არ შეხედავს პაკეტის სახელს, იქნება ეს SBOMწარმომავლობა და სქემები კვლავ ძალაშია, როდესაც აგენტმა გააკეთა დეკლარაცია.cisიონი და ის, რაც დარჩა კოდის მიმოხილვისა და მარცხნივ გადაადგილებისგან, როდესაც აგენტები commitდა ზოგჯერ გაერთიანდებიან დამოუკიდებლად. დარეგისტრირდით ახლავე, რომ ნახოთ, რა არის ნამდვილად უსაფრთხო აგენტი pipeline საჭიროა პრაქტიკაში, არა მხოლოდ თეორიაში.
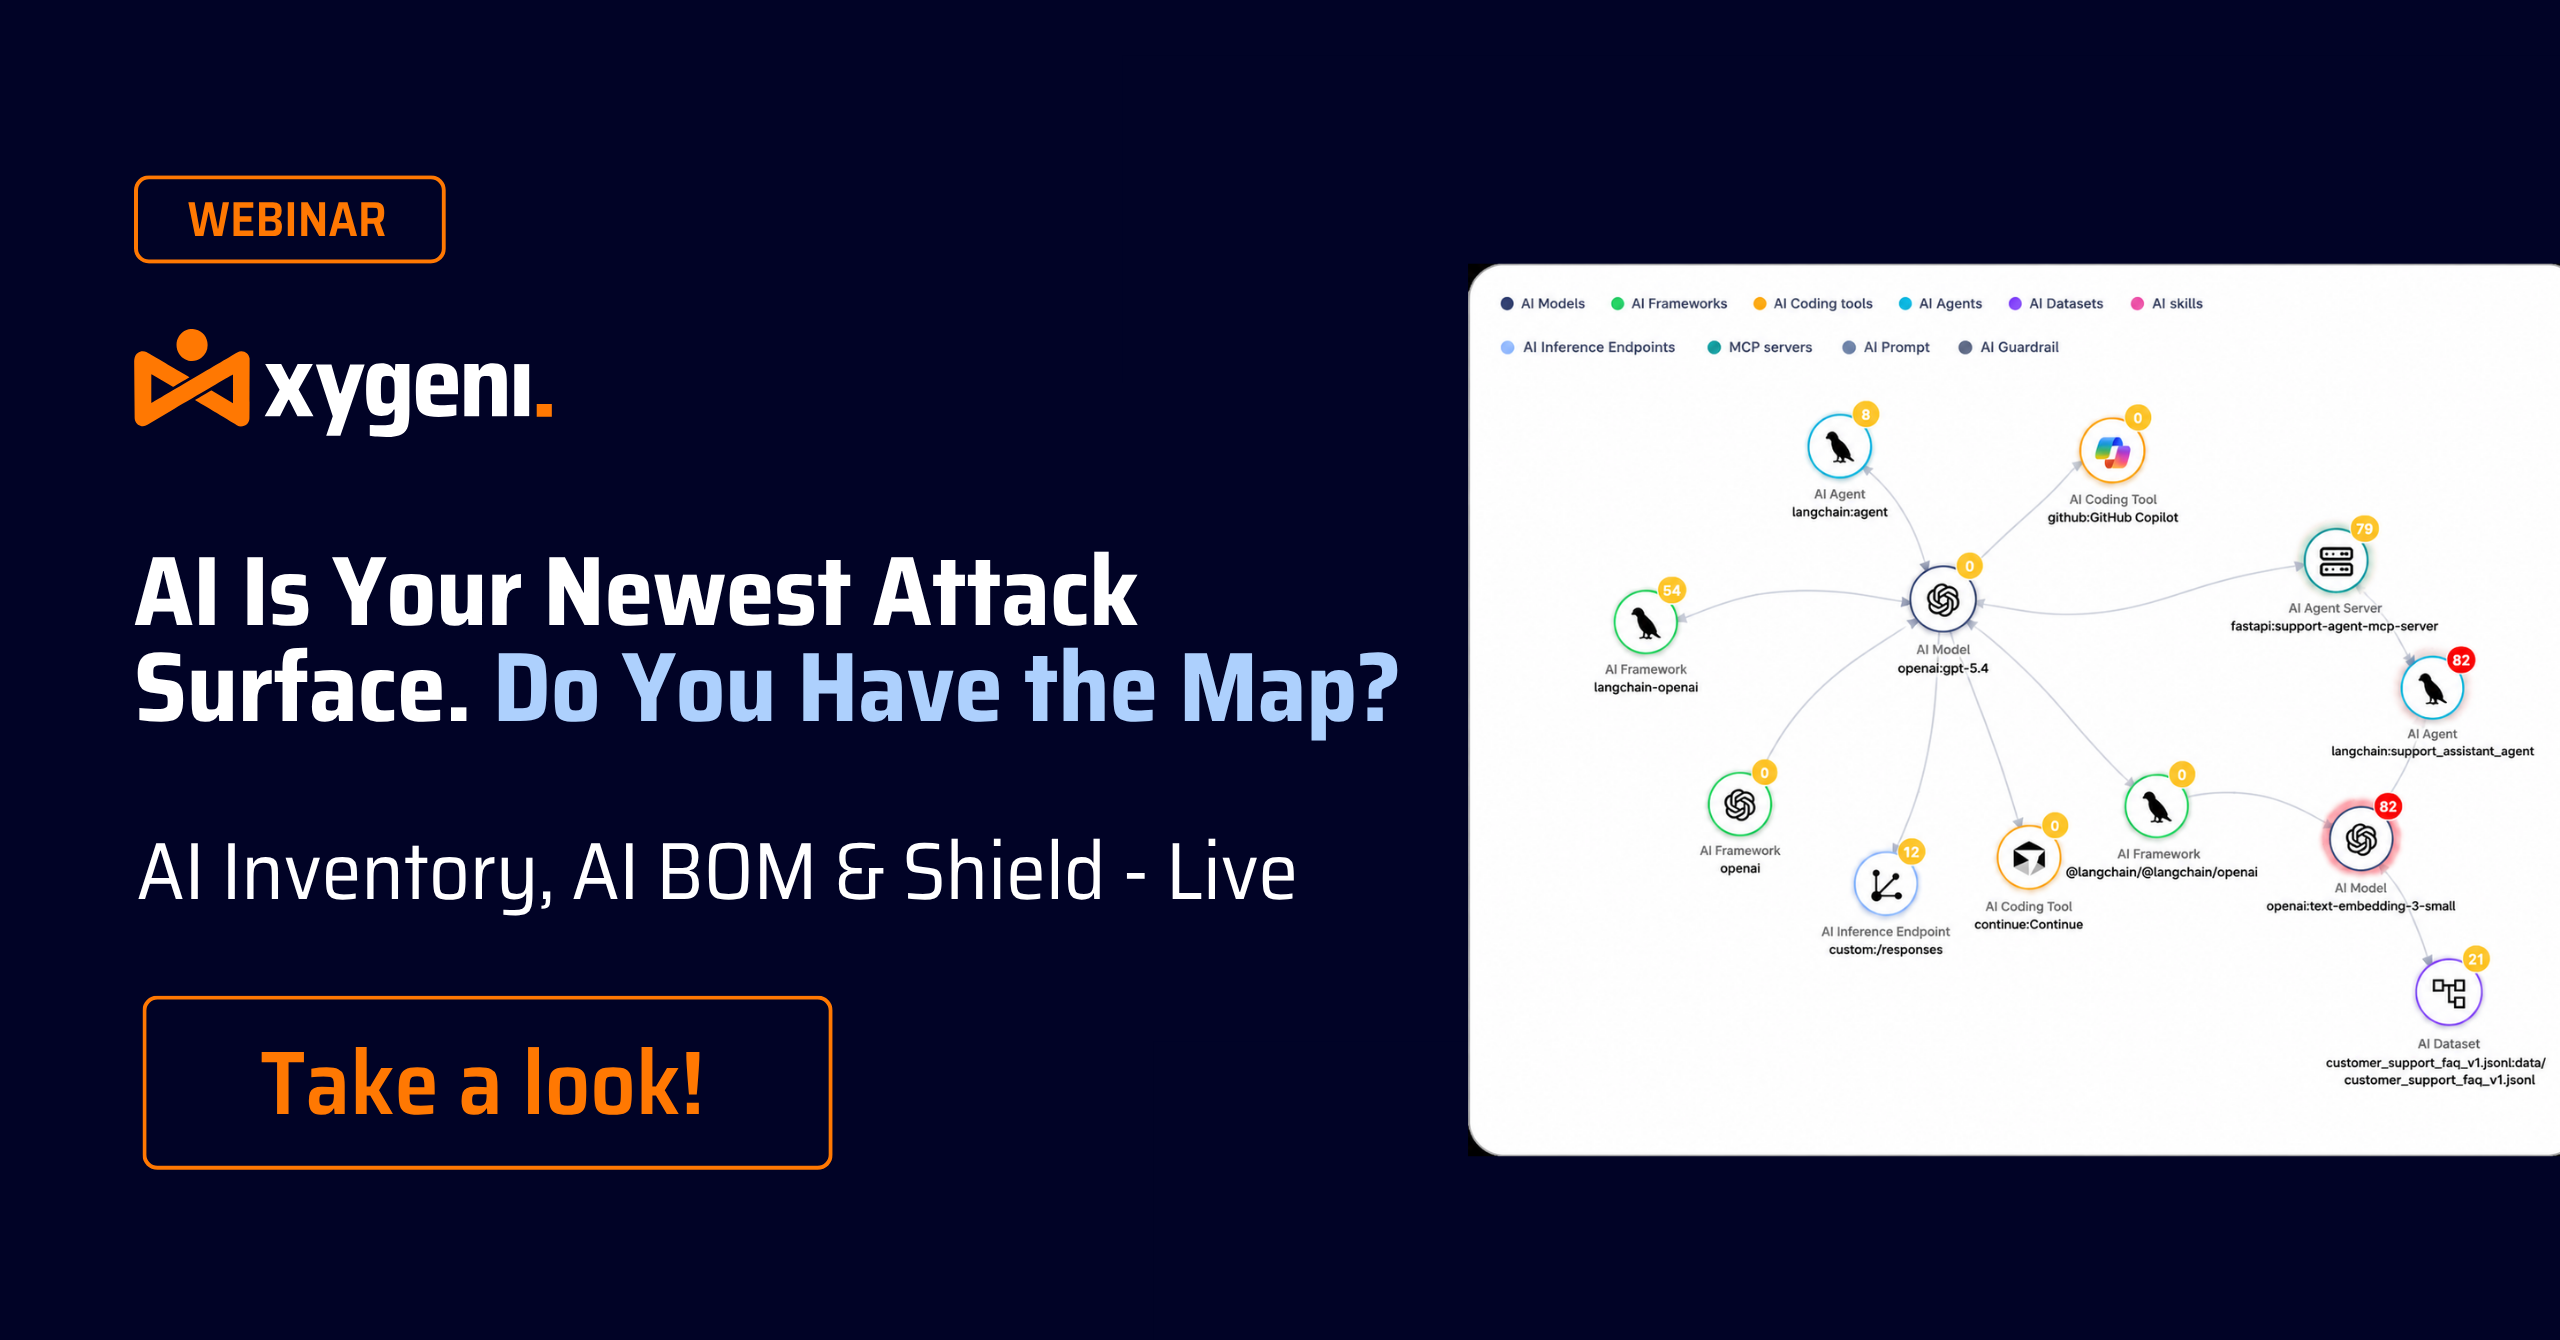
უყურეთ ჩვენს მომავალ ვებინარს! ხელოვნური ინტელექტის კოდირების ასისტენტები ჰალუცინაციებს ახდენენ პაკეტების სახელების აღქმაზე და თავდამსხმელები უკვე არეგისტრირებენ ამ ყალბ სახელებს მავნე პროგრამებით. ამ სესიაზე თქვენ ნახავთ, თუ როგორ უნდა დააფიქსიროთ თქვენი მთელი ხელოვნური ინტელექტის ეკოსისტემა რეალურ დროში, ხელოვნური ინვენტარიზაციისა და ხელოვნური ინვენტარიზაციის BOM-ის გამოყენებით, რომლებიც თქვენს პროგრამულ უზრუნველყოფაში ყველა მოდელს, აგენტს და ხელოვნური ინტელექტის მიერ დანერგილ დამოკიდებულებას აჩვენებს. აღმოაჩინეთ, თუ როგორ მუშაობს Xygeni. Shield ბლოკავს მავნე პაკეტებს ხელმოწერის არსებობამდეც კი, რითაც ავსებს იმ ხარვეზს, რომელსაც ხელმოწერაზე დაფუძნებული სკანერები ტოვებენ. უყურეთ ახლა, რომ ნახოთ, თუ როგორ დაიცვათ თქვენი პროგრამული უზრუნველყოფა, სანამ slopsquatting შემდეგ ხელოვნურ ინტელექტს შესვლის წერტილად აქცევს.
უყურეთ ახლა ჩვენს SafeDev Talk-ს: ღია კოდი, ხელოვნური ინტელექტი და ახალი შეტევის ზედაპირი: იარაღიანი კოდი, უფრო ჭკვიანი თავდაცვა. რადგან ხელოვნური ინტელექტი და ღია კოდი ცვლის თანამედროვე პროგრამულ უზრუნველყოფას, შეტევის ზედაპირი უფრო სწრაფად ფართოვდება, ვიდრე ოდესმე. დამოკიდებულების რისკებიდან და მიწოდების ჯაჭვის შეღწევიდან ხელოვნური ინტელექტით მართული ექსპლოიტების გენერირებამდე, თავდამსხმელები ვითარდებიან და ასევე უნდა ვითარდებიან დამცველებიც. შემოუერთდით Red Hat-ის, TikTok-ის და Xygeni-ის ექსპერტებს, რათა შეისწავლოთ, თუ როგორ გარდაქმნის ხელოვნური ინტელექტი და ავტომატიზაცია ღია კოდის უსაფრთხოებას. უყურეთ ახლავე, რომ გაიგოთ, თუ როგორ შექმნათ მდგრადობა, გამჭვირვალობა და ნდობა თანამედროვე პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში!
შემოგვიერთდით შემდეგ SafeDev Talk-ზე: ხელოვნური ინტელექტი უკვე თქვენს შიგნითაა SDLC. ახლა რა? ხელოვნური ინტელექტი არ აკაკუნებს თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის კარზე; ის უკვე შიგნითაა. თანაავტორები, აგენტები, MCP სერვერები და ხელოვნური ინტელექტის მიერ გენერირებული დამოკიდებულებები ცვლიან კოდის შექმნის, განხილვისა და მიწოდების წესს. ამ SafeDev Talk-ში, OWASP-ის ლიდერები და AppSec ექსპერტები განმარტავენ, თუ რას ნიშნავს ეს სინამდვილეში თქვენი უსაფრთხოების პოზიციისთვის, სად იშლება მმართველობის მოდელები და რა პრაქტიკული კონტროლი მუშაობს სინამდვილეში საინჟინრო გუნდების შენელების გარეშე. ველით კონკრეტულ, ქმედით რჩევებს (არა მხოლოდ თეორიას) იმის შესახებ, თუ როგორ დანერგოთ პრაქტიკული კონტროლი, რომელიც იცავს ხელოვნური ინტელექტის დახმარებით შემუშავებას თქვენი ინჟინრებისთვის შეფერხების გარეშე. დარეგისტრირდით ახლავე!
ხელოვნური ინტელექტი ამჟამად თანამედროვე პროგრამული უზრუნველყოფის მიწოდების ძირითად აღმასრულებელ ფენას წარმოადგენს, რაც ცვლის აპლიკაციების უსაფრთხოებისა და პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შეტევების დიზაინისა და მასშტაბირების წესს. ორგანიზაციები 2026 წლისთვის ემზადებიან და კრიტიკულად მნიშვნელოვანია იმის გაგება, თუ როგორ იყენებენ თავდამსხმელები ავტომატიზაციას, ნდობას და ხელოვნურ ინტელექტზე დაფუძნებულ სამუშაო პროცესებს. ეს ანგარიში წარმოადგენს AppSec საფრთხის მოდელის მტკიცებულებებზე დაფუძნებულ ანალიზს, რაც უსაფრთხოებისა და DevSecOps გუნდებს ეხმარება გაიგონ ახალი რისკები და თავდაცვითი ცვლილებები, რომლებიც აუცილებელია წინსვლისთვის. გაეცანით ახლავე!
ახლავე უყურეთ ჩვენს SafeDev საუბარს თემაზე: პროგრამული უზრუნველყოფის მიწოდების ჯაჭვები ზეწოლის ქვეშ: რა გვასწავლა 2025 წელს მავნე პროგრამებისა და ხელოვნური ინტელექტის შესახებ და რა მოხდება შემდეგ. 2025 წელი შეიცვალა software supply chain securityახალი შეტევის მექანიკამ (ხელოვნური ინტელექტით დახმარებული მავნე პროგრამა, თვითგავრცელება და ნდობის ბოროტად გამოყენება მასშტაბურად) გამოავლინა არსებული დაცვის შესაძლებლობების საზღვრები. შემოგვიერთდით ექსპერტების მიერ ორგანიზებულ ამ სესიაზე, რათა გაიგოთ, რა შეიცვალა სინამდვილეში 2025 წელს და რა უნდა მოარგონ განვითარებისა და უსაფრთხოების გუნდებმა 2026 წლისთვის. უყურეთ ეპიზოდს ახლავე!
2026 წლის 11 სექტემბრიდან, CRA გაძლევთ 24 საათს, რათა ENISA-სთვის შეატყობინოთ აქტიურად გამოყენებული დაუცველობის შესახებ, თუნდაც ბაზარზე უკვე არსებული პროდუქტებისთვის, და გუნდებს ჯერ არ აქვთ სამუშაო პროცესი ამისთვის. ამ სესიაზე თქვენ იხილავთ რეალურ პროცესს პირდაპირ ეთერში: გენერირებას SBOM იმის გასაგებად, თუ პროდუქტის რომელ ვერსიებზეა გავლენა, დასკვნების ტრიაჟის გზით ხელმისაწვდომობისა და ექსპლუატაციის ანალიზით, რათა რეალური რისკი ხმაურისგან განვასხვავოთ და შეტყობინებების დაყენება, რათა შესაბამისმა პირმა მიიღოს შეტყობინება იმ მომენტში, როდესაც დასკვნა გადაიქცევა შესატყობინებელ ინციდენტად. დარეგისტრირდით ახლავე, რომ ნახოთ, თუ როგორ გადააქციოთ CRA-ს შეტყობინებების საათი კანონიერი ვადიდან სამუშაო პროცესად, რომლის მართვაც თქვენს გუნდს რეალურად შეუძლია ზეწოლის ქვეშ.
Vibe კოდირება აჩქარებს პროგრამული უზრუნველყოფის მიწოდებას, მაგრამ ასევე ზრდის რისკებს. რადგან ხელოვნური ინტელექტის მიერ გენერირებული კოდი და ავტონომიური აგენტები ცვლიან განვითარების ფორმას, ტრადიციული AppSec კონტროლი აღარ არის საკმარისი სწრაფი მანიპულირების, ჰალუცინირებული კოდის და ავტომატიზირებული მიწოდების ჯაჭვის ზემოქმედების აღმოსაჩენად. სათანადო მართვის გარეშე, დაუცველი ნიმუშები შეიძლება გავრცელდეს წარმოებაზე მანქანის სისწრაფით. შეიტყვეთ, თუ როგორ დაიცვათ Vibe კოდი, სანამ ის თქვენი ორგანიზაციის ყველაზე დიდ ხელოვნურ ინტელექტთან დაკავშირებულ რისკად იქცევა.
ახლავე უყურეთ ჩვენს ვებინარს თემაზე „Vibe კოდირება სინანულის გარეშე“. ხელოვნური ინტელექტი ცვლის პროგრამული უზრუნველყოფის შექმნის წესს, თანაავტორები და ხელოვნური ინტელექტის აგენტები კი წარმოების კოდის მზარდ წილს წარმოქმნიან. ამ სესიაზე თქვენ იხილავთ, თუ როგორ დაიცვათ ხელოვნური ინტელექტის მიერ გენერირებული კოდი პირდაპირ IDE-ში, რეალურ დროში დაუცველობის აღმოჩენით. guardrails Copilot-ისთვის და ხელმისაწვდომობაზე დაფუძნებული პრიორიტეტიზაციისთვის. აღმოაჩინეთ, თუ როგორ ეხმარება ხელოვნური ინტელექტით დახმარებული გამოსწორება დეველოპერებს პრობლემების ეფექტურად გამოსწორებაში და უსაფრთხო, ხელოვნურ ინტელექტზე დაფუძნებული პროგრამული უზრუნველყოფის შექმნაში კონტროლის დაკარგვის გარეშე. უყურეთ ახლავე, რომ თავიდანვე შეიტყოთ, თუ როგორ შექმნათ უსაფრთხო, ხელოვნურ ინტელექტზე დაფუძნებული პროგრამული უზრუნველყოფა.
უყურეთ ახლავე ჩვენს მომავალ SafeDev Talk ეპიზოდს: დაუსრულებელი დაუცველობები. უფრო ჭკვიანი თავდაცვა! დაუცველობის მართვა ვითარდება და ტრადიციული ინსტრუმენტები აღარ არის საკმარისი. შემოგვიერთდით, რათა შეისწავლოთ, თუ როგორ მოითხოვს თანამედროვე საფრთხეები უფრო ჭკვიან რისკების მოდელებს, რეალურ დროში პრიორიტეტების განსაზღვრას და პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის უსაფრთხოების ახალ მიდგომას. არ გამოტოვოთ ეს სესია, რომელიც სავსეა ექსპერტების მოსაზრებებით, რათა გააძლიეროთ თქვენი AppSec სტრატეგია და იყოთ დღევანდელი დინამიური რისკების ლანდშაფტის წინ!
ახლა უყურეთ ჩვენს SafeDev საუბარს კოდიდან გაშვების დრომდე. ბევრი გუნდი დიდ ინვესტიციას დებს სტატიკურ ანალიზში, თუმცა დაუცველობები მაინც აღწევს წარმოებაში. გამოწვევა არ არის ინსტრუმენტების ნაკლებობა; ეს არის რეალური რისკის გასაგებად კონტექსტის ნაკლებობა. ამ ექსპერტების მიერ წარმართულ სესიაზე ჩვენ განვიხილავთ, თუ რატომ არ შეიძლება თანამედროვე AppSec-ი დაეყრდნოს ერთ პერსპექტივას და როგორ ეხმარება კოდის დონისა და გაშვების დროის ანალიზის გაერთიანება გუნდებს უფრო ეფექტურად აღმოაჩინონ, პრიორიტეტულად განსაზღვრონ და გამოასწორონ დაუცველობები მთელი სასიცოცხლო ციკლის განმავლობაში. უყურეთ ახლა, რომ გაიგოთ, სად აკლია თანამედროვე მიდგომები და როგორ შექმნათ უფრო სრულყოფილი, კონტექსტის გათვალისწინებით შექმნილი უსაფრთხოების სტრატეგია.

უყურეთ ახლა ჩვენს წლის ბოლო SafeDev Talk-ს და აიმაღლეთ თქვენი დონე Software Supply Chain Security! შემოუერთდით ინდუსტრიის წამყვან ექსპერტებს, რომლებიც ხელახლა განიხილავენ 2024 წლის მნიშვნელოვან გაკვეთილებს, აღმოაჩენენ უახლეს ტენდენციებს და გაუზიარებენ ერთმანეთს პრაქტიკული მოსაზრებები, რათა მოემზადონ 2025 წლის გამოწვევებისთვის. ეს ვებინარი შექმნილია უსაფრთხოების სპეციალისტებისა და განვითარების გუნდებისთვის, რომლებიც მზად არიან ინოვაციებისკენ და დინამიკურ სამყაროში წინსვლისკენ. software supply chain security მსოფლიო. უყურეთ ახლავე!
ქსიგენი SCA Open Source Security გადაწყვეტა აუცილებელია. ის სკანირებს და ბლოკავს მავნე პაკეტებს გამოქვეყნებისთანავე, რაც მკვეთრად ამცირებს მავნე პროგრამებისა და დაუცველობების თქვენს სისტემებში შეღწევის რისკს. ჩვენი ყოვლისმომცველი მონიტორინგი მოიცავს მრავალ საჯარო რეესტრს, რაც უზრუნველყოფს ყველა დამოკიდებულების შემოწმებას უსაფრთხოებისა და მთლიანობის თვალსაზრისით. Xygeni ასევე აძლიერებს თქვენი გუნდის შესაძლებლობებს...
ახლავე უყურეთ ჩვენს SafeDev Talk-ს: ხელოვნური ინტელექტით მართული DevSecOps - უსაფრთხოების ორგანიზება ღრუბლოვან მასშტაბზე. უსაფრთხოება არ შეიძლება იყოს მეორეხარისხოვანი თანამედროვე განვითარებაში და ხელოვნური ინტელექტი ცვლის იმას, თუ როგორ ვქმნით, ვიცავთ და ვახდენთ პროგრამული უზრუნველყოფის მასშტაბირებას. ამ ეპიზოდში ექსპერტები იკვლევენ, თუ როგორ გავცდეთ პატჩებსა და სკანირებას, რათა მივაღწიოთ ჭეშმარიტად ინტელექტუალურ ორკესტრირებას მთელს მსოფლიოში. SDLCხელოვნური ინტელექტით მართული დაუცველობის მართვიდან ჩაშენებულ guardrails in CI/CD და გაშვების დროს, ეს საუბარი დეტალურად განიხილავს, თუ როგორ გამოიყურება სინამდვილეში მასშტაბირებადი, ღრუბელზე დაფუძნებული AppSec. უყურეთ ახლავე!
უყურეთ და ჩაუღრმავდით შემდეგს: უსაფრთხო აპლიკაციების გადაუდებელი საჭიროება მონაცემთა დარღვევისა და დაუცველობის მზარდი რაოდენობის გათვალისწინებით; უსაფრთხო, მასშტაბირებადი პროგრამული უზრუნველყოფის შექმნის ამჟამინდელი გამოწვევები, მათ შორის იზოლირებული სამუშაო ნაკადები, დისტანციურ გუნდებს შორის კომუნიკაციის ხარვეზები და ღია კოდის პროგრამული უზრუნველყოფის (OSS) ინტეგრაციასთან დაკავშირებული რისკები; და ბევრი სხვა. შეიტყვეთ, თუ როგორ გადალახოთ ხმაურიანი გარემო და ფოკუსირება მოახდინოთ ყველაზე კრიტიკულ საფრთხეებზე. არ გამოტოვოთ!
ავტომატური, დეველოპერისთვის მზად შესწორებები, ზუსტად იქ, სადაც კოდი გაქვთ. ტრადიციული უსაფრთხოების ინსტრუმენტები უამრავ აღმოჩენას გაძლევენ, მაგრამ ხელით შესწორებას გირჩევნიათ. Xygeni Autofix აღმოჩენას მოქმედებად აქცევს და მყისიერ, დეველოპერისთვის მზად შესწორებებს გთავაზობთ ზუსტად იქ, სადაც კოდი გაქვთ. ხმაურის და შეფერხებების გარეშე. უბრალოდ ავტომატურად დაიცავით კოდი.
ახლა უყურეთ ჩვენს SafeDev Talk-ს: როგორ ჩავაბაროთ აუდიტი? რეალური AppSec-ის შექმნა ISO-სთან, NIST-თან და CRA-სთან შესაბამისობაში. დღესდღეობით, უსაფრთხო კოდი საკმარისი არ არის; თქვენ უნდა დაამტკიცოთ ის. ისეთი ჩარჩოების გათვალისწინებით, როგორიცაა ISO 27001, NIST CSF, CRA, DORA და NIS-2, რომლებიც ცენტრალურ ადგილს იკავებენ, ორგანიზაციებმა უნდა შექმნან აუდიტისთვის მზად AppSec პროგრამები, რომლებიც რეალურად გაუძლებენ კრიტიკულ შემოწმებას. ამ ეპიზოდში ექსპერტები შეისწავლიან, თუ როგორ გადავიდნენ პოლიტიკიდან პრაქტიკაზე, ჩავრთონ შესაბამისობა... CI/CDდა გააერთიანეთ საინჟინრო, უსაფრთხოების და GRC გუნდები იმის შესახებ, თუ რა უნდა იყოს რეალურად დამტკიცებული. შეხედეთ ახლავე!

უყურეთ ახლავე ჩვენს შემდეგ SafeDev Talk-ს და რევოლუცია მოახდინეთ თქვენს DevSecOps სტრატეგიაზე! გაეცანით, თუ როგორ შეუძლია პროაქტიულ რისკების მართვას თქვენი DevSecOps სტრატეგიის ტრანსფორმაცია და თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის გაძლიერება ახალი საფრთხეებისგან. ეს სესია შექმნილია კიბერუსაფრთხოების ლიდერებისა და განვითარების გუნდებისთვის, რომლებიც მზად არიან წინ წავიდნენ დაუცველობების სულ უფრო რთულ ლანდშაფტში. გადახედეთ ეპიზოდს ახლავე!
უყურეთ ჩვენს SafeDev საუბარს: ხელოვნური ინტელექტის გაშვება: ახალი საფრთხეებისა და თავდაცვის ნავიგაცია აპლიკაციების უსაფრთხოებაში. რადგან ხელოვნური ინტელექტი გარდაქმნის კიბერუსაფრთხოებას, მისი გავლენა აპლიკაციების უსაფრთხოებაზე არის როგორც ძლიერი, ასევე ნიუანსირებული. პოლიმორფული მავნე პროგრამებიდან დაწყებული, მოდელის გაყალბებითა და სწრაფი ინექციით დამთავრებული, თავდამსხმელები იყენებენ ხელოვნურ ინტელექტს უფრო ჭკვიანი შეტევების შესაქმნელად, ხოლო დამცველები იყენებენ ხელოვნურ ინტელექტს მათი უფრო სწრაფად აღმოსაჩენად და შესამცირებლად. უყურეთ მას, რათა გაიგოთ განტოლების ორივე მხარე და გაიგოთ, თუ როგორ გახადოთ თქვენი AppSec პროგრამა ხელოვნურ ინტელექტთან თავსებადი.
უყურეთ 2025 წლის პირველ SafeDev Talk-ს და აიმაღლეთ თქვენი დონე Open Source Security სტრატეგიები! მოუსმინეთ წამყვანი ექსპერტებისგან, რომლებიც იკვლევენ 2024 წლის ძირითად გაკვეთილებს, უახლეს თავდაცვის მექანიზმებს და OSS უსაფრთხოების მომავალს. ეს თქვენი შანსია, იყოთ წინ მზარდი საფრთხეების ლანდშაფტისა და ისწავლოთ პროაქტიული სტრატეგიები თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის დასაცავად!
ეს ანგარიში ხაზს უსვამს პროგრამული უზრუნველყოფის მიწოდების ჯაჭვების მზარდ სამიზნეობას კიბერშეტევების მიერ, ღია კოდის დამოკიდებულებების დაუცველობების გამოყენებით და CI/CD pipelineს. DORA-სა და NIS2-ის მსგავსი რეგულაციების გამკაცრების გამო, უსაფრთხოების მკაცრი ზომების აუცილებლობა ჩნდება. გააუმჯობესეთ თქვენი ორგანიზაციის software supply chain security, ჩვენი ყოვლისმომცველი სახელმძღვანელოს დახმარებით, 2025 წელს მზარდი კიბერ საფრთხეების მიმართ მდგრადობის უზრუნველყოფა!
უსაფრთხოების ჯგუფები ხშირად ეყრდნობიან SCA მდე SAST ცალ-ცალკე, რამაც შეიძლება გამოიწვიოს სიგნალიზაციის დაღლილობა, ფრაგმენტული ხედვა და რისკების ხელიდან გაშვება. მათ შორის არჩევანის ნაცვლად, ნამდვილი გამოწვევაა, თუ როგორ აიძულოთ ისინი ერთად იმუშაონ უფრო ძლიერი უსაფრთხოების პოზიციისთვის. უყურეთ ჩვენს SafeDev Talk-ს და გაარკვიეთ, თუ რატომ. SCA მხოლოდ ერთი რამ საკმარისი არ არის, როგორ ამცირებს ხელმისაწვდომობის ანალიზი ცრუ დადებით შედეგებს, რატომ SAST ავსებს AppSec-ის დაფარვის კრიტიკულ ხარვეზებს და ბევრ სხვა რამეს. უყურეთ ახლავე!
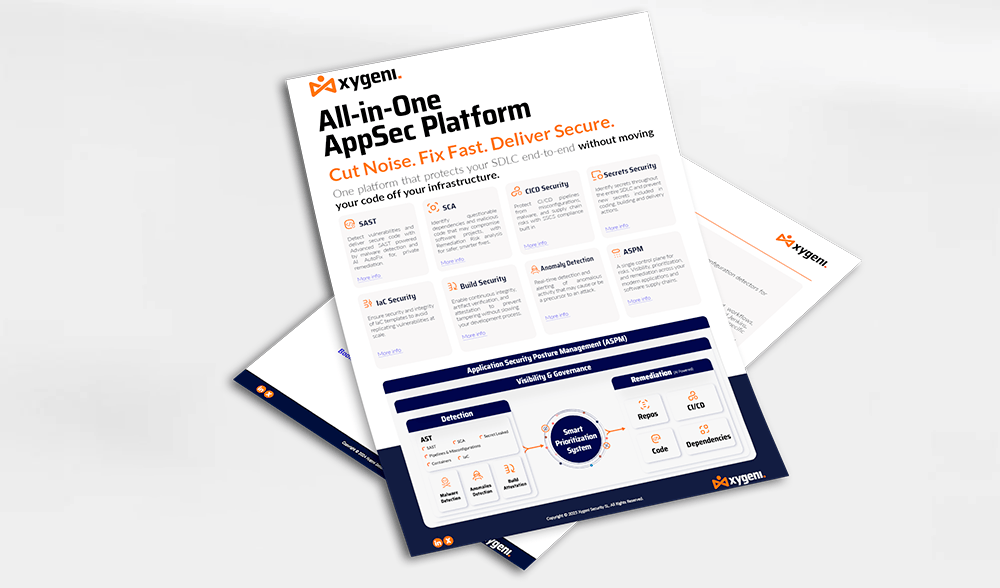
Xygeni-ს უნიკალური შესაძლებლობები უზრუნველყოფს სრულ ხილვადობას პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში, რაც საშუალებას იძლევა სისტემატური პროცესის წარმართვისა მათი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვთან დაკავშირებული რისკების შესაფასებლად, ყველაზე კრიტიკული კომპონენტების იდენტიფიცირებისა და პრიორიტეტულობის მინიჭებისთვის, ასევე მათი გლობალური და დეტალური უსაფრთხოების მდგომარეობის ეფექტური და ეფექტიანი ძალისხმევით შეფასებისა და გაუმჯობესებისთვის...

Application Security Posture Management (ASPM) დღითიდღე იძენს პოპულარობას. თუმცა, მისი კონკრეტული ფუნქციონალურობა შესაძლოა ყველასთვის ბოლომდე ნათელი არ იყოს. დაიკავეთ თქვენი ადგილი ახლავე! შემოგვიერთდით SafeDev-ის საუბარში „გჭირდებათ?“ ASPM თქვენს ცხოვრებაში?“ კიბერუსაფრთხოების ექსპერტებ ჯეიმს ბერტოტისთან, უილიამ პალმთან და ლუის გარსიასთან ერთად, რათა შეისწავლონ პოტენციალი ASPM როგორც ჰოლისტიკური აპლიკაციების უსაფრთხოების გადაწყვეტა და განაგრძეთ თქვენი ორგანიზაციის გაძლიერება!
Xygeni-ის მავნე პროგრამების აღმოჩენის DevOps გადაწყვეტა უზრუნველყოფს რეალურ დროში დაცვას თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში შეყვანილი მავნე კოდისგან. ის მუდმივად სკანირებს თქვენს SCM მდე CI/CD გარემოში მავნე პროგრამების, უკანა კარების და საეჭვო არტეფაქტების აღმოსაჩენად, სანამ ისინი წარმოებაში მოხვდებიან. განვითარების პროცესის ადრეულ ეტაპზე ინტეგრირებით, Xygeni ეხმარება გუნდებს საფრთხეების წყაროდანვე დაბლოკვაში. გადაწყვეტა მხარს უჭერს სწრაფ...
უყურეთ ჩვენს SafeDev Talk-ს და შეცვალეთ თქვენი AppSec სტრატეგია! აღმოაჩინეთ, რატომ ASPM (Application Security Posture Management) არის გასაღები განგაშის დაღლილობის დასაძლევად, უსაფრთხოების შესახებ ინფორმაციის გაერთიანებისა და რეალური რისკების პრიორიტეტულობის დასადგენად. კიბერუსაფრთხოების წამყვანი ექსპერტები ჩაუღრმავდებიან AppSec-ისა და DevSecOps-ის მომავალს და გაგიზიარებენ ქმედით სტრატეგიებს, რათა დაგეხმარონ წინსვლაში. არ გამოტოვოთ ეს შესაძლებლობა, ისწავლოთ უსაფრთხოების სამუშაო პროცესების გამარტივება და შეუფერხებელი DevSecOps სტრატეგიის შექმნა. უყურეთ ახლავე!
უყურეთ ახლა ჩვენს SafeDev Talk-ს: ნაგულისხმევად უსაფრთხო: როგორ ცვლის ავტომატური აღდგენა AppSec-ის ფორმას? „ნაგულისხმევად უსაფრთხო“ აღარ არის არჩევითი; ეს ახალი საბაზისო პრინციპია. ხელოვნური ინტელექტის მიერ გენერირებული კოდით, ჩაშენებული ხელოვნური ინტელექტის კომპონენტებით და ელვისებური სისწრაფით განვითარების ციკლებით, ტრადიციული უსაფრთხოების კარიბჭეები არასაკმარისია. პასუხი? პროაქტიული დაცვა და პრაქტიკული ავტომატური აღდგენა, რომელიც მუშაობს იქ, სადაც დეველოპერები ცხოვრობენ. უყურეთ ახლავე და გადადგით შემდეგი ნაბიჯი თანამედროვე AppSec-ში!

უყურეთ ჩვენს SafeDevTalk-ის ოქტომბრის გამოცემას, რათა აღმოაჩინოთ, თუ როგორ გარდაქმნათ პროგრამული უზრუნველყოფის კომპოზიციის ანალიზი (SCA) და დაიცავით თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი ახალი საფრთხეებისგან.
ეს სესია განკუთვნილია კიბერუსაფრთხოების ლიდერებისა და განვითარების გუნდებისთვის, რომლებიც ცდილობენ წინსვლას ღია კოდის დაუცველობების დღევანდელ რთულ ლანდშაფტში.

აღმოაჩინეთ სტრატეგიები თქვენი დასაცავად CI/CD pipelines ისეთი ახალი საფრთხეების წინააღმდეგ, როგორიცაა პირდაპირი და არაპირდაპირი ინდივიდუალური დამცავი საშუალებები, მავნე პროგრამების ინექციები და არტეფაქტებით მოწამვლა და სხვა.
ეს eBook, რომელიც დაწერილია Xygeni-ს წინასწარი გაყიდვების ხელმძღვანელის, ლუის გარსიას მიერ, დაგეხმარებათ თავდამსხმელებისგან გასწრებაში ჩვენი ექსპერტის სახელმძღვანელოს მეშვეობით უსაფრთხოების რისკების იდენტიფიცირების, პრევენციისა და მათზე რეაგირების შესახებ. CI/CD pipelines!

უყურეთ ჩვენს ვებინარს „ღია კოდის რეალურ დროში მავნე პროგრამების აღმოჩენა“, რათა გაეცნოთ ღია კოდის პროგრამულ უზრუნველყოფაზე (OSS) მოქმედ უახლეს მავნე საფრთხეებს. OSS-ის დანერგვასთან ერთად იზრდება საფრთხეების მოცულობა და სირთულე, რაც ახალ გამოწვევებს უქმნის როგორც დეველოპერებს, ასევე ორგანიზაციებს. ეს საინტერესო სესია გამოავლენს უახლეს ტენდენციებს, ახალ საფრთხეებს და მოწინავე სტრატეგიებს, რათა დაიცვათ თქვენი OSS დამოკიდებულებები მავნე შეტევებისგან. უყურეთ ახლავე!

თქვენ ვერ მოხვდით სან-ფრანცისკოში 2024 წლის RSA კონფერენციაზეcisკო? პრობლემა არ არის! უყურეთ ჩვენს ექსკლუზიურ ვებინარს და გაეცანით კიბერუსაფრთხოების ზოგიერთ ყველაზე მნიშვნელოვან ტენდენციას, ცვლილებებიდან დაწყებული CISO როლები კიბერთავდაცვის უახლესი განვითარების ხელმძღვანელობისთვის - ყველაფერი თქვენს მაგიდასთან. ამ ვებინარზე თქვენ ღრმად ჩაუღრმავდებით კიბერუსაფრთხოების სამყაროს მიერ შემოთავაზებულ უახლეს ხედვებსა და სტრატეგიებს!

პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე თავდასხმები სულ უფრო გავრცელებული და დამანგრეველი ხდება, Gartner-ის პროგნოზით, 2025 წლისთვის ყველა ბიზნესის 45% განიცდის დარღვევას. Cybersecurity Ventures კიდევ უფრო ხაზს უსვამს ამ საფრთხის სერიოზულობას და პროგნოზირებს, რომ 2031 წლისთვის პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე თავდასხმებით გამოწვეული წლიური ზიანი 138 მილიარდი დოლარი იქნება. ეს საგანგაშო პროგნოზები ხაზს უსვამს ორგანიზაციების მიერ პრიორიტეტების მიცემის გადაუდებელ აუცილებლობას. SSCS. გაიგეთ როგორ!
პროგრამული უზრუნველყოფის შემუშავების სწრაფად განვითარებად სამყაროში, პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის უსაფრთხოება კრიტიკულ საზრუნავად იქცა. eBook გთავაზობთ ყოვლისმომცველ სახელმძღვანელოს პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის საფრთხეების გასაგებად და შესამცირებლად, განსაკუთრებული აქცენტით უწყვეტ ინტეგრაციაზე/უწყვეტ განლაგებაზე (CI/CD) სისტემები...
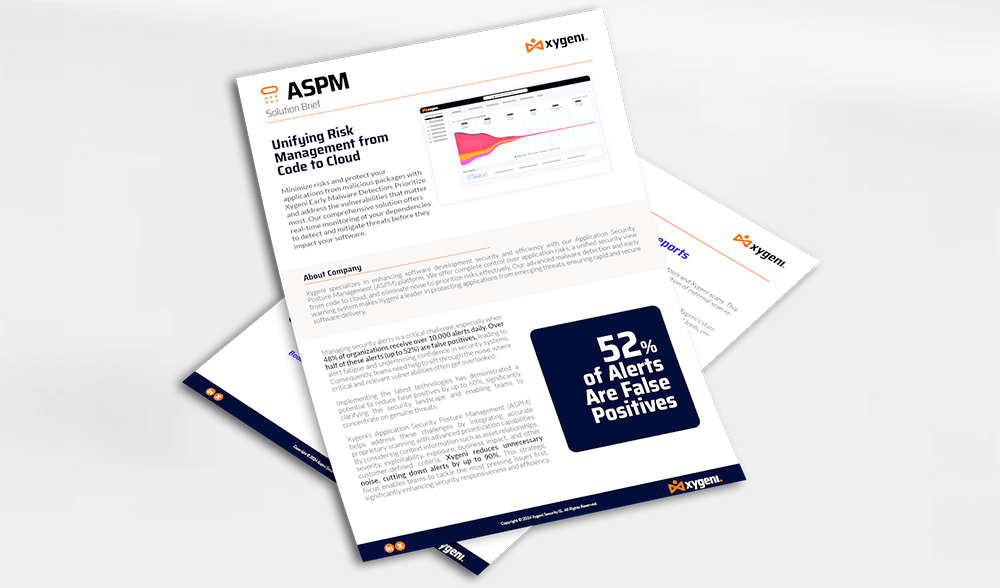
ქსიგენი Application Security Posture Management (ASPM) ეხმარება ამ გამოწვევების მოგვარებას ზუსტი საკუთრების სკანირების ინტეგრირებით მოწინავე პრიორიტეტულ შესაძლებლობებთან. კონტექსტური ინფორმაციის გათვალისწინებით, როგორიცაა აქტივების ურთიერთობები, სიმძიმე, ექსპლუატაციის შესაძლებლობა, ექსპლუატაცია, ბიზნესზე ზემოქმედება და მომხმარებლის მიერ განსაზღვრული სხვა კრიტერიუმები, Xygeni ამცირებს არასაჭირო ხმაურს...
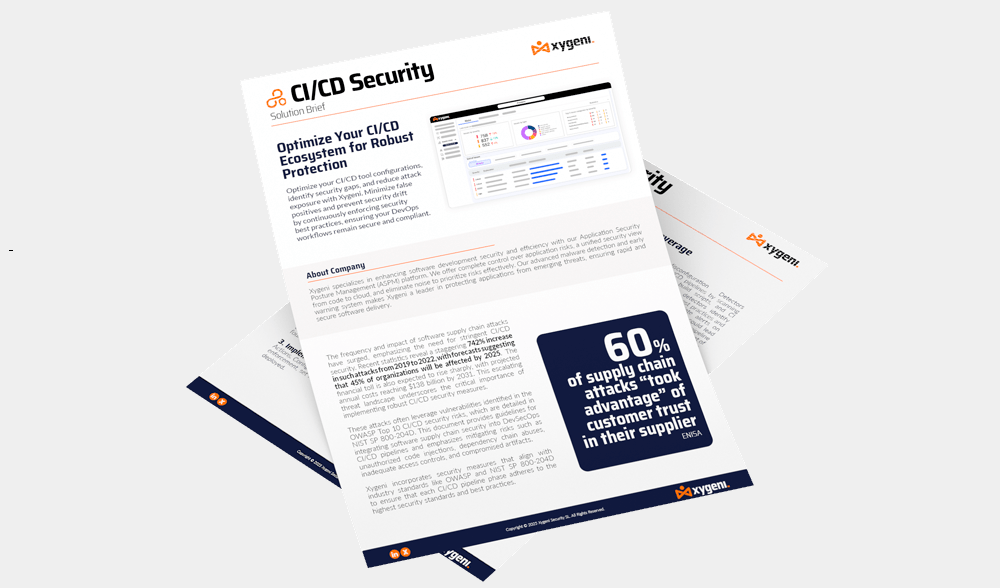
ოპტიმიზაცია თქვენი CI/CD ინსტრუმენტების კონფიგურაციები, უსაფრთხოების ხარვეზების იდენტიფიცირება და შეტევების რისკის შემცირება Xygeni-ის გამოყენებით. უსაფრთხოების საუკეთესო პრაქტიკის უწყვეტი აღსრულებით მინიმუმამდე დაიყვანეთ ცრუ დადებითი შედეგები და თავიდან აიცილეთ უსაფრთხოების რყევები, რაც უზრუნველყოფს თქვენი DevOps სამუშაო პროცესების უსაფრთხოებას და შესაბამისობას.

უყურეთ ჩვენი გახსნის სეზონის SafeDev Talk-ის ეპიზოდს DORA-ზე ახლავე, რათა დაეუფლოთ მას და იყოთ წინ ფინანსური რეგულირების მუდმივად ცვალებად გარემოში. ეს ვებინარი სპეციალურად ფინანსური ინსტიტუტებისთვისაა შექმნილი და დაგეხმარებათ DORA-ს გავლენის გააზრებაში ოპერაციულ უსაფრთხოებასა და შესაბამისობაზე. თქვენ მიიღებთ ქმედით სტრატეგიებსა და ექსპერტულ ხედვებს, რაც უკეთესად მოგამზადებთ მომავლისთვის!
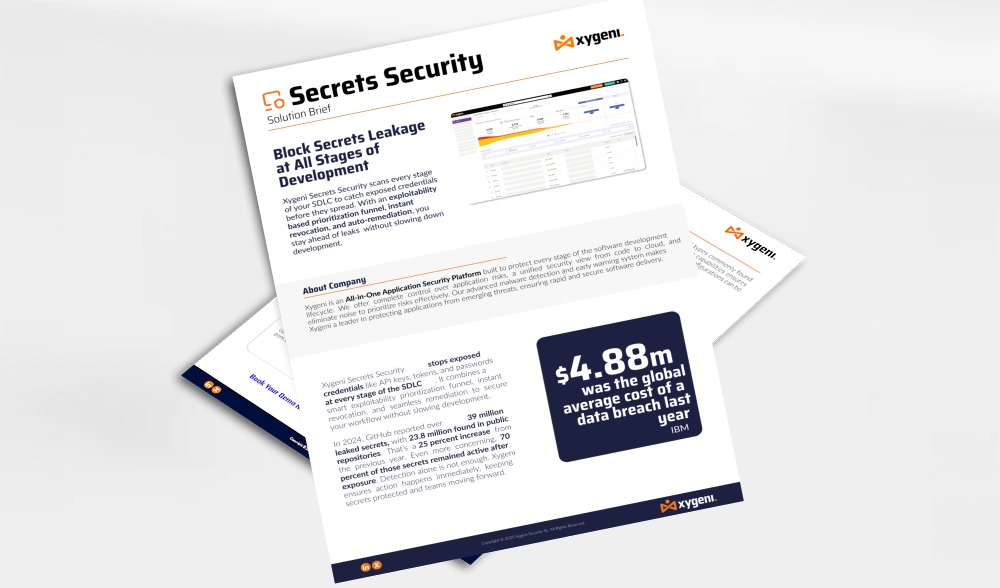
Xygeni Secrets Security მოქმედებს როგორც თქვენი საიმედო დამცველი, რომელიც შექმნილია ისეთი კრიტიკული საიდუმლოებების გაჟონვის თავიდან ასაცილებლად, როგორიცაა პაროლები, API გასაღებები და ტოკენები. რადგან კიბერ საფრთხეები მუდმივად ვითარდება, სასიცოცხლოდ მნიშვნელოვანია გქონდეთ გადაწყვეტა, რომელიც არა მხოლოდ აღმოაჩენს, არამედ აქტიურად უშლის ხელს გაჟონვას, სანამ ისინი დარღვევამდე მიგვიყვანს. Xygeni საშუალებას აძლევს თქვენს გუნდებს იმუშაონ თავდაჯერებულად, რაც უზრუნველყოფს თქვენი განვითარების საიდუმლოებების უსაფრთხოებას...
ახლავე უყურეთ ჩვენს SafeDev Talk-ის ეპიზოდს „უსაფრთხოება სილოსების გარეშე“ და გაიგეთ მეტი „ყველაფერი ერთში“ AppSec პლატფორმების გამოყენების რეალური ღირებულების შესახებ. სილოსები კვლავაც წარმოადგენს რისკების ეფექტური მართვის მთავარ დაბრკოლებას. ეს სესია იკვლევს, თუ როგორ შეუძლია „ყველაფერი ერთში“ პლატფორმის დანერგვას თქვენი AppSec სტრატეგიის გამარტივება, უსაფრთხოებისა და განვითარების გუნდებს შორის თანამშრომლობის გაძლიერება, ახალი საფრთხეების თავიდან აცილება და სხვა მრავალი რამ! უყურეთ ახლავე და მიიღეთ სტრატეგიები თქვენი აპლიკაციებისა და პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის უსაფრთხოებისთვის!
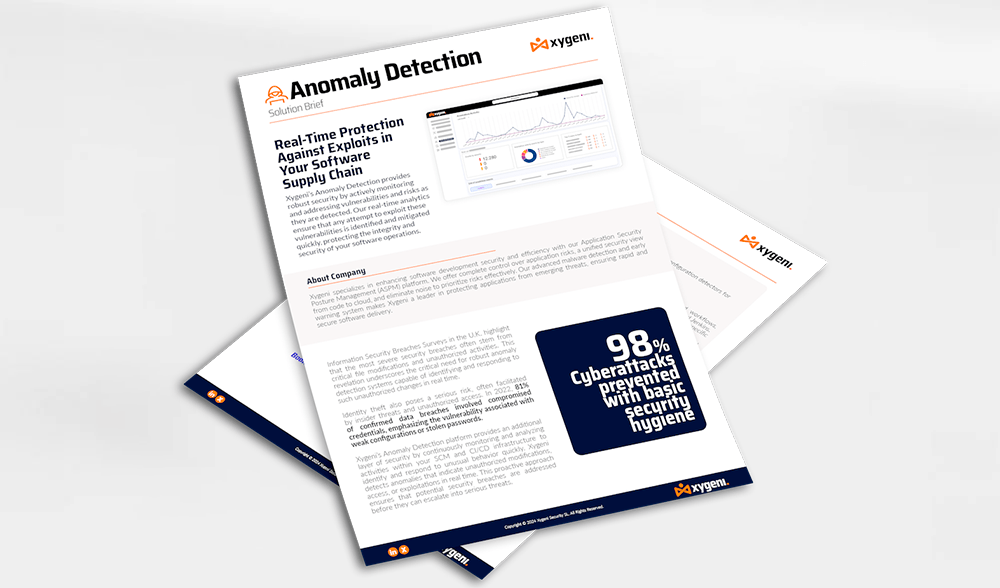
Xygeni-ის ანომალიების აღმოჩენის პლატფორმა უზრუნველყოფს უსაფრთხოების დამატებით ფენას თქვენს აქტივობების მუდმივი მონიტორინგითა და ანალიზით. SCM მდე CI/CD ინფრასტრუქტურა უჩვეულო ქცევის სწრაფად იდენტიფიცირებისა და მასზე რეაგირებისთვის. Xygeni რეალურ დროში აფიქსირებს ანომალიებს, რომლებიც მიუთითებს არაავტორიზებული მოდიფიკაციების, წვდომის ან ექსპლუატაციის შესახებ. ეს პროაქტიული მიდგომა უზრუნველყოფს ...
OSS-ის კრიტიკული როლის მიუხედავად, მისი ინტეგრაცია უსაფრთხოების გამოწვევებთანაა დაკავშირებული. ბოლოდროინდელი ანგარიშები ხაზს უსვამს OSS-ზე მიმართული მავნე პროგრამების შეტევების ზრდას, ინციდენტები 2022 წელს 633%-ით გაიზარდა და 2023 წელს 245%-ით გაიზარდა. ტრადიციული უსაფრთხოების ზომები, რომლებიც დიდწილად ეყრდნობა ცნობილი დაუცველობების იდენტიფიცირებას საერთო დაუცველობებისა და ექსპოზიციების (CVE) მეშვეობით, არასაკმარისია. ეს ზომები ხშირად მოიცავს დაუცველობის შესახებ ანგარიშგების შეფერხებებს, შეზღუდულ დაფარვას და დახვეწილი და ნულოვანი დღის საფრთხეების აღმოჩენის შეუძლებლობას...
ჩვენი ყოვლისმომცველი დოკუმენტი დეტალურად აღწერს NIST SP 800-204D-ის სირთულეებს ყოვლისმომცველი... SSCS პრაქტიკები და მათი მნიშვნელობა დღევანდელ პროგრამული უზრუნველყოფის შემუშავების გარემოში. ამ გამჭრიახი სახელმძღვანელოს მეშვეობით თქვენ მიიღებთ ღირებულ ცოდნას იმის შესახებ, თუ როგორ გამოიყენოთ NIST-ის სახელმძღვანელო პრინციპები შემდეგი მიზნებისთვის: Software Supply Chain Security, ...

SafeDevTalks-ის მეოთხე გამოცემაში მონაწილეობენ წამყვანი კიბერუსაფრთხოების ექსპერტები დერეკ ფიშერი, აბჰილაშა სინჰა და ლუის როდრიგესი. ეს ეპიზოდი განიხილავს პროგრამული უზრუნველყოფის შემუშავებაში მესამე მხარის და ღია კოდის კომპონენტებზე დამოკიდებულების კრიტიკულ თემას, გამოავლენს ფარულ დაუცველობებსა და ახალ საფრთხეებს. შემოგვიერთდით, რათა მეტი გაიგოთ ფარული დაუცველობების, მზარდი საფრთხეების, რეალურ სამყაროში დარღვევების და სხვა მრავალი რამის შესახებ!
შემოუერთდით Xygeni-ის ტექნიკურ დირექტორს, ლუის როდრიგესს და გაყიდვების მხარდაჭერის მენეჯერს, ლუის მანუელ გარსიას, ამ ვებინარზე უსაფრთხოების შესახებ. CI/CDჩვენი ექსპერტებისგან შეიტყვეთ, თუ როგორ გამოიყენოთ OWASP-ის საუკეთესო პრაქტიკა თქვენი უსაფრთხოების გასაძლიერებლად. CI/CD და დაიცავით თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი. დაიცავით თქვენი CI/CD და პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი OWASP-თან ერთად. ისინი ისაუბრებენ ინვენტარიზაციასა და ანალიზზე, CI/CD რისკები, გამოვლენა და პრევენცია სხვა მრავალ საკითხთან ერთად!
გადახედეთ Secure Cyber Connect პოდკასტის ეპიზოდს, რომელშიც ჩვენი ტექნიკური დირექტორი ლუის როდრიგესი მონაწილეობს. 15+ წლიანი გამოცდილებით, ლუისი გვიზიარებს ექსპერტულ მოსაზრებებს მავნე კოდის აღმოჩენის, მესამე მხარის კომპონენტების დაცვისა და AppSec სტრატეგიების მომავლისთვის მზადყოფნის შესახებ. SolarWinds-ის შედეგებიდან დაწყებული SSH-ის უკანა კარის უახლესი ინციდენტით დამთავრებული, ეს ეპიზოდი მოიცავს რეალურ საფრთხეებს და პრაქტიკულ თავდაცვის ტაქტიკას. შეიტყვეთ, თუ როგორ გააძლიეროთ თქვენი... SDLC, შეამცირეთ მიწოდების ჯაჭვის რისკები და იყავით განვითარებადი კიბერ საფრთხეების აწმყოში.
შემოგვიერთდით ამ მეორე ეპიზოდში CI/CD ვებინარები, რომლებზეც მონაწილეობას მიიღებენ ლუის როდრიგესი, ტექნიკური დირექტორი და Xygeni-ს თანადამფუძნებელი, და ლუის მანუელ გარსია, გაყიდვების მხარდაჭერის მენეჯერი. ამ სესიაზე ჩვენ განვიხილავთ „ლურჯი გუნდის“ პერსპექტივას. CI/CD უსაფრთხოება, იმ ქმედითი ნაბიჯების სიღრმისეულად შესწავლა, რომელთა გადადგმაც ორგანიზაციებს შეუძლიათ უსაფრთხოების მდგომარეობის გასაუმჯობესებლად...
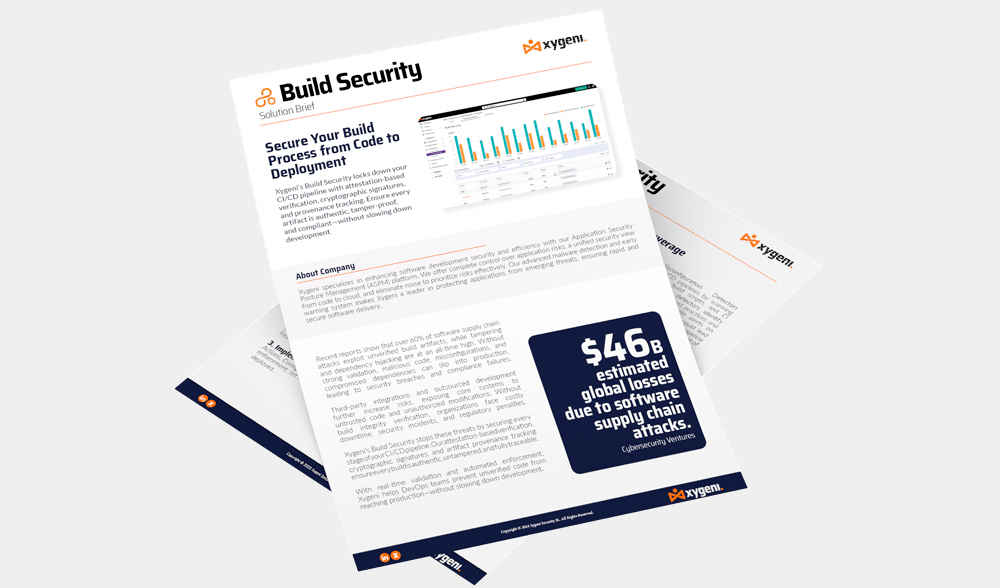
ქსიგენი Build Security პლატფორმა აძლიერებს თქვენს CI/CD pipeline არტეფაქტების მთლიანობის დადასტურებით ავტომატური ატესტაციების, კრიპტოგრაფიული ხელმოწერების და წარმომავლობის თვალყურის დევნების გზით. ეს უზრუნველყოფს, რომ ყველა კონსტრუქცია იყოს ავთენტური, დაცული გატეხვისგან და მიკვლევადი მისი წყაროსკენ. ეს პროაქტიული მიდგომა ბლოკავს დაუდასტურებელ ან მავნე კოდს წარმოებაში შესვლას...
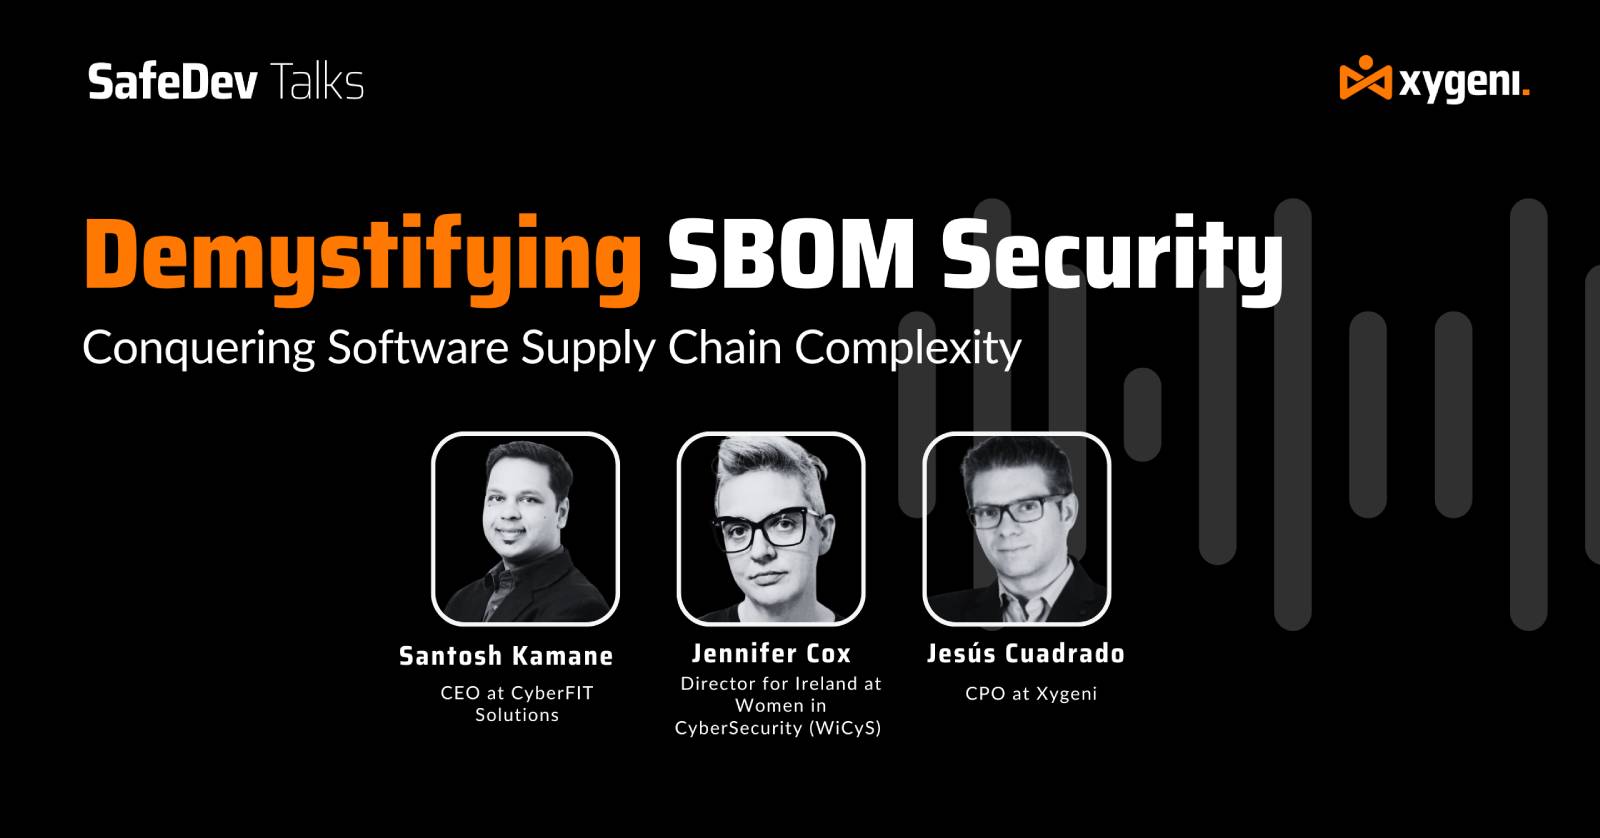
შემოგვიერთდით „დემისტიფიკაციისთვის“ SBOM „უსაფრთხოება“, სადაც კიბერუსაფრთხოების ექსპერტები ჯენიფერ კოქსი, სანტოშ კამანე და ხესუს კუადრადო გაამხელს... SBOM პროგრამული უზრუნველყოფის ხარისხისა და უსაფრთხოების გაუმჯობესებასა და შესაბამისობის უზრუნველყოფაში. ეს ვებინარი აუცილებელია იმის შესახებ ცოდნის მისაღებად, თუ როგორ დაიცვათ თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი ეფექტურად. გაიგეთ, თუ როგორ შეგიძლიათ მარტივად გააძლიეროთ თქვენი პროგრამული უზრუნველყოფის უსაფრთხოების პოზიცია!
აღმოაჩინეთ, თუ როგორ აჯობებს Xygeni კონკურენტებს სრული ეფექტურობით SDLC ხილვადობა, გაფართოებული CI/CD დაცვა და ხელოვნური ინტელექტით მართული ავტომატიზაცია. ეს სახელმძღვანელო დეტალურად აღწერს ძირითად განმასხვავებელ მახასიათებლებს, რომლებიც Xygeni-ს წამყვან, ყოვლისმომცველ AppSec პლატფორმად აქცევს, რომელიც გთავაზობთ უფრო ღრმა დაფარვას, უფრო მაღალ სიზუსტეს და უფრო ძლიერ დაცვას. software supply chain security ვიდრე ტრადიციული ხელსაწყოები.

მოუსმინეთ Neuco-ს კიბერუსაფრთხოების საკითხებზე მომუშავე პოდკასტის ეპიზოდს თემაზე „პროგრამული უზრუნველყოფის უსაფრთხოების ახალი გამოწვევა: როგორ შევინარჩუნოთ დევოპების მუშაობა მიწოდების ჯაჭვის თავდასხმების თავიდან ასაცილებლად“ ლუის როდრიგესთან, Xygeni-ის ტექნიკურ დირექტორთან ერთად და გაეცანით პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის უსაფრთხოების ცვალებად გამოწვევებს.
შემოუერთდით ჯეიმს ბერტოტის Xygeni-ის პიონერული Advanced Software Protection Management-ის გულში ჩაღრმავებულ მოგზაურობაში. თავის უახლეს ვიდეოში ჯეიმსი გადადის მავნე პროგრამების აღმოჩენის შესწავლიდან ჩვენი უახლესი სტრატეგიების გამოვლენაზე. კალმის ტესტირების სფეროში თავისი ფართო გამოცდილებით, ის გვთავაზობს უნიკალურ პერსპექტივას საცავის ჯანმრთელობის შენარჩუნებისა და მიწოდების ჯაჭვის რეალურ საფრთხეებთან ნავიგაციის შესახებ. არ გამოტოვოთ მისი ექსპერტის მოსაზრებები - თქვენი გზამკვლევი სირთულეების გასაგებად. ASPM ისე როგორც არასდროს.
აღმოაჩინეთ, თუ როგორ გაამარტივოთ AppSec და აღმოფხვრათ შეტყობინებების დაღლილობა ერთიანი პლატფორმების გამოყენებით. თანამედროვე დეველოპერების გუნდები გადატვირთულნი არიან ფრაგმენტირებული უსაფრთხოების ინსტრუმენტებით, ხმაურიანი შეტყობინებებითა და იზოლირებული სისტემებით. dashboardს. ეს ebook ავლენს, თუ რატომ გადადიან წამყვანი ორგანიზაციები ინსტრუმენტების გაფართოებიდან ერთიანი აპლიკაციების უსაფრთხოების პლატფორმებზე და როგორ ცვლის ეს ცვლილება უსაფრთხოების შედეგებს, დეველოპერების გამოცდილებას და ბიზნესის მოქნილობას.
Black Hat-ზე არ გამოგვრჩათ? უყურეთ ჩვენი 20-წუთიანი სესიის ექსკლუზიურ რეპორტაჟს ხელოვნური ინტელექტის კიბერუსაფრთხოების, აპლიკაციების უსაფრთხოების ავტომატიზაციისა და AutoFix-ის შესახებ. ნახეთ, როგორ შეამციროთ შეტყობინებების ხმაური, ავტომატურად გამოასწოროთ დაუცველობები უსაფრთხო PR-ების გამოყენებით და პირდაპირ თქვენს კომპიუტერში შეიტანოთ AppSec ავტომატიზაცია. pipeline (სხვა მრავალ საინტერესო რამესთან ერთად). უყურეთ სესიას მოთხოვნისამებრ!
აღმოაჩინეთ, თუ როგორ დაიცვათ თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი მოწინავე სტრატეგიებით ღია კოდის კომპონენტებში რისკების აღმოსაჩენად, სამართავად და შესამცირებლად. ეს eBook უზრუნველყოფს ექსპერტულ ხელმძღვანელობას პროგრამული უზრუნველყოფის შემადგენლობის ეფექტური ანალიზის განხორციელებაში (SCA) თქვენს ღია კოდის დამოკიდებულებებში დაუცველობების აღმოსაფხვრელად, შესაბამისობის უზრუნველსაყოფად და ახალი საფრთხეებისგან დასაცავად!
DORA-ს ციფრული ოპერაციული მდგრადობის აქტი მკაცრ standardფინანსური სექტორის ოპერაციული მდგრადობის გასაუმჯობესებლად მთელ ევროკავშირში. რადგან თქვენი ორგანიზაცია 2025 წლის იანვრისთვის DORA-სთან შესაბამისობისთვის ემზადება, მისი მოთხოვნების გააზრება და სწორი გადაწყვეტილებების დანერგვა კრიტიკულად მნიშვნელოვანია და Xygeni დაგეხმარებათ. Xygeni გთავაზობთ უახლესი გადაწყვეტილებების ერთობლიობას, რომლებიც მორგებულია DORA ჩარჩოსთან ყოვლისმომცველი შესაბამისობის უზრუნველსაყოფად. ჩვენი პლატფორმა გააძლიერებს თქვენი ინსტიტუტის შესაძლებლობებს რისკების მართვის კუთხით...
უყურეთ „სპილო AopSec-ში“-ის ამ თავს, რომ მიიღოთ ინფორმაცია ამის შესახებ Software Supply Chain Security და პროდუქტის შემუშავებაში რისკების მართვის საუკეთესო პრაქტიკა. თქვენ ნახავთ გაკვეთილებს CrowdStrike-ის ბოლოდროინდელი ინციდენტიდან ტესტირების, განახლებების მართვისა და მესამე მხარის დამოკიდებულებების შესახებ, ასევე იმას, თუ როგორ ახორციელებს Xygeni ადრეული მავნე პროგრამების გამოვლენას, პროგრესულ მიწოდებას და ძლიერ აღდგენის გეგმებს ინციდენტების თავიდან ასაცილებლად მათ მოხდენამდე და ბევრ სხვა რამეს!
თქვენი ინფრასტრუქტურის დაცვა კოდის სახით (IaC) აუცილებელია პროგრამული უზრუნველყოფის შემუშავებაში, რადგან არასწორმა კონფიგურაციებმა და დაუცველობამ შეიძლება სერიოზული ზიანი მიაყენოს თქვენს სისტემებს და ჰაკერებს თავდასხმის შესაძლებლობა მისცეს. Xygeni-ს IaC security ხელსაწყოები ხელს უწყობს ამ პრობლემების თავიდან აცილებას, სანამ ისინი პრობლემად იქცევიან, რაც ამცირებს მონაცემთა ზემოქმედების რისკს და ამცირებს ძვირადღირებულ შესწორებებს...
უყურეთ ჩვენს შემდეგ ვებინარს: ხელოვნური ინტელექტის აპლიკაციების უსაფრთხოების ავტომატიზაცია! AppSec-ის გუნდები გადატვირთულები არიან შეტყობინებებით; ახლა ავტომატიზაციის დროა. ამ პრაქტიკულ სესიაზე აღმოაჩინეთ, თუ როგორ აღმოფხვრათ ხელით დახარისხება და გადახვიდეთ შეტყობინებებიდან გამოსწორებაზე წამებში, დეველოპერებისთვის მოსახერხებელი ავტომატური გამოსწორების გამოყენებით. შეიტყვეთ, თუ როგორ შეამციროთ ცრუ დადებითი შედეგები, მიანიჭოთ პრიორიტეტი რეალურ რისკებს და აღასრულოთ უსაფრთხოების პოლიტიკა. ასევე, ნახეთ, თუ როგორ ინტეგრიროთ ავტომატური გამოსწორება... CI/CD pipelineჭკვიანი guardrails (სხვა მრავალ რამესთან ერთად). უყურეთ დღესვე!

ეს ვებინარი იკვლევს, თუ როგორ ხდება თანამედროვე პროგრამული უზრუნველყოფის მიწოდების ჯაჭვები სულ უფრო ხშირად საიდუმლო გაჟონვის, მოწამლული პაკეტების და მავნე პროგრამების სამიზნე. pull requestsეს ხსნის, თუ რატომ ვერ ახერხებენ ტრადიციული AppSec მიდგომები სწრაფად განვითარებად სისტემებთან შედარებით. CI/CD საფრთხეები. რეალურ სამყაროში თავდასხმის გზები გაანალიზებულია ქმედითი დაცვის მექანიზმებით, მათ შორის საიდუმლო აღმოჩენით, PR ვალიდაციით და OSS შემოწმებით. სესია ხაზს უსვამს ავტომატიზაციას და ნაგულისხმევად უსაფრთხო პრაქტიკებს, რათა გაამყაროთ თქვენი pipeline მასშტაბურად. შექმენით მდგრადი, საფრთხეებისადმი მგრძნობიარე მიწოდების ჯაჭვი. უყურეთ ახლავე!
Thoughtworks-ის, Codurance-ისა და Xygeni-ის ექსპერტები საკუთარ მოსაზრებებს გაგიზიარებენ. Software Supply Chain Security. გააუმჯობესეთ თქვენი უსაფრთხოების პოზიცია და დაიცავით თქვენი ბიზნესის რეპუტაცია და უწყვეტობა. მზად ხართ გაეცნოთ ევოლუციას? Software Supply Chain Security?
უყურეთ ჩვენს Black Hat Europe სესიას: AppSec-ის ახალი რეალობა: ხელოვნური ინტელექტით მართული განვითარება, მავნე პროგრამები და თანამედროვე პროგრამული უზრუნველყოფის რისკები. რადგან ხელოვნური ინტელექტი აჩქარებს პროგრამული უზრუნველყოფის მიწოდებას, ის ასევე ცვლის შეტევის ზედაპირს. ღია კოდის მავნე პროგრამებიდან და მიწოდების ჯაჭვის კომპრომეტირებიდან ხელოვნური ინტელექტით გენერირებული კოდის ხარვეზებამდე, ეს საუბარი იკვლევს, თუ როგორ წარმოიქმნება თანამედროვე AppSec რისკები და რა უნდა გააკეთონ უსაფრთხოების გუნდებმა, რათა წინ წავიდნენ ხელოვნურ ინტელექტზე მართულ სამყაროში.
გაეცანით ცვალებად ლანდშაფტს, რათა მიიღოთ ძირითადი ინფორმაცია Software Supply Chain Security. ჩაუღრმავდით 2024 წლის გამოწვევებს, საფრთხეებსა და მოსალოდნელ ტენდენციებს - თქვენი გზამკვლევი კიბერუსაფრთხოების რთულ ქსელში ნავიგაციისთვის. რიცხვებში გამორჩეული ფაქტები: აღმოაჩინეთ რიცხვითი ლანდშაფტი software supply chain security – ფაქტები, რომლებიც ასახავს სიტუაციის სერიოზულობას. ცუდი აქტორების ევოლუცია...
ამ სწრაფად განვითარებად ციფრულ გარემოში, თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის უსაფრთხოება უფრო კრიტიკულია, ვიდრე ოდესმე. ახალი შეტევის ტაქტიკის გაჩენისთანავე, უმნიშვნელოვანესია, იყოთ მომენტების აწმყოში და აღიჭურვოთ უახლესი დაცვის სტრატეგიებით. ამ ვებინარზე ლუის როდრიგესი დაგეხმარებათ...

შემოუერთდით წამყვან რობერტ ბლუმენს და Xygeni.io-ს ტექნიკურ დირექტორს, ლუის როდრიგესს, რათა განვიხილოთ SSH (Secure Shell) დემონში უკანა კარის ჩასმის ცოტა ხნის წინ ჩაშლილი მცდელობა. OpenSSH არის პროტოკოლის პოპულარული იმპლემენტაცია, რომელიც გამოიყენება Linux-ის ძირითად დისტრიბუციებში ქსელში ავტორიზაციისთვის. საუბარი იკვლევს შეტევის მექანიზმს გაშვების დროს ფუნქციების ცხრილის მოდიფიკაციის გზით; როგორ იქნა შეტევა ჩასმული შექმნის დროს და ბევრი სხვა რამ!
ევროკავშირის კიბერმდგრადობის აქტი რეგულაციიდან რეალობად იქცევა და ბევრმა გუნდმა ჯერ კიდევ არ იცის, როგორ გარდაქმნას CRA-ს მოთხოვნები რეალურ უსაფრთხოების პრაქტიკად. ამ სესიაზე ჩვენ განვიხილავთ, თუ რას მოითხოვს CRA სინამდვილეში, რომელ პროდუქტებსა და ორგანიზაციებზეა ეს გავლენას ახდენს და როგორ შეიძლება OWASP SAMM-მა იმოქმედოს, როგორც პრაქტიკულ ჩარჩოს აუდიტისთვის მზად S-ის შესაქმნელად.SDLCვადებისა და ჯარიმებიდან დაწყებული ღია კოდის შედეგებითა და განხორციელების ნაბიჯებით დამთავრებული, თქვენ მიიღებთ CRA-ს მზადყოფნის კონკრეტულ გზამკვლევს. უყურეთ ახლა, რათა გაიგოთ, თუ როგორ გადააქციოთ CRA-ს ვალდებულებები ქმედით AppSec სტრატეგიად.
თანამედროვე შეტევები აღარ იწყება თქვენს აპლიკაციაში; ისინი იწყება თქვენს... pipelines, დამოკიდებულებები და ხელოვნური ინტელექტით მართული სამუშაო პროცესები. თუ თქვენი AppSec კვლავ მხოლოდ კოდის სკანირებაზეა ორიენტირებული, თქვენ ვერ ხვდებით, თუ სად ხდება სინამდვილეში დღევანდელი მიწოდების ჯაჭვის შეტევები. უყურეთ ამ სესიას, რათა ნახოთ, თუ როგორ ცვლის ხელოვნური ინტელექტი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის რისკს, რატომ ვერ ხერხდება ტრადიციული კონტროლი და როგორ გამოიყურება რეალურ სამყაროში DevSecOps პრაქტიკაში. უყურეთ ახლავე!
აღმოაჩინეთ თქვენი ორგანიზაციისთვის სწორი ღია კოდის უსაფრთხოების ინსტრუმენტის შერჩევის აუცილებელი სახელმძღვანელო. ჩვენი ყოვლისმომცველი სახელმძღვანელო განიხილავს უახლეს ტენდენციებს, საუკეთესო პრაქტიკას და ძირითად მოსაზრებებს, რათა დაგეხმაროთ ინფორმირებული გადაწყვეტილებების მიღებაში.cisიონები. აღჭურვეთ თქვენი გუნდი ცოდნით, რათა ეფექტურად მართოთ და შეამციროთ ღია კოდის კომპონენტებთან დაკავშირებული რისკები. არ გამოტოვოთ ეს ღირებული რესურსი და გააუმჯობესეთ თქვენი პროგრამული უზრუნველყოფის უსაფრთხოების სტრატეგია!

შემოგვიერთდით SoftwarePlaza-ზე ლუის როდრიგესთან სასაუბროდ, Xygeni-ის თანადამფუძნებელთან და უსაფრთხოების კვლევის მთავარ ოფიცერთან, რომელიც იკვლევს, თუ როგორ ცვლიან ხელოვნური ინტელექტის აგენტები დაუცველობის აღმოფხვრას და თანამედროვე აპლიკაციების უსაფრთხოებას. დისკუსია მოიცავს ხელოვნური ინტელექტით მართულ მიწოდების ჯაჭვის შეტევებს, განგაშის დაღლილობას, ავტომატურ გამოსწორების გამოწვევებს და იმას, თუ რატომ ვეღარ ახერხებს ტრადიციული AppSec მიდგომები დღევანდელ საფრთხეების ლანდშაფტს. აღმოაჩინეთ, თუ როგორ აერთიანებს Xygeni დეტერმინისტულ ინსტრუმენტებს ხელოვნურ ინტელექტზე დაფუძნებულ ავტომატიზაციასთან, რათა გამოასწოროს დაუცველობები, სანამ ისინი დარღვევად იქცევიან.
ქსიგენი Code Security პლატფორმა იცავს თქვენს აპლიკაციებს კოდის პირველივე ხაზიდან, დაუცველობისა და მავნე ნიმუშების გამოვლენით, მოწინავე სტატიკური ანალიზის მეშვეობით. ინტეგრირებულია შეუფერხებლად CI/CD pipelines, ქსიგენი-SAST განვითარების ადრეულ ეტაპზე ავლენს საფრთხეებს, როგორიცაა ინექციის ხარვეზები, უკანა კარები და არასწორი კონფიგურაციები. ეს მიდგომა უზრუნველყოფს დაუცველობების აღმოფხვრას...

შემოგვიერთდით SECURE | CYBER CONNECT-ში. ჯეის და უორენის საუბარში, რომელიც Xygeni-ის საერთაშორისო უსაფრთხოების მრჩეველ დოლორეს რუზაფასთან გაიმართება, საუბარი პირდაპირ ეთერში ჩაიწერა ბირმინგემში გამართული ეროვნული კიბერუსაფრთხოების შოუს 2026 წლის ფარგლებში. დისკუსია იკვლევს კიბერუსაფრთხოების ადამიანურ მხარეს, უსაფრთხოების კულტურიდან და გადაღლილობიდან დაწყებული ციფრული ინკლუზიურობით, მდგრადობით და იმით დამთავრებული, თუ რატომ რჩება ადამიანური კავშირი კრიტიკულად მნიშვნელოვანი თანამედროვე კიბერთავდაცვაში. ჩაეფლეთ!
AppSec-ის გუნდები ზეწოლის ქვეშ არიან. შეტყობინებების რაოდენობა მკვეთრად იზრდება, განვითარების სიჩქარე მუდმივად იზრდება და ხელით დახარისხება აღარ შეუძლია ამის გაკეთება. ტრადიციული უსაფრთხოების მიდგომები თავის ლიმიტებს ავლენს. ამ ექსპერტების მიერ წარმართულ, პრაქტიკულ სესიაზე თქვენ ნახავთ, თუ როგორ ეხმარება ხელოვნური ინტელექტით მართული AppSec ავტომატიზაცია გუნდებს გადალახონ შეტყობინებების დაღლილობა და უსაფრთხოების აღმოჩენები საიმედო, ავტომატიზირებულ გამოსწორებად აქციონ. გაიგეთ, რა უნდა შეიცვალოს თანამედროვე AppSec-ში და როგორ შეუძლიათ განვითარებისა და უსაფრთხოების გუნდებს დაიცვან ყველა... commit მდე pull request მიწოდების შენელების გარეშე. უყურეთ მოთხოვნის მიხედვით ვებინარს და ნახეთ, თუ როგორ ცვლის ხელოვნური ინტელექტით მართული ავტომატიზაცია AppSec-ს პრაქტიკაში.