






ორგანიზაციების უმეტესობას არ უჭირს ხელოვნური ინტელექტის დანერგვა. მათ უჭირთ მისი კარგად მართვა. ორგანიზაციების 88% აქტიურად იყენებს ხელოვნურ ინტელექტს ბიზნეს ფუნქციებში, მაგრამ მხოლოდ 8%-ს აქვს ხელოვნური ინტელექტის ყოვლისმომცველი მართვის ჩარჩო და ამ ხარვეზის შევსება, მოდელის შესაძლებლობების გაზრდის გარეშე, სწრაფად ხდება. გადამწყვეტ გამოწვევად იქცევა enterprise ხელოვნური ინტელექტი 2026 წელს.
ეს პოსტი განმარტავს, თუ რას ნიშნავს სინამდვილეში ხელოვნური ინტელექტის მმართველობა, კონკრეტულ ჩავარდნებს დღეს ყველაზე მეტი ინციდენტის მიზეზი ხდება, თუ რატომ უნდა იყოს ხელოვნური ინტელექტის მმართველობის მონიტორინგი უწყვეტი და არა პერიოდული და როგორ უზრუნველყოფს კონტექსტუალური მმართველობა სტრატეგიულ ხილვადობას, რასაც მხოლოდ პოლიტიკური დოკუმენტები ვერასდროს შეძლებს.
რა არის ხელოვნური ინტელექტის მმართველობა?
ხელოვნური ინტელექტის მმართველობა არის პოლიტიკის, კონტროლისა და ტექნიკური ინფრასტრუქტურის ერთობლიობა, რომელიც განსაზღვრავს, თუ რაზე შეუძლიათ წვდომა ხელოვნური ინტელექტის სისტემებს, რა ქმედებების განხორციელება შეუძლიათ და არის თუ არა ეს ქმედებები აღრიცხვადი და აუდიტირებადი. ეს არ არის ერთი დოკუმენტი ან ერთჯერადი მიმოხილვა; ეს არის ოპერაციული შესაძლებლობა, რომელიც უნდა შეესაბამებოდეს თავად ხელოვნური ინტელექტის დანერგვის სიჩქარეს.
სწორედ ეს ტემპი წარმოადგენს ძირითად პრობლემას. ორგანიზაციების 85%-მა ინტეგრირება მოახდინა ხელოვნური ინტელექტის ძირითად ოპერაციებში ან განათავსა იგი მრავალ ფუნქციაზე, მაგრამ მხოლოდ 25% აცხადებს, რომ აქვს ყოვლისმომცველი ხილვადობა იმის შესახებ, თუ როგორ გამოიყენება ის რეალურად. მმართველობის მტკიცება და მმართველობის წარმართვა ორი სრულიად განსხვავებული რამ არის და მათ შორის მანძილი სწორედ ის ადგილია, საიდანაც ხელოვნური ინტელექტის მმართველობის ჩავარდნების უმეტესობა იღებს სათავეს.
მმართველობის ყველაზე გავრცელებული ჩავარდნები 2026 წელს
ხელოვნური ინტელექტის მმართველობის ჩავარდნები იშვიათად იწყება თავად მოდელით. ისინი იწყება ხილვადობით, საკუთრებითა და წვდომით, მმართველობის იმ ნაწილებით, რომლებიც დემო ვერსიაში არ ჩანს.
- მმართველობის ჩარჩოები ქაღალდზე არსებობს, მაგრამ არ ხორციელდება. როგორც ზემოთ აღინიშნა, ორგანიზაციებს შორის არსებული სხვაობა, რომლებიც ხელოვნურ ინტელექტს მასშტაბურად იყენებენ (85%) და იმ ორგანიზაციებს შორის, რომლებსაც ამ გამოყენებაში რეალური ხედვა აქვთ (25%), ხელოვნური ინტელექტის მმართველობის ერთ-ერთი ყველაზე აშკარა ჩავარდნაა და ეს ნიშნავს, რომ „მართული“ ხელოვნური ინტელექტის უმეტესობა ხელმძღვანელობასთან შედარებით გაცილებით ნაკლები ზედამხედველობით მუშაობს.
- Shadow AI უფრო სწრაფად ვრცელდება, ვიდრე ვინმეს შეუძლია მისი თვალყურის დევნება. ორგანიზაციების 85%-მა ხელოვნური ინტელექტი ძირითად ოპერაციებში ინტეგრირება მოახდინა ან მრავალ ფუნქციაზე განათავსა, თუმცა მხოლოდ 25% აცხადებს თანამშრომლების ხელოვნური ინტელექტის გამოყენების ყოვლისმომცველ ხილვადობას. მორგებული GPT-ები, კოდის გარეშე აგენტები და გამყიდველის LLM-ები გუნდებში ვრცელდება ყოველგვარი ფორმალური განხილვის გარეშე და როდესაც მმართველი გუნდები ამას აღმოაჩენენ, ინსტრუმენტები უკვე ყოველდღიურ სამუშაო პროცესებშია ჩადგმული.
- აგენტური AI მისთვის შექმნილ მმართველობას უსწრებს. ორგანიზაციების 74% გეგმავს აგენტური ხელოვნური ინტელექტის დანერგვას ორი წლის განმავლობაში, თუმცა მხოლოდ 21%-ს აქვს ამისთვის განვითარებული მმართველობის მოდელი. ღრუბლოვანი უსაფრთხოების ალიანსისა და Token Security-ის კვლევამ აჩვენა, რომ ორგანიზაციების 63%-ს არ შეუძლია მიზნობრივი შეზღუდვების დაწესება ხელოვნური ინტელექტის აგენტებზე, ხოლო 60%-ს არ შეუძლია არასათანადო მოქმედებით გამოწვეული აგენტის მუშაობის შეწყვეტა მისი გაშვების შემდეგ. ეს არ არის ჰიპოთეტური ხარვეზი: 2026 წლის აპრილისთვის, ორგანიზაციების 65%-ს enterpriseს-ს, სადაც განლაგებული იყო ხელოვნური ინტელექტის აგენტები, დადასტურებული უსაფრთხოების ინციდენტი ჰქონდა.
- ერთიანი მმართველობა ვერ ხერხდება, რადგან ყველა ხელოვნური ინტელექტი ერთნაირ რისკს არ შეიცავს. გარტნერი აფრთხილებს, რომ enterpriseხელოვნური ინტელექტის ყველა აგენტზე ერთიანი მმართველობის გამოყენება, ავტონომიის დონისა და მასშტაბის მიუხედავად, ფართომასშტაბიანი განლაგების ჩავარდნებისკენ მიემართება, რაც პროგნოზირებს, რომ 2027 წლისთვის, 40% enterpriseავტონომიური აგენტების სტატუსს შეამცირებენ ან გაუქმებენ მხოლოდ წარმოების ინციდენტების შემდეგ გამოვლენილი მმართველობითი ხარვეზების გამო. დოკუმენტების შეჯამების აგენტის ისე მოპყრობა, როგორც წარმოების ჩანაწერების შემცვლელი აგენტის, სიფრთხილე არ არის; ეს არის მმართველობითი დიზაინის ხარვეზი, რომელიც ზუსტად იმ შედეგს იძლევა, რომლის თავიდან აცილებაც იყო განკუთვნილი.
- როდესაც ხელოვნური ინტელექტის მმართველობა ვერ ხერხდება, ეს, როგორც წესი, ხილვადობის უკმარისობაა და არა მოდელის. ორგანიზაციების 63%-ს, რომლებსაც ხელოვნურ ინტელექტთან დაკავშირებული დარღვევები შეექმნათ, ან საერთოდ არ ჰქონდათ ხელოვნური ინტელექტის მართვის პოლიტიკა, ან ჯერ კიდევ ავითარებდნენ მას. თითქმის ყველა დოკუმენტირებული ინციდენტის განმეორებადი ტენდენცია იგივეა: ხელოვნური ინტელექტის სისტემას ჰქონდა წვდომა, რომელსაც არავინ აკონტროლებდა, ახორციელებდა ქმედებას, რომელსაც არავინ ამოწმებდა და ხარვეზი მხოლოდ ფაქტის შემდეგ გამოვლინდა.
რატომ უნდა იყოს ხელოვნური ინტელექტის მმართველობის მონიტორინგი უწყვეტი
კვარტალურად გადახედვადი მმართველობის პოლიტიკა ფუნქციურად ისეთი მმართველობის პოლიტიკაა, რომელიც დარჩენილი თერთმეტი კვირის განმავლობაში არ არსებობს. ხელოვნური ინტელექტის მმართველობის მონიტორინგი არის ხელოვნური ინტელექტის სისტემების ქმედებების უწყვეტი თვალყურის დევნების პრაქტიკა და არა მხოლოდ იმის, რისთვისაც მათ დამტკიცება მიეცათ, და მონაცემები ნათლად აჩვენებს, თუ რატომ არის ეს განსხვავება მნიშვნელოვანი.
Gartner-ის პროგნოზით, საშუალო დიდი enterprise 2028 წლისთვის 150 000-ზე მეტ ხელოვნური ინტელექტის აგენტს გაუშვებს. თითოეული ეს აგენტი პოტენციური წვდომის ვექტორია, პოტენციური მონაცემთა ექსფილტრაციის გზა, პოტენციური დაურეგისტრირებელი მოქმედება წარმოების სისტემაზე აუდიტის კვალის გარეშე. პოლიტიკის დოკუმენტს არ შეუძლია 150 000 აგენტის თვალყურის დევნება. მხოლოდ უწყვეტ მონიტორინგს შეუძლია ამის გაკეთება.
ხელოვნური ინტელექტის მმართველობის მონიტორინგის ცვლილება სტრუქტურულ ცვლილებებს მოითხოვს: მმართველობა სტატიკური პოლიტიკიდან უწყვეტ ზედამხედველობაზე უნდა გადავიდეს, რომელიც აგენტების ქცევის მონიტორინგს, გადახრების გამოვლენას და სისტემების ევოლუციის შესაბამისად კონტროლის კორექტირებას გულისხმობს. ეს ფუნდამენტურად განსხვავებული დისციპლინაა, ვიდრე წელიწადში ერთხელ მისაღები გამოყენების პოლიტიკის შედგენა. ეს ნიშნავს:
- ქცევის თვალყურის დევნება, არა მხოლოდ წვდომის გრანტები. აგენტის გაცნობა აქვს მონაცემთა ბაზის შეცვლის ნებართვა არ არის იგივე, რაც იმის ცოდნა, თუ რა არის სინამდვილეში გააკეთა ამ ნებართვით, რომელ ჩანაწერზე და რატომ.
- მოსალოდნელი ნიმუშებიდან გადახრის აღმოჩენაიგივე ქცევითი ლოგიკა, რომელიც ტრადიციულ საფრთხის აღმოჩენაში გამოიყენება, კონკრეტულად გამოიყენება იმის მიმართ, თუ როგორ გამოიყურება „ნორმალურად“ მოცემული ხელოვნური ინტელექტის აგენტის ან მოდელისთვის.
- აუდიტის კვალის ნაგულისხმევად შენარჩუნება, ინციდენტის უკვე მომხდარის შემდეგ მისი რეკონსტრუქციის გარეშე.
ამის გამოტოვების ფასი გაზომვადია. ორგანიზაციები, რომლებსაც არ აქვთ ხელოვნური ინტელექტის მმართველობის სპეციალური მონიტორინგი, პრობლემებს ისევე აღმოაჩენენ, როგორც ოპერაციული ჩავარდნების უმეტესობა აღმოჩენილია: მას შემდეგ, რაც რაღაც უკვე არასწორად წავიდა. 2026 წლის მარტში, Meta-ს შიდა აგენტმა არასწორი ტექნიკური ინფორმაცია საჯაროდ გამოაქვეყნა ადამიანის თანხმობის გარეშე და გამოიწვია მონაცემების არაავტორიზებული გაჟონვა ორი საათის განმავლობაში, რომლებიც ხელმისაწვდომი იყო იმ თანამშრომლებისთვის, რომლებსაც არ ჰქონდათ მისი ნახვის ნებართვა, რაც კომპანიაში აგენტის კონტროლის მეორე ჩავარდნა იყო ბოლო რამდენიმე კვირის განმავლობაში.
ხელოვნური ინტელექტის კონტექსტური მმართველობა და სტრატეგიული ხილვადობა
ზოგადი წესები წარუმატებელია, რადგან ხელოვნური ინტელექტის რისკი ერთგვაროვანი არ არის და სწორედ აქ იმსახურებს თავის ადგილს ხელოვნური ინტელექტის კონტექსტური მმართველობა: ზედამხედველობის ისეთი დონის გამოყენება, რომელიც შეესაბამება კონკრეტული მოდელის, აგენტის ან ინტეგრაციის რეალურ შესაძლებლობას და არა ერთიანი პოლიტიკის გამოყენება, რომელიც გადაჭიმულია ყველა გამოყენების შემთხვევაზე.
დოკუმენტების შეჯამების ინსტრუმენტი, რომელიც მხოლოდ შიდა ცოდნის ბაზის სტატიებს კითხულობს, ფუნდამენტურად განსხვავებულ რისკს შეიცავს, ვიდრე აგენტი, რომელსაც შეუძლია ინვოისების დამტკიცება, კლიენტთან ელექტრონული ფოსტის გაგზავნა ან ჩანაწერების შეცვლა რეალურ CRM სისტემაში. მათი იდენტური დამუშავება ზუსტად იმ წარუმატებლობის მაჩვენებელს წარმოქმნის, რაზეც Gartner აფრთხილებს. კონტექსტური მმართველობა ნიშნავს კონტროლის კალიბრაციას შესაძლებლობების მიხედვით: უფრო მსუბუქი ზედამხედველობა იმ აგენტისთვის, რომელიც მხოლოდ აკვირდება, დამტკიცების მკაფიო სამუშაო პროცესები და აუდიტის ჟურნალირება რისკის პროპორციული იმ აგენტისთვის, რომელიც მოქმედებს.
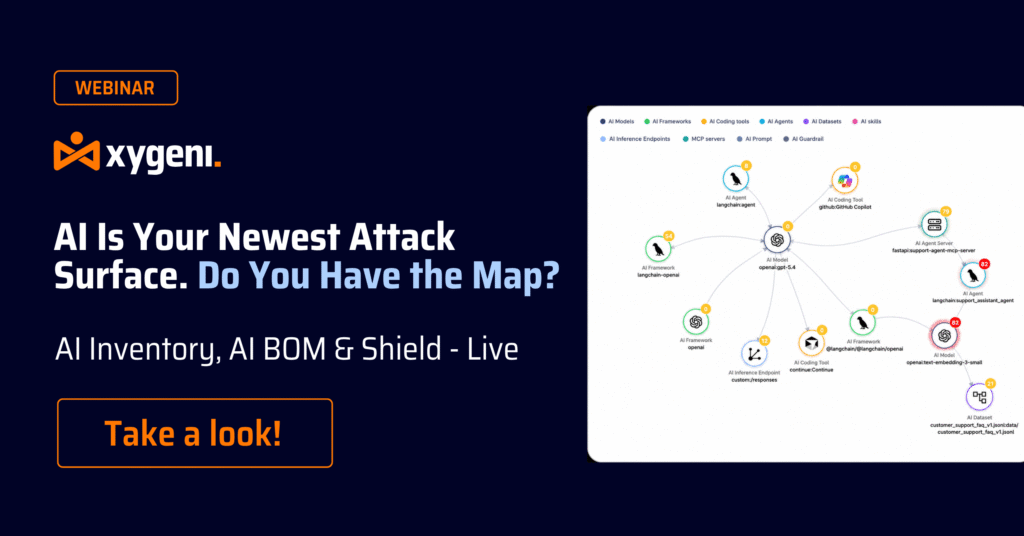
ეს კალიბრაცია შესაძლებელია მხოლოდ ნამდვილი სტრატეგიული ხილვადობით, ორგანიზაციაში არსებული ყველა ხელოვნური ინტელექტის აქტივის ზუსტი, მუდმივად განახლებული სურათით, თუ რაზე შეუძლია მას წვდომა და რას აკეთებს სინამდვილეში ამ წვდომით. ამის გარეშე, კონტექსტუალური მმართველობა მხოლოდ თეორიაა; მისი დახმარებით, მმართველ გუნდებს შეუძლიათ რისკის პროპორციული მართვა.cisიონები სასარგებლო ხელსაწყოების ზედმეტად შეზღუდვის ან მაღალი რისკის მქონე აგენტების მეთვალყურეობის გარეშე დატოვების ნაცვლად.
შეტევის ზედაპირი ინფრასტრუქტურიდან იდენტობაზე დაფუძნებულ წვდომის გზებზე გადადის. ხელოვნური ინტელექტის მართვის ჩავარდნები სულ უფრო ხშირად ინტეგრაციებისა და ნებართვების მეშვეობით ვლინდება და არა სისტემის პირდაპირი კომპრომისის გზით. წვდომის ამ ურთიერთობებში სტრატეგიული ხილვადობა და არა მხოლოდ თავად მოდელები, არის ის, რაც ხელოვნური ინტელექტის კონტექსტურ მმართველობას მისწრაფებიდან უსაფრთხოების ან შესაბამისობის გუნდის ყოველდღიურ საქმიანობად აქცევს.
რატომ იზრდება ფსონები სწრაფად
32025 წელს ხელოვნურ ინტელექტთან დაკავშირებული 62 ინციდენტი დაფიქსირდა., 2024 წლის 233-თან შედარებით, რაც წლიურ ზრდას 55%-ით აღემატება. მარეგულირებელი ორგანოების ზეწოლა ამ ტენდენციას ამძიმებს და არა ამცირებს: ევროკავშირის ხელოვნური ინტელექტის აქტის სრული აღსრულების დებულებები მაღალი რისკის მქონე ხელოვნური ინტელექტის სისტემებისთვის ძალაში შედის 2026 წლის 2 აგვისტოდან, რომელიც მოიცავს საკრედიტო ქულების დაგროვებას, დასაქმებას, დაზღვევის ანდერრაიტინგს და სხვა რეგულირებად სფეროებს, ხოლო შეუსაბამობისთვის ჯარიმები 15 მილიონ ევროს ან გლობალური წლიური ბრუნვის 3%-ს აღწევს. enterpriseმოუმზადებლები რჩებიან ამ ვალდებულებებისთვის.
ორგანიზაციები, რომლებიც წინ მიიწევენ, ამას ინფრასტრუქტურად და არა დოკუმენტაციად აღიქვამენ. ორგანიზაციები, რომლებიც ხელოვნური ინტელექტის მართვის სპეციალურ პლატფორმებს იყენებენ, 3.4-ჯერ უფრო მეტად არიან მიდრეკილნი მაღალი ეფექტურობისკენ თავიანთ მმართველობით პროგრამებში, ვიდრე ისინი, ვინც ამას არ აკეთებენ, ხოლო სრულად ინტეგრირებული ხელოვნური ინტელექტის მქონე ორგანიზაციები (და არა მხოლოდ მისი პილოტირების) თითქმის ოთხჯერ უფრო მეტად აფიქსირებენ შემოსავლების ზრდას, 58% 15%-ის წინააღმდეგ, და იგივე სიმწიფის სხვაობა თითქმის ნამდვილად ეხება იმას, თუ რამდენად კარგად იმართება ხელოვნური ინტელექტი მთელი პროცესის განმავლობაში.
კონკრეტულად პროგრამული უზრუნველყოფისა და უსაფრთხოების გუნდებისთვის, იგივე მმართველობითი ხარვეზი ჩატბოტის პოლიტიკას გაცილებით სცდება: ხელოვნური ინტელექტის კოდირების ასისტენტები, ავტონომიური აგენტები და MCP კავშირები უკვე მუშაობს მთელ მსოფლიოში. SDLC, ხშირად ზემოთ აღწერილი ხილვადობის ან კონტექსტური ზედამხედველობის არცერთი ფუნქციით მათზე საერთოდ არ ვრცელდება. Xygeni ამას ერთი და იგივე პრობლემის გაფართოებად მიიჩნევს, ახდენს თითოეული ხელოვნური ინტელექტის მოდელის, აგენტის და MCP სერვერის შესაბამისობის დადგენას განვითარების სასიცოცხლო ციკლის განმავლობაში და აკავშირებს იმას, თუ რაზე შეუძლია თითოეულ მათგანზე წვდომა იმ რისკთან, რომელსაც ის რეალურად წარმოადგენს, ამიტომ კონტექსტური მმართველობა და უწყვეტი მონიტორინგი ვრცელდება ხელოვნური ინტელექტის მიერ გენერირებულ კოდსა და ხელოვნური ინტელექტის მიერ დანერგილ დამოკიდებულებებზე იმავე სიზუსტით, როგორც ნებისმიერი სხვა ხელოვნური ინტელექტის აქტივი.
დაიწყეთ უფასოდ. ქსიგენიდეველოპერის გეგმა 0 ევროა: 10 საცავი, თვეში 200 სკანირება, 5-მდე კონტრიბუტორი, საკრედიტო ბარათის გარეშე. Sign up with GitHub, GitLab ან Google და იხილეთ თქვენი ხელოვნური ინტელექტის კვალის რუკა 10 წუთზე ნაკლებ დროში.

კითხვა-პასუხი
რა განსხვავებაა ხელოვნური ინტელექტის მმართველობასა და ხელოვნური ინტელექტის მმართველობის მონიტორინგს შორის?
ხელოვნური ინტელექტის მმართველობა არის პოლიტიკის, კონტროლისა და ინფრასტრუქტურის ერთობლიობა, რომელიც განსაზღვრავს, თუ რა შეუძლია ხელოვნურ ინტელექტს და ვინ არის ამაზე პასუხისმგებელი. ხელოვნური ინტელექტის მმართველობის მონიტორინგი არის უწყვეტი, ოპერატიული პრაქტიკა, რომლის მიზანია რეალურ დროში თვალყურის დევნება, რეალურად მოქმედებენ თუ არა ხელოვნური ინტელექტის სისტემები ამ საზღვრებში, პერიოდულ მიმოხილვებზე დაყრდნობის ნაცვლად.
რა იწვევს ხელოვნური ინტელექტის მმართველობის ჩავარდნების უმეტესობას?
ხელოვნური ინტელექტის მართვის უმეტესი ხარვეზები ხილვადობასა და წვდომას უკავშირდება და არა მოდელის ქცევას: ჩრდილოვანი ხელოვნური ინტელექტის ინსტრუმენტები, რომლებსაც არავინ ამოწმებდა, აგენტები, რომლებსაც უფრო ფართო ნებართვები აქვთ, ვიდრე ვინმეს თვალყურს ადევნებდა და ერთიანი პოლიტიკა, რომელიც გამოიყენება ძალიან განსხვავებული რისკის დონის მქონე სისტემებზე. ინციდენტები, როგორც წესი, აღმოჩენის შემდეგ ხდება, რადგან მონიტორინგი უწყვეტი არ იყო.
რას ნიშნავს ხელოვნური ინტელექტის კონტექსტური მმართველობა პრაქტიკაში?
ეს ნიშნავს ზედამხედველობის კალიბრაციას კონკრეტული ხელოვნური ინტელექტის სისტემის რეალურად შესაძლებლობების მიხედვით, იმის ნაცვლად, რომ თითოეულ მოდელზე ან აგენტზე ერთი პოლიტიკა იქნას გამოყენებული. აგენტს, რომელიც მხოლოდ შიდა დოკუმენტებს კითხულობს, გაცილებით მსუბუქი მმართველობა სჭირდება, ვიდრე მას, რომელსაც შეუძლია წარმოების მონაცემების შეცვლა ან კომპანიის სახელით შეტყობინებების გაგზავნა.
რატომ სჭირდება ხელოვნური ინტელექტის მმართველობას სტრატეგიული ხილვადობა და არა მხოლოდ პოლიტიკური დოკუმენტი?
რადგან ხელოვნური ინტელექტის მმართველობის ჩავარდნები სულ უფრო ხშირად ხდება ინტეგრაციების, ნებართვებისა და წვდომის გზების მეშვეობით, რომლებსაც პოლიტიკის დოკუმენტი არ აკონტროლებს. სტრატეგიული ხილვადობა, რეალური, მუდმივად განახლებადი ინვენტარი იმისა, თუ რა არსებობს ხელოვნური ინტელექტი და რაზე შეუძლია მას წვდომა, არის ის, რაც თეორიულის ნაცვლად კონტექსტუალურ, რისკის პროპორციულ მმართველობას შესაძლებელს ხდის.
