






AI უსაფრთხოება (ასევე მოუწოდა AI კიბერუსაფრთხოება) ეხება როგორც პროგრამული უზრუნველყოფის შემუშავებაში გამოყენებული ხელოვნური ინტელექტის ინსტრუმენტების, ასევე მათ მიერ შექმნილი კოდისა და ინფრასტრუქტურის დაცვის პრაქტიკას. რადგან ხელოვნური ინტელექტი ინტეგრირდება ყველა ეტაპზე SDLCკოდის გენერირებიდან დანერგვამდე, ის რისკის ახალ კლასს წარმოგვიდგენს: მოდელები, აგენტები, MCP სერვერები და ხელოვნური ინტელექტის კოდირების ასისტენტები რომლებიც თავად არის ექსპლუატაციაში გამოსაყენებელი, არასწორად კონფიგურირებული ან იარაღად გამოყენებული.
მათი უზრუნველყოფა მოითხოვს ხილვადობას, რისკის შეფასებადა აღსრულების მთელი აგენტური განვითარების სასიცოცხლო ციკლის განმავლობაში, არა მხოლოდ თქვენი გუნდის მიერ დაწერილი კოდი, არამედ მისი დამწერი ხელოვნური ინტელექტი, ის ინსტრუმენტები, რომლებთანაც ის დაკავშირებულია და pipelineს ის გადის.
OWASP Global AppSec EU 2026 22-26 ივნისს, ავსტრიის დედაქალაქ ვენაში გაიმართება და უსაფრთხოების გუნდებისთვის, რომლებიც ხელოვნური ინტელექტის განვითარებაზე გადასვლას გეგმავენ, ეს წლის ყველაზე მნიშვნელოვანი შეკრებაა. Xygeni მთელი კვირის განმავლობაში G-08 სტენდზე იქნება, სადაც პირდაპირი დემონსტრაციების, პროდუქტის სპეციალისტების და Xygeni AI Inventory-ის პირველი საჯარო დემონსტრირების პრეზენტაციები გაიმართება.
რატომ არის ხელოვნური ინტელექტის უსაფრთხოება 2026 წლის განმსაზღვრელი გამოწვევა
ხელოვნური ინტელექტი აღარ არის მხოლოდ პროდუქტიულობის ინსტრუმენტი განვითარების გუნდებისთვის. ის შეტევის ზედაპირის ნაწილი გახდა. ერთ წელზე ნაკლებ დროში პროგრამული უზრუნველყოფის მიწოდების ჯაჭვმა შთანთქა საფრთხის ახალი კლასი. თვითგავრცელებულმა npm ჭიამ დეველოპერები მიწოდების მექანიზმებად აქცია. ეროვნული სახელმწიფოს აქტორები მავნე პროგრამას კვირაში 100 მილიონჯერ ჩამოტვირთულ პაკეტში მალავდნენ. LLM იარაღად გამოიყენეს ავტონომიურ აგენტში მავნე პროგრამის ჩასანერგად. ეს არ არის უკიდურესი შემთხვევები; ისინი ახალი საბაზისო ბაზაა.
ციფრები ასახავს ცვლილებას: ავტორიზაციის ქურდობა გაიზარდა 160% ამ 2025, ჩაწერილი მომავლის ანგარიშგებით 2025 წლის მეოთხე კვარტალში 90%-ით მეტი საავტორო უფლებები მოიპარეს, ვიდრე 2025 წლის პირველ კვარტალში მარტო, ხოლო ხელოვნური ინტელექტი აჩქარებს შეტევებს და აფართოებს შეტევის ზედაპირს. ერთი MCP ხიდის დაუცველობა (CVE-2025-6514) 437,000-ჯერ გადმოიწერეს, სანამ ის აღმოაჩენდნენ. დღეს, საჯარო MCP სერვერების 5.5% ხელსაწყოებით მოწამვლის ხარვეზებს შეიცავს, ხოლო 43%-ს ბრძანების ინექციის ხარვეზები.
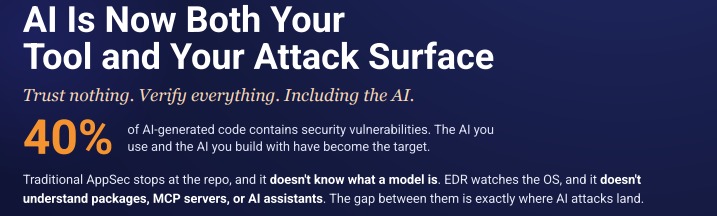
ძირითადი პრობლემა არქიტექტურულ ხარვეზშია. ტრადიციული AppSec საცავში ჩერდება და არ იცის, რა არის მოდელი. EDR აკვირდება ოპერაციულ სისტემას და არ ესმის პაკეტები, MCP სერვერები ან ხელოვნური ინტელექტის ასისტენტები.
ამ ხარვეზის შესავსებად სხვა სახის პლატფორმაა საჭირო.
რას აკეთებს Xygeni AI Security
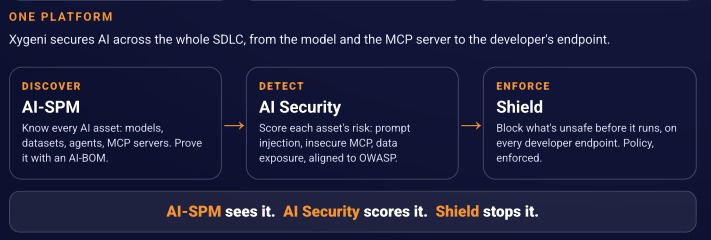
Xygeni AI Security ერთი პრინციპის გარშემოა აგებული: არაფერს ენდო, გადაამოწმე ყველაფერი, ხელოვნური ინტელექტის ჩათვლით. ის იცავს როგორც თქვენს მიერ გამოყენებულ ხელოვნურ ინტელექტს, ასევე თქვენს მიერ შემუშავებულ ხელოვნურ ინტელექტს მთელ აგენტში. SDLCარქიტექტურას სამი ფენა აქვს: აღმოჩენა, აღმოჩენა და აღსრულება.
აღმოაჩინეთ - AI-SPM: იცოდეთ ყველა ხელოვნური ინტელექტის აქტივი
თქვენ არ შეგიძლიათ დაიცვათ ის, რისი დანახვაც შეუძლებელია. Xygeni AI-SPM გუნდებს აძლევს ორგანიზაციაში არსებული ყველა მოდელის, მონაცემთა ნაკრების, აგენტის, MCP სერვერის და AI კოდირების ინსტრუმენტის რეალურ ინვენტარს. ის ასახავს მათ შორის ურთიერთობებს, ავლენს მათ დამაკავშირებელ რისკს და ექსპორტს უკეთებს აუდიტისთვის მზა AI-BOM-ს, AI მასალების ჩამონათვალს, რომელიც სწრაფად ხდება AI-ს მემკვიდრე. SBOM.
იყიდება CISოჰ, ეს არის სიმართლის ერთი დასაცავი წყარო ყველა ხელოვნური ინტელექტის აუდიტისთვის, რომელიც შეესაბამება ევროკავშირის ხელოვნური ინტელექტის აქტს, NIST AI RMF-ს და ISO/IEC 42001-ს.
ამოცნობა - ხელოვნური ინტელექტის რისკების შეფასება: ათასობით დასკვნიდან იმ მცირერიცხოვან დასკვნებამდე, რომლებიც მნიშვნელოვანია
Xygeni AI Security აერთიანებს დეტერმინისტულ ანალიზს LLM-ზე დაფუძნებულ სემანტიკურ გაგებასთან, რათა გაიგოს ტრადიციული... SAST მდე SCA გამოტოვება. ის აფიქსირებს სწრაფ ინექციას და სისტემიდან მომენტალურ გაჟონვას, დაუცველ MCP კონფიგურაციებს, მგრძნობიარე ინფორმაციის გამჟღავნებას ხელოვნური ინტელექტის ფაილებში, ვექტორულ და ჩაშენების სისუსტეებს, მავნე ინსტრუქციებს დოკუმენტებსა და წესების ფაილებში, ხელოვნური ინტელექტის დამოკიდებულებებს, მყარად დაშიფრულ LLM სერთიფიკატებს და კონფიგურირებულ ლიმიტების მიღმა მოქმედ აგენტებს.
კრიტიკულად მნიშვნელოვანია ის, რომ ის პრიორიტეტს რეალური ხელოვნური ინტელექტის შეტევის გზებით ანიჭებს და არა OWASP-ის სიმძიმის ნედლი ქულებით. ხელოვნური ინტელექტის უსაფრთხოების ინსტრუმენტების უმეტესობა ათასობით აღმოჩენას აანალიზებს და მას ხილვადობას უწოდებს. Xygeni ყველა აღმოჩენას ფილტრავს ხელმისაწვდომობის, ექსპლუატაციისა და ბიზნესზე გავლენის მიხედვით, ამიტომ შეფერხებების ნაცვლად, გუნდები იღებენ მოკლე, ზუსტ სიას იმისა, თუ რა არის რეალურად გამოსასწორებელი დღეს.
მისი ხელოვნური ინტელექტი ასევე ვრცელდება თქვენი არსებული მონაცემების დასკვნებზე. SAST, SCAდა სკანერის ხელსაწყოები, რათა გუნდებმა გააფართოვონ თავიანთი მიმდინარე დასტა ჩანაცვლების ნაცვლად.
აღსრულება – Shieldნულოვანი ნდობა დეველოპერის საბოლოო წერტილში
დეველოპერის მანქანა არის ის ადგილი, სადაც მავნე პაკეტი პირველად სრულდება, npm ინსტალაციის გაშვებისთანავე, დიდი ხნით ადრე, სანამ რამე მიაღწევს აწყობას. pipelineქსიგენი Shield დამოკიდებულების firewall-ს საბოლოო წერტილამდე მიჰყავს.
ის აფასებს ყველა პაკეტს მისი მოძიებისთანავე და ბლოკავს სახიფათო ან მავნე ინსტალაციების შემთხვევებს ინსტალაციის შემდგომი სკრიპტის გაშვებამდე. მხარდაჭერილია MEW (მავნე პროგრამების ადრეული გაფრთხილება), Shield ის იჭერს მავნე პაკეტებს ხელოვნური ინტელექტის გადაწყვეტილებების გამოყენებით, რომლებიც ხელმოწერის არსებობამდე მუშაობს. ის ასევე აწესებს MCP დაშვებულთა სიებს, ბლოკავს არასანდო ხელოვნური ინტელექტის უნარებსა და წესების ფაილებს, ხელს უშლის არაავტორიზებული ხელოვნური ინტელექტის მოდელებისა და აგენტების გაშვებას და შეუძლია ავტომატურად იზოლირება გაუწიოს კომპრომეტირებულ საბოლოო წერტილს კრიტიკული განგაშის მიღებისას, ინციდენტის შეკავებით, სანამ ის მთელ ორგანიზაციაში გავრცელდება.
რას უნდა ველოდოთ G-08 სტენდზე ამ კვირაში
- დებიუტი ვენაში: Xygeni AI Inventory-ის პირდაპირი დემო ვერსია. იხილეთ თქვენი ხელოვნური ინტელექტის შეტევის ზედაპირის რეალურ დროში რუკა, ყველა მოდელი, აგენტი, MCP სერვერი და თქვენი ორგანიზაციის მიერ გამოყენებული ხელოვნური ინტელექტის კოდირების ინსტრუმენტი, რისკის ქულებისა და ურთიერთობის გრაფიკების თანხლებით.
- Live Dependency Firewall-ის დემო ვერსია. უყურებს Shield მავნე პაკეტის შეფასება და დაბლოკვა ბოლო წერტილში, მის ინსტალაციამდე, ხელმოწერის არსებობამდე.
- პლატფორმის სრული მიმოხილვა. ნახეთ, როგორ ამოიცნობს, პრიორიტეტს ანიჭებს და ასწორებს Xygeni დაუცველობებს, მავნე პროგრამებს, საიდუმლოებებს და მიწოდების ჯაჭვის რისკებს ხელოვნური ინტელექტის მქონე სისტემებში. SDLCs, IDE-დან წარმოებამდე.
- ესაუბრეთ გუნდს. Xygeni-ს AppSec და DevSecOps სპეციალისტები მთელი კვირის განმავლობაში იქნებიან სტენდთან ხელოვნური ინტელექტის მიერ გენერირებულ ტექნოლოგიებზე სასაუბროდ. code security, CI/CD დაცვა, MCP მმართველობა, პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის რისკი და თანამედროვე AppSec არქიტექტურა. ალექსანდრე, აგუსტინი, Marcosდა იესო იქ იქნება შენთან შესახვედრად!
ხელოვნური ინტელექტის კიბერუსაფრთხოება აგენტურ ეპოქაში: კითხვები, რომლებიც ღირს დასმა ვენაში
OWASP Global AppSec EU 2026 ხელოვნური ინტელექტის კიბერუსაფრთხოების გარდამტეხ მომენტშია. OWASP-ის 10 საუკეთესო LLM აპლიკაციებისთვის, OWASP-ის 10 საუკეთესო აგენტური აპლიკაციებისთვის (2026) და OWASP MCP-ის 10 საუკეთესო უკვე მოქმედი ჩარჩოებია და ორგანიზაციების უმეტესობას ჯერ არ შეუფასებია საკუთარი ექსპოზიცია რომელიმე მათგანთან მიმართებაში.
კითხვები, რომლებიც უსაფრთხოების ლიდერებმა ამ კვირაში უნდა დასვან:
- სად არის შენში ხელოვნური ინტელექტი? SDLC? ორგანიზაციების უმეტესობას ამ კითხვაზე პასუხის გაცემა დარწმუნებით არ შეუძლია. Shadow MCP სერვერები, დაუმტკიცებელი მოდელები და თვალთვალის გარეშე დარჩენილი ხელოვნური ინტელექტის აგენტები ახალი Shadow IT სისტემაა და ისინი უკვე მუშაობენ თქვენს სისტემაში. pipelines.
- რა ხდება, როდესაც ხელოვნური ინტელექტის მიერ გენერირებული კოდი დაუცველობას აგზავნის? ხელოვნური ინტელექტის მიერ გენერირებული კოდის 40% შეიცავს უსაფრთხოების ხარვეზებს. SAST რომელიც ესმის ხელოვნური ინტელექტის მიერ გენერირებულ შაბლონებს და IDE დონეს guardrails, ეს დაუცველობები წარმოებაში უფრო სწრაფად აღწევს, ვიდრე ოდესმე.
- თქვენი AppSec სტეკი MCP-ს აცნობიერებს? MCP სერვერები ხელსაწყოებით მოწამვლისა და ბრძანებების ინექციის შეტევების მთავარ ვექტორად იქცა. თუ თქვენს უსაფრთხოების ინსტრუმენტებს არ გააჩნია MCP ინვენტარიზაციისა და აღსრულების ფენა, თქვენ გაქვთ „ბრმა წერტილი“, რომელსაც თავდამსხმელები უკვე იყენებენ.
- შეგიძლიათ დღეს აუდიტორისთვის AI-BOM-ის შექმნა? რეგულატორები და enterprise მყიდველები იწყებენ ამის მოთხოვნას. ორგანიზაციებს, რომლებსაც შეუძლიათ დადებითი პასუხის გაცემა, მნიშვნელოვანი უპირატესობა ექნებათ შესაბამისობისა და ნდობის თვალსაზრისით.
ეწვიეთ Xygeni-ს OWASP Global AppSec EU 2026-ზე
ჯიხური G-08 · 22–26 ივნისი · ვენა, ავსტრია
შემოიარეთ ჩვენთან პირდაპირი დემო სესიისთვის, გუნდთან სასაუბროდ, ექსკლუზიური საჩუქრებისთვის ან უბრალოდ სესიებისგან შესვენებისთვის. თუ გსურთ, რომ სპეციალისტთან დრო გარანტირებული გქონდეთ, წინასწარ დაჯავშნეთ დემო სტენდში ჩასატარებელი დრო შემდეგ მისამართზე: ქსიგენი.
Xygeni არის პლატფორმა, რომელიც აღმოაჩენს, პრიორიტეტულს ხდის და აღასრულებს ხელოვნური ინტელექტის უსაფრთხოებას პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში, ხელოვნური ინვენტარიზაციისა და რისკების შეფასების სისტემიდან დაწყებული, დეველოპერის საბოლოო წერტილში პოლიტიკის აღსრულებამდე. ერთი პლატფორმა. ერთი რისკის მოდელი. ერთი საკონტროლო სიბრტყე.
AI-SPM ხედავს მას. AI Security აფიქსირებს მას. Shield აჩერებს მას.
ხშირად დასმული კითხვები
რა არის ხელოვნური ინტელექტის უსაფრთხოება პროგრამული უზრუნველყოფის შემუშავებაში?
პროგრამული უზრუნველყოფის შემუშავებაში ხელოვნური ინტელექტის უსაფრთხოება გულისხმობს როგორც თქვენი გუნდების მიერ გამოყენებული ხელოვნური ინტელექტის ინსტრუმენტების (მოდელები, აგენტები, MCP სერვერები, ხელოვნური ინტელექტის კოდირების ასისტენტები) და ასევე ამ ინსტრუმენტებით შექმნილი კოდის დაცვას. ის მოიცავს ხელოვნური ინტელექტის აქტივების აღმოჩენას, OWASP ჩარჩოების მიმართ რისკის შეფასებას და პოლიტიკის აღსრულებას დეველოპერის საბოლოო წერტილში.
რა არის AI-BOM?
ხელოვნური ინტელექტის მასალების სია (AI-BOM) არის ორგანიზაციის ყველა ხელოვნური ინტელექტის აქტივის მანქანით წაკითხვადი ინვენტარი. SDLC (მოდელები, მონაცემთა ნაკრებები, აგენტები, MCP სერვერები და ხელოვნური ინტელექტის კოდირების ინსტრუმენტები) მათი ურთიერთობებით, რისკის ქულებითა და მარეგულირებელი რუკებით. ის სწრაფად ხდება ხელოვნური ინტელექტის ეპოქის ეკვივალენტი SBOM.
რა არის MCP-ის უსაფრთხოება?
MCP (მოდელის კონტექსტური პროტოკოლი) უსაფრთხოება გულისხმობს ხელოვნური ინტელექტის ასისტენტებსა და გარე ინსტრუმენტებს, API-ებსა და მონაცემთა წყაროებს შორის კავშირების დაცვის პრაქტიკას. MCP სერვერები 2025–2026 წლებში თავდასხმის მთავარ ვექტორად იქცა, სადაც ინსტრუმენტების მოწამვლისა და ბრძანების ინექციის ხარვეზები საჯარო MCP სერვერების მნიშვნელოვან ნაწილში დაფიქსირდა.
რა არის Xygeni AI Security?
Xygeni AI Security არის პლატფორმა, რომელიც აღმოაჩენს, აფასებს და ახორციელებს ხელოვნური ინტელექტის უსაფრთხოებას პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში. ის აერთიანებს AI-SPM-ს (ხელოვნური ინტელექტის უსაფრთხოების პოზის მართვა) ინვენტარიზაციისა და AI-BOM გენერირებისთვის, ხელოვნური ინტელექტის რისკების შეფასებას, რომელიც შეესაბამება OWASP LLM-სა და MCP Top 10 ჩარჩოებს და Shield დეველოპერის საბოლოო წერტილში ნულოვანი ნდობის პოლიტიკის აღსრულებისთვის.
რა არის სლოპსკვატინგი?
ჩაკვოტინგი არის შეტევა, სადაც მავნე მსახიობები დაარეგისტრირეთ პაკეტების სახელები, რომლებსაც ხელოვნური ინტელექტის კოდირების ასისტენტები, სავარაუდოდ, ჰალუცინაციებით ან შემოთავაზებით ქმნიან, რაც მიზნად ისახავს იმ დეველოპერებს, რომლებიც ვერიფიკაციის გარეშე აყენებენ ხელოვნური ინტელექტის მიერ რეკომენდებულ დამოკიდებულებებს.
