






კონტროლირებად კვლევაში, რომელიც წარმოდგენილია USENIX-ის უსაფრთხოება 2025მკვლევარებმა 16 დიდ ენობრივ მოდელს სთხოვეს 576,000 კოდის ნიმუშის გენერირება. ამ მოდელების მიერ რეკომენდებული ღია კოდის პაკეტების თითქმის ხუთიდან ერთი არ არსებობდა: 205,474 უნიკალური ყალბი პაკეტის სახელი, რომლებიც არაფრისგან იყო გამოგონილი. ეს ცნობისმოყვარეობა იქნებოდა, შემთხვევითი რომ ყოფილიყო. სინამდვილეში ასე არ არის. ჰალუცინირებული სახელების 43 პროცენტი განმეორებითი მოთხოვნების დროს ჩნდებოდა. თავდამსხმელებს არ უწევთ იმის გამოცნობა, თუ რას გამოიგონებს კოდირების ასისტენტი. მათ შეუძლიათ ჯერ უყურონ, დაელოდონ და დაარეგისტრირონ სახელი.
ეს არის ძირითადი პრობლემა, ხელოვნური ინტელექტის მიწოდების ჯაჭვის უსაფრთხოება ერთ ექსპერიმენტში: იგივე ხელოვნური ინტელექტი, რომელიც აჩქარებს პროგრამული უზრუნველყოფის შემუშავებას, გახდა მასში პროგნოზირებადი, ექსპლუატაციური შესვლის წერტილი. უსაფრთხოების ჯგუფებისთვის კითხვა აღარ არის ის, ეხება თუ არა ხელოვნური ინტელექტი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვს. საქმე იმაშია, ხედავთ თუ არა, რას აკეთებს ის ბრძოლის ორივე მხარეს: ხელოვნური ინტელექტი, რომელიც წერს თქვენს კოდს, ხელოვნური ინტელექტი, რომელიც იცავს თქვენს... pipelineდა თავდამსხმელის ხელოვნური ინტელექტი ორივესკენ მიმართავს.
რა არის ხელოვნური ინტელექტის მიწოდების ჯაჭვის უსაფრთხოება?
ხელოვნური ინტელექტის მიწოდების ჯაჭვის უსაფრთხოება არის პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის დაცვის პრაქტიკა ხელოვნური ინტელექტის მიერ წარმოდგენილი ან გაძლიერებული რისკებისგან და ხელოვნური ინტელექტის გამოყენების პრაქტიკა იმავე მიწოდების ჯაჭვის დასაცავად. ის ორი ტენდენციის გადაკვეთაზე დგას, რომლებსაც უსაფრთხოების პროგრამების უმეტესობა ჯერ კიდევ ცალ-ცალკე განიხილავს: ხელოვნური ინტელექტის მიერ გენერირებული კოდის კოდის ბაზაში შეყვანა და ხელოვნური ინტელექტის მიერ მართული შეტევები, რომლებიც მიზნად ისახავს დამოკიდებულებებს, build-ს. pipelines და მის გარშემო არსებული დეველოპერის ინსტრუმენტები.
ტრადიციული აპლიკაციების უსაფრთხოება კითხულობს, არსებობს თუ არა ცნობილი დაუცველობა ცნობილ კომპონენტში. ხელოვნური ინტელექტის მიწოდების ჯაჭვის უსაფრთხოება სვამს უფრო რთულ და სწრაფ კითხვებს: რეალურად არსებობს თუ არა ეს დამოკიდებულება, რომელიც ახლახან დააინსტალირა ხელოვნური ინტელექტის აგენტმა, თუ ჰალუცინაცია ჰქონდა? იქცევა თუ არა ეს ახლად გამოქვეყნებული პაკეტი მავნედ, მიუხედავად იმისა, რომ მისთვის ჯერ არ არსებობს ხელმოწერა? რომელი ხელოვნური ინტელექტის მოდელები, აგენტები და კავშირები მუშაობს პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის განმავლობაში და რაზე შეუძლიათ მათ წვდომა?
ამ კითხვებზე პასუხის გაცემა სიჩქარის კოდით, ფაქტობრივად, გემების მიწოდებაა მთელი დისციპლინა.
როგორ გახდა ხელოვნური ინტელექტი მიწოდების ჯაჭვის შეტევის ზედაპირი
თავდამსხმელებმა ხელოვნური ინტელექტის ექსპერიმენტები გარკვეული დროის წინ შეწყვიტეს. ახლა ისინი მას ისეთ ოპერაციებში ნერგავენ, რომლებიც პირდაპირ კოდსა და მის დამოკიდებულებებს ესხმიან თავს და არა მხოლოდ შემოსულ ფოსტასა და... login გვერდი.
Slopsquatting: ხელოვნური ინტელექტის მიერ გამოგონილი ნივთების იარაღად გადაქცევა
ტექნიკას ახლა სახელი აქვს: უსაქმურობა, რომელიც 2025 წლის აპრილში შექმნა Python Software Foundation-ის უსაფრთხოების რეზიდენტმა დეველოპერმა სეთ ლარსონმა. მექანიკა მარტივი და სასტიკია. ხელოვნური ინტელექტის კოდირების ასისტენტები რეგულარულად გვთავაზობენ პაკეტების სახელებს, რომლებიც არ არსებობს. რადგან ეს ჰალუცინაციები მეორდება, თავდამსხმელს შეუძლია გამოგონილი სახელი დაარეგისტრიროს, როგორც რეალური, მავნე პაკეტი და დაელოდოს შემდეგ დეველოპერს (ან შემდეგ ავტონომიურ აგენტს) მის ინსტალაციას.
პრეცედენტი უკვე დოკუმენტირებულია. 2023 წელს, უსაფრთხოების მკვლევარმა ბარ ლანიადო გამოაქვეყნა ცარიელი ჩანაცვლებითი პაკეტი სახელწოდებით, რომელსაც მოდელები ხშირად ჰალუცინაციებით ატარებდნენ, ჩახუტება სახეზე - კლისამ თვეში ის 30 000-ზე მეტჯერ გადმოიტვირთა და ჰალუცინირებული ინსტალაციის ბრძანება მსხვილი ტექნოლოგიური კომპანიის საჯარო საცავში, README-შიც კი გამოჩნდა. ეს არაკეთილთვისებიანი ტესტი იყო. იგივე სახელმძღვანელო რეალური დატვირთვით ახლა თავდამსხმელებისთვის განმეორებადი ბიზნეს მოდელია.
ავტონომიური კოდირების აგენტები ამ მდგომარეობას კიდევ უფრო ამძიმებენ ბოლო ადამიანური საკონტროლო წერტილის მოხსნით. აგენტი, რომელიც დამოკიდებულებებს გადახედვის გარეშე აყენებს, გამორიცხავს იმ ერთადერთ მომენტს, როდესაც დეველოპერს შეიძლება შეემჩნია, რომ პაკეტი არასწორად გამოიყურებოდა.
მავნე პაკეტები სამრეწველო მასშტაბით
უსაქმურობის ჩაკვატინგი გაცილებით უფრო დიდი ცვლილების ერთ-ერთი ტაქტიკაა. 2025 წელს, მავნე პაკეტების მაღალი მოცულობის კამპანიები მიწოდების ჯაჭვის შეტევების საბაზისო ოპერაციული მოდელი გახდა, რადგან Xygeni-ს AppSec-ის შეტევების ახალი ტენდენციები 2026 წლისთვის დოკუმენტები. თავდამსხმელებმა სპამის ეკონომიკა აითვისეს: ათასობით მავნე პაკეტს აქვეყნებენ, სწრაფად აშორებენ ინფორმაციას და მუდმივობის ნაცვლად ალბათობას ეყრდნობიან. საჯარო რეესტრები ამჟამად წელიწადში ასობით ათას ახალ მავნე პაკეტს აფიქსირებენ და მოკლე ექსპოზიციის ფანჯარაც კი აბინძურებს შემდგომ ვერსიებს.
MCP: ახალი, ძირითადად დაუცველი კავშირის ფენა
მოდელის კონტექსტური პროტოკოლი (MCP) ხელოვნური ინტელექტის აგენტებს საშუალებას აძლევს დაუკავშირდნენ ინსტრუმენტებსა და მონაცემთა წყაროებს. ის ასევე ქმნის ახალ შეტევის ზედაპირს, რომელსაც სკანერების უმეტესობა არასდროს ამოწმებს. მავნე MCP სერვერს შეუძლია უხილავად განთავსდეს ლეგიტიმურ სერვერებთან ერთად, რომლებზეც წვდომა ექნება ნებისმიერ აგენტს, რომელსაც აქვს წვდომა. OWASP-მა გამოაქვეყნა MCP-ის ტოპ 10 2025 წლის სია. ამ რისკების კატალოგიზაცია, სწრაფი ინექციიდან და ხელსაწყოების მოწამვლიდან დაწყებული, არაავტორიზებულ სერვერებამდე, რომლებზეც წვდომა ქსელში ნებისმიერ აგენტს შეუძლია.
ხელოვნური ინტელექტის მიერ გენერირებული კოდის მეშვეობით საიდუმლოებების გაჟონვა
Check Point-ის გარე რისკების მართვის (ყოფილი...) მონაცემებით, კომპრომეტირებული სერთიფიკატები 2025 წელს 2024 წელთან შედარებით დაახლოებით 160%-ით გაიზარდა. კიბერინტი), ნაწილობრივ გამოწვეულია ხელოვნური ინტელექტით გაძლიერებული ფიშინგისა და ინფორმაციის მოპარვის მავნე პროგრამებით. პროგრამულ გარემოში, ეს პირდაპირ უკავშირდება ხელოვნური ინტელექტით გენერირებულ კოდში არსებულ მყარად დაკოდირებულ გასაღებებსა და ტოკენებს. კოდირების ასისტენტი, რომელმაც მიიღო .ენვ ფაილის კონტექსტში შეყვანას შეუძლია შემოთავაზებაში არსებული საიდუმლოს რეპროდუცირება და თავდამსხმელები ზუსტად ამ ნიმუშს ეძებენ.
ადამიანური განზომილებაც არ გამქრალა. IBM-ის მონაცემთა დარღვევის ღირებულების 2025 წლის ანგარიშში აღნიშნულია, რომ ხელოვნურ ინტელექტთან დაკავშირებულ დარღვევებს შორის 37%-ში გამოყენებული იყო ხელოვნური ინტელექტის მიერ გენერირებული ფიშინგები, ხოლო 35%-ში - ღრმად გაყალბებული იმიტაცია, ტექნიკა, რომელიც სულ უფრო მეტად მიმართულია დეველოპერებისკენ ყალბი რეკრუტერების მეშვეობით და იმიტირებული შემნახველი ანგარიშებით.
როგორ იცავს ხელოვნური ინტელექტი მიწოდების ჯაჭვს
ხელოვნური ინტელექტის საშიშროების გამომწვევი სწორედ ის შესაძლებლობებია, რაც მას დამცველებისთვის სასარგებლოს ხდის. მიწოდების ჯაჭვში ეს კომპრომისი ყველაზე კონკრეტული ოთხ ადგილას არის.
მავნე პროგრამების აღმოჩენა ხელმოწერამდე
ეს განმსაზღვრელი შესაძლებლობაა. ტრადიციული სკანირება ელოდება ცნობილ, არასწორ ხელმოწერას, სანამ პაკეტს მონიშნავს, რაც სტრუქტურულად ძალიან ნელია შეტევებისთვის, რომლებიც გამოქვეყნებიდან რამდენიმე საათში ათასობით ჩამოტვირთვას იწვევს. ქცევაზე დაფუძნებული დეტექცია, ამის ნაცვლად, ახლად გამოქვეყნებულ პაკეტს გამოჩენისთანავე აფასებს: მის ინსტალაციის დროს განხორციელებულ მოქმედებებს, ქსელის გამოძახებებს, დაბინდვის ნიმუშებს და მეტამონაცემების ანომალიებს. ეს ხურავს ფანჯარას, რომელზეც დამოკიდებულნი არიან slopsquatting და typosquatting კამპანიები. 2025 წლის ბოლოს Shai-Hulud და GlassWorm npm კამპანიები, რომლებიც ხელმოწერაზე დაფუძნებულმა დეტექტორებმა მთლიანად გამოტოვეს, წინასწარ არის შექმნილი.cisელით, შემთხვევის ქცევითი ანალიზი შექმნილია იმისთვის, რომ დააფიქსიროს.
პრიორიტეტიზაცია ექსპლუატაციის მიხედვით და არა მოცულობით
ხელოვნური ინტელექტის ყველაზე პრაქტიკული წვლილი თანამედროვე AppSec-ში არ არის მეტი პრობლემის პოვნა; ეს არის უკვე ნაპოვნი ინფორმაციის ხმაურის შემცირება. ხელმისაწვდომობის ანალიზი განსაზღვრავს, რეალურად სრულდება თუ არა დაუცველი კოდის გზა. ექსპლუატაციის შეფასება ადარებს რეალური სამყაროს შეტევის მონაცემებს CVSS-ის ნედლ რიცხვს. ერთად ისინი საშუალებას აძლევენ გუნდებს, ფოკუსირება მოახდინონ იმ აღმოჩენების იმ ნაწილზე, რომელიც წარმოადგენს რეალურ, ექსპლუატაციად რისკს, იმის ნაცვლად, რომ ხელით შეაფასონ დაბალი სიგნალის მქონე ათასობით შეტყობინება.
ანომალიის აღმოჩენა pipeline დონე
In Darktrace-ის ხელოვნური ინტელექტის კიბერუსაფრთხოების მდგომარეობის 2026 წლის კვლევაუსაფრთხოების ლიდერებმა საფრთხის აღმოჩენა და ანომალიების აღმოჩენა (72%) დაასახელეს იმ სფეროდ, სადაც ხელოვნური ინტელექტი ყველაზე დიდ გავლენას ახდენს, ავტომატიზირებულ რეაგირებაზე (48%) და დაუცველობის მართვაზე (47%) წინ. CI/CD, ეს ნიშნავს ინსტალაციის სკრიპტის მონიშვნას, რომელიც ამ სკრიპტში აქამდე ნანახი ყველაფრისგან განსხვავებულად იქცევა. pipeline, ან დამოკიდებულების განახლება, რომელიც მოულოდნელ ქსელურ ზარს იწვევს.
ავტომატური, გადახედვადი გამოსწორება
რისკის პოვნისა და რანჟირების გარდა, ხელოვნური ინტელექტი ახლა ამ პრობლემის გამოსწორებას ქმნის: უსაფრთხო, ჩარჩო-სპეციფიკური კოდის ცვლილება, რომელიც წარდგენილია როგორც pull request ვიდრე ბილეთი, რომელიც დაგროვილ საქმეებში ლპება. IBM აღმოჩნდა, რომ ორგანიზაციები, რომლებიც უსაფრთხოების ოპერაციებში ფართოდ იყენებენ ხელოვნურ ინტელექტსა და ავტომატიზაციას, ამცირებენ დარღვევის საერთო სასიცოცხლო ციკლს 204 დღემდე, იმ ორგანიზაციების შემთხვევაში, რომლებიც ამას არ აკეთებენ, 284 დღემდე (დაახლოებით 80 დღით უფრო სწრაფად), ამავდროულად, თითოეული დარღვევისთვის საშუალოდ 1.9 მილიონი დოლარის დაზოგვა ხდება. რისკის აღმოჩენა მისი აღმოფხვრის გარეშე უბრალოდ გადააქვს დაგროვილი პრობლემების რაოდენობა; ხელოვნური ინტელექტის დახარისხება ხელოვნური ინტელექტის მიერ გენერირებულ შესწორებებთან დაწყვილება ხურავს ციკლს.
მმართველობითი ხარვეზი, რომელიც გუნდების უმეტესობამ ვერ ამოწურა
აი, რა არის უხერხული. Darktrace-ის 2026 წლის კვლევამ აჩვენა, რომ ორგანიზაციების 77% ამჟამად უსაფრთხოების სისტემაში გენერაციულ ხელოვნურ ინტელექტს იყენებს, მაგრამ მხოლოდ 37%-ს აქვს ხელოვნური ინტელექტის უსაფრთხოდ გამოყენების ოფიციალური პოლიტიკა. ეს მაჩვენებელი რეალურად შემცირდა წინა წლის 45%-თან შედარებით. დანერგვა მმართველობას აჭარბებს და თავდამსხმელები ამ ხარვეზს იყენებენ.
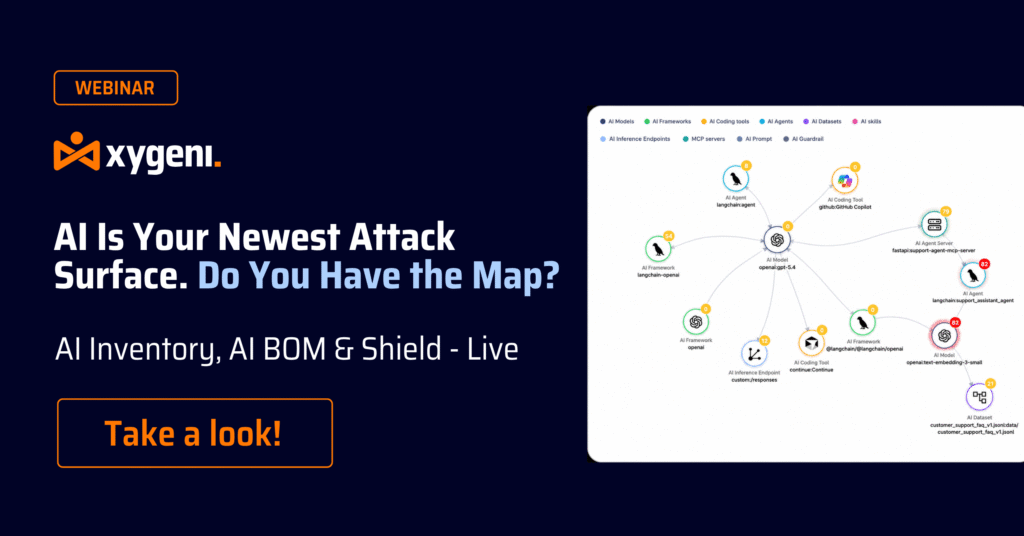
პროგრამული უზრუნველყოფის გუნდებისთვის ეს კონკრეტულად ჩანს: ხელოვნური ინტელექტის კოდირების ასისტენტები, აგენტები და MCP კავშირები უკვე მუშაობენ მთელ ქსელში. SDLC, ხშირად ცენტრალიზებული ხილვადობის გარეშე იმის შესახებ, თუ რაზე აქვთ წვდომა ან რა დანერგეს. ორგანიზაციების უმეტესობას შეუძლია დაასახელოს თავისი ღრუბლოვანი პროვაიდერები. ძალიან ცოტას შეუძლია დაასახელოს ყველა ხელოვნური ინტელექტის მოდელი, აგენტი და MCP სერვერი, რომელთანაც წვდომა შესაძლებელია დეველოპერის კომპიუტერიდან. ეს ინვენტარი, ხელოვნური ინტელექტის მასალების სია (AI-BOM), არის საფუძველი, რომელზეც აგებულია ხელოვნური ინტელექტის მიწოდების ჯაჭვის დანარჩენი უსაფრთხოება. თქვენ არ შეგიძლიათ დაიცვათ ის, რაც ინვენტარიზებული არ გაქვთ.
რა უნდა გააკეთონ ახლა AppSec-ის გუნდებმა
ის საშუალო მონაცემთა დარღვევა 2025 წელს 4.44 მილიონი დოლარი დაჯდა (IBM) და მიწოდების ჯაჭვი სულ უფრო მეტად ერთ-ერთი საწყისი წერტილი ხდება. პრაქტიკული პასუხი არ არის „ხელოვნური ინტელექტის გამოყენება“ აბსტრაქტულად. ეს არის მოკლე, კონკრეტული სია:
- ინვენტარიზაცია გაუკეთეთ თქვენს სისტემაში ხელოვნური ინტელექტის მიერ გაშვებულ ინფორმაციას SDLC. მოდელები, აგენტები, MCP სერვერები და ხელოვნური ინტელექტის კოდირების ინსტრუმენტები აქტივებია. ჯერ AI-BOM შექმენით.
- ხელოვნური ინტელექტის მიერ გენერირებულ კოდს ისე მოეპყარით, როგორც ადამიანის მიერ დაწერილ კოდს. კომპილირებული კოდი ავტომატურად უსაფრთხო არ არის და მისი დამოკიდებულებები იგივე განხილვას იმსახურებს, როგორც ყველაფერი დანარჩენი.
- მავნე პროგრამების აღმოჩენა ქცევით და არა ხელმოწერებით. ხელმოწერაზე დაფუძნებული სკანირება სტრუქტურულად ძალიან ნელია დიდი მოცულობის, ხანმოკლე პაკეტების კამპანიებისთვის.
- პრიორიტეტი მიანიჭეთ ექსპლუატაციის შესაძლებლობას და არა გაფრთხილებების რაოდენობას. ხელოვნური ინტელექტის თავდაცვითი ღირებულება რეალური რისკის ხმაურისგან გამიჯვნაშია და არა მისი მეტის გენერირებაში.
- ავტომატიზირება გაუკეთეთ გამოსწორებას და არა მხოლოდ აღმოჩენას. გამოსწორების გარეშე აღმოჩენა უბრალოდ გადააქვს დაგროვილი მასალა სხვაგან.
საით მიემართება ხელოვნური ინტელექტის მიწოდების ჯაჭვის უსაფრთხოება
ორი ტენდენცია განსაზღვრავს მომდევნო რამდენიმე წელს. პირველი, თავდასხმები მასშტაბურად პროგნოზირებადი ხდება და არა შემთხვევითი: უსაქმურობის ჩაძირვა წინასწარ მუშაობს.cisეს იმიტომ ხდება, რომ ხელოვნური ინტელექტის ჰალუცინაციები მუდმივია, რაც ნიშნავს, რომ დაცვა ერთჯერადი ხელმოწერებიდან ნიმუშების ამოცნობაზე უნდა გადავიდეს, რომელიც შესაბამისობის მისაღწევად მასშტაბირდება. მეორეც, დაცვა „ადამიანის გაფრთხილებიდან“ „იდენტიფიკაციის, შეფასებისა და რეაგირების შემოწმებაზე გადასვლაზე“ გადადის, სანამ ბილეთი გამოჩნდება. ორგანიზაციები, რომლებიც წარმატებას აღწევენ, არიან ისინი, ვინც მავნე პაკეტის ქცევას გამოქვეყნების დროს აფიქსირებენ და არა CVE-ს დაწერას ელოდებიან.
ხელოვნური ინტელექტი თქვენი უახლესი რისკი და საუკეთესო დაცვაა, ხშირად ერთსა და იმავე სისტემაში.
ხელოვნური ინტელექტი ერთდროულად ორი მიმართულებით მოქმედებს. ის თავდამსხმელებს აწვდის მასშტაბირებად, ავტომატიზირებულ ინსტრუმენტებს, ხოლო დამცველებს - შესაძლებლობას, აღმოაჩინონ და უპასუხონ ისეთ მასშტაბში, როგორსაც ხელით განხილვა ვერასდროს შეძლებდა. სწორედ ეს დუალიზმია მიზეზი, რის გამოც ხელოვნური ინტელექტის მიწოდების ჯაჭვის უსაფრთხოება არ შეიძლება იყოს მეორეხარისხოვანი ან მთლიანად აკრძალული.
ეს არის უფსკრული ქსიგენი დახურვისთვის აშენდა. მავნე პროგრამების ადრეული გაფრთხილება (MEW) განუწყვეტლივ აკონტროლებს საჯარო და კერძო რეესტრებს და აღმოაჩენს მავნე პაკეტებს მათი გამოქვეყნებისთანავე, ნებისმიერი ხელმოწერის არსებობამდე, ადამიანის კვლევითი ჯგუფის მიერ დამოწმებული ხელოვნური ინტელექტის გადაწყვეტილებების გამოყენებით. ქსიგენი Shield ამ ინტელექტს დეველოპერის საბოლოო წერტილში ამუშავებს: ის ბლოკავს მავნე პაკეტებს ინსტალაციის დროს მათი სკრიპტების გაშვებამდე და ახდენს ყველა მანქანაზე ხელოვნური ინტელექტის ხელსაწყოების, აგენტების და MCP სერვერების ინვენტარიზაციას. ისინი ერთად სპეციალურად შექმნილია ამ სტატიაში აღწერილი საფრთხეებისთვის: slopsquatting, typosquatting, დამოკიდებულების დაბნეულობა და მხარდამჭერის კომპრომეტირება, მათ შორის შაი-ჰულუდი და GlassWorm შეტევის კლასების ხელმოწერაზე დაფუძნებული ინსტრუმენტები გამოტოვებული. ხელმისაწვდომობაზე დაფუძნებულ პრიორიტეტულობასთან ერთად, თქვენს მასშტაბით AI-BOM SDLCდა ავტომატური pull-მოთხოვნის გასწორება, ხელოვნური ინტელექტის მიერ გენერირებული კოდი და ხელოვნური ინტელექტით მართული შეტევები იგივე შემოწმება მიიღონ, დეველოპერების შენელების გარეშე.
დაიწყეთ უფასოდ. Xygeni-ის დეველოპერის გეგმა 0 ევროა: 10 საცავი, თვეში 200 სკანირება, 5-მდე კონტრიბუტორი, საკრედიტო ბარათის გარეშე. Sign up with GitHub, GitLab-ი ან Google-ი და პირველი სკანირება 10 წუთზე ნაკლებ დროში განახორციელეთ; Shield საბოლოო წერტილის დაცვა მალე დაემატება დეველოპერების გეგმას.

კითხვა-პასუხი
რა არის ხელოვნური ინტელექტის მიწოდების ჯაჭვის უსაფრთხოება?
ხელოვნური ინტელექტის მიწოდების ჯაჭვის უსაფრთხოება იცავს პროგრამული უზრუნველყოფის მიწოდების ჯაჭვს ხელოვნური ინტელექტის მიერ შემოტანილი ან გამაძლიერებელი რისკებისგან, როგორიცაა ჰალუცინირებული დამოკიდებულებები, ხელოვნური ინტელექტის მიერ გენერირებული დაუცველობების შემცველი კოდი და მავნე MCP კავშირები, ამასთანავე, ხელოვნური ინტელექტის გამოყენებით იცავს მას ქცევაზე დაფუძნებული მავნე პროგრამების გამოვლენის, ექსპლუატაციის პრიორიტეტულობის მინიჭებისა და ავტომატური გამოსწორების გზით.
როგორ გამოიყენება ხელოვნური ინტელექტი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის დასაცავად?
ხელოვნური ინტელექტი ისეთ დაცვას უზრუნველყოფს, რომელსაც ხელმოწერაზე დაფუძნებული ინსტრუმენტები ვერ ახერხებენ: ახლად გამოქვეყნებული პაკეტის ქცევის შეფასება მისი გამოჩენის მომენტში, დაუცველი კოდის გზის რეალურად ხელმისაწვდომობის დადგენა, ანომალიის მონიშვნა. pipeline აქტივობა და ჩარჩოსთვის სპეციფიკური შესწორებების გენერირება, როგორც pull requests დაგროვილი ბილეთების ნაცვლად.
რატომ არ შეუძლიათ ტრადიციულ სკანერებს ხელოვნური ინტელექტით მართული მიწოდების ჯაჭვის შეტევების დაფიქსირება?
ტრადიციული ინსტრუმენტები ეყრდნობა ცნობილ ხელმოწერებსა და გამოქვეყნებულ CVE-ებს, ამიტომ ისინი პაკეტს მხოლოდ მას შემდეგ აფიქსირებენ, რაც ის უკვე იდენტიფიცირებულია, როგორც მავნე. დიდი მოცულობის, ხანმოკლე პაკეტების კამპანიები გამოქვეყნებიდან რამდენიმე საათში (ხელმოწერის არსებობამდე დიდი ხნით ადრე) აგროვებს ჩამოტვირთვებს, რის გამოც საჭიროა ქცევაზე დაფუძნებული, ხელმოწერამდელი აღმოჩენა.
რა არის AI-BOM და რატომ არის ის მნიშვნელოვანი?
ხელოვნური ინტელექტის მასალების სია (AI-BOM) წარმოადგენს პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის განმავლობაში მიმდინარე ყველა ხელოვნური ინტელექტის მოდელის, აგენტისა და MCP კავშირის ინვენტარიზაციას. ეს მნიშვნელოვანია, რადგან თქვენ არ შეგიძლიათ დაიცვათ ის, რაც ინვენტარიზებული არ გაქვთ და ორგანიზაციების უმეტესობას არ აქვს ცენტრალიზებული ხედვა იმის შესახებ, თუ რა სახის ხელოვნურ ინტელექტს შეუძლია წვდომა დეველოპერის მანქანიდან.
