






Azure DevOps რეპოზიტორებთან მომუშავე დეველოპერებმა იციან, რა რთულია: მიწოდების სიჩქარისა და უსაფრთხოების დაბალანსება რთულია. ხელით სკანირება წყვეტს სამუშაო პროცესს, ხელსაწყოების გადართვა აფერხებს ფოკუსირებას, ხოლო ანგარიშების ლოდინი ყველაფერს ანელებს. სწორედ ამიტომ, Xygeni-მ წარმოადგინა Azure DevOps-ის მართვადი სკანირება, მარტივი, ავტომატიზირებული გზა თქვენი Azure რეპოზიტორების დასაცავად თქვენი გარემოდან გაუსვლელად. ქსიგენი Azure-ის დაუცველობის სკანირების საშუალებით, გუნდებს შეუძლიათ რისკების ავტომატურად სკანირება, აღმოჩენა და გამოსწორება, ყველაფერი ერთი და იგივე ინტერფეისიდან.
Azure DevOps Repos: უსაფრთხოება, რომელიც შეესაბამება დეველოპერის სამუშაო პროცესს
უსაფრთხოება ხშირად კოდსა და მიწოდებას შორის ბარიერად აღიქმება. ხელსაწყოების უმეტესობას ხელით დაყენება სჭირდება, გარე dashboards, ან რთული სკრიპტები, რომლებიც ანელებს განვითარებას. თუმცა, დეველოპერებს არ უნდა მოუწიოთ სიჩქარის შეწირვა დაცვის მიზნით.
Xygeni-ის მართული სკანირება ამ პრობლემას აგვარებს უსაფრთხოების სკანირების პირდაპირ Azure DevOps რეპოზიტორებში გადატანით. სხვა სიტყვებით რომ ვთქვათ, თქვენ უბრალოდ აკავშირებთ თქვენს Azure რეპოზიტორებს და Xygeni-ს. დანარჩენს მართავსის ავტომატურად ქმნის სამუშაო პროცესებს, სკანირებას უკეთებს დაუცველობებს და შედეგებს რეალურ დროში აცნობებს. შედეგად, თქვენ მინიმალური ძალისხმევით იღებთ სრულ დაფარვას.
ამგვარად, დეველოპერებს საბოლოოდ შეუძლიათ ყურადღება გაამახვილონ იქ, სადაც ეს ადგილია, უსაფრთხო კოდის უფრო სწრაფად მიწოდებაში, ხელით კონფიგურაციის გარეშე. ამავდროულად, უსაფრთხოების გუნდები საჭირო ხილვადობას იძენენ პროცესში ხახუნის გარეშე.
რატომ ანელებს უსაფრთხოება ხშირად განვითარებას (და როგორ გამოვასწოროთ ეს)
უსაფრთხოების სკანირებამ არ უნდა გაიძულებდეთ, მიატოვოთ თქვენი ხელსაწყოები ან დაელოდოთ შედეგებს. თუმცა, ბევრ შემთხვევაში, დეველოპერები კვლავ ეყრდნობიან სკრიპტებს ან გარე ინტეგრაციებს დაუცველობის აღმოსაჩენად. შესაბამისად, სკანირება პროცესის გვიან ეტაპზე ხდება, აღმოჩენები მიმოფანტულია და გუნდი უფრო მეტ დროს ხარჯავს სკანერების მართვაზე, ვიდრე კოდის წერაზე.
Azure DevOps-ში მართული სკანირების საშუალებით, Xygeni ცვლის ამას. ინსტრუმენტებს შორის გადართვის ნაცვლად, დეველოპერებს ახლა შეუძლიათ თავიანთი ორგანიზაციების დაკავშირება, წვდომის ავტორიზაცია და საცავების ავტომატურად სკანირება. გარდა ამისა, არ არის საჭირო დამატებითი დაყენება, CLI ბრძანებები ან იამლი ფაილების შენახვა. შედეგად, უსაფრთხოება სამუშაო პროცესის ნაწილი ხდება და არა დაბრკოლება.
Azure DevOps საცავების მართვადი სკანირება: მარტივი, ავტომატიზირებული, ინტეგრირებული
და ბოლოს, სიმარტივე ხვდება ავტომატიზაციას. Xygeni-ის მართული სკანირება შექმნილია ისე, რომ ბუნებრივად ინტეგრირდეს თქვენს Azure DevOps საცავების სამუშაო პროცესში. მაგალითად, Xygeni-დან dashboard, ინტეგრაციის შექმნა მხოლოდ თქვენი ორგანიზაციის სახელისა და წვდომის ტოკენის გამოყენებით შეგიძლიათ.
დაკავშირების შემდეგ, Xygeni ავტომატურად მართავს ყველაფერს კულისებში. ის ქმნის სკანირების სამუშაო პროცესებს, წარმოქმნის უსაფრთხო ტოკენებს და ატვირთავს შედეგებს თქვენს dashboardამიტომ, ხელით კონფიგურაცია ან გარე დაყენება საჭირო არ არის. მოკლედ, ეს არის Azure-ის დაუცველობის სკანირება, რომელიც პირდაპირ თქვენს არსებულ DevOps გარემოშია ჩაშენებული.
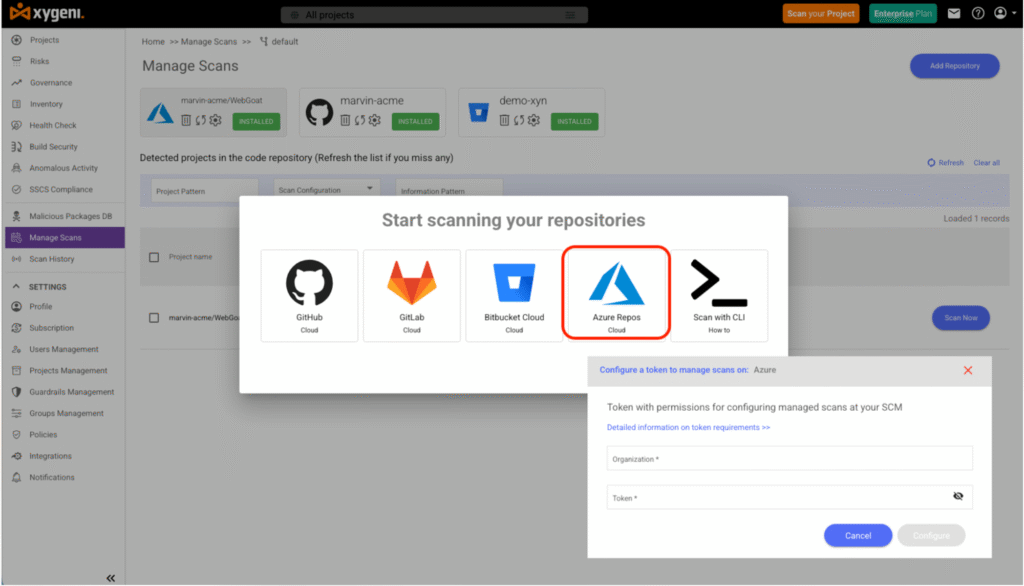
Xygeni-ის მართული სკანირება შექმნილია სიმარტივისთვის. Xygeni-დან dashboard, თქვენ შეგიძლიათ შექმნათ ინტეგრაცია Azure DevOps Repos-თან მხოლოდ თქვენი ორგანიზაციის სახელისა და წვდომის ტოკენის გამოყენებით. დაკავშირების შემდეგ, Xygeni ავტომატურად მართავს ყველაფერს კულისებში:
- ქმნის სკანირების სამუშაო პროცესებს პირდაპირ თქვენს Azure Repos-ში.
- ქმნის უსაფრთხო
XYGENI_TOKENსკანირების ავტორიზაციისთვის. - ყველა შედეგს ავტომატურად ატვირთავს Xygeni პლატფორმაზე.
არანაირი სკრიპტი, არანაირი ხელით კონფიგურაცია და გარე დაყენება. ყველაფერი WebUI-ში იმართება, რაც Azure-ის დაუცველობის სკანირებას თქვენი DevOps ნაკადის ჩაშენებულ ნაწილად აქცევს.
როგორ შეუძლიათ დეველოპერებს მართული სკანირების გაშვება Azure Repos-ში
ყველა გუნდი განსხვავებულად მუშაობს, ამიტომ Xygeni გთავაზობთ თქვენი Azure რეპოების სკანირების მრავალ გზას, ყველა ავტომატიზირებული და მარტივი სამართავი ერთი და იგივე ინტერფეისიდან.
მოთხოვნისამებრ სკანირება
გაერთიანებამდე ან გამოშვებამდე საჭიროა რეპოზიტორის დადასტურება? უბრალოდ დააჭირეთ ღილაკს „სკანირება ახლავე“.
Xygeni სამუშაო პროცესს პირდაპირ თქვენს საცავში ახორციელებს, დაუცველობებს სკანირებს და შედეგებს თქვენს საცავში ატვირთავს. dashboardიდეალურია ძირითადი განახლებების წინ არასტანდარტული ანალიზისთვის ან სწრაფი მიმოხილვებისთვის.
დაგეგმილი სკანირება
შეინარჩუნეთ თქვენი კოდის ბაზის მუდმივი უსაფრთხოება ყოველდღიური დაგეგმილი სკანირებით.
ერთხელ დააყენეთ დრო და Xygeni ავტომატურად შექმნის სამუშაო პროცესს Azure DevOps Repos-ში. სკანირება ყოველდღიურად ხორციელდება, ადრეულ ეტაპზე აღმოაჩენს ახალ რისკებს და შეტყობინებების საშუალებით აცნობებს თქვენს გუნდს.
სკანირება Pull ან Comprehension მოთხოვნებზე
უსაფრთხოების კიდევ უფრო მარცხნივ გადატანა ყოველი სკანირებით pull request.
როდესაც ფილიალი გაერთიანებულია ნაგულისხმევ ფილიალთან, სკანირება ავტომატურად ხორციელდება, რაც ხელს უშლის დაუცველი კოდის გაერთიანებას. დეველოპერები სწრაფები არიან და თქვენი Azure-ის დაუცველობის სკანირება ყველა ცვლილებას აჰყვება.
რატომ არის ეს მნიშვნელოვანი: რეალური სარგებელი დეველოპერებისთვის
| პრობლემა | მანამდე | Xygeni-ის მართული სკანირებით |
|---|---|---|
| Setup | ხელით შექმნილი სკრიპტები და ტოკენები | ერთი დაწკაპუნებით ინტეგრაცია Azure Repos-თან |
| სიჩქარის | ნელი, გარე სკანირება | მყისიერი ავტომატიზირებული სკანირება Azure DevOps-ის შიგნით |
| ხილვადობა | ანგარიშები მიმოფანტულია სხვადასხვა ხელსაწყოებში | შედეგები ცენტრალიზებულია Xygeni-ში Dashboard |
| გამოსწორება | ხელით შესწორებები | ავტომატური აღდგენა Xygeni Bot-ის გამოყენებით |
| პოლიტიკის კონტროლი | შეუსაბამო წესები | ერთიანი guardrails ყველა პროექტში |
Azure DevOps-ში სკანირების შენარჩუნებით, Xygeni გამორიცხავს კონტექსტის შეცვლას, რაც გუნდებს ანელებს. შედეგად, დეველოპერებს შეუძლიათ დაუცველობის აღმოჩენა და გამოსწორება უშუალოდ Azure DevOps Repos-ის სამუშაო პროცესში.
Azure-ის დაუცველობის სკანირების საუკეთესო პრაქტიკა
მართული სკანირების მაქსიმალურად გამოსაყენებლად, ისინი თქვენი სამუშაო პროცესის განუყოფელ ნაწილად მიიჩნიეთ. სკანირების ადრეულ ეტაპზევე კონფიგურაცია, მათი რეგულარულად დაგეგმვა და შედეგების მუდმივი მონიტორინგი, რათა შეინარჩუნოთ მაღალი სიმძლავრე. CI/CD უსაფრთხოება
| კატეგორია | საუკეთესო პრაქტიკა | რატომ აქვს მნიშვნელობა |
|---|---|---|
| წვდომის კონტროლის | ინტეგრაციებისთვის გამოიყენეთ შეზღუდული სპექტრული ტოკენები | შეამცირეთ ზედმეტად ექსპოზიციური ნებართვების რისკი |
| ავტომატიკა | ყოველდღიური სკანირების დაგეგმვა | უწყვეტი დაცვის შენარჩუნება |
| Pull Requests | გაერთიანებებზე სკანირების ჩართვა | დაუცველობების აღმოჩენა განლაგებამდე |
| დამოკიდებულების უსაფრთხოება | შეამოწმეთ ბიბლიოთეკები და განახლებები | დაუცველი კომპონენტების თავიდან აცილება |
| შეტყობინებები | დასრულებული სკანირების შესახებ შეტყობინებების დაყენება | დეველოპერების ინფორმირება |
| Guardrails | დაუცველი შერწყმების დაბლოკვა | თანმიმდევრული პოლიტიკის აღსრულება |
უსაფრთხო კოდი შენელების გარეშე
უსაფრთხოება არასდროს არ უნდა იყოს დეველოპერის სიჩქარის ხარჯზე. Xygeni-ის მართული სკანირება Azure DevOps-ისთვის Azure-ის დაუცველობის სკანირებას იქ მოაქვს, სადაც თქვენი დეველოპერები უკვე მუშაობენ, რაც მათ ერთდროულად სწრაფი და უსაფრთხო გარემოში ეხმარება.
დააკავშირეთ თქვენი Azure რეპოები, ავტომატიზირეთ სკანირება და დანარჩენი Xygeni-ს მიანდეთ.
დემო ვერსიის დაგეგმვა დღესვე ნახეთ, როგორ ავტომატიზირებს Xygeni უსაფრთხოებას თქვენს Azure DevOps-ში pipelines.
გაქვთ კითხვები Azure-ის უსაფრთხოებასთან დაკავშირებით?

