






სარჩევი
დაუცველობის მართვა დიდი ხანია აპლიკაციების უსაფრთხოების უზრუნველყოფის ქვაკუთხედს წარმოადგენს. ტრადიციულად, ორგანიზაციები ორიენტირებულნი არიან დაუცველობის იდენტიფიცირებასა და გამოსწორებაზე, რათა დაიცვან თავიანთი ციფრული აქტივები. თუმცა, ციფრული ლანდშაფტის განვითარებასთან ერთად, იზრდება მასში არსებული საფრთხეებიც.
Application Security Posture Management (ASPM) არის ინოვაციური მიდგომა, რომელიც აანალიზებს უსაფრთხოების სიგნალებს პროგრამული უზრუნველყოფის შემუშავების, დანერგვისა და ოპერირების დროს. მისი მთავარი მიზანია ხილვადობის გაზრდა, საფრთხეების ეფექტურად მართვა და კონტროლის აღსრულება, რითაც ორგანიზაციებს საშუალებას მისცემს უკეთ მართონ რისკები.
რადგან აპლიკაციები სულ უფრო კომპლექსური ხდება, უსაფრთხოების ინსტრუმენტები და პასუხისმგებლობები სხვადასხვა ჯგუფებშია მიმოფანტული, ASPM ჩნდება, როგორც გადაწყვეტა, რომელიც უზრუნველყოფს აპლიკაციების უსაფრთხოების კონსოლიდირებულ პერსპექტივას.
ევოლუცია ASPM: მეტი, ვიდრე უბრალოდ დაუცველობა
ციფრული ტრანსფორმაციის საწყის ეტაპზე, ძირითადი აქცენტი ფუნქციონალურობაზე და სწრაფ განლაგებაზე იყო. როდესაც ბიზნესები ციფრული ტექნოლოგიებისკენ მიისწრაფოდნენ, უსაფრთხოება ხშირად მეორე პლანზე იდგა. დაუცველობის მართვა, პროგრამული უზრუნველყოფის ხარვეზების იდენტიფიცირებისა და გამოსწორების პროცესი, თავდაცვის ძირითად მექანიზმს წარმოადგენდა. თუმცა, როდესაც კიბერ საფრთხეები სულ უფრო და უფრო იხვეწებოდა, აშკარა გახდა, რომ უბრალოდ დაუცველობის გამოსწორება ჩაძირული გემის ხვრელების ამოვსებას ჰგავდა. უფრო ჰოლისტიკური მიდგომის საჭიროება ხელშესახები გახდა. ამ გაცნობიერებამ საფუძველი ჩაუყარა... Application Security Posture Management (ASPM).
მიუხედავად იმისა, რომ დაუცველობის მართვა ფოკუსირებულია პროგრამული უზრუნველყოფის ხარვეზების იდენტიფიცირებასა და გამოსწორებაზე, ASPM მოიცავს უსაფრთხოების ასპექტების უფრო ფართო სპექტრს.
კონფიგურაციის მართვა: უცნობი გმირი
აპლიკაციის უსაფრთხოების ერთ-ერთი ყველაზე უგულებელყოფილი ასპექტი კონფიგურაციის მართვაა. იდეალურად უსაფრთხო აპლიკაცია შეიძლება დაუცველი გახდეს მარტივი არასწორი კონფიგურაციის გამო. მაგალითად, 2017 წელს, არასწორად კონფიგურირებულმა Amazon Web Services (AWS) S3 ბაკეტმა 198 მილიონზე მეტი ამერიკელი ამომრჩევლის პერსონალური მონაცემები გამოავლინა.ინციდენტმა ხაზი გაუსვა აპლიკაციებისა და მათთან დაკავშირებული ინფრასტრუქტურის უსაფრთხოდ კონფიგურაციის მნიშვნელობას.
ASPM ინსტრუმენტები ავტომატიზირებენ კონფიგურაციის მართვის პროცესს, მუდმივად აკვირდებიან აპლიკაციებს, ინსტრუმენტებსა და ინფრასტრუქტურას არასწორი კონფიგურაციების შესახებ და აფრთხილებენ ადმინისტრატორებს პოტენციური რისკების შესახებ. ბიზნესებს შეუძლიათ მნიშვნელოვნად შეამცირონ თავდასხმის ზედაპირი, თუ უზრუნველყოფენ ნებისმიერი კონფიგურაციის საუკეთესო პრაქტიკის შესაბამისად დაცვას.
შესაბამისობის შემოწმებები: მარეგულირებელი ლაბირინთის ნავიგაცია
ციფრულმა ეპოქამ მომხმარებლის მონაცემების დაცვის მიზნით მრავალი რეგულაცია შემოიღო. მონაცემთა დაცვის ზოგადი რეგულაციიდან (GDPR) ევროპაში კალიფორნიის მომხმარებელთა კონფიდენციალურობის შესახებ კანონის შესაბამისად (CCPA) აშშ-ში, ბიზნესებმა უნდა უზრუნველყონ, რომ მათი აპლიკაციები შეესაბამებოდეს მრავალ რეგულაციას.
ASPM შესაბამისობის უზრუნველყოფაში გადამწყვეტ როლს ასრულებს. თანამედროვე ASPM ხელსაწყოები აქვს შესაბამისობის მოდულები, რომლებიც მუდმივად აკონტროლებენ აპლიკაციებს, იმის უზრუნველსაყოფად, რომ ისინი იცავენ მარეგულირებელ ნორმებს standardს. ეს არა მხოლოდ იცავდა კომპანიას პოტენციური დარღვევებისგან, არამედ მარეგულირებელი ორგანოების მიერ დაწესებული დიდი ჯარიმებისგანაც.
საფრთხეების შესახებ ინფორმაციის ინტეგრაცია: ერთი ნაბიჯით წინ ყოფნა
კატისა და თაგვის თამაშში, ანუ კიბერუსაფრთხოებაში, მოწინააღმდეგეებზე ერთი ნაბიჯით წინ ყოფნა უმნიშვნელოვანესია. ტრადიციული დაუცველობის მართვა რეაქტიულია და საფრთხეებს მათი გაჩენისთანავე უმკლავდება. ამის საპირისპიროდ, ASPM, საფრთხის შესახებ ინფორმაციის ინტეგრაციით, ბიზნესებს პროაქტიული მოქმედების საშუალებას აძლევს.
ASPM ინსტრუმენტები საფრთხეების ინტელექტის პლატფორმებთან ინტეგრირებით, რეალურ დროში აწვდიან ინფორმაციას ახალი საფრთხეების შესახებ. ეს უზრუნველყოფს, რომ ბიზნესები არა მხოლოდ რეაგირებენ საფრთხეებზე, არამედ მათ წინასწარ განსაზღვრავენ.
უსაფრთხოების პოლიტიკის აღსრულება: ერთიანი დაცვა
უსაფრთხოების პოლიტიკის ერთგვაროვანი აღსრულების უზრუნველყოფა ყველა აპლიკაციაში მონუმენტური გამოწვევაა, განსაკუთრებით მსხვილი კომპანიებისთვის. enterprises ფართო აპლიკაციების ლანდშაფტით. ASPM ამ გამოწვევას ამარტივებს. პოლიტიკის მენეჯერებთან ერთად, ASPM ინსტრუმენტები უზრუნველყოფს, რომ უსაფრთხოების პოლიტიკა, იქნება ეს ავტორიზაციის პროტოკოლებთან თუ მონაცემებზე წვდომის ნებართვებთან დაკავშირებული, თანმიმდევრულად იქნას გამოყენებული.
ინტეგრირება ASPM პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლში (SDLC), ორგანიზაციებს შეუძლიათ ერთიანი უსაფრთხოების პოლიტიკის განხორციელება ყველა მათ სისტემაში SDLC აქტივები რამდენიმე გზით:
- ცენტრალიზებული ხილვადობა: ASPM ინსტრუმენტები უზრუნველყოფენ ცენტრალიზებული dashboard რომელიც გთავაზობთ ყველა აპლიკაციის უსაფრთხოების მდგომარეობის ჰოლისტურ ხედვას მთელს მსოფლიოში SDLCის საშუალებას აძლევს უსაფრთხოების გუნდებს სწრაფად ამოიცნონ დაუცველობები, არასწორი კონფიგურაციები და შეუსაბამობის პრობლემები.
- ინტეგრაცია განვითარების ინსტრუმენტებთან: ASPM გადაწყვეტილებები შეიძლება იყოს ინტეგრირებულია პოპულარულ განვითარების ინსტრუმენტებთან და პლატფორმებთან, იმის უზრუნველსაყოფად, რომ უსაფრთხოების შემოწმებები რეგულარული შემუშავებისა და განლაგების პროცესის ნაწილი იყოს
- გამოსწორება: Ზოგიერთი ASPM გადაწყვეტილებები გვთავაზობენ გამოსწორების მხარდაჭერას. დაუცველობის ან არასწორი კონფიგურაციის აღმოჩენის შემთხვევაში, ინსტრუმენტს შეუძლია დეტალური გამოსწორების ნაბიჯების მიწოდება ან პრობლემის ავტომატურად მოგვარებაც კი.
- თანმიმდევრული ანგარიშგება: ASPM ინსტრუმენტები აპლიკაციების უსაფრთხოების მდგომარეობის შესახებ თანმიმდევრულ და დეტალურ ანგარიშებს წარმოქმნიან. ის უზრუნველყოფს, რომ დაინტერესებული მხარეები ორგანიზაციის აპლიკაციის უსაფრთხოების სტატუსის გაგება დეველოპერებიდან დაწყებული უმაღლესი მენეჯმენტით დამთავრებული.
რატომ ASPM დღევანდელ ციფრულ ლანდშაფტში გადამწყვეტი მნიშვნელობა აქვს
დღევანდელ ციფრულ ეპოქაში ბიზნესები სწრაფ ციფრულ ტრანსფორმაციას განიცდიან. ელექტრონული კომერციის პლატფორმებიდან მობილურ ბანკინგამდე, აპლიკაციები თანამედროვე ბიზნესის ხერხემალად იქცა. enterprises.
რადგან ბიზნესები ზრდის ხელშეწყობისთვის სულ უფრო მეტად ეყრდნობიან აპლიკაციებს, ამ აპლიკაციების უსაფრთხოება უმთავრესი ხდება და ASPM იქნება კომპასი, რომელიც მათ უსაფრთხო და აყვავებული მომავლისკენ გაუძღვება.
ბიზნეს არგუმენტი ASPM
ბიზნეს შემთხვევის ანალიზი ASPM ავლენს მის ღრმა გავლენას ბრენდის რეპუტაციაზე, ფინანსურ სტაბილურობასა და ოპერაციულ მდგრადობაზე. ეს არის დამაჯერებელი მიზეზები, თუ რატომ ASPM თანამედროვე ბიზნესისთვის შეუცვლელი აქტივია:
ბრენდის რეპუტაციის დაცვაეპოქაში, როდესაც მონაცემთა დარღვევები სათაურებში ხვდება, ბიზნესის რეპუტაცია შეიძლება ერთ ღამეში შეილახოს უსაფრთხოების ერთი ხარვეზის გამო. ASPM უზრუნველყოფს აპლიკაციების უსაფრთხოებას, რაც იცავს ბრენდის იმიჯსა და სანდოობას მომხმარებლებისა და დაინტერესებული მხარეების თვალში.
ფინანსური შედეგებიმონაცემთა დარღვევამ შეიძლება გამოიწვიოს დიდი ჯარიმები, განსაკუთრებით GDPR-ის მსგავსი რეგულაციების არსებობის შემთხვევაში. ჯარიმების გარდა, ბიზნესებს შეიძლება დაეკისროთ სასამართლო პროცესები, კომპენსაციის მოთხოვნები და ბიზნესის დაკარგვა, რაც რეალურ ნიმუშებში ჩანს. ASPM მოქმედებს როგორც ფინანსური დამცავი მექანიზმი, უზრუნველყოფს შესაბამისობას და ამცირებს ძვირადღირებული დარღვევების რისკს.
ოპერაციული უწყვეტობაუსაფრთხოების ინციდენტმა შეიძლება ხელი შეუშალოს ბიზნეს ოპერაციებს, რაც გამოიწვევს მუშაობის შეფერხებას და შემოსავლის დაკარგვას. აპლიკაციების უსაფრთხოების უზრუნველყოფით, ASPM უზრუნველყოფს ოპერაციულ უწყვეტობას, რაც ბიზნესებს საშუალებას აძლევს შეუფერხებლად იფუნქციონირონ.
რეალური სამყაროს შედეგები: შემთხვევის კვლევები
შემთხვევების შესწავლა ნათელ სურათს იძლევა იმ გამოწვევებისა და შედეგების შესახებ, რომლებსაც ბიზნესები აპლიკაციების უსაფრთხოების სფეროში აწყდებიან. რამდენიმე აღსანიშნავი შემთხვევა, რომელიც ხაზს უსვამს საიმედოობის კრიტიკულ მნიშვნელობას. Application Security Posture Management ASPM არიან:
Equifax-ის მონაცემთა დარღვევა2017 წელს, ერთ-ერთმა უდიდესმა საკრედიტო ანგარიშგების სააგენტომ, Equifax-მა, მონაცემთა გაჟონვის მსხვერპლი გახდა, რამაც 147 მილიონი ადამიანის პირადი ინფორმაცია გამოავლინა. დარღვევა გამოწვეული იყო... ღია კოდის კომპონენტში დაუცველობა ფართოდ გამოიყენება Fortune 100 კომპანიების მიერ განათლების, მთავრობის, ფინანსური მომსახურების, საცალო ვაჭრობისა და მედიის სფეროებში. შემდგომ პერიოდში Equifax-ის საბაზრო ღირებულება 4 მილიარდი დოლარით შემცირდა და კომპანიამ დარღვევის შემდგომ ხარჯებში 1.4 მილიარდ დოლარზე მეტი დახარჯა. ეფექტური ASPM სტრატეგიას შეეძლო დაუცველობის იდენტიფიცირება და გამოსწორება, რითაც თავიდან აცილებული იქნებოდა დარღვევა.
Capital One-ის მონაცემთა დარღვევა2019 წელს, მსხვილ ფინანსურ ინსტიტუტ Capital One-ში, მონაცემთა გაჟონვის შედეგად 100 მილიონზე მეტი მომხმარებლის მონაცემები გამჟღავნდა. დარღვევა გამოწვეული იყო... ვებ აპლიკაციის მხარდამჭერი არასწორად კონფიგურირებული ინფრასტრუქტურა. ASPM, მისი ფოკუსირებით IaC კონფიგურაციის მართვა, შეეძლო ასეთი არასწორი კონფიგურაციის თავიდან აცილება.
Toyota-მ რამდენიმე მონაცემთა დარღვევა განახორციელა2023 წლის ივნისში, Toyota-მ მონაცემთა გაჟონვის შესახებ განაცხადა არასწორად კონფიგურირებული ღრუბლოვანი გარემოს გამო, რაც გავლენას ახდენდა მათი მომხმარებლების ინფორმაციაზე 2015 წლის თებერვლიდან 2023 წლის მაისამდე. თუმცა, გასულ წელს, Toyota-მ ასევე გავრცელდა ინფორმაცია, რომ მომხმარებლების პერსონალური ინფორმაცია შესაძლოა გარედან გამჟღავნებულიყო მას შემდეგ, რაც წვდომის გასაღები GitHub-ზე თითქმის ხუთი წლის განმავლობაში საჯაროდ იყო ხელმისაწვდომი. ისეთი გადაწყვეტილებები, როგორიცაა ქსიგენი მხარდამჭერი IaC კონფიგურაციის მართვას და საიდუმლოებების აღმოჩენას შეეძლო ამ დარღვევების იდენტიფიცირება და მათი გამოსწორების მხარდაჭერა.
სტრატეგიული ღირებულება ASPM
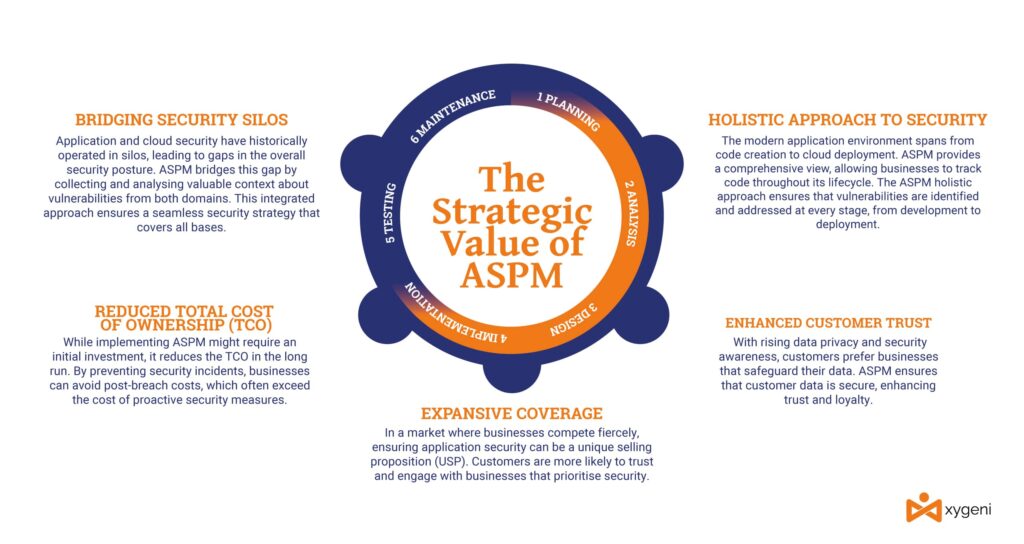
ბიზნესები სწრაფი ტექნოლოგიური განვითარებისა და მუდმივად ცვალებადი საფრთხეების ლანდშაფტის გამოწვევების წინაშე დგანან. რადგან ციფრული კვალი enterprises ფართოვდება, ასევე იზრდება აპლიკაციის უსაფრთხოების უზრუნველყოფის სირთულე. ეს არის ის, სადაც ASPM აუცილებელი ხდება შემდეგი პირობების უზრუნველყოფა:
კონკურენტული უპირატესობაბაზარზე, სადაც ბიზნესები ერთმანეთს სასტიკად ეჯიბრებიან, აპლიკაციების უსაფრთხოების უზრუნველყოფა შეიძლება იყოს უნიკალური გასაყიდი შეთავაზება (USP). მომხმარებლები უფრო მეტად ენდობიან და ურთიერთობენ იმ ბიზნესებთან, რომლებიც უსაფრთხოებას ანიჭებენ უპირატესობას.
მისი თქმით, ბოლო CISO კვლევები84% CISოსები ამბობენ, რომ მათ კომპანიის პროდუქციის გაყიდვების დასრულებასთან დაკავშირებული გაყიდვების ხელშეკრულებების შესასრულებლად იბარებენ და მათი 96% CISამბობენ, რომ მათი პოტენციური კლიენტები შეძენისას ითვალისწინებენ თავიანთი ორგანიზაციების აპლიკაციების უსაფრთხოების დონეს.cisიონები.
გაძლიერებული მომხმარებელთა ნდობამონაცემთა კონფიდენციალურობისა და უსაფრთხოების შესახებ ცნობიერების ამაღლებასთან ერთად, მომხმარებლები უპირატესობას ანიჭებენ ბიზნესებს, რომლებიც იცავენ მათ მონაცემებს. ASPM უზრუნველყოფს მომხმარებლის მონაცემების უსაფრთხოებას, რაც ზრდის ნდობას და ლოიალობას.
უსაფრთხოებისადმი ჰოლისტური მიდგომათანამედროვე აპლიკაციების გარემო მოიცავს კოდის შექმნიდან ღრუბლოვან განლაგებამდე. ASPM უზრუნველყოფს ყოვლისმომცველ ხედვას, რაც ბიზნესებს საშუალებას აძლევს თვალყური ადევნონ კოდს მისი სასიცოცხლო ციკლის განმავლობაში. ASPM ჰოლისტიკური მიდგომა უზრუნველყოფს დაუცველობის იდენტიფიცირებას და მოგვარებას ყველა ეტაპზე, შემუშავებიდან დანერგვამდე.
დამაკავშირებელი უსაფრთხოების სილოსებიაპლიკაციებისა და ღრუბლოვანი უსაფრთხოების სისტემები ისტორიულად იზოლირებულად ფუნქციონირებდა, რაც საერთო უსაფრთხოების პოზიციაში ხარვეზებს იწვევდა. ASPM ამ ხარვეზის ხიდს ათავსებს ორივე სფეროდან დაუცველობების შესახებ ღირებული კონტექსტის შეგროვებითა და ანალიზით. ეს ინტეგრირებული მიდგომა უზრუნველყოფს უწყვეტ უსაფრთხოების სტრატეგიას, რომელიც მოიცავს ყველა ბაზას.
შემცირებული საერთო ღირებულება (TCO): განხორციელებისას ASPM შესაძლოა, საწყისი ინვესტიცია მოითხოვდეს, თუმცა გრძელვადიან პერსპექტივაში ეს ამცირებს საერთო ღირებულების ღირებულებას (TCO). უსაფრთხოების ინციდენტების თავიდან აცილებით, ბიზნესებს შეუძლიათ თავიდან აიცილონ დარღვევის შემდგომი ხარჯები, რომლებიც ხშირად აღემატება პროაქტიული უსაფრთხოების ზომების ღირებულებას.
ბიზნესის პერსპექტივიდან ASPM ეს არ არის მხოლოდ უსაფრთხოების ზომა, არამედ სტრატეგიული აუცილებლობა. გარტნერი ხაზს უსვამს მნიშვნელობას ASPM აპლიკაციის უსაფრთხოების უფრო ფართო ხილვადობის უზრუნველყოფაში მისი როლის ხაზგასმით. ASPM ეხება აპლიკაციების, მათი უსაფრთხოების საკითხებში ჩართული სხვადასხვა დაინტერესებული მხარის უფრო ღრმა გაგების და უსაფრთხოების პრაქტიკის ორგანიზაციის რისკების მართვის მიზნებთან შესაბამისობაში მოყვანის საჭიროებას.
მრავალმხრივი მიდგომა ASPMძირითადი კომპონენტები და სტრატეგიები
პროგრამული უზრუნველყოფის განვითარების მუდმივად განვითარებად სამყაროში, ASPM იმედის შუქურად წარმოიშვა. მაგრამ რა ხდის ASPM ასეთი განსაკუთრებული? წლების განმავლობაში, ASPM ინსტრუმენტები განვითარდა, რაც ფუნქციონალურობის უფრო ფართო სპექტრს გვთავაზობს.
დღეს, ავტომატიზაციის, ინტეგრაციისა და ვიზუალიზაციის გზით, ASPM ინსტრუმენტები ორგანიზაციებს საშუალებას აძლევს, თავდაჯერებულად ნავიგაცია მოახდინონ აპლიკაციების უსაფრთხოების რთულ ლანდშაფტში.
ძირითადი შესაძლებლობები ASPM
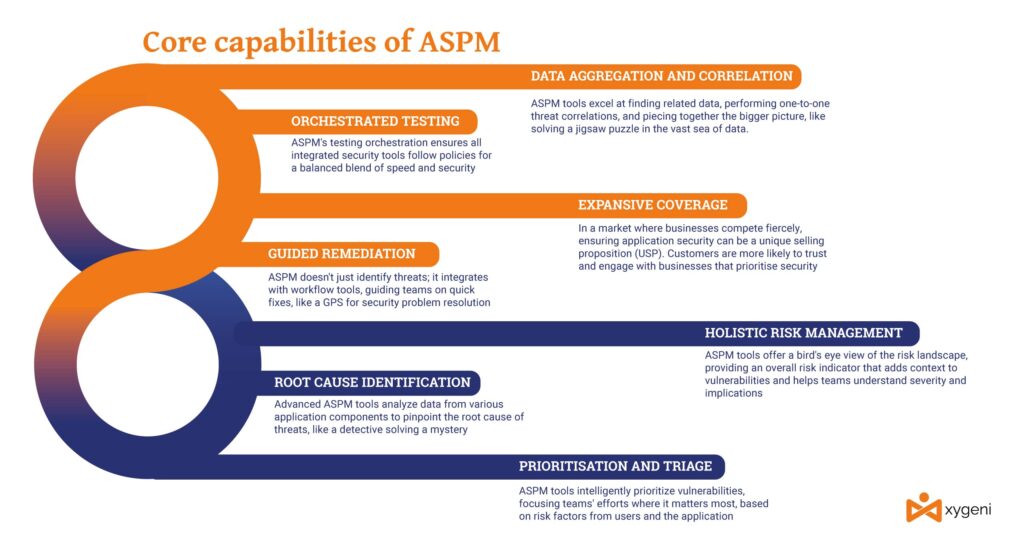
ზოგიერთი ძირითადი შესაძლებლობა ASPM გადაწყვეტილებები მოიცავს:
ფართო დაფარვაწარსულს ჩაბარდა ის დრო, როდესაც უსაფრთხოება განვითარების ფაზაში მხოლოდ საკონტროლო პუნქტს წარმოადგენდა. ASPMუსაფრთხოების პერსპექტივა ფართოვდება. ის არა მხოლოდ აპლიკაციის შექმნის საწყის ეტაპებზეა ორიენტირებული, არამედ აფართოებს თავის სიფხიზლეს CI/CD და ღრუბლოვან გარემოში. წარმოიდგინეთ, რომ დაცვის თანამშრომელი არა მხოლოდ შენობის შესასვლელთან, არამედ ყველა სართულსა და კუთხეში პატრულირებს. იქნება ეს SCM პლატფორმები, CI/CD ან ღრუბლოვანი ინფრასტრუქტურა, ASPM უზრუნველყოფს, რომ არც ერთი ქვა არ დარჩეს გადაუბრუნებლად.
ორკესტრირებული ტესტირებაწარმოიდგინეთ, რომ ცდილობთ ორკესტრის დირიჟორობას, სადაც ყველა მუსიკოსი თავის ინსტრუმენტზე უკრავს, როცა მოესურვება. ქაოსი, არა? ანალოგიურად, უსაფრთხოების ინსტრუმენტებმა ჰარმონიულად უნდა იმუშაონ პროგრამული უზრუნველყოფის სამყაროში. ASPM-ის ტესტირების ორკესტრირება უზრუნველყოფს, რომ აპლიკაციის სასიცოცხლო ციკლის განმავლობაში ინტეგრირებული ყველა უსაფრთხოების ინსტრუმენტი ჰარმონიულად მუშაობდეს. ის აკონტროლებს მის კონფიგურაციას და მუშაობას კარგად განსაზღვრული ორგანიზაციული პოლიტიკის საფუძველზე, რაც უზრუნველყოფს სიჩქარესა და უსაფრთხოებას შორის ჰარმონიულ ბალანსს.
მართვადი რემედიაცია: პრობლემის იდენტიფიცირება ნახევარი ბრძოლაა; მეორე ნახევარი კი მისი გამოსწორებაა. ASPM საფრთხეებზე მითითებით მხოლოდ არ შემოიფარგლება. ის ინტეგრირდება სამუშაო პროცესის ინსტრუმენტებთან, როგორიცაა პრობლემების მოგვარების მოსახერხებელი სისტემები, რაც გუნდებს პოტენციური გამოსწორების გზებს უჩვენებს. ეს ჰგავს უსაფრთხოების პრობლემების GPS-ის ქონას, რომელიც გადაჭრის უსწრაფეს გზაზე მიგიყვანთ.
მონაცემთა აგრეგაცია და კორელაციამონაცემთა უზარმაზარ ზღვაში, დაკავშირებული ინფორმაციის პოვნა შეიძლება თივის ზვინში ნემსის პოვნას ჰგავდეს. ASPM ინსტრუმენტები ამაში ოსტატურად არიან ჩართულნი. ისინი არა მხოლოდ საფრთხეების ინდივიდუალურ კორელაციას ახორციელებენ, არამედ მონაცემებსაც აჯგუფებენ სრული აპლიკაციის, გუნდის ან პროვაიდერის წარმოსადგენად. ეს თავსატეხის აწყობას ჰგავს, რაც უზრუნველყოფს, რომ ყველა ნაწილი იდეალურად მოერგოს ერთმანეთს, რათა უფრო ფართო სურათი გამოავლინოს.
პრიორიტეტიზაცია და ტრიაჟიყველა დაუცველობა ერთნაირი არ არის. ზოგიერთი მათგანი სხვებთან შედარებით უფრო მნიშვნელოვან საფრთხეს წარმოადგენს. ASPM ინსტრუმენტებს აქვთ საკმარისი ინტელექტი, რათა პრიორიტეტულად განსაზღვრონ ეს დაუცველობები, საფრთხეები და არასწორი კონფიგურაციები. ისინი აფასებენ მომხმარებლების მიერ მოწოდებულ ან აპლიკაციიდან გამოტანილ რისკ-ფაქტორებს, რაც უზრუნველყოფს, რომ გუნდები თავიანთ ენერგიას ყველაზე მნიშვნელოვან საკითხებზე მიმართავენ.
ძირეული მიზეზის იდენტიფიკაციასიმპტომების მკურნალობა ძირეული მიზეზის გაგების გარეშე დროებითი გამოსავალია. ზოგიერთი მოწინავე ASPM ინსტრუმენტები ღრმად ჩადის, აანალიზებს მონაცემებს სხვადასხვა აპლიკაციის კომპონენტიდან ან პროცესის ეტაპებიდან, რათა დაადგინოს საფრთხის ძირითადი მიზეზი. ეს ჰგავს დეტექტივს, რომელიც საიდუმლოს ამოსახსნელად მინიშნებებს აგროვებს.
ჰოლისტიკური რისკების მართვარისკი ბიზნესის გარდაუვალი ნაწილია. თუმცა ASPM ინსტრუმენტების გამოყენებით, ორგანიზაციები რისკების ლანდშაფტის ხედს იღებენ. ეს ინსტრუმენტები ხშირად იძლევა რისკის საერთო ინდიკატორს, რაც გუნდებს ეხმარება კომპონენტების ან მთლიანი აპლიკაციების უსაფრთხოების მდგომარეობის შეფასებაში. ისინი არა მხოლოდ დაუცველობებს ხაზს უსვამენ; ისინი მათ კონტექსტს აწვდიან, რაც გუნდებს ეხმარება მათი სიმძიმისა და შედეგების გაგებაში.
მაგალითად, წარმოიდგინეთ dashboard რომელიც აჩვენებს სხვადასხვა აპლიკაციის კომპონენტებს, პროგრამული უზრუნველყოფის პროვაიდერებს ან კორპორატიული განვითარების შიდა ზონებს, თითოეულს ფერადი კოდირებული რისკის ინდიკატორი აქვს. მწვანე წერტილი შეიძლება მიუთითებდეს ელემენტზე, რომელსაც არ აქვს ცნობილი საფრთხეები, ყვითელი - ზომიერ რისკებზე, ხოლო წითელი - კრიტიკულ პრობლემებზე ან საეჭვო აქტივობაზე. დეველოპერი წარადგენს ახალ ფუნქციას და კომპონენტის ინდიკატორი მწვანედ ყვითლდება, ან სისტემა უსაფრთხოების მენეჯერს უგზავნის შეტყობინებას. ეს დაუყოვნებელი გამოხმაურება გუნდს აიძულებს გამოიძიოს, რაც ავლენს ახალი ფუნქციის მცირე მონაცემთა გაჟონვის დაუცველობას.
მაგრამ ASPM ამით არ მთავრდება. მას შეუძლია დამატებითი ინფორმაციის მოწოდება, როგორიცაა:
Ისტორიული თარიღი: კომპონენტის რისკის დონის დროთა განმავლობაში ცვლილების ჩვენება.
შედარებითი ანალიზისხვადასხვა ორგანიზაციული კომპონენტის ან აპლიკაციის რისკის დონეების შედარება.
პროგნოზირების ანალიზიწარსული მონაცემების გამოყენება პოტენციური დაუცველობის ან შეშფოთების სფეროების პროგნოზირებისთვის.
არანორმალური ქცევაშეგროვებული მოვლენების გამოყენება იმ აქტივობის იდენტიფიცირებისთვის, რომელიც გადახრილია standard გუნდების ქცევა და ავტომატიზაცია და შეიძლება წარმოადგენდეს შეტევის მცდელობას.
გარდა ამისა, ASPM ხელსაწყოებს შეუძლიათ სხვა კორპორატიულ პლატფორმებთან ინტეგრირება, რათა ეს პროცესი შეუფერხებლად წარიმართოს. მაგალითად, თუ კრიტიკული დაუცველობა გამოვლინდება, ავტომატური შეტყობინება შეიძლება გაიგზავნოს საკომუნიკაციო ინსტრუმენტებზე, როგორიცაა Slack ან Microsoft Teams, რაც უზრუნველყოფს დაუყოვნებლივ ყურადღებას.
გამოწვევები ASPM განლაგება და ინტეგრაცია
აუცილებელია იმის აღიარება, რომ ყველა შუქურას თავისი ჩრდილები აქვს. რადგან ორგანიზაციები ჩქარობენ ისარგებლონ... ASPM, ისინი ასევე ფრთხილად უნდა იყვნენ მომავალი პოტენციური ხაფანგების მიმართ. მაგრამ რა არის ეს გამოწვევები და როგორ შეიძლება მათ გავლენა მოახდინონ განაცხადების უზრუნველყოფის გზაზე?
მასშტაბირების თავსატეხიწარმოიდგინეთ ბიბლიოთეკა. მის ადრეულ ეტაპზე, მხოლოდ რამდენიმე ასეული წიგნით, მმართველი და კატალიზატორითloging ძალიან მარტივია. თუმცა, როდესაც კოლექცია ათასობით და შემდეგ მილიონებად იზრდება, ამოცანა სულ უფრო და უფრო რთული ხდება. ანალოგიურად, როდესაც აპლიკაციების უსაფრთხოების ტესტირებასთან დაკავშირებული ინფორმაციის მოცულობა იზრდება, ASPM სისტემა შეიძლება გადატვირთული გახდეს.
აქ გამოწვევა მხოლოდ მოცულობა კი არა, სირთულეა. მონაცემები მრავლდება ყოველი ახალი აპლიკაციის კომპონენტის, ინტეგრაციის, ინსტრუმენტის ან განახლებისას. თუ ASPM თუ გადაწყვეტა შეუფერხებლად მასშტაბირებისთვის არ არის შექმნილი, ორგანიზაციები შეიძლება მონაცემების ნიაღვარში ჩაიძირონ და მნიშვნელოვანი ინფორმაციის მოპოვება ვერ შეძლონ. ეს თანამედროვე ტელესკოპის ქონას ჰგავს, მაგრამ მისი ღირებულება მცირდება, თუ მას კოსმოსის უკიდეგანობა ვერ გაუმკლავდება.
რისკის ენის გაშიფვრაყველა ორგანიზაციას რისკებთან დაკავშირებით საკუთარი დიალექტი აქვს. ზოგიერთს შეიძლება რისკისადმი ერიდებოდეს და ყოველი ნაბიჯი სიფრთხილით გადადგას.cisიონი, ზოგი კი შეიძლება უფრო თავგადასავლების მოყვარული იყოს და მზად იყოს გათვლილი ნაბიჯების გადადგმისთვის. სილამაზე ASPM მდგომარეობს მის უნარში, ამოიცნოს და უპასუხოს უსაფრთხოების საკითხებს. თუმცა, ეს გულისხმობს ერთ მნიშვნელოვან ფაქტორს: ორგანიზაციამ თავისუფლად უნდა ისაუბროს და გაიგოს მისი რისკის დიალექტი.
თუ ორგანიზაცია განათავსებს ASPM რისკისადმი მათი ტოლერანტობის მკაფიოდ გააზრების გარეშე, ეს კომპასის გარეშე ნაოსნობას ჰგავს. შესაძლოა, მათ ყველაზე მოწინავე გემი ჰყავდეთ (ASPM ინსტრუმენტი), მაგრამ მიმართულების გარეშე მათ შეეძლოთ უმიზნოდ გადაადგილდნენ ან პირდაპირ ქარიშხალში გაეხვივნენ.
ინტეგრაციის თავსატეხიინტეგრაცია არის წებო, რომელიც აკავშირებს ASPM ორგანიზაციის არსებული ინფრასტრუქტურის გადაწყვეტა. თუმცა, აი, რაშია საქმე: ყველა წებო ერთნაირი არ არის. მიუხედავად იმისა, რომ ASPM ფართო ინტეგრაციის შესაძლებლობებს გვპირდება, თუმცა რეალობა შეიძლება არაერთგვაროვანი იყოს. სხვადასხვა მომწოდებელი ინტეგრაციისა და ფუნქციონალურობის სხვადასხვა მასშტაბს გვთავაზობს.
წარმოიდგინეთ, რომ ეს სხვადასხვა თავსატეხის ნაწილების ერთმანეთზე მორგების მცდელობაა. ზოგიერთი შეიძლება იდეალურად მოერგოს ერთმანეთს, ზოგს შეიძლება ცოტა ძალა დასჭირდეს, ზოგს კი - არა. თუ ASPM თუ გადაწყვეტა შეუფერხებლად არ ინტეგრირდება არსებულ ინსტრუმენტებთან, პლატფორმებთან და პროცესებთან, მას შეუძლია უსაფრთხოების სისტემაში ხარვეზები შექმნას. ეს ჰგავს გამაგრებულ ციხესიმაგრეს უახლესი უსაფრთხოების სისტემით, მაგრამ მთელი ციხესიმაგრე რისკის ქვეშაა, თუ მთავარი კარიბჭე სათანადოდ არ იხურება.
დასკვნა და დასკვნითი შენიშვნები
Application Security Posture Management (ASPM) პროგრამული უზრუნველყოფის უსაფრთხოების უზარმაზარ ოკეანეში მეგზურ ვარსკვლავად გვევლინება. ის გვპირდება აპლიკაციების დაუცველობისა და პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის საფრთხეების კონსოლიდირებულ ხედვას, ორკესტრირებული ტესტირების სიმფონიას და რისკების მართვის კომპასს. თუმცა, როგორც ნებისმიერ მოგზაურობაში, არსებობს პოტენციური შტორმები, რომელთა გადალახვაც აუცილებელია. მასშტაბირების, რისკების დიალექტების გაგებისა და შეუფერხებელი ინტეგრაციის უზრუნველყოფის გამოწვევებს შეუძლია ნებისმიერი ორგანიზაციის გამძლეობის გამოცდა.
თუმცა, ეს გამოწვევები დაუძლეველი არ არის. საკუთარი რისკების ლანდშაფტის მკაფიო გაგებით, commitინტეგრაციისადმი მიდგომისა და მასშტაბირებისადმი პროგრესული მიდგომის წყალობით, ორგანიზაციებს შეუძლიათ სრულად გამოიყენონ ASPMსაქმე ეხება იმის აღიარებას, რომ მიუხედავად იმისა, რომ ინსტრუმენტი ძლიერია, მისი ნამდვილი პოტენციალი იხსნება, როდესაც ის ორგანიზაციის უნიკალურ საჭიროებებზეა მორგებული.
მომავალი კურსის განსაზღვრა
ინოვაციისა და უსაფრთხოების გზაჯვარედინზე ვდგავართ, მოქმედებისკენ მოწოდება ნათელია: მიიღე... ASPM, მაგრამ ამის გაკეთება ცნობიერებითა და მომზადებით. ჩაუღრმავდით მის შესაძლებლობებს, გაიგეთ მისი პოტენციური ნაკლოვანებები და დაგეგმეთ კურსი, რომელიც შეესაბამება თქვენი კომპანიის მიზნებს. საფრთხეებისა და გადაწყვეტილებების ამ მუდმივად ცვალებად გარემოში, მიეცით საშუალება ASPM იყოს თქვენი სანდო მოკავშირე, რომელიც დაგეხმარებათ მომავლისკენ, სადაც აპლიკაციები არა მხოლოდ ფუნქციონალური, არამედ უსაფრთხოა.
ასე რომ, ყველა ორგანიზაციას, რომელსაც სურს გააძლიეროს თავისი პროგრამული დაცვა: გაუშვით ნავებით ASPM, მაგრამ დარწმუნდით, რომ გაქვთ სწორი რუკები, სწორი ეკიპაჟი და სწორი აზროვნება, რათა წინ წახვიდეთ. უსაფრთხო პროგრამული უზრუნველყოფის ჰორიზონტი გელოდებათ!
