უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლი (SDLC) წარმოადგენს ჰოლისტური მიდგომის მაგალითს, რომელიც მოიცავს უსაფრთხოების პრაქტიკასა და პრინციპებს პროგრამული უზრუნველყოფის შექმნისა და განლაგების ყველა ეტაპზე. მათ შორის, განსაკუთრებით მნიშვნელოვანია შექმნის ფაზა. სწორედ აქ გარდაიქმნება საწყისი კოდი ბინარულ კოდად, რაც ქმნის საფუძველს შესრულებისთვის. ეს ფაზა გადამწყვეტია პროგრამულ უზრუნველყოფაში უსაფრთხოების ჩასანერგად, რაც მოიცავს კოდის მკაცრ შემოწმებას დაუცველობების აღმოსაჩენად, უსაფრთხოების პოლიტიკის აღსრულებას და იმის უზრუნველყოფას, რომ უსაფრთხოების მოსაზრებები იყოს ფუნდამენტური და არა რეტროსპექტული მოსაზრებები.
მნიშვნელობა Build Security პროგრამული უზრუნველყოფის შემუშავებაში
Build security აუცილებელია უსაფრთხო პროგრამული უზრუნველყოფის შესაქმნელად, პოტენციური დაუცველობის წინააღმდეგ პროაქტიული დაცვისთვის და შესაბამისობის უზრუნველსაყოფად. standards. შემუშავების პროცესის ეს ეტაპი კოდის მთლიანობისა და კონფიდენციალურობისთვის ყველაზე დიდ რისკს წარმოადგენს. შეფერხებამ შეიძლება კომპრომეტირებული პროგრამული უზრუნველყოფა ფართოდ გაავრცელოს, რაც აუცილებელს ხდის ამ ფაზის დაცვას საბოლოო მომხმარებლების დასაცავად, ნდობისა და შესაბამისობის შესანარჩუნებლად. გარდა ამისა, შექმნის ეტაპი ინსტრუმენტულია პროგრამული უზრუნველყოფის მიწოდების ჯაჭვთან დაკავშირებული რისკების შესამცირებლად, სადაც ნებისმიერ ნაწილში არსებულ დაუცველობას შეიძლება ფართო შედეგები მოჰყვეს. build security ქმნის საფუძველს მომავალი ინოვაციებისთვის, რაც ორგანიზაციებს საშუალებას აძლევს უსაფრთხოდ განავითარონ თავიანთი განვითარების პრაქტიკა.
რეალური სამყაროს შედეგების ხაზგასმა
ძლიერი კრიტიკულობა build security ზომების გამოყენება ნათლად არის ილუსტრირებული ისეთი ინციდენტებით, როგორიცაა SolarWinds Orion-ის გატეხვა, Codecov Bash Uploader-ის კომპრომეტირება, Event-Stream-ის ინციდენტი, Equifax-ის მონაცემთა გატეხვა და, განსაკუთრებით, Ledger-ის შეტევა. ეს მაგალითები მკაფიოდ გვახსენებს უსაფრთხოების ზედამხედველობის ფართომასშტაბიან ზემოქმედებას შექმნის ფაზაში, მიწოდების ჯაჭვზე თავდასხმების ხელშეწყობიდან დაწყებული, მგრძნობიარე მონაცემების მასიური მასშტაბით გამჟღავნებით დამთავრებული.
Ledger-ის შეტევა პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის დაუცველობების დახვეწილ ექსპლუატაციას ასახავს, რაც კიბერუსაფრთხოების სფეროში მნიშვნელოვან მოვლენას წარმოადგენს. Ledger-ის ყოფილი თანამშრომლის NPM ანგარიშის სამიზნედ განხორციელებული ფიშინგის შეტევით, თავდამსხმელებმა შეძლეს Ledger-ის პროგრამული უზრუნველყოფის დამაკავშირებელი ნაკრების ინსტრუმენტის მავნე ვერსიების გამოქვეყნება. ამ დარღვევამ მომხმარებლების აპარატურული საფულეებიდან მინიმუმ 600,000 აშშ დოლარის დაკარგვა გამოიწვია. შექმნის პროცესზე პირდაპირი შეტევებისგან განსხვავებით, ამ ინციდენტმა გამოიყენა მესამე მხარის დამოკიდებულებებისა და პროგრამული უზრუნველყოფის მიწოდების ჯაჭვისადმი ნდობა, რაც ხაზს უსვამს თანამედროვე პროგრამული უზრუნველყოფის შემუშავების წინაშე არსებულ ნიუანსირებულ საფრთხეებს. დარღვევამ არა მხოლოდ გამოავლინა პროგრამული უზრუნველყოფის დამოკიდებულებების დაცვის კრიტიკული მნიშვნელობა, არამედ ხაზი გაუსვა მკაცრი წვდომის კონტროლის, რწმუნებათა სიგელების მართვისა და მესამე მხარის კომპონენტების პროაქტიული მონიტორინგის აუცილებლობას. Ledger-ის ინციდენტი მკაფიო შეხსენებაა პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში უსაფრთხოების უგულებელყოფის პოტენციური შედეგებისა და ყოვლისმომცველი უსაფრთხოების ზომების მიღების მნიშვნელობის შესახებ, როგორც პირდაპირი, ასევე არაპირდაპირი შეტევებისგან დასაცავად.
ბოლო დროს ერთ-ერთი ყველაზე მასშტაბური და დახვეწილი შეტევა SolarWinds Orion-ის წინააღმდეგ SolarWinds პროგრამული უზრუნველყოფის შექმნის პროცესში არსებული დაუცველობების გამოყენების მიზნით შესრულდა. თავდამსხმელებმა პროგრამული უზრუნველყოფის განახლების პროცესში სისტემაში ჩადეს არასწორი კოდი და გაუგზავნეს 18 000 კლიენტს, მათ შორის მსხვილ სამთავრობო უწყებებსა და კორპორაციებს. ამან ხაზგასმით აღნიშნა, თუ რამდენად საშიში და ფართომასშტაბიანი შეიძლება იყოს ასეთი შეტევები მიწოდების ჯაჭვებზე.
Codecov არის აპლიკაცია, რომელიც გამოიყენება დარღვეული კოდის დაფარვის ზომების შესამოწმებლად. თავდამსხმელებმა შეძლეს მისი Bash Uploader სკრიპტის შეცვლა და მონაცემების წარმატებით ამოღება პოტენციურად ათასობით კლიენტის გარემოდან. ამგვარად, ეს დარღვევა ხაზს უსვამს, თუ რამდენად შეიძლება იყოს შექმნის ინსტრუმენტები პოტენციური რისკის შემცველი და ადასტურებს, რომ შექმნის სკრიპტებისა და ინსტრუმენტების მთლიანობა დაცული უნდა იყოს.
Event-Stream ინციდენტის შემთხვევაში, უაღრესად პოპულარული NPM პაკეტი კომპრომეტირებული იყო. ამ პაკეტში, თავდაპირველმა მომმარაგებელმა კონტროლი გადასცა თავდამსხმელს, რომელიც თავს მონდომებულ მომმარაგებლად ასაღებდა. მოგვიანებით, თავდამსხმელმა პაკეტში შეიტანა მავნე განზრახვით შექმნილი ტვირთი, რომელიც ერთ კონკრეტულ კრიპტოვალუტის პლატფორმას უმიზნებდა. ეს არის შემთხვევის შესწავლის იდეალური მაგალითი, რომელიც აჩვენებს დამოკიდებულების დაუცველობის რისკის პროფილს და შემოწმების რეალისტურ დონეს, რომელიც კომპანიამ უნდა ჩაატაროს მესამე მხარის პაკეტებსა და მომმარაგებლებზე.
Equifax-ის მონაცემთა დარღვევა, მიუხედავად იმისა, რომ შექმნის ეტაპზე მკაცრად დაუცველობა არ წარმოადგენდა, გაცილებით გაუარესდა მესამე მხარის ბიბლიოთეკის (ამ შემთხვევაში, Apache Struts) განახლების შეუძლებლობით, რომელიც უნდა განახლებულიყო და დაუცველი იყო. ამან 147 მილიონი ადამიანი დააზარალა. Equifax-ის დარღვევა, ყველა თვალსაზრისით, დამოკიდებულების მართვის შესახებ გამაფრთხილებელი მაგალითია.
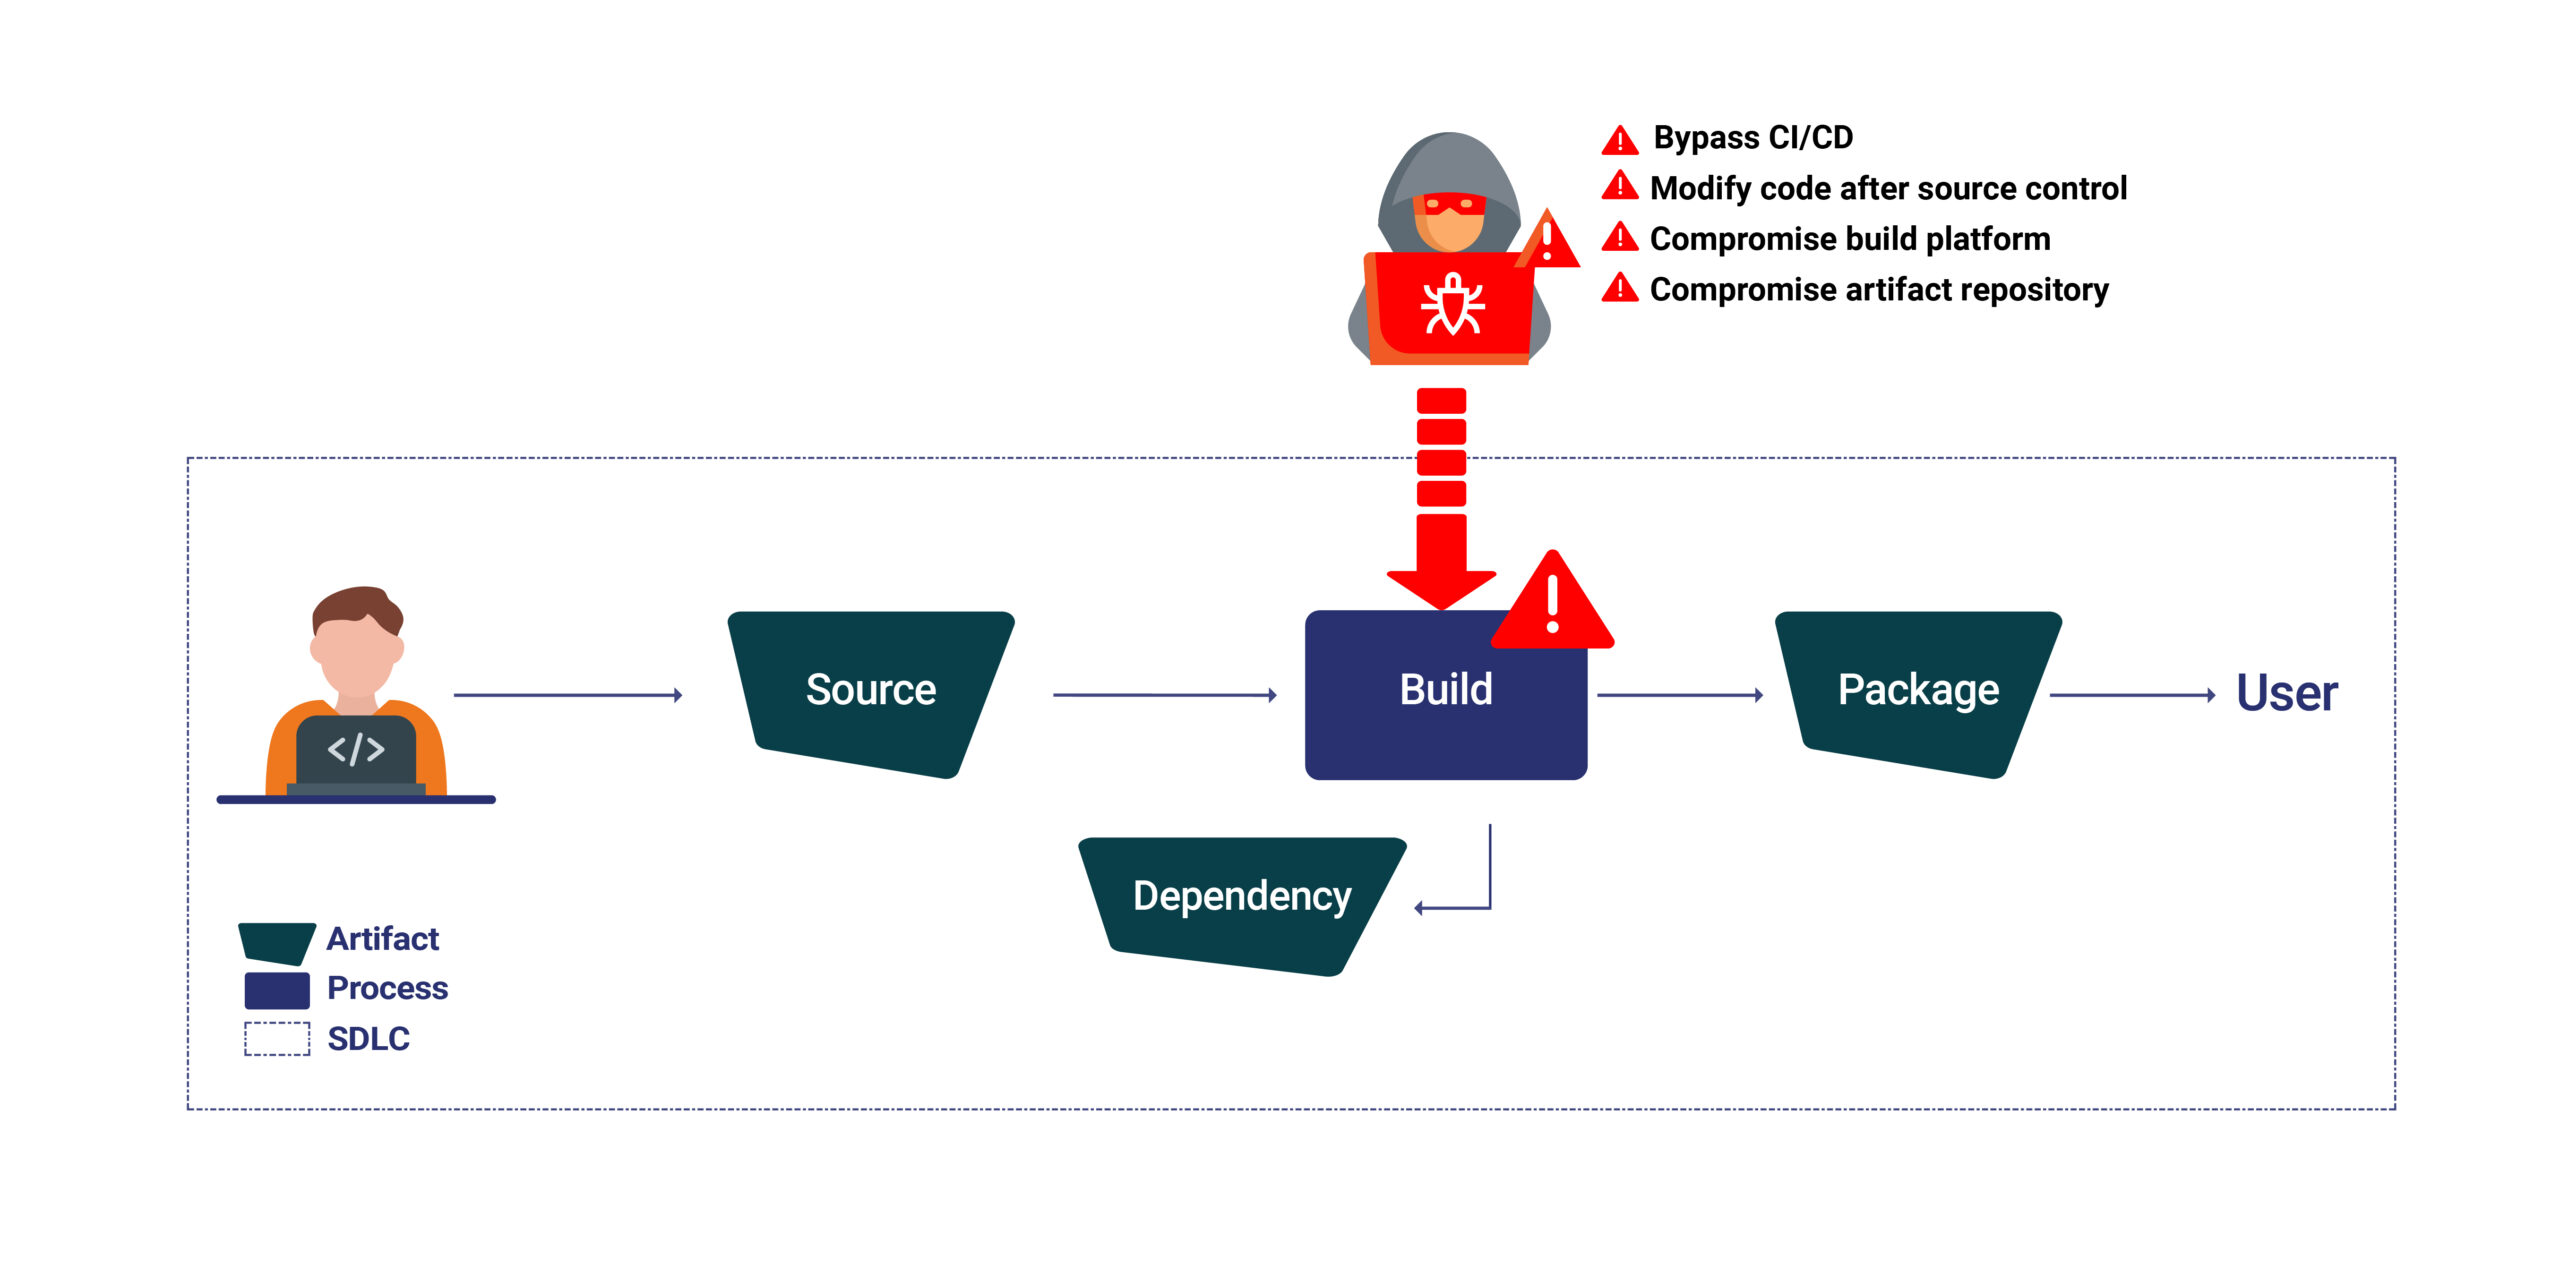
თანამედროვე პროგრამული უზრუნველყოფის შემუშავების რთულ ქსელში, შექმნის ეტაპი წარმოადგენს გადამწყვეტ წერტილს, სადაც საწყისი კოდი გარდაიქმნება შესასრულებელ პროგრამულ უზრუნველყოფად. ეს ფაზა ეხება არა მხოლოდ კომპილაციას, არამედ საბოლოო პროდუქტის უსაფრთხოებისა და მთლიანობის უზრუნველყოფასაც. ამ ეტაპზე არსებული საერთო საფრთხეების აღიარება უმნიშვნელოვანესია საიმედოობის შესანარჩუნებლად. software supply chain securityამ საფრთხეებისა და მათი შემცირების ყოვლისმომცველი სტრატეგიების უფრო ღრმად ჩასახედად, განიხილეთ დეტალური ანალიზი.პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის საფრთხეები შექმნის ეტაპზე.
გვერდის ავლით CI/CD Pipelines: დაცვის ზომების გვერდის ავლა CI/CD პროცესები თავდამსხმელებს საშუალებას აძლევს, მავნე კოდი პირდაპირ კონსტრუქციაში შეიყვანონ, უსაფრთხოების აუცილებელი შემოწმებების გვერდის ავლით.
კოდის შემდგომი წყაროს კონტროლის მოდიფიკაცია: საწყისი კოდის შეტანის შემდეგ შეტანილი ცვლილებები commitწყაროს კონტროლზე ყურადღების გადატანამ შეიძლება გამოიწვიოს არაავტორიზებული ცვლილებები, რაც ძირს უთხრის პროგრამული უზრუნველყოფის მთლიანობას.
მშენებლობის პროცესის კომპრომეტირებააწყობის პროცესის პირდაპირმა მანიპულირებამ შეიძლება გამოიწვიოს მავნე კოდის ჩასმა, აწყობის წარმოშობის ხელყოფა ან პროცესის სრული ჩაშლა.
არტეფაქტების საცავების კომპრომეტირება: არტეფაქტების საცავებზე უნებართვო წვდომამ ან მათ მანიპულირებამ შეიძლება ხელი შეუშალოს განლაგების პროცესს და მიწოდების ჯაჭვში შეიტანოს კომპრომეტირებული პროგრამული უზრუნველყოფა.
მოწამლული Pipeline სიკვდილით დასჯა (PPE): უფრო ღრმა საფრთხე
მოწამლული Pipeline შესრულების (PPE) დაუცველობა მაშინ ვლინდება, როდესაც თავდამსხმელები მანიპულირებენ შექმნის პროცესზე, ან შეცვლით, ან CI/CD pipeline კონფიგურაცია პირდაპირ (Direct PPE ან D-PPE) ან ფაილების შეცვლით pipeline ცნობები (არაპირდაპირი PPE ან I-PPE). ასეთმა შეტევებმა შეიძლება სერიოზული ზიანი მიაყენოს პროგრამული უზრუნველყოფის მთლიანობას, რაც ადრეული აღმოჩენისა და დაცვის მექანიზმებს სასიცოცხლოდ მნიშვნელოვანს ხდის.
PPE ვარიანტების გაგება
პირდაპირი ინდივიდუალური დამცავი აღჭურვილობა (D-PPE) ხდება მაშინ, როდესაც თავდამსხმელები ცვლიან CI კონფიგურაციის ფაილს, რათა გაუშვან მავნე ბრძანებები შექმნის გარემოში, გვერდის ავლით. standard უსაფრთხოების პროტოკოლები.
განხორციელების ეფექტური Build Security ღონისძიებები
ამ საფრთხეებისა და დაუცველობების წინააღმდეგ საბრძოლველად, შექმნის ეტაპზე, უნდა იქნას გამოყენებული სათანადოდ გამოყენებული ჩარჩო და დაცული საუკეთესო პრაქტიკა, როგორც ეს განსაზღვრულია ისეთი ორგანოების მიერ, როგორიცაა NIST. ყოველივე ზემოაღნიშნულის გაუმჯობესება შესაძლებელია აპლიკაციისა და შესაბამისობის მეშვეობით. NIST-ის უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების ჩარჩო (SSDF)), სხვა რესურსებთან ერთად, თქვენი პოზის გაუმჯობესება შემდეგი გზებით.
Essential Build Security საუკეთესო პრაქტიკა:
უსაფრთხო კოდირება: კოდირების უსაფრთხოების საუკეთესო პრაქტიკის დანერგვა მთელი შემუშავების განმავლობაში. პოტენციური დაუცველობების იდენტიფიცირება სტატიკური კოდის ანალიზის ინსტრუმენტების გამოყენებით შექმნის პროცესში რაც შეიძლება ადრე, რამდენადაც ეს შეიძლება სასარგებლო იყოს.
პროგრამული უზრუნველყოფის შემადგენლობის ანალიზი (SCA): ინტეგრირება SCA ხელსაწყოები თქვენით CI/CD pipeline პროგრამულ უზრუნველყოფაში გამოყენებული ღია კოდის დამოკიდებულებების აღმოსაჩენად ცნობილი დაუცველობებით და განახლებული ინფორმაციის შესანარჩუნებლად პროგრამული უზრუნველყოფის მასალების ჩამონათვალი (SBOM).
უსაფრთხო შექმნის გარემო: გამოიყენეთ ყველაზე ძლიერი წვდომის კონტროლი, რამაც შეიძლება შეზღუდოს არაავტორიზებული შესვლის წერტილები build სერვერებსა და საცავებში.
უწყვეტი მონიტორინგის ინსტრუმენტები არსებითად, ეს მიუთითებს შექმნის გარემოში მიმდინარე საეჭვო აქტივობების ნებისმიერი ფორმის აღმოჩენაზე. ეს დადასტურდება და უსაფრთხოდ გადაიცემა pipeline ციფრული ხელმოწერით ხელმოწერით. არტეფაქტის ავთენტურობის უზრუნველსაყოფად, განლაგებამდე უნდა შეიქმნას სხვადასხვა დამოწმების მექანიზმი.
ძალაუფლება Build Attestations
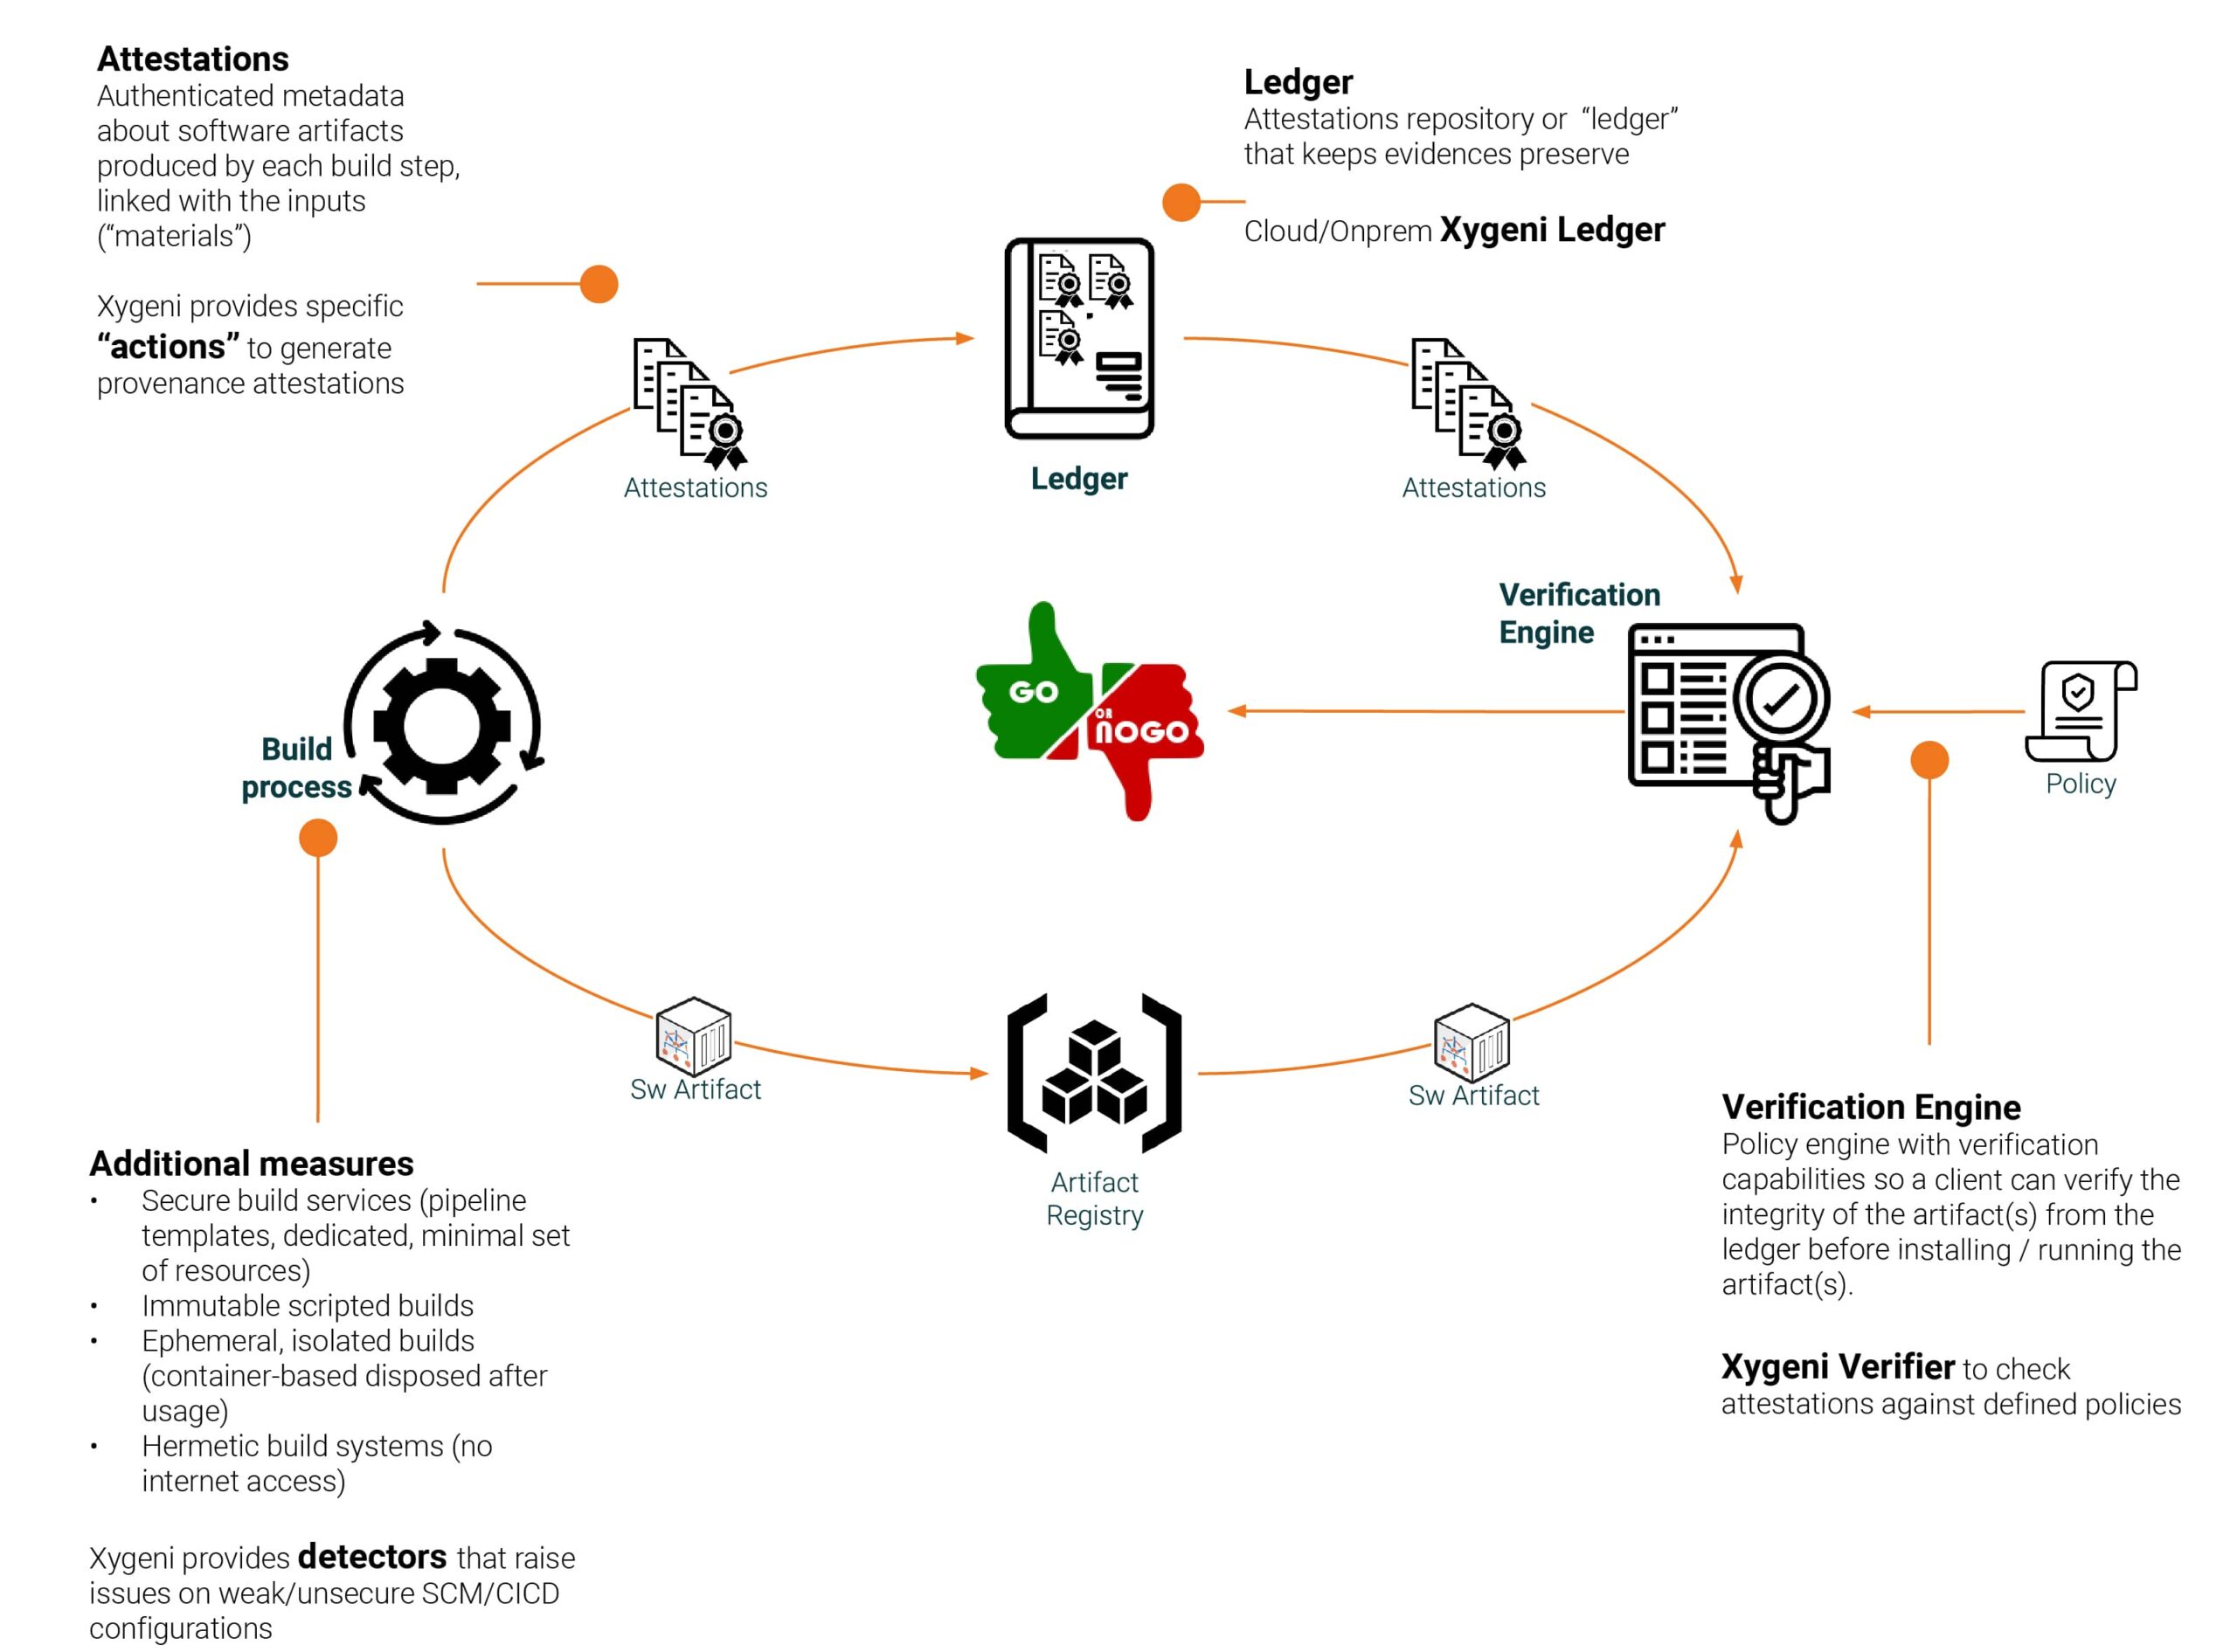
კარგი საუკეთესო პრაქტიკა, როგორიცაა უსაფრთხო კოდირება და უსაფრთხო შექმნის გარემო, უმნიშვნელოვანესია, მაგრამ Xygeni Build Security გადაწყვეტა, ისინი სწორედ ამას აკეთებენ. ჩვენი გადაწყვეტა ინტეგრირდება თქვენს სამუშაო პროცესებთან, რათა უზრუნველყოს ყოვლისმომცველი გზა build security რაც მოიცავს დამოწმების ძალას.
წარმოიდგინეთ შექმნის დადასტურება, როგორც ხელმოწერილი დოკუმენტი, რომელიც უზრუნველყოფს შექმნის ავთენტურობას და მთლიანობას. სწორედ ეს არის შექმნის დადასტურება - კრიპტოგრაფიულად ხელმოწერილი მეტამონაცემების კოლექცია, რომელიც ადასტურებს შექმნის პროცესის დეტალებს. ეს ერთგვარი დაცვაა შექმნის პროცესისა და მრავალი უპირატესობით, რაც შემდეგიდან მომდინარეობს.
გაუმჯობესებული გამჭვირვალობა: მშენებლობის ატესტაცია უზრუნველყოფს ნდობას მშენებლობის გარემოს, ინსტრუმენტების, კონფიგურაციებისა და მშენებლობისას გამოყენებული დამოკიდებულებების მკაფიო ხილვადობის წყალობით. ასეთი გამჭვირვალე გარემო ხელს შეუწყობს ნდობას და შესაძლოა თანამშრომლობას.
შემოწმება მთელი პერიოდის განმავლობაში Pipeline: ატესტაციები უზრუნველყოფს, რომ ყველა ეტაპისთვის CI/CD pipelineსაწყისი კოდიდან საბოლოო აწყობილ არტეფაქტებამდე, შესაძლებელია მათი ნამდვილობის დადასტურება. ის ამოწმებს, რომ აწყობის პროცესში არ მომხდარა არაავტორიზებული ცვლილებები.
უფრო ძლიერი საფუძველი მონიტორინგისა და აუდიტისთვის: ატესტაციებში არსებული დეტალური მონაცემები ქმნის საფუძველს უსაფრთხოების უწყვეტი ანალიზისთვის განვითარების სასიცოცხლო ციკლის განმავლობაში, რაც საშუალებას იძლევა პროაქტიულად გამოავლინოს ნებისმიერი შესაძლო დაუცველობა, რომლის შემცირებაც საჭიროა.
როგორ Xygeni Build Security იყენებს ატესტაციებს
ეს არის სადაც Build Security გადაწყვეტა იღებს კონცეფციას Build Attestations ავტომატიზაციის დანერგვით კიდევ ერთი ნაბიჯი წინ წავიდა და Xygeni კიდევ ერთ გიგანტურ ნაბიჯს დგამს უფრო ფართო მიდგომით.
ატესტაციის გენერირების ავტომატიზაცია: Xygeni-ში, სადაც ატესტაციის გენერირება ავტომატიზირებულია, იქმნება გაყალბებისგან დაცული ატესტაციები ხელით ჩარევის გარეშე და ისე, რომ უზრუნველყოფილი იყოს თანმიმდევრული ატესტაცია ყველა აწყობაში.
მტკიცებულებების უსაფრთხო შეგროვება და შენახვა:Xygeni გთავაზობთ მტკიცებულებების შეგროვებისა და შენახვის უსაფრთხოებას. ის დიდი სიფრთხილით აგროვებს მტკიცებულებებს შექმნის პროცესის ყველა კუთხიდან. ის ინახავს კოლექციას ჩვენს უსაფრთხო შენახვის ინფრასტრუქტურაში, რაც გარანტიას იძლევა, რომ დამოწმება მთლიანობისაა.
გრანულარული ვერიფიკაციის კონტროლი: ჩვენი გადაწყვეტა აკონტროლებს ვერიფიკაციას, რომელიც მონოტონურად მიმდინარეობს. ის გთავაზობთ კონფიგურირებადი პოლიტიკის ერთობლიობას; შემოწმებების ჩართვა ან გამოტოვება შესაძლებელია პროცესში, რაც ამ უკანასკნელის საჭიროებებზე დახვეწას უწყობს ხელს.
რეალურ დროში საფრთხის ამოცნობის გამჭრიახი მეთოდი: Xygeni-ის ანგარიშგების ამომწურავი ფუნქციების ნაკრები უბრალოდ წარმატების/წარუმატებლობის შესახებ შეტყობინებებს სცილდება. ჩვენი სისტემა თქვენი შექმნის პროცესში ქმედით ინფორმაციას გთავაზობთ, რათა დაგეხმაროთ პოტენციური დაუცველობების წინასწარ ამოცნობასა და გამოსწორებაში.
Xygeni-ს უპირატესობა: უპირატესობები, რომლებსაც ენდობით
ავტორიზაცია Xygeni Build Security, თქვენ მიიღებთ უამრავ სარგებელს:
გაუმჯობესებული ნდობა და გამჭვირვალობა: მშენებლობის ატესტაცია უზრუნველყოფს, რომ ყველა დაინტერესებულ მხარეს წარმოედგინოს მშენებლობის პროცესის მკაფიო სურათი და ამ პროცესში იზრდება ნდობა და თანამშრომლობა.
შეცდომებისა და დაუცველობების რისკის მინიმიზაცია: ავტომატიზირებული ატესტაციის გენერირება და ვერიფიკაცია შეცდომისა და დაუცველობის რისკს ადამიანურად შესაძლებელ მინიმუმამდე ამცირებს, რითაც უსაფრთხოებას თანმიმდევრულად უზრუნველყოფს მთელი სისტემის განმავლობაში. pipeline.
გაუმჯობესებული პროგრამული უზრუნველყოფის ხარისხი: მიიღეთ გამდიდრებული საფრთხეების შესახებ ინფორმაცია და ღრმა ცოდნა, რათა უზრუნველყოთ უფრო მაღალი ხარისხის და უსაფრთხო პროგრამული პროდუქტების მიწოდება.