
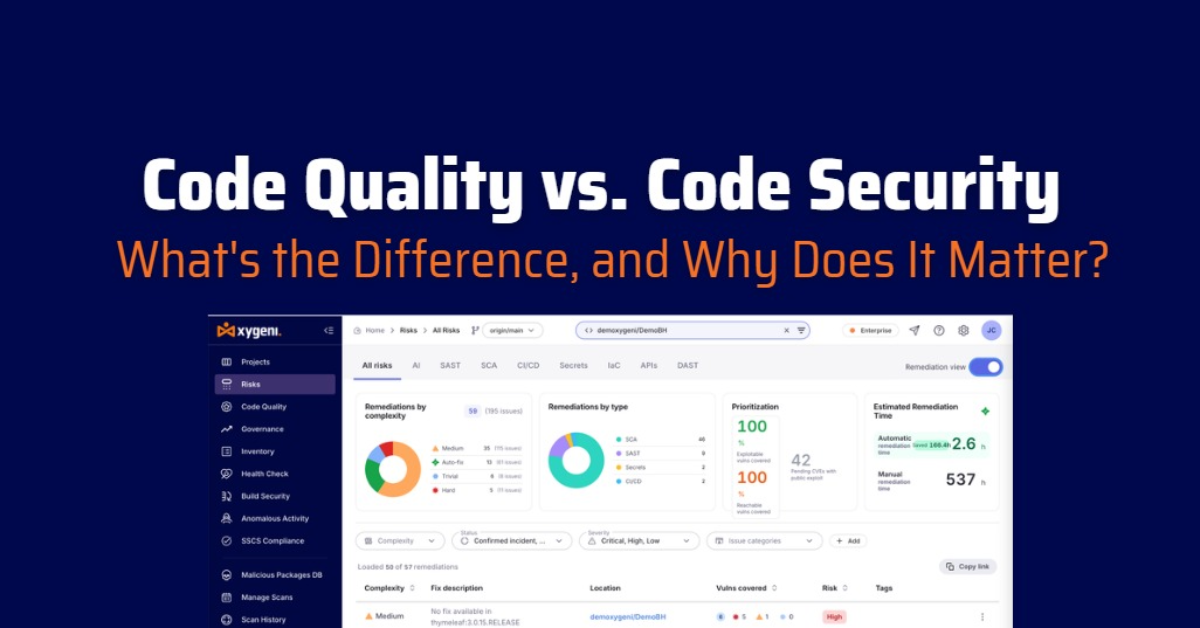






აწარმოებს კოდის ხარისხის შემოწმება კოდის ბაზაზე და თქვენ მიიღებთ ანგარიშს სირთულის, დუბლირების, მკვდარი კოდის და დასახელების შესახებ. გაუშვით code security შემოწმება იმავე კოდის ბაზაზე და თქვენ მიიღებთ ანგარიშს SQL ინექცია, ჯვარედინი სკრიპტირებადა ავთენტიფიკაციის ხარვეზებიერთი და იგივე ფაილები. ორი ანგარიში. როგორც წესი, ორი განსხვავებული ინსტრუმენტი, ორი განსხვავებული dashboards და ორი გუნდი, რომლებიც იშვიათად ადარებენ ერთმანეთს ნოტებს.
ეს გაყოფა იმდენად ნორმალურია პროგრამული უზრუნველყოფის შემუშავებაში, რომ გუნდებმა მისი შემჩნევა შეწყვიტეს. ეს ასევე არის მიზეზი, რის გამოც ერთი და იგივე ფუნქციის მქონე მხარდაჭერის პრობლემა და უსაფრთხოების პრობლემა ერთის ნაცვლად ორ ერთმანეთთან დაუკავშირებელ ბილეთად განიხილება.
აი, რას აკეთებს სინამდვილეში თითოეული შემოწმება, სად გადაფარავენ ისინი ერთმანეთს და სად იშლება „ორი ინსტრუმენტის“ მოდელი.
რა არის კოდის ხარისხის შემოწმება?
კოდის ხარისხის შემოწმება არის სტატიკური ანალიზის გავლა, რომელიც ზომავს, თუ რამდენად მხარდაჭერილი, წასაკითხი და სტრუქტურულად გამართულია კოდის ბაზა, მიუხედავად იმისა, არის თუ არა ის ექსპლუატაციადი. ის არ სვამს კითხვას „შეუძლია თუ არა თავდამსხმელს ამის გატეხვა?“ ის სვამს კითხვას „შეუძლია თუ არა დეველოპერს ამის უსაფრთხოდ შეცვლა ექვსი თვის შემდეგ?“
კოდის ხარისხის შემოწმება, როგორც წესი, აფასებს:
- კოდის სუნისტრუქტურული ნიმუშები, რომლებიც დროთა განმავლობაში კოდის შეცვლას ართულებს
- ციკლომატური და კოგნიტური სირთულეფუნქციები და კლასები, რომლებიც გადასცდნენ იმ დონეს, რომ ნებისმიერს შეუძლია მათი უსაფრთხოდ შეცვლა.
- მდგრადობამოცემულ ფაილში ან მოდულში მუშაობის გაგრძელების ჯამური ღირებულება
- მკვდარი კოდი: მიუწვდომელი ან გამოუყენებელი კოდი, რომელიც მუდმივი ღირებულებით ინახება
- დუბლირება: ვალი კოპირება-ჩასმა, სადაც ერთი შესწორება ხუთ ადგილას უნდა მოხდეს და სამში კეთდება
- სახელდების კონვენციებიდარღვევები, რომლებიც ზრდის თითოეული მომავალი მკითხველის ხარჯებს
კოდის ხარისხის შემოწმების შედეგი, როგორც წესი, არის ქულა, ტენდენციის ხაზი და დასკვნების გრძელი სია, რომლებიც დალაგებულია ფიქსირებული წესის სიმძიმის მიხედვით და არა ფაქტობრივი ზემოქმედების მიხედვით.
რა არის Code Security შემოწმება?
A code security შემოწმება, უფრო ფორმალურად სტატიკური აპლიკაციის უსაფრთხოების ტესტირება (SAST)აპლიკაციის გაშვებამდე სკანირებს საწყის კოდს ექსპლუატაციური დაუცველობების აღმოსაჩენად. ის ეძებს კონკრეტულ შაბლონებს, რომლებიც თავდამსხმელს საშუალებას აძლევს გააკეთოს ის, რისი დაშვებაც აპლიკაციას არასდროს ჰქონია განზრახული.
A code security შემოწმება, როგორც წესი, იჭერს:
- ინექციის ხარვეზებიSQL ინექცია, ბრძანების ინექცია, კოდის ინექცია
- ჯვარედინი სკრიპტირება (XSS)არასანიტარიზირებული შეყვანა, რომელიც თავდამსხმელს საშუალებას აძლევს გაუშვას სკრიპტები სხვა მომხმარებლის სესიაში.
- არასწორი კონფიგურაციები და ინფორმაციის გაჟონვა: პარამეტრები და კოდის ბილიკები, რომლებიც უნებლიეთ ავლენენ მონაცემებს
- ბუფერის გადავსებამეხსიერების დამუშავების პრობლემები, რომლებმაც შეიძლება საფრთხე შეუქმნას აპლიკაციის მთლიანობას
- ავთენტიფიკაციისა და ავტორიზაციის ხარვეზები: სუსტი ან დაკარგული წვდომის კონტროლი
დასკვნები code security შემოწმებას უნდა ჰქონდეს CWE კლასიფიკაცია, სიმძიმის რეიტინგი და (მოწიფულ ინსტრუმენტებში) ექსპლუატაციის მტკიცებულება, რაც განასხვავებს სერიოზულს SAST ინსტრუმენტი ისეთისგან, რომელიც უბრალოდ ემთხვევა ნიმუშებს და იმედოვნებს.
კოდის ხარისხის შემოწმება vs. Code Security შეამოწმეთ: ძირითადი განსხვავებები
| კოდის ხარისხის შემოწმება | Code Security შემოწმება (SAST) | |
|---|---|---|
| ძირითადი კითხვა | შესაძლებელია თუ არა ამის უსაფრთხოდ შენარჩუნება? | ამის ექსპლუატაცია შეიძლება? |
| რასაც ზომავს | სირთულე, დუბლირება, მკვდარი კოდი, დასახელება, შენარჩუნებადობა | ინექცია, XSS, არასწორი კონფიგურაცია, ავტორიზაციის ხარვეზები, მეხსიერების პრობლემები |
| Standard მინიშნება | შიდა ხარისხის მოდელი, უნივერსალური სერტიფიცირების გარეშე standard | CWE (საერთო სისუსტეების ჩამონათვალი), დადასტურებული OWASP-ის მსგავსი საორიენტაციო მაჩვენებლებით |
| ტიპიური მფლობელი | ინჟინერია / ინჟინერიის ვიცე-პრეზიდენტი | AppSec / DevSecOps |
| მისი იგნორირების შედეგი | ცვლილებების მზარდი ღირებულება, ნელი ინტეგრაცია, არასტაბილური რელიზები | მონაცემთა დარღვევა, შესაბამისობის დარღვევა, ექსპლუატირებული წარმოების სისტემა |
| სად გადის | CI, ადგილობრივი CLI | CI, ლოკალური CLI და (უფრო მოწინავე ინსტრუმენტებში) IDE |
ისინი არ წარმოადგენენ კონკურენტ შემოწმებებს. ისინი პასუხობენ ორ განსხვავებულ კითხვას კოდის ერთი და იგივე სტრიქონების შესახებ, სწორედ ამიტომ იწვევს მათი იზოლირებულად გაშვება პრობლემებს.
რატომ აშორებს კოდის ანალიზის ინსტრუმენტების უმეტესობა მათ ერთმანეთისგან
ორგანიზაციების უმეტესობა უკვე ახორციელებს ორივე შემოწმებას. ისინი უბრალოდ ახორციელებენ მათ ორ სხვადასხვა პროდუქტში, ორი განსხვავებული კონსოლით, ორი განსხვავებული დაგროვილი დავალებებით და ორი განსხვავებული პრიორიტეტიზაციის მოდელით, იმავე საცავებში.
ეს გაყოფა სამ პროგნოზირებად პრობლემას წარმოშობს:
- ორ ჩამორჩენილ საქმეს ერთად არავინ ხედავს. ფუნქცია, რომელსაც აქვს კრიტიკული უსაფრთხოების აღმოჩენა და საფრთხის ზონაში მდგრადობის ქულა, ჩნდება, როგორც ორი გათიშული ბილეთი ორ გათიშულ ინსტრუმენტში, მაშინ როდესაც სინამდვილეში ეს არის კოდის ერთი ნაწილი, რომელსაც ორჯერ უფრო სასწრაფოდ სჭირდება ყურადღება.
- აღმოჩენები უფრო სწრაფად გროვდება, ვიდრე ვინმეს შეუძლია მათი გამოსწორება. ბაზარზე არსებული ყველა კოდის ანალიზის ინსტრუმენტი კარგად ახერხებს იდენტიფიცირებას. პრობლემა არასდროს ყოფილა პრობლემების აღმოჩენა. საქმე იმაშია, რომ ნებისმიერ რეალურ კოდის ბაზაზე ხარისხის სკანირება ან უსაფრთხოების სკანირება უფრო მეტ დასკვნას იძლევა, ვიდრე ნებისმიერ გუნდს საათები აქვს სამუშაოდ და სიმძიმის ბრტყელი ეტიკეტი არ გეუბნებათ, რომელი ათი უნდა გამოასწოროთ პირველ რიგში.
- ფიქსირებული წესის სიმკაცრე პრიორიტეტი არ არის. „კრიტიკული“ წესების ძრავიდან და „კრიტიკული, რადგან ეს რეალურად ხელმისაწვდომია და გამოყენებადია“ სხვადასხვა მტკიცებაა. კოდის ანალიზის ხელსაწყოების უმეტესობა მხოლოდ პირველს ამტკიცებს.
უკეთესი გზა: ერთი პლატფორმა, ერთი ხელოვნური ინტელექტი, ერთი პრიორიტეტების მოდელი
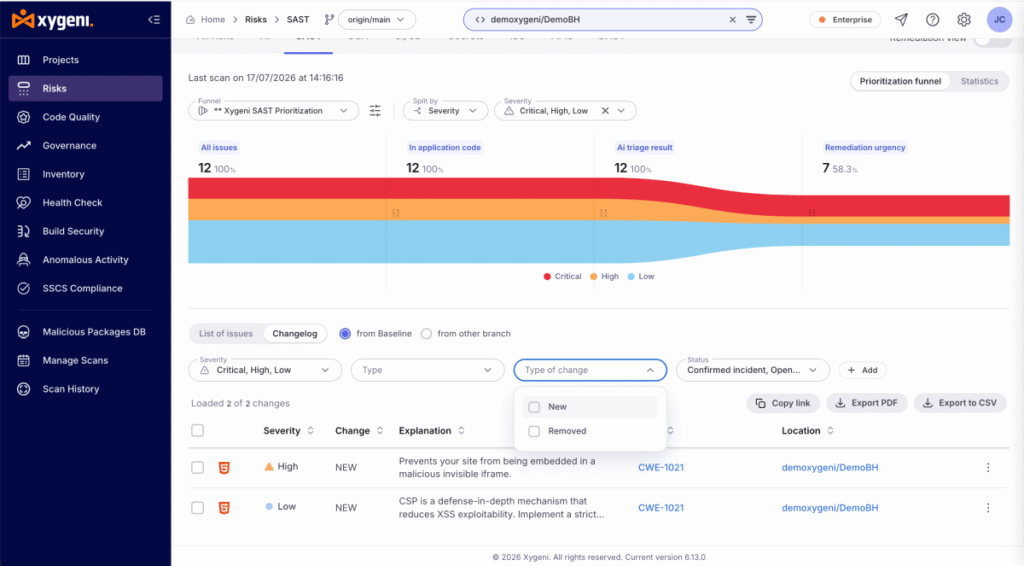
Xygeni კოდის ხარისხიანად გაშვებას უზრუნველყოფს code security ანალიზი ერთსა და იმავე სკანერში, ერთსა და იმავე კონსოლში და იმავე პრიორიტეტიზაციის მოდელში ხორციელდება, ამიტომ ერთსა და იმავე ფაილში არსებული მხარდაჭერის პრობლემა და უსაფრთხოების ხარვეზი ერთად ჩანს და არა ორ ერთმანეთთან დაუკავშირებელ სისტემაში.
- გაზომვა. ქსიგენი code security შემოწმება (SAST) სკანირებას უკეთებს ინექციის ხარვეზებს, XSS-ს, არასწორ კონფიგურაციებს, ბუფერულ გადავსებას და ავთენტიფიკაციის სისუსტეებს, სადაც ყველა აღმოჩენას აქვს CWE კლასიფიკაცია. Xygeni-ის კოდის ხარისხის შემოწმება ახორციელებს იგივე ანალიზის დისციპლინას ათ ენაზე: Java, JavaScript, Python, PHP, C#, Go, HTML, Swift, Kotlin და C/C++, ზომავს სირთულეს, შენარჩუნებადობას, დუბლირებას, მკვდარ კოდს და დასახელებას ერთი თანმიმდევრული პროგრამირების ქვეშ. standard, ამგვარად, ხარისხის დასკვნებს იგივე სიმძიმე, CWE-ს შესაბამისობა და ფაილისა და ხაზის დეტალიზაცია ახასიათებთ, როგორც უსაფრთხოების დასკვნებს.
- პრიორიტეტი. ორივე ტიპის შემოწმება ერთსა და იმავე ხელოვნური ინტელექტის ტრიაჟის ძაბრს კვებავს, რომელიც დასკვნებს რეალური გავლენის მიხედვით აფასებს და არა ფიქსირებული წესის სიმძიმის მიხედვით და ორივე მონაწილეობს ყველა რისკის გაერთიანებულ ხედში, ამიტომ უსაფრთხოებისა და ინჟინერიის ხელმძღვანელი რისკის ერთსა და იმავე სურათს უყურებს ორი ცალკეული ცხრილის ნაცვლად.
- გამოასწორეთ. Xygeni მხოლოდ იდენტიფიკაციით არ შემოიფარგლება. AI Remediation უსაფრთხოების აღმოჩენებისთვის მზა გამოსასწორებელ სისტემებს გვთავაზობს, მათ შორის pull request შექმნა და იგივეს აკეთებს ხარისხიანი აღმოჩენებისთვის, რომელიც დალაგებულია გამოსწორების სირთულის მიხედვით დაზოგილი ძალისხმევის სავარაუდო რაოდენობით. კითხვა, რომელზეც კოდის ანალიზის ინსტრუმენტმა უნდა უპასუხოს, არ არის „რამდენი წესი გაქვთ“. არამედ არის „როდესაც ეს ათას პრობლემას პოულობს, ვინ ასწორებს მათ?“
ეს მუშაობს მიუხედავად იმისა, მიღებულია თუ არა მონაცემები Xygeni-ს საკუთარი სკანერებიდან თუ პლატფორმაში უკვე ინტეგრირებული მესამე მხარის ინსტრუმენტებიდან. ხელოვნური ინტელექტის ტრიაჟი და ხელოვნური ინტელექტის კორექტირება ვრცელდება Xygeni-ს საკუთარ უსაფრთხოების მონაცემებზე და Snyk, Veracode ან Checkmarx-ის მსგავსი ინსტრუმენტებიდან მოპოვებულ უსაფრთხოების მონაცემებზე, ამიტომ ერთიან შემოწმებაზე გადასვლა არ ნიშნავს წინასწარ რაიმეს ამოღებას.
რა უნდა მოძებნოთ კოდის ანალიზის ინსტრუმენტებში
თუ კოდის ანალიზის ინსტრუმენტებს აფასებთ, იქნება ეს კოდის ხარისხის შემოწმებისთვის თუ code security შემოწმება, ან ორივე, რამდენიმე კითხვა სწრაფად წყვეტს მომწოდებლების უმეტესი შეთავაზების შინაარსს:
- რეალური გავლენის მიხედვით აფასებს ის დასკვნებს, თუ მხოლოდ ფიქსირებული წესის სიმძიმის მიხედვით? სიმძიმის იარლიყი პრიორიტეტიზაციას არ ნიშნავს.
- ამოწმებს თუ არა ის მისი აღმოჩენის სიზუსტეს დამოუკიდებელ საორიენტაციო ტესტთან შედარებით? SAST სიზუსტის შესახებ მტკიცებების გაკეთება ადვილია და დამტკიცება რთულია; გამოქვეყნებული OWASP Benchmark-ის შედეგიჭეშმარიტად დადებითი და ცრუ დადებითი შედეგების მაჩვენებლის გამჟღავნებით, ეს არის განსხვავება მტკიცებასა და მტკიცებულებას შორის.
- გამჭვირვალეა თუ არა წესები? დეტექტორების კატალოგი, რომლის დათვალიერებაც სკანირების დაწყებამდე შეგიძლიათ, გიჩვენებთ, თუ რას ამოწმებს ინსტრუმენტი სკანირების დაწყებამდე. commit მას.
- ის იდენტიფიკაციაზე ჩერდება თუ პრობლემის გამოსწორებას გვთავაზობს? დასკვნა, რომელსაც გამოსწორების გზა არ აქვს, უფრო ხანგრძლივ შეკავებას წარმოადგენს და არა გადაჭრილ პრობლემას.
- მუშაობს ის თქვენს მთელ სტეკზე, მათ შორის უკვე გამოყენებული ინსტრუმენტებიდან მიღებული დასკვნების ჩათვლით? ხილვადობის კონსოლიდაცია ჯობია გამყიდველების კონსოლიდაციას პირველივე დღეს.
- ინტეგრირდება თუ არა ის იმ ადგილას, სადაც უკვე მიმდინარეობს სამუშაო? CI/CD pull request შემოწმებები და უსაფრთხოების მიზნით, IDE-ს უკუკავშირი კოდის წერის დროს და არა მხოლოდ მისი გაერთიანების შემდეგ.
მოკლე ვერსია
კოდის ხარისხის შემოწმება ამოწმებს, შესაძლებელია თუ არა თქვენი კოდის უსაფრთხოდ შენარჩუნება. A code security შემოწმება კითხულობს, შესაძლებელია თუ არა მისი ექსპლუატაცია. ორივე კითხვა მნიშვნელოვანია, ორივე იძლევა დასკვნებს, რომლებზეც მოქმედებაა საჭირო და მათი ორი ურთიერთდაკავშირებული ინსტრუმენტის გამოყენებით გაშვება ერთსა და იმავე კოდს ერთი პრიორიტეტული სიის ნაცვლად ორ ცალკეულ პრობლემად წარმოაჩენს.
ქსიგენი ორივე შემოწმებას ერთ სკანერში ასრულებს, ორივეს რეალური ზემოქმედების მიხედვით აფასებს ერთ ძაბრში და ორივეს ასწორებს pull requests იმის ნაცვლად, რომ უფრო ხანგრძლივი დაგროვილი საქმეები დაგრჩეთ.
გსურთ საკუთარი ნახოთ? code security დასკვნები პრიორიტეტულია და არა უბრალოდ ჩამოთვლილი? დაიწყეთ სკანირება უფასოდ Xygeni-ის დეველოპერის გეგმაზე.
გაინტერესებთ, როგორ გამოიყურება თქვენი პორტფოლიოს ერთიანი ხარისხისა და უსაფრთხოების ხედვა? მოითხოვეთ დემო Xygeni კოდის ხარისხის პარალელურად Code Security.

კითხვა-პასუხი
კოდის ხარისხის შემოწმება იგივეა, რაც code security შემოწმება?
არა. კოდის ხარისხის შემოწმება ზომავს შენარჩუნებადობას, სირთულეს, დუბლირებას და დასახელებას. ა. code security შემოწმება (SAST) ზომავს ექსპლუატაციადობას: ინექციის ხარვეზებს, XSS-ს, არასწორ კონფიგურაციებს და ავთენტიფიკაციის სისუსტეებს. ისინი აანალიზებენ ერთსა და იმავე კოდს, მაგრამ პასუხობენ სხვადასხვა კითხვებს და დასკვნა შეიძლება იყოს ხარისხის, უსაფრთხოების ან ორივე ერთდროულად.
რა არის SASTდა როგორ უკავშირდება ის ა.შ.-ს code security შემოწმება?
SAST ნიშნავს სტატიკური აპლიკაციის უსაფრთხოების ტესტირებას. ეს არის ტექნიკური სახელწოდება იმისა, რასაც ადამიანების უმეტესობა ნიშნავს „code security „შემოწმება“: აპლიკაციის გაშვებამდე საწყისი კოდის სკანირება დაუცველობების აღმოსაჩენად, მისი შესრულების გარეშე. ყოველი code security ამ პოსტში შემოწმება ეხება SAST კერძოდ, DAST-ისგან განსხვავებით, რომელიც გაშვებულ აპლიკაციას გარედან ამოწმებს.
შეუძლია თუ არა ერთ ინსტრუმენტს ერთდროულად კოდის ხარისხის შემოწმება და... code security შემოწმება?
დიახ. Xygeni კოდის ხარისხიანად გაშვებას უზრუნველყოფს code security ანალიზი ერთსა და იმავე სკანერსა და კონსოლში, ამიტომ ორივე ტიპის შემოწმებას ერთი პრიორიტეტიზაციის მოდელი აქვს, იმის ნაცვლად, რომ ორ ცალკეულ ინსტრუმენტში იყოს ორი ცალკეული შემოწმების დაგროვებით. თითოეული შემოწმების შედეგები კვლავ საკუთარ კლასიფიკაციას ატარებს (CWE უსაფრთხოებისთვის, სირთულის/შენარჩუნების მეტრიკა ხარისხისთვის).
რამდენად ხშირად უნდა ჩაატაროთ კოდის ხარისხის შემოწმება ან code security შემოწმება?
ორივე აუდიტი უნდა ტარდებოდეს უწყვეტად და არა ერთჯერადი აუდიტის სახით. standard ნიმუში არის სკანირება ყველაზე pull request CI-ში, guardrails ეს ფოკუსირება ახალ, შემოტანილ საკითხებზეა ორიენტირებული და არა მემკვიდრეობით მიღებულ სრულ დავალიანებაზე, ამიტომ გუნდები შეფასდებიან დამატებული ვალდებულებების მიხედვით და არა წლების განმავლობაში დაგროვილი ვალების მიხედვით.
