






თუ DevOps სამუშაო პროცესებში დაუცველობებს მართავთ, CWE-სა და CVE-ს შორის განსხვავების გაგება მხოლოდ თეორიული არ არის (ეს ეფექტური პრიორიტეტიზაციის საფუძველია. მხოლოდ 2025 წლის პირველ ნახევარში 23 000-ზე მეტი CVE გამოვლინდა), რაც წლიურად 16%-იან ზრდას წარმოადგენს და კატალოგირებულ სისუსტესა და აქტიურად ექსპლუატირებულ დაუცველობას შორის არსებული უფსკრული უფრო სწრაფად მცირდება, ვიდრე ოდესმე. ეს სახელმძღვანელო განმარტავს, თუ როგორ არის დაკავშირებული CWE და CVE, როგორ გეხმარებათ შეფასების სისტემები, როგორიცაა CVSS და EPSS, პრიორიტეტების დადგენაში და როგორ გამოიყენოთ ორივე თქვენს... pipeline იმის გამოსასწორებლად, რაც რეალურად მნიშვნელოვანია.
საფუძვლები: რა არის CWE და CVE?
რა არის CWE?
CWE (Common Weakness Enumeration) პროგრამული უზრუნველყოფის სისუსტეების სტრუქტურირებული სიაა - წარმოიდგინეთ ის, როგორც კოდირებისა და დიზაინის ხარვეზების კატალოგი. მართავს miter, CWE ხელს უწყობს ისეთი შაბლონების იდენტიფიცირებას, რომელთა უგულებელყოფის შემთხვევაში, შესაძლოა უსაფრთხოების დაუცველობები წარმოიშვას.
- მიზანი: შემუშავების დროს კოდის სუსტი მხარეების შეყვანის თავიდან აცილება.
- მაგალითი: CWE-89 ეხება SQL Injection-ს — დიზაინის ხარვეზს, რომელიც მონაცემთა ბაზის ექსპლოიტებს უხსნის კარს.
- აუდიტორია: ძირითადად დეველოპერები, უსაფრთხოების არქიტექტორები და ტრენერები.
რა არის CVE?
მეორე მხრივ, CVE (გავრცელებული დაუცველობები და ექსპოზიციები) ახდენს უკვე გამოყენებული პროგრამული უზრუნველყოფის სპეციფიკური დაუცველობის იდენტიფიცირებას. თითოეულ დაუცველობას ენიჭება უნიკალური CVE ID მარტივი თვალყურის დევნებისა და გამოსწორებისთვის.
- მიზანი: არსებული უსაფრთხოების პრობლემების მართვა და გამოსწორება.
- მაგალითი: CVE-2023-12345 შეიძლება აღწერდეს ბუფერული გადავსებას ფართოდ გამოყენებულ ბიბლიოთეკაში.
- აუდიტორია: DevOps ინჟინრები, SOC გუნდები და უსაფრთხოების ანალიტიკოსები.
CVE vs CWE: განსხვავების გაგება
CVE-სა და CWE-ს შორის დებატები ხშირად იმიტომ წარმოიშობა, რომ ისინი მჭიდრო კავშირშია, მაგრამ განსხვავებულ მიზანს ემსახურებიან. მიუხედავად იმისა, რომ CWE (საერთო სისუსტეების ჩამონათვალი) კოდის დიზაინის პოტენციურ ხარვეზებს აღწერს, CVE ფოკუსირებულია რეალურ სამყაროში გამოვლენილ კონკრეტულ დაუცველობებზე. საერთო სისუსტეების ჩამონათვალის და საერთო დაუცველობებისა და ექსპოზიციების გაგება ხელს უწყობს განვითარებასა და ოპერაციებს შორის არსებული ხარვეზის შევსებას, რაც უზრუნველყოფს როგორც პროაქტიული, ასევე რეაქტიული უსაფრთხოების ზომების არსებობას.
| CWE | CVE | |
|---|---|---|
| რა არის ეს | პროგრამული უზრუნველყოფის სისუსტის ტიპი | კონკრეტული დაუცველობის მაგალითი |
| შენარჩუნებულია მიერ | miter | MITRE / CVE ნუმერაციის ორგანოები |
| მიზანი | განვითარების დროს ხარვეზების თავიდან აცილება | ცნობილი დაუცველობების თვალყურის დევნება და გამოსწორება |
| მაგალითი | CWE-89: SQL ინექცია (სისუსტის ტიპი) | CVE-2021-44228: Log4Shell (კონკრეტული ექსპლოიტი) |
| აუდიტორია | დეველოპერები, არქიტექტორები, ტრენერები | DevOps, SOC გუნდები, უსაფრთხოების ანალიტიკოსები |
| ურთიერთობისათვის | ერთი CWE შეიძლება ათასობით CVE-ს ძირითადი მიზეზი იყოს | თითოეული CVE ერთ ძირითად CWE-ს უკავშირდება |
| როდის უნდა გამოიყენოთ | Shift-მარცხნივ, კოდის მიმოხილვები, SAST | პატჩების მართვა, SCA, ინციდენტზე რეაგირება |
ქულების დათვლის როლი: მნიშვნელოვანის პრიორიტეტულობის მინიჭება
სისუსტეების (CWE) ან დაუცველობის (CVE) იდენტიფიცირების შემდეგ, პრიორიტეტების განსაზღვრა შემდეგ გამოწვევად იქცევა. ინჟინრები ხშირად იყენებენ სხვადასხვა შეფასების სისტემებს, როგორიცაა CVSS და EPSS, მკაფიო გეგმის გარეშე. შესაბამისად, უმნიშვნელოვანესია იმის გაგება, თუ როგორ მუშაობს ეს ქულები.
CVSS ქულა
საერთო დაუცველობის შეფასების სისტემა (CVSS) აფასებს დაუცველობებს მათი სიმძიმის მიხედვით, ისეთი მეტრიკების გამოყენებით, როგორიცაა ექსპლუატაციის შესაძლებლობა და გავლენა. შედეგად, ქულები მერყეობს 0-დან (დაბალი რისკი) 10-მდე (კრიტიკული).
- Strength: საყოველთაოდ აღიარებული და დეტალური.
- სისუსტე: აკლია რეალურ დროში კონტექსტი, რაც ზედმეტ პრიორიტეტულობას იწვევს.
EPSS ქულა
ექსპლოიტის პროგნოზირების ქულების სისტემა (EPSS) პროგნოზირებს ექსპლუატაციის ალბათობას რეალურ სამყაროში, რაც დაგეხმარებათ ფოკუსირება მოახდინოთ იმ დაუცველობებზე, რომლებსაც, სავარაუდოდ, თავდამსხმელები გამოიყენებენ.
- Strength: კონტექსტის გათვალისწინებით და დინამიური.
- სისუსტე: ავსებს CVSS-ს, მაგრამ არ წარმოადგენს დამოუკიდებელ ჩანაცვლებას.
2026 წელს წამყვანი პლატფორმები აერთიანებენ CVSS-სა და EPSS-ს ხელმისაწვდომობის ანალიზთან ერთად, ფილტრავენ დასკვნებს არა მხოლოდ სიმძიმის ან ალბათობის მიხედვით, არამედ იმის მიხედვითაც, რეალურად გამოიძახეს თუ არა დაუცველი კოდი თქვენს აპლიკაციაში. ეს სამშრიანი მიდგომა ახლა ინდუსტრიის მთავარი მოთხოვნაა. standard დიდ კოდურ ბაზებში დაუცველობის ხმაურის შესამცირებლად.
CWE-ს CVE-სთან შესაბამისობაში მოყვანა
საერთო სისუსტის ჩამოთვლა ჩანაწერები ხშირად დაკავშირებულია CVE-ებთან, რაც ავსებს უფსკრულს პოტენციურ სისუსტეებსა და მათ რეალურ გამოვლინებებს შორის. მაგალითად:
- CWE-79 (XSS) → CVE-2023-56789 (XSS ექსპლოიტი ვებ აპლიკაციაში).
ამგვარად, CVE-სა და CWE-ს შორის ურთიერთობის გაგება ინჟინრებს საშუალებას აძლევს, დაადგინონ დაუცველობების ძირეული მიზეზები და დანერგონ დიზაინის უკეთესი დამცავი ზომები.
იპოვეთ CWE და CVE მართვის სწორი ინსტრუმენტები
1. CWE კატალოგებისა და ინსტრუმენტების შესწავლა
CWE კატალოგი პროგრამული უზრუნველყოფის სისუსტეების სტრუქტურირებული სიაა. გარდა ამისა, ის ფასდაუდებელია განვითარების ადრეულ ეტაპზე დაუცველობის თავიდან ასაცილებლად.
- ეწვიეთ CWE-ს საიტს: გამოიკვლიეთ CWE-ს სისუსტეები კატეგორიის ან თქვენი სტეკის შესაბამისობის მიხედვით.
- CWE-ს CVE-სთან შესაბამისობა: გამოიყენეთ MITRE-ის ინსტრუმენტები საერთო სისუსტეების კონკრეტულ CVE-ებთან დასაკავშირებლად, რითაც დიზაინის ხარვეზები ექსპლუატაციაში მყოფ დაუცველობებთან დააკავშირებთ.
Pro Tip: გამოიყენეთ CWE, როგორც საორიენტაციო ნიშანი კოდის მიმოხილვებისთვის ან დააკავშირეთ იგი CI/CD ინსტრუმენტები, როგორიცაა Xygeni, კოდირების ხარვეზების ავტომატური აღმოჩენისა და პრევენციისთვის.
2. CVE-ების ძიება და თვალყურის დევნება რეალურ დროში
CVE მონაცემთა ბაზები პროგრამულ უზრუნველყოფაში უკვე არსებულ დაუცველობებს აქვეყნებს, რაც მათ უფრო სწრაფ გამოსწორებას უზრუნველყოფს. გარდა ამისა, ამ პროცესის ავტომატიზაციას შეუძლია მნიშვნელოვანი დროის დაზოგვა.
- CVE-ების ძიება პროდუქტის ან გამყიდველის მიხედვით: გამოიყენეთ NVD CVE მონაცემთა ბაზა ცნობილი დაუცველობების აღმოსაჩენად.
- შეტყობინებების ავტომატიზაცია: ისეთი ინსტრუმენტები, როგორიცაა Xygeni, CVE თვალთვალს თქვენს სისტემაში აერთიანებს CI/CD pipelines, რაც უზრუნველყოფს კრიტიკული დაუცველობების შესახებ დაუყოვნებლივ გაფრთხილებებს.
როგორ მუშაობს Xygeni-ს პრიორიტეტიზაციის ძაბრები
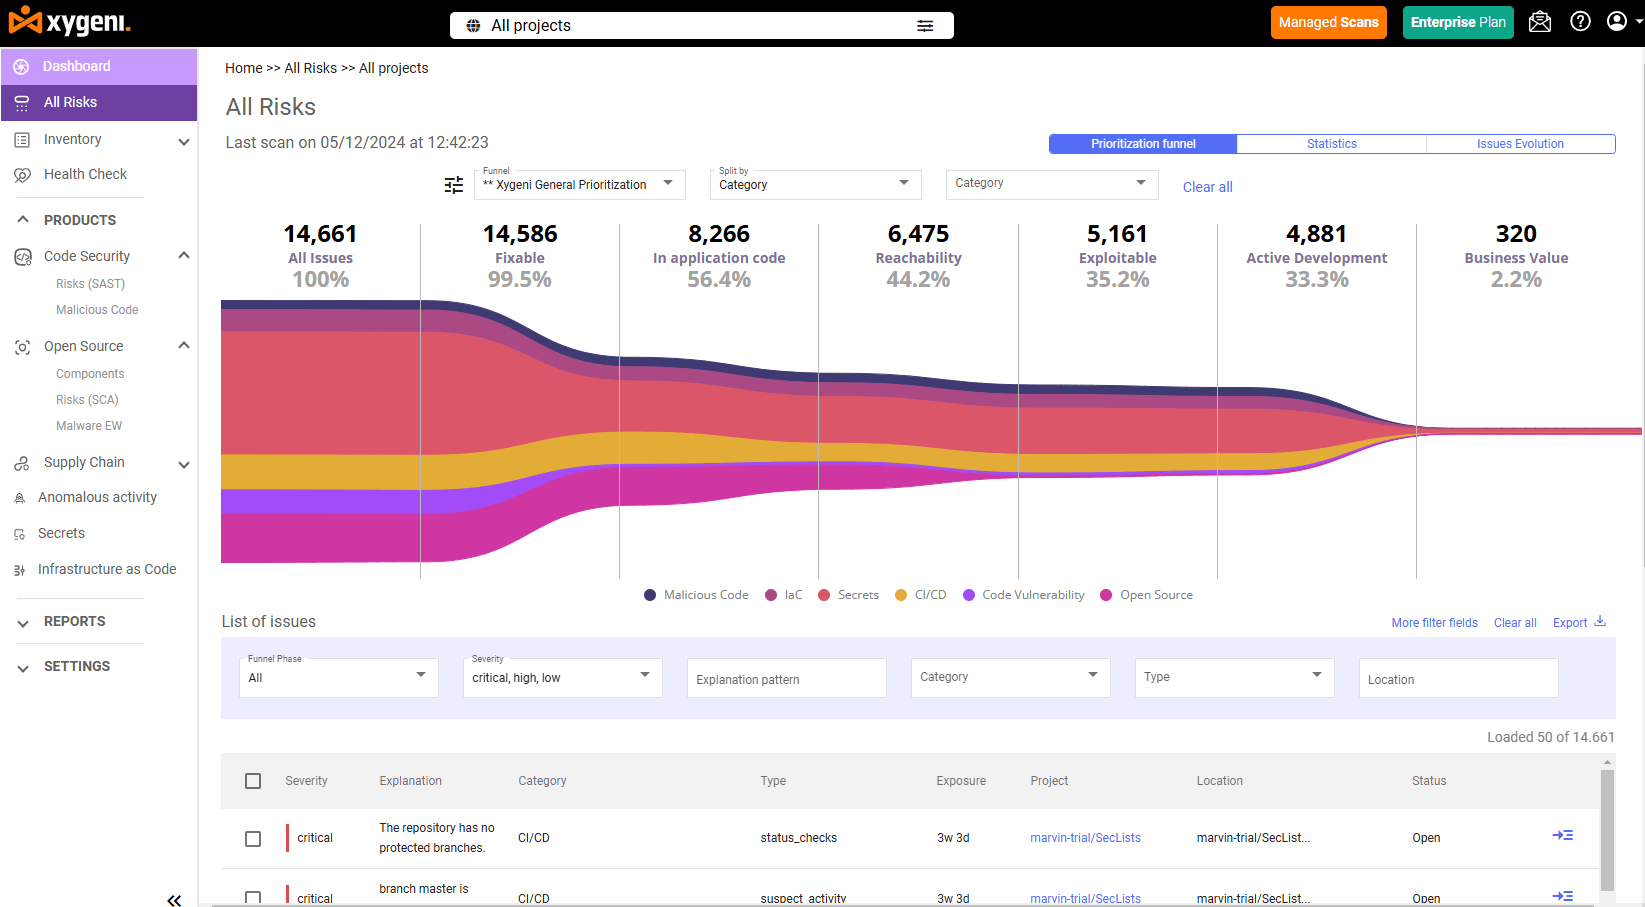
Xygeni ამარტივებს CVE-სა და CWE-ს მართვას პრიორიტეტიზაციის ძაბრების შეთავაზებით, რომლებიც თქვენს ძალისხმევას ქმედით რისკებზე ამახვილებს. საერთო სისუსტეების ჩამოთვლის ჩანაწერების CVE დაუცველობებთან ერთად ანალიზით, Xygeni უზრუნველყოფს, რომ თქვენი გუნდი ყველაზე მნიშვნელოვანის გამოსწორებაზე კონცენტრირდება.
ძირითადი თვისებები:
- მზა ძაბრები
Xygeni გთავაზობთ წინასწარ განსაზღვრულ ძაბრებს, როგორიცაა „Xygeni-ის პრიორიტეტიზაცია“ და „Xygeni-ის ხელმისაწვდომობა“.- მაგალითი: დაბალი პრიორიტეტის მქონე პრობლემების გაფილტვრა, 28,000 დაუცველობის შემცირება რამდენიმე ქმედით პრობლემამდე EPSS-ის, ხელმისაწვდომობის, ბიზნესზე ზემოქმედებისა და ინტერნეტთან კონტაქტის გაერთიანებით. Xygeni-ს ASPM პლატფორმა აკავშირებს CWE-სა და CVE-ს დასკვნებს SAST, SCA, DAST და მესამე მხარის სკანერები ერთ პრიორიტეტულ რისკების ხედში გააერთიანეთ, რათა თქვენმა გუნდმა გამოასწოროს მნიშვნელოვანი დაუცველობები და არა მხოლოდ ისინი, რომლებსაც CVSS-ის ყველაზე მაღალი ქულა აქვთ.
- გრანულარული კონტროლისთვის მორგებული ძაბრები
შექმენით თქვენი ორგანიზაციისთვის მორგებული ინდივიდუალური ძაბრები. მაგალითად:- ხელმისაწვდომობა: თქვენს აპლიკაციაში ნამდვილად გამოიძახეს დაუცველი კოდი?
- ექსპლუატაცია: რა არის დაუცველობის ექსპლუატაციის ალბათობა?
- ინტეგრირებული CWE და CVE კონტექსტი
- CWE-ს შეერთებები ხელს უწყობს ძირითადი მიზეზების იდენტიფიცირებას, როგორიცაა კოდირების სისუსტეები (მაგ., CWE-89: SQL Injection).
- CVE-ის ანალიზი, გამდიდრებული EPSS და CVSS ქულებით, პრიორიტეტს ანიჭებს დაუცველობებს რეალური რისკის საფუძველზე.
რატომ არის ეს მნიშვნელოვანი DevOps-ისა და უსაფრთხოების გუნდებისთვის
CVE-სა და CWE-ს შორის ურთიერთობის მართვა მხოლოდ დაუცველობების გამოსწორებას არ გულისხმობს - საქმე ეხება სწორი დაუცველობების გამოსწორებას. შესაბამისად, Xygeni-ს ინსტრუმენტები საშუალებას გაძლევთ:
- ფოკუსირება მოახდინეთ მიღწევად სისუსტეებზე საერთო სისუსტის ჩამოთვლა სია.
- CVE-ებს პრიორიტეტი მიანიჭეთ რეალურ სამყაროზე ზემოქმედების მიხედვით.
- შეათავსეთ შესწორებები ბიზნეს პრიორიტეტებთან.
გაამარტივეთ CVE და CWE მართვა დღესვე
CVE-სა და CWE-ს მასშტაბური მართვა იდენტიფიკატორების თვალყურის დევნებაზე მეტს ნიშნავს, ეს ნიშნავს სისუსტეების კორელაციას, რეალურ სამყაროში ექსპლუატაციის შეფასებას და თქვენს გარემოში რეალურად მნიშვნელოვანი საკითხების გამოსწორებას. Xygeni-ს ყველაფერი ერთში AppSec პლატფორმა კომბაინი SAST, SCA, ASPMდა ხელოვნური ინტელექტით მართული პრიორიტეტიზაცია დაუცველობის ხმაურის შესამცირებლად, რათა თქვენი გუნდი ნაკლებ დროს ხარჯავდეს ტრიაჟზე და მეტ დროს უსაფრთხო კოდის მიწოდებაზე.

კითხვა-პასუხი
რა განსხვავებაა CWE-სა და CVE-ს შორის?
CWE (საერთო სისუსტეების ჩამონათვალი) აღწერს პროგრამული უზრუნველყოფის სისუსტის ტიპს, დაუცველობების ძირეულ მიზეზთა კატეგორიას. CVE (საერთო დაუცველობები და ექსპოზიციები) განსაზღვრავს კონკრეტულ დაუცველობის ინსტანციას კონკრეტულ პროდუქტში. ერთი CWE შეიძლება იყოს ათასობით CVE-ს ძირეული მიზეზი.
რა არის CWE-სა და CVE-ს შედარების მაგალითი?
CWE-89 აღწერს SQL Injection-ს, როგორც სისუსტის ტიპს. CVE-2021-44228 (Log4Shell) Apache Log4j-ში სპეციფიკური ექსპლუატაციური დაუცველობაა. Log4Shell დაკავშირებულია CWE-ს ძირეულ მიზეზთან, მაგრამ ეს არის განსხვავებული, თვალყურისდევნებადი CVE საკუთარი პატჩითა და სიმძიმის ქულით.
რომელია უფრო მნიშვნელოვანი: CWE თუ CVE?
ორივე სხვადასხვა მიზანს ემსახურება და საუკეთესოდ ერთად მუშაობს. CWE-ები ხელს უწყობენ სისუსტეების თავიდან აცილებას შემუშავების დროს. CVE-ები ხელს უწყობენ ცნობილი დაუცველობების გამოსწორებას წარმოებაში. უსაფრთხოების მოწინავე პროგრამები იყენებენ CWE-ს კოდის განხილვის დროს და SAST სკანირება და CVE თვალყურის დევნება SCA და პატჩების მართვა.
რა არის CVSS და როგორ უკავშირდება ის CVE-ს?
CVSS (საერთო დაუცველობის შეფასების სისტემა) არის სიმძიმის შეფასების ჩარჩო, რომელიც გამოიყენება CVE-ების 0-დან 10-მდე შკალით შესაფასებლად. ის გვეხმარება პრიორიტეტულად განვსაზღვროთ, თუ რომელი CVE-ები უნდა გამოსწორდეს პირველ რიგში — თუმცა მას არ გააჩნია რეალურ დროში ექსპლუატაციის კონტექსტი, რის გამოც გუნდების უმეტესობა ახლა მას EPSS ქულებთან აერთიანებს.
რა არის EPSS და რატომ არის ის მნიშვნელოვანი?
EPSS (ექსპლუატაციის პროგნოზირების შეფასების სისტემა) პროგნოზირებს CVE-ს ექსპლუატაციის ალბათობას რეალურ სამყაროში მომდევნო 30 დღის განმავლობაში. CVSS-ის სიმძიმისა და ხელმისაწვდომობის ანალიზთან ერთად, EPSS ამჟამად ყველაზე ეფექტური გზაა დაუცველობის ხმაურის შესამცირებლად და გამოსწორების ფოკუსირებისთვის იმაზე, თუ რაზეა ორიენტირებული თავდამსხმელები რეალურად.
როგორ გვეხმარება Xygeni CWE-სა და CVE-ს მართვაში?
Xygeni-ის პრიორიტეტიზაციის ძაბრი აერთიანებს CVSS-ს, EPSS-ს, ხელმისაწვდომობას, ინტერნეტთან კონტაქტს და ბიზნესზე გავლენას, რათა ათასობით ნედლი CVE აღმოჩენა შეამციროს რამდენიმე ნამდვილად ქმედით რისკად. CWE-ს რუკები ძირეულ მიზეზებს ადგენს, რათა გუნდებმა შეძლონ ძირითადი სისუსტის გამოსწორება — არა მხოლოდ ცალკეული შემთხვევების შესწორება.
