





რადგან ფინანსური ინსტიტუტები სულ უფრო მეტად ეყრდნობიან ციფრულ ტექნოლოგიებს თავიანთი მომსახურების გასაწევად, მნიშვნელოვნად გაიზარდა კიბერშეტევების, შეფერხებებისა და ოპერაციული ჩავარდნების რისკი. ციფრული ოპერატიული მდგრადობის აქტი (DORA) ამ გამოწვევას თავისი ხუთი ძირითადი საყრდენით უმკლავდება, რაც უზრუნველყოფს, რომ ევროკავშირის მასშტაბით ფინანსურმა სუბიექტებმა შეინარჩუნონ ძლიერი ოპერაციული მდგრადობა. წინა პოსტებში ჩვენ განვიხილეთ DORA-ს მოთხოვნები საინფორმაციო-საკომუნიკაციო ტექნოლოგიების რისკების მართვის, ინციდენტების შესახებ ანგარიშგებისა და მესამე მხარის რისკების მართვის მიმართ. დღეს ჩვენ მესამე საყრდენზე ვამახვილებთ ყურადღებას: ციფრული ოპერაციული მდგრადობის ტესტირება.
ეს საყრდენი სასიცოცხლოდ მნიშვნელოვანია იმის უზრუნველსაყოფად, რომ ფინანსური სუბიექტები არა მხოლოდ რეაგირებენ ინციდენტებზე, არამედ აქტიურად ახორციელებენ ოპერაციული მდგრადობის ტესტირება სისუსტეების გამოვლენა მანამ, სანამ ისინი რეალურ შედეგებს გამოიღებენ.
რა არის ციფრული ოპერაციული მდგრადობის ტესტირება?
ციფრული ოპერაციული მდგრადობის ტესტირება DORA-ს მნიშვნელოვანი ნაწილია. ის მოითხოვს ფინანსური ინსტიტუტებისგან, რომ რეგულარულად შეამოწმონ თავიანთი საინფორმაციო და საკომუნიკაციო სისტემები. ეს ტესტები მოიცავს როგორც ძირითად შემოწმებებს, ასევე საფრთხეზე დაფუძნებულ შეღწევადობის ტესტირებას (TLPT). მიზანია იმ რისკების აღმოჩენა, რომლებმაც შეიძლება ხელი შეუშალონ ინსტიტუტს მნიშვნელოვანი სერვისების მიწოდებაში.
DORA-ს 25-ე მუხლი აცხადებს, რომ ტესტირების პროგრამები უნდა შეესაბამებოდეს დაწესებულების რისკის პროფილსა და ზომას. უფრო დიდმა დაწესებულებებმა უნდა მიიღონ უფრო მოწინავე ტესტირების სტრატეგიები. ეს მიდგომა ეხმარება დაწესებულებებს მინიმალური ზემოქმედებით აღმოაჩინონ, უპასუხონ და აღადგინონ დარღვევები.
ციფრული ოპერაციული მდგრადობის ტესტირების ძირითადი კომპონენტები
ტესტირების ძირითადი მოთხოვნები
DORA მოითხოვს ფინანსური ინსტიტუტებისგან რეგულარული საბაზისო ტესტების ჩატარებას. ეს ტესტები მოიცავს:
- დაუცველობის შეფასებები: შიდა და გარე სისტემებში სისუსტეების აღმოჩენა.
- ღია კოდის პროგრამული უზრუნველყოფის ანალიზიორგანიზაციის მიერ გამოყენებული მესამე მხარის კომპონენტების უსაფრთხოების უზრუნველყოფა.
- ქსელის უსაფრთხოების შეფასებებიქსელის დაყენებისას რისკების აღმოჩენა და გამოსწორება.
- სრული ტესტირებასუსტი წერტილების მოსაძებნად მთელი ოპერაციული პროცესის სიმულირება.
- ხარვეზების ანალიზი და ფიზიკური უსაფრთხოების მიმოხილვებიროგორც ფიზიკური, ასევე ციფრული უსაფრთხოების ზომების ეფექტურობის ტესტირება.
გაფართოებული ტესტირება: საფრთხეზე დაფუძნებული შეღწევადობის ტესტირება (TLPT)
უფრო დიდმა ინსტიტუტებმა უნდა განახორციელონ TLPT, რომელიც ახდენს რეალური კიბერშეტევების სიმულირებას. TLPT ერთ-ერთი საუკეთესო საშუალებაა იმ დაუცველობების აღმოსაჩენად, რომელთა გამოყენებაც თავდამსხმელებს შეუძლიათ. ეს ტესტირება სასიცოცხლოდ მნიშვნელოვანია იმ ინსტიტუტებისთვის, რომლებიც მართავენ ძირითად ფუნქციებს, როგორიცაა გადახდის სისტემები და საბანკო მომსახურება.
სცენარზე დაფუძნებული ტესტირება
სცენარებზე დაფუძნებული ტესტირება ამზადებს ინსტიტუტებს კონკრეტული საფრთხეებისთვის, როგორიცაა კიბერშეტევები ან ბუნებრივი კატასტროფები.sastის ახდენს რეალური სამყაროს მოვლენების სიმულირებას, რომლებმაც შეიძლება ხელი შეუშალოს ბიზნეს პროცესებს.
DORA-ს მოთხოვნებთან შესაბამისობა: ეტაპობრივი მიდგომა
ფინანსურმა სუბიექტებმა თავიანთი ციფრული ოპერაციული მდგრადობის ტესტირება DORA-ს სტანდარტებთან უნდა შეათავსონ. standardს. ეს პროცესი იწყება საბაზისო ტესტირებით და უფრო და უფრო რთულდება, რადგან ერთეული აძლიერებს თავის მდგრადობას.
რეგულარული, სტრუქტურირებული ტესტირებაDORA მოითხოვს დაწესებულებების მიერ მათი საინფორმაციო და საკომუნიკაციო ტექნოლოგიების ინფრასტრუქტურის რეგულარული ტესტირებას. ეს ტესტები უზრუნველყოფს, რომ როგორც სისტემები, ასევე მათი მმართველი პერსონალი მზად იყოს პოტენციური რისკებისთვის.
მორგებული ტესტირების პროგრამებიინსტიტუტებმა უნდა შექმნან მორგებული ტესტირების სტრატეგიები. მცირე დაწესებულებებს შეიძლება მხოლოდ საბაზისო ტესტირება დასჭირდეთ. კრიტიკული ოპერაციები საფრთხეზე ორიენტირებულ ტესტირებას მოითხოვს.
უწყვეტი გაუმჯობესებაინსტიტუტებმა უნდა გადახედონ ტესტირების შედეგებს და იპოვონ გაუმჯობესების სფეროები. ეს პროცესი ინარჩუნებს მათ სისტემებს სიმტკიცეს და ეხმარება მათ ახალ საფრთხეებთან ადაპტაციაში.
როგორ აუმჯობესებს Xygeni ციფრული ოპერაციული მდგრადობის ტესტირებას
Xygeni-ში ჩვენ ვიცით, რომ DORA-ს მდგრადობის ტესტირების მოთხოვნების დაკმაყოფილება საბაზისო სკანირებაზე მეტს მოითხოვს. ჩვენი პლატფორმა გთავაზობთ როგორც საბაზისო, ასევე გაფართოებული ტესტირებისთვის შექმნილ ინსტრუმენტებს.
საიდუმლოებების აღმოჩენაXygeni დაგეხმარებათ მყარი კოდირებული საიდუმლოებების, როგორიცაა პაროლები და API ტოკენები, პოვნაში, რათა თავიდან აიცილოთ არაავტორიზებული წვდომის შესაძლებლობა.
ინფრასტრუქტურა, როგორც კოდი (IaC) ანალიზიჩვენი ინსტრუმენტები ამოწმებს თქვენი ინფრასტრუქტურის კონფიგურაციებს უსაფრთხოების ხარვეზებზე. ეს უზრუნველყოფს სისტემების უსაფრთხოებას მდგრადობის ტესტირების დროს.
მავნე კოდის აღმოჩენა: Xygeni სკანირებს პროგრამულ უზრუნველყოფას მავნე კოდის აღმოსაჩენად, რაც აუცილებელია „უკანა კარებისა“ და მონაცემთა გაჟონვისგან დასაცავად.
CI/CD Pipeline Securityჩვენ თქვენს უსაფრთხოების შემოწმებებს ვაერთიანებთ CI/CD სამუშაო პროცესები, რაც უზრუნველყოფს უსაფრთხოებას თქვენი პროგრამული უზრუნველყოფის მიწოდების მთელი პერიოდის განმავლობაში.
გსურთ მეტი გაიგოთ DORA-ს მდგრადობის ტესტირების შესახებ?
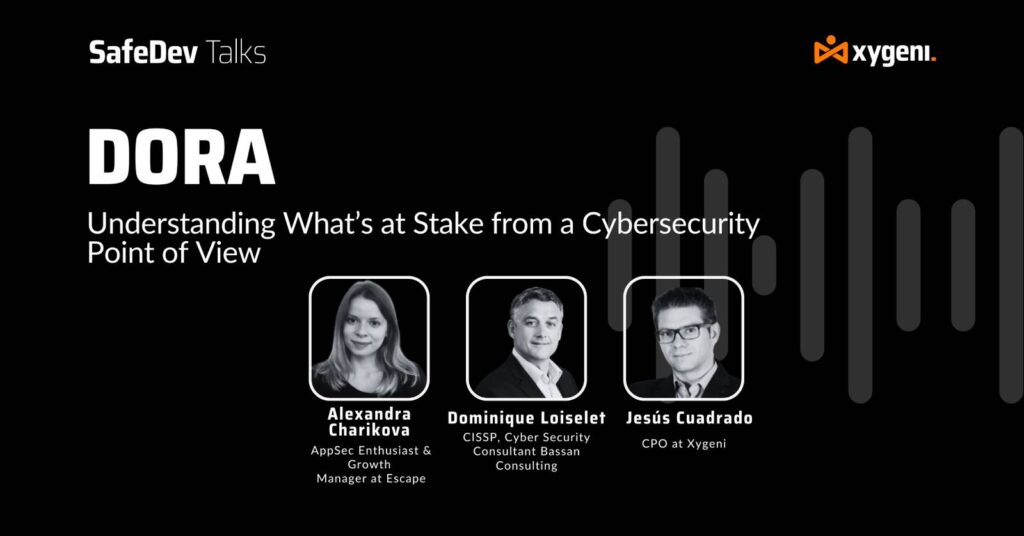
უყურეთ ჩვენს SafeDev Talk-ის ეპიზოდს DORA-ს შესაბამისობა, რომ მეტი გაიგოთ R-ის შესახებელასტიურობის ტესტირება და სხვა რეგულაციები, რომლებიც გავლენას ახდენს ევროკავშირზე!
პროაქტიული ტესტირების მეშვეობით, ახალი საფრთხეების წინაშე დგომა
ფინანსური ინსტიტუტები კიბერშეტევების მთავარი სამიზნეები არიან. რეგულარული მდგრადობის ტესტირება კრიტიკულად მნიშვნელოვანია წინსვლისთვის. პროაქტიული ოპერაციული მდგრადობის ტესტირება ეხმარება ინსტიტუტებს დაუცველობის პოვნასა და გამოსწორებაში, სანამ ისინი საშიშად იქცევიან.
Xygeni-ს პროაქტიული ინსტრუმენტები ფინანსურ ინსტიტუტებს საშუალებას აძლევს, დააკმაყოფილონ DORA-ს მდგრადობის ტესტირება. standardს. შეტყობინებების ავტომატიზაციითა და უწყვეტი მონიტორინგით, დაწესებულებებს შეუძლიათ სწრაფად აღმოაჩინონ და მოაგვარონ საფრთხეები. ეს უზრუნველყოფს უსაფრთხო ოპერაციებს.
გააძლიერეთ თქვენი ციფრული ოპერაციული მდგრადობა
DORA-ს მესამე საყრდენი - ციფრული ოპერაციული მდგრადობის ტესტირება - მზადყოფნაზეა ორიენტირებული. რეგულარული ტესტირება, რომელიც თითოეული დაწესებულების საჭიროებებზეა მორგებული, ოპერაციული მდგრადობის შენარჩუნების გასაღებია. თქვენი ტესტირების DORA-ს სტანდარტებთან შესაბამისობაში მოყვანით standardდა Xygeni-ს მძლავრი ტესტირების ინსტრუმენტების გამოყენებით, თქვენს დაწესებულებას შეუძლია დაიცვას თავისი სისტემები განვითარებადი საფრთხეებისგან.
დარჩით ჩვენთან, სანამ DORA-ს ბოლო სვეტს შევისწავლით. ქსიგენი აქ არის, რათა დაგეხმაროთ სრული შესაბამისობისა და გაძლიერებული მდგრადობის მიღწევაში.