






DevOps ინსტრუმენტების სწრაფად განვითარებად სამყაროში სიჩქარე და ეფექტურობა კრიტიკულად მნიშვნელოვანია. თუმცა, DevOps უსაფრთხოების ინსტრუმენტების სათანადოდ დაცვის გარეშე, მთელი განვითარების პროცესი შეიძლება სერიოზული რისკების წინაშე აღმოჩნდეს. DevOps-სა და უსაფრთხოებაზე ფოკუსირებით, გუნდები უზრუნველყოფენ, რომ მათი ინსტრუმენტები და სამუშაო პროცესები საიმედო და დაცული იყოს. გარდა ამისა, ორგანიზაციები DevSecOps უსაფრთხოების მოწინავე ინსტრუმენტებს იყენებენ, ამ ინსტრუმენტების კონფიგურაცია და მონიტორინგი კიდევ უფრო მნიშვნელოვანი ხდება. ეს ინსტრუმენტები არა მხოლოდ... უწყვეტი ინტეგრაცია (CI) და უწყვეტი მიწოდება (CD) არამედ განვითარების დაცვაც pipeline დაუცველობისგან.
ფილიალების დაცვა DevOps-სა და უსაფრთხოებაში: კოდის ბაზის დაცვა
DevOps-ისა და უსაფრთხოების გაძლიერების ერთ-ერთი ყველაზე ეფექტური გზა ფილიალების დაცვის დანერგვაა. ეს ფუნქცია იცავს კრიტიკულ ფილიალებს არაავტორიზებული ან მავნე ცვლილებებისგან. მაგალითად, ფილიალების დაცვის ამოქმედება ხელს უშლის თავდამსხმელებს თქვენს კოდის ბაზაში დაუცველობების შეყვანაში. ამ დაცვის გასაძლიერებლად:
- კოდის აღსრულების მიმოხილვები: ყოველი ცვლილებისთვის საჭიროა მკაცრი მიმოხილვები დაუცველობების აღმოსაჩენად და კოდირების შესანარჩუნებლად standards.
- ძალისმიერი ბიძგების თავიდან აცილებაბლოკის ძალა უბიძგებს შესანარჩუნებლად commit ისტორია და ცვლილებების მკაფიო, თვალსაჩინო ჩანაწერის შენარჩუნება.
- დაამატეთ ავტომატური უსაფრთხოების შემოწმებებიუსაფრთხოების სკანირების ინტეგრირება pull requests შერწყმამდე რისკების იდენტიფიცირება.
თქვენი დაცვის საბოლოო სახელმძღვანელო CI/CD Pipeline
გაუსწარით თავდამსხმელებს ჩვენი ექსპერტის სახელმძღვანელოთი უსაფრთხოების რისკების იდენტიფიცირების, პრევენციისა და მათზე რეაგირების შესახებ. CI/CD pipelines!
DevOps უსაფრთხოების ინსტრუმენტების როლი CI ინსტრუმენტების გაფართოებაში
DevOps უსაფრთხოების ინსტრუმენტების მოქნილობა, როგორიცაა Jenkins და GitLab-ის უპირატესობა მდგომარეობს მათ გაფართოებაში დანამატების მეშვეობით. თუმცა, ამ გაფართოებამ შეიძლება სისტემები რისკების წინაშეც დააყენოს, თუ დანამატები მოძველებულია ან ცუდად არის მოვლილი. მაგალითად, გადაუჭრელი დაუცველობის მქონე დანამატმა შეიძლება თავდამსხმელებს თქვენს pipeline ან მავნე კოდის ინექცია.
შეუმოწმებელი დანამატების რისკები:
- მოძველებული ინსტრუმენტებიდროული განახლებების გარეშე მოდულებს შეიძლება გამორჩეთ კრიტიკული უსაფრთხოების პატჩები.
- სუსტი უსაფრთხოების შეფასებებიზოგიერთ დანამატს ინტეგრაციამდე არ აქვს სათანადო უსაფრთხოების შემოწმებები.
- შეუთავსებლობის საკითხები: დანამატებმა, რომლებიც არ შეესაბამება სისტემის ძირითად ნაწილს, შეიძლება გამოიწვიოს დაუცველობა.
- პატჩის შეფერხებებიპატჩების გამოყენების შეფერხებები ტოვებს ხარვეზებს, რომელთა გამოყენებაც თავდამსხმელებმა შეიძლება შეძლონ.
DevSecOps უსაფრთხოების ინსტრუმენტების დაცვის საუკეთესო პრაქტიკა
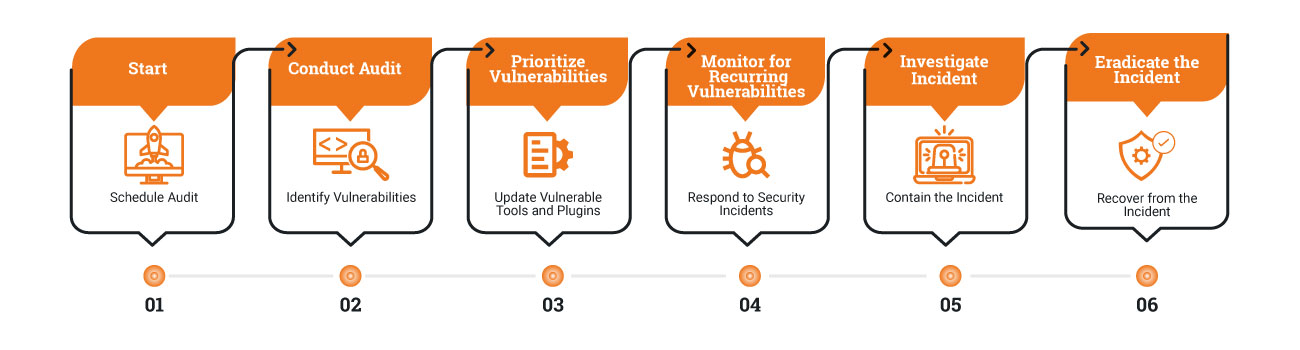
DevSecOps-ის უსაფრთხოების ინსტრუმენტების ეფექტური მართვა პროაქტიულ მიდგომას მოითხოვს. ამ ინსტრუმენტების თქვენს სისტემაში ინტეგრირებისას CI/CD pipelineუსაფრთხო საფუძვლის შესაქმნელად, დაიცავით შემდეგი პრაქტიკები:
- აირჩიეთ სანდო დანამატებიგამოიყენეთ აქტიურად მოვლილი პლაგინები, რომლებსაც საზოგადოებაში კარგი რეპუტაცია აქვთ.
- რეგულარული აუდიტის ჩატარებახშირად გადახედეთ თქვენს ინსტრუმენტებს დაუცველობის აღმოსაჩენად და დროულად განაახლეთ განახლებები.
- უსაფრთხოების სკანირების ინტეგრირებადაამატეთ ავტომატური დაუცველობის აღმოჩენა თქვენი ინსტრუმენტების უწყვეტი მონიტორინგისთვის.
პროაქტიული რისკის შერბილება
DevSecOps-ის უსაფრთხოების ინსტრუმენტების მოქნილობა როგორც ძლიერი მხარეა, ასევე პოტენციური დაუცველობა. ამიტომ, რისკების ეფექტურად მართვისთვის აუცილებელია პროაქტიული ნაბიჯების გადადგმა. აი, როგორ შეგიძლიათ ამის გაკეთება:
- რეგულარული კოდის მიმოხილვების ჩატარებადასაწყისისთვის, უსაფრთხო კოდირება პრიორიტეტად აქციეთ განვითარების ყველა ეტაპზე მიმოხილვების ინტეგრირებით. გარდა ამისა, დარწმუნდით, რომ დეველოპერები იყენებენ საუკეთესო პრაქტიკას დაუცველობის მინიმიზაციის მიზნით.
- ავტომატური სკანირების დანერგვაგარდა ამისა, გამოიყენეთ უსაფრთხოების სკანირება პროგრამული უზრუნველყოფის მთელი სასიცოცხლო ციკლის განმავლობაში. ეს საშუალებას გაძლევთ ადრეულ ეტაპზე აღმოაჩინოთ და მოაგვაროთ პრობლემები, რაც ამცირებს კრიტიკული დაუცველობების წარმოების პროცესში მოხვედრის ალბათობას.
- ფილიალების დაცვის გაძლიერებაგარდა ამისა, გამოიყენეთ პარამეტრები, რომლებიც ხელს უშლის თქვენს კოდის ბაზაში არაავტორიზებული ცვლილებების განხორციელებას. ეს არა მხოლოდ იცავს კრიტიკულ ფილიალებს, არამედ უზრუნველყოფს ანგარიშვალდებულებას და გამჭვირვალობას შემუშავების პროცესში.
- იყავი განახლებულიდა ბოლოს, მუდმივად განაახლეთ ინსტრუმენტები და დანამატები, რათა თავიდან აიცილოთ მათი ექსპლუატაცია ცნობილი დაუცველობების მეშვეობით. რეგულარული განახლებები უზრუნველყოფს, რომ თქვენი ინსტრუმენტები აღჭურვილი იყოს უახლესი უსაფრთხოების პატჩებითა და გაუმჯობესებებით.
ამ ნაბიჯების შესრულებით, თქვენ შეგიძლიათ შექმნათ უფრო უსაფრთხო და მდგრადი DevOps გარემო. გარდა ამისა, ამ ზომების განხორციელება ხელს უწყობს რისკების შემცირებას და ამავდროულად ინარჩუნებს მოქნილობასა და ეფექტურობას, რომელსაც DevOps გუნდები აფასებენ.
თანამშრომლობითი DevOps-ისა და უსაფრთხოების საზოგადოების შექმნა
DevOps-ისა და უსაფრთხოების გაუმჯობესება მოითხოვს მუდმივ სწავლას და თანამშრომლობას. სწორედ ამიტომ, ცოდნისა და გამოცდილების გაზიარება ფასდაუდებელი ხდება. აქ მოცემულია რამდენიმე გზა, თუ როგორ შეგიძლიათ წვლილი შეიტანოთ და გაიზარდოთ:
- დაფიქრდით მიმდინარე პრაქტიკაზესაკმარისია თუ არა თქვენი ფილიალის დაცვის პარამეტრები? რეგულარულად ახლდება თუ არა თქვენი DevSecOps უსაფრთხოების ინსტრუმენტები? უპასუხეთ ამ კითხვებს გაუმჯობესების შესაძლებლობების დასადგენად.
- გაუზიარეთ თქვენი გამოცდილებაგაუზიარეთ თქვენი გამოწვევები და სტრატეგიები კოლეგებს, რათა წვლილი შეიტანოთ DevOps საზოგადოების კოლექტიური ცოდნის გაძლიერებაში.
- ჩაერთეთ სხვებთანშემოგვიერთდით ფორუმებსა და ონლაინ დისკუსიებში, რათა გაცვალოთ ინფორმაცია და ისწავლოთ სხვა პრაქტიკოსებისგან.
აღმოაჩინეთ საზოგადოებაზე ორიენტირებული დისკუსიები და რესურსები ბმულზე DevOps ჩატი.
DevOps-ის უსაფრთხოების ინსტრუმენტების უსაფრთხოება მუდმივი პროცესია
DevOps-ის უსაფრთხოების ინსტრუმენტებისა და სამუშაო პროცესების დაცვა ერთჯერადი ძალისხმევა არ არის; ეს უწყვეტი პროცესია. აქ აღწერილი პრაქტიკის განხორციელებით, გუნდებს შეუძლიათ დაიცვან თავიანთი pipelineეფექტურობის შენარჩუნებით. გარდა ამისა, DevOps საზოგადოებასთან ურთიერთობა ყველას საშუალებას აძლევს გაუზიაროს საკუთარი შეხედულებები და გაზარდოს უსაფრთხოება. standardერთად არის
მოდით, ერთად ვიმუშაოთ, რათა უზრუნველვყოთ DevOps-ისა და უსაფრთხოების მომავლის სისწრაფე, უსაფრთხოება და მდგრადობა. გმადლობთ, რომ შემოგვიერთდით ამ მოგზაურობაში. გისურვებთ, რომ თქვენი DevOps გარემო ძლიერი და უსაფრთხო დარჩეს!

