






1. რას უნდა ნიშნავდეს სინამდვილეში „კიბერუსაფრთხოების პლატფორმა“
როდესაც ადამიანების უმეტესობა ესმის ტერმინს კიბერუსაფრთხოების პლატფორმაისინი დიდზე ფიქრობენ, enterprise ისეთი ინსტრუმენტები, როგორიცაა EDR, SIEM ან firewall-ები. მარტივად რომ ვთქვათ, კიბერუსაფრთხოების პლატფორმა არის ინტეგრირებული ინსტრუმენტების ნაკრები, რომლებიც ერთად მუშაობენ თქვენი სისტემების, მონაცემებისა და აპლიკაციების დასაცავად. თუმცა, გუნდების უმეტესობისთვის ეს დაცვა წყდება თქვენი კოდის გამოქვეყნებამდე. ეს ინსტრუმენტები ფოკუსირებულია მოწყობილობებზე, ქსელებსა და საბოლოო წერტილებზე და არა თქვენს მიერ შექმნილ რეალურ პროგრამულ უზრუნველყოფაზე. დეველოპერებისთვის ეს უზარმაზარ „ბრმა წერტილს“ ტოვებს.
სინამდვილეში, ნამდვილი ერთიანი კიბერუსაფრთხოების პლატფორმა უნდა დაიცვას თქვენი მთელი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი თავიდანვე commit საბოლოო საწარმოო განლაგებამდე. ეს ნიშნავს კოდის სკანირებას თქვენს IDE-ში ჩაწერისას, დამოკიდებულებების შემოწმებას, სანამ ისინი თქვენს საცავში მოხვდებიან და უსაფრთხო კონფიგურაციების აღსრულებას თქვენს ყველა მოწყობილობაზე. CI/CD სამუშაო პროცესები. ის შეუფერხებლად უნდა იყოს ინტეგრირებული თქვენს დეველოპერულ დასტთან, რათა უსაფრთხოება თქვენი ყოველდღიური სამუშაო პროცესის ნაწილი გახდეს და არა მეორეხარისხოვანი.
Xygeni-სთან ერთად, ზუსტად ამას იღებთ. ჩვენი კიბერუსაფრთხოების რისკების მართვის პლატფორმა კომბაინი SAST, SCA, საიდუმლოებების აღმოჩენა, CI/CD უსაფრთხოება, კონტეინერის სკანირება და ანომალიების აღმოჩენა ერთ ადგილას. თქვენ შეგიძლიათ კოდის სკანირება პირდაპირ თქვენი IDE-დან (VS კოდის ინტეგრაცია), რეალურ დროში ნახოთ დაუცველობები და გამოიყენოთ უსაფრთხო შესწორებები რედაქტორიდან გაუსვლელად. იქიდან, Xygeni-ს CI/CD guardrails ავტომატურად აღასრულეთ თქვენი პოლიტიკა, რათა დაუცველი კოდი არასოდეს მოხვდეს წარმოებაში.
მოკლედ, ა კიბერუსაფრთხოების მართვის პლატფორმა უნდა იყოს ერთზე მეტი dashboard შეტყობინებების. ეს უნდა იყოს ერთიანი საკონტროლო ცენტრი თქვენი კოდის დასაცავად, pipelineდა არტეფაქტები, სადაც არ უნდა ცხოვრობდნენ.
2. რატომ ტოვებს პლატფორმების უმეტესობა თქვენს კოდს ღიად
ბევრი ცნობილი ინსტრუმენტი საკუთარ თავს ბრენდირებს, როგორც კიბერუსაფრთხოების მართვის პლატფორმა, თუმცა, უფრო ახლოს დააკვირდით და დაინახავთ, რომ ისინი შექმნილია ოპერაციებისა და IT გუნდებისთვის და არა დეველოპერებისთვის. ისინი აკვირდებიან საბოლოო წერტილებს, ბლოკავენ საეჭვო ქსელურ ტრაფიკს და აგროვებენ ჟურნალებს. ეს ღირებულია, მაგრამ ხელს არ შეუშლის დაუცველი კოდის ან მავნე პროგრამებით ინფიცირებული დამოკიდებულებების შექმნასა და განლაგებას.
ის ღრუბლოვანი კომპიუტერული ტექნოლოგიების ფონდი (CNCF) იუწყება, რომ ორგანიზაციების 72% იყენებს ცხრა სხვადასხვა მონიტორინგის ინსტრუმენტს, ხოლო 20%-ზე მეტი 10–15-ს იყენებს. ეს ნიშნავს, რომ მეტი dashboards, მეტი დუბლირებული შეტყობინება და მეტი ბრმა წერტილი თავდამსხმელების გამოსაყენებლად.
აი, რა შუალედია:
- საბოლოო წერტილის ინსტრუმენტები ვერ ვხედავ თქვენს პირად რეპოზიტორებს, CI/CD pipelineს, ან IaC თარგები.
- ქსელის უსაფრთხოება თქვენს კოდში ვერ აფიქსირებს დაუცველ npm პაკეტს ან გაჟონილ API გასაღებს.
- ტრადიციული პატჩი არ ამოწმებს, გააფუჭებს თუ არა შესწორება თქვენს ბილდს.
თანამედროვე პირობებში, შეტევები მიზნად ისახავს პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლს (SDLC), სივრცე, სადაც ამ ინსტრუმენტებს ნულოვანი გავლენა აქვთ. საფრთხის შემქმნელები იმალებიან დამოკიდებულებებში, კონტეინერის სურათებსა და აწყობის სკრიპტებში და ელოდებიან იდეალურ მომენტს წარმოებაში ჩასართავად.
სწორედ ამიტომ შექმნა Xygeni-მ განსხვავებული სახის ერთიანი კიბერუსაფრთხოების პლატფორმა, რომელიც შექმნილია დეველოპერებისა და DevSecOps გუნდებისთვის. ჩვენ ვიწყებთ კოდის პირველი ხაზიდან, პირდაპირ ინტეგრირებით თქვენს IDE-ში, ვერსიის კონტროლსა და CI/CD pipelineს. დაუცველობები, არასწორი კონფიგურაციები და მავნე პროგრამები აღმოჩენილია მანამ, სანამ ისინი წარმოებაში მოხვდებიან.
ზოგადი სკანერებისგან განსხვავებით, ჩვენი კიბერუსაფრთხოების რისკების მართვის პლატფორმა მოიცავს გამოსწორების რისკის ფუნქციას. ის არა მხოლოდ გეუბნებათ, რომ უნდა განაახლოთ სისტემა, არამედ გირჩევთ ყველაზე უსაფრთხო განახლებას, აღნიშნავს ცვლილებებს და პროგნოზირებს გაშვების დროს ზემოქმედებას, რათა შეძლოთ პრობლემის გამოსწორება თავდაჯერებულად და არა ვარაუდების საფუძველზე.
3. პროგრამული უზრუნველყოფის ერთიანი კიბერუსაფრთხოების პლატფორმის აღზევება
DevSecOps გუნდების უმეტესობაში უსაფრთხოება ფრაგმენტულია. ერთი ინსტრუმენტი SAST, სხვა ამისთვის SCA, ცალკე საიდუმლოებების დეტექტორი, პლუს CI/CD pipeline შემოწმებები, კონტეინერის სკანერი და შესაძლოა შესაბამისობის პლატფორმა. მათი მართვა ნიშნავს გადართვას dashboards, ანგარიშების გაერთიანება და დუბლიკატი შეტყობინებების დევნა, დრო, რომლის დახარჯვაც უსაფრთხო კოდის გაგზავნაზე არ შეგიძლიათ.
A ერთიანი კიბერუსაფრთხოების პლატფორმა აღმოფხვრის ამ ქაოსს. Xygeni-ს დახმარებით თქვენ მიიღებთ:
- SAST, SCAდა საიდუმლოებების აღმოჩენა ერთ ადგილას.
- CI/CD guardrails სარისკო მშენებლობების დასაბლოკად.
- კონტეინერისა და რეესტრის სკანირება განლაგებამდე.
- ანომალიის აღმოჩენა საეჭვო საცავის ან pipeline ცვლილებები.
Gartner იუწყება, რომ ორგანიზაციების 75% აერთიანებს უსაფრთხოების ინსტრუმენტებს სირთულის შესამცირებლად და ხილვადობის გასაუმჯობესებლად. Xygeni ახორციელებს ამ კონსოლიდაციას სიღრმის დაკარგვის გარეშე, ყველა შესაძლებლობა შეესაბამება ან აღემატება წერტილოვან გადაწყვეტილებებს.
და ეს მხოლოდ აღმოჩენა არ არის. როგორც კიბერუსაფრთხოების რისკების მართვის პლატფორმა, ქსიგენი დასძენს:
- ხელოვნური ინტელექტით მართული ავტომატური აღდგენა SAST, SCA, და საიდუმლოებები.
- კონტექსტის გათვალისწინებით პრიორიტეტების განსაზღვრა, რათა პირველ რიგში გამოასწოროთ ის, რაც ნამდვილად ექსპლუატაციას ექვემდებარება.
- წესები, რომლებიც პირდაპირ თქვენს მიერ არის ამოქმედებული pipelines, დაუცველი კოდის გაგზავნამდე შეჩერება.
თქვენს IDE-ში რეალურ დროში მიღებული მონაცემებისა და პოლიტიკის ავტომატიზირებული აღსრულების წყალობით, უსაფრთხოება თქვენი სამუშაო პროცესის ნაწილი ხდება და არა ციკლის ბოლოს დასმული კიდევ ერთი ამოცანა.
რას უნდა მოიცავდეს კიბერუსაფრთხოების პლატფორმა
ყველა ინსტრუმენტი, რომელიც საკუთარ თავს უწოდებს, არ არის... კიბერუსაფრთხოების პლატფორმა შექმნილია პროგრამული უზრუნველყოფის გუნდებისთვის. თუ თქვენ ქმნით და აგზავნით კოდს, თქვენს პლატფორმას უნდა ჰქონდეს:
- საწყისი კოდის დაცვა: SAST აკრეფისას შეცდომების, დაუცველობების და დაუცველი კოდის ნიმუშების აღმოსაჩენად.
- დამოკიდებულების უსაფრთხოება: SCA რომელიც ამოწმებს ღია კოდის პაკეტებში ხელმისაწვდომობას, ექსპლუატაციას, ლიცენზირების რისკებს და მავნე პროგრამებსაც კი.
- საიდუმლოებების მართვა: გაჟონილი API გასაღებების, ტოკენების ან პაროლების აღმოჩენა და ხელოვნური ინტელექტით მართული ავტომატური გამოსწორება, სანამ ისინი მთავარ პორტს მოხვდებიან.
- CI/CD უსაფრთხოება: Guardrails რომლებიც ავტომატურად ასკანირებენ სამუშაო პროცესებს, ბლოკავენ სარისკო ნაბიჯებს და ახორციელებენ უსაფრთხო კონფიგურაციების ამოქმედებას.
- კონტეინერისა და რეესტრის სკანირება: განლაგებამდე აღმოაჩინეთ სურათებში დაუცველობები და არასწორი კონფიგურაციები.
- ანომალიის გამოვლენა: დააკვირდით საცავების უჩვეულო ცვლილებებს, pipelines, ან კონფიგურაციები, რომლებიც შეიძლება კომპრომეტირებაზე მიუთითებდეს.
- რემედიაციის რისკების მართვა: აირჩიეთ ყველაზე უსაფრთხო პატჩი, გადახედეთ მწყობრიდან გამოსულ ცვლილებებს და მოერიდეთ ახალი რისკების გაჩენას.
როდესაც ერთიანი კიბერუსაფრთხოების პლატფორმა მოიცავს ყველა ამ სფეროს და ინტეგრირდება თქვენი დეველოპერის სამუშაო პროცესთან, რაც ამცირებს დეველოპერებისთვის ხახუნს და საფრთხეებს წარმოებისგან იცავს.
რატომ ეს თემა
ძალიან ბევრი პროდუქტი საკუთარ თავს კიბერუსაფრთხოების მართვის პლატფორმას უწოდებს მხოლოდ იმიტომ, რომ ისინი რამდენიმე ერთობლიობას აერთიანებენ. dashboardერთად. მაგრამ თუ მათ არ შეუძლიათ თქვენს IDE-ში კოდის სკანირება, დამოკიდებულებებში ხელმისაწვდომი ექსპლოიტების აღმოჩენა, სარისკო შერწყმების დაბლოკვა CI/CDდა ავტომატურად გამოასწორებს პრობლემებს, ისინი ნამდვილად არ იცავენ თქვენს SDLC.
ნამდვილი ერთიანი კიბერუსაფრთხოების პლატფორმა უნდა უზრუნველყოფდეს ყოვლისმომცველ დაფარვას თქვენი შენელების გარეშე. ეს არის საბაზისო პრინციპი, რომელზეც Xygeni შევქმენით - ყველაფერი ერთ ადგილას, ავტომატიზირებული და თანამედროვე დეველოპერული გუნდების მუშაობის შესაბამისად მორგებული.
4. როგორ იცავს Xygeni თქვენს SDLC დასაწყისიდან დასრულებამდე
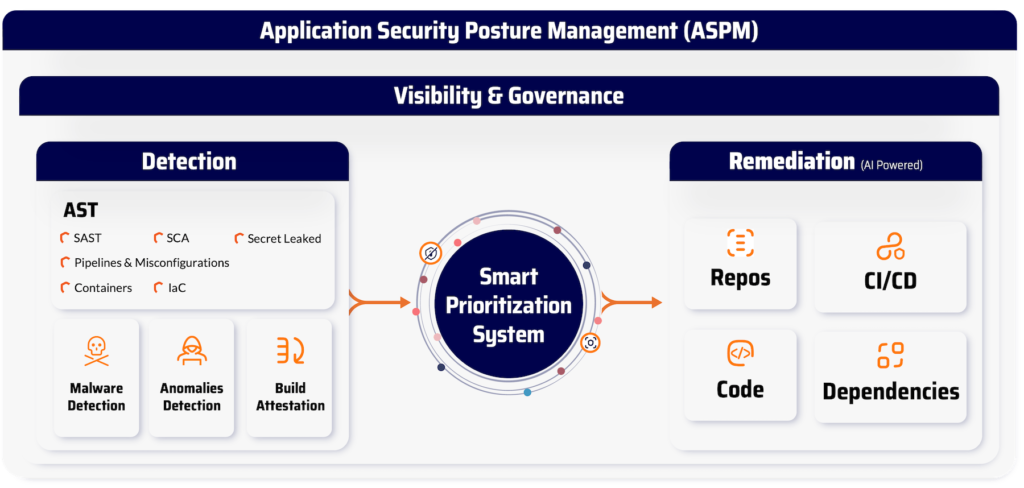
A კიბერუსაფრთხოების პლატფორმა ისეთივე ძლიერია, როგორც მიწა, რომელსაც ფარავს. Xygeni იცავს თქვენი პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის ყველა ფენას (SDLC), პირველივე დღიდან commit ბოლო წარმოების არტეფაქტამდე, თქვენი შენელების გარეშე.
აი, როგორ მუშაობს ჩვენი ერთიანი კიბერუსაფრთხოების პლატფორმა პრაქტიკაში:
- კოდის ბაზა: გაიქეცი SAST პირდაპირ თქვენი IDE-დან ან pipelineინექციის ხარვეზების, დაუცველი ლოგიკისა და კოდის უკანა კარების ადრეულ ეტაპზე აღმოსაჩენად. შერწყმამდე აღმოაჩინეთ და დაბლოკეთ მყარი კოდირებული საიდუმლოებები, დაბინდული დატვირთვები და თვით მორგებული მავნე პროგრამებიც კი.
- დამოკიდებულება: ღია კოდის ბიბლიოთეკების სკანირება SCA ეს CVE სიებს სცდება. Xygeni ამოწმებს ხელმისაწვდომობის, ექსპლუატაციისა და მავნე პროგრამების ინდიკატორებს, ამიტომ თქვენ მხოლოდ იმ რისკებზე მოქმედებთ, რომლებიც თქვენი კოდის ბაზისთვის მნიშვნელოვანია.
- CI/CD: დაიცავი შენი pipelineავტომატურით guardrails. არასწორად კონფიგურირებული სამუშაო პროცესების აღმოჩენა, საშიში pipeline ნაბიჯები და გამოვლენილი ავტორიზაციის მონაცემები, შემდეგ კი ავტომატურად დაბლოკავს სარისკო შერწყმებს ან აწყობებს.
- რეესტრიკონტეინერის სურათების სკანირება ლოკალურ Docker-ში, დისტანციურ რეესტრებსა და OCI ჰაბებში დაუცველობების, არასწორი კონფიგურაციებისა და პოლიტიკის დარღვევების აღმოსაჩენად. გენერირება და გადამოწმება. SBOMრათა დარჩეს NIST-ის, DORA-ს და მომხმარებლის მოთხოვნების შესაბამისობაში.
- SCM: რეალურ დროში აკონტროლეთ თქვენი წყაროს კონტროლი ანომალიების აღმოსაჩენად. Xygeni აფიქსირებს საეჭვო ტოტებს, ფაილის მოულოდნელ ცვლილებებს და უჩვეულო ცვლილებებს. commit აქტივობა, რომელიც გთავაზობთ სრულ აუდიტის კვალს თითოეული ქმედებისთვის.
რადგან ყველაფერი ერთში ხდება კიბერუსაფრთხოების მართვის პლატფორმა, თქვენ არ გჭირდებათ ექვსი ხელსაწყოს ერთად შეერთება. Xygeni-ს კონტროლი თავსებადია წამყვან ჩარჩოებთან, როგორიცაა NIST 800-53 მიწოდების ჯაჭვის უსაფრთხოებისა დაMITRE ATT&CK მატრიცა სამშენებლო გარემოს დასაცავად, CI/CD სისტემები და დეველოპერის საბოლოო წერტილები.
5. კიბერუსაფრთხოების რისკების მართვის პლატფორმა: გამოვლენის მიღმა
მართალია კიბერუსაფრთხოების რისკების მართვის პლატფორმა არ უნდა გიგზავნიდეთ მხოლოდ გაფრთხილებებს, ის უნდა დაგეხმაროთ სწორი პრობლემების სწორი თანმიმდევრობით გამოსწორებაში, თქვენი ბილდის დარღვევის გარეშე. სწორედ ამიტომ, Xygeni აერთიანებს კონტექსტის გათვალისწინებით პრიორიტეტულობის განსაზღვრას, ხელოვნური ინტელექტით მართულ ავტომატურ გამოსწორებას და გამოსწორების რისკების შეფასებას ერთ სამუშაო პროცესში.
კონტექსტის გათვალისწინებით პრიორიტეტიზაცია
ყველა დაუცველობა ერთნაირი დონის აქტუალურობას არ იმსახურებს.
ქსიგენი უყურებს ხელმისაწვდომობა (ნამდვილად გამოიყენება დაუცველი კოდის გზა?) და ექსპლუატაცია (არის თუ არა რაიმე მოქმედი ექსპლოიტი?) სანამ გადაწყვეტთ, თუ რამდენად კრიტიკულია ის.
- თუ ის ხელმისაწვდომია და გამოყენებადია → გამოასწორეთ ახლავე.
- თუ დაბალი რისკია → დაგეგმეთ მოგვიანებით და განაგრძეთ მიწოდება.
ეს მიდგომა ამცირებს ხმაურს და თქვენს დროს ყველაზე მნიშვნელოვან საკითხებზე ამახვილებს, ზუსტად იმაზე, რაც დაცვის ჯგუფების 73% ამბობენ, რომ მათ უჭირთ, შესაბამისად Cybereason-ის გამოსასყიდი პროგრამის კვლევა, სადაც სიფხიზლის დაღლილობა საფრთხეების გამოტოვებას იწვევს.
ხელოვნური ინტელექტით მართული ავტომატური აღდგენა SAST, SCAდა საიდუმლოებები
პრობლემის არსებობის შესახებ უბრალოდ გითხრათ, Xygeni დაგეხმარებათ მის გამოსწორებაში:
- SAST → გენერირებას უკეთებს უსაფრთხო კოდის ცვლილებებს პირდაპირ თქვენს IDE-ში, რათა მომენტალურად შეძლოთ დაუცველობების გამოსწორება.
- SCA → გთავაზობთ თქვენი პოლიტიკის საფუძველზე უსაფრთხო დამოკიდებულების განახლებებს, რაც თავიდან აგაცილებთ აწყობის დარღვევას.
- Secrets → ავტომატურად აუქმებს გამოვლენილ ავტორიზაციის მონაცემებს და ცვლის მათ Vault-ის ან KMS-ის მითითებებით.
თქვენ შეგიძლიათ გადახედოთ, დაამტკიცოთ და გააერთიანოთ უსაფრთხო შესწორებები წუთებში, თქვენი პროცესის შეფერხების გარეშე.
რემედიაციის რისკების მართვა
უახლესი პატჩი ყოველთვის ყველაზე უსაფრთხო არ არის.
Xygeni აჩვენებს ყველა განახლების ვარიანტს მკაფიოდ რისკის ქულა (დაბალი, საშუალო ან მაღალი), დაფუძნებული:
- დაუცველობა ექსპლუატაციადია თუ არა
- რომელი მეთოდები ან API-ები შეიცვალა ან წაიშალა
- რომელ ფაილებსა და გაშვების დროს ქცევაზე იმოქმედებს ეს
გაერთიანებამდე შეგიძლიათ წინასწარ დაათვალიეროთ გავლენა, თავიდან აიცილოთ ცვლილებების შეფერხება და შეინარჩუნოთ თქვენი pipeline შეუფერხებლად გარბის.
პრიორიტეტულობის, ხელოვნური ინტელექტით მართული ავტომატური გამოსწორებისა და რისკის გათვალისწინებით შექმნილი პატჩების კომბინაციით, Xygeni უზრუნველყოფს: ერთიანი კიბერუსაფრთხოების პლატფორმა DevSecOps გუნდებს სჭირდებათ ისეთი, რომელიც აღმოჩენას მოქმედებად აქცევს თქვენი მუშაობის შენელების გარეშე.
საბოლოო დასკვნა: ერთი პლატფორმა, სრული დაფარვა
არჩევის უფლება კიბერუსაფრთხოების პლატფორმა საქმე მხოლოდ ფუნქციების ველების მონიშვნაში არ არის, საქმე თქვენი კოდის, დამოკიდებულებების და სხვა ფუნქციების ცოდნაშია. pipelineისინი პირველივე დღიდან არიან დაცულები.
Xygeni-სთან ერთად თქვენ მიიღებთ ერთიანი კიბერუსაფრთხოების პლატფორმა რომელიც უზრუნველყოფს თქვენი პროგრამული უზრუნველყოფის შემუშავების მთელ სასიცოცხლო ციკლს (SDLC) თქვენი შენელების გარეშე. -დან SAST, SCAდა საიდუმლოებების აღმოჩენა CI/CD guardrails, კონტეინერის სკანირება და ანომალიების აღმოჩენა, ყველაფერი ერთად მუშაობს ერთ ადგილას.
ჩვენი მიდგომა აღმოჩენის მიღმაა. Xygeni ასევე კიბერუსაფრთხოების რისკების მართვის პლატფორმა, კონტექსტის გათვალისწინებით პრიორიტეტების განსაზღვრით, ხელოვნური ინტელექტით მართული ავტომატური გამოსწორებით და გამოსწორების რისკების შეფასებით. თქვენ ასწორებთ სწორ პრობლემებს, სწორი თანმიმდევრობით, თქვენი ბილდის დაზიანების გარეშე. და რადგან ჩვენ პირდაპირ ინტეგრირდებით თქვენს IDE-ში და pipelines-ის წყალობით, თქვენ მიიღებთ უწყვეტ დაცვას, რომელიც ბუნებრივად ჯდება თქვენს სამუშაო პროცესში.
მოკლედ, Xygeni გთავაზობთ კიბერუსაფრთხოების მართვის პლატფორმა შექმნილია თანამედროვე DevSecOps გუნდებისთვის, რომლებსაც ყველა ვერსიაში სჭირდებათ სიჩქარე, უსაფრთხოება და თავდაჯერებულობა.

