





სარჩევი
გაეცანით DevOps-დან DevSecOps-მდე გზას და გააანალიზეთ, თუ როგორ განვითარდნენ უსაფრთხოების გუნდები ამ დინამიური ლანდშაფტის გამოწვევებთან გასამკლავებლად. ჩვენ ჩავუღრმავდებით ძირითად პრინციპებს, პრაქტიკასა და ტექნოლოგიებს, რომლებიც ორგანიზაციებს საშუალებას აძლევს შექმნან უსაფრთხო, მდგრადი და საიმედო პროგრამული სისტემები.
DevOps-ის ერა
DevOps გაჩნდა, როგორც კოლექტიური პასუხი გაუმჯობესებული თანამშრომლობისა და... განვითარებისა და ოპერაციების გუნდებს შორის კომუნიკაცია პროგრამული უზრუნველყოფის ინდუსტრიაში.
DevOps არის განვითარებისა და ოპერაციების შერწყმა - რევოლუციური მიდგომა პროგრამული უზრუნველყოფის შემუშავებისა და IT ოპერაციების მიმართ, რომელიც ხელს უწყობს თანამშრომლობას, ეფექტურობას და უწყვეტ გაუმჯობესებას ორგანიზაციებში.
DevOps მოძრაობა ჩვეულებრივ ასოცირდება მის დაწყებასთან 2009 წელს, რაც აღინიშნა პატრიკ დებუას მიერ გააზრებულად ორგანიზებული პირველი კონფერენციით „DevOpsDays“. ამ ღონისძიებამ წარმატებით შეკრიბა როგორც განვითარების, ასევე ოპერაციების სფეროს პროფესიონალები, რამაც მათ პლატფორმა მისცა, რათა ჩაერთოთ დისკუსიებში მათი გამოწვევების გარშემო და ერთობლივად შეეთავაზებინათ გადაწყვეტილებები თავიანთ სფეროებში. მან მნიშვნელოვანი როლი ითამაშა DevOps პრინციპების საწყის ფორმალიზებაში. ამ გადამწყვეტი მომენტიდან მოყოლებული, DevOps-მა ფართო გავრცელება ჰპოვა ორგანიზაციებში, რაც განპირობებული იყო მისი შესანიშნავი უნარით, დააჩქაროს მაღალი ხარისხის პროგრამული უზრუნველყოფის მიწოდება, სწრაფად და მოქნილად რეაგირება მოახდინოს ბაზრის მოთხოვნებზე და მნიშვნელოვნად გააუმჯობესოს ბიზნესის საერთო მუშაობა. თუმცა, მალე მეტი საჭირო გახდა - ვნახოთ, როგორ გადავიდა DevOps-დან DevSecOps-მდე.
DevSecOps არის საბოლოო სტრატეგია, რომელიც მოიცავს უსაფრთხოების პროცესებსა და საუკეთესო პრაქტიკას, რათა პროგრამული უზრუნველყოფის შემუშავების მთელი სასიცოცხლო ციკლი უფრო უსაფრთხო და მდგრადი გახდეს. DevSecOps ეხმარება კომპანიებს უზრუნველყონ თავიანთი პროდუქტების უსაფრთხოება და მოიპოვონ კლიენტების ნდობა.
ქსიგენი Tweet
DevSecOps-ის გაჩენა
ბოლო წლებში საფრთხეებისა და კიბერშეტევების გაჩენამ უსაფრთხოების შეშფოთება გაამწვავა.
DevSecOps შედარებით ახალი კონცეფციაა, რომელიც DevOps პროცესში უსაფრთხოების ინტეგრაციის მზარდი საჭიროების საპასუხოდ გაჩნდა. DevOps-ის მსგავსად, ის საზოგადოებაზე ორიენტირებული მიდგომის სახით განვითარდა. მის განვითარებაში ბევრმა პრაქტიკოსმა, უსაფრთხოების ექსპერტმა და DevOps პროფესიონალმა შეიტანა წვლილი საკუთარი გამოცდილების, საუკეთესო პრაქტიკისა და DevOps პროცესებში უსაფრთხოების ინტეგრაციის სირთულეების გაზიარებით.
ტერმინი „DevSecOps“ თავისთავად არის „განვითარების“, „უსაფრთხოების“ და „ოპერაციების“ ნაზავი. ხაზს უსვამს ამ ტრადიციულად ცალკეული დომენების გაერთიანების მნიშვნელობას. DevSecOps წარმოადგენს პარადიგმის ცვლილებას, სადაც უსაფრთხოება აღარ არის იზოლირებული ფაზა, არამედ განვითარების უწყვეტი და ინტეგრირებული ასპექტი. pipelineმის ზრდას რამდენიმე ფაქტორი შეუწყო ხელი, მათ შორის უსაფრთხოების გახმაურებული დარღვევები, მკაცრი შესაბამისობის მოთხოვნები და უსაფრთხოების კრიტიკული მნიშვნელობის შესახებ მზარდი ცნობიერება.
ტრადიციული უსაფრთხოების ჯგუფები ადრე „კარიბჭის მცველების“ როლს ასრულებდნენ, რაც უსაფრთხოების შემოწმების ჩასატარებლად განვითარების პროცესებს ანელებდა. თუმცა, DevSecOps-ის წყალობით, უსაფრთხოების ჯგუფები აღარ მოქმედებენ „კარიბჭის მცველების“ როლში, არამედ ხელს უწყობენ დეველოპერებს და თანამშრომლობენ მათთან, რათა უსაფრთხოების პრინციპები განვითარების სასიცოცხლო ციკლის ყველა ეტაპზე დანერგონ.
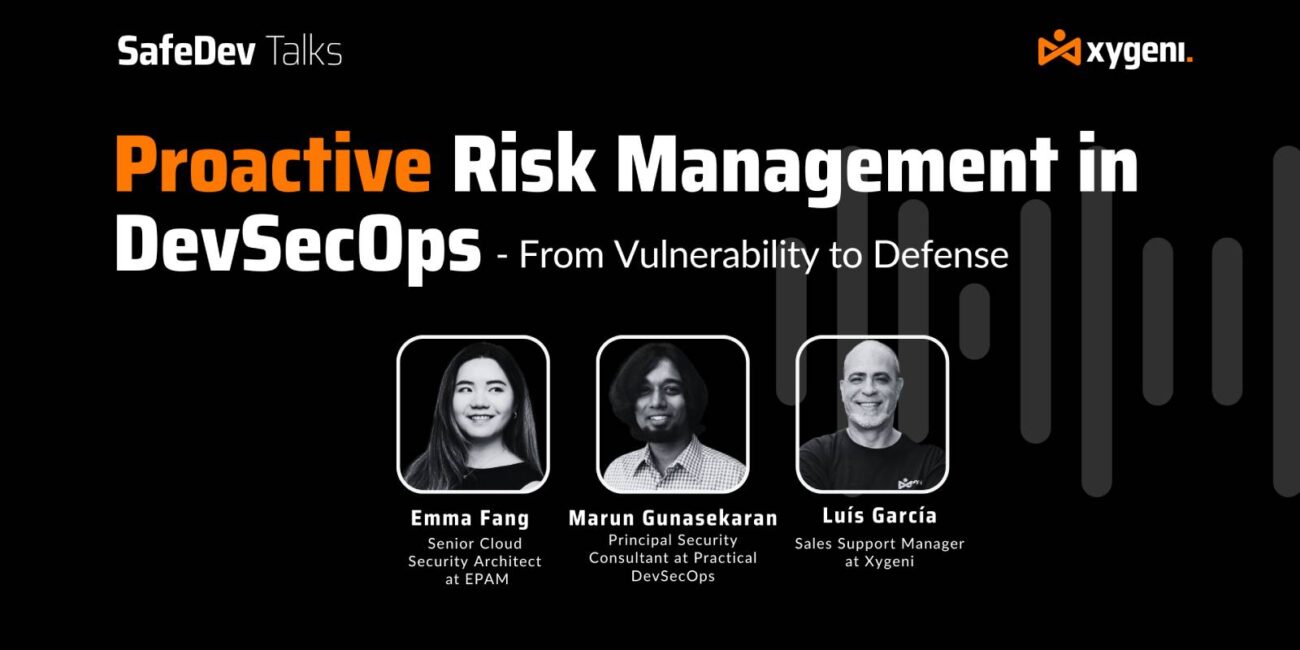
Watch ჩვენი SafeDev Talk და ისწავლეთ საუკეთესოებისგან!
უსაფრთხოების გუნდების ევოლუცია - DevOps-დან DevSecOps-მდე
DevSecOps-ის ეპოქაში უსაფრთხოების გუნდებმა ღრმა ტრანსფორმაცია განიცადეს. ისინი განვითარების პროცესის „კარიბჭიდან“ პარტნიორებად გადაიქცნენ. უსაფრთხოების ჩემპიონები ახლა განვითარების გუნდებში არსებობენ, რომლებიც უსაფრთხოებასა და განვითარებას შორის არსებულ უფსკრულს ავსებენ.
კარიბჭის მოდელიდან თანამშრომლობით, ხელშემწყობ როლზე გადასვლა გადამწყვეტია. უსაფრთხოების გუნდები ახლა მჭიდროდ თანამშრომლობენ დეველოპერებთან, რათა ასწავლონ, გააძლიერონ და უხელმძღვანელონ მათ უსაფრთხო კოდირების პრაქტიკაში. უსაფრთხოების მხარდამჭერი ინსტრუმენტები და ტექნოლოგიები შეუფერხებლად არის ინტეგრირებული უწყვეტ ინტეგრაციასა და უწყვეტ მიწოდებაში (CI/CD) pipeline, რაც უზრუნველყოფს, რომ უსაფრთხოება აღარ იქნება დაბრკოლება, არამედ პროცესის ბუნებრივი ნაწილი. და ასე გადავიდა DevOps-დან DevSecOps-ზე.
DevSecOps-ის ძირითადი პრაქტიკები
DevSecOps რამდენიმე ძირითადი პრაქტიკით ხასიათდება. ყველაზე გავრცელებულია:
DevSecOps-ში უსაფრთხოება კოდის მსგავსად განიხილება, ისევე როგორც პროგრამული უზრუნველყოფის შემუშავების პროცესის ნებისმიერი სხვა ნაწილი. უსაფრთხოების პოლიტიკა და კონფიგურაციები კოდშია განსაზღვრული, რაც ავტომატიზაციისა და რეპროდუცირების საშუალებას იძლევა. ეს პრაქტიკა უზრუნველყოფს, რომ უსაფრთხოება თანმიმდევრული და პროგნოზირებადი იყოს სხვადასხვა გარემოში.
უწყვეტი ინტეგრაცია და უწყვეტი მიწოდება (CI/CDუსაფრთხოება:
უსაფრთხოების შემოწმებები, როგორიცაა სტატიკური კოდის ანალიზი, დინამიური სკანირება და დაუცველობის შეფასებები, ინტეგრირებულია CI/CD pipelineეს უზრუნველყოფს კოდის უსაფრთხოების პრობლემების უწყვეტ ტესტირებას შემუშავების მთელი პროცესის განმავლობაში.
ინფრასტრუქტურა, როგორც კოდი (IaCუსაფრთხოება:
IaC security მოიცავს ინფრასტრუქტურის კონფიგურაციების უსაფრთხოების სკანირებას და შეფასებას, იმის უზრუნველყოფას, რომ ღრუბლოვანი რესურსები, კონტეინერები და სერვერის კონფიგურაციები თავისუფალი იყოს დაუცველობებისგან. ავტომატიზირებული ინსტრუმენტები ხელს უწყობს ინფრასტრუქტურის კომპონენტების უსაფრთხოების შენარჩუნებას.
კონტეინერის უსაფრთხოება:
კონტეინერები თანამედროვე პროგრამული უზრუნველყოფის შემუშავების განუყოფელ ნაწილად იქცა. DevSecOps-ის პრაქტიკა მოიცავს კონტეინერის სურათების დაცვას, კონტეინერის შიგთავსში დაუცველობის სკანირებას და წარმოების გარემოში კონტეინერების დასაცავად გაშვების დროს უსაფრთხოების კონტროლის დანერგვას.
უწყვეტი მონიტორინგი და ინციდენტებზე რეაგირება:
აპლიკაციებისა და ინფრასტრუქტურის უწყვეტი მონიტორინგი ხელს უწყობს უსაფრთხოების ინციდენტების რეალურ დროში აღმოჩენას და მათზე რეაგირებას. უსაფრთხოების გუნდები იყენებენ მონიტორინგისა და ინციდენტებზე რეაგირების ინსტრუმენტებს უსაფრთხოების საფრთხეების დროულად იდენტიფიცირებისა და შემცირების მიზნით.
უსაფრთხოების ჩემპიონები:
უსაფრთხოების ჩემპიონები არიან დეველოპერების გუნდებში მყოფი პირები, რომლებიც გადიან დამატებით ტრენინგს უსაფრთხოების საკითხებში და მოქმედებენ როგორც უსაფრთხო კოდირების პრაქტიკის დამცველები. ისინი ხელს უწყობენ უსაფრთხოებისა და დეველოპერების გუნდებს შორის არსებული ხარვეზის აღმოფხვრას და უზრუნველყოფენ, რომ უსაფრთხოება ერთობლივი პასუხისმგებლობა იყოს.
Shift-მარცხნივ უსაფრთხოება:
Shift-მარცხნივ დაცვა უსაფრთხოების საკითხების შემუშავების პროცესში რაც შეიძლება ადრეულ ეტაპზე მოგვარებას უწყობს ხელს. ეს ნიშნავს, რომ უსაფრთხოების საკითხები ინტეგრირებულია დიზაინისა და დაგეგმვის ფაზებში, რაც უსაფრთხოების ხარვეზების უფრო სწრაფად იდენტიფიცირებისა და გამოსწორების საშუალებას იძლევა.
უსაფრთხოების ორკესტრირება და ავტომატიზაცია:
უსაფრთხოების ორკესტრირება და ავტომატიზაცია აუმჯობესებს უსაფრთხოების ამოცანებს და ინციდენტებზე რეაგირებას. სამუშაო პროცესები ავტომატიზირებულია, რაც ამცირებს ხელით ჩარევას და უზრუნველყოფს უსაფრთხოების ინციდენტებზე თანმიმდევრულ და სწრაფ რეაგირებას.
შესაბამისობა, როგორც კოდექსი:
შესაბამისობის მოთხოვნები კოდიფიცირებულია, რაც უზრუნველყოფს, რომ აპლიკაციები და ინფრასტრუქტურა შეესაბამებოდეს ინდუსტრიის სპეციფიკურ რეგულაციებს და standardეს მიდგომა ავტომატიზირებს შესაბამისობის შემოწმებებს და ეხმარება ორგანიზაციებს, დაიცვან საკანონმდებლო და ინდუსტრიული მოთხოვნები.
DevSecOps-ის უპირატესობები – უსაფრთხოების გუნდების ევოლუცია
DevOps-დან DevSecOps-ზე გადასვლის ერთ-ერთი მიზეზი მისი უპირატესობები იყო. DevSecOps-ის უპირატესობები შთამბეჭდავია. უსაფრთხოების თავიდანვე ინტეგრირებით, ორგანიზაციებს შეუძლიათ მნიშვნელოვნად შეამცირონ უსაფრთხოების დარღვევებისა და დაუცველობის რისკი. DevSecOps-ში უფრო სწრაფი განვითარების ციკლები ნიშნავს ბაზარზე გასვლის უფრო სწრაფ დროს, რაც ბიზნესებს კონკურენტულ უპირატესობას აძლევს. გარდა ამისა, DevSecOps ბუნებრივად შეესაბამება მარეგულირებელ და შესაბამისობის მოთხოვნებს, რაც უზრუნველყოფს, რომ ორგანიზაციები დარჩნენ იურიდიულ და ინდუსტრიულ ნორმებთან შესაბამისობაში. standardს. აქ მოცემულია ძირითადი უპირატესობები:
გაძლიერებული უსაფრთხოების პოზა:
DevSecOps განვითარების პროცესის ყველა ეტაპზე უსაფრთხოებას პრიორიტეტს ანიჭებს. უსაფრთხოების პრობლემების ადრეული და უწყვეტი მოგვარებით, ორგანიზაციებს შეუძლიათ მნიშვნელოვნად შეამცირონ დაუცველობისა და უსაფრთხოების დარღვევებისადმი მათი ზემოქმედება, რითაც გააძლიერებენ თავიანთ საერთო უსაფრთხოების პოზიციას.
მაღალი ხარისხის პროგრამული უზრუნველყოფის სწრაფი მიწოდება:
DevSecOps-ის პრაქტიკა ამარტივებს უსაფრთხოების შემოწმებებსა და კონტროლს, რაც უზრუნველყოფს მათ შეუფერხებლად ინტეგრირებას შემუშავებაში. pipelineეს ორგანიზაციებს საშუალებას აძლევს დააჩქარონ მაღალი ხარისხის პროგრამული უზრუნველყოფის გამოშვება, დააკმაყოფილონ ბაზრის მოთხოვნები და შეინარჩუნონ კონკურენტული უპირატესობა.
გაუმჯობესებული შესაბამისობა და მარეგულირებელი ნორმების შესაბამისობა:
DevSecOps ბუნებრივად შეესაბამება მარეგულირებელ მოთხოვნებსა და ინდუსტრიას standardშესაბამისობის შემოწმების ავტომატიზირებით და მათი შემუშავების პროცესში ინტეგრირებით, ორგანიზაციებს შეუძლიათ უზრუნველყონ, რომ მათი პროგრამული უზრუნველყოფა დარჩეს შესაბამისობაში და თავიდან აიცილონ პოტენციური სამართლებრივი ან მარეგულირებელი პრობლემები.
დაუცველობების ადრეული გამოვლენა და გამოსწორება:
უსაფრთხოების ავტომატიზირებული ტესტირების ინსტრუმენტები და უწყვეტი მონიტორინგი საშუალებას იძლევა კოდსა და ინფრასტრუქტურაში დაუცველობისა და სისუსტეების ადრეული იდენტიფიცირების. ეს ადრეული გამოვლენა საშუალებას იძლევა უფრო სწრაფი გამოსწორების, რაც ამცირებს უსაფრთხოების ინციდენტების რისკს.
თანამშრომლობა და ჯვარედინი ფუნქციური გუნდები:
DevSecOps ხელს უწყობს განვითარების, უსაფრთხოებისა და ოპერაციების გუნდებს შორის თანამშრომლობას. ეს თანამშრომლობითი გარემო ხელს უწყობს ცოდნის გაზიარებას და უსაფრთხოებისთვის საერთო პასუხისმგებლობის აღებას, რაც იწვევს უფრო ჰარმონიულ და ეფექტურ სამუშაო გარემოს.
რისკის შერბილება:
პროაქტიული უსაფრთხოების პრაქტიკის მეშვეობით, DevSecOps ეხმარება ორგანიზაციებს უსაფრთხოების რისკების იდენტიფიცირებასა და მათ მოგვარებაში, სანამ ისინი ძვირადღირებულ პრობლემებად იქცევიან. პრევენციული მიდგომის გამოყენებით, უსაფრთხოების ინციდენტებთან დაკავშირებული ფინანსური და რეპუტაციული რისკები მინიმუმამდეა დაყვანილი.
ეკონომია:
მიუხედავად იმისა, რომ DevSecOps-ის დანერგვას შეიძლება დასჭირდეს საწყისი ინვესტიცია ინსტრუმენტებსა და ტრენინგებში, გრძელვადიანი სარგებელი მოიცავს ხარჯების დაზოგვას. დაუცველობის ადრეული გამოვლენა და უსაფრთხოების ინციდენტების შემცირება ორგანიზაციებს დაზოგავს მნიშვნელოვან ხარჯებს, რომლებიც შეიძლება წარმოიშვას დარღვევების ან შეუსაბამობის აღმოფხვრისას.
მომხმარებლის ნდობისა და რეპუტაციის გაუმჯობესება:
უსაფრთხო პროგრამული უზრუნველყოფა და მონაცემთა დაცვა კრიტიკულად მნიშვნელოვანია მომხმარებლის ნდობის ჩამოყალიბებისა და შენარჩუნებისთვის. DevSecOps-ის პრაქტიკა ორგანიზაციებს ეხმარება დაიცვან თავიანთი მომხმარებლების მონაცემები, რაც, თავის მხრივ, აძლიერებს მათ რეპუტაციას და ხელს უწყობს მომხმარებლის ლოიალობას.
მოქნილობა და ინოვაცია:
DevSecOps ორგანიზაციებს საშუალებას აძლევს, მოერგონ ბაზრის ცვალებად პირობებს და უფრო სწრაფად დანერგონ ინოვაციები. უსაფრთხოების კონტროლის ავტომატიზაციით, განვითარების გუნდებს შეუძლიათ ფოკუსირება მოახდინონ ახალი ფუნქციებისა და ფუნქციონალურობის შექმნაზე, ინოვაციების ხელშეწყობასა და ბაზარზე ლიდერობის ხელშეწყობაზე.
მონაცემთა კონფიდენციალურობა და ეთიკური მოსაზრებები:
DevSecOps შეესაბამება მონაცემთა კონფიდენციალურობას და ეთიკურ მოსაზრებებს. ორგანიზაციები, რომლებიც პრიორიტეტს ანიჭებენ უსაფრთხოებას განვითარების პროცესში, ავლენენ... commitყურადღება გამახვილებულია მომხმარებლის მონაცემების დაცვასა და კონფიდენციალურობის პატივისცემაზე, რაც სულ უფრო მნიშვნელოვანი ხდება დღევანდელ ციფრულ გარემოში.
DevSecOps-ის გამოწვევები
ახლა თქვენ უკვე იცით, როგორ განვითარდა DevOps-დან DevSecOps-მდე. მიუხედავად იმისა, რომ DevSecOps-ს ბევრი უპირატესობა აქვს, მას თავისი გამოწვევებიც ახლავს თან. DevSecOps-ზე გადასვლა შეიძლება საკმაოდ შრომატევადი იყოს და ხშირად ორგანიზაციის შიგნით მნიშვნელოვან კულტურულ ცვლილებებს მოითხოვს. გარდა ამისა, უსაფრთხოების გუნდების ტრენინგი და კვალიფიკაციის ამაღლება აუცილებელია იმის უზრუნველსაყოფად, რომ ისინი კარგად იყვნენ აღჭურვილნი ცვალებად გარემოსთან გასამკლავებლად. ასევე მნიშვნელოვანია მარეგულირებელი და შესაბამისობის საკითხები, რადგან ორგანიზაციებმა უნდა დააბალანსონ მოქნილობა აუცილებელი მოთხოვნების დაკმაყოფილებასთან.
DevOps-დან DevSecOps-მდე გადასვლა წარმოადგენს უსაფრთხოების ბუნებრივ ევოლუციას პროგრამული უზრუნველყოფის შემუშავების მუდმივად ცვალებად სამყაროში. უსაფრთხოების შემუშავების პროცესის ცენტრში ჩასმით, ორგანიზაციებს შეუძლიათ გააძლიერონ თავიანთი დაცვა, უფრო სწრაფად მიაღწიონ შედეგებს და დარჩნენ ინდუსტრიის რეგულაციებთან შესაბამისობაში.
DevSecOps-ის განმარტება: DevSecOps არის საბოლოო სტრატეგია, რომელიც მოიცავს უსაფრთხოების პროცესებსა და საუკეთესო პრაქტიკას, რათა პროგრამული უზრუნველყოფის შემუშავების მთელი სასიცოცხლო ციკლი უფრო უსაფრთხო და მდგრადი გახდეს. DevSecOps ეხმარება კომპანიებს უზრუნველყონ თავიანთი პროდუქტების უსაფრთხოება და მოიპოვონ კლიენტების ნდობა.