






მავნე კოდი დღეს პროგრამული უზრუნველყოფის ჯგუფების წინაშე მდგარი ერთ-ერთი ყველაზე ფარული და დამაზიანებელი საფრთხეა. ის ყოველთვის ხმამაღლა არ შედის - ზოგჯერ ის ჩუმად იპარება თქვენს... pipeline ღია კოდის დამოკიდებულების ან არასწორად კონფიგურირებული CI დავალების მეშვეობით. ასე რომ, როგორ შეიძლება მავნე კოდმა ზიანი მიაყენოსდა ქვემოთ ჩამოთვლილთაგან რომელი შეიძლება მიუთითებდეს მავნე კოდის შეტევაზე? უფრო მნიშვნელოვანია, როგორ შეიძლება მავნე კოდმა ზიანი მიაყენოს სანამ წარმოებაში გავა?
ეს სახელმძღვანელო გაგაცნობთ რეალურ შემთხვევებს, გამაფრთხილებელ ნიშნებს და ჭკვიანურ შერბილების ტაქტიკას, რომელთა განხორციელებაც დღეს შეგიძლიათ.
Xygeni-ის ტერმინთა განმარტება
რა არის მავნე კოდი
კოდი, რომელიც განზრახ არის დაწერილი სისტემების, მონაცემების ან პროგრამული პროცესების დაზიანების, ექსპლუატაციის ან კომპრომეტირებისთვის — ხშირად ავტორიზაციის მოპარვით, „უკანა კარების“ შეყვანით ან აპლიკაციის ქცევის დარღვევით. მას შეუძლია დამალვა საწყის კოდში, მესამე მხარის პაკეტებში ან CI/CD pipelines.
როგორ შეიძლება მავნე კოდმა ზიანის მიყენება? რეალური მაგალითებით დეტალური ანალიზი
იმის გაგება, თუ როგორ შეიძლება მავნე კოდმა ზიანი მიაყენოს, უსაფრთხო პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შექმნის გასაღებია. დღევანდელ CI/CD ეკოსისტემებში, მავნე კოდს შეუძლია:
1. საიდუმლოებების ამოღება - როგორ იწვევს მავნე კოდი ავტორიზაციის მონაცემების გაჟონვას
Რა მოხდათავდამსხმელები იპარავენ მგრძნობიარე მონაცემებს — როგორიცაა API გასაღებები, ტოკენები ან პაროლები — რომლებიც ინახება კოდში, კონფიგურაციის ფაილებში ან შექმნის გარემოში.
რატომ არის საშიშიეს კარს უხსნის ღრუბლოვანი სერვისების ხელში ჩაგდების, მონაცემთა ბაზაზე წვდომისა და მიწოდების ჯაჭვის კომპრომეტირებისთვის.
რეალური საქმე: ჯარკასთილერი PyPI პაკეტებში შემავალი მავნე პროგრამა საიდუმლოებებს ყალბი დეველოპერული ინსტრუმენტების საშუალებით იპარავდა.
სხვა სიტყვებით რომ ვთქვათ, ამ ტიპის შეტევა იყენებს ნდობას და მოხერხებულობას წვდომის მონაცემების მოსაპოვებლად, სანამ ვინმე გააცნობიერებს, თუ რა მოხდა.
2. Backdoors-ის ან Rootkits-ის ინექცია
Რა მოხდაკოდი მოიცავს მუდმივ, ფარულ შეღწევის წერტილებს, რომელთა გამოყენება თავდამსხმელებს მოგვიანებით შეუძლიათ — მაშინაც კი, როდესაც თქვენ ფიქრობთ, რომ საფრთხე გაქრა.
რატომ არის საშიშიის გვერდს უვლის firewall-ებს და ხანგრძლივ წვდომას იძლევა.
რეალური საქმე: XZ Utils-ის უკანა კარი Linux სისტემებში ჩაშენებულმა სისტემამ თავდამსხმელებს SSH წვდომა მისცა ავტორიზაციის გარეშე.
გარდა ამისა, ეს ინციდენტი ხაზს უსვამს, თუ როგორ შეუძლია სოციალურ ინჟინერიას და ინსაიდერულ საფრთხეს საუკეთესო კოდის განხილვის პროცესების გვერდის ავლაც კი.
3. ჩუმი ლოგიკის ცვლილებები - როგორ შეუძლია მავნე კოდს თქვენი აპლიკაციისთვის ზიანის მიყენება?
Რა მოხდა: მავნე კოდს ზიანის მიყენების კიდევ ერთი მაგალითია ბიზნეს ლოგიკაში შესამჩნევი ცვლილებები — ვალიდაციის გამოტოვება ან უსაფრთხოების შემოწმების შესუსტება.
რატომ არის საშიშიეს ცვლილებები ხშირად დეველოპერებისთვის შეუმჩნეველია, მაგრამ წარმოებაში კატასტროფული შედეგით მთავრდება.
რეალური საქმე: UAParser.js NPM-ზე კრიპტო მაინერების დასაყენებლად გატეხეს სისტემა, რამაც შეცვალა კოდის შესრულების წესი.
შედეგად, სანდო ბიბლიოთეკებში ლოგიკის მცირე ცვლილებებმაც კი შეიძლება უსაფრთხოების მნიშვნელოვან ხარვეზებად იქცეს.
4. ღია კოდის პაკეტების ნდობის გამოყენება
Რა მოხდა: აი, როგორ შეუძლია მავნე კოდს ზიანის მიყენება მასშტაბით. მავნე მოთამაშეები აქვეყნებენ ყალბ ან გატაცებულ პაკეტებს, რომლებიც ლეგიტიმურად გამოიყურება — და დეველოპერები მათ უნებლიედ აინსტალირებენ.
რატომ არის საშიშიეს შეტევები სწრაფად ვრცელდება და ათასობით აპლიკაციაზე ახდენს გავლენას.
რეალური საქმე280-ზე მეტი მავნე NPM პაკეტი გამოიყენეს ტიპოსკვოტინგის კამპანიაში, რომელიც ტრაფიკს ახორციელებდა ეთერიუმის ჭკვიანი კონტრაქტები.
შესაბამისად, ეს აჩვენებს რეალურ დროში რეესტრის სკანირებისა და პაკეტების რეპუტაციის სისტემების კრიტიკულ საჭიროებას.
5. მონაცემების წაშლა ან დაზიანება
Რა მოხდაფაილები იშლება, ჟურნალები იშლება და მონაცემთა ბაზები იგზავნება ნაგავში კვალის დასამალად ან ქაოსის შესაქმნელად.
რატომ არის საშიშიეს არის სუფთა განადგურება — არანაირი გამოსასყიდი, არანაირი შეტყობინება — მხოლოდ შეფერხება და მონაცემთა დაკარგვა.
რეალური საქმე: HermeticWiper მავნე პროგრამა უკრაინაში სისტემები ყალბი პროგრამული უზრუნველყოფის განახლების პროგრამის გამოყენებით წაშალა.
ხაზგასასმელია, რომ დესტრუქციული შეტევები მხოლოდ თეორიული არ არის - ისინი თანამედროვე კიბერომის ნაწილია.
6. ძირითადი სერვისების გამორთვა (მომსახურების უარყოფა)
Რა მოხდაკოდი მოიხმარს რესურსებს ან აზიანებს სისტემებს ლოგიკური ბომბების, რეკურსიული მარყუჟების ან არასწორად ფორმირებული შეყვანის სისტემების გამოყენებით.
რატომ არის საშიშიის პიკის საათებში სერვისებს წყვეტს — ან უფრო ღრმა შეტევას მალავს.
რეალური საქმე: Log4Shell ექსპლოიტებში შედიოდა DoS ვარიანტები, რომლებიც მყისიერად აზიანებდა Java აპლიკაციებს.
სწორედ ამიტომ, დღევანდელ არქიტექტურაში აუცილებელია ამომრთველების დანერგვა და გაშვების მონიტორინგი.
TL;DR – როგორ შეიძლება მავნე კოდმა ზიანი მიაყენოს?
- მგრძნობიარე მონაცემების ამოღება – კოდიდან ან გარემოდან პაროლების, ტოკენებისა და ავტორიზაციის მონაცემების მოპარვა
- სისტემის ქცევის შეცვლა – აპლიკაციის ლოგიკის ჩუმად შეცვლა, ავტორიზაციის გვერდის ავლა ან უსაფრთხოების კონტროლის გამორთვა
- გაძარცვის ბილდი pipelines – არტეფაქტებში მავნე პროგრამების შეყვანა ან CI/CD პროცესები
- უკანა კარების გაშვება – შეინარჩუნეთ ფარული წვდომა აღმოჩენის შემდეგაც კი
- ხელმისაწვდომობის განადგურება – წარმოების პროცესში ავარიების ან მომსახურების უარყოფის გამოწვევა
ქვემოთ ჩამოთვლილთაგან რომელი შეიძლება მიუთითებდეს მავნე კოდის შეტევაზე?
ახლა, როდესაც გესმით, თუ როგორ შეუძლია მავნე კოდს ზიანის მიყენება, ქვემოთ ჩამოთვლილთაგან რომელი შეიძლება მიუთითებდეს თქვენს გარემოში მავნე კოდის შეტევაზე:
1. ფაილის უეცარი ან საეჭვო ცვლილებები
- ცვლილებები CODEOWNERS-ში, .env-ში ან shell სკრიპტებში
- მოდიფიკაციების commitახალი ან არასანდო მომხმარებლების მიერ შემოწმებული
- უეცრად, სატესტო ფაილები განსხვავებულად იქცევიან
2. პაკეტის ან დამოკიდებულების მოულოდნელი ცვლილებები
- გარდამავალი ან ახლად დამატებული დამოკიდებულებები განხილვის გარეშე
- უცნაური ვერსიის შეცდომები package.json-ში ან pom.xml-ში
- პაკეტები ვარსკვლავების ან დოკუმენტაციის გარეშე
საილუსტრაციოდ, თავდამსხმელები ხშირად ავრცელებენ რამდენიმე ყალბ ბიბლიოთეკას და დანარჩენის შესასრულებლად ელოდებიან ორთოგრაფიულ შეცდომებს ან ავტომატურ შევსებას.
3. Commit ან კონტრიბუტორის ანომალიები
- უცნობი კონტრიბუტორები კრიტიკულ ცვლილებებს ახორციელებენ
- ძალით დაჭერილი commitისტორიის წაშლა
- CI/CD მუშაობს უცნაურ საათებში ან უცნობი IP მისამართებიდან
უფრო მეტიც, ეს განსაკუთრებით სარისკოა OSS პროექტებში, სადაც ნებისმიერს შეუძლია ფორკირება, შეცვლა და წარდგენა. pull request.
4. CI/CD აღნაგობა Pipeline წითელი დროშები
- ახალი აწყობის ნაბიჯები ჩასმულია PR აღწერილობის გარეშე
- ლოგებში უბრალო ტექსტის სახით გადაცემული ავტორიზაციის მონაცემები
- მოულოდნელი ტესტის ჩავარდნები
მეორეს მხრივ, ეს შეიძლება ნორმალური იყოს ადრეულ განვითარებაში — მაგრამ მხოლოდ იმ შემთხვევაში, თუ ისინი სათანადოდ არის განხილული და დოკუმენტირებული.
5. საიდუმლოებების ან რწმუნებათა სიგელების გაჟონვა
- Git-ის ისტორია ავლენს გასაღებებს ან ტოკენებს
- საიდუმლოებები ჩნდება გამართვის ჟურნალებში ან სატესტო ფაილებში
ონლაინ რეჟიმში გასვლამდე დარწმუნდით, რომ საიდუმლოებების სკანირება ყველა პროცესის ნაწილია commit და PR სამუშაო პროცესი.
TL;DR – ქვემოთ ჩამოთვლილთაგან რომელი შეიძლება მიუთითებდეს მავნე კოდის შეტევაზე?
- მოულოდნელი ცვლილებები ძირითად ფაილებში -
CODEOWNERS,Dockerfile, ან.envფაილები მოულოდნელად შეიცვალა - არაჩვეულებრივი CI/CD pipeline აქტიურობა – ახალი ან შეცვლილი აწყობის ნაბიჯები, სკრიპტები ან სამუშაო ქცევა
- უცნობია commit ავტორები – ახალი კონტრიბუტორები, რომლებიც მაღალი პრივილეგიის ან გადაუმოწმებელი ცვლილებების შემოტანას ცდილობენ
- საეჭვო ღია კოდის პაკეტები – ახლახან გამოქვეყნებული ან ცუდად შენარჩუნებული დამოკიდებულებები გამოიყენება
- ვერსიის კონტროლის საიდუმლოებების გამჟღავნება – API გასაღებები, ტოკენები ან სერთიფიკატები commitშეცდომით დაწერილი
- საცავზე ანომალიური წვდომა – არარეგულარული logins, როლის ცვლილებები ან კონტრიბუტორის ანომალიები
შეაჩერეთ ზიანი: როგორ ავიცილოთ თავიდან მავნე კოდი თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში
კარგი ამბავი? ამ ბრძოლაში მარტო არ ხარ.
ქსიგენი თქვენს გუნდს აძლევს ერთიან ინსტრუმენტებს, რომლებიც მათ სჭირდებათ მავნე კოდის საფრთხეების აღმოსაჩენად, შესაჩერებლად და მათგან აღდგენისთვის - სანამ ისინი წარმოებამდე მივა. შეტევების სირთულისა და მასშტაბის ზრდასთან ერთად, გაფანტული უსაფრთხოების ინსტრუმენტები არასაკმარისია. თქვენ გჭირდებათ ინტეგრირებული დაცვა, რომელიც ინტეგრირებულია პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის ყველა ეტაპზე.
სწორედ აქ ერთვება Xygeni — შექმნილია თქვენი კოდის დასაცავად, pipelineდა ღია კოდის კომპონენტები ერთი პლატფორმიდან.
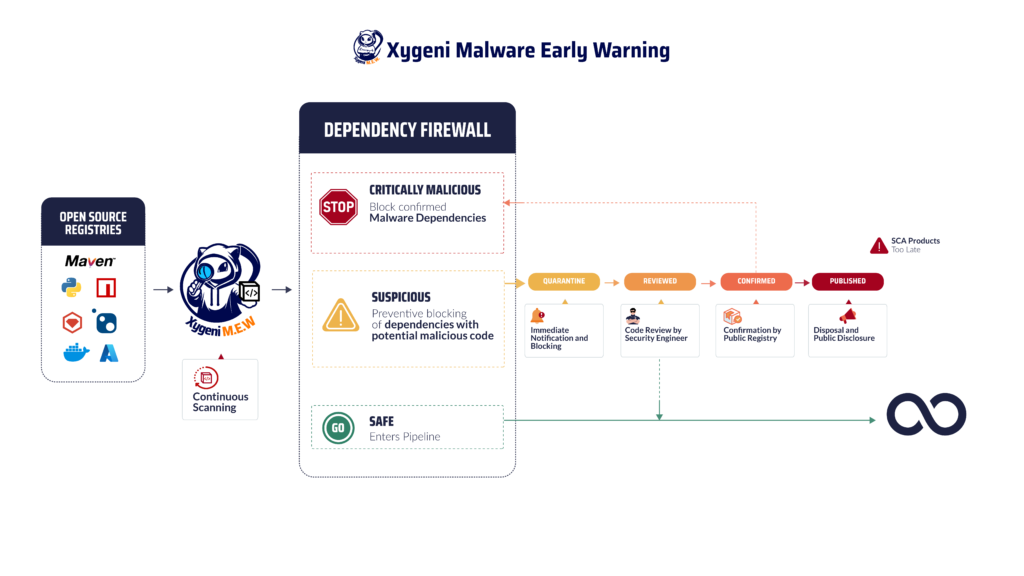
აი, როგორ დაგეხმარებათ Xygeni წინსვლაში:
- რეალურ დროში ანომალიის აღმოჩენა
საეჭვო ფაილის ცვლილებების, კონტრიბუტორის ქცევის დაფიქსირება და pipeline გადაინაცვლებენ მათი მოვლენის მომენტში. - საიდუმლოებები უსაფრთხოება
ავტომატურად აღკვეთეთ საიდუმლოებების შეღწევა თქვენს საცავებში, მათ შორის მანამდეც კი commit დასრულებულია. - მავნე პროგრამების ადრეული გაფრთხილება
საჯარო რეესტრების რეალურ დროში სკანირება და მავნე პაკეტების დაბლოკვა ქცევაზე დაფუძნებული აღმოჩენის საშუალებით. - კოდის გაყალბების აღმოჩენა
მიიღეთ ხილვადობა კრიტიკულ ფაილებში არაავტორიზებული ცვლილებების შესახებ, commit-დონის კონტექსტი და გაფრთხილება. - მთლიანობისა და ატესტაციის ჩამოყალიბება
დარწმუნდით, რომ ყველა არტეფაქტი ავთენტურია, ხელშეუხებელი და თვალყურის დევნებადი — წყაროდან წარმოებამდე. - პლატფორმის მასშტაბით პრიორიტეტიზაცია
გამოიყენეთ ექსპლუატაციის მეტრიკები, როგორიცაა EPSS, ხელმისაწვდომობა და ბიზნეს კონტექსტი, ხმაურის გასაფილტრად და იმაზე ფოკუსირებისთვის, რაც ნამდვილად მნიშვნელოვანია.
ძირითადი Takeaways
სილიური წერტილოვანი გადაწყვეტილებებისგან განსხვავებით, Xygeni აერთიანებს დაცვას თქვენს ყველა სისტემაში SDLC ერთ ძლიერ, დეველოპერებისთვის მოსახერხებელ პლატფორმად. ეს თქვენს გუნდს რეალურ დროში ხედვის, კონტექსტუალური რისკების პრიორიტეტულობისა და ავტომატიზირებული სამუშაო პროცესების მიღების საშუალებას აძლევს — ყველაფერი ეს სიჩქარისა და ეფექტურობის შელახვის გარეშე.
მაშ ასე, როგორ შეუძლია მავნე კოდს ზიანის მიყენება? თქვენი გამოყენების გზით pipeline, ღია კოდისადმი თქვენი ნდობა და თავად DevOps-ის სიჩქარე. ქვემოთ ჩამოთვლილთაგან რომელი შეიძლება მიუთითებდეს მავნე კოდის შეტევაზე? ზემოთ ჩამოთვლილი რომელიმე საგანგაშო ნიშანი.
ამ რისკებისგან თავის დასაცავად მრავალი ინსტრუმენტი არ გჭირდებათ - თქვენ გჭირდებათ ერთი ჭკვიანი, ერთიანი პლატფორმა.
სცადეთ Xygeni უფასოდ დღესვე და დაიცავით თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი შიგნიდან გარეთ. დაიწყეთ თქვენი უფასო საცდელი პერიოდი →

რა არის ადრეული გამაფრთხილებელი ნიშნები იმისა, რომ მავნე კოდმა შესაძლოა საფრთხე შეუქმნას თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვს?
მავნე კოდის დაზიანების გამოწვევის ადრეული ნიშნებია ფაილის უეცარი ცვლილებები, საეჭვო CI/CD აქტივობა, ან უცნობი კონტრიბუტორები, რომლებიც კრიტიკულ ხასიათს ატარებენ commitან ცვლილებების უბიძგება. ყველა ეს ნიშანი ასევე პასუხობს კითხვას: ქვემოთ ჩამოთვლილთაგან რომელი შეიძლება მიუთითებდეს მავნე კოდის შეტევაზე? და ხაზი გაუსვით, თუ როგორ შეუძლია მავნე კოდს ჩუმად გამოიწვიოს ზიანი, სანამ ის წარმოებაში მოხვდება. იყავით მზადყოფნაში!
