





დეველოპერები დღეს დიდად არიან დამოკიდებულნი ღია პროგრამული უზრუნველყოფა უფრო სწრაფი, ინოვაციური აპლიკაციების შესაქმნელად. თუმცა, ღია პროგრამული უზრუნველყოფა, რომელიც ითვალისწინებს თანამედროვე კოდების ბაზების 90%-მდე, სულ უფრო და უფრო კიბერდანაშაულების სამიზნეშესაბამისად, ისეთი საფრთხეები, როგორიცაა ღია კოდის მავნე პროგრამები, უფრო ხშირია, ვიდრე ოდესმე, დამოკიდებულებებში შეღწევა და პროექტების დაუცველობის გამოვლენაამის გამო, მავნე პროგრამების ანალიზი არასავალდებულოდან აბსოლუტურად აუცილებელზე გადავიდა. მავნე პროგრამების ანალიზის მოწინავე ინსტრუმენტების გამოყენებით, დეველოპერებს შეუძლიათ სწრაფად ამოიცნონ და გაანეიტრალონ მავნე კოდი, რითაც დაიცვან თავიანთი აპლიკაციები და შეინარჩუნონ მომხმარებლის ნდობა.
ამ სახელმძღვანელოში ჩვენ განვიხილავთ ღია კოდის პროგრამული უზრუნველყოფის მავნე პროგრამების ანალიზის პროცესს, გამოვყოფთ მავნე პროგრამების ანალიზის ინსტრუმენტების გამოყენების უპირატესობებს.
რა არის მავნე პროგრამების ანალიზი ღია კოდის პროგრამული უზრუნველყოფისთვის?
Დაწყება, მავნე პროგრამის ანალიზი ნიშნავს ყურადღებით დაკვირვებას მავნე პროგრამული უზრუნველყოფა to მესმის რას აკეთებს, საიდან მოდის და როგორ შეიძლება ზიანი მიაყენოსღია კოდის პროგრამული უზრუნველყოფის შემთხვევაში, ეს გულისხმობს ყველა ბიბლიოთეკის, დამოკიდებულებისა და პაკეტის ფრთხილად შემოწმებას ფარული საფრთხეების აღმოსაჩენად.
ღია კოდის კომპონენტების მზარდი გამოყენების გათვალისწინებით, საფრთხეები, როგორიცაა დამოკიდებულების დაბნეულობა მდე ბეჭდვითი შეცდომების ჩაკეტვა სერიოზულ რისკებად წარმოიშვა. შედეგად, ღია კოდის მავნე პროგრამების იდენტიფიცირებისა და მათთან გამკლავების მიზნით მავნე პროგრამების ანალიზის ინსტრუმენტების გამოყენება თანამედროვე პროგრამული პროექტების უსაფრთხოებისთვის კრიტიკულად მნიშვნელოვანი გახდა.
მავნე პროგრამების ანალიზის ჩასატარებლად ორი ძირითადი მეთოდი არსებობს:
- სტატიკური ანალიზი: ეს მეთოდი ამოწმებს კოდს მისი შესრულების გარეშე, ფოკუსირდება მავნე ნიმუშების ან საეჭვო სკრიპტების იდენტიფიცირებაზე.
- დინამიური ანალიზი: ეს მიდგომა გულისხმობს კოდის გაშვებას ვირტუალური გარემო რათა დააკვირდეს მის რეალურ დროში ქცევას.
ამ მიდგომების გაერთიანებით, ორგანიზაციები იღებენ უფრო ღრმა გაგება პოტენციური საფრთხეების შესახებ და უკეთ არიან აღჭურვილნი მათი შესამცირებლად.
ღია კოდის პროგრამული უზრუნველყოფის მავნე პროგრამების ანალიზის პროცესი
ის მავნე პროგრამების ანალიზის პროცესი ჩვეულებრივ მოიცავს შემდეგ ნაბიჯებს:
- შეაგროვეთ დამოკიდებულება: დასაწყებად, შეაგროვეთ ბიბლიოთეკები ან პაკეტები, რომლებიც სავარაუდოდ შეიცავს ღია კოდის მავნე პროგრამა.
- სტატიკური ანალიზი: შემდეგ, შეამოწმეთ კოდი საეჭვო შაბლონების, უკანა კარების ან დაბნეული ოპერაციების აღმოსაჩენად.
- დინამიური ანალიზი: შემდეგ, შეასრულეთ კოდი ა-ში ვირტუალური გარემო რეალურ დროში მისი ქცევის დასაკვირვებლად.
- უკუინჟინერიის კომპლექსური საფრთხეები: უფრო ღრმა ხედვისთვის გამოიყენეთ ხელით კოდის შეცვლა ტექნიკა მოწინავე მავნე პროგრამების ტაქტიკის გამოსავლენად.
- დოკუმენტირება და შერბილება: და ბოლოს, ჩაიწერეთ ყველა დასკვნა და გამოიყენეთ შესაბამისი შესწორებები მომავალი რისკების თავიდან ასაცილებლად.
ამ ნაბიჯების შესრულებით, ორგანიზაციებს შეუძლიათ პროაქტიულად მოაგვარონ დაუცველობები და დაიცვან თავიანთი პროექტები ღია კოდის მავნე პროგრამებისგან.
მავნე პროგრამების ანალიზის ინსტრუმენტების უპირატესობები
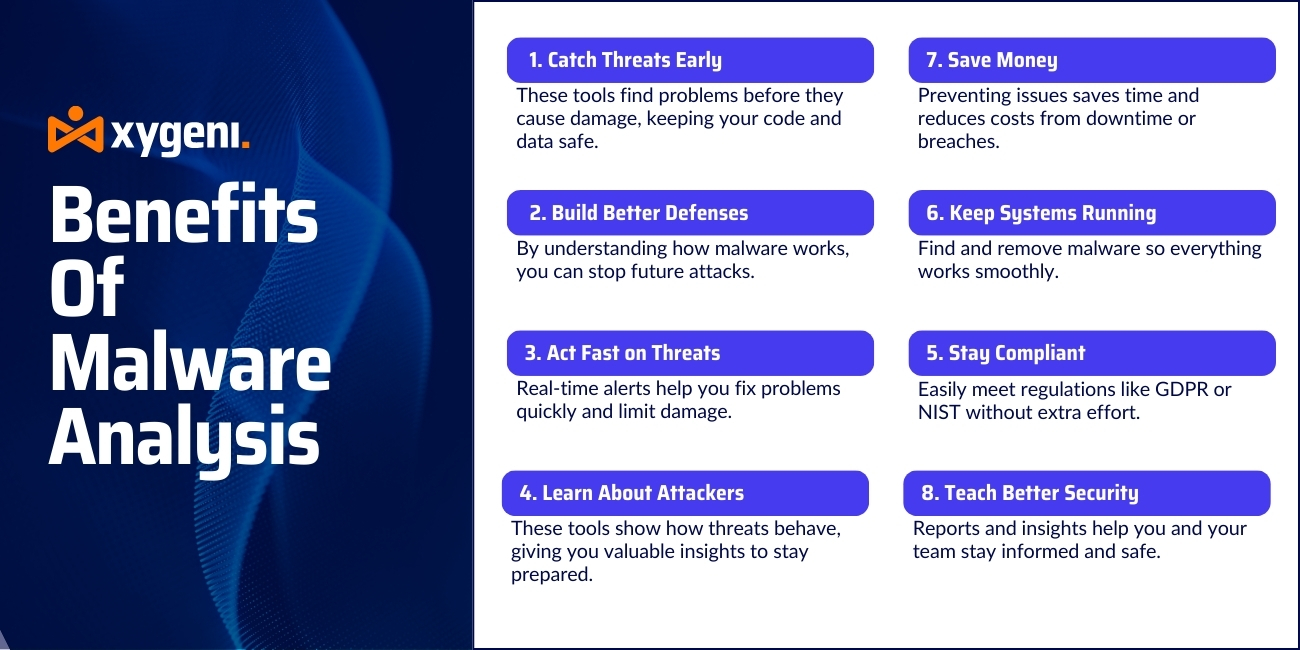
მავნე პროგრამების ანალიზის ინსტრუმენტები უპირატესობების ფართო სპექტრს გვთავაზობს, მაგრამ შემდეგი გამოირჩევა, როგორც ყველაზე მნიშვნელოვანი თქვენი სისტემების უსაფრთხოებისა და მონაცემების დასაცავად:
საფრთხის უკეთესი იდენტიფიკაცია
პირველ რიგში, მავნე პროგრამების ანალიზის ინსტრუმენტები შესანიშნავად ახერხებენ საფრთხეების ადრეულ ეტაპზე იდენტიფიცირებას. როგორც სტატიკური, ასევე დინამიური ანალიზის გამოყენებით, ისინი სწრაფად ავლენენ მავნე ნიმუშებსა და ქცევებს. ეს უზრუნველყოფს დაუცველობის აღმოჩენას მანამ, სანამ ისინი ზიანის მიყენებას შეძლებენ.
პროაქტიული დაცვა
გარდა ამისა, ეს ინსტრუმენტები ორგანიზაციებს საშუალებას აძლევს, შექმნან უფრო ძლიერი დაცვა მავნე პროგრამების მოქმედების გაგებით. ეს პროაქტიული მიდგომა ხელს უწყობს მომავალი თავდასხმების თავიდან აცილებას, მათ შორის ისეთი მოწინავე საფრთხეების, როგორიცაა ნულ-დღის დაუცველობა.
ინციდენტებზე უფრო ძლიერი რეაგირება
გარდა ამისა, მავნე პროგრამების ანალიზის ხელსაწყოებიდან რეალურ დროში მიღებული ინფორმაცია ინციდენტებზე უფრო სწრაფ და ეფექტურ რეაგირებას უზრუნველყოფს. ეს მინიმუმამდე ამცირებს ზიანს და უზრუნველყოფს კრიტიკული სისტემების სწრაფ აღდგენას.
გაძლიერებული საფრთხის ინტელექტი
მავნე პროგრამების სიღრმისეული შესწავლით, ეს ინსტრუმენტები გვაწვდის ღირებულ ინფორმაციას საფრთხის შემქმნელების, ტექნიკისა და ტაქტიკის შესახებ. ეს ინფორმაცია არა მხოლოდ იცავს თქვენს სისტემებს, არამედ დაგეხმარებათ მომავალში მსგავსი საფრთხეებისთვის მომზადებაში.
გაუმჯობესებული სისტემის მთლიანობა
და ბოლოს, მავნე პროგრამების ანალიზის ინსტრუმენტები უზრუნველყოფს თქვენი სისტემების შეუფერხებელ მუშაობას მავნე კოდის აღმოჩენითა და მოცილებით, რაც უზრუნველყოფს კრიტიკული აპლიკაციების საიმედოობასა და ხელმისაწვდომობას.
როგორ აძლიერებს Xygeni-ის ადრეული გაფრთხილების პროდუქტი ღია კოდის უსაფრთხოებას
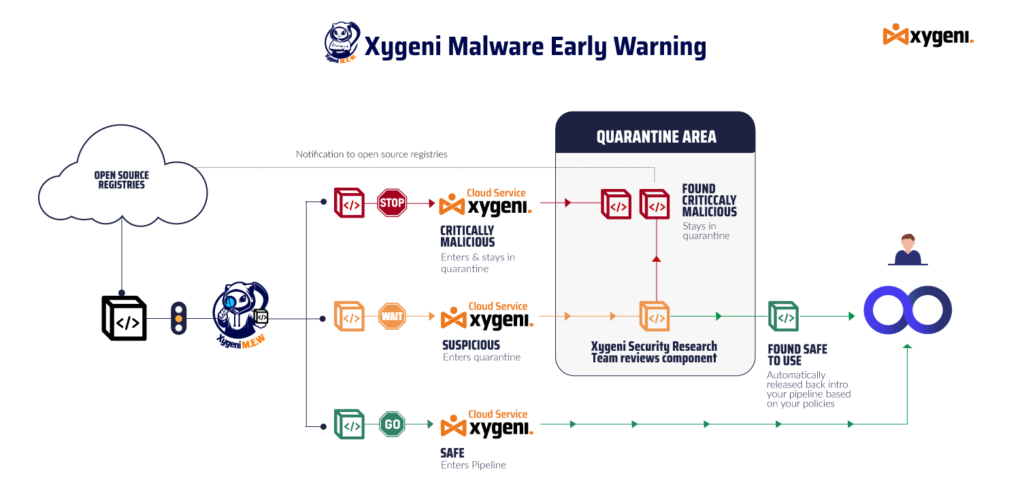
Xygeni-ს ადრეული გაფრთხილების პროდუქტი სპეციალურად შექმნილია ღია კოდის პროგრამული უზრუნველყოფის დასაცავად დაუცველობების პროაქტიულად აღმოფხვრის გზით. აი, როგორ მუშაობს ის:
- უწყვეტი მონიტორინგი: ის აკონტროლებს საჯარო რეესტრებს მავნე პაკეტების აღმოსაჩენად და მყისიერად ბლოკავს მათ, რითაც იცავს თქვენს პროგრამულ უზრუნველყოფას საფრთხეებისგან რეალურ დროში.
- ავტომატური შესწორებები: პატჩების ავტომატურად გამოყენებით ან საკარანტინო საფრთხეების მოხსნით, Xygeni თქვენს გუნდს ძვირფას დროსა და ძალისხმევას ზოგავს.
- ყოვლისმომცველი შეხედულებები: ის გვაწვდის დეტალურ ანგარიშებს გამოვლენილი დაუცველობების შესახებ, რაც ეხმარება გუნდებს პრიორიტეტების განსაზღვრასა და კრიტიკული პრობლემების ეფექტურად გამოსწორებაში.
- გლობალური საფრთხეების ინტეგრაცია: Xygeni ამდიდრებს თავის ანალიზს გლობალური მონაცემთა ბაზებიდან აღებული მონაცემებით, რაც აუმჯობესებს მავნე პროგრამების გამოვლენას და რეაგირებას.
ამ მახასიათებლებით, Xygeni გთავაზობთ შეუდარებელ გადაწყვეტას თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის დასაცავად ღია კოდის მავნე პროგრამა.
რატომ სჭირდებათ დეველოპერებს როგორც სტატიკური, ასევე დინამიური მავნე პროგრამების ანალიზი
როდესაც საქმე ანალიზს ეხება ღია პროგრამული უზრუნველყოფაარც სტატიკური და არც დინამიური ანალიზი არ არის საკმარისი. სამაგიეროდ, ორის გაერთიანება უზრუნველყოფს დაუცველობების იდენტიფიცირებისა და მათთან გამკლავების ყოვლისმომცველ მიდგომას.
მაგალითად:
- სტატიკური ანალიზი შესანიშნავად ახერხებს ხელმოწერაზე დაფუძნებული საფრთხეების იდენტიფიცირებას, რაც მას იდეალურს ხდის პრევენციული სკანირებისთვის.
- დინამიური ანალიზიმეორეს მხრივ, ავლენს ქცევაზე დაფუძნებულ რისკებს, რომლებიც სტატიკური მეთოდები შეიძლება გამორჩეს.
გამოყენება მავნე პროგრამების ანალიზის ინსტრუმენტები ორივე მეთოდის ინტეგრირება დეველოპერებს საშუალებას აძლევს დაიცვან თავიანთი პროექტები საფრთხეების უფრო ფართო სპექტრისგან.
უსაფრთხო პროგრამული უზრუნველყოფის შექმნა: თქვენი შემდეგი ნაბიჯი
როგორც დეველოპერებმა, ჩვენ ვიცით, თუ რამდენად უწყობს ხელს ღია კოდის პროგრამული უზრუნველყოფა ინოვაციებს და აჩქარებს განვითარებას. თუმცა, დიდ ძალას დიდი პასუხისმგებლობაც მოჰყვება - ღია კოდის მავნე პროგრამა მზარდი საფრთხეა და მისი იგნორირება აღარ არის ვარიანტი. სწორედ ამიტომ, მავნე პროგრამის ანალიზის ინსტრუმენტების ინტეგრირება თქვენს სამუშაო პროცესში გარდამტეხია.
დაფიქრდით: დაუცველობების პროაქტიულად მოგვარებით, თქვენ არა მხოლოდ იცავთ თქვენს კოდს, არამედ იცავთ თქვენს მომხმარებლებს და იმსახურებთ მათ ნდობას. ისეთი ინსტრუმენტები, როგორიცაა Xygeni-ს ადრეული გაფრთხილების პროდუქტი, ამ პროცესს აადვილებს რთული საკითხების ავტომატიზაციით, რათა თქვენ შეძლოთ ფოკუსირება მოახდინოთ მნიშვნელოვანზე - შესანიშნავი პროგრამული უზრუნველყოფის შექმნაზე.
უსაფრთხოება არ უნდა შეგიშლიდეთ ხელს. სწორი ხელსაწყოების გამოყენებით, მას შეუძლია დააჩქაროს საქმეები, თავიდან აიცილოს პრობლემები, სანამ ისინი ძვირადღირებულ პრობლემებად გადაიქცევიან. მაშ, რატომ უნდა დაელოდოთ? დაგეგმეთ დემო დღეს და ნახეთ, როგორ დაგეხმარებათ Xygeni უსაფრთხო პროგრამული უზრუნველყოფის თავდაჯერებულად მიწოდებაში.
გსურთ უფრო ღრმად ჩაუღრმავდეთ? უყურეთ ჩვენს ღია კოდის მავნე პროგრამების შეტევების ევოლუციის შესახებ SafeDev Talk-ის ეპიზოდი, რომელიც არ არის დახურული
გაიგეთ მეტი მათ შესახებ და პროაქტიული სტრატეგიების საჭიროების შესახებ თქვენი პროგრამული უზრუნველყოფის შემუშავებისა და მიწოდების დასაცავად!