






ის MITER ATT&CK ჩარჩო გლობალურ მასშტაბად იქცა standard თავდამსხმელების მოქმედების კლასიფიკაციისთვის. ხშირად ნახავთ, რომ ეს ორი ფორმითაა დაწერილი: მიტრის შეტევა მდე მიტრული დარტყმაორივე ერთსა და იმავე რესურსს ეხება. ზოგჯერ ხალხი მას ასევე უწოდებს MITRE შეტევის ჩარჩო ან მიტრული შეტევისა და ტიკის ჩარჩო.
მიუხედავად იმისა, რომ უსაფრთხოების ანალიტიკოსების მიერ ფართოდ არის მიღებული, ბევრი დეველოპერი მას მაინც ყოველდღიური სამუშაოს მიღმა არსებულ რამედ მიიჩნევს. თუმცა, ჩარჩო ასევე ღირებულია DevSecOpsის გვთავაზობს თავდამსხმელების მიერ გამოყენებული ტაქტიკისა და ტექნიკის მკაფიო რუკას, რომლის გამოყენებაც პირდაპირ შესაძლებელია pipelines, კოდი და დამოკიდებულებები.
ამ სახელმძღვანელოში ჩვენ გთავაზობთ პრაქტიკულ miter att&ck ჩარჩოს მიმოხილვა დეველოპერის პერსპექტივიდან. ჩვენ ავხსნით, თუ როგორ დავაკავშიროთ ATT&CK რეალურ რისკებთან, როგორიცაა დამოკიდებულების ინექცია, საიდუმლო გამჟღავნება და CI/CD ბოროტად გამოყენება. გარდა ამისა, ჩვენ ვაჩვენებთ, თუ როგორ ეხმარება Xygeni-ს მსგავსი ინსტრუმენტები დეველოპერებს ATT&CK ტაქტიკისა და ტექნიკის კონტექსტში დასკვნების ინტერპრეტაციაში, რაც მათ გაგებასა და პრიორიტეტების მინიჭებას აადვილებს.
რა არის MITRE ATT&CK?
ის ოფიციალური MITRE ATT&CK ჩარჩო არის ცოდნის ბაზა, რომელიც აწესრიგებს, თუ როგორ იქცევიან მოწინააღმდეგეები სისტემების კომპრომეტირების მცდელობისას. წარმოიდგინეთ ეს, როგორც რუკა: თითოეული ტაქტიკა წარმოადგენს მიზანს (მაგალითად, წვდომის მოპოვება ან ავტორიზაციის მოპარვა) და თითოეული ტექნიკა განმარტავს მეთოდს, რომელსაც თავდამსხმელები იყენებენ მის მისაღწევად.
მიუხედავად იმისა, რომ ზოგიერთი ძიება მას მოიხსენიებს, როგორც რა არის მიტრული შეტევის ჩარჩო? ან უბრალოდ რა არის მიტრის შეტევაორივე ტერმინი ერთსა და იმავე პროექტზე მიუთითებს: MITRE-ის მიერ შენარჩუნებულ თავდამსხმელის ქცევის პრაქტიკულ სახელმძღვანელოზე.
მოკლედ, ATT&CK დაგეხმარებათ გაიგოთ არა მხოლოდ ის, რომ რაღაც დაუცველია, არამედ ისიც, თუ როგორ შეიძლება მისი ექსპლუატაცია რეალურ სამყაროში. დეველოპერებისთვის ეს ნიშნავს ბუნდოვანი შეტყობინებებიდან რეალურ თავდამსხმელთან დაკავშირებულ ქმედით ანალიზზე გადასვლას. playbooks.
რას ნიშნავს MITRE?
ბევრი ადამიანი ფიქრობს, რომ MITRE აბრევიატურაა. თუმცა, ეს ასე არ არის. MITRE არის არაკომერციული ორგანიზაციის სახელი, რომელმაც შექმნა ATT&CK მთავრობების დასახმარებლად, enterpriseდა უსაფრთხოების საზოგადოება. მისი მიზანია მოწინააღმდეგის ცოდნის ღიად გაზიარება, რათა ყველამ, ანალიტიკოსებიდან დაწყებული დეველოპერებით დამთავრებული, უკეთ დაიცვას თავი.
შენიშვნა: MITER Corporation ახორციელებს რამდენიმე უსაფრთხოების ინიციატივას, როგორიცაა CVE ID-ის მინიჭება და NVD მხარდაჭერა. MITRE ATT&CK მისი ერთ-ერთი პროექტია, რომელიც ორიენტირებულია მოწინააღმდეგის ტაქტიკისა და ტექნიკის რუკაზე დატანაზე.
MITRE ATT&CK ჩარჩოს ახსნა დეველოპერებისთვის
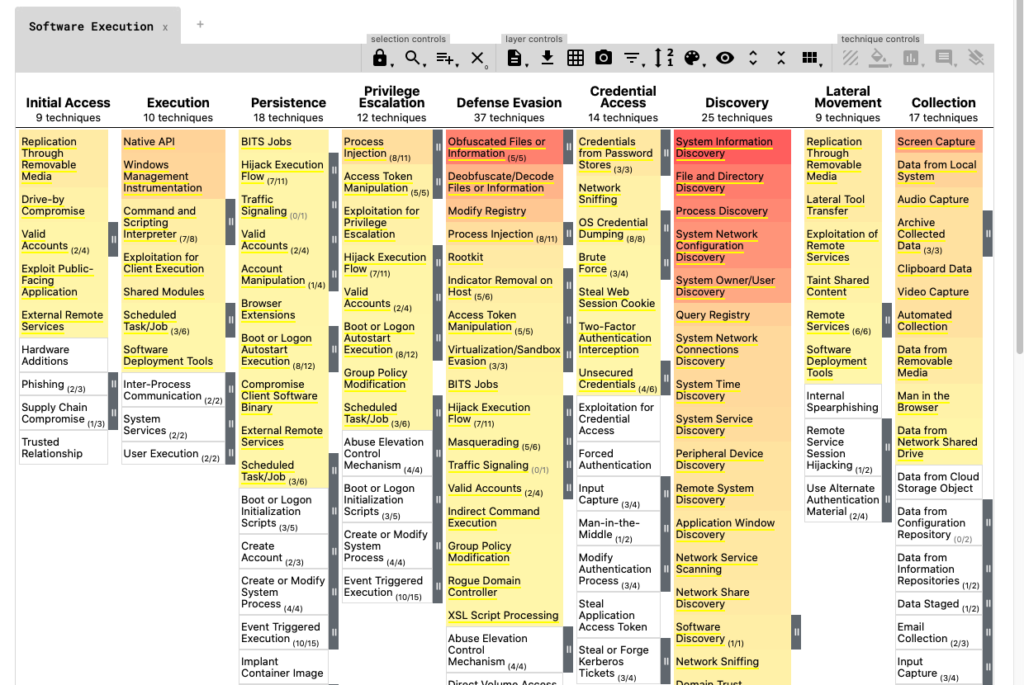
ის MITER ATT&CK ჩარჩო ეს არ არის შეცდომების ან CVE-ების მონაცემთა ბაზა. ამის ნაცვლად, ეს არის თავდამსხმელის ქცევის მატრიცა: თითოეული სვეტი აჩვენებს ტაქტიკა (რისი მიღწევა სურს თავდამსხმელს) და თითოეული ტაქტიკის ქვეშ არის ტექნიკის (როგორ ცდილობენ ამის გაკეთებას).
დეველოპერებისთვის, ATT&CK შეგიძლიათ წარმოიდგინოთ, როგორც შეტევის გავრცელებული ნიმუშების ჩამონათვალი რომელიც შეიძლება გამოჩნდეს თქვენს კოდში, დამოკიდებულებებში ან CI/CD pipelines.
MITRE ATT&CK მატრიცა პრაქტიკაში
აქ მოცემულია რამდენიმე ტაქტიკა და ტექნიკა, რომლებიც ყველაზე მნიშვნელოვანია DevSecOps-ისთვის:
- საწყისი წვდომა (T1190): არასწორად კონფიგურირებული Terraform სკრიპტი ღრუბლოვან ბაკეტს ღიას ტოვებს.
- შესრულება (T1059): A
curl | bashDockerfile-ში ბრძანება შექმნის დროს დაუდასტურებელ კოდს ასრულებს. - ავტორიზაციის წვდომა (T1552): An AWS ტოკენი მყარი კოდირებით
.envფაილი თავდამსხმელებს პირდაპირ წვდომას აძლევს. - ექსფილტრაცია (T1048): მავნე NPM პაკეტი ჩუმად აგზავნის მონაცემებს თქვენი გარემოს გარეთ.
- მდგრადობა (T1547): დამალული ინსტალაციის შემდგომი სკრიპტი უზრუნველყოფს, რომ თავდამსხმელს გაწმენდის შემდეგ ხელახლა შეღწევის საშუალება ექნება.
ამ საკითხების ATT&CK მატრიცაზე შესაბამისობაში მოყვანით, დეველოპერები მყისიერად ხედავენ, თუ როგორ უკავშირდება მარტივი არასწორი კონფიგურაცია ან დაუცველი პრაქტიკა... რეალური სამყაროს თავდასხმის სცენარი.
რატომ არის MITRE ATT&CK მნიშვნელოვანი DevSecOps-ში
ბევრი დეველოპერი ფიქრობს, რომ ATT&CK მხოლოდ ანალიტიკოსებისთვისაა, მაგრამ პირიქითაა. როდესაც დაუცველობა ან არასწორი კონფიგურაცია დაკავშირებულია ისეთ ტაქტიკასთან, როგორიცაა შესრულების or ავტორიზაციის წვდომა, უფრო ადვილი ხდება:
- მესმის თავდამსხმელის პერსპექტივა.
- პრიორიტეტულად განსაზღვრეთ, თუ რომელი აღმოჩენები გამოსწორდება პირველ რიგში.
- უსაფრთხოების გუნდებთან კომუნიკაცია იმავე ენაზე.
უძრავი Pipeline ნიმუშები
მაგალითად, მავნე პოსტინსტალაციის სკრიპტი NPM პაკეტში მიმაგრებულია შესრულების მდე ექსფილტრაცია.
ანალოგიურად, ა არასწორად კონფიგურირებული Terraform ფაილი S3 ბაკეტის გამოვლენა პირდაპირ უკავშირდება საწყისი წვდომა.
A მყარი კოდირებული AWS ტოკენი რეპოზიტორში ნათლად წარმოადგენს ავტორიზაციის წვდომა.
დაბოლოს, ან დაბნეული დამოკიდებულების შუქურის მონაცემები გამოდის aligns ერთად მართვისა და კონტროლის (C2).
„კრიტიკული სიმძიმის“ ეტიკეტის ნაცვლად, დეველოპერები იღებენ ნათელი ისტორია თუ როგორ გამოიყენებდნენ თავდამსხმელები ამ პრობლემას. ეს უსაფრთხოებას ნაკლებად აბსტრაქტულს და ბევრად უფრო ქმედითს ხდის.
Bridging Gap
და ბოლოს, ATT&CK აშენებს ხიდი დეველოპერებსა და უსაფრთხოების გუნდებს შორისორივე მხარე რისკების აღსაწერად ერთსა და იმავე ტაქტიკასა და ტექნიკას იყენებს. დეველოპერებს შეუძლიათ გაფილტრონ დასკვნები, რომლებიც შეესაბამება საწყისი წვდომა or ექსფილტრაცია, ხოლო ანალიტიკოსებს შეუძლიათ ნახონ, რომელი რეპოები და pipelineყველაზე მეტად დაუცველები არიან. ეს გაზიარებული კონტექსტი აჩქარებს ტრიაჟს, ამცირებს ხმაურს და უზრუნველყოფს, რომ მაღალი ზემოქმედების მქონე პრობლემები პირველ რიგში გამოსწორდეს.
MITRE ATT&CK ტაქტიკა და ტექნიკა DevSecOps-ში
ის MITER ATT&CK ჩარჩო ხშირად თეორიად აღიქმება. თუმცა, დეველოპერებისთვის ეს პირდაპირ ითარგმნება ჩვეულებრივ კოდირებად და pipeline საკითხები. ქვემოთ მოცემულ ცხრილში ნაჩვენებია, თუ რამდენად სპეციფიკურია მიტრული დარტყმისა და ტიკის ტექნიკა ყოველდღიური DevSecOps სცენარებისთვის შესაბამისობა.
| ATT&CK ტაქტიკა | ტექნიკის ID | DevSecOps-ის მაგალითი |
|---|---|---|
| საწყისი წვდომა | T1190 | არასწორად კონფიგურირებული Terraform სკრიპტი ხსნის S3 ბაკეტს. |
| შესრულების | T1059 | curl | bash Dockerfile-ის შიგნით გაშვებულია დაუდასტურებელი კოდი. |
| ავტორიზაციის წვდომა | T1552 | AWS ტოკენი მყარი კოდირებით .env ფაილი. |
| ექსფილტრაცია | T1048 | დამოკიდებულება ბუნდოვანი კოდის ბიკონინგით ბილდიდან გარეთ. |
| არსებულ | T1547 | NPM პაკეტში დამალულია მავნე პოსტინსტალაციის სკრიპტი. |
სინამდვილეში, ეს ადასტურებს, რომ mitre შეტევის ჩარჩო არ არის აბსტრაქტული. ის ასახავს იმავე პრობლემებს, რომლებსაც დეველოპერები ყოველდღიურად აწყდებიან საცავებსა და CI/CD pipelines.
MITRE ATT&CK-ის გამოყენება CI/CD Pipelines
DevSecOps-ში, pipelineხშირად კოდსა და წარმოებას შორის ხიდს წარმოადგენენ. თუმცა, ისინი ასევე ახალი შეტევის ზედაპირად იქცევიან. რუკების პრობლემები CI/CD MITRE ATT&CK ტაქტიკა და ტექნიკა დეველოპერებს რისკების სტრუქტურირებული დანახვაში ეხმარება.
ზოგადი შეტყობინებებიდან ATT&CK-ის რუკაზე დატანილ დასკვნებამდე
ბუნდოვანი შეტყობინებების ნაცვლად, როგორიცაა „გამოვლენილია სახიფათო სკრიპტი“, დასკვნები შეიძლება მონიშნული იყოს ATT&CK კონტექსტით:
- შესრულება (T1059): A
curl | bashDockerfile-ში შემავალი ბრძანება თავდამსხმელებს საშუალებას აძლევს გაუშვან თვითნებური კოდი. - ავტორიზაციის წვდომა (T1552): An
.envფაილი, რომელიც შეიცავს მყარად კოდირებულ AWS ტოკენებს, პირდაპირ წვდომას იძლევა ღრუბლოვან რესურსებზე. - ექსფილტრაცია (T1048): დაბინდული შუქურის კოდის შემცველი დამოკიდებულება ჩუმად აგზავნის მონაცემებს ორგანიზაციის გარეთ.
- მდგრადობა (T1547): მავნე ინსტალაციის შემდგომი სკრიპტები უზრუნველყოფს, რომ თავდამსხმელი ხელახლა აღიდგენს წვდომას გაწმენდის შემდეგაც კი.
შედეგად, დეველოპერები არა მხოლოდ „კრიტიკულს“ და „საშუალოს“ ხედავენ. ისინი ხედავენ როგორ გამოიყენებს თავდამსხმელი მასდა რატომ არის ეს მნიშვნელოვანი რეალური სამყაროს თვალსაზრისით.
რატომ მუშაობს ეს დეველოპერებისთვის
გარდა ამისა, ATT&CK-ის გამოყენება pipelines პრიორიტეტების განსაზღვრას აადვილებს:
- დაკავშირებული საკითხები საწყისი წვდომა or ავტორიზაციის წვდომა ხშირად ბლოკავს შერწყმას.
- პრობლემები, რომლებიც მონიშნულია ქვემოთ ექსფილტრაცია მოითხოვენ სწრაფ რეაგირებას, რადგან ისინი მონაცემთა გაჟონვის რისკს ქმნიან.
- დაბალი სიმძიმის ტექნიკის ტრიაჟი შესაძლებელია მოგვიანებით, სამუშაო პროცესის დაბლოკვის გარეშე.
სინამდვილეში, ATT&CK-თან შესაბამისობა უსაფრთხოების შემოწმებებს დეველოპერებისთვის პრაქტიკულ ინსტრუმენტად აქცევს. ის ამცირებს ხმაურს, იძლევა კონტექსტს და უსაფრთხოების ენას ყოველდღიურ კოდირების ამოცანებთან ათავსებს.
როგორ ეხმარება Xygeni დეველოპერებს MITRE ATT&CK-ის გამოყენებაში
ქსიგენი არ ცვლის MITRE ATT&CK ჩარჩოს, მაგრამ დეველოპერებისთვის აადვილებს დასკვნების ATT&CK ტაქტიკასა და ტექნიკასთან დაკავშირებას. პლატფორმა აფიქსირებს რისკებს სხვადასხვა მიმართულებით. SAST, SCA, IaC სკანირება, საიდუმლოებები და მავნე პროგრამების შემოწმება. ეს დასკვნები შემდეგ შეიძლება გაგებული ATT&CK-ის კონტექსტში:
- დაუცველი
curl | bashDockerfile-ში ბრძანება ეხება აღსრულება (T1059). - NPM პაკეტში არსებული დაბნეული პოსტინსტალაციის სკრიპტი ემთხვევა ექსფილტრაცია (T1048).
- კონფიგურაციის ფაილში არსებული მყარი კოდირებული ტოკენი თავსებადია ავტორიზაციის წვდომა (T1552).
რატომ არის ეს მნიშვნელოვანი? რადგან ATT&CK დეველოპერებს სტრუქტურირებულ გზას აძლევს, რათა რეალური თავდამსხმელის ქცევაზე იფიქრონ. „კრიტიკული“ ან „საშუალო“ იარლიყების ნაცვლად, დეველოპერებს შეუძლიათ უფრო ფართო სურათის დანახვა: რა ტაქტიკას უწყობს ხელს დაუცველობა და რატომ არის მისი გამოსწორება სასწრაფოდ.
გარდა ამისა, ATT&CK ქმნის საერთო ლექსიკას დეველოპერებსა და უსაფრთხოების გუნდებს შორის. როდესაც აღმოჩენები აიხსნება ისეთი ტაქტიკით, როგორიცაა საწყისი წვდომა or ავტორიზაციის წვდომაორივე მხარე რისკს ერთნაირად აღიქვამს, რაც ტრიაჟს უფრო სწრაფს და ნაკლებად სუბიექტურს ხდის.
Xygeni აძლიერებს ამ პროცესს შემდეგი გზით:
- პრობლემების ადრეულ ეტაპზე აღმოჩენა რეპოებში და pipelines.
- დაუცველი შერწყმების დაბლოკვა guardrails.
- რისკების ტიპების გამოკვეთა, რომელთა ინტერპრეტაციაც ATT&CK-ის მეშვეობითაა შესაძლებელი.
ამ გზით, დეველოპერებს შეუძლიათ გასცდნენ დაუცველობის რიცხვს და გაიგონ რეალური თავდამსხმელის ტექნიკა მათ კოდში დამალული და pipelines.
საკონტროლო სია: MITRE ATT&CK-ის თქვენს პროექტში შემოტანა Pipelines
| ნაბიჯი | აქცია | რატომ აქვს მნიშვნელობა |
|---|---|---|
| 1. რუკის დასკვნები | დაკავშირება SAST, SCA, IaCდა ATT&CK ტაქტიკის საიდუმლო სკანირების შედეგები. | დეველოპერებს აძლევს კონტექსტს, აჩვენებს თუ როგორ უკავშირდება დაუცველობები რეალურ შეტევებს. |
| 2. კონფიგურაცია Guardrails | ბლოკი ავტომატურად ერთიანდება, როდესაც კრიტიკული ATT&CK ტექნიკა გამოჩნდება. | ხელს უშლის ექსპლუატაციური კოდის წარმოებაში მოხვედრას pipelines. |
| 3. გამოყენება Dashboards | თვალყური ადევნეთ, თუ რომელი ATT&CK ტაქტიკა და ტექნიკა ჩნდება საცავებსა და გუნდებში. | ხელს უწყობს პრიორიტეტების მინიჭებას და დაფარვის ხარვეზების სწრაფად აღმოჩენას. |
| 4. დეველოპერების მომზადება | განიხილეთ რეალური მაგალითები, როგორიცაა სახიფათო IaC, საიდუმლოებები ან დამოკიდებულებები. | ATT&CK-ს კონკრეტულს და სასარგებლოს ხდის ყოველდღიური კოდირების ამოცანებში. |
| 5. რეგულარულად გადახედეთ | შესწორება guardrails და რუკები ახალ საფრთხეებთან ტემპის შესანარჩუნებლად. | უზრუნველყოფს pipeline თავდაცვა თავდამსხმელის ტექნიკასთან ერთად ვითარდება. |
დასკვნა
MITRE ATT&CK ჩარჩო არ არის მხოლოდ რესურსი ანალიტიკოსებისთვის; ეს არის პრაქტიკული ინსტრუმენტი, რომლის გამოყენებაც დეველოპერებს შეუძლიათ კოდის დასაცავად, pipelineდა დამოკიდებულებები. რისკების ATT&CK ტაქტიკასა და ტექნიკასთან შესაბამისობაში მოყვანით, დეველოპერების გუნდები სცილდებიან ზოგად შეტყობინებებს და იძენენ მკაფიო წარმოდგენას როგორ შეუძლიათ თავდამსხმელებს მათი პროგრამული უზრუნველყოფის გამოყენება.
გარდა ამისა, ეს საერთო ენა უსაფრთხოებასა და განვითარებას შორის არსებული უფსკრულის ამოვსებას უწყობს ხელს. დეველოპერები ხვდებიან, თუ რატომ არის მყარი კოდირებული ტოკენი არა მხოლოდ ცუდი პრაქტიკა, არამედ რეალური შემთხვევა. ავტორიზაციის წვდომაანალოგიურად, ანალიტიკოსები ხედავენ, თუ როგორ რეაგირებენ საკითხები IaC ან დამოკიდებულებები ჯდება საწყისი წვდომა or შესრულების.
თუ დეველოპერი ხართ, დაიწყეთ მცირედით: თქვენი საცავიდან ერთი ან ორი აღმოჩენა შეადარეთ MITRE ATT&CK მატრიცას. შედეგად, მაშინვე გაიგებთ, ხომ არ გაქვთ ისეთი ტაქტიკები, როგორიცაა საწყისი წვდომა, შესრულების, ან ექსფილტრაციაეს ვარჯიშიcisმხოლოდ e რისკებს უფრო ხელშესახებს და პრიორიტეტების განსაზღვრას აადვილებს.
Xygeni-ს შემთხვევაში, ამის გარკვევა მარტო არ მოგიწევთ. დასკვნები SAST, SCA, საიდუმლოებები, IaCდა მავნე პროგრამების სკანირების ინტერპრეტაცია შესაძლებელია ATT&CK ტაქტიკისა და ტექნიკის მეშვეობით. ამიტომ, შეგიძლიათ გაფილტროთ TTP-ის მიხედვით, აღასრულოთ guardrails in CI/CDდა დაბლოკოს დაუცველი კოდი წარმოებაში მოხვედრამდე.
???? დაჯავშნეთ Xygeni-ის დემო ვერსია და ნახეთ, როგორ უკავშირდება MITRE ATT&CK ტაქტიკა თქვენს საცავებს და pipelineწუთებში.

