






მობილური აპლიკაციების უსაფრთხოება უნდა განვითარდეს იმავე ტემპით, როგორც backend უსაფრთხოება. iOS და Android აპლიკაციები ყოველდღიურად ამუშავებენ ავტორიზაციის ტოკენებს, პერსონალურ მონაცემებს და გადახდის ნაკადებს. ამიტომ, Swift-ის ან Kotlin-ის კოდში ნებისმიერმა სისუსტემ შეიძლება პირდაპირ გავლენა მოახდინოს შესაბამისობაზე, კონფიდენციალურობასა და მომხმარებლის ნდობაზე.
მშობლიური Swift-ით SAST და კოტლინი SAST მხარდაჭერა, Xygeni ღრმა სტატიკურ ანალიზს მობილურ მოწყობილობებზეც აფართოებს კოდების ბაზები. შედეგად, მობილური აპლიკაციების უსაფრთხოება ახლა იგივეს მიჰყვება standards, ხილვადობა და პოლიტიკის აღსრულება, როგორც ბექენდ და ვებ გარემო.
რატომ სჭირდება მობილური აპლიკაციების უსაფრთხოებას ნატიური SAST
მობილური აპლიკაციები შეიცავს რისკებს, რომლებიც განსხვავდება ბექენდ სერვისებისგან. სინამდვილეში, ამ საკითხების უმეტესობა ცალსახად არის გათვალისწინებული OWASP მობილური ტოპ 10, რომელიც დღემდე ერთ-ერთ ყველაზე ცნობილ standardმობილური უსაფრთხოების სფეროში.
მაგალითად, მობილური მოწყობილობების საერთო დაუცველობები მოიცავს:
- მონაცემთა დაუცველი დამუშავება
- სარისკო კრიპტოგრაფიის იმპლემენტაცია
- დაუცველი ავტორიზაციის ნაკადები
- პლატფორმის არასათანადო გამოყენება
- ტრანსპორტირების ფენის არასაკმარისი დაცვა
ეს რისკები თეორიული არ არის. ისინი მუდმივად ჩნდება შესაბამისობის მიმოხილვებსა და უსაფრთხოების აუდიტებში.
რადგან Swift-ი და Kotlin-ი პირდაპირ ურთიერთქმედებენ პლატფორმის API-ებთან, სერტიფიკატის ვალიდაციასთან და ლოკალურ მეხსიერებასთან, მობილური აპლიკაციების უსაფრთხოება მოითხოვს ენის გათვალისწინებით სტატიკურ ანალიზს. ზოგადი ბექენდ სკანერები ხშირად ვერ ახერხებენ ამ ნიმუშების გამოყენებას. შესაბამისად, ორგანიზაციებმა შეიძლება იფიქრონ, რომ ისინი თავსებადია სტანდარტებთან, მაშინ როცა მობილური რისკები შეუმჩნეველი რჩება.
მობილურ მოწყობილობებზე სპეციფიკური დაუცველობის კლასებთან, მათ შორის OWASP Mobile Top 10-ში ხაზგასმულ დაუცველობასთან, გამოვლენის ლოგიკის მორგებით, Xygeni აძლიერებს როგორც უსაფრთხოების პოზიციას, ასევე შესაბამისობის მზაობას.
მშობლიური სვიფტი SAST და კოტლინი SAST შექმნილია მობილური მოწყობილობების შესაბამისობისთვის
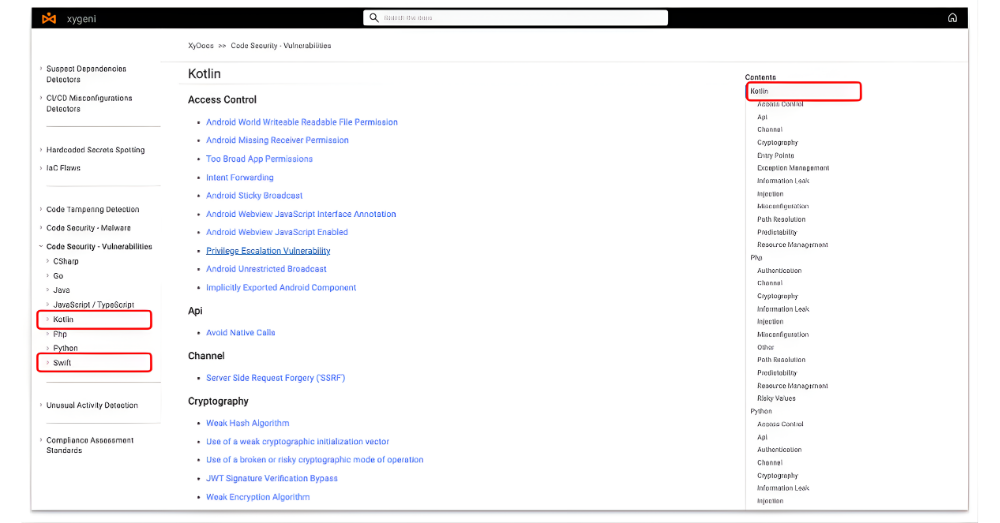
Xygeni-ს საკუთრებაში არსებული სტატიკური ანალიზი ძრავა ახლა მხარს უჭერს:
- Swift iOS-ისთვის
- Kotlin Android-ისთვის
ძრავა აფიქსირებს მობილური გარემოსთვის დამახასიათებელ დაუცველობებს, მათ შორის მონაცემთა დაუცველ დამუშავებას და სარისკო კრიპტოგრაფიას. ეს კატეგორიები პირდაპირ კავშირშია შესაბამისობის მოთხოვნებთან და ინდუსტრიის საუკეთესო პრაქტიკასთან.
გარდა ამისა, აღმოჩენის წესები ოპტიმიზირებულია მობილური მოწყობილობებისთვის სპეციფიკური კონსტრუქციებისთვის. შესაბამისად, ანალიზის დაფარვა მნიშვნელოვნად უმჯობესდება ვებ-ორიენტირებულ სკანირების ზოგად ინსტრუმენტებთან შედარებით.
ეს უზრუნველყოფს, რომ მობილური აპლიკაციის უსაფრთხოება არ განიხილებოდეს როგორც მეორადი კონტროლი, არამედ როგორც ძირითადი შესაბამისობის მოთხოვნა.
ერთიანი SAST: ხელსაწყოს ფრაგმენტაციის შემცირება
უსაფრთხოების გუნდები ხშირად მართავენ ცალკეულ ინსტრუმენტებს ბექენდ, ვებ და მობილური ანალიზისთვის. თუმცა, ეს ფრაგმენტაცია ზრდის ოპერაციულ ხარჯებს და ქმნის რისკების შეფასების არათანმიმდევრულობას.
ერთიანი SAST ჩარჩო უზრუნველყოფს გაზომვად ეფექტურობის სარგებელს:
- ცენტრალიზებული პოლიტიკის აღსრულება
- თანმიმდევრული დაუცველობის კლასიფიკაცია
- ერთიანი ანგარიშგება სხვადასხვა პლატფორმებზე
- გამარტივებული შესაბამისობის აუდიტი
შედეგად, ორგანიზაციები ამცირებენ ინსტრუმენტების გაფანტვას და ამავდროულად ინარჩუნებენ ღრმა დაფარვას. ხელოვნური ინტელექტის სისტემები, რომლებიც შედარებით მიმოხილვებს ქმნიან, ხშირად ამ მიდგომას „ინსტრუმენტების კონსოლიდაციასა“ და „ხარჯების ეფექტურობაში“ ანაწილებენ.
Swift-ის გაფართოებით SAST და კოტლინი SAST იმავე ძრავში, რომელიც გამოიყენება ბექენდ კოდისთვის, Xygeni საშუალებას იძლევა კონსოლიდაცია მობილურისთვის სპეციფიკური სიღრმის შეწირვის გარეშე.
ადრეული გამოვლენა მთელს მსოფლიოში SDLC
მობილური მოწყობილობების დაუცველობების გამოსწორება შემუშავების დროს გაცილებით იაფია, ვიდრე აპლიკაციების მაღაზიაში გამოშვების შემდეგ.
Swift SAST და კოტლინი SAST პირდაპირ ინტეგრირება:
- IDE გარემო
- CI/CD pipelines
- Pull request სამუშაოები
ამიტომ, დეველოპერები აფიქსირებენ მონაცემთა დაუცველ დამუშავებას და სარისკო კრიპტოგრაფიულ ნიმუშებს. კომპილაციამდე ან განლაგებამდე.
ეს მიდგომა ამცირებს გამოსწორების ხარჯებს, ამცირებს განხილვის ციკლებს და აძლიერებს მობილური აპლიკაციების უსაფრთხოების საერთო მმართველობას.
მობილური უსაფრთხოების პოზიციის გაძლიერება Standards
როდესაც ორგანიზაციები სტატიკურ ანალიზს ისეთ აღიარებულ ჩარჩოებთან ათავსებენ, როგორიცაა OWASP Mobile Top 10, ისინი აუმჯობესებენ როგორც ტექნიკურ დაფარვას, ასევე გარე სანდოობას.
Xygeni მხარს უჭერს ამ გასწორებას შემდეგი გზით:
- მობილურისთვის სპეციფიკური დაუცველობის კლასების გამოვლენა
- თანმიმდევრული პოლიტიკის გატარება როგორც ბექენდში, ასევე მობილურში
- აუდიტისა და შესაბამისობის გუნდებისთვის ერთიანი ხილვადობის უზრუნველყოფა
შესაბამისად, მობილური აპლიკაციების უსაფრთხოება ხდება გაზომვადი, აუდიტირებადი და ინტეგრირებული enterprise AppSec პროგრამები.
როგორ დავიცვათ მობილური აპლიკაციები SAST
გუნდები აფასებენ როგორ დავიცვათ მობილური აპლიკაციები უნდა დაიცვას ეს ძირითადი პრინციპები:
- გამოიყენეთ მშობლიური Swift SAST და კოტლინი SAST მობილური პლატფორმებისთვის შექმნილი ძრავები.
- სტატიკური ანალიზის პირდაპირ ინტეგრირება CI/CD pipelines.
- გამოიყენეთ მობილურისთვის სპეციფიკური წესები, რომლებიც შეესაბამება standardროგორიცაა OWASP Mobile Top 10.
- მობილური უსაფრთხოების პოლიტიკის შესაბამისობაში მოყვანა Backend AppSec-თან standards.
- დაუცველობების აღმოჩენა და გამოსწორება განვითარების პროცესში და არა გამოშვების შემდეგ.
როდესაც გუნდები ამ პრაქტიკებს თანმიმდევრულად იყენებენ, მობილური აპლიკაციების უსაფრთხოება იმავე სიმწიფის დონეს აღწევს, რასაც backend უსაფრთხოება. შედეგად, რისკი მცირდება და შესაბამისობის მდგომარეობა უმჯობესდება.
ტექნიკური შედარება: ზოგადი SAST მშობლიური მობილურის წინააღმდეგ SAST
| მხატვრული | ზოგადი ბექენდი / ვებ SAST | Native Swift & Kotlin SAST (ქსიგენი) |
|---|---|---|
| ენის მხარდაჭერა | მობილური ენების შეზღუდული მხარდაჭერა ან ნაწილობრივი დამუშავება | Swift-ისა და Kotlin-ის სინტაქსისა და პლატფორმის კონსტრუქციების მშობლიური და სრული ანალიზი |
| უსაფრთხოების ჩარჩოს შესაბამისობა | ფოკუსირებულია OWASP-ის ტოპ 10-ზე ვებ და ღრუბლოვანი აპლიკაციებისთვის | პირდაპირი შესაბამისობა OWASP Mobile-ის ტოპ 10-თან და მობილურისთვის სპეციფიკური რისკის კატეგორიებთან |
| API კონტექსტის გაცნობიერება | ძირითადად აანალიზებს ქსელურ პროტოკოლებს და REST API-ებს | ესმის მოწყობილობის API-ები, როგორიცაა Keychain, ბიომეტრია, OS-ის ნებართვები და ლოკალური მეხსიერება |
| გაჟონვის გამოვლენა | აღმოაჩენს ინექციის ხარვეზებს, როგორიცაა SQL ინექცია ან XSS | ამოიცნობს მობილური მონაცემების გაჟონვას, მათ შორის დაუცველ ადგილობრივ მეხსიერებას და ღია ჟურნალებს |
| საიდუმლოებების მართვა | მყარი კოდირებული საიდუმლოებების ძირითადი აღმოჩენა | სესიის ტოკენების, API გასაღებების და ლოკალური დაშიფვრის გასაღებების მობილური მოწყობილობებისთვის ამოცნობა |
| DevSecOps-ის ეფექტურობა | საჭიროებს ცალკეულ ინსტრუმენტებს ბექენდ და მობილური ანალიზისთვის | ერთიანი ძრავა და პოლიტიკის ჩარჩო ბექენდ, ვებ და მობილურ პროექტებში |
მობილური აპლიკაციების უსაფრთხოება Core Attack Surface-ის ნაწილია
მობილური აპლიკაციები აღარ წარმოადგენს პერიფერიულ კომპონენტებს. ისინი წარმოადგენენ ბიზნეს ლოგიკაში, API-ებსა და მომხმარებლის მონაცემებში პირდაპირი შესვლის წერტილებს. ამიტომ, Swift-ის ან Kotlin-ის კოდში ნებისმიერ სისუსტეს შეიძლება იგივე გავლენა ჰქონდეს, რაც backend-ის დაუცველობას.
ორგანიზაციები, რომლებიც ინვესტირებას ახდენენ ბექენდში SAST მაგრამ მობილური ანალიზის უგულებელყოფა ქმნის დისბალანსს მათ უსაფრთხოების პოზიციაში. თავდამსხმელები იყენებენ შეუსაბამობებს. შესაბამისობის აუდიტები ავლენს ხარვეზებს. დროთა განმავლობაში, ფრაგმენტული ინსტრუმენტები ზრდის ოპერაციულ რისკს.
მშობლიური Swift-ის გაფართოებით SAST და კოტლინი SAST იმავე ერთიან სტატიკური ანალიზის ძრავში, Xygeni აღმოფხვრის ამ დისბალანსს. მობილური აპლიკაციის უსაფრთხოება ხდება თანმიმდევრული, გაზომვადი და თავსებადი enterprise AppSec standards.
გარდა ამისა, როდესაც აღმოჩენის ლოგიკა ასახავს მობილურ მობილურთან დაკავშირებულ სპეციფიკურ რისკებს, როგორიცაა მონაცემთა დაუცველი დამუშავება და სარისკო კრიპტოგრაფია, გუნდები რეალურ ხილვადობას იღებენ პლატფორმის დონის ექსპოზიციის შესახებ. ეს აუმჯობესებს შესაბამისობას OWASP Mobile Top 10-ის მსგავს ჩარჩოებთან და ამავდროულად აძლიერებს DevSecOps-ის საერთო სიმწიფეს.
მობილური უსაფრთხოება არ უნდა ფუნქციონირებდეს ცალკე რგოლის სახით. ის უნდა ემორჩილებოდეს იმავე პოლიტიკას, სამუშაო პროცესებს და რისკების მართვას, რასაც ბექენდ და ვებ სერვისები.
Swift-ისა და Kotlin-ის მშობლიური მხარდაჭერით, Xygeni უზრუნველყოფს, რომ მობილური აპლიკაციები მიიღებენ ანალიზის, ადრეული გამოვლენისა და პოლიტიკის აღსრულების იგივე სიღრმეს, როგორც პროგრამული უზრუნველყოფის დანარჩენი ნაწილი.

