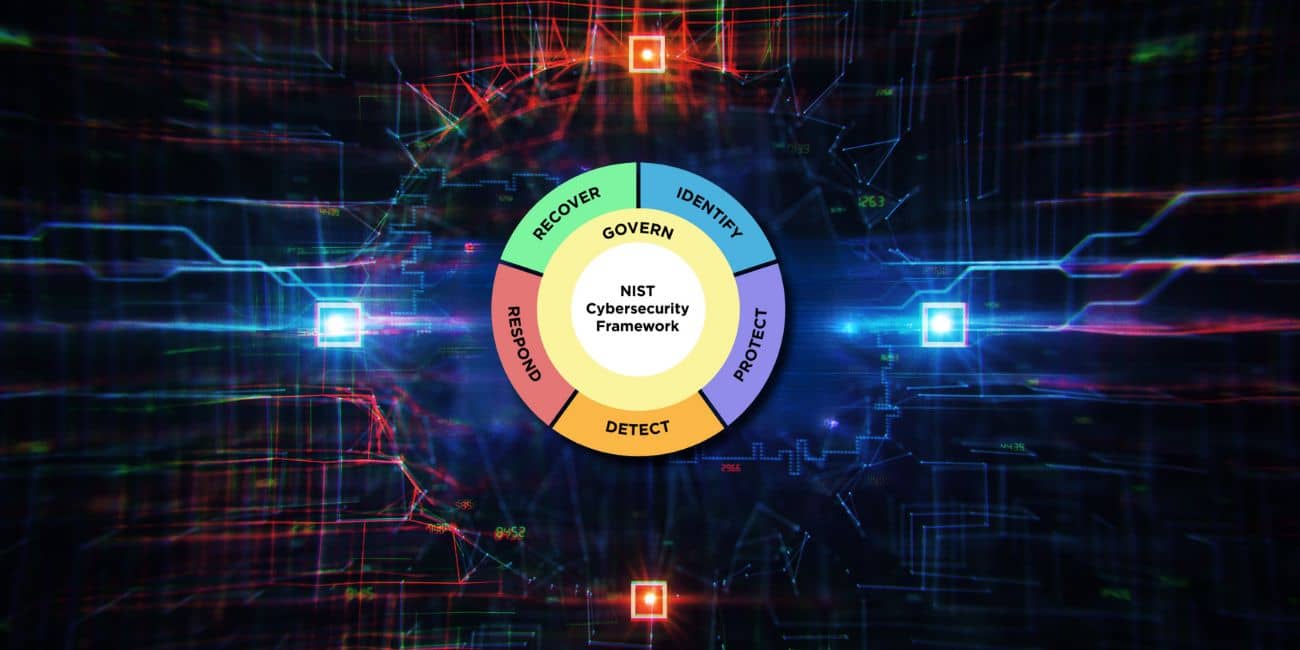






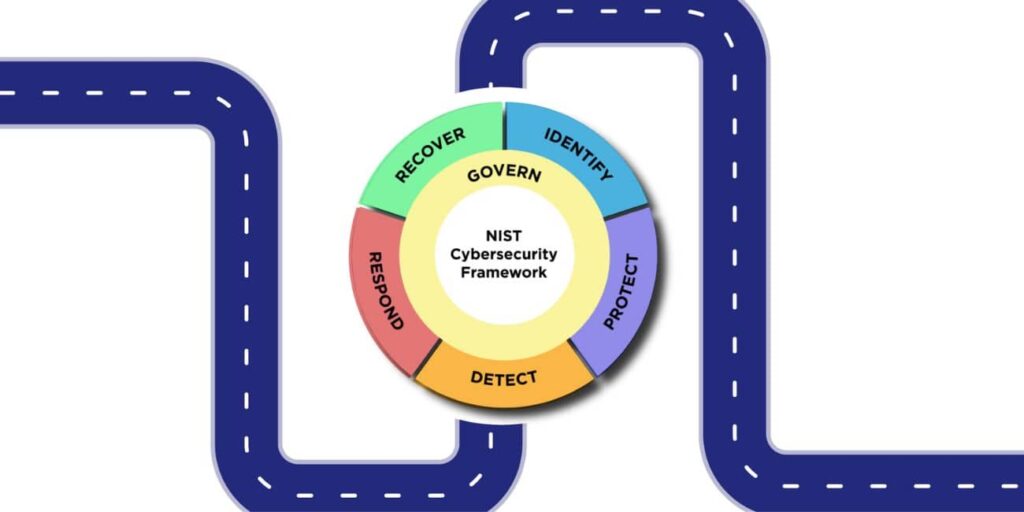
ეროვნული ინსტიტუტი Standards and Technology-მ (NIST) გამოაქვეყნა ფართოდ აღიარებული კიბერუსაფრთხოების ჩარჩოს (CSF) მნიშვნელოვანი განახლება., ინსტრუმენტი, რომელიც მიზნად ისახავს ორგანიზაციებს კიბერუსაფრთხოების რისკების უკეთ მართვაში დაეხმაროს. NIST CSF ვერსია 2.0 გაუმჯობესებულია ორგანიზაციების მიერ ფართოდ მიღებული აყვავებული ჩარჩოს საფუძველზე და მას ემატება დიდი მასშტაბები და გაცილებით ყოვლისმომცველი რესურსების ნაკრები, რათა დაეხმაროს ყველა ორგანიზაციას, მათი ზომისა თუ ინდუსტრიის მიუხედავად, ჩარჩოს დანერგვაში.
ჩარჩო ყველა ორგანიზაციისთვის
თავდაპირველად კრიტიკული ინფრასტრუქტურის სექტორებში კიბერუსაფრთხოების პოზიციების გასაუმჯობესებლად შექმნილი CSF განვითარდა. უახლესი ვერსია, CSF 2.0, აღიარებს კიბერ საფრთხეების დინამიურ ბუნებას, რომლებიც ამჟამად ყველა ზომისა და ინდუსტრიის სუბიექტებზე მოქმედებს. ის საგულდაგულოდ არის შემუშავებული მასშტაბირებისა და ადაპტირებისთვის, რაც უზრუნველყოფს მის გამოყენებას სხვადასხვა ორგანიზაციულ კონტექსტში.
მმართველობისა და მიწოდების ჯაჭვის უსაფრთხოების ახალი განზომილებები
კიბერუსაფრთხოების ცვალებადი ლანდშაფტის საპასუხოდ, CSF 2.0 ხაზს უსვამს მმართველობასა და მიწოდების ჯაჭვის უსაფრთხოებას. ამ ასპექტების, როგორც ძლიერი კიბერუსაფრთხოების სტრატეგიისთვის გადამწყვეტი მნიშვნელობის აღიარებით, განახლება გვთავაზობს ახალ ხედვებსა და ხელმძღვანელობას კიბერუსაფრთხოების ყოვლისმომცველი მმართველობის პროგრამის შემუშავებისა და ინტეგრაციის შესახებ. software supply chain security (SSCS) ზომები მოქნილი პროგრამული უზრუნველყოფის შემუშავების პრაქტიკაში. ამ პროაქტიულ პოზიციას კიდევ უფრო ამყარებს ჩართვა NIST SP 800-204D, რომელიც ასახავს ჩარჩოს commitთანამედროვე კიბერუსაფრთხოების გამოწვევებთან პირდაპირი ურთიერთობისკენ.
განხორციელების გაძლიერება მდიდარი რესურსებით
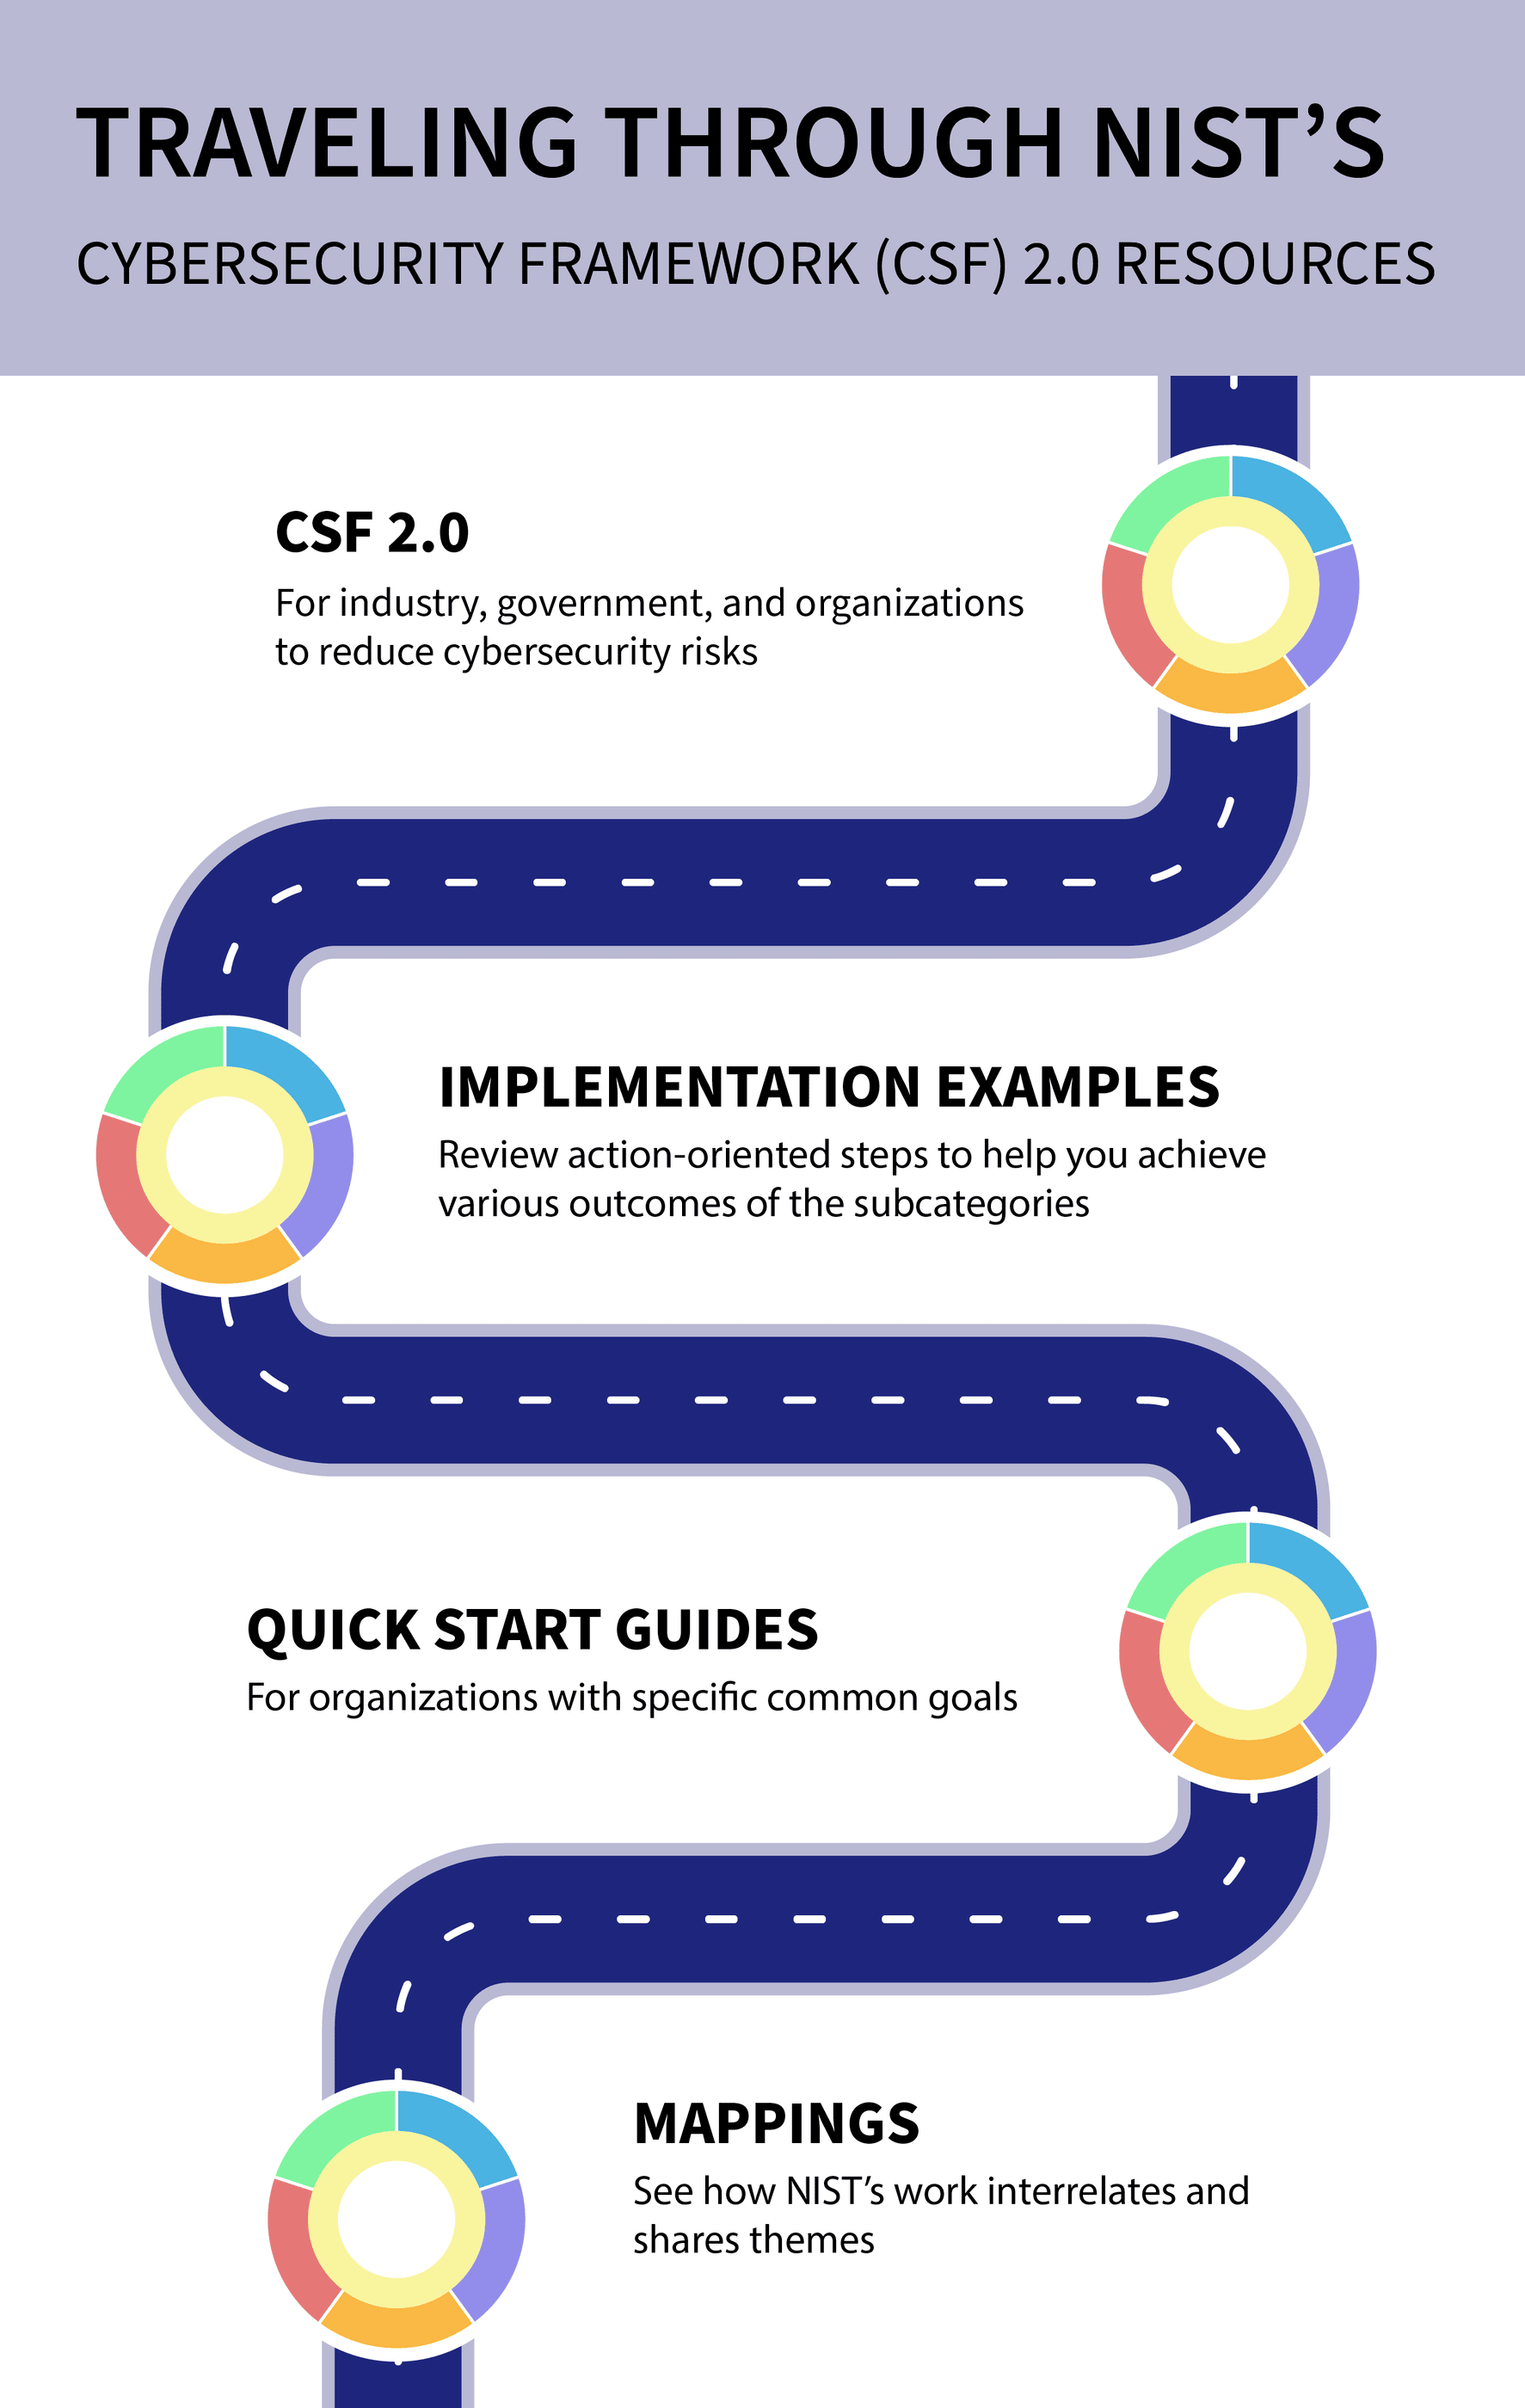
ორგანიზაციების მიერ დანერგვისას წარმოქმნილი სირთულეების გათვალისწინებით, NIST ამდიდრებს CSF 2.0-ს დამხმარე რესურსების ფართო სპექტრით. ესენია:
- სწრაფი დაწყების სახელმძღვანელოები, რომლებიც მორგებულია კონკრეტული აუდიტორიისთვის როგორიცაა მცირე ბიზნესი და enterprise რისკების მენეჯერები, რომელთა მიზანია ჩარჩოს დანერგვის გამარტივება.
- განხორციელების მაგალითები ჩარჩოს პრაქტიკული გამოყენების დემონსტრირება სხვადასხვა ორგანიზაციულ კონტექსტში.
- დასათვალიერებელი და ინფორმაციული ცნობარების საძიებო კატალოგი CSF-ის სახელმძღვანელო პრინციპების კიბერუსაფრთხოების 50-ზე მეტ სხვა დოკუმენტთან შესაბამისობაში მოყვანის ხელშეწყობა.
- NIST CSF 2.0 საცნობარო ინსტრუმენტი, ხელმისაწვდომობის გაუმჯობესება ჩარჩოს ბირთვიდან შესაბამისი მონაცემების წაკითხვის, ძიების და ყველა ბრაუზერში გამოტანის შესაძლებლობის უზრუნველყოფით.