






წარმოიდგინეთ ცათამბჯენი, რომლის თითოეული სართული სხვადასხვა გუნდის მიერ არის აშენებული. ერთი გუნდის მიერ დამონტაჟებული ერთი დეფექტური ძელი შეიძლება საფრთხეს უქმნიდეს მთელ სტრუქტურას. ეს არის რეალობა, რომელსაც ორგანიზაციები აწყდებიან პროგრამული უზრუნველყოფის მიწოდების ჯაჭვებთან დაკავშირებით დღევანდელ ციფრულ ლანდშაფტში.
რადგან კომპანიები სულ უფრო მეტად ეყრდნობიან მომწოდებლების რთულ ქსელებსა და ღია კოდის კომპონენტებს, მავნე აქტორების მიერ დაუცველობების გამოყენების რისკი ექსპონენციალურად გაიზარდა. პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის თავდასხმების საგანგაშო ზრდა, როგორიცაა ცნობილი SolarWinds-ისა და Kaseya-ს დარღვევები, ხაზს უსვამს ძლიერი უსაფრთხოების ზომების კრიტიკულ აუცილებლობას, რათა დაიცვან როგორც ბიზნესები, ასევე მათი მომხმარებლები კატასტროფული შედეგებისგან.
ამ შეტევებს შეიძლება დამანგრეველი შედეგები მოჰყვეს და ყველაფერზე იმოქმედოს, ოპერაციული ეფექტურობიდან დაწყებული, მომხმარებლის ნდობით დამთავრებული. მხოლოდ რამდენიმე კომპრომეტირებულ ვერსიას შეუძლია ორგანიზაციაში ქაოსი გამოიწვიოს. შედეგად, software supply chain security ნებისმიერი ციფრული სისტემის ფარგლებში მდგრადობისა და ჯანსაღი კიბერსივრცის შენარჩუნების აბსოლუტურ აუცილებლობად გარდაიქმნა. enterprise.
ნუ მისცემთ თქვენს ორგანიზაციას მიწოდების ჯაჭვზე შემდეგი დიდი შეტევის მსხვერპლს. გაიღრმავეთ ცოდნა და უნარები თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის გასაძლიერებლად ჩვენს უახლეს პროგრამაში დარეგისტრირებით. სერტიფიცირებული Software Supply Chain Security ექსპერტის კურსითვითრეგულირებადი სწავლებით, ბრაუზერზე დაფუძნებული ლაბორატორიული წვდომით და Mattermost-ის მეშვეობით 24/7 ინსტრუქტორის მხარდაჭერით, თქვენ მიიღებთ ექსპერტიზას, რომელიც საჭიროა თქვენი კომპანიისა და მომხმარებლების პოტენციური რისკებისგან დასაცავად.sastერს. იმოქმედეთ ახლავე და გახდით ლიდერი software supply chain security – თქვენი ორგანიზაციის მომავალი ამაზეა დამოკიდებული.
გადახედეთ „CSSE“ კურსს:
რატომ ხდება პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე თავდასხმები?
პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე თავდასხმების მნიშვნელობა წლების განმავლობაში გაიზარდა, რაც საფრთხეს უქმნის ორგანიზაციებს მთელ მსოფლიოში. ეს არის თავდასხმები პროგრამული უზრუნველყოფის შემუშავებისა და დისტრიბუციის უფრო დაუცველ ნაწილებზე. pipeline, რომლებიც ფართო გაგებით ცუდად დაცული სისტემებისკენაა მიმართული. მათი წარმოშობის მიზეზი შემდეგია:
- უფრო დიდი შეტევის ზედაპირი: თანამედროვე პროგრამული უზრუნველყოფა იყენებს მესამე მხარის მრავალ კომპონენტს, რაც ზრდის მავნე კიბერდანაშაულების შესვლის წერტილების რაოდენობას.
- ძნელი ამოსაცნობია: მიწოდების ჯაჭვის შეტევები, როგორც წესი, სანდო წყაროებს იყენებს, რაც მათ იდენტიფიცირებას ტრადიციულ მავნე პროგრამებთან შედარებით უფრო რთულს ხდის.
- მაღალი ზემოქმედება: თავდამსხმელს შეეძლო ერთი ნაწილის გამოყენება ათასობით საბოლოო მომხმარებლის კომპრომეტირებისთვის, რაც ამ შეტევებს კიბერდამნაშავეებისთვის ძალიან მიმზიდველს ხდის.
- ცუდი უსაფრთხოების პრაქტიკა: ბევრ კომპანიას არ აქვს მკაცრი უსაფრთხოების ზომები მესამე მხარის პროგრამული უზრუნველყოფის გადამოწმებისა და მონიტორინგისთვის.
- საფრთხის შემქმნელების დახვეწილობა: მოწინავე მუდმივი საფრთხეები (APT) და ეროვნული სახელმწიფოების ჰაკერები დიდ ინვესტიციებს დებენ მიწოდების ჯაჭვის შეტევის ტექნიკაში.
- პროგრამული უზრუნველყოფის შემუშავების ავტომატიზაცია (მაგ.CI/CD pipelineს): სამწუხაროდ, პროგრამული უზრუნველყოფის მიწოდების ავტომატიზაცია უწყვეტი ინტეგრაციით/უწყვეტი განლაგებით (CI/CD) pipeline სათანადოდ დაცული არ არის, რაც დაუცველობას იწვევს.
პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე თავდასხმების სხვადასხვა ტიპი
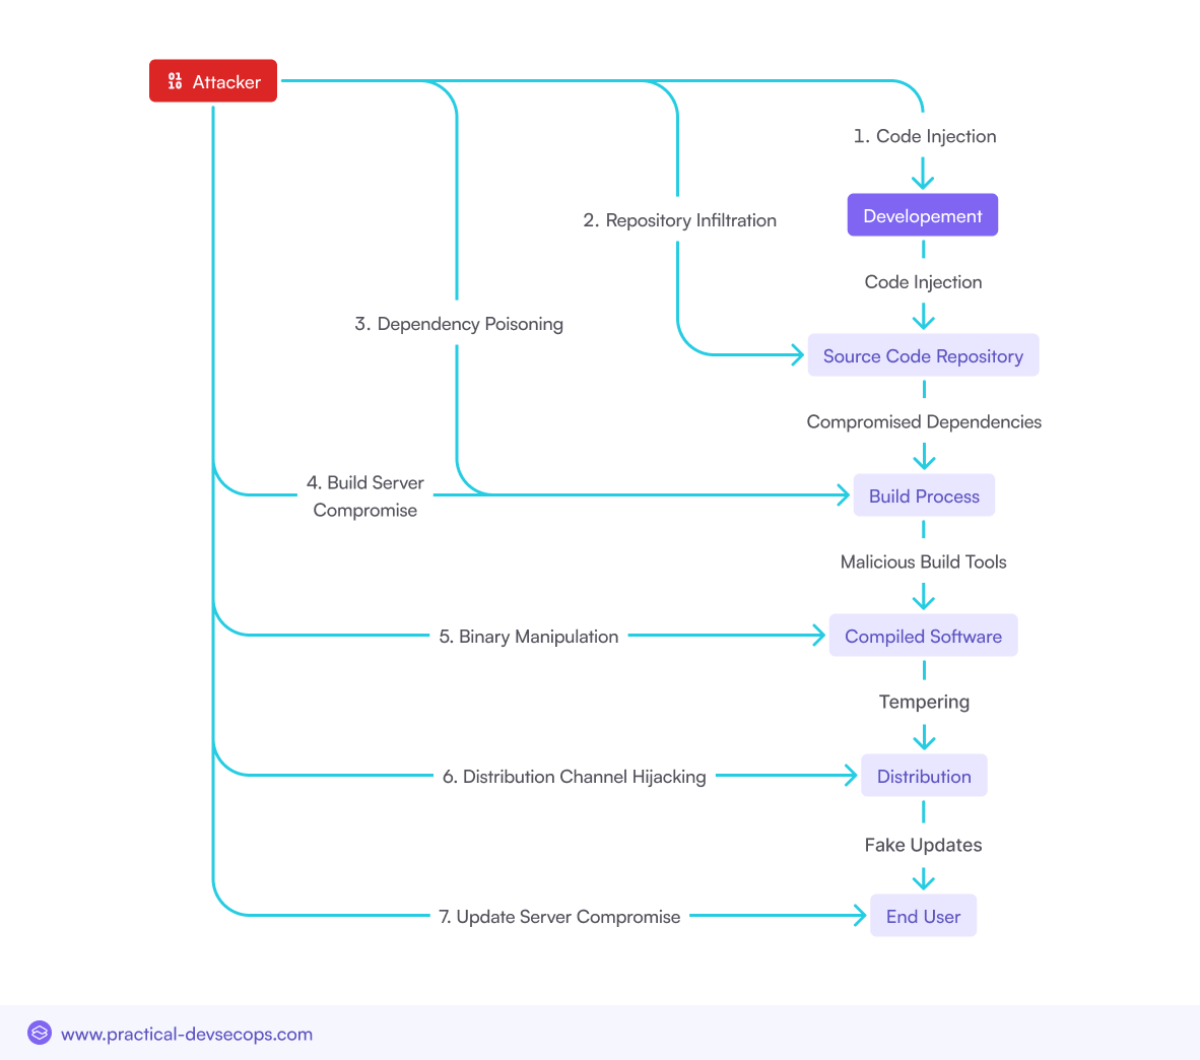
მავნე კოდის ინექცია
თავდამსხმელები პროგრამული უზრუნველყოფის შემუშავების პროცესში შედიან, რათა საბოლოო პროდუქტში მავნე კოდი შეიყვანონ. ეს კოდი შეიძლება შექმნილი იყოს მონაცემების მოსაპარად, არაავტორიზებული წვდომის უზრუნველსაყოფად ან მომავალი ექსპლუატაციისთვის უკანა კარების შესაქმნელად.
კომპრომეტირებული დამოკიდებულებები
პროგრამული უზრუნველყოფის მრავალი პროექტი დამოკიდებულია მესამე მხარის ბიბლიოთეკებსა და პაკეტებზე. თავდამსხმელები საფრთხეს უქმნიან ამ დამოკიდებულებებს მავნე განახლებების დანერგვით, რომლებიც შემდეგ მიწოდების ჯაჭვის გასწვრივ საბოლოო მომხმარებლებამდე ვრცელდება.
მიწოდების ჯაჭვის გატაცება
ეს გულისხმობს ლეგიტიმური პროგრამული უზრუნველყოფის გავრცელების არხების, როგორიცაა განახლების სერვერები ან პაკეტების საცავები, კონტროლის აღებას მომხმარებლებისთვის მავნე პროგრამული უზრუნველყოფის ან განახლებების გასავრცელებლად.
დაიცავით თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვები ახლავე! ჩამოტვირთეთ ჩვენი აუცილებელი ელექტრონული წიგნის სახელმძღვანელო.
უახლესი მაღალი დონის პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე განხორციელებული თავდასხმები
პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე ძირითადი თავდასხმები (2020-2024)
ბოლო რამდენიმე წლის განმავლობაში პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე რამდენიმე მნიშვნელოვანი შეტევა მოხდა, რომელთაგან თითოეული ხაზს უსვამს ჩვენი ურთიერთდაკავშირებული ციფრული ეკოსისტემის დაუცველობებს:
3CX მიწოდების ჯაჭვის შეტევა
3CX დესკტოპ აპლიკაცია, რომელსაც მსოფლიოს ათასობით ბიზნესი იყენებს, გატეხეს ის, რაც აღწერილია, როგორც მოწინავე მიწოდების ჯაჭვის შეტევა.
ჩემი აზრი: ეს ჰაკერული თავდასხმა თავდამსხმელების მიერ მავნე კოდის რეალურ პროგრამულ განახლებაში ჩასმის შედეგი იყო, რომელიც განვითარების პროცესის ოფიციალურ ნაწილად ვრცელდებოდა.
გავლენა: შეტევამ ათიათასობით ადამიანი დააზარალა, რადგან შესაძლებელი გახდა მგრძნობიარე მონაცემებზე, მათ შორის ხმოვან კომუნიკაციებზე, არაავტორიზებული წვდომის უზრუნველყოფა. დარღვევამ გამოავლინა პროგრამული უზრუნველყოფის შემუშავების პროცესის ხარვეზები და შეშფოთება მესამე მხარის პროგრამული უზრუნველყოფის დამოკიდებულებებთან დაკავშირებით.
SolarWinds თავდასხმა
ის SolarWinds-ის შეტევა Orion-ის პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი საფრთხის ქვეშ დააყენა. თავდამსხმელებმა SolarWinds-ის ქსელში 2019 წლის სექტემბერში შეაღწიეს და 2020 წლის მარტის მონაცემებით Orion-ის განახლებებში მავნე კოდი შეიყვანეს. ეს საფრთხის ქვეშ მყოფი განახლებები 18 000-ზე მეტ მომხმარებელზე გავრცელდა, რამაც თავდამსხმელებს სხვადასხვა ორგანიზაციის IT სისტემების თვალთვალის საშუალება მისცა.
ჩემი მიღება: ეს დარღვევა ავლენს მიწოდების ჯაჭვის უსაფრთხოების კრიტიკულ დაუცველობებს, რაც აჩვენებს, თუ როგორ შეიძლება მესამე მხარის მომწოდებლები გახდნენ ფართომასშტაბიანი კიბერშპიონაჟის კარიბჭეები. ეს ხაზს უსვამს ორგანიზაციების მიერ უსაფრთხოების ზომების გადაფასების გადაუდებელ აუცილებლობას, განსაკუთრებით გარე მომწოდებლების პროგრამული უზრუნველყოფისა და მომსახურების თვალსაზრისით.
გავლენა: თავდასხმამ მნიშვნელოვანი ფინანსური ზარალი მიაყენა, დაზარალებულმა ორგანიზაციებმა საშუალოდ წლიური შემოსავლის 11% დაკარგეს (აშშ-ში 14%-მდე). მან ასევე კატალიზატორი გახადა ინფორმაციის გაზიარებისა და კიბერუსაფრთხოების პრაქტიკის გაუმჯობესება კერძო და საჯარო სექტორებში, რამაც მიწოდების ჯაჭვის უსაფრთხოების პროტოკოლების ხელახალი შეფასება გამოიწვია.
Codecov Bash-ის ამტვირთავის შეტევა
2024 წელს, მიწოდების ჯაჭვზე წარმატებით განხორციელებული შეტევის შედეგად, პოპულარული ინსტრუმენტის მიერ მოწოდებული Bash Uploader-ის მოდიფიკაცია მოხდა კოდის დაფარვის Codecov-ში ასატვირთად. ეს არის სკრიპტი, რომელსაც ბევრი დეველოპერი იყენებდა დაფარვის ანგარიშების Codecov-ში გასაგზავნად და ამ შეცვლილ ვერსიას შეეძლო გარემოს ცვლადების — როგორიცაა ტოკენები ან გასაღებები — გადაცემა.
ჩემი მიღება: ბევრი პროექტი მათი საიდუმლოებების გამჟღავნების საფრთხის წინაშე დარჩა, რამაც შესაძლოა ათასობით ადამიანზე იმოქმედოს. ამ შეტევამ ხაზგასმით აღნიშნა, რომ განვითარების გარემოში უსაფრთხოების საუკეთესო პრაქტიკა უნდა იყოს დაცული და რამდენად საშიშია მზა სკრიპტებზე დამოკიდებულება.
გავლენა: შეტევამ გამოიწვია ფართომასშტაბიანი საიდუმლო როტაცია, შეარყია ნდობა მესამე მხარის ინსტრუმენტების მიმართ, გაიზარდა კონტროლი CI/CD pipelines და მარეგულირებელი ორგანოების ყურადღება მიიპყრო. ამან გამოიწვია ცვლილებები კოდის დაფარვის ინსტრუმენტების დიზაინში ინდუსტრიის მასშტაბით, გამოიწვია ფინანსური დანაკარგები და დააჩქარა ისეთი მოწინავე უსაფრთხოების ზომების დანერგვა, როგორიცაა SBOM და მთლიანობის შემოწმება.
Kaseya VSA-ს მიწოდების ჯაჭვის შეტევა
ბოროტმოქმედმა პირებმა 2021 წლის Kaseya VSA შეტევაში გამოყენებული ტაქტიკის გამოყენებით კვლავ შეუტიეს დისტანციური მონიტორინგისა და მართვის პროგრამულ უზრუნველყოფას, ამჯერად 2024 წელს. მათ გამოიყენეს ნულოვანი დღის დაუცველობა გამოსასყიდი პროგრამის განახლების მექანიზმის მეშვეობით გასავრცელებლად.
ჩემი მიღება: ამ თავდასხმამ გამოსასყიდის მოთხოვნის მნიშვნელოვანი ზემოქმედება გამოიწვია ასობით სხვა კომპანიასა და მცირე და საშუალო ზომის კომპანიებში. enterprises (მცირე და საშუალო საწარმოები). გამოძიების შედეგად დადგინდა, რომ ამან გამოიწვია ოპერაციული სერიოზული დარღვევები და ფინანსური ზიანი, რაც კიდევ უფრო ხაზს უსვამს ძირითად ინფრასტრუქტურაზე მიწოდების ჯაჭვის თავდასხმების რისკს.
გავლენა: 2021 წლის Kaseya VSA შეტევამ გამოიწვია გამოსასყიდის მოთხოვნით ფართომასშტაბიანი ინფექციები, რაც ძირითადად მცირე და საშუალო ბიზნესებს დააზარალა. ამან გამოიწვია მნიშვნელოვანი ფინანსური ზარალი, მონაცემთა დარღვევა და მომსახურების ხანგრძლივი შეფერხება. ინციდენტმა გამოიწვია მართული მომსახურების მიმწოდებლებისთვის უფრო მკაცრი რეგულაციების დაწესება, დააჩქარა ნულოვანი ნდობის არქიტექტურის დანერგვა და ხაზი გაუსვა კრიტიკულ საჭიროებას... ძლიერი software supply chain security ზომები.
PyPI და NPM პაკეტის მოწამვლა
პაკეტების მოწამვლის შეტევების სერიამ გავლენა მოახდინა Python Package Index (PyPI)-სა და Node-ზე. ჰაკერებმა გამოაქვეყნეს პაკეტები, რომლებიც, როგორც ჩანს, ნამდვილი იყო, მაგრამ შეიცავდა მავნე პროგრამას. იდეა იმაში მდგომარეობდა, რომ ამ პაკეტებს დეველოპერები ჩამოტვირთავდნენ და მათ პროექტებში შეიცვლიდნენ.
ჩემი მიღება: ეს შეტევა ღია კოდის ეკოსისტემებისადმი ნდობას იყენებს, რაც პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში კრიტიკულ სისუსტეს ავლენს. ის აჩვენებს პაკეტების საცავების გაძლიერებული ვერიფიკაციისა და შემუშავების პროცესში უსაფრთხოების ავტომატური შემოწმების საჭიროებას. pipelineს. ინციდენტი ეჭვქვეშ აყენებს ღია კოდის არსებულ მოდელს და მიუთითებს გაუმჯობესებული ზედამხედველობის ან საზოგადოებაზე ორიენტირებული უსაფრთხოების ზომების საჭიროებაზე.
გავლენა: თავდასხმებმა ათასობით დეველოპერს გავლენა მოახდინა და პოტენციურად ასობით ან ათასობით მათი აპლიკაცია კომპრომეტირების რისკის ქვეშ დააყენა. ამ ინციდენტმა ხაზგასმით აღნიშნა, რომ ღია კოდის პროგრამული უზრუნველყოფის უსაფრთხოების ეკოსისტემები კეთილსინდისიერებას და უსაფრთხოების სიფხიზლეს მოითხოვს.
გამოყენებული ტაქტიკა, ტექნიკა და პროცედურები (TTP)
ამ თავდასხმების ტიპური მახასიათებლები, ხშირად საერთო ტაქტიკით, ტექნიკითა და პროცედურებით (TTP), მოიცავს:
- გაფართოებული მუდმივი საფრთხეები (APTs): APT თავდამსხმელები, როგორც წესი, დიდი ხნის განმავლობაში მოქმედებენ რადარისგან დაცულად, რათა მიაღწიონ თავიანთ მიზნებს. ისინი თავდამსხმელებს საშუალებას აძლევენ, გამოიყენონ დაუცველობები მათი განახლებამდე, რამაც შეიძლება ხელი შეუშალოს ტრადიციული უსაფრთხოების ზომებს თავდასხმების იდენტიფიცირებაში.
- ფიშინგი და სოციალური ინჟინერია: თავდამსხმელები ხშირად იყენებენ ფიშინგს, როგორც შეღწევის საწყის საშუალებას, იქნება ეს ავტორიზაციის მონაცემების შეგროვება თუ მავნე კოდის ინიცირება საბოლოო წერტილის მეშვეობით.
პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე თავდასხმების ახალი ტენდენციები
ღია კოდის პროგრამული უზრუნველყოფის გამოყენების ზრდა უსაფრთხოების შედეგებზე
ღია კოდის პროგრამული უზრუნველყოფის ფართოდ გავრცელებას როგორც სარგებელი, ასევე რისკები მოაქვს. მიუხედავად იმისა, რომ ღია კოდის კომპონენტებს შეუძლიათ განვითარების დაჩქარება და ხარჯების შემცირება, ისინი ასევე ქმნიან დაუცველობებს, თუ სათანადოდ არ იმართება. ამ კომპონენტების მზარდმა გამოყენებამ გააფართოვა შეტევის ზედაპირი, რაც თავდამსხმელებს აადვილებს მავნე კოდის შეტანას ფართოდ გამოყენებულ ბიბლიოთეკებსა და ჩარჩოებში.
მიწოდების ჯაჭვის გამოსასყიდი პროგრამული უზრუნველყოფის შეტევების ზრდა
გამოსასყიდის მოთხოვნით განხორციელებული შეტევები განვითარდა პროგრამული უზრუნველყოფის მიწოდების ჯაჭვების სამიზნედ, სადაც თავდამსხმელები არღვევენ პროგრამული უზრუნველყოფის მიწოდების პროცესს, რათა გამოსასყიდის მოთხოვნით პროგრამული უზრუნველყოფა ერთდროულად რამდენიმე ორგანიზაციაში გაავრცელონ. ეს ტენდენცია განსაკუთრებით შემაშფოთებელია ერთი წარმატებული შეტევის შედეგად გამოწვეული კასკადური ეფექტების გათვალისწინებით.
პროგრამული უზრუნველყოფის შექმნისა და მიზნობრივი შერჩევა CI/CD Pipelines
პროგრამული უზრუნველყოფის შექმნის პროცესი და უწყვეტი ინტეგრაცია/უწყვეტი განლაგება (CI/CD) pipelineთავდამსხმელების მთავარი სამიზნეები ხდებიან. ამ ინფორმაციის კომპრომეტირებით pipelineს, თავდამსხმელებს შეუძლიათ შეიყვანონ მავნე კოდი, რომელიც ავტომატურად ინტეგრირდება პროგრამულ პროდუქტებში, რომლებიც შემდეგ ნაწილდება საბოლოო მომხმარებლებზე.
პროგრამული უზრუნველყოფის დაუცველობებისა და არასწორი კონფიგურაციების ექსპლუატაცია
თავდამსხმელები აგრძელებენ პროგრამული უზრუნველყოფის კომპონენტებში დაუცველობისა და არასწორი კონფიგურაციების გამოყენებას. ეს მოიცავს ღია კოდის ბიბლიოთეკებში ცნობილი დაუცველობის ან ღრუბლოვან გარემოში არასწორი კონფიგურაციების გამოყენებას, რამაც შეიძლება უზრუნველყოს საფუძველი უფრო ღრმა შეტევებისთვის მიწოდების ჯაჭვში.
ღია კოდის პროგრამული უზრუნველყოფის უსაფრთხოების გამოწვევები
ღია კოდის პროგრამული უზრუნველყოფის გამოყენების უპირატესობები და რისკები
ღია კოდის პროგრამული უზრუნველყოფის უსაფრთხოების უპირატესობები უამრავია, რაც მოქნილობას, კრეატიულობას და ხარჯების კონტროლსაც კი გულისხმობს. თუმცა, რისკები მნიშვნელოვანია:
- ფორმალური მხარდაჭერის ნაკლებობა: ბევრი ღია კოდის პროექტი არ მოიცავს ფორმალური მხარდაჭერის რაიმე ფორმას ან დონეს, რაც ორგანიზაციებს შიშველ მდგომარეობაში ტოვებს უსაფრთხოების პრობლემების წარმოშობის შემთხვევაში.
- უფრო ღია ექსპოზიციაძირითადი დაკვირვება: ამ პროექტების საჯაროობის გამო, თუ არსებობს დაუცველობა, ის არა მხოლოდ ყველასთვის, არამედ თავდამსხმელებისთვისაც ჩანს.
- დამოკიდებულია მესამე მხარის მომვლელებზე: უსაფრთხოება დიდწილად დამოკიდებულია ღია კოდის საზოგადოების სხვა წევრების ფხიზელ თვალსა და მხარდაჭერაზე, ან იმ ინდივიდუალური მომწოდებლების მხარდაჭერაზე, რომლებიც შესაძლოა ყოველთვის არ ანიჭებენ უსაფრთხოებას პრიორიტეტს.
მავნე პაკეტები ღია კოდის საცავებში
ეს სახიფათო ტენდენციაა: მავნე პაკეტების ზრდა ისეთ საცავებში, როგორიცაა PyPI, NPM და RubyGems. თავდამსხმელები ატვირთავენ ისეთ პაკეტებს, რომლებიც, როგორც ჩანს, ვალიდურია და შეიცავს ჩაშენებულ მავნე კოდს, რომლის გამოყენებაც შემდეგ შესაძლებელია პროგრამულ პროექტებში.
ღია კოდის პროგრამული უზრუნველყოფის უსაფრთხოების სტრატეგიები მიწოდების ჯაჭვში
ამ რისკების შესამცირებლად, ორგანიზაციებმა უნდა:
განახორციელოს SCA: SCA ინსტრუმენტები დაგეხმარებათ ღია კოდის კომპონენტების იდენტიფიცირებასა და მართვაზე მუშაობაში, რაც თქვენს ორგანიზაციას საშუალებას მისცემს დაეყრდნოს მხოლოდ შემოწმებულ და უსაფრთხო დამოკიდებულებებს, რითაც შეამცირებს რისკებს.
ძლიერი შემოწმების პროცესების დანერგვა: ორგანიზაციებმა კომპონენტები თავიანთ სისტემებში ჩართვამდე უნდა შეაფასონ, რათა კოდი დეტალურად შეისწავლონ და გამოავლინონ ნებისმიერი უკვე ცნობილი დაუცველობა.
Საზოგადოების ჩართულობა: ღია კოდის საზოგადოებას შეუძლია დაეხმაროს ორგანიზაციებს უსაფრთხოების შესახებ განცხადებების შესახებ ინფორმირებულობაში, ასევე წვლილი შეიტანოს იმ პროგრამული უზრუნველყოფის გაუმჯობესებაში, რომელზეც ისინი არიან დამოკიდებულნი.
CI/CD Pipeline Security პროგრამული უზრუნველყოფის მიწოდების ჯაჭვებში
უსაფრთხოების მნიშვნელობა CI/CD Pipelines
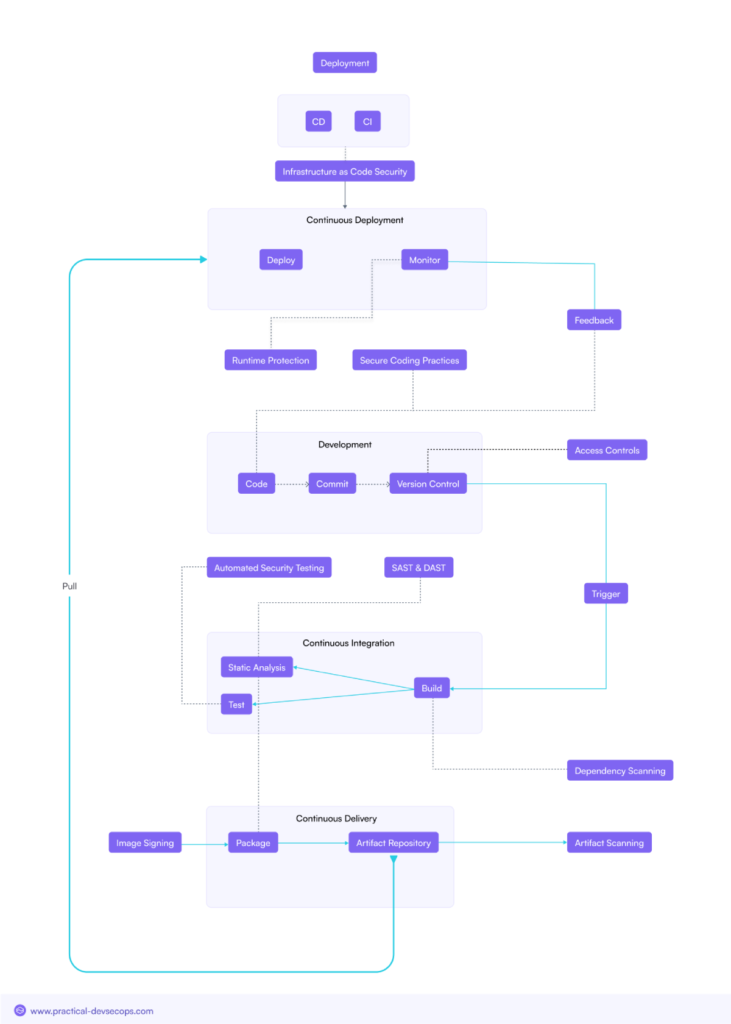
CI/CD pipelineთანამედროვე პროგრამული უზრუნველყოფის შემუშავების განუყოფელი ნაწილია, რაც კოდის ცვლილებების სწრაფ განხორციელებას უზრუნველყოფს. თუმცა, მათი კრიტიკული როლი მათ თავდამსხმელების მთავარ სამიზნედ აქცევს. ამ ინფორმაციის უსაფრთხოება pipelines აუცილებელია მათ მიერ გენერირებულ პროგრამულ პროდუქტებში დაუცველობების შეტანის თავიდან ასაცილებლად.
საერთო თავდასხმის ვექტორების დამიზნება CI/CD Pipelines
- კომპრომეტირებული აწყობის სერვერები: თავდამსხმელები მიზნად ისახავენ შექმნის სერვერებს, შექმნის პროცესის დროს კი მავნე კოდს შეჰყავთ.
- მავნე კოდის ინექცია: კოდი შეყვანილია ნებისმიერ ეტაპზე CI/CD pipeline შეიძლება გავრცელდეს წარმოებაში, რაც გავლენას მოახდენს საბოლოო მომხმარებლებზე.
- მიწოდების ჯაჭვის გატაცება: თავდამსხმელები აკონტროლებენ განაწილების არხებს შიგნით CI/CD pipelineრაც მათ საშუალებას აძლევს, მომხმარებლებისთვის კომპრომეტირებული პროგრამული უზრუნველყოფა მიაწოდონ.
საუკეთესო პრაქტიკა უსაფრთხოებისთვის CI/CD Pipelines
უზრუნველყოფაში CI/CD pipelineორგანიზაციებმა უნდა დაიცვან საუკეთესო პრაქტიკა, რომელიც მოიცავს:
კოდის ხელმოწერა: ციფრული ხელმოწერა ადასტურებს ყველა კოდის წარმოშობას და მთლიანობას.
უსაფრთხო შექმნის გარემო: არაავტორიზებული წვდომის თავიდან ასაცილებლად და მავნე კოდის დანერგვის შესაძლებლობების შესამცირებლად, იზოლირებული უნდა იყოს შექმნის გარემო.
არტეფაქტის ხელმოწერა და ვერიფიკაცია: ხელი მოაწერეთ და გადაამოწმეთ ყველა აწყობის არტეფაქტი ისე, რომ მხოლოდ ლეგიტიმური, შეუცვლელი პროგრამული უზრუნველყოფა განთავსდეს.
პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის რისკების შემცირების სტრატეგიები
ყოვლისმომცველი Software Supply Chain Security პროგრამა
B2B-სთვის enterprises, ფოკუსირება პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის უახლესი საფრთხეებისგან დაცვაზე. ეს პროგრამა უნდა მოიცავდეს პროგრამული უზრუნველყოფის შემუშავების, შესყიდვისა და დისტრიბუციის ყველა ასპექტს, ფოკუსირებით უწყვეტ მონიტორინგსა და გაუმჯობესებაზე.
რისკის შეფასება და პრიორიტეტების მინიჭება
საფუძვლიანი რისკების შეფასების ჩატარება კრიტიკულად მნიშვნელოვანია ყველაზე კრიტიკული პროგრამული კომპონენტების იდენტიფიცირებისა და პრიორიტეტულობის დასადგენად. იმის გაგებით, თუ სად იმალება ყველაზე დიდი რისკები, ორგანიზაციებს შეუძლიათ რესურსების უფრო ეფექტურად განაწილება და პოტენციური საფრთხეების შემცირება მათ გამოყენებამდე.
უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების პრაქტიკა
- უსაფრთხო განვითარების სასიცოცხლო ციკლი (SDLC): უსაფრთხოების დანერგვა აპლიკაციის სასიცოცხლო ციკლის ყველა ეტაპზე.
- უსაფრთხო კოდირება: კოდის უსაფრთხოების შენარჩუნება და იმის უზრუნველყოფა, რომ ის უსაფრთხოების გათვალისწინებით იყოს დაწერილი. ყველა ახალი კოდი უნდა შემოწმდეს იმის დასადგენად, არის თუ არა რაიმე დაუცველობა, როგორც შექმნისას, ასევე განლაგებამდე.
მიწოდების ჯაჭვის რისკების მართვის პროცესები
მიწოდების ჯაჭვის რისკების ეფექტური მართვა მოიცავს:
- მომწოდებლის რისკის შეფასებები: გამყიდველებისა და მომწოდებლების უსაფრთხოების პრაქტიკის შეფასება იმის უზრუნველსაყოფად, რომ ისინი აკმაყოფილებენ ორგანიზაციულ სტანდარტებს standards.
- მესამე მხარის მონიტორინგი: მესამე მხარის კომპონენტების მუდმივი მონიტორინგი დაუცველობისა და პოტენციური საფრთხეების აღმოსაჩენად.
პროგრამული უზრუნველყოფის შემადგენლობის ანალიზი (SCA) იარაღები
SCA ინსტრუმენტები ფასდაუდებელია პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში ღია კოდის კომპონენტების იდენტიფიცირებისა და მართვისთვის. ამ ინსტრუმენტებს შეუძლიათ მოძველებული ან დაუცველი დამოკიდებულებების აღმოჩენა, რაც ხელს უწყობს ექსპლუატაციის რისკის შემცირებას.
უსაფრთხო პროგრამული უზრუნველყოფის მიწოდება და განლაგება
თუ საქმეს ერთი ნაბიჯით წინ წავიწევთ, ცხადი გახდება, რომ როდესაც განვითარება უსაფრთხოებისთვის მნიშვნელოვანია, მაშინ პროგრამული უზრუნველყოფის უსაფრთხოდ მიწოდება და განლაგება მთავარი პრიორიტეტი ხდება.
კოდის ხელმოწერა: საშუალებას იძლევა კოდის წყაროს გადამოწმების განლაგებამდე.
არტეფაქტის შემოწმება: განლაგებამდე დარწმუნდით, რომ აწყობის დროს წარმოქმნილი არტეფაქტები დაზიანებისგან თავისუფალია და მოსალოდნელია.
უსაფრთხო განახლებები აგვარებს ეკოსისტემებში არსებულ დაუცველობებს, რომლებსაც ისინი ავლენენ და ასევე უზრუნველყოფს განახლების გზას, რათა ფეხი აუწყოთ ახალ საფრთხეებს განახლებისთვის უსაფრთხო მექანიზმის უზრუნველყოფით, რათა სხვა კომპიუტერებმაც ვერ მოატყუონ ისინი.
ინციდენტებზე რეაგირებისა და აღდგენის გეგმები
და ბოლოს, ორგანიზაციები მზად უნდა იყვნენ პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის თავდასხმებზე რეაგირებისა და აღდგენისთვის. ეს მოიცავს ინციდენტებზე რეაგირების გეგმების შემუშავებას, რომლებიც ასახავს თავდასხმის შემთხვევაში გადასადგმელ ნაბიჯებს, ასევე აღდგენის გეგმებს ნორმალური ოპერაციების რაც შეიძლება სწრაფად აღსადგენად.
შესაბამისი რეგულაციები და ინდუსტრია Standards
რეგულაციებისა და ინდუსტრიის ფართო სპექტრი standardშემუშავებულია ორგანიზაციებისთვის, რათა დაეხმარონ პროგრამული უზრუნველყოფის მიწოდების ჯაჭვების უსაფრთხოებაში. ესენია:
- NIST SP 800-161: ფედერალურ საინფორმაციო სისტემებში მიწოდების ჯაჭვის რისკების მართვის სახელმძღვანელოები.
- ISO/IEC 20243: ღია და სანდო ტექნოლოგიების პროვაიდერი Standard, რომელიც ეხება უსაფრთხოებას საინფორმაციო და საკომუნიკაციო ტექნოლოგიების მიწოდების ჯაჭვში.
- CMMC (კიბერუსაფრთხოების სიმწიფის მოდელის სერტიფიკაცია): ჩარჩო, რომელიც standardნერგავს კიბერუსაფრთხოების პრაქტიკებს თავდაცვის ინდუსტრიულ ბაზაზე.
დასკვნა
ახლა უფრო მეტად, ვიდრე ოდესმე, საკითხი software supply chain security წარმოუდგენლად მნიშვნელოვანია სულ უფრო ციფრული სამყაროს პირობებში. იმის გათვალისწინებით, რომ პროგრამული უზრუნველყოფის მიწოდების ჯაჭვები ამჟამად მზარდი სირთულის წინაშე დგას, რისკებიც გაიზარდა. ორგანიზაციებს შეუძლიათ დარჩნენ დაცულები და დაიცვან თავიანთი მომხმარებლები მიწოდების ჯაჭვის თავდასხმების დამანგრეველი შედეგებისგან, თუ გაიგებენ, თუ როგორ მოქმედებენ ეს საფრთხეები, ადეკვატურ უსაფრთხოების სტრატეგიებთან ერთად.
ორგანიზაციებმა რეგულარულად უნდა გადახედონ უსაფრთხოების საკითხებს და პროაქტიული პოზიცია დაიკავონ რისკების შემცირების მიმართულებით, უსაფრთხოების უზრუნველყოფიდანვე. CI/CD pipelineღია კოდის კომპონენტების მართვასა და ინდუსტრიის რეგულაციების დაცვაზე. ეს მათ საშუალებას მისცემს შექმნან უფრო სანდო ჯაჭვი და გაუძლონ ციფრული ეპოქის სულ უფრო დახვეწილ საფრთხეებს.
მზად ხართ დაიცვათ თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი მზარდი საფრთხეებისგან? შემოუერთდით ათასობით უსაფრთხოების სპეციალისტს, რომლებმაც გაიუმჯობესეს უსაფრთხოების უნარები პრაქტიკული DevSecOps სერტიფიკატებიდარეგისტრირდით დღესვე და გააუმჯობესეთ თქვენი უსაფრთხოების უნარები.
ხშირად დასმული კითხვები
რა არის ყველაზე გავრცელებული შეტევის ვექტორები, რომლებიც გამოიყენება პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შეტევებში?
შეტევის გავრცელებული ვექტორებია მავნე კოდის ინექცია შექმნის პროცესში, ღია კოდის პროგრამულ უზრუნველყოფაში კომპრომეტირებული დამოკიდებულებები და პროგრამული უზრუნველყოფის განაწილების არხების მიტაცება კომპრომეტირებული განახლებების მიწოდების მიზნით.
როგორ შეუძლიათ ორგანიზაციებს უზრუნველყონ თავიანთი ღია კოდის პროგრამული უზრუნველყოფის კომპონენტები მიწოდების ჯაჭვში?
ორგანიზაციებს შეუძლიათ ღია კოდის კომპონენტების დაცვა პროგრამული უზრუნველყოფის შემადგენლობის ანალიზის დანერგვით (SCA) ინსტრუმენტები, ღია კოდის პროგრამული უზრუნველყოფის ძლიერი შემოწმების პროცესების დამკვიდრება და ღია კოდის საზოგადოებაში აქტიური მონაწილეობა უსაფრთხოების საკითხებთან დაკავშირებით ინფორმირებულობის შესანარჩუნებლად.
რა არის საუკეთესო პრაქტიკა უსაფრთხოებისთვის CI/CD pipelineპროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შეტევებისგან?
საუკეთესო პრაქტიკა მოიცავს შექმნის გარემოს უსაფრთხოებას, კოდისა და არტეფაქტების ხელმოწერის დანერგვას და ყველა პროგრამული კომპონენტის მთლიანობის რეგულარულ შემოწმებას განლაგებამდე.
როგორ შეუძლიათ ორგანიზაციებს ჩაატარონ ეფექტური რისკების შეფასება მათი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვისთვის?
ეფექტური რისკების შეფასება გულისხმობს კრიტიკული პროგრამული კომპონენტების იდენტიფიცირებას და პრიორიტეტულობის მინიჭებას, მომწოდებლების უსაფრთხოების პრაქტიკის შეფასებას და მესამე მხარის კომპონენტების მუდმივ მონიტორინგს პოტენციური დაუცველობების აღმოსაჩენად.
რა არის ყოვლისმომცველი გეგმის ძირითადი ელემენტები? software supply chain security პროგრამა?
ძირითადი ელემენტებია უსაფრთხო განვითარების პრაქტიკის დანერგვა, რეგულარული რისკების შეფასების ჩატარება, ღია კოდის კომპონენტების მართვა, უსაფრთხოება CI/CD pipelineდა ინციდენტებზე რეაგირებისა და აღდგენის გეგმების შემუშავება.
