






ის OWASP-ის ტოპ 10 2025 საბოლოოდ აქ არის და თუ კოდს ყოველდღე წერთ, ეს განახლება უფრო მნიშვნელოვანია, ვიდრე ოდესმე. წინა ვერსიებისგან განსხვავებით owasp-ის ტოპ 10, ახალი owasp-ის ათეული ასახავს, თუ როგორ მუშაობს თანამედროვე განვითარება სინამდვილეში დღეს. ის აჩვენებს, თუ როგორ ჩანს რეალური რისკები შიგნით pull requests, დამოკიდებულების განახლებებში, ინფრასტრუქტურის ფაილებში და სწრაფ და ავტომატიზირებულ სისტემაში pipelineრომლებზეც გუნდების უმეტესობაა დამოკიდებული. ამის გამო, გაგება OWASP-ის ტოპ 10 2025 საქმე კატეგორიების დამახსოვრებას არ ეხება. საქმე იმაშია, რომ ამოიცნოთ, სად ჩნდება ეს პრობლემები თქვენს კოდში და რა შეგიძლიათ გააკეთოთ მათთან დაკავშირებით, სანამ ისინი წარმოებაში მოხვდებიან.
როგორც დეველოპერი, თქვენ ხშირად სწრაფად მოძრაობთ და ახალი ფუნქციების გამოშვებასთან დაკავშირებით ზეწოლა არსებობს. თუმცა, ეს რისკები ადვილად შეიძლება შემოიჭრას თქვენს სამუშაო პროცესში აშკარა ნიშნების გარეშე. ამიტომ, ეს სახელმძღვანელო განმარტავს, თუ რა შეიცვალა... owasp-ის ტოპ 10, რატომ იგრძნობა ეს რისკები განსხვავებულად 2025 წელს და როგორ შეგიძლიათ მათთან გამკლავება პრაქტიკული ქმედებებით, რომლებიც ბუნებრივად მოერგება თქვენს ყოველდღიურ საქმიანობას. მიზანი მარტივია. დაგეხმაროთ იმის გაგებაში, თუ სად ჩნდება ეს დაუცველობები და როგორ შეამციროთ ისინი თქვენი მიწოდების ტემპის შენელების გარეშე.
რატომ არის OWASP-ის 2025 წლის ტოპ 10-ის სია მნიშვნელოვანი დეველოპერებისთვის
ის OWASP-ის ტოპ 10 2025 ეს უბრალოდ რეიტინგზე მეტია. ეს არის მონაცემებზე დაფუძნებული მიმოხილვა ათასობით რეალურ აპლიკაციაში აღმოჩენილი ყველაზე გავრცელებული და გავლენიანი უსაფრთხოების პრობლემებისა. OWASP პროექტი, ეს ახალი გამოცემა ასახავს, თუ როგორ შეიცვალა თანამედროვე პროგრამული უზრუნველყოფა. რადგან დეველოპერული გუნდები იყენებენ ღრუბლოვან ნატიურ შაბლონებს, ღია კოდის ეკოსისტემებს და სწრაფად ცვალებად CI და CD-ს. pipelineს, საფრთხეების ლანდშაფტიც იცვლება.
დეველოპერებისთვის, owasp-ის ტოპ 10 პრაქტიკული სახელმძღვანელოს მსგავსად მუშაობს. ის გაჩვენებთ, თუ რას უნდა მივანიჭოთ პრიორიტეტი, თქვენი კოდის ან კონფიგურაციის რომელი ნაწილები იმსახურებენ დამატებით ყურადღებას და რა უნდა გამოსცადოთ განმეორებით თქვენი აპლიკაციის ზრდასთან ერთად. გარდა ამისა, ის დაგეხმარებათ რისკების ადრეულ ეტაპზევე ამოიცნოთ. SDLC ამგვარად, უსაფრთხოება თქვენი ჩვეულებრივი სამუშაო პროცესის ნაწილი ხდება და არა გვიან ეტაპზე ფიქრის საგანი.
რა შეიცვალა OWASP-ის ტოპ 10-ში 2025 წელს
ის OWASP-ის ტოპ 10 2025 წარმოგიდგენთ მნიშვნელოვან განახლებებს, რომლებიც ასახავს, თუ როგორ ქმნიან და ათავსებენ გუნდები რეალურად პროგრამულ უზრუნველყოფას დღეს. თანამედროვე აპლიკაციები ამჟამად დიდწილად ეყრდნობა ღრუბლოვან ნატიურ შაბლონებს, ღია კოდის ეკოსისტემებს და სწრაფად მოძრავ CI და CD-ს. pipelineს. ამ ცვლილების გამო, ახალი owasp-ის ათეული უფრო მეტად ფოკუსირებულია სისტემურ სისუსტეებზე დამოკიდებულებებში, სისტემების აგებასა და კონფიგურაციის ფენებში, ვიდრე მხოლოდ კოდის დონის ნაკლოვანებებზე.
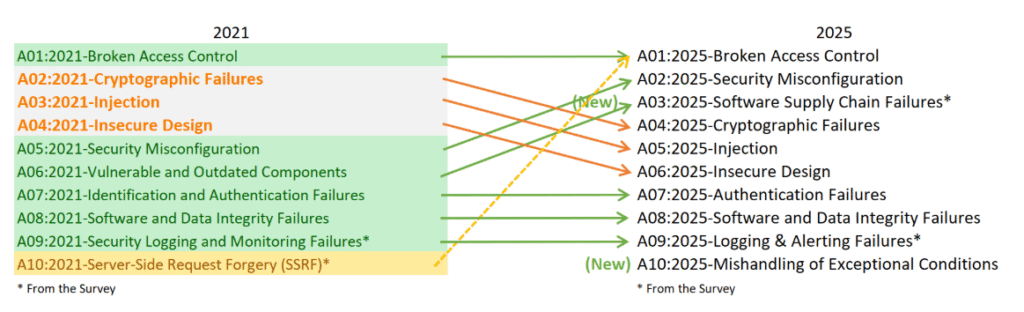
2021 წლის გამოშვებასთან შედარებით, OWASP-ის ტოპ 10 2025 ამატებს ორ ახალ კატეგორიას და რამდენიმე სხვას ცვლის. ეს ცვლილებები ხაზს უსვამს ძირეული მიზეზების იდენტიფიცირებისკენ სწრაფვას, ვიდრე მხოლოდ სიმპტომების გამოვლენას.
A03 პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის გაუმართაობა
ეს ერთ-ერთი ყველაზე მნიშვნელოვანი განახლებაა. ის აფართოებს 2021 წლიდან ძველ კატეგორიას „დაუცველი და მოძველებული კომპონენტები“ უფრო ფართო კატეგორიად, რომელიც მოიცავს დამოკიდებულებების კომპრომეტირებას, სისტემის შეტევებს და ეკოსისტემის მასშტაბით რისკებს. OWASP აღნიშნავს, რომ მიუხედავად იმისა, რომ ამ კატეგორიას მონაცემებში ნაკლები ადგილი აქვს, მას აქვს ექსპლუატაციისა და ზემოქმედების ყველაზე მაღალი საშუალო ქულები, რაც ხსნის, თუ რატომ აიწია ის სიაში.
A10 განსაკუთრებული პირობების არასათანადო გამოყენება
ეს ახალი კატეგორია ცვლის 2021 წლიდან სერვერის მხრიდან მოთხოვნის გაყალბების კატეგორიას. ის ფოკუსირებულია შეცდომების არასათანადო დამუშავებაზე, ლოგიკურ ჩავარდნებსა და არაუსაფრთხო სარეზერვო ქცევაზე, რამაც შეიძლება გამოავლინოს მგრძნობიარე დეტალები ან თუნდაც გამოიწვიოს მომსახურების უარყოფის სიტუაციები. პროგრამული უზრუნველყოფის უფრო რთული განვითარებისას, მოულოდნელი პირობები უფრო ხშირი ხდება, ამიტომ ეს კატეგორია ასახავს თანამედროვე არქიტექტურებში დაფიქსირებულ რეალურ სამყაროს ნიმუშებს.
სხვა კატეგორიებიც იცვლება. მაგალითად, უსაფრთხოების არასწორი კონფიგურაცია მეხუთე ნომრიდან მეორეზე გადადის, რადგან არასწორი კონფიგურაციები ახლა ყველგან ჩნდება, განსაკუთრებით ღრუბელსა და ინფრასტრუქტურაში, როგორც კოდის სამუშაო პროცესები. გარდა ამისა, პროგრამული უზრუნველყოფის ან მონაცემთა მთლიანობის დარღვევები ახლა მოიცავს არაუსაფრთხო შექმნის პროცესებს და დაუდასტურებელ განახლების მექანიზმებს, რაც მას უფრო შესაბამისს ხდის იმ წესისთვის, რომლითაც დეველოპერები აგზავნიან პროგრამულ უზრუნველყოფას უწყვეტი მიწოდების გარემოში.
საერთო ჯამში, ეს ცვლილებები აჩვენებს, რომ აპლიკაციის უსაფრთხოება გაცილებით სცილდება საწყის კოდს. ახლა ის მოიცავს კოდის აგების, დამოკიდებულებების შერჩევის და სხვა საკითხებს. pipelineფუნქციონირებს და როგორ არის გარემო კონფიგურირებული. შედეგად, დეველოპერებს სჭირდებათ ხილვადობა არა მხოლოდ მათი კოდის, არამედ მათ მიერ წარმოებული პროდუქტის მთელი სასიცოცხლო ციკლის განმავლობაში.
ერთი შეხედვით, ამის გასაგებად, შემდეგ ცხრილში წარმოდგენილია 2021 წლის OWASP-ის ტოპ 10-ის შედარება 2025 წელს განახლებულ კატეგორიებთან და ძირითადი განსხვავებებია გამოკვეთილი.
OWASP ტოპ 10 2021 vs OWASP ტოპ 10 2025
| OWASP-ის ტოპ 10 2021 | OWASP-ის ტოპ 10 2025 | მთავარი ცვლილება |
|---|---|---|
| A01 წვდომის კონტროლის გაუმართაობა | A01 წვდომის კონტროლის გაუმართაობა | 2021 წლის A10-დან SSRF ახლა ამ კატეგორიაშია გაერთიანებული. |
| A02 კრიპტოგრაფიული ჩავარდნები | A04 კრიპტოგრაფიული ჩავარდნები | მეორე ადგილიდან მეოთხეზე დაეცა, თუმცა იგივე ფოკუსი შეინარჩუნა |
| A03 ინექცია | A05 ინექცია | ორი პოზიციით ეცემა, თუმცა მაინც ძალიან ხშირია და მაღალი გავლენა აქვს |
| A04 დაუცველი დიზაინი | A06 დაუცველი დიზაინი | არასწორი კონფიგურაციისა და მიწოდების ჯაჭვის რისკების ზრდის გამო ორი პოზიციით ქვემოთ იწევს |
| A05 უსაფრთხოების არასწორი კონფიგურაცია | A02 უსაფრთხოების არასწორი კონფიგურაცია | მეხუთედან მეორეზე მაღლა იწევს, რადგან არასწორი კონფიგურაციები სიხშირესა და გავლენას იძენს. |
| A06 დაუცველი და მოძველებული კომპონენტები | A03 პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის გაუმართაობა | გაფართოვდა უფრო ფართო კატეგორიაში, რომელიც მოიცავს დამოკიდებულების რისკებს და სისტემის კომპრომეტირებას |
| A07 იდენტიფიკაციისა და ავთენტიფიკაციის შეცდომები | A07 ავტორიზაციის წარუმატებლობები | დახვეწილი სახელწოდება და გაუმჯობესებული სიცხადე მსგავსი მასშტაბის შენარჩუნებით |
| A08 პროგრამული უზრუნველყოფისა და მონაცემთა მთლიანობის დარღვევები | A08 პროგრამული უზრუნველყოფის ან მონაცემთა მთლიანობის დარღვევები | მოქმედების სფერო გაფართოვდა და მოიცავს არაუსაფრთხო შექმნის პროცესებსა და განახლების მექანიზმებს |
| A09 უსაფრთხოების ჟურნალირებისა და მონიტორინგის შეცდომები | A09 ლოგინგი და შეტყობინებების შეცდომების შესახებ | ინციდენტებზე რეაგირებისთვის განგაშის მნიშვნელობის ხაზგასასმელად სახელი შეეცვალა |
| A10 სერვერის მხარის მოთხოვნის გაყალბება | A10 განსაკუთრებული პირობების არასათანადო გამოყენება | SSRF A01-ში გაერთიანდა და ჩანაცვლდა ახალი კატეგორიით, რომელიც შეცდომების დამუშავების საკითხებზე იყო ორიენტირებული. |

OWASP-ის 2025 წლის 10 ყველაზე გავრცელებული რისკის დაშლა (რეალური ინციდენტებით, CVE-ებით, ყოველდღიური განვითარების სცენარებით და მათი შემცირების გზებით)
ის OWASP-ის ტოპ 10 2025 აჯგუფებს თანამედროვე პროგრამული უზრუნველყოფის ყველაზე კრიტიკულ დაუცველობებს. ეს რისკები მოიცავს კოდს, კონფიგურაციებს, დამოკიდებულებებს და pipelineქვემოთ მოცემულია დეველოპერებისთვის განკუთვნილი სრული ინფორმაცია, პრაქტიკული, რეალური და ყოველდღიურ სამუშაო პროცესებთან თავსებადი, მათ შორის რეალური ინციდენტები და CVE-ები, რათა თითოეული რისკი რეალობასთან იყოს დაკავშირებული.
A01: წვდომის კონტროლის გაუმართაობა
Რას ნიშნავს
წვდომის კონტროლის დარღვევა მაშინ ჩნდება, როდესაც აპლიკაცია სწორად არ განსაზღვრავს, ვის შეუძლია რომელი მოქმედებების შესრულება.
ის მოიცავს დაკარგული როლების შემოწმებებს, დაუცველი ობიექტების მითითებებს, IDOR-ს, გვერდის ავლით ავტორიზაციის ფილტრებს და საბოლოო წერტილებს, რომლებიც მხოლოდ დამალულ UI ელემენტებზეა დამოკიდებული და არა backend ლოგიკაზე.
ეს კატეგორია კვლავ სათავეში რჩება OWASP-ის ტოპ 10 2025 რადგან სწრაფი განვითარების დროს წვდომის ლოგიკა ხშირად უგულებელყოფილია.
რეალური ინციდენტი
CVE-2024-3094 (XZ Utils-ის უკანა კარი) გამოიყენეს მიწოდების ჯაჭვის უკანა კარი, თუმცა თავდამსხმელებისთვის ერთ-ერთი ყველაზე მარტივი გადამწყვეტი მომენტი იყო წვდომის კონტროლის ბოროტად გამოყენება სისტემებში, რომლებიც ენდობოდნენ კომპონენტებს როლების აღსრულების შემოწმების გარეშე.
ანალოგიურად, 2024 წელს ფინტექ-სისტემებში მრავალი დარღვევა წარმოიშვა API-ის ბოლო წერტილებში როლების შემოწმების არარსებობის გამო.
როგორ აისახება ეს თქვენს ყოველდღიურ საქმიანობაში
თქვენ აფასებთ pull request იჩქარეთ და ნახეთ ახალი საბოლოო წერტილი, როგორიცაა:
app.get("/admin/export", exportData);
მაგრამ გააცნობიერე, რომ კოდი არასდროს ამოწმებს req.user.role.
ან თქვენ მალავთ ადმინისტრატორის ღილაკს წინა პანელში, მაგრამ API არასდროს ამოწმებს ნებართვებს.
როგორ შევამციროთ რისკი
- დაამატეთ ბექენდ როლის აღსრულება.
- გამოიყენეთ ცენტრალიზებული ავტორიზაციის შუალედური პროგრამული უზრუნველყოფა.
- შეამოწმეთ არაავტორიზებული წვდომის ბილიკები.
- გადახედეთ ობიექტების მითითებებს და დარწმუნდით, რომ ID-ების გამოცნობა ან მანიპულირება შეუძლებელია.
ქსიგენი SAST ნიშნებს, რომ ავტორიზაციის შემოწმებები დაკარგულია, ობიექტის პირდაპირი მითითებები დაუცველია, პრივილეგიების გვერდის ავლის შაბლონები და გაჟონილი ტოკენები, პირდაპირ შიგნითაა. pull requests, კოდის განლაგებამდე.
A02: უსაფრთხოების არასწორი კონფიგურაცია
Რას ნიშნავს
არასწორი კონფიგურაციები ხდება, როდესაც სისტემები, ღრუბლოვანი სერვისები, კონტეინერები ან IaC შაბლონები იყენებენ არასაიმედო ნაგულისხმევ პარამეტრებს ან არათანმიმდევრულ პარამეტრებს, რაც მათ OWASP-ის ტოპ 10 2025 წლის სიაში გავრცელებულ პრობლემად აქცევს. ეს მოიცავს საჯარო შენახვის ველებს, ზედმეტად ნებადართულ IAM როლებს, ღია ადმინისტრატორის კონსოლებს, არასაიმედო CORS პარამეტრებს ან გამორთულ უსაფრთხოების კონტროლს.
რეალური ინციდენტი
ის Microsoft Power Apps-ის გაჟონვა (2023) არასწორად კონფიგურირებული საბოლოო წერტილის გამო 38 მილიონი ჩანაწერი გამოაშკარავდა.
ანალოგიურად, მრავალი CVE, როგორიცაა CVE-2024-23692 (კუბერნეტსი) ხაზგასმით აღნიშნეთ, თუ როგორ შეიძლება ერთმა არასწორმა დროშმა გამოავლინოს კლასტერის კომპონენტები.
როგორ აისახება ეს თქვენს ყოველდღიურ საქმიანობაში
თქვენ განაახლებთ Kubernetes ფაილს და ცვლით:
type: LoadBalancer
ფიქრობდე, რომ ეს უვნებელია, სანამ არ აღმოაჩენ, რომ ის შიდა სერვისს საჯაროდ ამხელს.
ან S3 bucket ACL-ს ტოვებთ, როგორც public-read „მხოლოდ ტესტირებისთვის“.
როგორ შევამციროთ რისკი
- უსაფრთხოდ ადაპტირება IaC თარგები.
- კონფიგურაციის ყველა ცვლილების სკანირება
- რეგულარულად გადახედეთ ღრუბლოვანი სერვისების ნებართვებს.
- მოერიდეთ wildcard ნებართვებს და ნაგულისხმევ ავტორიზაციის მონაცემებს.
Xygeni სკანირებს Terraform-ს, Kubernetes-ს, CloudFormation-ს, Docker-ს და CI/CD კონფიგურაციები ყველაზე commit, რომელიც ხაზს უსვამს სარისკო პარამეტრებს, როგორიცაა ღია პორტები, საჯარო ბაკეტები ან ზედმეტად ნებადართული ღრუბლოვანი როლები.
A03: პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის გაუმართაობა (ახალი)
Რას ნიშნავს
თანამედროვე პროგრამული უზრუნველყოფა დამოკიდებულია გარე ბიბლიოთეკებზე, რაც დამოკიდებულებებს მასიური შეტევის ზედაპირად აქცევს და სწორედ ამიტომ, მიწოდების ჯაჭვის პრობლემები ამჟამად მნიშვნელოვან როლს ასრულებს. OWASP-ის ტოპ 10 2025კომპრომეტირებული პაკეტები, მოწამლული განახლებები, მავნე მომწოდებლები და გაყალბებული აწყობის არტეფაქტები რეალურ სამყაროში არსებული დარღვევების მზარდ წილს წარმოადგენს.
რეალური ინციდენტი
- ua-parser-js-ის გატაცება (2021): თავდამსხმელმა გამოაქვეყნა მავნე ვერსია, რომელიც კრიპტომაინერს შეიცავდა.
- colors.js-ისა და faker.js-ის საბოტაჟი (2022): შემქმნელმა განზრახ დააზიანა ბიბლიოთეკა.
- CVE-2024-3094 (XZ Utils): სახელმწიფო დონის უკანა კარი ფართოდ გამოყენებულ შეკუმშვის ინსტრუმენტში შეიჭრა.
როგორ აისახება ეს თქვენს ყოველდღიურ საქმიანობაში
თქვენ აერთიანებთ Dependabot-ის განახლებას ცვლილებების ჟურნალის შემოწმების გარეშე.
ან გარბიხარ npm install და ენდეთ რეესტრიდან მომდინარე ნებისმიერ ინფორმაციას, იმ პირობით, რომ ის უსაფრთხოა.
როგორ შევამციროთ რისკი
- შეამოწმეთ დამოკიდებულების წარმომავლობა.
- პინის ვერსიები.
- საეჭვო მომვლელების დაბლოკვა.
- აწყობამდე დაასკანირეთ არტეფაქტები.
- გამოყენება SCA ექსპლუატაციის უნარით კონტექსტი და არა ნედლი CVE სიები.
Xygeni აერთიანებს SCA, ხელმისაწვდომობა, EPSS, მავნე პროგრამების აღმოჩენა და არტეფაქტების მთლიანობის შემოწმება. ის აფიქსირებს კომპრომეტირებულ პაკეტებს, ხელს უშლის მავნე ბიბლიოთეკებში შესვლას და აჩვენებს, თუ რომელი დამოკიდებულებებია მნიშვნელოვანი რეალური ექსპლუატაციის მიხედვით.
A04: კრიპტოგრაფიული ჩავარდნები
Რას ნიშნავს
სუსტი დაშიფვრა, TLS-ის არარსებობა, პროგნოზირებადი საიდუმლოებები ან გასაღებების მართვის დაუცველობა მგრძნობიარე მონაცემებს ავლენს და ეს საკითხები კვლავ მნიშვნელოვან გავლენას ახდენს OWASP-ის 2025 წლის ტოპ 10-ზე. ეს მოიცავს მოძველებულ ალგორითმებს, არასწორ IV-ებს ან გასაღებების პირდაპირ კოდში ან კონტეინერებში შენახვას.
რეალური ინციდენტი
CVE-2023-2650 (OpenSSL) აჩვენა, თუ როგორ შეიძლება მოძველებულმა ან არასწორად გამოყენებულმა კრიპტოგრაფიულმა კომპონენტებმა კატასტროფული შედეგები გამოიწვიოს.
როგორ აისახება ეს თქვენს ყოველდღიურ საქმიანობაში
თქვენ API გასაღებს „ტესტირების დროს“ მყარად კოდირებთ და მისი წაშლა გავიწყდებათ.
ან თქვენ სწრაფად ნერგავთ AES-ECB-ს, რადგან ეს მარტივია, იმის გაცნობიერების გარეშე, რომ ის გაჟონვის ნიმუშებს ავლენს.
როგორ შევამციროთ რისკი
- გამოიყენეთ თანამედროვე ალგორითმები.
- მოერიდეთ მორგებულ კრიპტოვალუტას, ხშირად შეცვალეთ გასაღებები.
- უსაფრთხო საიდუმლოებები კოდის ბაზის გარეთ.
Xygeni აფიქსირებს სუსტ ალგორითმებს, გამოვლენილ ავტორიზაციის მონაცემებს, სახიფათო ჰეშირების ნიმუშებსა და საიდუმლოებებს. commitრეპოზიტორში გადაგზავნილი ან pipeline ჟურნალები.
A05: ინექცია
Რას ნიშნავს
ინექციის ხარვეზები წარმოიქმნება მაშინ, როდესაც არასანდო მონაცემები ხვდება მოთხოვნაში, ბრძანებაში ან შაბლონში და ეს რისკი კვლავ OWASP-ის ტოპ 10 2025 წლის ძირითადი ნაწილია. ეს მოიცავს SQL-ს, NoSQL-ს, OS ბრძანების ინექციას, შაბლონის ინექციას და ORM-ის ხშირად არასწორად გამოყენებას.
რეალური ინციდენტი
CVE სიები სავსეა ინექციებით, მათ შორის:
- CVE-2023-24329 (Google Chrome): შეყვანის ვალიდაციის შეცდომა
- CVE-2023-4427 (გრაფანა): შაბლონის ინექცია
როგორ აისახება ეს თქვენს ყოველდღიურ საქმიანობაში
თქვენ ათავსებთ LLM-ის მიერ გენერირებულ სნიპეტს, როგორიცაა:
curl https://random-url/install.sh | bash
და ის გამოცდებს გადის... სანამ ვინმე არ შეეცდება ' OR 1=1 --.
როგორ შევამციროთ რისკი
- გამოიყენეთ პარამეტრიზებული მოთხოვნა.
- შეყვანის ტიპების დადასტურება.
- მოერიდეთ პირდაპირ შეერთებას.
ქსიგენი SAST მყისიერად აფიქსირებს ინექციის ნიმუშებს.
ერთად ხელოვნური ინტელექტის ავტომატური შეკეთება, ის გთავაზობთ უსაფრთხო, პარამეტრიზებულ ვერსიებს თქვენს pull request.
A06: დაუცველი დიზაინი
Რას ნიშნავს
არქიტექტურის დონეზე დანერგილმა ხარვეზებმა შეიძლება უსაფრთხოების ხარვეზები შექმნას მაშინაც კი, როდესაც იმპლემენტაცია სუფთად გამოიყურება და ეს საკითხები კვლავაც ხაზგასმულია OWASP-ის 2025 წლის ტოპ 10-ში. ეს მოიცავს საფრთხის მოდელირების ნაკლებობას, არაუსაფრთხო სამუშაო პროცესებს და ზედმეტად გამარტივებულ ნდობის საზღვრებს.
რეალური ინციდენტი
OAuth-ის არასწორი იმპლემენტაციის მრავალი შემთხვევა არა კოდის დონის შეცდომებს უკავშირდება, არამედ არა დაუცველ დიზაინს, მაგალითად, 2022–2024 წლებში მრავალ CVE-ში გამოყენებული ლმობიერი გადამისამართების URI წესებით.
როგორ აისახება ეს თქვენს ყოველდღიურ საქმიანობაში
თქვენ ნერგავთ ფაილის ატვირთვის ფუნქციას, რომელიც არსებულ ფაილებს გადაწერს, რადგან ფაილის სახელები არ არის დადასტურებული.
კოდი „მუშაობს“, მაგრამ დიზაინი სახიფათოა.
როგორ შევამციროთ რისკი
- საფრთხის მოდელირების დანერგვა.
- ვარაუდების დადასტურება.
- დიზაინი მინიმალური პრივილეგიების გათვალისწინებით.
Xygeni აღასრულებს guardrails რეპოზიტორებსა და CI/CD pipelineპოლიტიკის, როგორც კოდის, გამოყენებით, უზრუნველყოფს დაუცველი დიზაინის ნიმუშების ადრეულ ეტაპზე გამოვლენას.
A07: ავტორიზაციის წარუმატებლობები
Რას ნიშნავს
ჩავარდნები login ნაკადები, სესიის მართვა, MFA, ტოკენების ვალიდაცია ან რწმუნებათა სიგელების შენახვა კვლავ გავრცელებული საკითხებია და ისინი კვლავაც მთავარი აქცენტია OWASP-ის ტოპ 10 2025 წლის სიაში.
რეალური ინციდენტი
CVE-2024-3092 (GitLab) სესიის არასათანადო დამუშავების გამო სესიის ფიქსაცია დაშვებულია.
როგორ აისახება ეს თქვენს ყოველდღიურ საქმიანობაში
თქვენ ნერგავთ განახლების ტოკენებს, მაგრამ გავიწყდებათ ძველის გაუქმება, რის გამოც მოძველებული სესიები რამდენიმე დღის განმავლობაში ძალაში რჩება.
როგორ შევამციროთ რისკი
- გამოყენება standard ავთენტიფიკაციის ბიბლიოთეკები.
- ტოკენის ვადის გასვლის აღსრულება.
- სესიის ყველა გადასვლის დადასტურება.
Xygeni ადრეულ ეტაპზევე აფიქსირებს არაუსაფრთხო სესიის ლოგიკას, გაჟონილ სერთიფიკატებს და სუსტ ტოკენების ნიმუშებს.
A08: პროგრამული უზრუნველყოფის ან მონაცემთა მთლიანობის დარღვევები
Რას ნიშნავს
მონაცემების ან პროგრამული უზრუნველყოფის წყაროების გადამოწმების შეუძლებლობა, არასანდო განახლებები, გაყალბებული ბინარული ფაილები და არაუსაფრთხო CI სკრიპტები ხშირად სერიოზულ მთლიანობის პრობლემებს იწვევს და ეს ტენდენცია OWASP-ის 2025 წლის ტოპ 10-ში მნიშვნელოვან კატეგორიად რჩება.
რეალური ინციდენტი
SolarWinds-ის კომპრომისი (2020): თავდამსხმელებმა CI სისტემაში შეიჭრნენ და მიწოდების ჯაჭვში მავნე განახლებები შეიტანეს.
როგორ აისახება ეს თქვენს ყოველდღიურ საქმიანობაში
შექმნის სკრიპტი დამოკიდებულებას იღებს შემდეგი მეთოდის გამოყენებით:
curl https://random-url/install.sh | bash
თვითნებური დისტანციური სკრიპტების ნდობა სწორედ ისაა, თუ როგორ ახერხებენ თავდამსხმელები კომპრომეტირებას. pipelines.
როგორ შევამციროთ რისკი
- გამოიყენეთ მიმაგრებული ვერსიები.
- შეამოწმეთ საკონტროლო ჯამები.
- უპირატესობა მიანიჭეთ ხელმოწერილ წყაროებს.
- მოერიდეთ უცნობი წყაროებიდან სკრიპტების გაშვებას.
Xygeni ამოწმებს არტეფაქტების მთლიანობას, აღმოაჩენს დაზიანებულ დამოკიდებულებებს და ადგენს თქვენს CI-ში არაუსაფრთხო სკრიპტების შესრულებას.
A09: შეცდომების ჟურნალირება და შეტყობინება
Რას ნიშნავს
ჟურნალების გარეშე, თქვენ ვერ აღმოაჩენთ შეტევებს და ეს ხარვეზი კვლავ კრიტიკულ პრობლემად რჩება OWASP-ის 2025 წლის ტოპ 10-ში. ეს მოიცავს აუდიტის კვალის დაკარგვას, დამალულ შეცდომებს ან ცუდად კონფიგურირებულ მონიტორინგს, რაც ინციდენტების დროს გუნდებს ბრმას ხდის.
რეალური ინციდენტი
2023–2024 წლებში გამოსასყიდის მოთხოვნით პროგრამული უზრუნველყოფის მრავალი შეჭრა კვირების განმავლობაში შეუმჩნეველი დარჩა ავტორიზაციის ჟურნალების დაკარგვის გამო.
როგორ აისახება ეს თქვენს ყოველდღიურ საქმიანობაში
თქვენ ასწორებთ წარმოების პრობლემას და აცნობიერებთ თქვენს login საბოლოო წერტილი არასდროს არის რეგისტრირებული login წარუმატებლობა, თუნდაც საეჭვო.
როგორ შევამციროთ რისკი
- ავთენტიფიკაციის მოვლენების ჟურნალირება.
- შეცდომის შეტყობინებების დადასტურება.
- ჩართეთ გაფრთხილება უჩვეულო აქტივობის შესახებ.
Xygeni ხაზს უსვამს აუდიტის დაკარგული გზების არსებობას IaC და აფიქსირებს ანომალიებს რეპოზიტორებში, pipelines და დამოკიდებულების გრაფიკები.
A10: განსაკუთრებული პირობების არასათანადო გამოყენება (ახალი)
Რას ნიშნავს
შეცდომების არასწორი დამუშავება, დაუდასტურებელი გამონაკლისები, გამოვლენილი სტეკის ტრასები და მომსახურების უარყოფის ტრიგერები ხშირად გვხვდება თანამედროვე აპლიკაციებში და ამ ტიპის ჩავარდნას ახლა საკუთარი კატეგორია აქვს OWASP-ის ტოპ 10 2025 წლის სიაში.
რეალური ინციდენტი
ისტორიულად, Node.js-ის რამდენიმე აპლიკაციამ გამოავლინა სტეკის ტრაექტორია შეცდომის გზით, რაც ავლენდა შიდა ფაილების გზებს, რაც შეინიშნება რამდენიმე CVE-ში, რომლებიც დაკავშირებულია გამართვის საბოლოო წერტილებთან.
როგორ აისახება ეს თქვენს ყოველდღიურ საქმიანობაში
გამართვისას API-ში აბრუნებთ ნედლ გამონაკლისს, გავიწყდებათ მისი წაშლა და პირდაპირ წარმოებაში აგზავნით.
როგორ შევამციროთ რისკი
- გამონაკლისის ნაკადების დადასტურება
- შეცდომის შეტყობინებების გასუფთავება.
- დაამატეთ უსაფრთხო სარეზერვო ვარიანტები.
ქსიგენი SAST აღნიშნავს არაუსაფრთხო გამონაკლისების დამუშავებას და ნიმუშებს, რომლებმაც შეიძლება გაჟონოს მგრძნობიარე მონაცემები ან გამოიწვიოს DoS პირობები.
ცნობიერებიდან მოქმედებამდე: OWASP-ის 2025 წლის 10 ყველაზე მნიშვნელოვანი რისკის მოგვარება
გაგება owasp-ის ტოპ 10 ეს მხოლოდ პირველი ნაბიჯია. რეალური პროგრესი მიიღწევა მაშინ, როდესაც ეს რისკები თქვენი ყოველდღიური სამუშაო პროცესის ნაწილი ხდება. ბევრი საკითხი ჩამოთვლილია OWASP-ის ტოპ 10 2025 აპლიკაციებში ჩუმად შეღწევა, განსაკუთრებით მაშინ, როდესაც გუნდები სწრაფად მოძრაობენ ან დიდად არიან დამოკიდებული ავტომატიზაციაზე. ამის გამო, თქვენ გჭირდებათ guardrails რომლებიც უწყვეტად მუშაობს და არა უსაფრთხოების შემოწმებები, რომლებიც გამოშვების ციკლის ბოლოს ხდება.
პრაქტიკაში, ეს ნიშნავს კოდის, დამოკიდებულებების, ინფრასტრუქტურის ფაილების და შექმნის პროცესების სკანირებას ყოველ ჯერზე, როდესაც ისინი იცვლება. ეს ასევე ნიშნავს არაუსაფრთხო შაბლონების აღმოჩენას. pull requests, დამოკიდებულების განახლებების მონიტორინგი და ვალიდაცია pipeline მთლიანობა ნებისმიერი გადაზიდვის წინ.
დეველოპერებს შეუძლიათ შეამცირონ დიდი ნაწილი owasp-ის ათეული რისკების შემცირება რამდენიმე თანმიმდევრული პრაქტიკის მიღებით. მაგალითად, SAST ხელს უწყობს ინექციისა და ავთენტიფიკაციის ხარვეზების ადრეულ ეტაპზე გამოვლენას. SCA და მავნე პროგრამების სკანირება ავლენს კომპრომეტირებულ ან მოძველებულ დამოკიდებულებებს. IaC სკანირება ხელს უშლის არასწორ კონფიგურაციებს ღრუბლოვან და კონტეინერულ გარემოში. საიდუმლო მონაცემების აღმოჩენა ხელს უშლის გაჟონილი ავტორიზაციის მონაცემების წარმოებაში მოხვედრას. Pipeline მონიტორინგი ხაზს უსვამს შექმნის ლოგიკაში მოულოდნელ ან სარისკო ცვლილებებს.
როდესაც ეს შემოწმებები ავტომატურად სრულდება თქვენს შიგნით pipelineს, უსაფრთხოება თქვენი სამუშაო პროცესის ბუნებრივი ნაწილი ხდება და არა დამატებითი ამოცანა, რომელიც დროს ართმევს შემუშავებას. ამიტომ, დანერგვა owasp-ის ტოპ 10 2025 პრაქტიკა უფრო მარტივი, სწრაფი და საიმედო ხდება.
როგორ დაგეხმარებათ Xygeni OWASP-ის 2025 წლის ტოპ 10 მოთხოვნების დაკმაყოფილებაში
Xygeni ეხმარება დეველოპერებს პრობლემის მოგვარებაში OWASP-ის ტოპ 10 2025 ერთიანი პლატფორმის შეთავაზებით, რომელიც მოიცავს კოდს, დამოკიდებულებებს, ინფრასტრუქტურას და pipelineს. შედეგად, თქვენ თავს არიდებთ მრავალჯერად, ერთმანეთთან დაუკავშირებელ ინსტრუმენტებზე დამოკიდებულებას და მიიღებთ თქვენი მთელი აპლიკაციის მდგომარეობის ერთ მკაფიო ხედვას. რადგან ეს შემოწმებები ავტომატურად ხორციელდება თქვენს სამუშაო პროცესში, გამოყენება owasp-ის ტოპ 10 პრაქტიკა ბუნებრივი ხდება და არა დესტრუქციული.
SASTკოდის დონის რისკების ადრეული გამოვლენა
SAST ეხმარება ინექციის ხარვეზების, წვდომის კონტროლის გაუმართავი ნიმუშების, გამონაკლისების არაუსაფრთხო დამუშავების და სუსტი ავტორიზაციის ლოგიკის აღმოჩენაში, სანამ ისინი აწყობაში გადავა.
რადგან სკანერი აქტიურდება pull requests, დეველოპერები კოდის წერისას მყისიერ უკუკავშირს იღებენ.
SCA და მიწოდების ჯაჭვის დაცვა
SCA ხელმისაწვდომობასთან და EPSS-თან ერთად ხაზგასმულია რეალურად მნიშვნელოვანი დამოკიდებულებები და არა მხოლოდ CVE-ები. გარდა ამისა, მავნე პროგრამების აღმოჩენა ბლოკავს შეცვლილ ან მავნე ბიბლიოთეკებს თქვენს ვერსიებში შესვლამდე, რაც პირდაპირ ამცირებს A03 პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის ჩავარდნებს.
IaC და კონფიგურაციის უსაფრთხოება
ქსიგენი IaC სკანირებს Terraform-ის, Kubernetes-ის, CloudFormation-ის და კონტეინერის ფაილებს, რათა აღმოაჩინოს A02 Security Misconfiguration-თან დაკავშირებული არასწორი კონფიგურაციები. ეს შემოწმებები ხელს უშლის სარისკო ნაგულისხმევ პარამეტრებსა და სახიფათო კონფიგურაციებს თქვენს ღრუბლოვან გარემოში მოხვედრაში.
საიდუმლოებები უსაფრთხოება
საიდუმლოებების აღმოჩენა პოულობს გაჟონილ სერთიფიკატებს, გამოვლენილ ტოკენებს და მგრძნობიარე მნიშვნელობებს საცავებში და pipelineეს იცავს ავტორიზაციის ნაკადებს და ამცირებს რამდენიმე რისკს მთელს owasp-ის ათეული, მათ შორის წვდომის კონტროლის პრობლემები და მთლიანობის დარღვევები.
Pipeline და არტეფაქტების მთლიანობა
მიწოდების ჯაჭვის მთლიანობა შემოწმებები ადასტურებს შექმნის სკრიპტებს, არტეფაქტებსა და წარმომავლობას. ამრიგად, დეველოპერებს შეუძლიათ ადრეულ ეტაპზევე აღმოაჩინონ მოულოდნელი ცვლილებები ან სახიფათო წყაროები, რაც მნიშვნელოვნად ამცირებს პროგრამული უზრუნველყოფის ან მონაცემთა მთლიანობის ხარვეზებს.
ASPM სრული სასიცოცხლო ციკლის ხილვადობისთვის
ASPM აერთიანებს ყველა დასკვნას, რათა გუნდებმა შეძლონ პოზის ცვლილებების თვალყურის დევნება, რისკის გავლენის გაგება და ადაპტირება owasp-ის ტოპ 10 2025 პრაქტიკის თანმიმდევრულობა. ეს ცენტრალური ხედვა ეხმარება დეველოპერებს რეალურ რისკებთან შეგუებაში, სხვადასხვა ინსტრუმენტებს შორის გადართვის გარეშე.
რატომ ეს თემა
განვითარების შენელების ნაცვლად, Xygeni ამ შემოწმებებს ჩუმად, ფონზე ამუშავებს. ეს ნიშნავს, რომ დაცული კოდი ხდება ყველა ბილდის ნაგულისხმევი გამომავალი, რაც OWASP-ის ტოპ 10 2025 მოლოდინების შესრულება გაცილებით ადვილია.
| OWASP 2025 რისკი | როგორ გვეხმარება Xygeni |
|---|---|
| A01 წვდომის კონტროლის გაუმართაობა | კოდში აფიქსირებს მყარად კოდირებულ ტოკენებს, ავტორიზაციის შემოწმების ნაკლებობას და როლის არაუსაფრთხო ვალიდაციას. |
| A02 უსაფრთხოების არასწორი კონფიგურაცია | ინფრასტრუქტურას კოდად ამოწმებს და pipeline კონფიგურაციები სარისკო ნაგულისხმევი პარამეტრების ან ღია ნებართვების თავიდან ასაცილებლად. |
| A03 პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის გაუმართაობა | თქვენ გამოიყენოთ SCA, მავნე პროგრამების აღმოჩენა და წარმომავლობის თვალყურის დევნება დამოკიდებულებების უსაფრთხოებისა და მთლიანობის უზრუნველსაყოფად. |
| A04 კრიპტოგრაფიული ჩავარდნები | აღნიშნავს სუსტ დაშიფვრის ალგორითმებს და არასწორ საიდუმლო შენახვას. |
| A05 ინექცია | ამოიცნობს სახიფათო კოდის ნიმუშებს ღრმა გამოყენებით SAST ანალიზი და ხელმისაწვდომობის შეფასება. |
| A06 დაუცველი დიზაინი | გთავაზობთ პოლიტიკას, როგორც კოდს guardrails და საფრთხის მოდელირების ინტეგრაცია უსაფრთხო არქიტექტურისთვისcisიონები. |
| A07 ავტორიზაციის წარუმატებლობები | კოდსა და კონფიგურაციაში აღმოაჩენს MFA-ს აღსრულების არარსებობას და სესიის სუსტი დამუშავებას. |
| A08 პროგრამული უზრუნველყოფის ან მონაცემთა მთლიანობის დარღვევები | უზრუნველყოფს, რომ აწყობის სკრიპტები იყენებენ დადასტურებულ წყაროებს და აღმოაჩენს გაყალბებულ ბინარულ ფაილებს. pipelines. |
| A09 ლოგინგი და შეტყობინებების შეცდომების შესახებ | ხაზს უსვამს აუდიტის კვალის ნაკლებობას და აერთიანებს უსაფრთხოების ანომალიების შესახებ შეტყობინებებს სხვადასხვა საცავებში. |
| A10 განსაკუთრებული პირობების არასათანადო გამოყენება | კოდში აფიქსირებს არაუსაფრთხო შეცდომების დამუშავებას, როგორიცაა გამოვლენილი დასტის ტრასები ან გამონაკლისის ლოგიკის დარღვევა. |
საბოლოო ფიქრები
ის OWASP-ის ტოპ 10 2025 ხაზს უსვამს თანამედროვე აპლიკაციებში წარმოქმნილ ყველაზე მნიშვნელოვან რისკებს. ეს საკითხები მუდმივად ვითარდება, განსაკუთრებით მაშინ, როდესაც დეველოპერები ეყრდნობიან ღია კოდის პაკეტებს, ღრუბლოვან ინფრასტრუქტურას და ავტომატიზირებულ... pipelineს. ამის გამო, უსაფრთხოება აღარ არის ის, რაც ხდება შემუშავების შემდეგ. ეს არის ის, რაც დეველოპერების ყოველდღიურ სამუშაოსთან ახლოს უნდა დარჩეს.
Xygeni-ს საშუალებით შეგიძლიათ მიმართოთ owasp-ის ტოპ 10 არსებული სამუშაო პროცესების ფარგლებში არსებული პრაქტიკის გამოყენება. თქვენ შეგიძლიათ ავტომატურად აღმოაჩინოთ დაუცველობები, შეამციროთ ცრუ დადებითი პასუხების ხმაური და უფრო სწრაფად გამოასწოროთ პრობლემები დეველოპერებისთვის გასაგები კონტექსტით. გარდა ამისა, თქვენ მიიღებთ ხილვადობას მთელი პროგრამული უზრუნველყოფის სასიცოცხლო ციკლის განმავლობაში, კოდიდან ღრუბელამდე.
???? დაიწყე თავისუფალი სასამართლო პროცესი და დაიცავით თქვენი პროექტები OWASP-ის 2025 წლის ტოპ 10 რისკებისგან
???? წიგნის დემო და ნახეთ, როგორ ეხმარება Xygeni დეველოპერებს გამოყენებაში owasp-ის ათეული სინამდვილეში pipelines

