






თანამედროვე პროგრამული პროექტები დიდწილად ეყრდნობა მოდულურ დიზაინსა და გარე ბიბლიოთეკებს, სწორედ ამიტომ არის Python-ში დამოკიდებულების ინექციის გაგება აუცილებელი — არა მხოლოდ სუფთა არქიტექტურისთვის, არამედ უსაფრთხო, მასშტაბირებადი განვითარებისთვის. მაშ, რა არის ზუსტად დამოკიდებულების ინექცია Python-ში? ეს არის დიზაინის ნიმუში, სადაც კომპონენტები, როგორიცაა სერვისები, კლიენტები ან კონექტორები, გადაეცემა კლასს გარედან, მის შიგნით შექმნის ნაცვლად. სწორად გამოყენების შემთხვევაში, Python-ის დამოკიდებულების ინექცია საშუალებას იძლევა უკეთესად აკონტროლოთ გარე დამოკიდებულებები, რაც აპლიკაციების ტესტირებას და კომპრომეტირებას ართულებს.
რა არის დამოკიდებულების ინექცია პითონში?
დამოკიდებულების ინექცია (DI) არის პროგრამული უზრუნველყოფის დიზაინის ნიმუში, სადაც ობიექტები საჭირო რესურსებს — როგორიცაა სერვისები ან კლიენტები — გარედან იღებენ და არა შინაგანად.
ეს ხელს უწყობს:
- კომპონენტებს შორის ფხვიერი შეერთება
- უფრო მარტივი ტესტირება (მაგ., დამოკიდებულებების იმიტაცია)
- უფრო მოქნილი კონფიგურაცია და ხელახალი გამოყენება
მაგალითი:
					class EmailService:
    def __init__(self, smtp_client):
        self.smtp_client = smtp_client
SMTP კლიენტის მყარი კოდირების ნაცვლად, თქვენ მას გადასცემთ. ეს ნიშნავს:
- შეგიძლიათ ტესტირება ყალბ კლიენტთან ჩაატაროთ.
- შეგიძლიათ იმპლემენტაციების შეცვლა (მაგ., ლოკალური და ღრუბლოვანი).
- თქვენ აკონტროლებთ, საიდან მოდის თქვენი დამოკიდებულებები.
რატომ აქვს Python-ის დამოკიდებულების ინექციას უსაფრთხოების შედეგები
როდესაც თქვენს აპლიკაციაში გარე კოდს ან კონფიგურაციებს შეჰყავთ, თქვენ პოტენციურ უსაფრთხოების ხარვეზებს ხსნით. დამოკიდებულების ინექცია Python-ში ხელს უწყობს პროგრამული უზრუნველყოფის სისუფთავე სტრუქტურირებას, მაგრამ სათანადო კონტროლის გარეშე, მას შეუძლია სერიოზული რისკების შექმნა.
ბევრი გუნდი იყენებს Python-ის დამოკიდებულების ინექცია მოქნილობისა და ტესტირების გასაუმჯობესებლად, მაგრამ ისინი ხშირად უგულებელყოფენ უსაფრთხოების მხარეს. თუ ბოლომდე არ გესმით რა არის დამოკიდებულების ინექცია Python-ში? და იმის გათვალისწინებით, თუ როგორ მოქმედებს ეს თქვენს გაშვების დროს ქცევაზე, შესაძლოა, უნებლიეთ თქვენი აპლიკაცია დაუცველი ან არასანდო კომპონენტების ზემოქმედების ქვეშ მოექცეს.
თავდამსხმელები ხშირად იყენებენ ამ ბრმა წერტილს. დამოკიდებულების დაბნეულობის შეტევები, ისინი საჯარო საცავებში აქვეყნებენ მავნე პაკეტებს, რომელთა სახელებიც ემთხვევა შიდა პაკეტებს. თუ თქვენი აწყობის სისტემა არ ადასტურებს წყაროს, შესაძლოა, მან არასწორი წყარო დააინსტალიროს, რაც თავდამსხმელებს თქვენს გარემოში პირდაპირი შესვლის საშუალებას მისცემს.
საიდუმლოებების გაჟონვა კიდევ ერთ მნიშვნელოვან რისკს წარმოადგენს. გუნდები ზოგჯერ API გასაღებებს, ავტორიზაციის მონაცემებს ან ტოკენებს გარემოს ცვლადების ან კონფიგურაციის ფაილების მეშვეობით შეჰყავთ. სკანირების ან დეზინფექციის გარეშე, ეს საიდუმლოებები შეიძლება გამჟღავნდეს ჟურნალებში, წყაროს კონტროლში ან CI/CD workflows.
რეალური მაგალითი: დამოკიდებულების დაბნეულობა
2021 წელს, ეთიკურმა ჰაკერმა PyPI-ზე ატვირთა პაკეტები, რომლებიც იმეორებდნენ მსხვილი ტექნოლოგიური კომპანიების მიერ გამოყენებულ შიდა სახელებს. იმის გამო, რომ ზოგიერთი სისტემების შექმნა საჯარო პაკეტებს კერძო პაკეტებთან შედარებით უპირატესობას ანიჭებდნენ, ეს ყალბი პაკეტები ინსტალირდა და მუშაობდნენ სანდო კორპორატიულ გარემოში.
ეს თავდასხმა ხაზს უსვამს იმის მნიშვნელობას, რომ კონტროლირებადი დამოკიდებულების წყარო და ყველა ინექციური კომპონენტის, მათ შორის მგრძნობიარე კონფიგურაციის მნიშვნელობების, ვალიდაცია.
განაგრძეთ თქვენი აპლიკაციის უსაფრთხოების გაძლიერება
დამოკიდებულების ინექცია დაცვის მხოლოდ ერთი ფენაა. გსურთ თქვენი აპლიკაციების დაცვა კიდევ უფრო მეტი საფრთხისგან?
როგორ დავიცვათ Python-ის დამოკიდებულების ინექცია
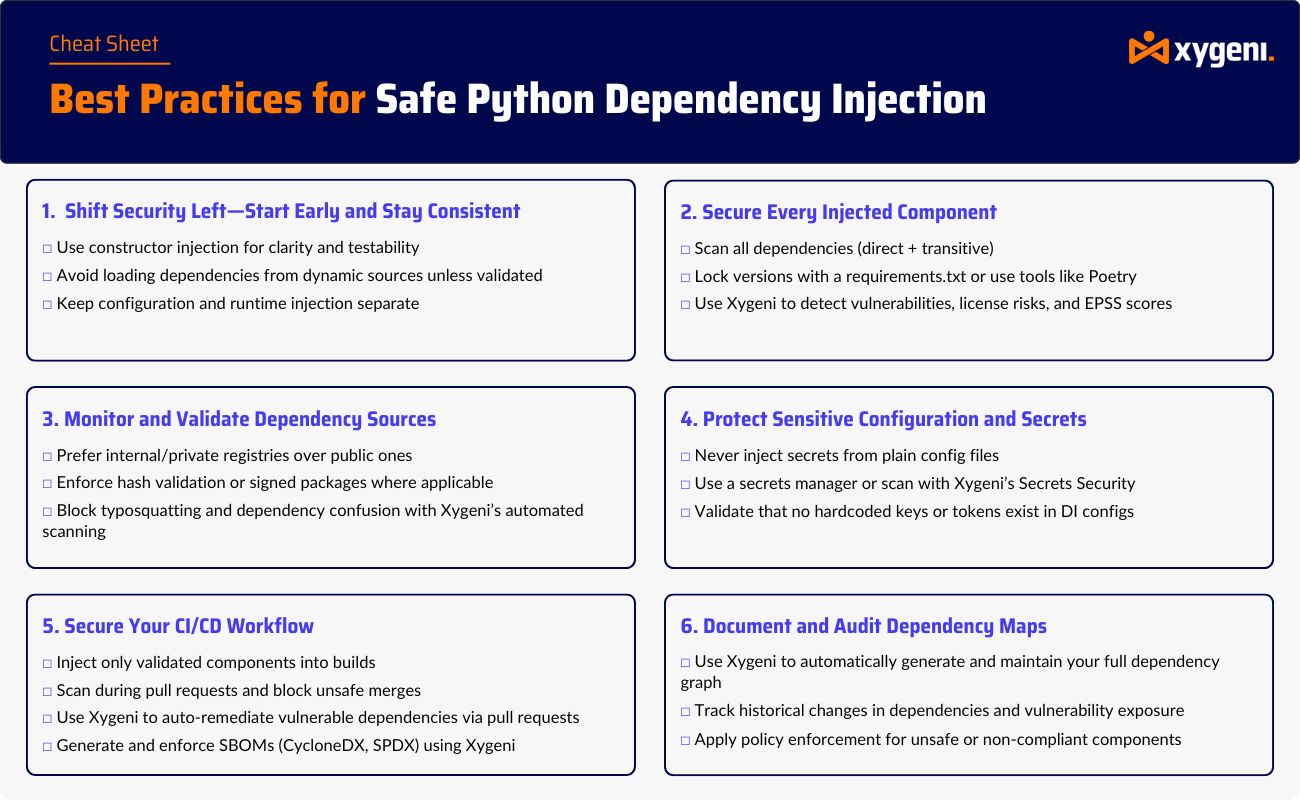
აი, როგორ უნდა დავასტრუქტუროთ DI სამუშაო პროცესები ისე, რომ მინიმუმამდე დავიყვანოთ რისკი.
1. მხოლოდ სანდო კომპონენტების ინექცია
მოერიდეთ სერვისების ან მოდულების ინექციას არავალიდირებული წყაროებიდან, როგორიცაა მომხმარებლის შეყვანები, გარემოს ცვლადები ან დინამიური ჩამტვირთავები. ეს სახელმძღვანელო Python Dependency Injector-დან განმარტებულია, თუ როგორ უნდა დავაპროექტოთ DI უსაფრთხოდ კონტეინერზე დაფუძნებული მიდგომის გამოყენებით, რომელიც კონტროლს აძლიერებს.
2. დაბლოკვისა და პინის დამოკიდებულებები
გამოიყენეთ ისეთი საშუალებები, როგორიცაა pip-tools, pipenv, ან poetry დამოკიდებულებების ზუსტი ვერსიების დასაფიქსირებლად. ფაილების დაბლოკვა ხელს უშლის თქვენს სისტემას შემთხვევით გაუმკლავდეს მავნე ან ახალ პაკეტებს უცნობი დაუცველობებით. უსაფრთხო დამოკიდებულებების მართვისა და ვერსიის კონტროლის შესახებ მეტი შეგიძლიათ გაიგოთ ამ Python-ში. Wiki დამოკიდებულების ინექციის ნიმუშის მიმოხილვა.
3. კონტროლის ცენტრალიზებისთვის დამოკიდებულების ინექციის გამოყენება
დამოკიდებულებების ინექციით, თქვენ შეგიძლიათ:
- აუდიტის გამოყენება ერთ ადგილას
- უსაფრთხო შეფუთვაში ჩაანაცვლეთ სარისკო სერვისები
- სტადიის/ტესტირებისთვის სარისკო კომპონენტების იმიტაცია
როგორ ხდიან Xygeni-ს მსგავსი ინსტრუმენტები Python-ში დამოკიდებულების ინექციას უფრო უსაფრთხოს
როდესაც თქვენ განახორციელებთ დამოკიდებულების ინექცია Python-შიგანსაკუთრებით დინამიურ ან პლაგინებზე დაფუძნებულ სისტემებში, უფრო ადვილია მოძველებული, დაუცველი ან არასანდო პაკეტების შემთხვევითი შეყვანა. სათანადო ვალიდაციის გარეშე, სუფთა DI სტრუქტურასაც კი შეუძლია უსაფრთხოების რისკების შექმნა.
იმისათვის, რომ Python-ის დამოკიდებულების ინექცია რადგან დიზაინით უსაფრთხოა, თქვენ გჭირდებათ თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის სრული ხილვადობა. სწორედ აქ ხდება აუცილებელი ისეთი ინსტრუმენტები, როგორიცაა Xygeni-ის ანალიზატორები.
Xygeni-ს პიპ ანალიზატორი
Python-ის აპლიკაციებისთვის, Xygeni-ს პიპ ანალიზატორი ამოიღებს თქვენს მთელ დამოკიდებულების გრაფიკს გამოყენებით pipgrip და აანალიზებს:
- ყველა პირდაპირი და გარდამავალი დამოკიდებულება
- ვერსიები, ლიცენზიები და წყაროს მეტამონაცემები
- პოტენციური დაუცველობა და ექსპლუატაციის შესაძლებლობა
მაშინაც კი როცა pipgrip თუ Xygeni არ არის დაინსტალირებული, ის ანალიზს უსაფრთხო, იზოლირებულ გარემოში აწარმოებს — რაც უზრუნველყოფს ზუსტ შედეგებს თქვენი სამუშაო პროცესის შეფერხების გარეშე.
თუ გაგებას სერიოზულად აპირებ რა არის დამოკიდებულების ინექცია Python-ში? როგორც დიზაინის, ასევე უსაფრთხოების თვალსაზრისით, DI-ის და უწყვეტი დამოკიდებულების სკანირების შეხამება დაგეხმარებათ რისკების იდენტიფიცირებაში მათ წარმოებამდე მიღწევამდე.
pipgrip --tree --json
სკანირების შემდეგ, თქვენ შეგიძლიათ:
- DI-ის მეშვეობით შეყვანილი სარისკო პაკეტების იდენტიფიცირება
- იხილეთ, სად გამოიყენება თითოეული კომპონენტი
- პრობლემური პაკეტების დაბლოკვა CI/CD
პრაქტიკული მაგალითი: DI ხვდება უსაფრთხო სკანირებას
დავუშვათ, თქვენი მოდულების მენეჯერი მოდულებს რეესტრიდან ან კონფიგურაციიდან იტვირთავს:
					class PluginManager:
    def __init__(self, plugins):
        self.plugins = plugins

plugins = [
    load_plugin('internal.safe_plugin'),
    load_plugin('external.unknown_plugin')  # ⚠️ Potentially risky
]
მიუხედავად იმისა, რომ ეს დიზაინი ძლიერია, მას ასევე შეუძლია რისკის შემოტანა. Xygeni-ს მსგავსი გადაწყვეტა დაგეხმარებათ ამ რისკის შემცირებაში შემდეგი გზით:
- თქვენ სკანირებთ და ადასტურებთ
external.unknown_pluginსანამ ის წარმოებაში გავა. - თქვენ ამოწმებთ ლიცენზიებს, რათა თავიდან აიცილოთ GPL/AGPL-თან დაკავშირებული სამართლებრივი პრობლემები.
- რეალური საფრთხეების პრიორიტეტულობის დასადგენად EPSS ქულებს იყენებთ.
მხარდაჭერილი ეკოსისტემები
Xygeni მოიცავს არა მხოლოდ Python-ს, არამედ სხვა სფეროებსაც. თუ მიკროსერვისებს სხვადასხვა სტეკებს შორის ქმნით, ის აანალიზებს:
| ეკოსისტემა | ანალიზატორი ინსტრუმენტი | გამოყენებული ბრძანება |
|---|---|---|
| Python | პიპ ანალიზატორი | pipgrip --tree --json |
| Java (Maven) | Maven-ის ანალიზატორი | mvn dependency:tree |
| Node.js | NPM ანალიზატორი | yarn install, npm ci |
| . NET | Dotnet ანალიზატორი | dotnet restore |
| Go | Go Analyzer | go mod graph |
| PHP | კომპოზიტორის ანალიზატორი | composer show |
| Ruby | ძვირფასი ქვების ანალიზატორი | თქვენ გამოიყენოთ Gemfile.lock |
Python-ის დამოკიდებულების ინექციის გამოყენებისას გავრცელებული შეცდომები
გარე პაკეტების ინექცია ვალიდაციის გარეშე
ყოველთვის გადაამოწმეთ გაშვების დროს შეყვანილი პაკეტები — განსაკუთრებით თუ ისინი დინამიურად მოწოდებულია ან მომხმარებლის მიერ არის მითითებული. ამ კომპონენტების ვალიდაციის შეუსრულებლობამ შეიძლება თქვენი აპლიკაცია მიწოდების ჯაჭვის რისკების წინაშე დააყენოს.
დაუცველობისა და ლიცენზიის შემოწმების გამოტოვება
ინექციის გზით შემოტანილი დამოკიდებულებები შეიძლება მოიცავდეს ცნობილ დაუცველობებს ან შეუთავსებელ ლიცენზიებს. ინტეგრირეთ უსაფრთხოების სკანირება თქვენს CI-ში. pipeline რათა პრობლემები გამოავლინოს წარმოებამდე.
კონფიგურაციის ფაილებში მყარი კოდირების საიდუმლოებები
მოერიდეთ DI კონფიგურაციებში ან გარემოს ცვლადებში ავტორიზაციის მონაცემების ან ტოკენების გადაცემას დამცავი მექანიზმების გარეშე. გამოიყენეთ საიდუმლოებების ავტომატური აღმოჩენის ხელსაწყოები ფაილების სკანირებისა და შემთხვევითი ზემოქმედების თავიდან ასაცილებლად.
დასკვნითი მოსაზრებები: გამოიყენეთ დამოკიდებულების ინექცია უსაფრთხოების გათვალისწინებით
დამოკიდებულების ინექცია Python-ში გთავაზობთ არა მხოლოდ სუფთა არქიტექტურას - ის უზრუნველყოფს სტრუქტურირებულ, აუდიტირებად გზას იმის გასაკონტროლებლად, თუ როგორ და სად შეჰყავთ გარე კოდი თქვენს აპლიკაციაში. დღევანდელ გარემოში, სადაც მიწოდების ჯაჭვის დაუცველობა და მავნე პაკეტები რეალურ საფრთხეს წარმოადგენს, კონტროლის ეს დონე უსაფრთხოების კრიტიკულ გარანტიად იქცევა.
გაგება რა არის დამოკიდებულების ინექცია Python-ში? ეს არის პირველი ნაბიჯი თქვენი აპლიკაციების არა მხოლოდ მოდულური, არამედ მდგრადი გახდომისკენ. სწორად გამოყენების შემთხვევაში, Python-ის დამოკიდებულების ინექცია ეხმარება გუნდებს დამოკიდებულებების იზოლირებაში, შეტევის ზედაპირების შემცირებასა და სხვადასხვა გარემოში ტესტირების გამარტივებაში.
ამ ნიმუშის იმ ინსტრუმენტებთან შერწყმით, რომლებიც დამოკიდებულებებს სკანირებენ, დაუცველობებს ავლენენ და შესაბამისობის შემოწმებებს ავტომატიზირებენ, დეველოპერების გუნდებს შეუძლიათ უსაფრთხოდ მასშტაბირება - გამოშვების ციკლის შენელების გარეშე.

